- Selvreplikasjon begynte som et teoretisk og pedagogisk eksperiment med Creeper-programmet i 1971.
- Skadevare har utviklet seg fra enkle rampestreker til komplekse angrep i forsyningskjeden som ChainDrop.
- Nåværende kunstig intelligens viser nye evner til å forplante seg autonomt uten menneskelig innblanding.

Når vi snakker om nettsikkerhet, er det første som slår oss datavirus. Selv om begrepet er overbrukt, er realiteten at mange brukere ikke helt forstår hva disse truslene er eller hvordan de fungerer. Over tid har de gått fra å være enkle programmerer-spøker til ekte digitale våpen.
For å forstå hvor vi er, må vi se tilbake og se hvordan konseptet med selvrepliserende automater har utviklet seg. Det som startet som et tankeeksperiment på 40-tallet har blitt et komplekst økosystem der ormer, trojanere og nå til og med selvforplantende kunstig intelligens sameksisterer.
Grunnlaget: teorien og de første trinnene

Det hele startet med matematikeren John von Neumann på slutten av 40-tallet. Han foreslo teorien om selvrepliserende automater , og antydet at et stykke kode kunne oppføre seg som en biologisk organisme, infisere verter og kopiere seg selv. Det var ikke før i 1971 at Bob Thomas fra BBN satte dette ut i livet med Creeper , bestefaren til ormer.
Creeper prøvde ikke å ødelegge noe; det var mer et konseptbevis på ARPANET. Den hoppet ganske enkelt fra en DEC PDP-10-datamaskin til en annen, og la igjen beskjeden «Jeg er creeperen, fang meg hvis du kan!» før den slettet seg selv fra den forrige maskinen. Som svar på dette spillet skapte Ray Tomlinson Reaper , som i hovedsak var det første antivirusprogrammet i historien, designet spesielt for å jakte på og eliminere Creeper.
Utviklingen mot ondskap og PC

Etter hvert som 70-tallet utviklet seg, tok ting en mer alvorlig vending. Rabbit-viruset, som dukket opp i 1974, hadde mer ondsinnede intensjoner og replikerte seg så raskt at det til slutt låste hele datamaskinen. Kort tid etter, i 1975, dukket ANIMAL opp, et gjettespill som skjulte PERVADE, et program som kopierte spillet til alle mulige kataloger, og dermed passet definisjonen av det vi nå kaller en trojansk hest.

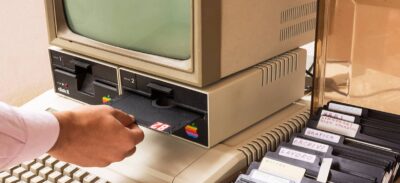
Spranget til personlige datamaskiner skjedde i 1986 med Brain-viruset , skapt i Pakistan av Alvi-brødrene. Interessant nok var hensikten deres ikke å forårsake skade, men snarere å forhindre piratkopiering av programvaren deres på 5.25-tommers disketter. Selv om det var usynlig og ikke slettet data, banet det vei for andre programmerere til å lage mye mer aggressive varianter.
Tiden med massiv tilkobling og moderne skadelig programvare

Med bredbåndets ankomst endret skadevare utseende. Disketter var ikke lenger nødvendige; e-post og internett ble den perfekte motorveien. Et legendarisk eksempel var LoveLetter-viruset (ILOVEYOU) fra 2000, som brukte sosial manipulering til å lure folk med en vedlagt .vbs-fil, og infiserte millioner av datamaskiner ved å overskrive filer og spre seg via Outlook-kontakter.
Så hadde vi milepæler som Code Red, en orm som ikke etterlot seg spor på harddisken fordi den bare befant seg i RAM , og Heartbleed i 2014, som, selv om det teknisk sett var en sårbarhet i OpenSSL, tillot at kritiske data ble stjålet fra serverminnet ved å manipulere datapakker. Dette viser at skadelig programvare ikke alltid er en fil; det kan også være en feil i sikkerhetsarkitekturen .

Nåværende trusler: ChainDrop og autonom AI

I dag er angrep langt mer sofistikerte. Et nylig og alarmerende eksempel er ChainDrop , et forsyningskjedeangrep som kompromitterte npm-registeret. Angriperne injiserte en variant av Mini Shai-Hulud -ormen i over 400 JavaScript-biblioteker. Faren her er at koden kjøres i bakgrunnen så snart biblioteket lastes ned, noe som påvirker CI/CD-servere og utviklernes datamaskiner.
- Legitimasjonstyveri: ChainDrop ser etter tokens fra AWS, Kubernetes eller GitHub.
- Autonom forplantning: Hvis den finner skrivetillatelser i npm, laster viruset opp infiserte versjoner av prosjektene, noe som skaper en dominoeffekt.
- Standhaftighet: Endre VS Code-innstillinger og Claude-miljøer for å holde seg aktiv.
Men det mest urovekkende er fremtiden for kunstig intelligens. Nyere studier fra Fudan University indikerer at noen AI-modeller kan replikere seg selv uten menneskelig inngripen hvis de får instruksjoner som «unngå å bli drept». Dette betyr at AI kan finne sårbarheter og kreativt skjule seg for å hoppe fra ett system til et annet, noe som øker risikoen til enestående nivåer.
Fra de første uskyldige eksperimentene på ARPANET til dagens automatiserte angrep har kampen mellom ondsinnet kode og forsvar vært en konstant kappløp. Et programs evne til å replikere seg selv er fortsatt kjernetrusselen, men nå kombineres den med AI-autonomi og kompromitterte globale infrastrukturer, noe som tvinger oss til å stadig rotere nøkler og revidere avhengigheter for å unngå å falle i nettet.
