- NIS2-direktivet utvider sektorer og forpliktede enheter, styrker styringen og skjerper tilsynet og sanksjonsregimet.
- Spania henger etter i implementeringen av den fremtidige loven om koordinering og styring av cybersikkerhet.
- Essensielle og viktige enheter må utnevne en sikkerhetsansvarlig, håndtere risikoer på en omfattende måte og rapportere hendelser innen svært strenge tidsfrister.
- ENS, det nye nasjonale cybersikkerhetssenteret og CSIRT-økosystemet plasserer Spania i en solid teknisk posisjon, selv om den store utfordringen ligger i tilpasningen til tusenvis av små og mellomstore bedrifter.
Det europeiske NIS2-direktivet har fullstendig forvandlet cybersikkerhetslandskapet i Europa, og spesielt i Spania. Dette er ikke bare nok en regulering; det representerer et fundamentalt skifte i hvordan bedrifter og offentlige forvaltninger håndterer digitale risikoer, rapporterer hendelser og koordinerer med myndighetene.
I mellomtiden gjør Spania jevne, men tydelig forsinkede fremskritt i implementeringen: den offisielle fristen var oktober 2024, og den dag i dag går den fremtidige loven om koordinering og styring av cybersikkerhet fortsatt gjennom parlamentariske prosedyrer. Denne situasjonen skaper et noe merkelig scenario: direktivet er allerede bindende på europeisk nivå, men det endelige nasjonale juridiske rammeverket er ennå ikke godkjent, noe som etterlater mange organisasjoner fanget mellom den moralske og strategiske forpliktelsen til å forberede og vurdere sin situasjon og fraværet av en fullt gjeldende lov.
Hva er NIS2-direktivet, og hvorfor endrer det spillereglene?
Direktiv (EU) 2022/2555, kjent som NIS2 , erstatter det opprinnelige NIS-direktivet, med mål om å etablere et høyt felles nivå av cybersikkerhet for nettverk og informasjonssystemer i hele EU. Formålet er å styrke motstandskraften mot cyberhendelser som kan påvirke viktige tjenester og samfunnets og økonomiens normale funksjon.
I motsetning til forgjengeren utvider NIS2 antallet berørte sektorer og enheter betydelig , og omfatter ikke bare tradisjonell kritisk infrastruktur (energi, transport, vann, bank eller helse), men også områder som offentlig forvaltning, digital infrastruktur, post- og budtjenester, avfallshåndtering, avansert produksjon eller matproduksjon og -distribusjon.
Direktivet etablerer et harmonisert rammeverk for minimumskrav til cybersikkerhet for hele EU, med tiltak for risikostyring, styring, beskyttelse av forsyningskjeden, driftskontinuitet og tidlig varsling av hendelser. Videre styrker det overvåkings- og sanksjonsregimet og øker eksplisitt ansvaret til toppledelsen.
En annen viktig utvikling er den klare forpliktelsen til samarbeid mellom medlemsstatene og opprettelse eller styrking av nasjonale team for respons på datasikkerhetshendelser (CSIRT-er) , som er i stand til å koordinere på europeisk nivå i alvorlige krisesituasjoner. ENISA, EUs byrå for cybersikkerhet, spiller en nøkkelrolle i dette økosystemet, og støtter utviklingen av nasjonale strategier for cybersikkerhet og fremmer beste praksis.
Finanssektoren er i hovedsak ekskludert fra NIS2s virkeområde , ettersom DORA-forskriftene har forrang som lex specialis. Likevel er logikken bak digital operasjonell robusthet som driver DORA, helt i samsvar med NIS2-filosofien.
Nåværende status for implementeringen av NIS2 i Spania
NIS2-direktivet trådte i kraft 16. januar 2023 , og satte 17. oktober 2024 som frist for implementasjonen. Ett år etter denne fristen hadde Spania fortsatt ikke fullført den formelle innlemmelsen i sitt interne rettssystem, noe som plasserte landet i gruppen av land som henger etter.
Som følge av denne forsinkelsen åpnet EU-kommisjonen brudd på prinsippene mot en rekke medlemsstater. 7. mai 2025 sendte Kommisjonen en begrunnet uttalelse til nitten land, inkludert Spania, der den krevde at de skulle melde fra om fullstendig gjennomføring av direktivet innen to måneder, med advarsel om at den kunne bringe saken inn for EU-domstolen dersom de nødvendige tiltakene ikke ble iverksatt.
I Spanias tilfelle inntraff det store vendepunktet 14. januar 2025, med Ministerrådets godkjenning av lovutkastet om koordinering og styring av cybersikkerhet . Denne loven vil tjene som det grunnleggende instrumentet for å implementere NIS2 i nasjonal lov og omorganisere den nasjonale styringsmodellen for cybersikkerhet.
Etter den første godkjenningen ble lovutkastet lagt ut for offentlig høring og gjennomgang mellom 16. januar og 10. februar 2025 , slik at innbyggere, bedrifter, foreninger og andre organisasjoner kunne sende inn kommentarer og forslag til forbedringer. Deretter ble teksten gjennomgått av den interministerielle tekniske arbeidsgruppen, som konsoliderte utkastet med tanke på tilbakemeldingene som ble mottatt, inkludert fra ekspertmiljøer som ISMS-forumet.
Likevel, og til tross for det politiske momentumet, er loven fortsatt i parlamentarisk prosess . Det har vært snakk om å legge den frem for Ministerrådet for godkjenning som et lovforslag rundt november og om mulig parlamentarisk godkjenning innen utgangen av januar eller februar året etter, men realiteten er at Spania, frem til utgangen av 2025, fortsatt mangler en fullt gjeldende nasjonal lov som implementerer NIS2.
Lovforslaget om koordinering og styring av nettsikkerhet
Lovforslaget som er godkjent av den spanske regjeringen er et felles initiativ fra innenriks-, forsvars- og digital transformasjons- og administrasjonsdepartementet . Formålet er todelt: for det første å implementere NIS2-direktivet, og for det andre å organisere koordineringen og styringen av cybersikkerhet på nasjonalt nivå, og styrke beskyttelsen av nettverk og informasjonssystemer mot cybertrusler som kan påvirke kritisk infrastruktur og viktige tjenester.
Den fremtidige loven vil gjelde for offentlige og private enheter som opererer i sektorer som energi, transport, bank- og finansmarkedsinfrastruktur, helsevesen, vannforvaltning, digital infrastruktur, teknologitjenester og andre kritiske sektorer . Den inkluderer eksplisitt domenenavnregistre , som Dominios.es (administrert av Red.es), som vil påta seg nye cybersikkerhetsforpliktelser på grunn av sin strategiske rolle i stabiliteten til det digitale økosystemet.
Generelt sett er utkastet i samsvar med hovedforpliktelsene i NIS2-direktivet og formulerer fire hovedakser: styrking av styring og toppledelsens ansvar, generelle tiltak for sikkerhetsrisikostyring, utpeking av en informasjonssikkerhetsansvarlig og tydelige forpliktelser til rapportering av hendelser.
Videre introduserer den spanske loven et betydelig organisatorisk element: opprettelsen av det nasjonale senteret for cybersikkerhet (CNC) . Dette organet vil fungere som et koordinerende organ for beskyttelse av nettverk og informasjonssystemer, harmonisere kriterier mellom ulike reguleringsmyndigheter (innenriks, forsvar og digital transformasjon), fremme team for respons på datasikkerhetshendelser (CSIRT-er) og legge til rette for en mer helhetlig visjon for det nasjonale økosystemet for cybersikkerhet.
I løpet av den offentlige høringsfasen bidro organisasjoner som ISMS Forum betydelig : de styrket informasjonssikkerhetsansvarligs rolle, skilt denne stillingen fra privat sikkerhetslovgivning og etablerte spesifikke responsmekanismer når den manglende overholdelsen av regelverket er en offentlig forvaltning, som i sin natur ikke kan straffes økonomisk. Blant forslagene er muligheten for offentlige advarsler, i tråd med bestemmelsene i LOPDGDD (organisk lov om beskyttelse av personopplysninger og garanti for digitale rettigheter) om databeskyttelse.
Sektorer og typer enheter som er berørt av NIS2
NIS2 klassifiserer organisasjoner som er underlagt direktivet som essensielle eller viktige enheter , primært basert på sektoren de opererer i og deres størrelse (mellomstore og store selskaper, med unntak basert på kritiskhet). Standarden gjelder generelt for offentlige eller private enheter som opererer i EU, med mulighet for å inkludere mindre organisasjoner når medlemsstatene identifiserer dem som essensielle eller viktige på grunn av deres relevans.
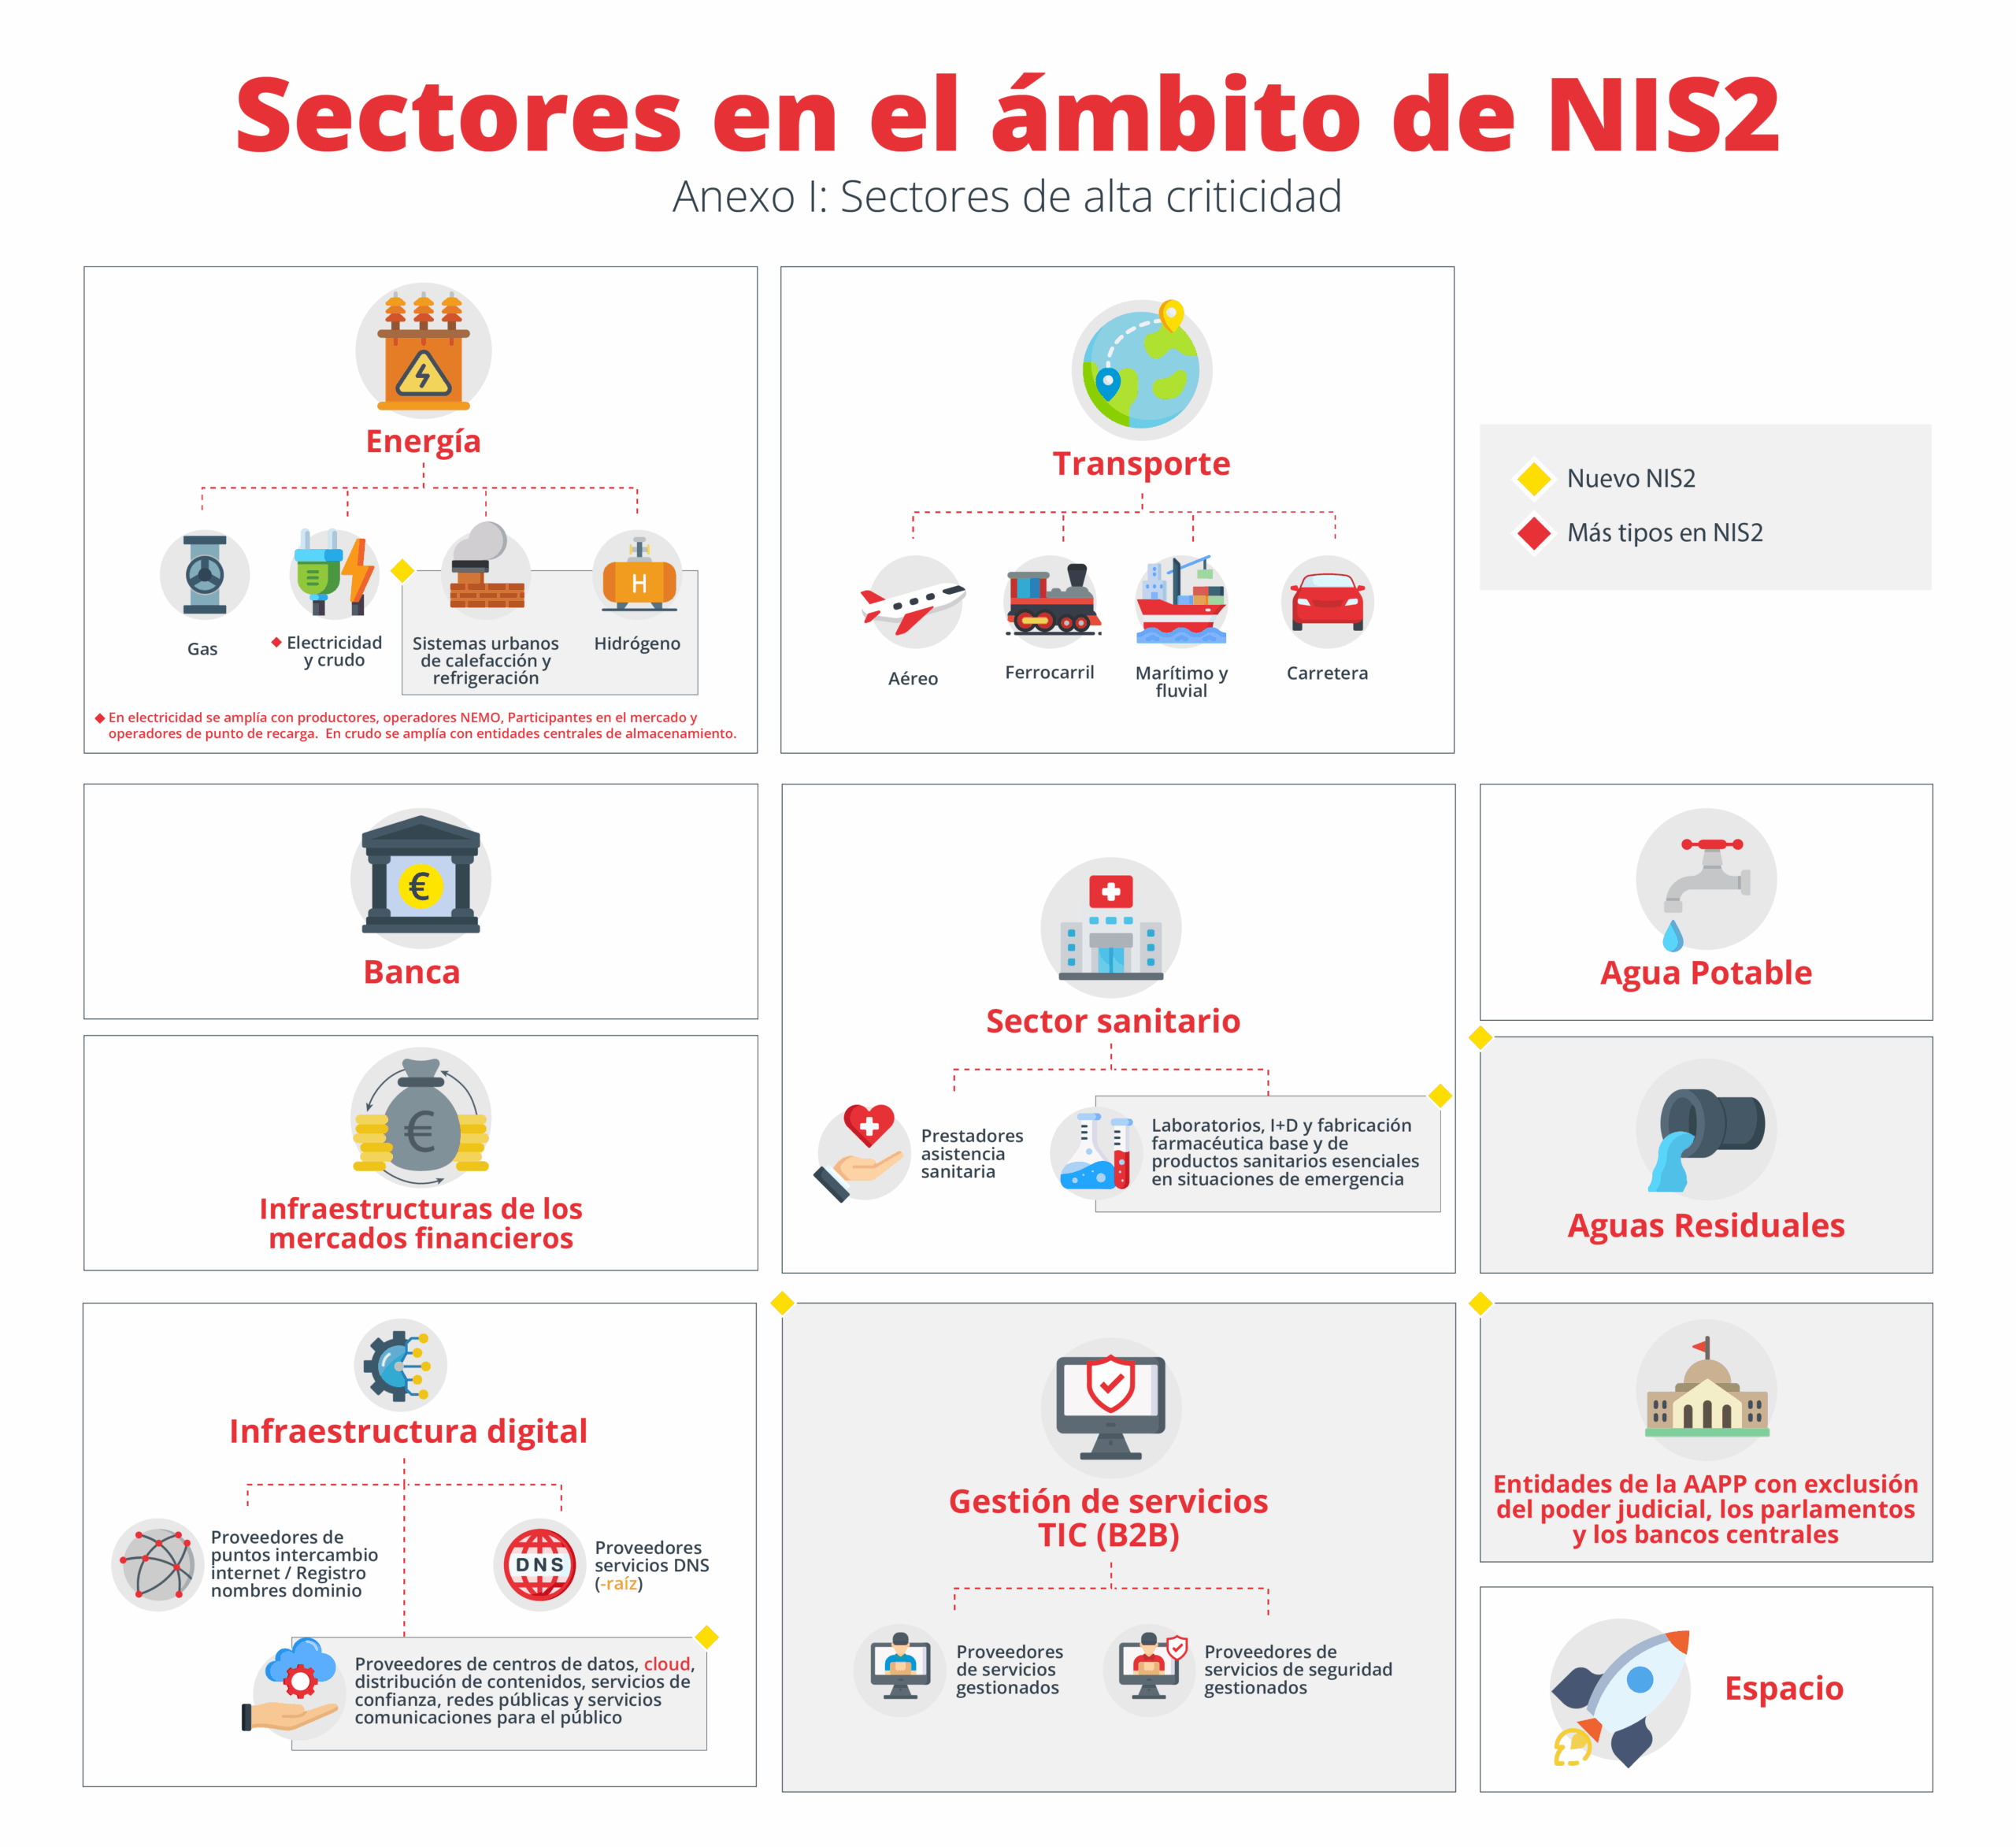
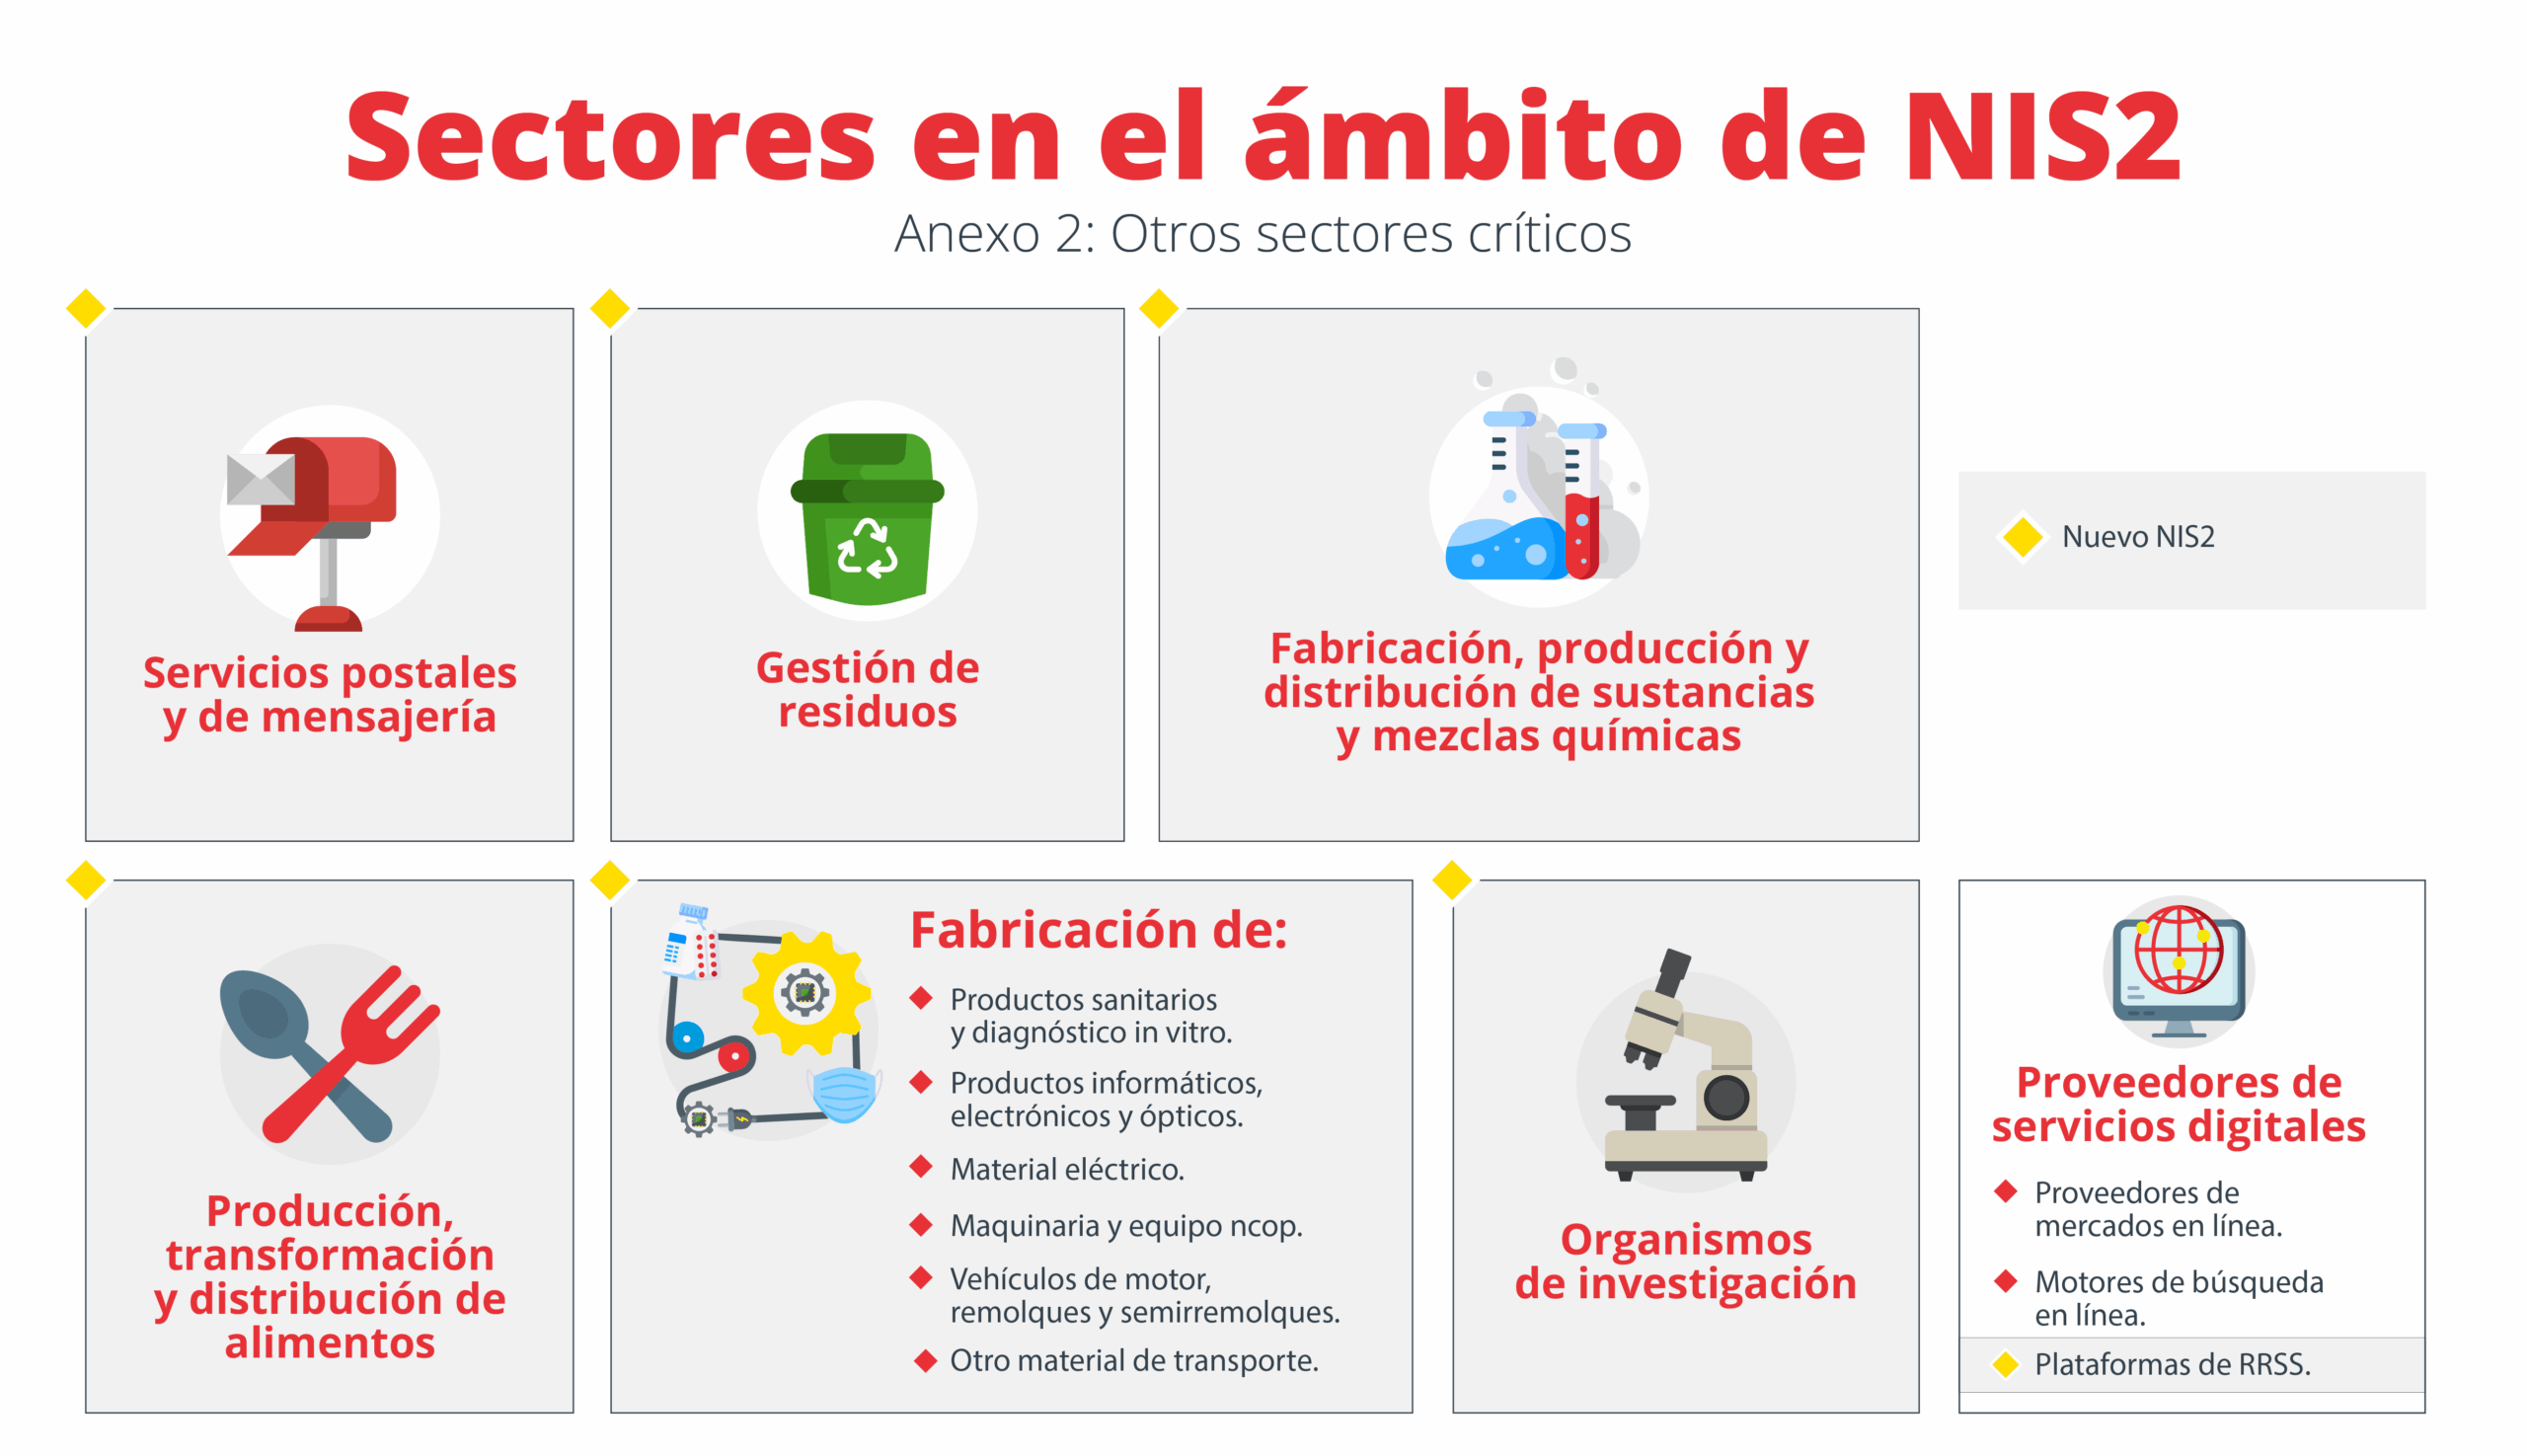
Sektorene med høy kritiskhet er oppført i vedlegg I til NIS2, mens andre kritiske sektorer er oppført i vedlegg II . I Spania er økningen i antall sektorer noe mindre enn i andre land, fordi implementeringen av den gamle NIS allerede var i samsvar med lov 8/2011 om beskyttelse av kritisk infrastruktur, som omfattet 12 sektorer. Likevel inkorporerer NIS2 nye områder som post- og budtjenester, avfallshåndtering og flere produksjonskategorier , og deler andre opp, for eksempel ved å skille mellom drikkevann og avløpsvann.
Blant sektorene og eksemplene på enheter skiller følgende seg ut:
- EnergiStrømforsyningsselskaper, transport- og distribusjonsnettforvaltere, produsenter, NEMO-operatører, aktører i strømmarkedet, ladestasjonoperatører; gass-, olje- og hydrogennettoperatører og -forvaltere.
- Transportereflyselskaper, flyplassoperatører, flygekontroll, jernbaneinfrastrukturforvaltere, jernbaneselskaper, sjø- og elvetransportenheter, havneoperatører, skipstrafikktjenester, veimyndigheter og operatører av intelligente transportsystemer.
- Bank- og finansmarkedsinfrastrukturkredittinstitusjoner og forvaltere av handelssentre, sentrale motparter, med den nyansen at DORA fungerer som en spesifikk sektorstandard.
- HelsesektorenHelsepersonell, EUs referanselaboratorier, FoU-enheter for legemidler, produsenter av basis- og spesialfarmasøytiske produkter og produsenter av essensielt medisinsk utstyr i folkehelsekriser.
- Drikkevann og avløpsvannLeverandører og distributører av drikkevann, og selskaper som er ansvarlige for innsamling, avhending og behandling av by-, husholdnings- eller industriavløpsvann.
- Digital infrastrukturInternett-utvekslingspunkter (IXP), DNS-tjenester, toppdomeneregistre, leverandører av skytjenester, datasentre, innholdsleveringsnettverk (CDN-er), pålitelige tjenesteleverandører, leverandører av offentlige elektroniske kommunikasjonsnettverk og offentlige elektroniske kommunikasjonstjenester.
- Bedrifts-til-bedrift IKT-tjenestehåndtering: leverandører av administrerte tjenester og leverandører av administrerte sikkerhetstjenester, med direkte innvirkning på hele teknologiforsyningskjeden.
- Offentlige administrasjonerenheter i den generelle statsadministrasjonen og, i visse tilfeller, regionale og lokale enheter, når forstyrrelsen i deres tjenester kan ha betydelig innvirkning på kritiske sosiale eller økonomiske aktiviteter.
- Post- og budtjenesterleverandører som utfører innsamling, sortering, transport og distribusjon av postforsendelser.
- Gestión av rester: selskaper dedikert til innsamling, transport, gjenvinning og avhending av avfall, inkludert deponier.
- Kjemisk: selskaper som produserer, produserer og distribuerer kjemiske stoffer og blandinger, samt produserer artikler fra dem.
- Produksjon, foredling og distribusjon av matmatvareselskaper dedikert til engrosdistribusjon og storskala industriell produksjon og foredling.
- Avansert produksjonprodusenter av helseprodukter og in vitro-diagnostikk, produksjon av datamaskiner, elektroniske og optiske produkter, elektrisk utstyr, maskiner og utstyr, motorvogner og annet transportutstyr.
- Romsektorenoperatører av jordbasert infrastruktur som støtter levering av romtjenester, unntatt de som eier eller forvaltes av EU eller tredjeparter innenfor rammen av dens romprogram.
I alle disse sektorene klassifiseres store enheter generelt som essensielle , mens mellomstore enheter pleier å være viktige, med mindre annet er spesifikt angitt. Små og mikrobedrifter ekskluderes vanligvis på grunn av størrelsen, men kan inkluderes dersom deres kritiske betydning berettiger det.
Styring og ledelsesansvar
Et av de viktigste endringene i NIS2 og det spanske lovutkastet er vektleggingen av styring av cybersikkerhet og det direkte ansvaret til styrende organer . Artikkel 14 i lovutkastet forsterker denne ideen: cybersikkerhet er ikke lenger et rent teknisk spørsmål, men snarere et strategisk spørsmål på overordnet nivå.
Toppledelsen må godkjenne og føre tilsyn med implementeringen av tiltak for risikostyring innen cybersikkerhet , og sørge for at de står i forhold til organisasjonens kontekst og de identifiserte risikoene. Videre vil de styrende organene ha det endelige ansvaret for eventuell manglende overholdelse, noe som er knyttet til det skjerpede sanksjonsregimet.
Et annet viktig poeng er regelmessig opplæring i nettsikkerhet for ledelsen . Det er ikke nok å bare delegere: ledere må trenes til å forstå risikoene, ta informerte beslutninger og støtte spredningen av en sterk sikkerhetskultur i hele organisasjonen. De vil igjen være ansvarlige for å fremme regelmessige opplæringsprogrammer for resten av personalet.
Artikkel 20 i NIS2 forsterker dette synspunktet ved uttrykkelig å kreve at styrende organer er klar over sine forpliktelser, godkjenner tiltakene, sikrer implementeringen av dem og er i stand til å reagere, i ekstreme situasjoner, selv med personlige konsekvenser (som mulig separasjon av funksjoner i visse tilfeller).
I denne sammenhengen blir forholdet mellom ledelsen og informasjonssikkerhetsansvarlig (CISO eller tilsvarende) kritisk: det forventes en flytende, konstant dialog basert på objektive risiko- og samsvarskriterier.
Risikostyringstiltak som kreves av NIS2
Artikkel 15 i det spanske lovutkastet fastslår at tiltak for risikostyring innen cybersikkerhet må være basert på nasjonale, europeiske og internasjonale tekniske standarder , som minst integrerer kravene i artikkel 21 i NIS2 og utviklet i gjennomføringsforordning (EU) 2024/2690.
Blant tiltakene som essensielle og viktige enheter må implementere , skiller følgende seg ut:
- Sikkerhetspolicyer og risikoanalyse av informasjonssystemene, med periodiske gjennomganger.
- Hendelseshåndtering, inkludert tydelige prosedyrer for deteksjon, respons og gjenoppretting.
- Forretningskontinuitet, sikkerhetskopiering, katastrofegjenoppretting og krisehåndteringsikre operativ robusthet.
- Sikkerhet i forsyningskjeden og av forholdet til leverandører og direkte tjenesteleverandører, som innebærer å pålegge kontraktsmessige krav og godkjennings- og revisjonskontroller.
- sårbarhetshåndtering i anskaffelse, utvikling og vedlikehold av nettverk og informasjonssystemer, inkludert oppdateringer og patcher.
- Retningslinjer for evaluering av effektiviteten av cybersikkerhetstiltakgjennom revisjoner, målinger og periodiske gjennomganger.
- Grunnleggende praksiser og opplæring i netthygiene av ansatte, tilpasset de ulike profilene.
- Kryptografi og krypteringsregler for å garantere informasjonens konfidensialitet og integritet.
- Sikkerhet i personalressurserRetningslinjer for tilgangskontroll og aktivaforvaltning.
- Flerfaktor- eller kontinuerlig autentisering, beskyttelse av talekommunikasjon og nødkommunikasjon.
I Spania var mange av disse tiltakene allerede inkludert i det nasjonale sikkerhetsrammeverket (ENS) , spesielt for offentlige forvaltninger og deres leverandører. Faktisk har det statlige byrået for digital forvaltning og det nasjonale kryptologiske senteret presentert for EU den sterke samsvaringen mellom ENS og NIS2, og fremhevet potensialet som en europeisk referanse og dets bidrag til robustheten til det nasjonale digitale økosystemet.
NIS2 hever imidlertid standarden for et mye bredere spekter av organisasjoner, inkludert små og mellomstore bedrifter som er påvirket av størrelse eller kritiskhet . For modne organisasjoner er mange av disse kravene i samsvar med eksisterende praksis; for tusenvis av selskaper uten bakgrunn innen cybersikkerhet representerer de et betydelig sprang i modenhet, ressurser og intern organisering.
Informasjonssikkerhetssjefen (CISO) og deres funksjoner
Artikkel 16 i lovutkastet fastslår at alle essensielle og viktige enheter må utnevne en informasjonssikkerhetsansvarlig . Denne rollen, inspirert av Spanias tidligere erfaring med det opprinnelige NIS, blir det sentrale punktet for å koordinere alt knyttet til beskyttelse av systemer og data.
Hovedfunksjonene inkluderer:
- Definer og implementer organisasjonens strategi for cybersikkerhet, i samsvar med risikoer, forretningsmessige og regulatoriske forpliktelser.
- Evaluer, reduser og gjennomgå risikoer kontinuerlig, og opprettholder et oppdatert overblikk over enhetens eksponering.
- Administrer bevis, retningslinjer og dokumenter som er nødvendige for å demonstrere samsvar av forpliktelsene som følger av NIS2 og nasjonale forskrifter.
- Fremme en kultur for nettsikkerhet i samarbeid med toppledelsen, opplæring og bevisstgjøring blant alle ansatte.
- Sikre samsvar med forpliktelser til rapportering av hendelser, koordinere rapportene til de kompetente myndighetene.
Spania var et av de første landene som eksplisitt innførte rollen som Chief Information Security Officer (CISO) i forbindelse med implementeringen av det tidligere NIS. Erfaring viste imidlertid at et betydelig antall nøkkeloperatører aldri formelt utnevnte denne rollen, og likevel ikke ble straffet. NIS2, kombinert med fremtidig spansk lov og et strengere sanksjonsregime, søker å korrigere denne slappheten og gi CISO en mer robust og anerkjent posisjon.
Fremover forventes en massiv økning i antall forpliktede enheter : fra omtrent 400 nåværende essensielle operatører til anslagsvis 5.000 til 50 000 essensielle og viktige enheter. Dette vil innebære en betydelig etterspørsel etter cybersikkerhetsfagfolk, både interne og eksterne, spesielt for små og mellomstore bedrifter som aldri tidligere har hatt denne rollen.
Forpliktelser til rapportering av hendelser og håndtering av sårbarheter
NIS2-direktivet legger avgjørende vekt på tidlig varsling av sikkerhetshendelser med betydelig innvirkning . Artikkel 18 i det spanske lovutkastet utdyper denne forpliktelsen, i samsvar med tidsfristene og innholdet som er fastsatt i direktivet.
Når en enhet opplever en hendelse som kan forårsake alvorlige forstyrrelser i tjenesteytelsen eller betydelig skade for seg selv eller tredjeparter, må den overholde følgende rapporteringsordning:
- Førstegangsvarselinnen maksimalt 24 timer etter at hendelsen er oppdaget, med tilgjengelig grunnleggende informasjon.
- Delrapportinnen maksimalt 72 timer etter oppdagelse, med en innledende vurdering av virkningen og alvorlighetsgraden.
- Sluttrapportinnen maksimalt én måned fra den første varslingen, inkludert en detaljert beskrivelse av hendelsen, dens innvirkning, alvorlighetsgrad og de iverksatte tiltakene.
Videre styrker NIS2 sårbarhetshåndtering og kommunikasjon : det handler ikke bare om rapportering av fullførte hendelser, men også om å dele relevant informasjon om sårbarheter som kan ha en systemisk innvirkning, noe som letter koordineringen av tiltak på nasjonalt og europeisk nivå.
I Spania er responsøkosystemet avhengig av tre viktige referanse-CSIRT-er : CCN-CERT (for offentlig forvaltning, strategiske selskaper og klassifiserte systemer), INCIBE-CERT (privat sektor og innbyggere) og MCCE (forsvarssektoren). Disse suppleres av csirt.es-nettverket, som samler dusinvis av spesialiserte team og kobler seg til internasjonale nettverk som FIRST, samt det nasjonale SOC-nettverket.
Essensielle og viktige enheter må rapportere hendelsene sine til de kompetente CSIRT-ene , i samsvar med sektorforskrifter og retningslinjene fra det fremtidige nasjonale cybersikkerhetssenteret, som vil fungere som et koordinerende element og kontaktpunkt med ENISA og resten av medlemsstatene.
Sanksjonsregime og europeisk press
NIS2-direktivet etablerer et betydelig strengere strafferegime enn det forrige NIS-direktivet . For viktige enheter kan de mest alvorlige overtredelsene føre til bøter på opptil 10 millioner euro eller 2 % av konsernets globale omsetning, mens for store enheter kan bøtene komme opp i 7 millioner euro eller 1,4 % av den globale omsetningen.
For øyeblikket har det ikke blitt observert noen sanksjoner basert på NIS2 i Spania , delvis fordi loven om gjennomføring ennå ikke er trådt i kraft og tilsynsmyndigheten ikke er formelt utpekt. I andre medlemsstater er gjennomføringen nylig, så det er fortsatt for tidlig å forvente omfattende sanksjoner.
Likevel er eksperter enige om at når land som Frankrike eller Tyskland begynner å iverksette sanksjoner , har ikke Spania råd til å henge etter hvis de ønsker å opprettholde harmonisering og troverdighet på europeisk nivå. Kommisjonens press, gjennom bruddprosedyrer og begrunnede uttalelser, er rettet mot å oppnå dette.
I tillegg til de økonomiske straffene introduserer NIS2 eksplisitt, for første gang, toppledelsens ansvar innen cybersikkerhet . Kløften mellom ledelsen og CISO er ikke lenger et alternativ: styringsorganet må involveres, informeres og ta de nødvendige beslutningene.
Den største utfordringen, ifølge spesialister som de ved ISMS Forum, ligger i nettverket av små og mellomstore bedrifter som, uten å være fullt klar over det, vil bli bundet av NIS2 . Mange mangler tilstrekkelige ressurser, prosesser eller nettsikkerhetskultur, og vil bli «presset» både av loven og av kravene fra sine store kunder i forsyningskjeden, som vil måtte kreve kontraktsmessige garantier for å overholde direktivet.
Støtteinitiativer, studier og ENS' rolle
Parallelt med lovgivningsmessige fremskritt fremmer Spania tekniske og kunnskapsmessige initiativer for å legge til rette for tilpasningen av næringslivet til NIS2. ISMS Forum jobber for eksempel med en studie av NIS2s innvirkning på spanske selskaper, under den ekstraordinære professoren for cybersikkerhet og databeskyttelse ved UCM.
Dette prosjektet har et dobbelt mål: å lage en uoffisiell folketelling av selskaper som er berørt av NIS2 og å måle deres modenhetsnivå innen cybersikkerhet. I den første fasen vil folketellingen bli utarbeidet ved hjelp av omfattende databaser (handelsregister, DIRCE/INE, sektorspesifikke databaser osv.), med resultater som forventes rundt november 2025. I den andre fasen vil et kort spørreskjema bli sendt til et representativt utvalg av selskaper (med mål om 1.000 svar) for å vurdere deres beredskapsnivå, med resultater som forventes innen mai 2026.
Analysen vil inkludere segmenteringer etter sektor, størrelse, geografisk fordeling og type enhet (essensiell eller viktig) , og presentere konklusjonene i en samlet lederrapport, uten individuelle data, som betjener både selskaper og myndigheter.
Samtidig gjennomfører organisasjoner som ISMS Forum og diverse offentlige etater oppsøkende arrangementer over hele landet , med særlig fokus på små og mellomstore bedrifter. Målet er å «evangelisere», og tydelig forklare hva NIS2 innebærer, hvorfor det er viktig å ha en CISO (intern eller ekstern), hvordan man definerer grunnleggende cybersikkerhetspolicyer, og hvordan man forbereder seg på den fremtidige loven og dens tilleggsforskrifter.
Rent regulatorisk har det nasjonale sikkerhetsrammeverket (ENS) blitt presentert i Europa som en av Spanias største styrker . Statens byrå for digital administrasjon og det nasjonale kryptologiske senteret (CCN) har delt ENS' akkumulerte erfaring, samsvarsprofiler og integrering med de europeiske sertifiseringsordningene i forordning (EU) 2019/881 (cybersikkerhetsloven) med NIS2-samarbeidsgruppen. Den positive mottakelsen av denne presentasjonen forsterker Spanias image som en proaktiv aktør forpliktet til robust, sammenhengende og harmonisert cybersikkerhet.
I denne sammenhengen handler Spanias tilpasning til NIS2 om å navigere presset med tidsfrister, den tekniske robustheten til instrumenter som den nasjonale sikkerhetsordningen (ENS) og den enorme utfordringen med å innlemme tusenvis av nye enheter i en avansert nettsikkerhetskultur. Organisasjoner som kommer i forkant, gjennomfører situasjonsvurderinger og begynner å tilpasse praksisen sin til direktivet nå, vil være bedre posisjonert til å minimere risikoer, unngå fremtidige straffer og demonstrere en proaktiv og moden tilnærming til netttrusler.
