- E-post er den viktigste angrepsvektoren, så sikkerhet må være basert på flere tekniske og organisatoriske lag.
- Domeneautentisering, kunstig intelligens for trusseldeteksjon og phishing-resistent MFA er viktige grunnpilarer i enhver løsning.
- Kontinuerlig opplæring gjør brukerne til et aktivt forsvar mot phishing og andre sosial manipuleringsteknikker.
- Tydelige retningslinjer, arkivering, revisjoner og sentralisert administrasjon sikrer at e-postbeskyttelsen er konsistent og bærekraftig over tid.
E-post er fortsatt den mest brukte kommunikasjonskanalen i bedrifter , men det er også et yndet inngangspunkt for nettkriminelle. Phishing, skadelig programvare, økonomisk svindel, tyveri av legitimasjon og datainnbrudd starter ofte med en enkel e-post som noen åpner uten å tenke seg mye om. Derfor er det avgjørende å vite hvordan man identifiserer falske e-poster.
Hvis organisasjonen din utelukkende er avhengig av grunnleggende filtre fra e-postleverandører og en «vær forsiktig»-tilnærming, leker du med ilden. I dag trenger du en e-postsikkerhetsløsning som kombinerer avansert teknologi, tydelige prosesser og kontinuerlig opplæring for brukerne dine. I de følgende avsnittene ser du en detaljert oversikt over eksisterende trusler, beste praksis brukt av bransjeledere og spesifikke teknologier du bør implementere for å sikre e-posten din.
Hvorfor e-post er et kritisk mål
E-post er ikke bare praktisk; det er en direkte kanal til dine ansatte. Dette gjør den til den foretrukne angrepsvektoren for sosial manipulering , der den svake lenken ikke er systemet, men individet. I stedet for å bryte en brannmur eller utnytte en kompleks sårbarhet, trenger angripere ganske enkelt å overbevise noen om å klikke der de ikke skal eller dele konfidensiell informasjon.
Sosial manipulering er avhengig av psykologiske taktikker som hastverk, autoritet og tillit : e-poster som ser ut til å komme fra banken din, en leverandør, sjefen din eller til og med et offentlig organ. Målet er å lure deg til å utføre usikre handlinger: laste ned skadelige vedlegg, oppgi påloggingsinformasjonen din på et falskt nettsted, godkjenne en uredelig betaling eller sende sensitive dokumenter til en tredjepart.
Konsekvensene strekker seg langt utover et par infiserte datamaskiner. Et angrep av denne typen kan forårsake datainnbrudd som koster millioner, omdømmeskade, regulatoriske sanksjoner (for eksempel for brudd på GDPR eller bransjestandarder som HIPAA), og en direkte innvirkning på forretningskontinuiteten.
Videre er e-post tett integrert med resten av infrastrukturen: samarbeidsløsninger, kalendere, dokumentbehandlingsverktøy, skyapplikasjoner… Hvis en angriper tar kontroll over en e-postkonto, får de vanligvis tilgang til en stor del av bedriftens digitale økosystem.
For å gjøre vondt verre, bruker mange organisasjoner fortsatt e-post til å lagre eller dele ekstremt sensitiv informasjon : økonomiske data, kontrakter, kundefiler, legitimasjon, skattedokumenter osv. Alt dette gjør e-post til et høyt prioritert mål.
Hvordan trussellandskapet for e-post har endret seg
Tiden med den typiske, klissete «nigeriansk prins»-meldingen er over. I dag bruker nettkriminelle språkmodeller og generativ kunstig intelligens for å skrive feilfrie e-poster, fri for feil og rariteter, med en profesjonell, men vennlig tone, og personlig tilpasset hver mottaker.
Denne personaliseringen gjør phishing mye mer troverdig. Med offentlig tilgjengelige data (sosiale medier, bedriftsnettsteder, tidligere lekkasjer, bransjenyheter osv.) og allerede kompromitterte kontoer, kan angripere perfekt etterligne kommunikasjonsstilen til en ekte person , infiltrere legitime e-posttråder eller fortsette pågående samtaler.
Resultatet er at grensen mellom legitimt og ondsinnet innhold blir stadig mer uklar . Tradisjonelle filtre basert utelukkende på signaturer eller enkle mønstre er ikke tilstrekkelige mot dynamiske kampanjer som stadig endrer lenker, domener og teknikker.
Tallene støtter denne realiteten: gjennomsnittskostnaden for et datainnbrudd er allerede rundt millioner av dollar, selv i selskaper med færre enn 500 ansatte , og Business Email Compromise (BEC)-angrep akkumulerer tap på flere milliarder dollar i året globalt, ifølge ledende cybersikkerhetsrapporter.
Parallelt sprer «alt-i-ett»-phishing-sett seg på det mørke nettet, og integrerer angripere i midten (AiTM) , muligheten til å stjele påloggingsinformasjon og økttokener med MFA, sidemaler som er nesten identiske med ekte maler, og automatiserte mekanismer for å omgå tradisjonelle filtre.
De vanligste truslene i e-post
Å forstå de viktigste truslene er det første trinnet i å designe en god e-postsikkerhetsløsning. De mest kritiske truslene er beskrevet nedenfor, sammen med hvordan de fungerer og deres potensielle innvirkning.
Massefisking er fortsatt den vanligste trusselen. Dette er vanligvis kampanjer sendt til mange brukere, uten betydelig personalisering, som utgir seg for å være kjente merkevarer eller tjenester. De inkluderer vanligvis lenker til falske nettsteder eller infiserte vedlegg. Typiske konsekvenser inkluderer passordtyveri, installasjon av skadelig programvare, kontokapring og uautorisert tilgang til interne systemer.
«Quishing» eller phishing ved bruk av QR-koder . I stedet for en synlig lenke inneholder e-posten en QR-kode. Vi er så vant til å skanne QR-koder for alt at vi senker garden. Det ekstra trikset er at den ofte skannes med en personlig mobiltelefon, som er mindre beskyttet enn en arbeidsdatamaskin , noe som flytter angrepet til en enhet med færre bedriftskontroller.
Spear phishing og BEC . Dette er svært sofistikerte, målrettede angrep der angriperen utgir seg for å være en spesifikk person: en leder, en betrodd leverandør, en strategisk partner osv. Den første e-posten inneholder ikke alltid lenker eller vedlegg; i stedet inneholder den vanligvis en nøye utformet samtale som er utformet for å manipulere offeret. Det vanlige målet er å innhente pengeoverføringer, skatteinformasjon (som W-2-skjemaer i noen land), kjøp av gavekort eller endringer i bankkontodetaljer for leverandørbetalinger.
Skadevare distribuert via e-post . E-post er fortsatt et av de viktigste verktøyene for å levere løsepengevirus , trojanere og andre typer skadevare. Dette gjøres vanligvis gjennom tilsynelatende harmløse vedlegg (Office-dokumenter, PDF-er, komprimerte filer) eller lenker som fører til ondsinnede nedlastinger. Når den er kjørt, kan skadevaren kryptere dataene dine, bevege seg sidelengs over nettverket eller tømme sensitiv informasjon.
Angripere i midten (AiTM) . I denne tilnærmingen plasserer angriperen seg mellom brukeren og den legitime tjenesten. Gjennom en phishing-lenke omdirigerer de deg til en side som kloner den virkelige påloggingsskjermen. Når du skriver inn påloggingsinformasjonen din, sender det ondsinnede systemet den faktisk til leverandøren, ber deg om MFA-koden hvis tilgjengelig, og bruker alt på nytt i sanntid. Resultatet er at angriperen får gyldige økter selv på kontoer beskyttet med tradisjonell MFA.
Spam og søppelpost . Selv om det noen ganger rett og slett kan være irriterende, bruker spam ressurser, fyller innbokser og fungerer ofte som et medium for ondsinnede lenker eller vedlegg. Dessuten kan et stort volum spam skjule målrettede angrep midt i støyen.
Viktige tekniske beste praksiser: autentisering, filtrering og kryptering
En moderne e-postsikkerhetsløsning må basere seg på flere lag med gjensidig forsterkende teknologi. Antivirusprogramvare eller et enkelt spamfilter er ikke nok. Du trenger avsenderautentisering, robuste tilgangskontroller, avansert innholdsinspeksjon og databeskyttelse.
Det er avgjørende å konfigurere SPF, DKIM og DMARC ikke bare på primærdomenet ditt, men også på underdomener, testdomener og eldre domener som fortsatt er under din kontroll. Angripere elsker å gi forsømte domener nytt formål. Spesialiserte DMARC-administrasjonsverktøy forenkler denne oppgaven og automatiserer mye av overvåkingen.
Når det gjelder trusselfiltrering, er det ikke lenger tilstrekkelig å bare analysere svartelister og kjente signaturer for skadelig programvare. E-postløsningen din bør integrere trusseldeteksjon med AI og maskinlæring , som er i stand til å evaluere flere meldingssignaler (tekst, metadata, avsenderomdømme, atferdsmønstre osv.) for å avgjøre om en e-post er legitim, spam eller skadelig.
For vedlegg anbefales det på det sterkeste å bruke et sandkassemiljø som åpner hver fil på en kontrollert måte og observerer dens oppførsel. Dette gjør det mulig å oppdage utnyttelsesforsøk eller mistenkelig aktivitet, selv i nulldagstrusler der det fortsatt ikke finnes kjente signaturer.
Å stole på at brukerne husker å aktivere kryptering manuelt er en oppskrift på katastrofe. Ideelt sett bør kryptering automatiseres basert på retningslinjer som oppdager sensitive mønstre (IBAN-numre, personnummer, skatte-ID-nummer osv.) og bruker kryptering på en transparent måte når det er nødvendig.
Styrk tilgang: passord, MFA og kontobeskyttelse
En stor andel av e-postsikkerhetshendelser oppstår fordi noen har fått gyldig legitimasjon. Derfor må en god løsning styrke både passordstyrken og ytterligere autentiseringsmekanismer.
Moderne retningslinjer anbefaler lange, uforutsigbare og unike passordfraser for hver tjeneste , i stedet for korte, men symboltunge kombinasjoner. For å gjøre dette mulig i stor skala er det nesten avgjørende å bruke en passordbehandler for bedrifter som genererer, lagrer og synkroniserer legitimasjon på en sikker måte.
Basert på dette er flerfaktorautentisering (MFA) praktisk talt obligatorisk. Imidlertid tilbyr ikke alle MFA-metoder samme beskyttelsesnivå. SMS-koder eller taleanrop kan avlyttes, gjenbrukes i AITM-angrep eller manipuleres ved hjelp av «MFA-utmattelses»-teknikker (å bombardere brukeren med forespørsler til de godtar en av utmattelse).
Derfor anbefales det å implementere phishing-resistente MFA-er , som FIDO-baserte sikkerhetsnøkler (USB, NFC), plattformlegitimasjon som Windows Hello for Business, tilsvarende løsninger på macOS eller smarttelefonkoblede passord. Disse metodene fungerer ikke på falske nettsteder: enheten verifiserer det virkelige domenet før autentisering, slik at de ikke kan brukes på nytt på svindelsider.
Det er også viktig å konfigurere tilgangspolicyer for å blokkere svakere autentiseringsmetoder . Mange moderne phishing-sett kan tvinge frem en nedgradering til mindre sikre faktorer hvis disse forblir aktivert. Det er nytteløst å ha passord hvis du fortsetter å godta SMS som et universelt alternativ.
Til slutt bør man ikke overse risikoen forbundet med support- eller hjelpesenteret . Det finnes grupper av angripere som spesialiserer seg på å ringe teknisk support, utgi seg for å være ansatte som har mistet mobiltelefonen eller den bærbare datamaskinen sin, og lure dem til å tilbakestille legitimasjonen sin eller deaktivere MFA. Sikkerhetspolicyen må inkludere strenge identitetsverifiseringsprosedyrer for eventuelle endringer i legitimasjonen.
Opplæring og bevisstgjøring: å gjøre brukere om til brannmurer
Ingen e-postsikkerhetsløsning er idiotsikker. Det vil alltid være noen meldinger som slipper gjennom filtrene og havner i innboksen. På det tidspunktet er din siste forsvarslinje mennesker. Derfor er det så viktig å jobbe med bevissthet om nettsikkerhet og tilby kontinuerlig opplæring.
Generiske opplæringskurs som gis én gang i året er lite nyttige. Det som fungerer best er dynamiske phishing-bevissthetsprogrammer som sender ansatte regelmessige simuleringer. Hvis noen faller for en simulering, får de kort, spesifikk og kontekstualisert opplæring på stedet.
Denne tilnærmingen styrker hukommelsen og hjelper brukere med å internalisere røde flagg som: mistenkelige lenker, forespørsler om sensitive data, uberettiget hastverk, endringer i bankkonto uten bekreftelse eller uventede vedlegg. Målet er at de skal utvikle en sunn skepsis og lære å rapportere alt som virker mistenkelig.
Videre tillater noen AI-baserte løsninger at opplæringsnivåer kan skreddersys til hver bruker : de som gjør flere feil får flere simuleringer og innhold, mens de som viser gode vaner får mindre arbeid. Dette maksimerer effekten uten å overvelde personalet.
Det er viktig å huske på at hvis du får de ansatte til å rapportere flere mistenkelige e-poster, kan sikkerhetsteamets arbeidsmengde øke i været. Det er her verktøy som AI-drevne e-postanalytikere kommer inn i bildet , som er i stand til automatisk å gjennomgå rapporterte e-poster, klassifisere dem og prioritere de som virkelig er farlige.
Opplæringen bør også dekke grunnleggende beste praksis for sluttbrukere, som for eksempel: å velge sterke passord, ikke bruke dem på nytt, ikke dele dem, ikke laste ned programvare fra tvilsomme kilder, alltid sjekke den virkelige adressen til avsendere, holde markøren over lenker før du klikker, være forsiktig med forespørsler om betaling eller økonomisk informasjon, og alltid bruke offisielle kontaktkanaler når noe virker mistenkelig.
Miljøadministrasjon, enheter og e-postkontinuitet
Utover selve e-postene, må en omfattende e-postsikkerhetsløsning ta hensyn til økosystemet der de brukes: enheter, applikasjoner, andre samarbeidskanaler og tilgjengeligheten til selve e-posttjenesten.
Først er det viktig å holde all programvaren oppdatert : operativsystem, nettleser, e-postklient, kontorprogrammer og alle andre komponenter som samhandler med meldinger. Oppdateringer inkluderer vanligvis sikkerhetsoppdateringer for sårbarheter som angripere utnytter i stor grad.
For det andre er det lurt å regelmessig sjekke installerte apper og nettleserutvidelser , og fjerne alle som er unødvendige eller ikke er tydelig bekreftet. Hver ekstra applikasjon er et potensielt inngangspunkt, spesielt på enheter som håndterer sensitive data.
Økningen i fjernarbeid og mobilbruk betyr at e-postsikkerhet på smarttelefoner, nettbrett og bærbare datamaskiner utenfor kontoret må prioriteres . Retningslinjer for administrasjon av mobile enheter (MDM) bør kreve enhetskryptering, automatisk låsing, fjernsletting ved tap eller tyveri, og kun tilkobling til sikre nettverk.
Det å koble til e-post fra usikrede offentlige Wi-Fi-nettverk (på kafeer, flyplasser, hoteller) utgjør en ekstra risiko, ettersom disse miljøene er lettere å utnytte til å avlytte trafikk eller sette opp uønskede tilgangspunkter. En god bedriftspolicy bør begrense eller beskytte denne typen tilkoblinger ved hjelp av VPN-er og ekstra tilgangskontroller.
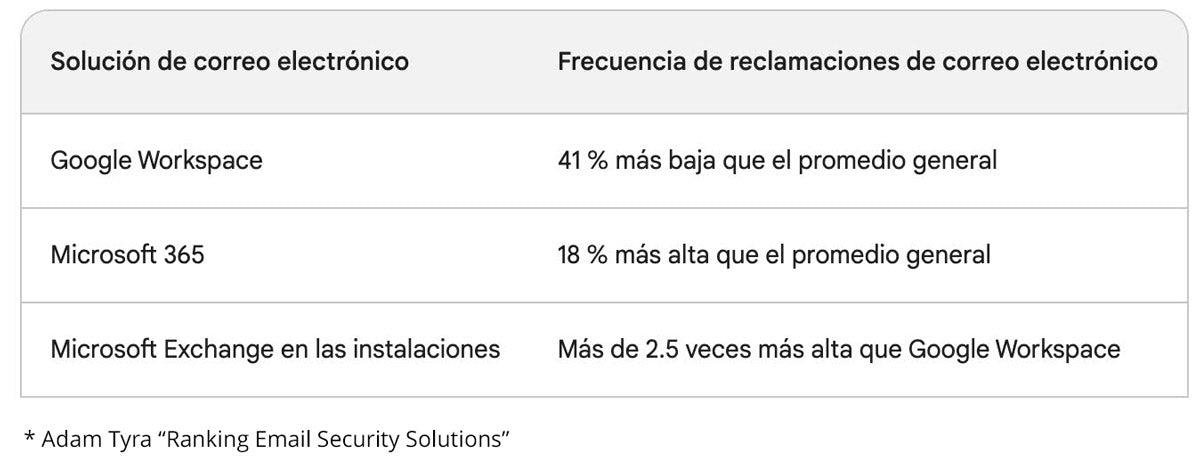
Når det gjelder forretningskontinuitet, er e-post så kritisk at ethvert langvarig driftsavbrudd kan lamme en bedrifts drift. Derfor velger mange organisasjoner løsninger som gir alltid tilgjengelige innbokser for nødstilfeller . Hvis den primære plattformen (for eksempel SaaS-løsninger som Microsoft 365 ) opplever en feil, aktiveres disse innboksene automatisk slik at ansatte kan fortsette å sende og motta meldinger.
Til slutt må man vurdere samsvar og bevisbevaring. En automatisk og manipulasjonssikker arkiveringstjeneste gjør det mulig å bevare e-poster i den perioden som kreves av forskriftene, garanterer integriteten deres og gjør dem tilgjengelige for revisjoner eller undersøkelser selv om de slettes eller endres i brukernes postkasser.
Retningslinjer, revisjon og styring for e-postsikkerhet
Teknologi alene er ikke nok. En moden e-postsikkerhetsløsning må støttes av klare retningslinjer, veldefinerte prosesser og regelmessige gjennomganger for å sikre at alt brukes konsekvent.
Retningslinjene for e-postbruk bør spesifisere hvordan data håndteres, deles og lagres på denne kanalen: hvilken type informasjon som kan sendes, når kryptering er nødvendig, hvordan vedlegg håndteres, hva som er forbudt (for eksempel å sende passord eller bankdetaljer uten beskyttelse), og hva prosedyren er for rapportering av hendelser eller mistenkelige e-poster.
Det er viktig at denne policyen er enkel å forstå, lett å finne og en del av onboarding-prosessen for nye ansatte. Videre bør den gjennomgås regelmessig og kommuniseres når det skjer relevante endringer, og ansatte bør bli bedt om å bekrefte sin aksept.
Retningslinjene må være i samsvar med gjeldende personvern- og databeskyttelseslover , både generelle (som GDPR i Europa) og sektorspesifikke. Dette inkluderer aspekter som oppbevaringsperioder for e-post, begrensninger på sending av personopplysninger, krypteringskrav, varslingsplikt ved brudd og kontroll over tredjepartsleverandører.
I store organisasjoner eller organisasjoner med flere Microsoft 365-miljøer (på grunn av fusjoner, oppkjøp, datterselskaper osv.) kan administrasjon bli kompleks. I slike tilfeller er administrasjonsverktøy for flere leietakere uvurderlige , slik at du kan se sikkerhetskonfigurasjonen for hvert miljø med et raskt blikk, sammenligne den med bedriftsmaler og sentralt korrigere eventuelle avvik.
Administrerte tjenesteleverandører (MSP-er) som administrerer infrastrukturen til flere små og mellomstore bedrifter drar også nytte av denne enhetlige oversikten, ettersom den forenkler opprettholdelsen av konsistente e-postsikkerhetspolicyer på tvers av dusinvis eller hundrevis av forskjellige klienter.
Samlet sett utgjør alle disse elementene – domeneautentisering, avansert AI-drevet analyse, phishing-resistent MFA, automatisk kryptering, kontinuerlig opplæring, enhetskontroll, samsvarsarkivering og tydelige retningslinjer – en flerlags strategi for e-postsikkerhet . Denne tilnærmingen reduserer sannsynligheten for et vellykket e-postangrep betydelig og minimerer virkningen når man klarer å omgå forsvar.
