- DDoS-angrep overbelaster nettverksressurser, servere og applikasjoner, noe som forårsaker utilgjengelighet og alvorlige økonomiske og omdømmetap.
- Det finnes volumetriske, tilstandsutmattelses- og applikasjonsangrep, som hver retter seg mot forskjellige lag i infrastrukturen.
- Effektivt forsvar krever robust arkitektur, kontinuerlig overvåking og anti-DDoS-løsninger på tvers av nettverk, sky og edge computing.
- Administrerte tjenester og operatørens spesialistteam forbedrer deteksjon, begrensning og forretningskontinuitet i møte med DDoS-angrep.
Nettsikkerhet med fokus på å beskytte nettverk mot DDoS-angrep har blitt kritisk for ethvert selskap med en tilstedeværelse på nett. Vi snakker ikke lenger bare om store selskaper eller kritisk infrastruktur: enhver organisasjon som er avhengig av deres nettjenester kan bli offer for et tjenestenektangrep.
Disse angrepene slår ikke bare ned et nettsted eller en applikasjon, men kan også forårsake økonomiske tap, omdømmeskade, regulatoriske sanksjoner og i mange tilfeller tjene som et røykteppe for mer alvorlige inntrenginger. Å forstå hvordan tjenestenektangrep fungerer, hvilke typer som finnes og hvilke spesifikke tiltak som kan iverksettes for å redusere dem, er avgjørende for å opprettholde forretningskontinuitet.
Hva er et denial-of-service (DoS)-angrep, og hva skiller det fra et DDoS-angrep?
Et denial-of-service -angrep (DoS) er en bevisst handling der en nettkriminell bruker en enkelt datamaskin eller et svært begrenset sett med ressurser for å overbelaste en bestemt tjeneste, vanligvis ved å dirigere en stor mengde trafikk til en bestemt IP-adresse. Målet er enkelt: å kollapse serverens ressurser slik at den slutter å svare på legitime forespørsler.
Den klassiske formen for DoS-angrep innebærer å sende et enormt antall pakker (datablokker) til mål-IP-adressen, noe som overstiger serverens kapasitet. Når volumet av forespørsler overstiger tilgjengelig minne, CPU eller båndbredde, kan ikke systemet lenger behandle legitime tilkoblinger, og tjenesten blir ubrukelig eller ekstremt treg.
En annen vanlig strategi er å fokusere på båndbredde . I stedet for å prøve å bruke opp serverens interne ressurser, sikter angriperen mot å fylle båndbredden til kommunikasjonslinjen fullstendig. Selv om brannmuren eller filtrene blokkerer ondsinnet trafikk, har det allerede oppstått nettverksbelastning, og brukeropplevelsen er alvorlig påvirket.
Når det samme konseptet multipliseres med hundrevis, tusenvis eller til og med millioner av kilder, går vi fra et DoS-angrep til et distribuert denial-of-service (DDoS)-angrep , som er mye mer komplekst å oppdage og begrense, fordi den ondsinnede trafikken ser ut til å komme fra en rekke forskjellige brukere spredt over hele verden.
Hva er et DDoS-angrep, og hvordan fungerer botnett?
Et DDoS-angrep (Distributed Denial of Service) består av å bruke flere kompromitterte enheter til å starte en koordinert stor bølge av trafikk mot et mål: en webserver, et API, en DNS, et bedrifts-VPN eller generelt sett enhver tjeneste som er eksponert for Internett.
Angriperen har tidligere infisert datamaskiner, servere, IoT-enheter, smarttelefoner og annet tilkoblet utstyr for å gjøre dem om til botnett eller zombie-datamaskiner . Disse enhetene styres eksternt ved hjelp av skadelig programvare, og på et forhåndsbestemt tidspunkt beordrer nettkriminelle hele nettverket til å sende massive forespørsler til målet inntil det er overbelastet.
I praksis kan denne flommen manifestere seg som tilsynelatende normale HTTP-forespørsler, DNS-spørringer, UDP-pakker eller TCP-tilkoblinger . Fordi trafikken stammer fra tusenvis av forskjellige IP-adresser og kan ligne mye på IP-adressene til legitime brukere, blir det mye vanskeligere å skille mellom legitim og ondsinnet aktivitet, og deteksjon blir en reell utfordring.
Videre brukes DDoS-angrep i mange tilfeller som en distraksjon for å skjule mer alvorlige inntrenginger . Mens IT-teamet fokuserer på å gjenopprette tjenesten og begrense trafikk, kan angripere forsøke å utnytte sårbarheter, stjele data eller bevege seg sidelengs gjennom det interne nettverket.
Derfor må DDoS-beskyttelse kombinere forebygging, tidlig deteksjon og automatisert risikoreduksjon , sammen med god planlegging av hendelsesrespons for å unngå å falle i fellen med å fokusere utelukkende på tjenesteutilgjengelighet.
Vanlige motivasjoner bak DDoS-angrep
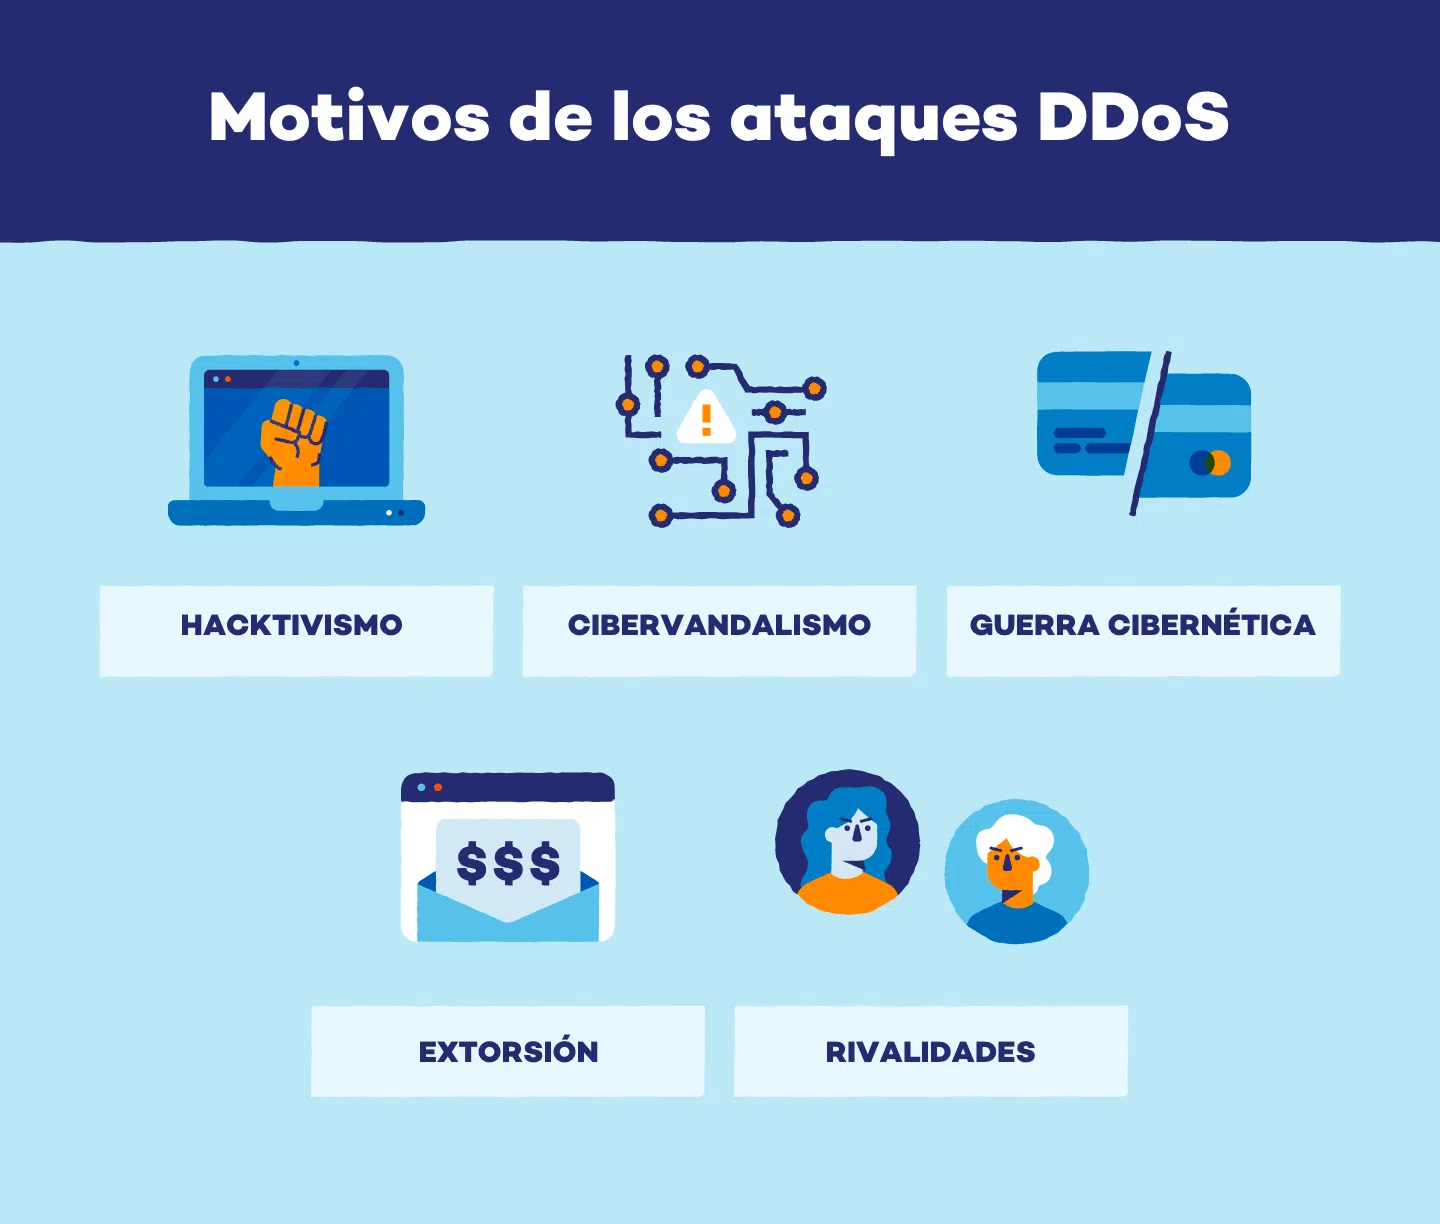
Hendelser med tjenestenekt er langt fra meningsløse angrep, men er ofte drevet av økonomiske, ideologiske, konkurransemessige eller til og med personlige interesser . Å forstå hvorfor bidrar til å vurdere risikoen og bedre utarbeide responsplaner.
En av de mest direkte motivasjonene er økonomisk utpressing . Angriperen iverksetter et DDoS-angrep mot selskapet, lammer dets nettjenester, og krever deretter betaling (vanligvis i kryptovaluta) i bytte mot å stoppe angrepet. I bedrifter som er sterkt avhengige av sin tilstedeværelse på nett, kan hver time med nedetid føre til betydelige tap, noe som øker presset for å gi etter for utpressingen.
Angrep motivert av «personlig rettferdighet» er også vanlige , og forekommer når en person eller gruppe nærer fiendtlighet mot et bestemt selskap eller en organisasjon. Dette kan være misfornøyde kunder, tidligere ansatte eller enkeltpersoner som mener at selskapet har handlet urettferdig, og de bruker DDoS-angrep som en form for hevn for å skade sitt offentlige image.
Innenfor sosial rettferdighet eller hacktivisme lanserer visse grupper DDoS-angrep som en form for digital protest. Målet er å øke bevisstheten om en politisk, sosial eller miljømessig sak ved å lamme nettstedene til myndigheter, medier, finansinstitusjoner eller selskaper som er tilknyttet kontroversen de ønsker å fordømme.
På et mer kritisk nivå dukker det opp cyberkrigføring eller digital krigføring , der DDoS-angrep brukes som verktøy i geopolitiske konflikter. Her er målene vanligvis kritisk infrastruktur: teleoperatører, energiselskaper, transportsystemer, helseinstitusjoner, offentlige forvaltninger eller finansielle tjenester, som søker å skape ustabilitet eller press på et rivaliserende land.
Urettferdig konkurranse er også til stede: noen selskaper tyr til DDoS-angrep mot konkurrentene sine på en fullstendig ulovlig måte for å stenge nettbutikkene deres, stoppe viktige kampanjer eller skade oppfatningen av påliteligheten til det angrepne merket.
Til slutt finnes det nettkriminelle som er motivert av teknisk ekspertise og omdømme innenfor undergrunnsmiljøet . De søker å demonstrere ferdighetene sine, dele logger over vellykkede angrep, eller til og med bruke dem som en portefølje for senere å bli ansatt av formuende selskaper for roller i røde team eller kontrollerte stresstester.
Den virkelige virkningen av DDoS-angrep på bedrifter
Konsekvensene av et velutført DDoS-angrep går langt utover et enkelt midlertidig driftsavbrudd. Virkningen av angrepet fører til direkte økonomiske tap, driftsmessige utilsiktede skader og langsiktige effekter på omdømme og samsvar med regelverk.
Fra et økonomisk synspunkt fører utilgjengelighet eller forringelse av tjenesten til tap av salg (innen e-handel, nettbank, SaaS osv.), økte returer eller kanselleringer og overbelastning av kundeservicekanaler, som oversvømmes av klager og henvendelser på grunn av driftsstansen.
På et operasjonelt nivå kan et DDoS-angrep blokkere kritiske interne applikasjoner , forstyrre samarbeidsverktøy, CRM, ERP eller billettsystemer, noe som reduserer produktiviteten drastisk. Hvis angrepet vedvarer, er det ikke uvanlig at det forårsaker feil i forretningsprosesser, tap av løpende transaksjonsdata eller brudd på servicenivåavtaler (SLA-er) med kunder.
Bedriftens omdømme lider også . Nyheter om et vellykket angrep sprer seg raskt og kan føre til tap av tillit fra kunder, partnere og investorer. En enkelt alvorlig hendelse kan utløse myndighetsundersøkelser og sette spørsmålstegn ved organisasjonens modenhet innen cybersikkerhet.
I regulerte sektorer er tjenestetilgjengelighet også et juridisk krav . Forskrifter som GDPR, PCI-DSS, HIPAA og, i Spania, det nasjonale sikkerhetsrammeverket (ENS) krever at man sikrer kontinuiteten til visse tjenester og beskytter personopplysninger mot langvarig nedetid. Et DDoS-angrep som deaktiverer kritiske systemer kan føre til straffer og varslingsplikt til myndighetene.
Derfor kan ikke DDoS-reduksjon sees på som en valgfri luksus, men som en sentral del av selskapets overordnede risikostyrings- og forretningskontinuitetsstrategi.
Hovedtyper av DDoS-angrep
DDoS-angrep har utviklet seg i volum og raffinement, og i dag klassifiseres de vanligvis i tre hovedkategorier: volumetriske, tilstands- eller ressursutmattelse og applikasjonsnivå . Hver type utnytter forskjellige svakheter i infrastrukturen.
I volumetriske angrep er målet å mette den tilgjengelige nettverksbåndbredden. Det genereres så mye trafikk mot offeret at WAN-båndbredden (Wide Area Network) blir overbelastet, noe som gjør andre tjenester utilgjengelige. Den målrettede IP-adressen trenger ikke å være knyttet til en bestemt server; den må bare rutes på internett.
Noen av de mest kjente eksemplene er UDP Floods , som sender store mengder UDP-pakker uten forventet respons, og DNS Reflection/Amplification- angrep , der åpne DNS-servere brukes til å forsterke trafikk mot offeret. Selv om brannmurer slipper disse pakkene, vil angriperen ha oppnådd målet sitt hvis nedstrøms båndbredden er mettet.
I angrep som utmatter tilstand eller ressurser er målet ikke lenger så mye båndbredde, men heller behandlingskapasiteten til tilstandsfulle enheter: brannmurer, IPS, lastbalanserere eller selve TCP-serverne. Disse enhetene vedlikeholder tabeller for tilkoblingstilstand, og hver oppføring bruker minne og ressurser.
Den klassiske SYN-floden sender en strøm av SYN-pakker som åpner halvetablerte forbindelser, men aldri fullfører dem helt. Tabellen fylles til den ikke har plass til flere oppføringer. TCP-tilkoblingsfloden kan imidlertid bruke tilsynelatende legitime TCP-forbindelser, men raskere enn brannmuren kan behandle dem. Dette kutter kommunikasjonen for tjenester bak brannmuren og påvirker til og med LAN-DMZ-tilkoblingen.
Til slutt fokuserer angrep på applikasjonsnivå (lag 7) på å uttømme spesifikke ressurser for en bestemt tjeneste, for eksempel CPU, minne eller antall samtidige økter på en webserver. De pleier å være roligere fordi de kan genereres med relativt lave trafikkvolumer og ofte stammer fra en enkelt maskin.
Typiske eksempler er Slowloris , som åpner mange HTTP-tilkoblinger til serveren og holder dem åpne ved å sende ufullstendige headere over lengre tid, RUDY , som sender forespørsler med veldig lange og trege tekster, eller THC-SSL , som tvinger frem en rekke TLS/SSL-reforhandlinger for å mette CPU-en til HTTPS-serveren.
Kontrollplanets rolle og flomangrep i forbindelse med flom
Innenfor et moderne nettverk er det avgjørende å skille mellom dataplanet og kontrollplanet . Førstnevnte er ansvarlig for å videresende pakker med høy hastighet, mens sistnevnte håndterer ruting, øktadministrasjon og protokollbeslutninger. Kontrollplanet er i hovedsak "hjernen" til nettverksenheten.
Connection flood -angrep er spesielt utviklet for å overbelaste kontrollplanet og systemene som administrerer tilkoblinger. Angriperen forsøker å åpne et enormt antall samtidige økter til en server eller nettverksenhet (for eksempel ved å bruke SYN floods eller lignende varianter), uten å fullføre dem.
Selv om målsystemet bruker ressurser på å administrere disse ufullstendige tilkoblingene, blir minne- og CPU-bruken uttømt . Til slutt kan ikke enheten lenger godta nye legitime forespørsler, eller den krasjer rett og slett. Dette kan påvirke webservere, rutere, svitsjer, brannmurer og lastbalanserere, så det anbefales å konsultere detaljerte analyser av nettverksutstyr.
Når kontrollplanet kompromitteres på denne måten, er ikke virkningen begrenset til én enkelt tjeneste: det kan føre til rutetap, tap av BGP-økter, forstyrrelser i VPN-tunneler og generelt ustabilitet på tvers av hele nettverksinfrastrukturen. Derfor er beskyttelse av dette kontrollplanet en prioritet i enhver seriøs DDoS-beskyttelsesstrategi.
Beste praksis for beskyttelse og begrensning mot DDoS
Effektivt forsvar mot tjenestenektangrep krever en lagdelt tilnærming som kombinerer forebyggende tiltak, kontinuerlig overvåking, spesifikke teknologier og en tydelig strategi for hendelsesrespons. Det finnes ingen enkelt magisk løsning, men det finnes et sett med beste praksis som, når de kombineres effektivt, øker robustheten betydelig.
Det første trinnet er å ha en veldefinert DDoS-responsplan . Dette dokumentet bør spesifisere roller og ansvar, interne og eksterne kommunikasjonskanaler, tekniske og forretningsmessige eskaleringsprosedyrer, og kriterier for å involvere leverandører, operatører eller myndigheter om nødvendig.
Det anbefales å gjennomføre regelmessige risikovurderinger av nettverksinfrastruktur og kritiske applikasjoner. Dette innebærer å gjennomgå konfigurasjoner, identifisere enkeltstående feilpunkter, kontrollere koblingskapasitet, oppdatere og oppdatere systemer for å eliminere kjente sårbarheter og planlegge for beredskapsscenarioer.
Flerlagssikkerhet kombinerer brannmurer, inntrengingsforebyggingssystemer (IPS), webapplikasjonsbrannmurer (WAF-er), tilgangskontrolllister (ACL-er), hastighetsbegrensning og dedikerte DDoS-reduserende løsninger, både lokalt og i skyen. Hvert element dekker en annen type angrep eller vektor, slik at hvis ett feiler, kan et annet fungere som en backup.
Kontinuerlig overvåking av nettverkstrafikk er viktig for å oppdage avvik i sanntid. Flytanalyseverktøy og maskinlæringsbaserte løsninger lar deg definere hva som utgjør et normalt trafikkmønster og utløse varsler når det observeres skarpe avvik i volum, pakkestørrelse, protokoller som brukes eller tilkoblingshastigheter.
Samarbeid med internettleverandører (ISP-er) og spesialiserte leverandører er en annen viktig pilar. Mange volumetriske angrep kan ikke engang effektivt reduseres fra kundens nettverk fordi tilgangskoblingene allerede er overbelastet. I disse tilfellene er det viktig at trafikkfiltrering og opprydding utføres så nært angrepets opprinnelse som mulig.
Avbøtende teknikker: filtrering, rengjøring og trafikkbegrensning
Spesifikke DDoS-avbøtende teknikker kombineres for å skille legitim trafikk fra ondsinnet trafikk med minst mulig innvirkning på brukeropplevelsen. Nøkkelen er å reagere raskt og nøyaktig, og unngå både systemfeil og massive falske positiver.
For det første er avansert deteksjon avhengig av atferds- og protokollanalyse. Atferdsmønstre overvåkes: pakkestørrelse, forespørselsfrekvens, geografisk distribusjon av IP-adresse og uvanlig bruk av bestemte porter eller protokoller (TCP, UDP, ICMP). AI- og maskinlæringsbaserte systemer lærer å skille mellom legitime topper (f.eks. en markedsføringskampanje) og et pågående angrep.
Når angrepet er identifisert, iverksettes IP-filtrerings- og blokkeringsmekanismer . Dette kan innebære svartelisting av adresser eller områder knyttet til botnettet, blokkering av bestemte land hvis virksomheten tillater det, eller avstenging av innkommende trafikk basert på visse kriterier for IP-omdømme.
Trafikkruting til skrubbesentre er en annen utbredt teknikk. All trafikk som er ment for offeret blir omdirigert, vanligvis fra operatøren, til spesialisert infrastruktur som analyserer den i sanntid, forkaster ondsinnet trafikk og videresender kun ren trafikk til selskapet via dedikerte lenker eller sikre tunneler.
I ekstreme tilfeller kan blackholing eller nullrutingteknikker brukes , der all trafikk (legitim og ondsinnet) omdirigeres til en "svart rute" hvor den forkastes fullstendig. Dette drastiske alternativet kan være nyttig for å beskytte deler av nettverket samtidig som resten stabiliseres, eller som en siste utvei for å forhindre at et angrep ødelegger hele infrastrukturen.
I tillegg tillater hastighetsbegrensning å begrense antall forespørsler eller tilkoblinger som en enkelt IP-adresse, bruker eller nettverkssegment kan gjøre innenfor en gitt tidsperiode. Dette reduserer en angripers evne til å overbelaste tjenesten fra en enkelt kilde og bidrar til å begrense tilkoblingsflom eller Layer 7-angrep.
Lastbalansering, redundans og anti-DDoS-arkitektur
Utover spesifikke teknikker er det viktig å designe infrastrukturen med en robust arkitektur . Lastbalansering fordeler trafikk på tvers av flere servere eller lokasjoner, noe som forhindrer at et enkelt system blir en flaskehals og gjør det vanskeligere for et angrep å ødelegge hele plattformen samtidig.
Eksistensen av redundante servere og koblinger muliggjør fortsatt betjening av legitim trafikk hvis en blir påvirket eller må isoleres under tiltaksreduksjonen. Når tjenester er distribuert på tvers av forskjellige datasentre eller skyleverandører, øker kapasiteten til å absorbere angrep og omdirigere trafikk betraktelig. Videre er det tilrådelig å utføre ytelsesanalyse av nettverket.
Avhengig av bedriftens størrelse og behov kan ulike Anti-DDoS-arkitekturer vurderes . Ett alternativ er å distribuere beskyttelsesløsninger fra operatørens eget nettverk (ISP), som vil rense trafikken før den leveres over den samme avtalte kommunikasjonslenken. Et annet alternativ, veldig vanlig når det er kontorer i flere land og forskjellige internettleverandører, er å bruke skyløsninger som lager virtuelle punkt-til-punkt-lenker for å levere ren trafikk.
Disse løsningene kan operere i on-demand-modus , som aktiveres når et angrep oppdages, eller i always-on-modus , som kontinuerlig inspiserer all trafikk. Always-on-modus tilbyr tilnærmet umiddelbar deteksjon og begrensning, på bekostning av økt ressursforbruk og kostnader. On-demand-modus reduserer de løpende kostnadene, men kan introdusere noen få sekunder eller minutter med ventetid i responsen.
Når det gjelder spansk offentlig sektor og visse kritiske miljøer, er det vanlig å kreve at disse løsningene sertifiseres i henhold til den nasjonale sikkerhetsordningen (ENS) , som definerer strenge krav til drift, infrastrukturbeskyttelse og forretningskontinuitet, som gjennomgås årlig.
DDoS-beskyttelse basert på edge computing og administrerte tjenester
De siste årene har DDoS-beskyttelsestjenester basert på edge computing fått betydelig fremgang . Disse tjenestene er avhengige av globale nettverk av distribuerte tilstedeværelsespunkter som fungerer som en første forsvarslinje, og absorberer og reduserer angrep så nær kilden som mulig.
Blant de viktigste fordelene er den skalerbare risikoreduserende kapasiteten : den kan dynamisk øke ressursene som trengs for å håndtere massive angrep uten at selskapet trenger å investere i egen maskinvare. Dette er spesielt nyttig mot volumetriske angrep som ellers ville overbelaste tilgangslenker.
Disse leverandørene har vanligvis global trusselinformasjon , og samler inn informasjon fra millioner av kunder og hendelser i sanntid. Dette lar dem identifisere nye angrepsmønstre, blokkere nye botnett og oppdatere deteksjonssystemene sine selv før en bestemt kunde blir påvirket.
I tillegg, ved å ha en distribuert infrastruktur for skrubbesenter , reduseres ondsinnet trafikk med lavere latens, siden pakkene behandles på en node nær opprinnelsespunktet. Dette minimerer påvirkningen på brukeropplevelsen og reduserer latensen som legges til av renseprosessen.
Fra et økonomisk synspunkt tilbyr kantbasert DDoS-beskyttelse bedre kostnads-nytte-forhold , fordi organisasjoner drar nytte av stordriftsfordeler uten å måtte anskaffe og vedlikeholde spesialisert maskinvare eller ha store interne team dedikert utelukkende til DDoS.
Som et supplement til denne tilnærmingen gir operatørstyrte DDoS-beskyttelsestjenester et ekstra verdilag. Telekommunikasjonsoperatøren ser en betydelig del av internettrafikken, noe som gir dem et unikt perspektiv for å oppdage angrep, forutse nye kampanjer og implementere avbøtende tiltak direkte på nettverket sitt.
Verdien av den menneskelige faktoren: ekspertteam, opplæring og øvelser
Selv om teknologi er viktig, er et robust DDoS-forsvar også avhengig av spesialisert utstyr og godt trent personell . Mange sikkerhetsoperatører og -leverandører har operasjonssentre som overvåker angrep døgnet rundt, analyserer alarmer og justerer mottiltak i sanntid.
Å ha eksperter dedikert til DDoS-deteksjon og -reduksjon utgjør hele forskjellen, spesielt i komplekse angrep som kombinerer flere vektorer eller endrer taktikk under hendelsen. Disse teamene kan tilpasse reglene, forbedre filtrene og fremfor alt minimere påvirkningen på legitim trafikk.
Intern opplæring for IT- og sikkerhetspersonell er også viktig. Det er ikke nok å ha avanserte verktøy hvis ingen vet hvordan de skal tolke dem eller ta avgjørelser når tiden renner ut. Opplæring av team til å gjenkjenne tidlige varselstegn, eskalere raskt og koordinere med eksterne leverandører reduserer gjennomsnittlig responstid.
Øvelser og kontrollerte stresstester (noen ganger med tredjepartsassistanse) muliggjør praktisk verifisering av responsplaner, systemrobusthet og flaskehalser. Red team-øvelser og DDoS-spesifikke tester bidrar til å avdekke feilkonfigurasjoner eller urealistiske prosesser som ellers bare ville blitt tydelige i et reelt angrep.
Til slutt er det viktig å ikke glemme behovet for generell bevissthet i hele organisasjonen . Forretningsavdelinger, kundeservice og kommunikasjon må vite hva de skal gjøre i tilfelle et omfattende strømbrudd: hvordan de skal informere brukerne, hvilke budskap de skal formidle, og hvordan de skal koordinere responsen for å beskytte selskapets image.
DDoS-beskyttelse og generell nettverkssikkerhet kan ikke løses med ett enkelt verktøy eller en magisk løsning, men snarere med en kombinasjon av robuste arkitekturer, avanserte tekniske løsninger, operatører med global synlighet, spesialiserte administrerte tjenester og dyktige team . Bare ved å kombinere alle disse elementene kan risikoen for et tjenestenektangrep som setter forretningskontinuiteten og kundenes tillit i fare, reduseres realistisk.