- Phishing er en svært effektiv bedragsteknikk for å stjele personlig informasjon og bankinformasjon.
- Det finnes en rekke typer phishing som er rettet mot e-poster, SMS, samtaler, sosiale medier og apper.
- Å gjenkjenne symptomene og handle forsiktig er nøkkelen til å unngå å bli et offer.
Internettsikkerhet er en av de største utfordringene i den digitale tidsalderen . Hver dag surfer vi på nettet, handler på nett, administrerer bankkontoene våre eller sjekker e-posten vår, i tillit til at dataene våre forblir private og beskyttet. Nettkriminelle hviler imidlertid aldri og bruker stadig mer sofistikerte teknikker for å stjele informasjonen vår . En av de hyppigste og farligste truslene på dette området er phishing.
Du vil bli overrasket over hvor lett det er å falle i en phishing-felle hvis du ikke vet hvordan du gjenkjenner den . Selv om du tror du er trygg fordi du ikke klikker på mistenkelige lenker, er sannheten at svindlere har perfeksjonert triksene sine. Fra e-poster med logoer nesten identiske med bankens logoer, til alarmistiske meldinger som appellerer til følelsene dine for å lure deg til å avsløre sensitiv personlig informasjon eller bankinformasjon. Det er her det er fornuftig å lære, på en klar og praktisk måte, hva phishing er, hvordan det fungerer, og de beste måtene å ligge et skritt foran skurkene.
Hva er phishing, og hvorfor er det en så utbredt trussel?
Phishing er en digital bedragteknikk der hovedmålet er å få tak i brukernes konfidensielle data . Angripere utgir seg vanligvis for å være selskaper, offentlige etater, banker eller tjenester vi stoler på. Gjennom e-poster, SMS-meldinger, telefonsamtaler eller falske lenker prøver de å lure oss til frivillig å oppgi informasjon som passord, kredittkortnumre eller påloggingsinformasjon for nettjenester.
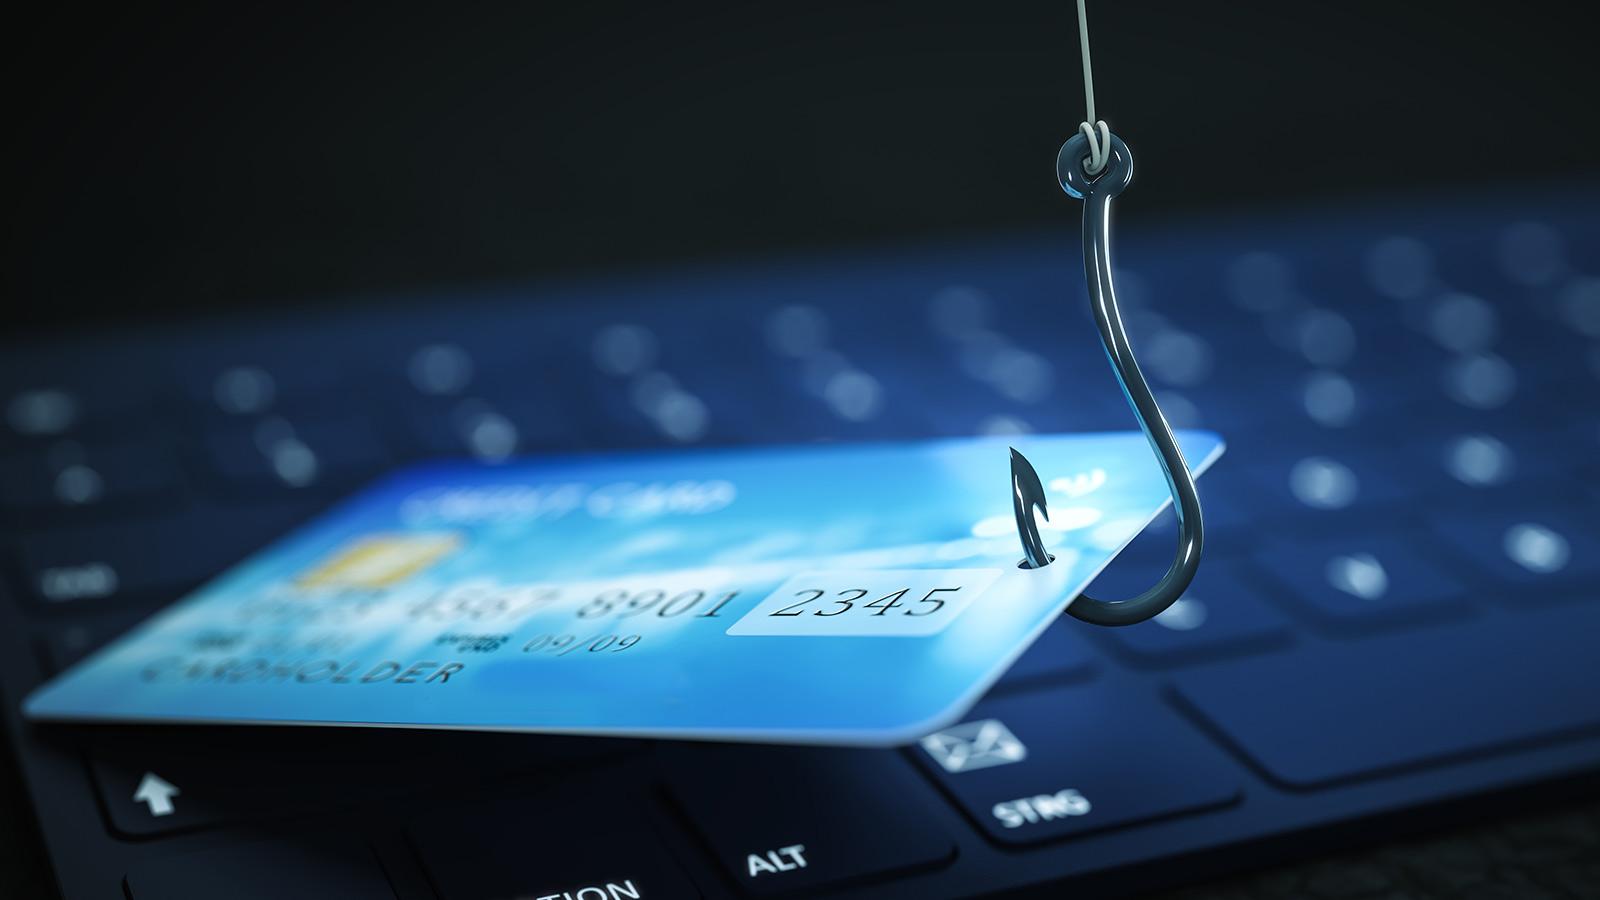
Begrepet phishing kommer fra det engelske ordet «fishing», som refererer til å «fange» ofre med agn, og vente på at de skal ta agnet. Noen hevder at ordet stammer fra kombinasjonen «password harvesting fishing», selv om dette virker mer som en senere forklaring enn den sanne opprinnelsen. Uansett er roten klar: phishing søker å lure intetanende brukere for å stjele privat informasjon.
Denne trusselen har en fremtredende plass i nettkriminalitetens verden på grunn av dens enorme effektivitet og lave kostnader for angripere . Det er nok å sende tusenvis av ondsinnede e-poster eller meldinger til å lure noen få ofre til å avsløre verdifulle data. Videre krever det ikke at teknologiske systemer kompromitteres, men snarere at man manipulerer mennesker , noe som gjør det enda farligere for enhver bruker, bedrift eller institusjon.
Historisk utvikling og opprinnelse av phishing
De første phishing-forsøkene ble oppdaget på midten av 90-tallet , selv om de ble mer utbredt flere år senere. Begrepet «phishing» ble først brukt i 1996 i hackingfora for å beskrive kontotyveriordninger rettet mot AOL, en populær internettleverandør på den tiden. Angriperne utga seg for å være ansatte og sendte meldinger som ba om fakturaverifisering, og fikk dermed tilgang til ofrenes kontoer.
Siden den gang har phishing utviklet seg betydelig når det gjelder teknikker, rekkevidde og raffinement . I dag bruker kriminelle en rekke angrepsmetoder, fra omhyggelig utformede e-poster til SMS-meldinger, samtaler (vishing) og til og med QR-koder (qrishing), og utnytter alltid den menneskelige faktoren som sin primære sårbarhet. Denne allsidigheten har gjort phishing til den mest utbredte angrepsteknikken for å stjele data og penger fra brukere og bedrifter.
Nåværende innvirkning og omfang av phishing
Phishing forårsaker enorme økonomiske tap og alvorlig skade på ofrenes omdømme og sikkerhet . Ifølge IBMs rapport «Cost of a Data Breach» er phishing den vanligste datainnbruddsvektoren over hele verden, og står for omtrent 15 % av sikkerhetshendelsene . Det anslås at tap for nordamerikanske selskaper kan overstige 4,88 millioner dollar i gjennomsnitt per brudd . På individuelt nivå kan enhver bruker miste tilgang til e-postkontoer, lide økonomiske tap eller bli offer for identitetssvindel.
Angripere retter seg vanligvis mot ofre som strekker seg fra individuelle brukere til store organisasjoner og offentlige etater . Et profilert eksempel var hackingen av Hillary Clintons amerikanske presidentkampanje i 2016, der en falsk e-post for tilbakestilling av passord ble brukt til å stjele tusenvis av konfidensielle e-poster.
Nøkkelen til suksessen ligger i det faktum at standard sikkerhetsteknikker og filtre, som antivirusprogramvare eller nettverkskontroller, ikke alltid oppdager disse falske meldingene . Psykologisk manipulasjon er den viktigste taktikken for phishing.
De vanligste phishing-teknikkene og -metodene
Phishing tilpasser seg stadig nye digitale vaner, noe som resulterer i utallige variasjoner . Blant de vanligste metodene er:
- Tradisjonell phishingMasseutsendelser av e-poster eller SMS-meldinger som utgir seg for å være legitime selskaper (banker, sosiale nettverk, nettbutikker), og oppfordrer brukere til å klikke på lenker og oppgi personlig informasjon på falske nettsteder.
- vishingDette består av telefonsamtaler der man utgir seg for å være betrodd personell (banker, operatører osv.) for å få tak i konfidensielle data som passord, tokener eller andre sikkerhetskoder.
- smishingEn variant som bruker SMS-meldinger eller direktemeldinger for å lure ofre. For eksempel meldinger som advarer om mistenkelig aktivitet på bankkontoer og ber om informasjon for å «bekrefte» identitet.
- QrishingBruk av manipulerte QR-koder for å omdirigere til falske nettsteder der personopplysninger blir forespurt eller skadelige applikasjoner er installert.
- URL-nettfisking: Lage lenker som ser legitime ut, men som omdirigerer til falske nettsteder, og ofte skjule URL-en for å gjøre den usynlig (stavefeil, lignende tegn osv.).
- Spyd phishingAngrep spesifikt rettet mot bestemte individer eller ansatte, basert på tidligere forskning på offeret for å personliggjøre budskapet og øke troverdigheten.
- hvalfangstVariant rettet mot høytstående tjenestemenn eller personer med tilgang til privilegert informasjon, med enda mer personlige og sofistikerte meldinger.
- Business Email Commitment (BEC)Angrep via bedrifts-e-post for å lure ansatte og utføre falske overføringer eller stjele viktige interne data.
- pharmingManipulering av DNS-systemer for å omdirigere brukere til falske nettsteder uten deres viten.
- Skadevarebasert phishingLegge ved infiserte filer i e-poster eller meldinger, som installerer skadelig programvare når de åpnes.
- TabnabbingDe utnytter ofrene som har flere nettleserfaner åpne for å endre innholdet i en av dem og simulere behovet for å logge inn på nytt, og stjeler dermed de oppgitte påloggingsinformasjonen.
- VannhullInfisere nettsteder som besøkes av ansatte i et selskap eller en organisasjon, for å angripe vanlige besøkende og fange opp informasjon.
- Evil TwinOpprette falske Wi-Fi-hotspots for å stjele informasjon fra de som kobler seg til, i den tro at de er på et legitimt nettverk.
I tillegg har det de siste årene dukket opp phishing-as-a-Service (PHaaS)-tjenester , plattformer som lar enhver nettkriminell, selv uten omfattende teknisk kunnskap, starte phishing-kampanjer automatisk mot å betale et gebyr.
Slik identifiserer du en phishing-melding: Tegn og eksempler
Det er ikke alltid lett å oppdage en phishing-e-post eller SMS , men det finnes flere indikatorer som kan varsle oss:
- Grammatikk- og stavefeilStore selskaper gjør sjelden grove feil i kommunikasjonen sin, men falske meldinger er ofte fulle av åpenbare feil.
- Logoer og grafikk av dårlig kvalitetMange ganger er bilder pikselerte eller respekterer ikke proporsjonene til det originale designet.
- Mistenkelige linkerHvis du holder musepekeren over en lenke og URL-en den viser ikke samsvarer med den faktiske enheten, er det mest sannsynlig phishing.
- Haster eller alarmistiske forespørslerMeldinger som insisterer på at det haster med å handle raskt, med trusler om kontoblokkering, økonomisk tap, juridiske problemer osv.
- Forespørsler om sensitiv personopplysningHvis du blir bedt om informasjon som passord, kortnumre eller sikkerhetsspørsmål, må du umiddelbart være mistenksom.
Typiske eksempler inkluderer falske varsler om suspensjon av bankkontoer, påståtte skatterefusjoner, bekreftelser på uoppfylte kjøp eller transaksjoner og meldinger som angivelig kommer fra ledere eller ansatte i bedriften.
Hovedmål og konsekvenser av phishing
Hovedformålet med phishing er å stjele privat informasjon for uredelig bruk . Dette kan føre til:
- Tyveri av penger gjennom uredelige bankoverføringer eller uautoriserte kjøp.
- spoofing å få tilgang til andre tjenester, begå kriminalitet eller selge stjålne data på svartebørsen.
- Utpressing gjennom trusler eller utpressing dersom sensitive data blir innhentet.
- Skade på personlig og forretningsmessig omdømme, tap av tillit og juridiske eller skattemessige problemer.
I næringslivet kan phishing føre til enorme økonomiske tap og tap av kritisk strategisk informasjon. I verste fall kan det sette forretningskontinuiteten i fare.
Mangfold av angrepsteknikker og økende sofistikering
Nettkriminelle forbedrer stadig metodene sine for å omgå sikkerhetssystemer og lure selv de mest forsiktige brukerne . Blant de mest avanserte teknikkene er:
- Lenker som ser legitime ut, men har falske destinasjoner, ofte innebygd i tilsynelatende harmløse bilder eller tekst.
- Ondsinnede vedlegg som, når de åpnes, installerer skadelig programvare på offerets enhet.
- Skjemaer for datafangst på nettsteder som perfekt etterligner utseendet til offisielle sider.
- Avanserte teknikker for å unngå spamfiltre og antivirusprogrammer, som å legge inn den ondsinnede meldingen i bilder, beskytte vedlegg med passord eller oppdage skanninger på virtuelle maskiner for å skjule det sanne innholdet i angrepet.
Utviklingen av phishing er så rask at det noen ganger er praktisk talt umulig å skille en legitim melding fra en falsk med et øyeblikk.
Økningen i bruk av smarttelefoner og sosiale medier har åpnet nye veier for phishing . Nettkriminelle utnytter tekstmeldinger (SMS), direktemeldingsplattformer, ondsinnede mobilapper og villedende innlegg på sosiale medier for å stjele informasjon eller infisere enheter.
Vanlige eksempler inkluderer meldinger som ser ut til å være fra banker som ber deg bekrefte en mistenkelig betaling, varsler om påståtte premier eller problemer med kontoen din, eller svindellenker i kjøps- og salgsapper, restaurantanmeldelser eller til og med nettspillchatter.
Hastigheten og den uformelle naturen til disse kanalene får mange ofre til å senke garden når de møter en tilsynelatende «normal» melding, noe som øker angrepenes suksess.
Slik beskytter du deg mot phishing: viktige tiltak og tips
I tillegg til sunn fornuft og forsiktighet, finnes det flere vaner og verktøy som vil bidra til å beskytte deg mot phishing . For å beskytte deg selv effektivt bør du:
- Sjekk alltid opprinnelsen til meldingene, unngå å klikke på lenker eller laste ned filer fra ukjente eller mistenkelige avsendere.
- Vær forsiktig med meldinger som insisterer på at det haster eller inneholder åpenbare feil.: ortografisk, visuelt eller i lenkestrukturen.
- Gi aldri konfidensiell informasjon via e-post eller SMS.Legitime selskaper ber aldri om denne informasjonen på disse måtene.
- Bruk oppdaterte nettlesere og antivirusprogrammer og aktiver alle anbefalte beskyttelseslag. Noen nettlesere, som Edge på Windows eller Safari på Apple, inkluderer spesifikke phishing-filtre, selv om de ikke er ufeilbarlige.
- Beskytt passordene dine bruke passordbehandlere og alltid aktivere totrinnsautentisering hvis tilgjengelig.
- sjekk url av sidene du besøker, og sjekk adressen nøye før du legger inn noen data.
Hvis du er i tvil, kontakt selskapet eller enheten direkte gjennom deres offisielle kanaler , uten å bruke kontaktinformasjonen som er oppgitt i selve den mistenkelige meldingen.
Hva du skal gjøre hvis du har blitt utsatt for phishing
Hvis du tror du har blitt offer for phishing og har oppgitt sensitiv informasjon, bør du handle raskt :
- Endre passordet ditt umiddelbart av den berørte tjenesten og aktiver totrinnsautentisering hvis mulig.
- Kontakt banken din eller finansinstitusjon for å rapportere hendelsen, blokkere kort og rapportere uautoriserte utgifter. Husk at regelverket krever at banker holdes ansvarlige for denne typen svindel hvis de rapporteres raskt.
- Utfør en grundig skanning av enheten din med et oppdatert antivirusprogram for å oppdage og eliminere mulige infeksjoner.
- Informer kontaktene dine Hvis du har gitt tilgang til e-post eller sosiale mediekontoer, for å forhindre at andre faller i fellen med e-poster sendt fra profilene dine.
Hvis skaden er betydelig og du ikke kan få refusjon, bør du søke juridisk rådgivning for å forsvare dine rettigheter.
Phishing og loven: juridisk situasjon i Spania og rundt om i verden
Phishing er anerkjent som en forbrytelse i en rekke land , selv om straffeforfølgelse og straffer varierer fra jurisdiksjon til jurisdiksjon. I Spania kriminaliserer loven det å utgi seg for å være nettsteder for å samle inn personopplysninger, med fengselsstraffer og betydelige bøter. Mange andre land (USA, Colombia, Argentina osv.) har vedtatt eller foreslått spesifikk lovgivning for å straffe phishing, mens andre bruker tradisjonelle straffbare handlinger som bedrageri for å straffeforfølge disse sakene.
Det finnes også internasjonale organisasjoner og arbeidsgrupper som er dedikert til å bekjempe phishing, som Anti-Phishing Working Group, som samarbeider med politi og teknologiselskaper for å stenge ned uredelige nettsteder og advare om nye trusler.
Viktigheten av opplæring og bevisstgjøring
Det beste våpenet mot phishing er fortsatt kunnskap og forebygging . Mange organisasjoner trener sine ansatte til å gjenkjenne svindelforsøk og simulerer interne phishing-kampanjer for å teste teamenes årvåkenhet og reflekser. Disse tiltakene har vist seg svært effektive, ettersom de fleste phishing-angrep bare lykkes når brukerne senker garden eller ikke er klar over risikoen.
Videre utvikler teknologien seg og inkluderer intelligente løsninger for å oppdage trusler (anti-phishing-filtre, lenkeanalyse, avsenderverifisering osv.), men ingen barriere er 100 % effektiv mot kriminelles oppfinnsomhet. Derfor er det viktig å opprettholde en kritisk holdning og holde seg oppdatert på nye trender for beskyttelse.
Phishing er en digital trussel som ikke diskriminerer mellom enkeltpersoner og bedrifter, og som påvirker alle enheter likt. Den vokser i takt med teknologiske fremskritt og utnytter enhver uforsiktighet eller mangel på bevissthet for å stjele dataene, pengene eller sinnsroen vår. Med oppdatert informasjon, beste praksis og sunn fornuft er det imidlertid mulig å minimere risikoen og ligge foran nettkriminelle . Hold deg informert, gjennomgå meldingene du mottar nøye, og husk: når du er i tvil, må du aldri dele din personlige informasjon. Det første skrittet for å beskytte personvernet ditt ligger i dine hender.