- Interlock og Warlock kombinerer sosial manipulering, 0-dager og dobbel utpressing; atferdsdeteksjon og segmentering er nøkkelen.
- Tverrgående forebygging: oppdateringer, MFA, uforanderlige sikkerhetskopier, e-post-/nettfiltrering og utførelseskontroll på endepunkter.
- Effektiv respons: isoler, identifiser stammen, utrydd, gjenopprett og styrk; å betale løsepenger garanterer ingenting.

Løsepengevirus fortsetter å dominere agendaen for nettsikkerhet , og innenfor dette landskapet skiller to navn seg ut: Interlock og Warlock. Begge gruppene har skalert opp aktiviteten sin på svært kort tid, noe som har fått selskaper og organisasjoner til å raskt gjennomgå forsvaret sitt og styrke forebyggende tiltak for å minimere risikoen for avbrudd, datainnbrudd og økonomiske tap.
Dette er ikke en forbigående trend: i første halvdel av 2025 var det en økning på 47 % i angrep sammenlignet med samme periode året før (3.627 mot 2.472). Denne økningen skyldes ikke bare etablerte gjenger ; den gjenspeiler også fremveksten av nye aktører som har forbedret taktikkene, teknikkene og prosedyrene sine (TTP-ene) og finslipt sin sosiale manipulasjon for å få tilgang mer effektivt og med mindre støy.
Nåværende situasjon: hvorfor Interlock og Warlock er bekymringsfulle
Interlock, Warlock og SafePay har gått fra å være «nye navn» til trusler med en konkret innvirkning i løpet av få måneder. Interlock dukket opp på slutten av 2024 og samlet raskt opp mer enn 20 innbrudd mot sensitive sektorer som helsevesen, offentlig forvaltning og utdanning; Warlock dukket opp som en Ransomware-as-a-Service (RaaS)-operasjon i mars 2025 og har samlet opp mer enn 60 ofre; og SafePay tok av med mer enn 200 hendelser bare i første kvartal 2025.
Denne dynamikken har utløst formelle varsler. CISA har, sammen med andre etater, utstedt en spesifikk advarsel (referert til som aa25-203a) angående eskalering av Interlock. Det underliggende budskapet er klart: angripere akselererer innovasjonssyklusen sin, utnytter prosesshull og utnytter legitimasjon og sårbarheter i et tempo som er vanskelig å matche uten å ta i bruk en lagdelt, nulltillitsbasert sikkerhetstilnærming.
Ofrene er ikke bare store selskaper; det påvirker også små og mellomstore bedrifter og kritiske regionale enheter. Warlock, for eksempel, rammer teknologi-, finans- og telekommunikasjonssektorene hardt , med fokus på USA, Japan og Storbritannia. SafePay viser derimot en spesiell forkjærlighet for mål i USA (103 bekreftede tilfeller, nesten 40 % av totalen), og opererer også i Tyskland, Australia, Storbritannia og Latin-Amerika (Mexico, Colombia og Argentina).
Det er verdt å fremheve den doble utpressingen som en fellesnevner: angripere krypterer og tømmer data for å maksimere presset. Når det gjelder Interlock, finnes det profilerte hendelser som DaVita-bruddet i USA, med 1,5 terabyte lekket (pasientjournaler, klinisk informasjon, brukerkontoer og økonomiske data), noe som illustrerer dybden og omdømmeskaden til disse kampanjene.
En annen konstant: sikkerhetssystemer bruker for lang tid på å oppdage innbrudd. Bransjestudier anslår at hendelser kan gå uoppdaget hen i mer enn 250 dager og koste i gjennomsnitt nesten 4,99 millioner dollar. Dette mulighetsvinduet for kriminelle reduseres drastisk når telemetri av høy kvalitet, atferdsdeteksjon og en godt innøvd inneslutningsstrategi kombineres.
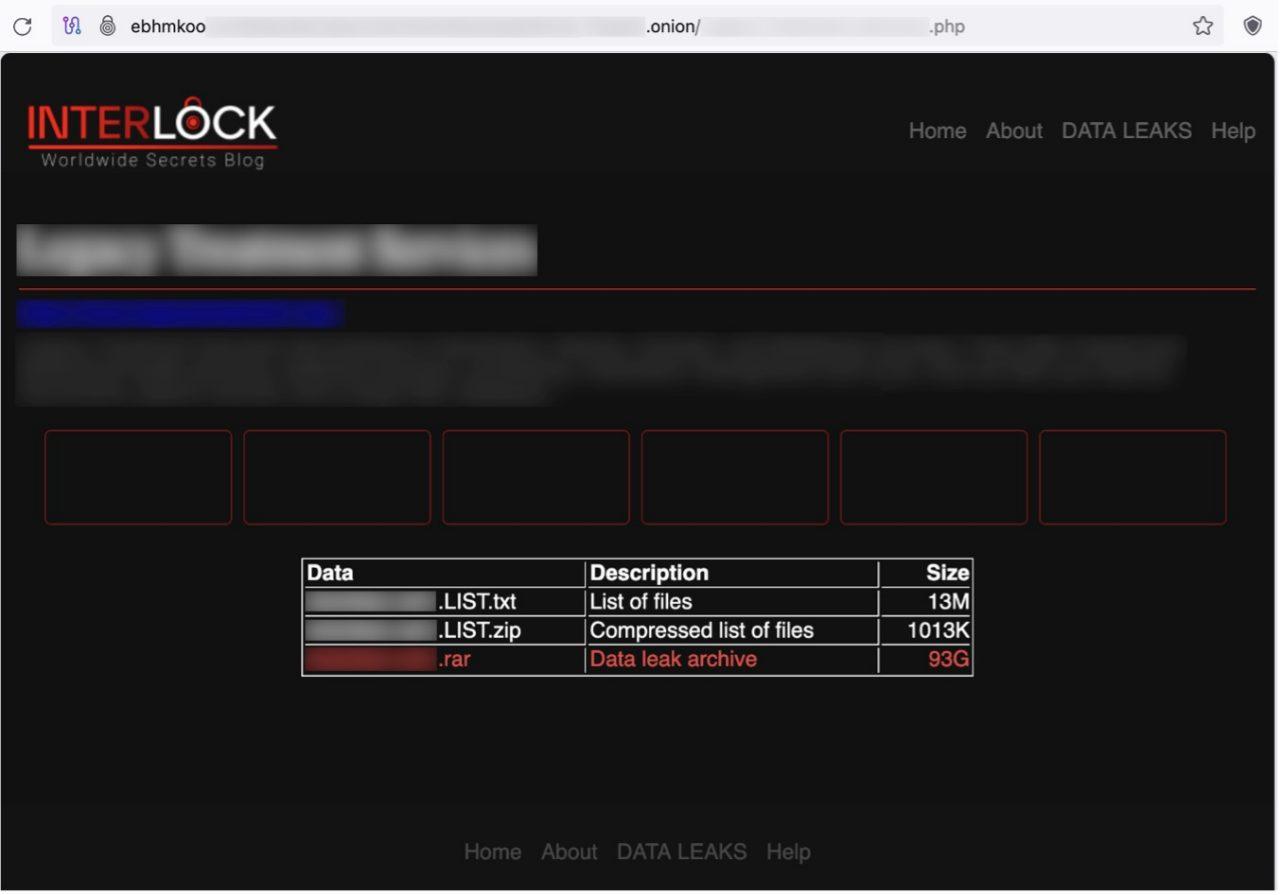
Interlock har tatt i bruk uvanlige og svært effektive tilgangsmetoder. Kjennetegnet er ClickFix-teknikken for sosial manipulering , som lurer offeret til å kjøre skript forkledd som feilsøkingsvinduer eller falske CAPTCHA-er. Bak denne manøveren kan et forvirret PowerShell-skript (kodet i Base64) starte nyttelaster, distribuere sin egen RAT og starte sideveis bevegelse.
I løpet av 2025 ble en modifisert variant av ClickFix observert brukt til å laste ned en ny iterasjon av RAT-en i PHP, noe som økte dens utholdenhet og fjernkontrollmuligheter . Denne agenten plasserer seg selv ved oppstart og forankrer seg til systemet ved å endre registernøkkelen "Chrome Updater" i Windows, noe som sikrer utførelse etter omstart og reduserer sannsynligheten for at den blir fjernet ved overfladiske tiltak.
Når den er inne, samler Interlock vanligvis systeminformasjon og legitimasjon ved hjelp av verktøy som Cobalt Strike, SystemBC, sin egen Interlock RAT5 eller NodeSnake RAT. Det er ikke uvanlig å se verktøy for å stjele nøkler og tastetrykk (for eksempel komponenter som "cht.exe" og "klg.dll"), samt bruk av kjente stjelere (Lumma, Berserk) for å eskalere privilegier.
For å utvinne data kombinerer gruppen skybaserte og tradisjonelle kanaler : Azure Storage Explorer og AzCopy, i tillegg til WinSCP, er vanlige verktøy i verktøysettet deres. Lateral bevegelse utføres ofte ved hjelp av RDP, AnyDesk og PuTTY, og teknikker som Kerberoasting har blitt observert for å fange opp billetter og få tilgang til kontoer med høye rettigheter.
Et viktig skille er fokuset på kryptering av virtuelle maskiner, der fysiske verter eller servere i utgangspunktet utelates . Dette mønsteret kan utvikle seg, men det har blitt rapportert i flere nylige innbrudd. Likheter har også blitt identifisert med ransomware-familier som Rhysida, samt særegenheter i utpressingsmetoden: løsepengebrevet kan inneholde en unik kode og kanalkontakt via Tor, uten at det i utgangspunktet kreves et spesifikt løsepengebrev.
Warlock, også kjent som Gold Salem eller Storm-2603, bruker en ransomware-as-a-service-modell. Den mest slående funksjonen er den første tilgangen gjennom nulldagssårbarheter i Microsoft SharePoint, lenket sammen i det miljøet har kalt ToolShell. Tilknyttede CVE-er inkluderer CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 og CVE-2025-53771.
Etter det første angrepet prioriterte angrepet utpressing av økonomiske data, interne registre og kunde- eller ansattlister , noe som kulminerte i kryptering og et dobbelt utpressingsforsøk. I løpet av få måneder hadde det passert 60 ofre, spesielt innen teknologi-, finans- og telekommunikasjonssektoren, med USA, Japan og Storbritannia rangert høyest i risikovurderinger.
Den operative lærdommen er enkel: Hvis organisasjonen din eksponerer SharePoint eller kritiske webtjenester, er patchhåndtering og herding av angrepsoverflaten avgjørende. Å begrense eksponering, gjennomgå autentisering, grundig logging av tilgang og distribuere målrettet deteksjon for avvikende oppførsel i SharePoint reduserer angrepsvektoren betydelig.
Implementering av MFA og betingelse av tilgang med kontekstuelle retningslinjer (enhet, plassering, risiko) reduserer den taktiske fordelen operatører får betydelig når påloggingsinformasjon eller informasjonskapsler kompromitteres. Å legge til nettverkssegmentering og strenge tilgangskontrolllister reduserer ytterligere handlingsrommet i miljøet.
SafePay: volum, global rekkevidde og likheter med LockBit 3.0
SafePay ble lansert i andre halvdel av 2024, men det var i 2025 at det ble et av de mest aktive krypteringsprogrammene . Bare i første kvartal håndterte det over 200 hendelser. Det sammenlignes ofte med LockBit 3.0 for sine funksjoner og modularitet.
Målene deres er spredt over hele verden, selv om USA står for majoriteten av de bekreftede ofrene. De hardest rammede næringene inkluderer produksjon, teknologi, utdanning , profesjonelle tjenester og helsevesen. Innledende tilgang oppnås på ulike måter, inkludert stjålet legitimasjon, utnyttelse av eksponerte eksterne tjenester (VPN-er og lignende) og dårlig oppdaterte kjente CVE-er.
Når den er etablert, utvider den kontrollen gjennom lateral bevegelse og passordtyveri, og utfører en to-trinns utpressingsstrategi (lekkasje + kryptering) for å maksimere innflytelsen. Anbefalingen: sterke passordregler med MFA, planlagte eksterne eksponeringsgjennomganger, herdede VPN-er og mikrosegmentering for å begrense spredning på tvers av domener og nettverk.
Tidlig deteksjon og trusseljakt: fra teori til praksis
Hvis Interlock og Warlock demonstrerer noe, så er det at synlighet er alt. Sanntidsovervåking med SIEM-, EDR- og IPS-systemer , kombinert med trusseljakt, reduserer oppholdstiden og forhindrer at et innbrudd blir en kritisk hendelse.
Fellesskapet tilbyr samlinger av regler som er kartlagt til MITRE ATT&CK og forbedret med CTI for å dekke TTP-ene til Interlock og andre operatører. Å ha deteksjoner klare for flere SIEM-er, EDR-er og datasjøer , komplett med metadata, referanser, tidslinjer og triageveiledninger, akselererer hypotesevalidering og respons.
For å organisere taktisk innhold er det nyttig å merke søk og regler med termer som «Interlock Ransomware» eller «aa25-203a», og opprette dashbord fokusert på viktige aktiviteter (f.eks. PowerShell med Base64, mistenkelige registerendringer av oppstartsnøkler, unormal RDP/AnyDesk-bruk, Kerberoasting-mønstre og eksfiltreringsverktøy). AI-assisterte deteksjons-IDE-er bidrar til å transformere trusselrapporter til plattformuavhengige, bærbare spørringer.
Forebyggende tiltak som virkelig utgjør en forskjell
Forebygging er første forsvarslinje og må implementeres på tvers av alle avdelinger, i tråd med ISO 27001. Opplær alle ansatte til å gjenkjenne phishing , villedende lenker og ondsinnede vedlegg, ideelt sett gjennom regelmessige øvelser. Bevissthet er ikke en IT-luksus: vi er alle en del av forsvaret, og det tar bare ett klikk å åpne døren.
Prioritert oppdatering er viktig. Operativsystemer, nettlesere, Java/eldre kjøretider, Microsoft Office og kritiske komponenter må være oppdaterte. De fleste kampanjer utnytter kjente eller nylig avslørte sårbarheter, så en jevnlig oppdateringsplan er din beste allierte.
Styrk autentiseringen. MFA på alle sensitive kontoer reduserer gjenbruk av passord og kapring av økter betydelig. Bruk prinsippet om minste privilegium og gjennomgå kontinuerlig administratortillatelser, tjenestekontoer og eldre tilgang.
Segmentering og kontrolllister. Å separere nettverk, domener og miljøer minimerer eksplosjonsradiusen. Isoler administrasjonsservere, beskytt datasentre, håndhev strenge tilgangskontrolllister (ACL-er) og deaktiver ubrukte tjenester. Flytt risikable arbeidsbelastninger til containere eller VDI der det er aktuelt for å begrense omfanget.
E-post- og nettbeskyttelse. Anti-phishing-filtrering og innholdsanalyse reduserer støyen som når brukeren. Legg til DMARC-, SPF- og DKIM-policyer og sandkasse-gatewayer for å inspisere vedlegg og URL-er før levering.
Utførelseskontroll og makroer. Deaktiver makroer som standard i Office for de som ikke trenger dem. Bruk hvitelister for programmer, mappebaserte regler (f.eks. midlertidige filer i nettleseren) og policyer som begrenser hvilke binærfiler som kan få tilgang til sensitive filtyper (f.eks. kan bare Word redigere .docx-filer).
Endepunktsinstrumentering. EDR/anti-ransomware med atferdsdeteksjon , blokkering av mistenkelig utførelse og tilbakestilling av filer. Kombiner dette med begrensede PowerShell-policyer, skriptblokkering og AMSI-revisjon.
Sikker ekstern tilgang. Hvis du bruker VPN eller eksternt skrivebord, må du aktivere MFA , begrense tilgang etter IP-adresse/land, gjennomgå tilgangsmønstre og deaktivere usikre tunneler. Erstatt legitimasjon med sertifikater der det er mulig, og revider bruken av verktøy som AnyDesk eller PuTTY.
Handlingsguide hvis du allerede er engasjert
Prioriteten er inneslutning. Isoler berørt utstyr og nettverkssegmenter ved å koble dem fra nettverket for å bremse spredningen. Deaktiver automatiske sikkerhetskopier så lenge hendelsen varer for å forhindre at kryptering ødelegger øyeblikksbilder.
Identifiser stammen. Analyser løsepengebrevet, utvidelser og artefakter . Plattformer for identifisering av løsepengevirus kan bidra til å avklare familien for å veilede handlinger og identifisere potensielle gratis dekrypteringsverktøy.
Fjern og gjenopprett. Kjør en opprydding med antivirus/EDR , bekreft at det ikke gjenstår noen vedvarende problemer, og hvis du har helsefremmende sikkerhetskopier, gjenopprett tjenester og data i henhold til en prioritetsplan (forretningsmessige og tekniske avhengigheter).
Utfør rettsmedisinske analyser. Gjennomgå logger, IOC-er, laterale bevegelsesbaner, kontoer som brukes og potensiell eksfiltrering. Dette lukker ikke bare dører, men er også viktig for samsvar og kommunikasjon med interessenter.
Reparer og rapporter. Oppdater, forsterk konfigurasjoner, roter legitimasjon og formaliser erfaringer. Varsle de aktuelle myndighetene i henhold til din jurisdiksjon og sektor; åpenhet fremmer en koordinert respons.
Er det verdt å betale løsepengene?
Myndigheter og eksperter fraråder å betale. Det finnes ingen garanti for dekryptering selv om du gir etter for kravet; det kan gjøre deg til et gjentakende mål, og i noen tilfeller er det juridiske implikasjoner hvis gruppen blir sanksjonert. Videre vil det finansiere fremtidig kriminell aktivitet.
Alternativet er å styrke beredskapen for å unngå å nå det punktet: robuste sikkerhetskopier, gjenopprettingsøvelser, proaktiv deteksjon og ekspertråd hvis situasjonen krever det. Å betale er ikke en sikkerhetsstrategi; det er bare en annen risiko.
Verktøy og tjenester som hjelper
For å heve standarden for forsvar, bør du vurdere pakker med endepunkt-, nettverks- og skydekning, sammen med brannmurer i toppklasse . Endepunktbeskyttelse, EDR- og MDR-løsninger muliggjør rask deteksjon, inneslutning og respons, samt koordinert rettsmedisinsk analyse og begrensning.
Noen leverandører tilbyr dedikerte komponenter for ransomware, inkludert atferdsdeteksjon, prosessisolering og filgjenoppretting. Andre integrerer inventar, oppdateringer, rettighetskontroll og revisjon, noe som forenkler styring og reduserer gap mellom verktøy.
Hvis organisasjonen din trenger markedsreferanse, finnes det tematiske sentre og regelkataloger for avansert deteksjon tilordnet MITRE ATT&CK , kompatible med ulike SIEM/EDR/Data Lakes, med handlingsrettede CTI-, metadata- og triageanbefalinger. Denne typen innhold akselererer forsvarsoperasjoner og hypotesebasert jakt.
Regler og vaner: «do» og «don’t» som fungerer
Ta regelmessige, verifiserbare sikkerhetskopier. En dokumentert sikkerhetskopi eliminerer utpressing og forkorter gjenopprettingstiden. Vær proaktiv: utform responsstrategien din nå, definer roller og øv på den med bordøvelser.
Bruk innholdsanalyse og filtrering i e-post og på nettet. Blokkering av skadelige vedlegg og URL-er før de når brukeren reduserer risikoen drastisk. Hold alle systemer oppdatert: Rettidige oppdateringer lukker sårbarheter før noen kan utnytte dem.
Lær opp teamene dine til å oppdage svindel og håndtere passord på en ansvarlig måte. Del aldri påloggingsinformasjon eller personlig informasjon med ubekreftede kilder, og vær forsiktig med presserende krav eller uvanlige endringer i prosesser.
Ikke betal løsepengene eller forleng skaden. Hvis du blir rammet, isoler deg raskt, stopp automatiske sikkerhetskopier og forhindre at kryptering infiserer flere eiendeler. Prioriter sletting og en ren gjenoppretting.
Ytterligere kontroller som forbedrer sikkerheten
Profesjonell patchhåndtering. Automatiser deteksjon og distribusjon av oppdateringer , prioriter kritiskhet og risiko, uten å forstyrre driften. Dette inkluderer operativsystem, mellomvare, nettlesere og tredjepartskomponenter.
Dataorientert tilgangskontroll. Definer regler som blokkerer uautoriserte prosesser fra å endre sensitive filtyper (for eksempel bare tillate Word å få tilgang til .docx-filer). På denne måten vil ikke en skadelig binærfil kunne kryptere viktige data selv om den kjøres.
Programvareregler etter mappe og kontekst. Begrenser utførelse/lesing/skriving på viktige steder (midlertidig, nedlastinger) og inkluderer unntak som er utformet for å unngå å forstyrre legitime arbeidsflyter (installasjonsprogrammer, komprimering).
Deaktiver makroer med mindre det er absolutt nødvendig. Mange infeksjonskjeder bruker fortsatt makroer i obfuskerte dokumenter. Hvis du blokkerer dem som standard, kutter du av en tradisjonell og svært lønnsom angrepsvektor for angriperen.
Hvitelister og containere. Tillater kun klarerte applikasjoner og isolerer risikable aktiviteter i virtualiserte eller innesluttede miljøer, noe som begrenser virkningen hvis noe kjører ved en feiltakelse.
Mennesker og lederskap: innflytelse uten «formell autoritet»
Teknologi alene er ikke tilstrekkelig uten gode beslutninger og koordinering. Innen sikkerhet avhenger mye av suksessen av troverdighet, tillit og innflytelse snarere enn autoritetsposisjoner. Kartlegging av gjensidige avhengigheter (hvem som må samarbeide, hvem som kan blokkere tilgang) og dyrking av transparente relasjoner øker kapasiteten til å implementere endringer betydelig.
Organisasjoner er iboende politiske: ulike prioriteringer, press og insentiver eksisterer side om side og kolliderer. Effektivt lederskap innen cybersikkerhet er avhengig av empati, klarhet og konsistens, og bygger avtaler som genererer felles verdi i stedet for å innføre vilkårlig kontroll.
Et allegorisk tilfelle for å huske lærdommen
Se for deg en trussel som Cipherlock, en enhet som låser og demper data. Helten vinner ikke gjennom rå makt, men gjennom inneslutning, analyse og avskjæring av spredningsruter før et motangrep iverksettes. Lærdommen: ransomware straffer ikke teknologien i seg selv, den straffer uaktsomhet i håndteringen.
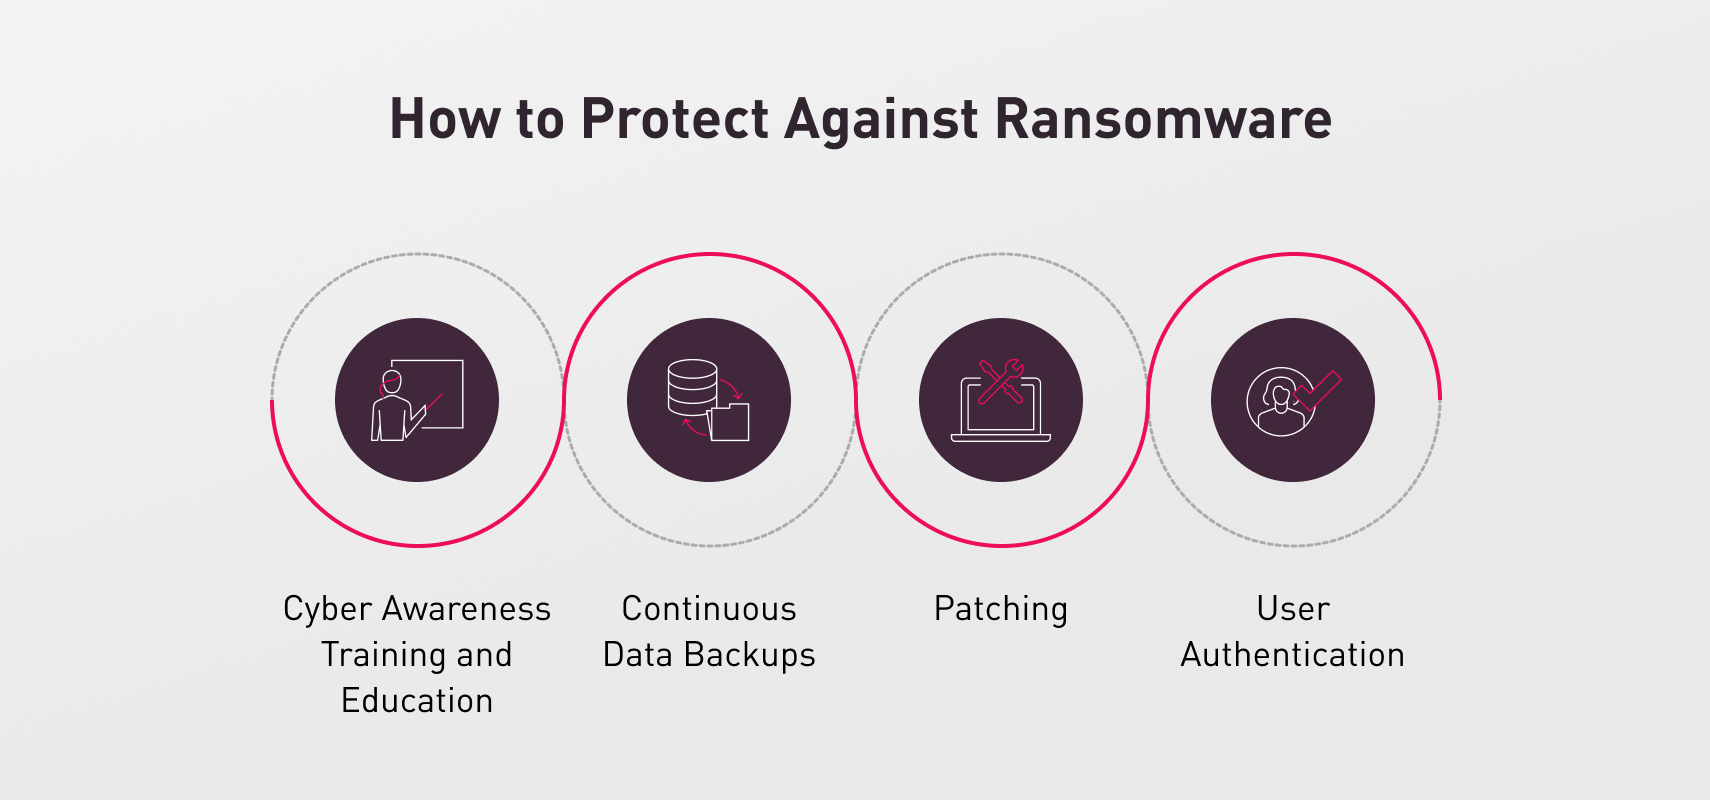
Den riktige taktiske kombinasjonen er klar: konstant støtte, intelligent segmentering, disiplinert patching og kontinuerlig trening . Hver bruker er et aktivt ledd i forsvaret, og hver velorganiserte prosess er én lås mindre for angriperen.
Viktige tips for digital hygiene
Unngå å klikke på ubekreftede lenker og laste ned fra tvilsomme nettsteder; ukjente USB-stasjoner er også en trusselvektor som bør elimineres. Bruk et VPN med MFA på offentlige Wi-Fi-nettverk og styrk endepunktet ditt med moderne sikkerhetstiltak.
Styrk e-posten din med automatisert analyse og regler mot forfalskning. Ta sikkerhetskopier og øv på gjenoppretting . Reduser mengden personopplysninger du deler: jo mindre du eksponerer, desto mindre kan de utnyttes.
Hvis bedriften din opererer med SharePoint eller andre eksponerte overflater, bør du granske konfigurasjoner, autentisering og oppdateringer . ToolShell-kjeden som utnyttes av Warlock fungerer som en påminnelse om at det finnes nulldagssårbarheter, men feilkonfigurasjoner og forsinkelser i oppdateringer er langt vanligere.
Statistikk over menneskelig atferd hjelper heller ikke: en betydelig andel av brukerne åpner phishing-e-poster , og noen kjører til og med ondsinnede vedlegg. Derfor må det i tillegg til opplæring implementeres tekniske sikkerhetstiltak som tar hensyn til menneskelige feil som en naturlig del av systemet.
Forebygging og effektiv respons er ikke en destinasjon, det er en praksis. Investering i lag med forsvar, automatisering og synlighet reduserer angriperens oppholdstid og demper virkningen hvis de klarer å bryte gjennom en første forsvarslinje.
Når man ser alt det ovennevnte i perspektiv, krever det teknikk, metode og kultur å beskytte seg mot Interlock, Warlock og andre nye gjenger: godt integrerte moderne teknologier, repeterbare prosesser og samkjørte team som vet hvordan de raskt skal oppdage, begrense, utrydde og gjenopprette. Legg til robuste sikkerhetskopier, MFA overalt, grundig segmentering og kontinuerlig overvåking, og sjansene for at ransomware ødelegger virksomheten din synker kraftig.

Indeks
- 1 Nåværende situasjon: hvorfor Interlock og Warlock er bekymringsfulle
- 2 Interlock: sosial manipulering «ClickFix», tilpasset RAT og skjult utholdenhet
- 3 Warlock: RaaS- og ToolShell-utnyttelseskjede mot SharePoint
- 4 SafePay: volum, global rekkevidde og likheter med LockBit 3.0
- 5 Tidlig deteksjon og trusseljakt: fra teori til praksis
- 6 Forebyggende tiltak som virkelig utgjør en forskjell
- 7 Handlingsguide hvis du allerede er engasjert
- 8 Er det verdt å betale løsepengene?
- 9 Verktøy og tjenester som hjelper
- 10 Regler og vaner: «do» og «don’t» som fungerer
- 11 Ytterligere kontroller som forbedrer sikkerheten
- 12 Mennesker og lederskap: innflytelse uten «formell autoritet»
- 13 Et allegorisk tilfelle for å huske lærdommen
- 14 Viktige tips for digital hygiene