- Spesifikke maskinvarekrav som PCIe-nettverkskort og effektive prosessorer for døgnkontinuerlig drift.
- Ulike distribusjonsmetoder, fra innebygd installasjon på maskinvaren til virtualisering med Proxmox eller KVM.
- Nettverkssegmenteringsstrategier ved bruk av VLAN-er og konfigurasjon av uavhengige Wi-Fi-tilgangspunkter.
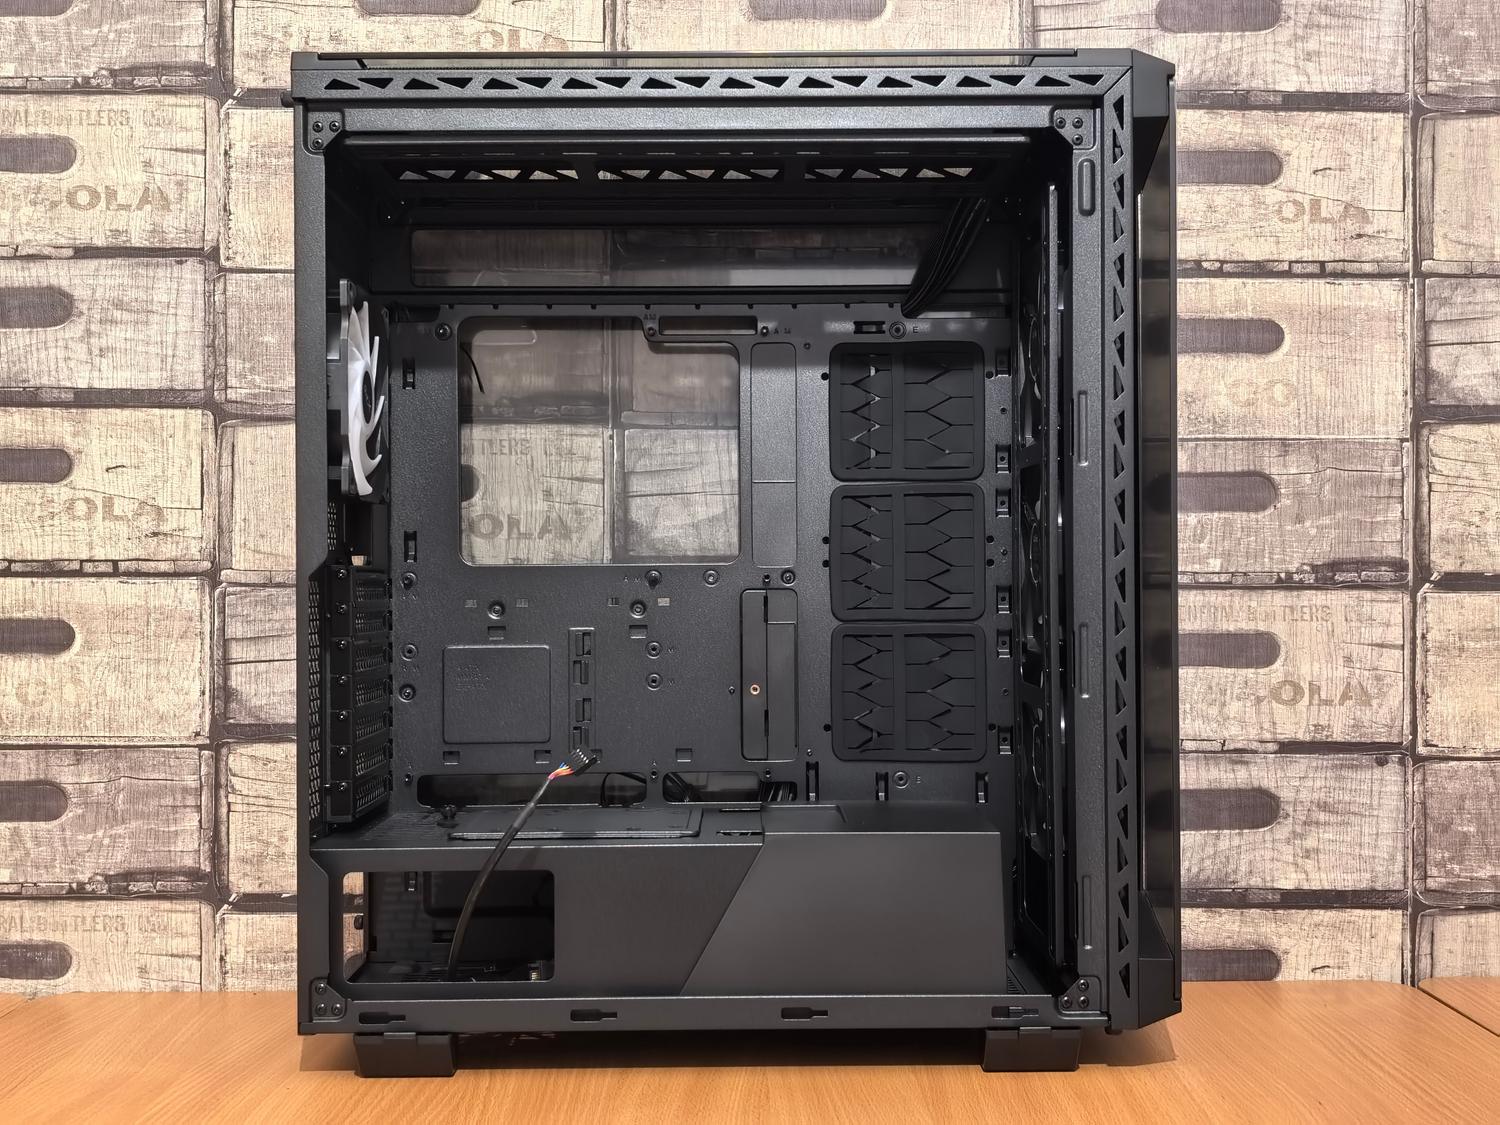
Har du et gammelt tårn som samler støv som du ikke lenger bruker til spilling eller jobb? Ikke kast det! Du kan få mest mulig ut av de gamle PC-ene dine ved å gjøre dem om til hjernen i hjemmenettverket ditt . Å sette opp din egen brannmur med OPNsense er fantastisk, ettersom det lar deg legge bak deg de grunnleggende ruterne som internettleverandører påtvinger oss, som har en tendens til å overbelastes når du presser dem litt eller overopphetes om sommeren, slik at du blir strandet på verst tenkelig tidspunkt.
Ideen her er å utnytte kraften til en PC-prosessor, som er langt bedre enn en kommersiell ruter, for å administrere trafikk, filtrere innhold og segmentere nettverket ditt . Du trenger ikke å være en nettverksekspert for å komme i gang, selv om du må være litt hendig med konfigurasjon og forstå at strømforbruket vil være litt høyere enn for en liten enhet, men kontrollen du får over sikkerheten din er rett og slett på et annet nivå.

Maskinvaren som trengs for å bygge hjemmeruteren din
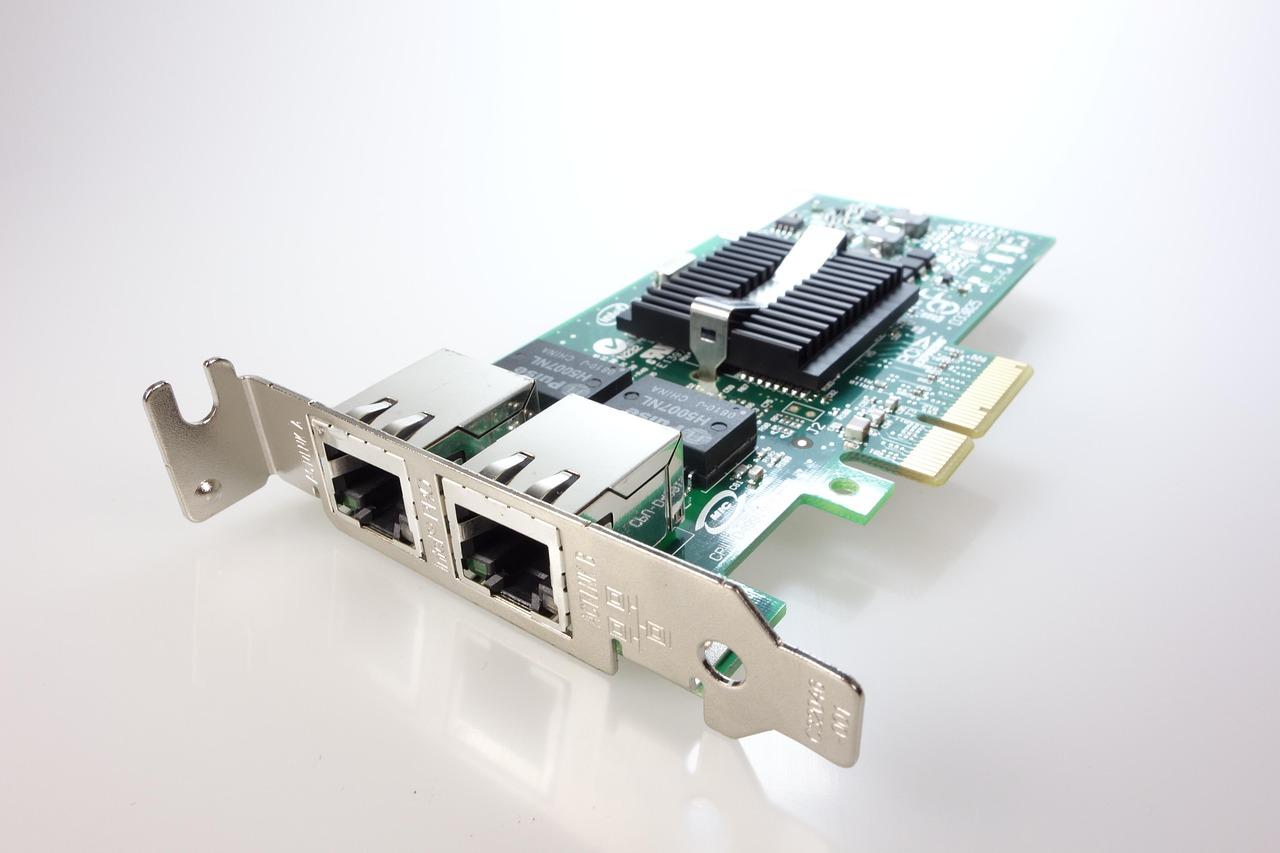
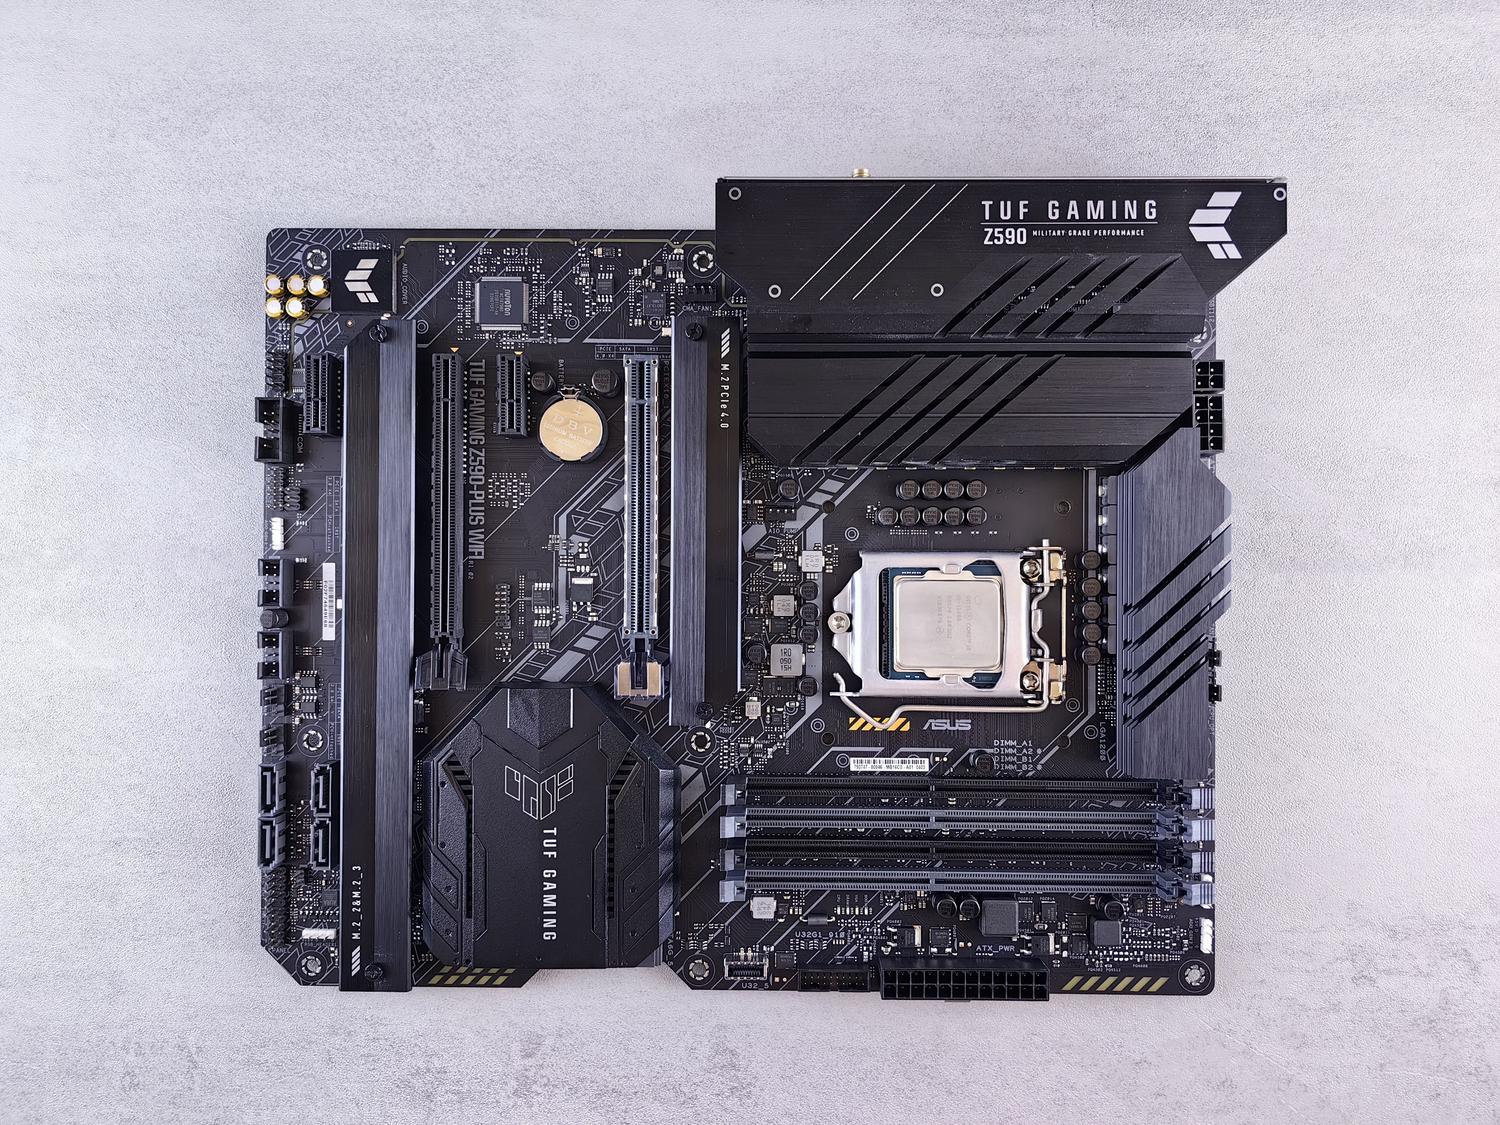
For at dette skal fungere perfekt, er det ikke en hvilken som helst datamaskin som fungerer. Ideelt sett trenger du en stasjonær datamaskin med tower-kort og ledige PCI Express-spor på hovedkortet. Glem bærbare datamaskiner eller mini-PC-er, da vi må koble til fysiske nettverkskort. For internettilgang anbefales et høyhastighetsnettverkskort (helst 10 Gbps) som støtter nåværende fiberoptiske tilkoblinger.
Det kritiske punktet er Ethernet-portene. En ruter trenger minst to grensesnitt: ett for WAN (det som kobles til internettleverandørens modem) og et annet for LAN (det som distribuerer internett til hjemmet ditt). Hvis du vil koble til flere enheter via kabel uten komplikasjoner, er det best å installere et nettverkskort med flere porter (for eksempel et 4-porters Gigabit-kort). Dette forhindrer at prosessoren blir overbelastet når det gjelder å håndtere hver pakke, og sikrer at det ikke er noen flaskehalser i forbindelsen din.
Når det gjelder de interne komponentene, trenger du ikke bruke en formue. En Intel i3-prosessor, eller til og med en eldre tokjerners prosessor, er mer enn nok. Det viktigste er at strømforbruket er lavt (en moderat TDP) fordi datamaskinen vil være på døgnet rundt. Med 4 GB RAM og en liten SSD for operativsystemet har du mer enn nok. Et triks for å spare strøm og redusere støy er å senke CPU-hastigheten i BIOS og, hvis mulig, klare seg uten det dedikerte grafikkortet og bruke det integrerte i stedet.

Systeminstallasjon og distribusjon
OPNsense er basert på FreeBSD, så vi kommer ikke til å bruke Windows. For å installere det trenger du en USB-stasjon formatert i FAT32 som inneholder systemavbildningen (velg VGA-versjonen slik at du kan se hva du gjør på skjermen). En viktig detalj er å deaktivere sikker oppstart i BIOS, da FreeBSD noen ganger ikke fungerer bra med dette alternativet, og sørg for at USB-stasjonen er den første oppstartsenheten.
Under installasjonen vil systemet be deg om å opprette et passord for root-brukeren. Velg et sterkt passord som du ikke vil glemme. Når den er installert, vil PC-en starte på nytt, og du vil gå inn i en tekstmodusmeny. Det er her du må tilordne nettverksgrensesnittene . For å unngå forvirring, koble en kabel til hver port og se hvilken som er aktiv på skjermen. Dette vil fortelle deg nøyaktig hvilket som er ditt WAN og hvilket som er ditt LAN. Normalt vil WAN automatisk motta en IP-adresse via DHCP fra internettleverandørens ruter, mens LAN vil ha standard IP-adresse, som vanligvis er 192.168.1.1.
Virtualisering: OPNsense på Proxmox eller KVM
Hvis du har en kraftigere server, trenger du ikke å dedikere en hel PC bare til brannmuren. Du kan bruke virtualisering med Proxmox eller KVM. I Proxmox kan du for eksempel opprette logiske grensesnitt og broer for å administrere trafikk. Dette er veldig nyttig hvis du vil segmentere nettverket ditt uten å trenge flere fysiske nettverkskort, siden du kan bruke 802.1Q-standarden til å opprette VLAN-er (virtuelle nettverk).
I et virtualisert miljø kan du konfigurere et administrasjonsnettverk (Mgt) til å kommunisere med brannmuren uten å gå gjennom brukernettverket. Dette er viktig for sikkerheten, ettersom det lar deg begrense tilgangen til systemadministrasjon til kun ditt pålitelige team, og dermed forhindre at intetanende brukere på Wi-Fi-nettverket får tilgang til ruterens kontrollpanel.

Problemet med Wi-Fi og segmentering
Her er haken: OPNsense fungerer ikke bra med driverne til kommersielt tilgjengelige Wi-Fi-kort. Derfor er den beste løsningen å bruke et eksternt tilgangspunkt (AP) . Du kan gi en gammel ruter nytt formål ved å konfigurere den i "AP-modus" eller deaktivere DHCP-serveren slik at den bare fungerer som en trådløs bro. Koble dette tilgangspunktet til en av LAN-portene på PC-en/ruteren, så er du klar.
Hvis du vil gå et skritt videre, kan du bruke en administrert svitsj for å opprette isolerte nettverk. Du kan for eksempel dedikere VLAN 50 eksklusivt til gjeste-Wi-Fi eller IoT-enheter, og dermed fullstendig separere det fra arbeidsnettverket ditt (VLAN 10). I OPNsense må du konfigurere DHCP-serveren (for eksempel Kea) for hvert delnett og opprette spesifikke brannmurregler som tillater trafikk til WAN, men blokkerer kommunikasjon mellom Wi-Fi-nettverket og dine personlige filer, ved å bruke homelab-herding med VLAN-er.
Endelig konfigurasjon og finjustering
Når systemet starter opp, trenger du ikke lenger en skjerm eller et tastatur på PC-en. Alt administreres via en nettleser ved å angi LAN-IP-adressen. Det første trinnet er å konfigurere utgående NAT (maskering) slik at enheter på det interne nettverket ditt kan få tilgang til internett ved å bruke WAN-nettverkets offentlige IP-adresse. Hvis du legger merke til at klienter har IP-adresser, men ikke kan surfe på internett, må du sjekke at DNS-serveren (utgående) har tilgangslistene konfigurert til å lytte etter forespørsler fra alle delnettene dine.
Husk at OPNsense som standard blokkerer all trafikk på nye grensesnitt. Du må gå til regeldelen og opprette en passregel for å tillate trafikk fra LAN-et ditt å nå WAN-et. Hvis internettleverandøren din er svært restriktiv og bruker den opprinnelige ruterens MAC-adresse til noe annet, kan du klone MAC-adressen i OPNsense for å lure systemet til å tilordne deg en tilkobling.
Ved å sette opp dette systemet får du full kontroll over hvem som går inn og ut av nettverket ditt, du kan administrere båndbredden slik at ingen bruker tilkoblingen mens de laster ned spill, og viktigst av alt, det hjelper deg å lære hvordan internett faktisk fungerer hjemme. Selv om strømforbruket er litt høyere enn en plastruter, kompenserer prosessorkraften og sikkerheten som tilbys av dedikert maskinvare mer enn den lille økningen i strømregningen.
