- Analiza ruchu sieciowego umożliwia obserwację pakietów i przepływów w celu poprawy wydajności, bezpieczeństwa i rozwiązywania problemów.
- Wireshark jest kluczowym narzędziem umożliwiającym szczegółową inspekcję pakietów, podczas gdy NTA i NetFlow koncentrują się na globalnym widoku przepływów.
- Zastosowanie uczenia maszynowego pozwala NTA kierować się w stronę NDR i XDR, automatyzując wykrywanie złożonych zagrożeń i reagowanie na nie.
- Opanowanie tych technik otwiera możliwości kariery w administrowaniu systemami, sieciami oraz w defensywnym i ofensywnym cyberbezpieczeństwie.
W każdej firmie, w domu, a nawet w małym, prowizorycznym biurze, wszystko, co robimy online, generuje ruch sieciowy . E-maile, rozmowy wideo, gry online, kopie zapasowe w chmurze czy kamery IP nieustannie przesyłają strumieniowo wideo – wszystkie te dane przesyłają się między urządzeniami. Zrozumienie tego, co dzieje się na tych kablach (lub w tej szybkiej sieci Wi-Fi ), nie jest już zarezerwowane tylko dla maniaków sieci: to klucz do zapobiegania atakom, poprawy wydajności i rozwiązywania problemów bez tracenia godzin na próby naprawy.
Analiza ruchu sieciowego stała się centralnym elementem nowoczesnego cyberbezpieczeństwa, a także codziennego administrowania systemami. Od podstawowych narzędzi, takich jak Wireshark, po zaawansowane rozwiązania NTA, NDR i XDR , dysponujemy obecnie szeroką gamą sposobów na monitorowanie tego, co dzieje się w sieci. Kluczem jest wiedza o tym, co chcemy zobaczyć, dlaczego i za pomocą którego narzędzia, aby wyjść poza samo przeglądanie pakietów i wykorzystać te dane do podejmowania świadomych decyzji: identyfikacji wąskich gardeł, określania, kto zużywa pasmo, czy wykrywania nieautoryzowanego dostępu.
Czym jest sieć i jak nazywamy ruch sieciowy?
Zanim przejdziemy do analizy, warto wyjaśnić kilka pojęć. Sieć komputerowa to po prostu zbiór połączonych ze sobą urządzeń, które współdzielą informacje i zasoby : komputery stacjonarne, laptopy, telefony komórkowe, tablety, serwery, routery, przełączniki, punkty dostępu Wi-Fi, kamery IP, drukarki sieciowe itp.
Wszystkie te urządzenia komunikują się za pomocą różnych typów połączeń: przewodowych łączy Ethernet, bezprzewodowych sieci Wi-Fi lub połączeń mobilnych 4G/5G. Aby mogły się wzajemnie rozumieć, muszą przestrzegać wspólnych reguł, czyli dobrze znanych protokołów sieciowych (IP, TCP, UDP, HTTP, DNS i ich zabezpieczeń itp.), które definiują strukturę informacji, sposób ich wysyłania, odbioru i weryfikacji ich nadesłania.
W centrum tego wszystkiego znajduje się internet, globalna sieć, która zmieniła sposób, w jaki pracujemy, konsumujemy treści i łączymy się ze sobą . Jednak ten sam rozwój drastycznie zwiększył również liczbę i koszty cyberataków. Każda próba włamania, każde naruszenie danych i każde złośliwe oprogramowanie, które infiltruje system, pozostawia ślad w ruchu sieciowym, dlatego jego analiza jest tak istotna.
Mówiąc o ruchu sieciowym, mamy na myśli ilość danych krążących w sieci w dowolnym momencie . Nie są one przesyłane jako jeden duży blok, lecz podzielone na mniejsze jednostki zwane pakietami . Każdy pakiet zawiera użyteczne informacje (faktyczną zawartość) oraz metadane: źródło, cel, protokół, porty, flagi itp., które pozwalają odbiorcy na ponowne złożenie kompletnych informacji.
Ruch ten jest zazwyczaj opisywany w dwóch głównych kierunkach: północ-południe , który przemieszcza się tam i z powrotem między klientami a serwerami lub między centrum danych a światem zewnętrznym, oraz wschód-zachód , który przemieszcza się wewnątrz centrum danych lub między serwerami. Oba typy ruchu są istotne zarówno dla wydajności, jak i bezpieczeństwa, ale ruch wschód-zachód jest szczególnie atrakcyjny dla atakującego, ponieważ wykorzystuje go do przemieszczania się poziomo po uzyskaniu przewagi.
Czym jest analiza ruchu sieciowego i do czego się ją stosuje?
Analiza ruchu sieciowego to w zasadzie proces obserwacji, gromadzenia i badania danych przepływających przez sieć w celu zrozumienia jej zachowania, wykrywania problemów i wykrywania potencjalnych zagrożeń. To jak stanie na podwyższonym posterunku strażniczym monitorującym cyfrową autostradę: nie tylko widzisz, czy są tam samochody, ale także, kto przekracza dozwoloną prędkość, jedzie pod prąd lub zatrzymuje się w niedozwolonym miejscu.
Analizę tę można przeprowadzić na bardzo szczegółowym poziomie, analizując każdy pakiet indywidualnie , lub na bardziej zagregowanym poziomie, analizując przepływy komunikacji (kto z kim rozmawia, jak długo i z jaką intensywnością). W zależności od narzędzia, podejścia i celu, nacisk może być położony bardziej na wydajność, bezpieczeństwo lub zgodność z przepisami.
Wśród jego głównych celów wyróżnia się kilka wyraźnych funkcji. Z jednej strony wykrywanie zagrożeń : włamań, złośliwego oprogramowania komunikującego się z serwerem kontroli i dowodzenia, prób phishingu wyzwalających nietypowe połączenia, nieautoryzowanego dostępu do usług wewnętrznych itd. Prawie każdy umiarkowanie poważny atak pozostawia ślady w ruchu i właśnie tutaj wkracza analiza.
Z drugiej strony, istnieje optymalizacja wydajności . Gdy aplikacja zużywa całą przepustowość, gdy łącze WAN jest w pewnych momentach nasycone lub gdy usługa działa wolno bez wyraźnego powodu, analiza ruchu pozwala na obserwację wzorców wykorzystania i podjęcie działań: rekonfigurację QoS, równoważenie obciążeń, przenoszenie usług, segmentację sieci itp.
Jest to również kluczowe dla zgodności z przepisami i audytów . Przepisy takie jak RODO czy konkretne ramy sektorowe wymagają udowodnienia, że dane osobowe są chronione, a dostęp do nich kontrolowany. Rejestry ruchu i raporty analityczne pomagają wykazać, kto, kiedy i skąd uzyskał dostęp do danych.
Wreszcie, jest to niezbędne narzędzie do rozwiązywania problemów . Gdy strona nie ładuje się, drukarka znika z sieci lub aplikacja przestaje odpowiadać, analiza ruchu sieciowego ujawnia dokładny punkt, w którym komunikacja się załamuje: czy DNS nie rozwiązuje połączeń, serwer nie odpowiada, zapora sieciowa blokuje połączenie, czy też pakiety są tracone po drodze.
Przepływy, pakiety i typy danych, które są analizowane
Gdy dane przechodzą przez sieć, nie są przesyłane jako jeden gigantyczny plik naraz. Są dzielone na mniejsze pakiety danych , każdy z własnym nagłówkiem i ładunkiem, a sieć kieruje je najlepszą dostępną ścieżką. Każdy pakiet może podążać różnymi ścieżkami, przechodząc w razie potrzeby przez bramę domyślną , a po dotarciu do celu jest ponownie składany w celu odtworzenia oryginalnej zawartości.
Profesjonalne narzędzia do analizy ruchu sieciowego działają głównie na dwóch głównych typach informacji. Z jednej strony mamy dane o przepływie , takie jak NetFlow, sFlow, J-Flow czy IPFIX, które zapewniają ogólny obraz tego, kto z kim się komunikuje, jak długo, jakiego protokołu używa i z jakim natężeniem ruchu. Są one mniej szczegółowe niż surowe dane pakietowe, ale znacznie bardziej skalowalne i bardzo przydatne do identyfikacji wzorców i anomalii.
Z drugiej strony, istnieją przechwyty pakietów , które rejestrują ruch w sieci, bit po bicie. Informacje te są nieocenione dla analizy kryminalistycznej, precyzyjnego dostrajania i rozwiązywania złożonych problemów , chociaż wymagają więcej miejsca na dysku, dłuższego czasu analizy i większej wiedzy technicznej, aby prawidłowo zinterpretować wszystko, co jest widoczne.
Rozwiązania z zakresu analityki ruchu sieciowego (NTA) zazwyczaj łączą oba źródła: wykorzystują przepływy do ciągłej, ogólnej widoczności oraz przechwytywanie w celu badania konkretnych incydentów lub dogłębnej analizy podejrzanego zachowania. Następnie do tych danych stosuje się algorytmy analizy behawioralnej, reguły, sygnatury, a coraz częściej także techniki uczenia maszynowego.
Wireshark: niezbędny analizator pakietów
W świecie analizy ruchu zawsze pojawia się jedno nazwisko: Wireshark . To analizator protokołów sieciowych, czyli sniffer pakietów, który pozwala na przechwytywanie w czasie rzeczywistym wszystkich pakietów przechodzących przez interfejs sieciowy (przewodowy lub bezprzewodowy) i analizowanie ich warstwa po warstwie, zgodnie z modelem OSI.
Wireshark to darmowy i otwarty projekt dostępny dla systemów Windows, macOS i różnych dystrybucji Linuksa. Możliwość przeglądania jego kodu przez każdego czyni go narzędziem poddawanym ścisłym audytom, niezawodnym i powszechnie akceptowanym zarówno w środowisku biznesowym, jak i akademickim. Obecnie jest uważany niemal za standard w analizie protokołów.
Kiedy po raz pierwszy włączasz go i zaczynasz przechwytywać, interfejs może wydawać się nieco onieśmielający: długa lista linii z pakietami, adresami IP, portami i protokołami, które nieustannie się pojawiają. Ale gdy zrozumiesz podstawową strukturę i nauczysz się korzystać z filtrów, stanie się on niezwykle skutecznym narzędziem do obserwowania, co tak naprawdę dzieje się w sieci.
Każdy pakiet wyświetlany przez Wiresharka zawiera dane takie jak źródłowy i docelowy adres IP, adres MAC, używany protokół, zawartość danych (jeśli niezaszyfrowana) oraz czasy odpowiedzi . Dodatkowo, Wireshark wyróżnia typy ruchu i potencjalne problemy różnymi kolorami: standardowe pakiety TCP jednym kolorem, zapytania DNS lub ruch UDP innym, a czerwone lub czarne linie oznaczają błędy, retransmisje lub ostrzeżenia.
Jedną z jego największych zalet jest zaawansowany system filtrowania, który pozwala skupić się tylko na tym, co Cię interesuje . Możesz na przykład wyświetlić tylko ruch powiązany z konkretnym adresem IP (ip.addr == XXXX), zachować tylko ruch HTTP, filtrować według konkretnego portu lub wyszukiwać określone wzorce w polach nagłówka. Bez filtrów zebrane dane to tylko szum; z filtrami stają się bezcenną informacją.
Jak Wireshark może Ci pomóc w codziennym życiu
Chociaż Wireshark to zaawansowane narzędzie, szeroko stosowane w firmach, może z niego skorzystać również użytkownik domowy lub początkujący technik, jeśli wie, na co zwrócić uwagę. Nie trzeba być inżynierem sieciowym, aby używać go do rozwiązywania bardzo specyficznych problemów.
Na przykład, jeśli Twoje gry online borykają się z opóźnieniami sieciowymi lub rozłączeniami, mimo że testy prędkości wskazują, że wszystko jest w porządku, za pomocą Wiresharka możesz sprawdzić, czy pakiety są tracone, czy występuje zbyt wiele retransmisji, czy odpowiedzi nie docierają z opóźnieniem lub czy jakaś inna usługa nie obciąża połączenia podczas gry.
Innym bardzo interesującym zastosowaniem jest monitorowanie prywatności i działania urządzeń IoT . W naszych domach pojawia się coraz więcej gadżetów (telefonów komórkowych, telewizorów Smart TV, kamer, asystentów głosowych, „inteligentnych” gniazdek), które stale łączą się z internetem. Rejestrując ruch, można sprawdzić, z którymi serwerami się łączą, jak często i czy wysyłają czyste dane. Jeśli zauważysz, że kamera stale komunikuje się z podejrzanym adresem IP w innym kraju, coś jest podejrzane.
Jeśli masz konkretne problemy techniczne z konkretnymi usługami — drukarka nie pojawia się, strona internetowa nie odpowiada lub usługa wewnętrzna ulega awarii — Wireshark pozwala sprawdzić, czy żądanie opuszcza komputer, dociera do miejsca docelowego, czy występują błędy DNS lub czy zapora sieciowa blokuje komunikację.
To również bardzo przydatne narzędzie do analizy opóźnień w aplikacjach korzystających z protokołu UDP , takich jak wiele gier czy serwisów streamingowych. Obserwacja ruchu pozwala wykryć nieuporządkowane pakiety, utratę pakietów lub zbyt długi czas reakcji, bez konieczności wskazywania problemu z przepustowością: może to być spowodowane zakłóceniami Wi-Fi , problemami z sygnałem lub nasyceniem w węzłach operatora.
Wreszcie, w sieciach domowych lub małych biurach, doskonale nadaje się do audytu działania urządzeń i ustawień routera : sprawdzania, który host generuje największy ruch, które aplikacje wykorzystują najwięcej pasma, jak zachowuje się nowy aparat lub sprawdzania, czy telefon komórkowy co kilka sekund wysyła dane do zewnętrznego serwera.
Wireshark i jego rola w cyberbezpieczeństwie i etycznym hakowaniu
W cyberbezpieczeństwie Wireshark jest praktycznie wszechobecny. Zespoły defensywne używają go do monitorowania, badania incydentów i walidacji konfiguracji , podczas gdy zespoły ofensywne (pentesterzy, Red Teams) używają go do rozpoznania i kontrolowanej eksploatacji luk w zabezpieczeniach.
Z punktu widzenia obronnego umożliwia wykrywanie nietypowych zachowań, takich jak skanowanie portów, powtarzające się połączenia z nietypowymi portami, ruch do złośliwych domen lub typowe wzorce poleceń i kontroli (C2). Uzupełnienie tego o honeypot w zabezpieczeniach sieci może pomóc w potwierdzeniu i zebraniu dowodów na szkodliwą aktywność.
Służy również do weryfikacji szyfrowania całego wrażliwego ruchu . Jeśli podczas przechwytywania danych widzisz nazwy użytkowników i hasła przesyłane zwykłym tekstem, sesje HTTP bez TLS lub niezabezpieczone usługi administracyjne, wiesz, że masz poważny problem. To samo dotyczy starszych wersji protokołu (na przykład przestarzałego TLS), które pozostają aktywne bez powodu.
W rękach etycznego hakera Wireshark staje się niezwykle potężnym narzędziem rozpoznawczym. Umożliwia on odcisk palca środowiska : identyfikację systemów operacyjnych, aktywnych usług, wersji oprogramowania i podstawowej topologii sieci poprzez samą obserwację ruchu sieciowego. W słabo skonfigurowanych, otwartych lub niezaszyfrowanych sieciach Wireshark może nawet przechwycić dane uwierzytelniające, tokeny sesji i bardzo wrażliwe dane.
W zaawansowanych środowiskach szkoleniowych wiele programów magisterskich i kursów z zakresu bezpieczeństwa ofensywnego uczy obsługi programu Wireshark w sposób całkowicie praktyczny : jak obserwować ruch związany z wykorzystaniem luk w zabezpieczeniach, jak dostrzegać eskalację uprawnień w pakietach, jak identyfikować wyciek danych lub jak potwierdzać, czy ładunek został pomyślnie wykonany w systemie docelowym.
NTA, uczenie maszynowe i ewolucja w kierunku NDR i XDR
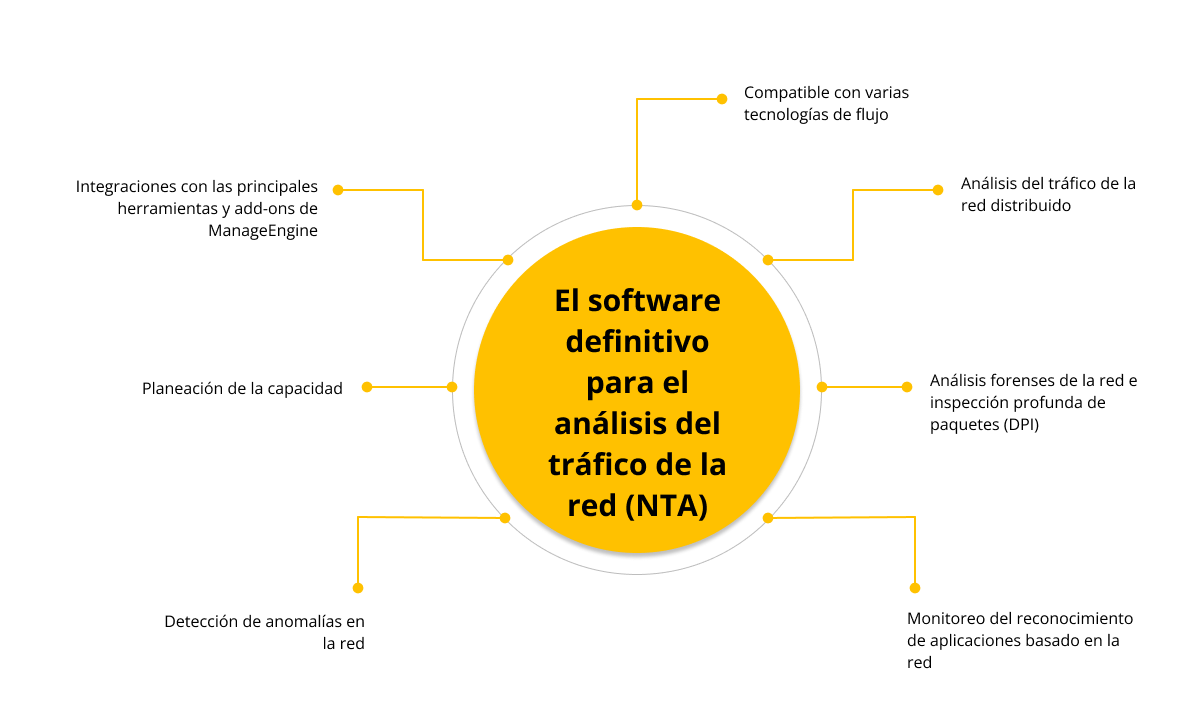
Mówiąc o analizie ruchu na poziomie przedsiębiorstwa, kluczowym pojęciem jest analiza ruchu sieciowego (NTA) . Nie jest to konkretne narzędzie, ale raczej podejście: ciągła i automatyczna analiza ruchu sieciowego w celu poprawy widoczności, identyfikacji zagrożeń i ułatwienia reagowania na incydenty.
Tradycyjnie wiele rozwiązań monitorujących opierało się na statycznych regułach typu „jeśli X się zdarzy, wykonaj Y” . To rozwiązanie sprawdzało się w pewnych scenariuszach, ale miało ogromne ograniczenia: reguły musiały być utrzymywane ręcznie, szybko się dezaktualizowały, generowały fałszywe alarmy i nie dostosowywały się dobrze do nowych zachowań lub zmian w procesach organizacji.
Tu właśnie pojawia się uczenie maszynowe . Zastosowane w sieciach NTA, pozwala ono systemowi uczyć się „normalnego” zachowania sieci i wykrywać odchylenia bez konieczności stosowania konkretnej, predefiniowanej reguły dla każdego przypadku. Modele te mogą automatycznie klasyfikować, korelować i oceniać zagrożenia , uwalniając analityków od wielu powtarzalnych zadań.
Typowy przykład: reguły statyczne mogą oznaczać nagły wzrost ruchu w nieznanej domenie jako podejrzany. System uczenia maszynowego może jednak rozpoznać, że ten wzrost jest spowodowany rozpoczęciem korzystania przez firmę z nowej usługi w chmurze i dlatego nie jest atakiem, a normalną ewolucją działalności . Ten rodzaj rozróżnienia zmniejsza liczbę fałszywych alarmów i zapobiega marnowaniu czasu przez centrum bezpieczeństwa (SOC) na nieistotne alerty.
Oczywiście, uczenie maszynowe to nie magia. Wymaga dobrych danych treningowych, nadzoru ze strony człowieka i ciągłych przeglądów . Jeśli jest zasilane stronniczymi lub niekompletnymi danymi, może utrwalać błędy zamiast je korygować. Co więcej, techniki unikania ataków również ewoluują, dlatego modele muszą być często aktualizowane i ponownie trenowane.
Naturalna ewolucja NTA doprowadziła do powstania technologii wykrywania i reagowania sieciowego (NDR) . Podczas gdy NTA koncentruje się na obserwacji i rozumieniu ruchu, NDR dodaje możliwość reagowania: izolowania hosta, blokowania komunikacji, generowania automatycznych scenariuszy itd. Coraz częściej rozwiązania integrują tę logikę, aby działać niemal w czasie rzeczywistym po wykryciu zagrożenia , bez konieczności czekania na interwencję człowieka w każdym przypadku.
Kolejnym krokiem jest technologia Extended Detection and Response (XDR) , która wykracza poza sieć i łączy dane z wielu źródeł: punktów końcowych, sieci, środowisk chmurowych, aplikacji, tożsamości i innych. Dzięki wzajemnemu powiązaniu wszystkich tych informacji na ujednoliconej platformie, XDR zapewnia kompleksowy obraz infrastruktury cyfrowej i umożliwia wykrywanie i reagowanie na złożone zagrożenia, które nie byłyby oczywiste, gdyby analizować tylko jeden element układanki.
NTA w praktyce: jakie dane zbiera i jakie korzyści zapewnia
W nowoczesnej sieci korporacyjnej infrastruktura to mozaika środowisk lokalnych, chmury publicznej, chmury prywatnej, urządzeń mobilnych, Internetu Rzeczy (IoT) i pracy zdalnej , a w wielu wdrożeniach również rozwiązań takich jak sieć VPN typu mesh , które zabezpieczają i optymalizują rozproszony dostęp. Ręczne monitorowanie i ochrona wszystkich tych elementów jest niepraktyczna, ale wszystkie te elementy mają wspólny punkt: sieć, za pośrednictwem której się komunikują.
Rozwiązania NTA wykorzystują ten wspólny punkt do monitorowania ruchu pod kątem anomalii . Gromadzą dane o przepływie z routerów i przełączników, selektywne przechwytywanie pakietów, statystyki użytkowania, metryki behawioralne, a w wielu przypadkach także dodatkowe dane, takie jak listy zagrożeń lub informacje z innych systemów bezpieczeństwa.
Dzięki tym informacjom, dobre rozwiązanie NTA poprawia widoczność sieci , co jest coraz trudniejsze w środowiskach hybrydowych. Wiedza o tym, które urządzenia są podłączone, które aplikacje są używane, jak ruch przepływa między segmentami i które połączenia przekraczają granice logiczne, jest kluczowa dla wykrywania zagrożeń i dostosowywania polityk bezpieczeństwa.
Kolejną kluczową zaletą jest wczesne wykrywanie zagrożeń . Wiele faz ataku (pierwszy dostęp, ruch boczny, eksfiltracja danych, komunikacja z C2) znajduje odzwierciedlenie w ruchu: nietypowe dostępy, anomalie w wolumenach i nietypowe wzorce połączeń. NTA może wykryć te zachowania, zanim szkody staną się poważniejsze.
Co więcej, NTA upraszcza rozwiązywanie problemów z wydajnością . Gdy system ulegnie awarii lub będzie działał wyjątkowo wolno, szczegółowe dzienniki ruchu pomogą ustalić, czy problem leży w sieci, serwerze, błędnej konfiguracji, czy też ataku powodującego nasycenie zasobów.
Nie możemy zapominać o ich wykorzystaniu w prowadzeniu śledztw . Dzięki przechowywaniu historii ruchu, rozwiązania NTA pozwalają nam cofnąć się w czasie i przeanalizować, co wydarzyło się przed, w trakcie i po incydencie. To zapewnia cenny kontekst, pozwalający zrozumieć, jak działał atakujący i jakie środki należy podjąć, aby zapobiec jego ponownemu wystąpieniu.
Na podstawie zidentyfikowanych zagrożeń NTA może wyodrębnić wskaźniki naruszenia (IoC), takie jak adresy IP, domeny, skróty lub określone wzorce, które są następnie udostępniane innym systemom w celu blokowania podobnych ataków. Pomaga również weryfikować zgodność z wewnętrznymi zasadami (na przykład, że określone usługi są używane tylko z określonych segmentów) i przepisami zewnętrznymi, wykazując, że dostęp do poufnych danych jest monitorowany, a istotne działania rejestrowane.
Narzędzia do analizy ruchu: od NetFlow Analyzer po zintegrowane rozwiązania
Oprócz platform Wireshark i NTA/NDR/XDR dostępne są specjalistyczne narzędzia, takie jak NetFlow Analyzer , które koncentrują się na analizie danych o przepływie generowanych przez routery i przełączniki. Aplikacje te odbierają, przechowują i przetwarzają przepływy NetFlow, sFlow, J-Flow, IPFIX i podobne, aby pokazać, kto, kiedy i z jakimi aplikacjami korzysta z pasma.
Przykładowo NetFlow Analyzer umożliwia monitorowanie ruchu na interfejsie z dokładnością do jednej minuty , wizualizację szczytów na interaktywnych wykresach, rozróżnianie ruchu przychodzącego i wychodzącego (prędkość, objętość, liczba pakietów, procent wykorzystania) oraz generowanie niestandardowych raportów dla określonych okresów czasu.
Raporty te są bardzo przydatne na poziomie operacyjnym, a także do prezentowania przejrzystych danych kierownictwu : które łącza WAN są niewystarczające, które biura zużywają najwięcej zasobów, jak rośnie ruch z miesiąca na miesiąc lub które aplikacje zużywają najwięcej przepustowości. Można je eksportować w formatach takich jak CSV lub PDF w celu archiwizacji lub udostępniania.
Instalacja jest zazwyczaj dość prosta: oprogramowanie jest wdrażane na serwerze Windows lub Linux , dostęp do konsoli odbywa się za pośrednictwem przeglądarki internetowej, eksport przepływów jest konfigurowany na routerach i przełącznikach, a wykresy wykorzystania są generowane w ciągu kilku minut. Następnie panele, widżety i widoki można dostosować tak, aby wyświetlały tylko te informacje, które są najbardziej istotne dla danego zespołu.
Główny panel ułatwia identyfikację głównych źródeł ruchu : które interfejsy, aplikacje, użytkownicy, porty lub protokoły zużywają najwięcej przepustowości. Oferuje również miesięczne raporty trendów, szczegółową analizę konwersacji (kto z kim rozmawia, jak długo i z jaką głośnością) oraz moduły zaprojektowane do wykrywania podejrzanych zachowań lub potencjalnych zagrożeń (nieprawidłowy ruch TCP, nietypowe przepływy źródło-docelowe, nietypowe wartości TOS itp.).
Możliwości kariery i szkolenia w zakresie analizy ruchu sieciowego
Jeśli cały ten świat pakietów, przepływów, NTA i Wiresharka wzbudził Twoje zainteresowanie, masz do czynienia z wysoko cenioną umiejętnością dla specjalistów ds. systemów i cyberbezpieczeństwa . To nie tylko techniczna ciekawostka; to integralna część pracy na stanowiskach takich jak administrator systemów, specjalista ds. sieci czy analityk bezpieczeństwa.
W kwalifikacjach takich jak Certyfikat Szkolenia Zawodowego Wyższego Szczebla w Administracji Sieciowymi Systemami Komputerowymi (ASIR) , analiza ruchu sieciowego jest kluczowym elementem programu nauczania. Studenci uczą się o administrowaniu siecią lokalną (LAN), bezpiecznej konfiguracji usług, diagnostyce incydentów oraz obsłudze profesjonalnych narzędzi, takich jak Wireshark, Nagios, PRTG, a także platform do monitorowania i analizy przepływu.
Bardziej zaawansowane programy szkoleniowe, takie jak studia magisterskie z zakresu bezpieczeństwa ofensywnego, idą o krok dalej i uczą, jak korzystać z tych narzędzi z perspektywy etycznego atakującego : dyskretnego rozpoznania, wykorzystywania słabo zabezpieczonych usług, weryfikacji ładunku, wykrywania kanałów eksfiltracji itp. Chodzi o to, aby nauczyć się myśleć jak atakujący, aby lepiej bronić sieci.
Dzięki tym umiejętnościom możesz ubiegać się o stanowiska takie jak administrator systemów, technik zaawansowanego wsparcia, specjalista ds. sieci, analityk SOC lub konsultant ds. cyberbezpieczeństwa . Następnie możesz awansować na bardziej wyspecjalizowane stanowiska w działach obronności, reagowania na incydenty, a nawet w zespole Red Team.
Opanowanie analizy ruchu sieciowego, zarówno za pomocą prostych narzędzi, takich jak Wireshark, jak i zintegrowanych rozwiązań NTA/NDR, zapewnia niezrównany wgląd w to, co naprawdę dzieje się w Twojej infrastrukturze . Dane te pozwalają podejmować bardziej świadome decyzje, przewidywać problemy z wydajnością, wykrywać ataki na wczesnym etapie i dostarczać dowody na to, co się stało, gdy coś poszło nie tak. Dzięki temu Twoja sieć staje się ciągłym źródłem użytecznych informacji, a nie tylko kanałem danych.