- Deepfakes to generowane przez sztuczną inteligencję treści audiowizualne, które zagrażają prywatności, reputacji i zaufaniu publicznemu.
- Jego skutki obejmują nękanie, niechcianą pornografię, oszustwa korporacyjne i manipulacje polityczne.
- Hiszpańskie i europejskie przepisy prawne oferują już narzędzia umożliwiające ściganie przypadków szkodliwego wykorzystania, mimo że technologia rozwija się bardzo szybko.
- Obrona wymaga połączenia wykrywania technicznego, protokołów organizacyjnych oraz szkoleń w zakresie myślenia krytycznego i cyberbezpieczeństwa.
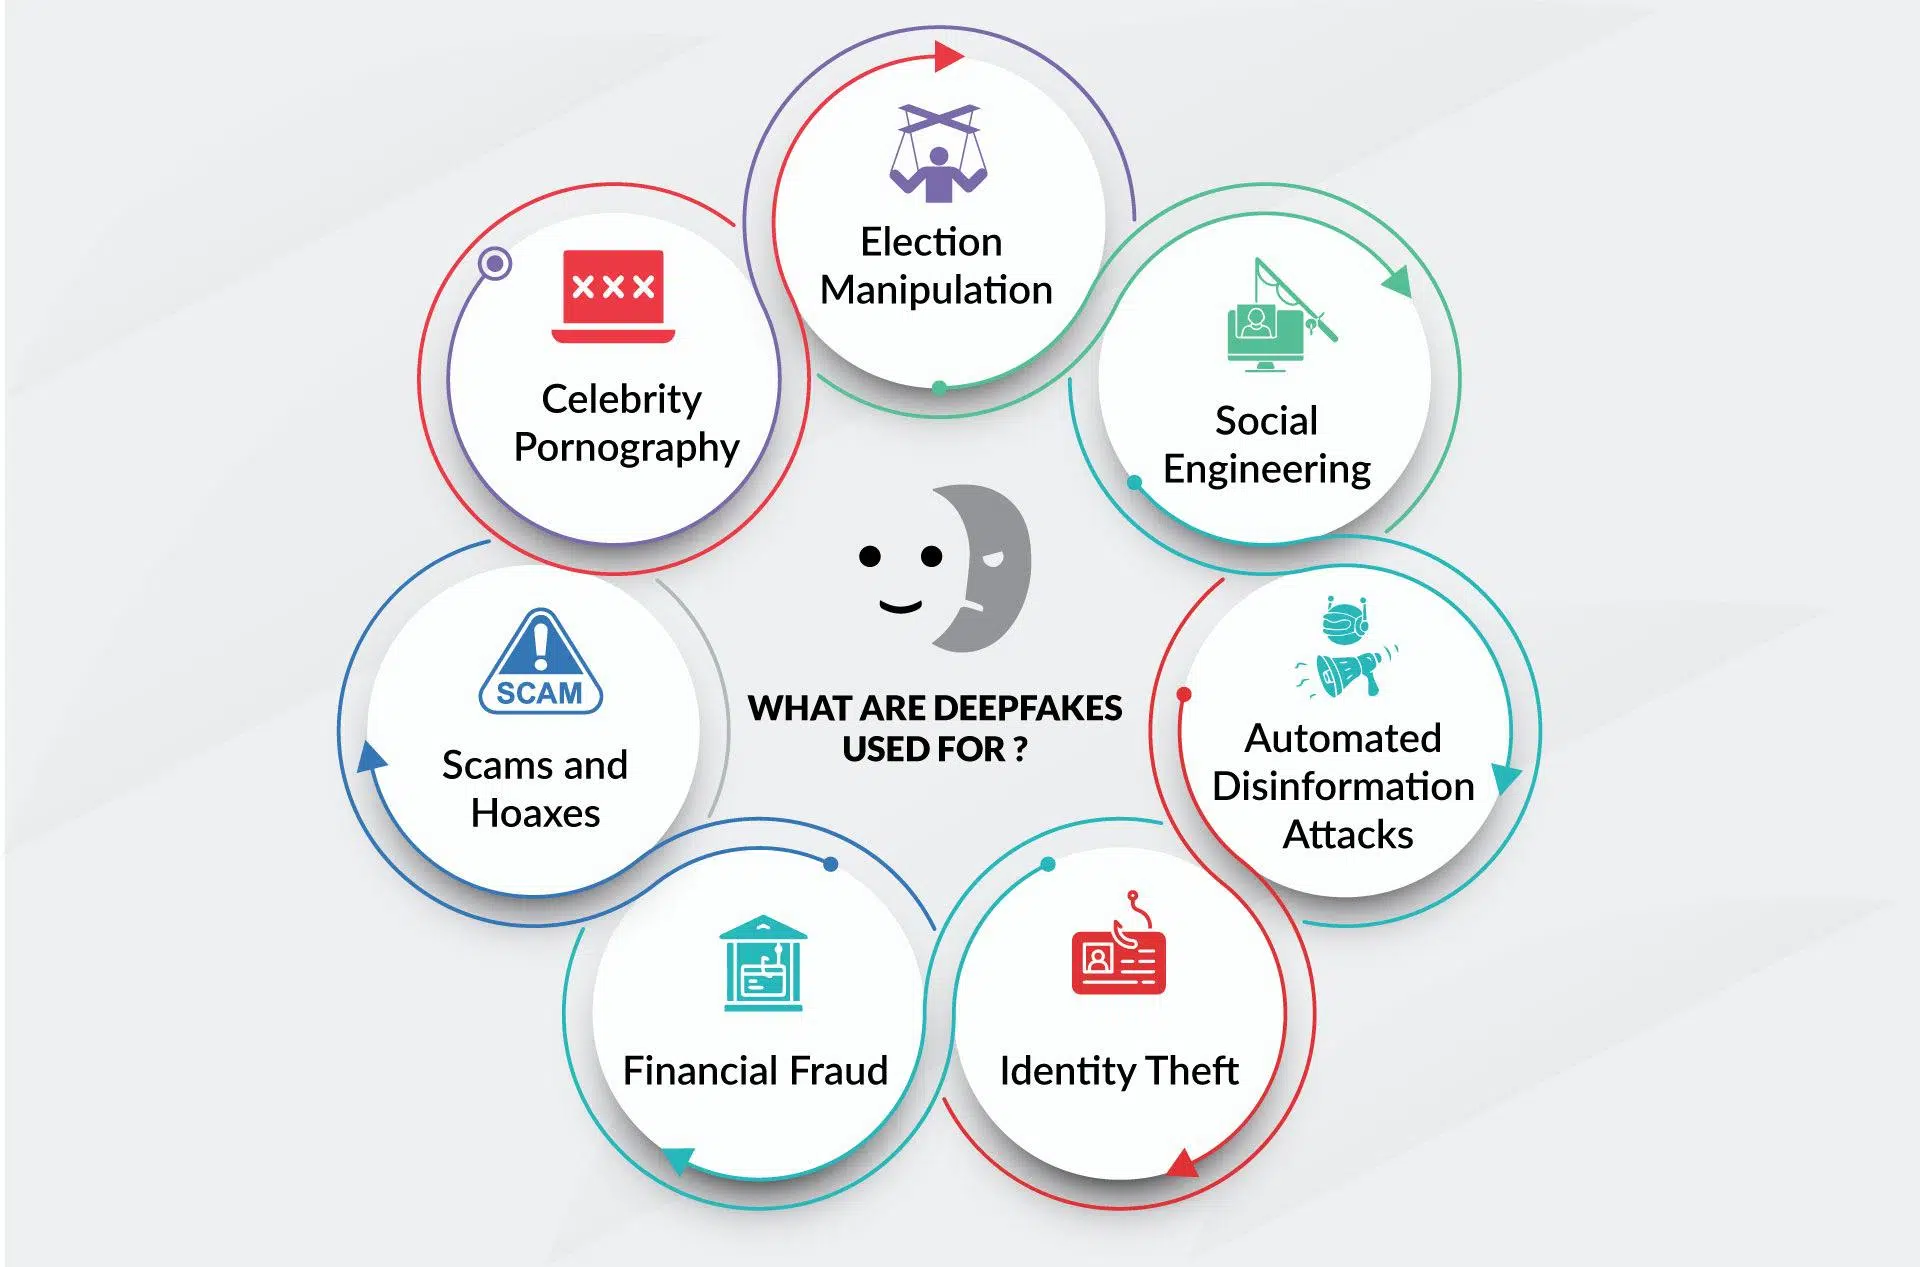
Deepfake'i przeszły drogę od internetowej ciekawostki do jednego z najpoważniejszych wyzwań ery cyfrowej. Filmy, nagrania audio i obrazy zmanipulowane za pomocą sztucznej inteligencji mogą sprawić, że zobaczymy kogoś mówiącego lub robiącego coś, co nigdy nie miało miejsca, z realizmem, który w wielu przypadkach oszukuje nawet ekspertów. I nie dotyczy to tylko celebrytów i polityków: każdy, kto jest obecny w mediach społecznościowych, może stać się celem.
Zjawisko to łączy w sobie trzy bardzo niebezpieczne składniki: zaawansowaną technologię, łatwość użytkowania i ogromny zasięg . Rezultatem jest idealna recepta na dezinformację, oszustwa finansowe, nękanie i powszechną erozję zaufania do tego, co widzimy i słyszymy. Przyjrzyjmy się spokojnie i szczegółowo, czym są deepfake'i, jak powstają, jakie ryzyko stwarzają dla osób, firm i instytucji, co stanowi prawo i jakie realne kroki możemy podjąć, aby się przed nimi bronić.

Czym są deepfake’i i dlaczego są takie ważne?
Termin „deepfake” pochodzi od połączenia słów „deep learning” i „fake” . Odnosi się do wszelkich treści audiowizualnych – wideo, obrazu lub dźwięku – generowanych lub modyfikowanych przez generatywne algorytmy sztucznej inteligencji, aby wyglądały autentycznie. Nie chodzi tu o zwykłe filtry czy retusz, ale o kompletne rekonstrukcje twarzy, gestów lub głosów, które bardzo wiernie imitują prawdziwą osobę.
Dzięki łatwo dostępnym, a nawet darmowym narzędziom, możliwe jest nałożenie czyjejś twarzy na ciało innej osoby, klonowanie jej głosu lub odtwarzanie scen, które nigdy nie miały miejsca . Postęp w sieciach neuronowych i sieciach GAN (generatywnych sieciach adwersarnych) radykalnie zwiększył poziom realizmu, utrudniając odróżnienie treści autentycznych od zmanipulowanych.
Deepfake'i są obecnie uważane za ewolucję fake newsów : podczas gdy wcześniej manipulowano tekstem lub zdjęciami, teraz generowane są fałszywe nagrania wideo lub wiarygodne nagrania audio, które mają znacznie większy wpływ emocjonalny i poznawczy. Nasze mózgi są bardziej skłonne ufać temu, co „widzą i słyszą”, niż prostemu nagłówkowi, co zwielokrotnia ich siłę perswazji.
Chociaż technologia ta istnieje od końca lat 90. XX wieku, zyskała na popularności w 2017 roku, gdy użytkownik Reddita zaczął publikować fałszywe treści pornograficzne z twarzami znanych aktorek. Od tego czasu jej wykorzystanie rozpowszechniło się na ogromną skalę, zarówno w rozrywce, jak i w kontekście wyraźnie złośliwym.
Jak powstają deepfake’i: strona techniczna bez żargonu technicznego
Za deepfake'iem stoją systemy uczenia maszynowego, które analizują tysiące obrazów, klatek lub fragmentów audio . Typowy proces z twarzami składa się z dwóch głównych etapów: kodowania i dekodowania. Najpierw algorytm kodowania bada podobieństwa między dwiema twarzami i wyodrębnia zestaw wspólnych cech. Następnie dekoder rekonstruuje obraz docelowy na podstawie ekspresji drugiej osoby.
W praktyce trenuje się dwa oddzielne dekodery, po jednym dla każdej twarzy. Po wprowadzeniu danych od jednej osoby do dekodera drugiej , otrzymujemy nagranie wideo, na którym osoba A wydaje się wykonywać gesty i ruchy osoby B. Jeśli zrobimy to poprawnie, rezultat będzie wyglądał jak oryginalne nagranie.
Inną powszechną techniką jest wykorzystanie generatywnych sieci konfrontacyjnych (GAN) . Wymaga to dwóch sieci: generatora, który tworzy fałszywe obrazy lub klipy wideo, oraz dyskryminatora, który próbuje odróżnić fałszywe obrazy od prawdziwych. Sieci te konkurują ze sobą tysiące razy, stale udoskonalając swoje działanie, aż dyskryminator nie będzie już w stanie łatwo wykryć oszustwa, a wynik będzie zbliżony do rzeczywistości.
Większość deepfake'ów wideo powstaje poprzez wprowadzenie do algorytmu dużych zestawów zdjęć imitowanej osoby . Im więcej kątów, gestów i warunków oświetleniowych ma model, tym bardziej przekonujący będzie efekt końcowy. Tradycyjnie ofiarami były osoby o dużej ekspozycji medialnej, choć dziś wystarczy jedno zdjęcie lub kilka sekund nagrania głosu, aby stworzyć przyzwoity klon.
W przypadku głosu, systemy klonowania pozwalają, już po kilku sekundach nagrania, na odtworzenie barwy, akcentu i rytmu mowy . Łącząc syntezę mowy ze skryptami generowanymi przez sztuczną inteligencję, możliwe jest uzyskanie dźwięku, w którym ofiara „mówi” wszystko, co atakujący chce jej włożyć do ust.
Rodzaje deepfake’ów: obrazy, wideo i głosy
W ramach deepfake'ów możemy wyróżnić kilka ich rodzajów, w zależności od rodzaju manipulowanej treści i zastosowanej techniki. Dwie kategorie stały się szczególnie popularne: deepfaces i deepvoices.
Deepfaces to filmy, w których twarz osoby jest generowana lub całkowicie zastępowana . Wykorzystując wiele zdjęć, system tworzy statyczne twarze tak realistyczne, że wyglądają jak prawdziwe portrety, a następnie łączy je sekwencyjnie, tworząc płynny film. Celem jest, aby nikt oglądający nie podejrzewał, że widzi sztuczną kompozycję.
Tymczasem deepvoices koncentrują się na imitacji głosu . Algorytm uczy się cech głosowych danej osoby (częstotliwości, intonacji, pauz, słów wypełniających itp.), a następnie może odczytać dowolny tekst, podszywając się pod tę osobę. Ten rodzaj deepfake jest szczególnie niebezpieczny w sektorze korporacyjnym i finansowym.
Doskonałym przykładem było zdarzenie z 2019 roku: cyberprzestępcy sklonowali głos prezesa , aby zadzwonić do starszego menedżera w jego firmie i zlecić pilny przelew ponad 250 000 dolarów. Menedżer zastosował się do polecenia, ponieważ głos brzmiał dokładnie jak głos jego przełożonego, a poczucie pilności było wiarygodne.
Poza tymi dwiema kategoriami istnieją również hybrydowe deepfake'i, które łączą generowane przez sztuczną inteligencję wideo, dźwięk i tekst , dzięki czemu cała treść – to, co widzisz i słyszysz – jest syntetyczna, ale spójna. Wraz z rozwojem technologii granice między tymi typami zacierają się.
Uzasadnione użycie i pozytywne zastosowanie
Chociaż często kojarzymy deepfake'i z oszustwami i cyberprzemocą, ta sama technologia ma całkowicie uzasadnione i cenne zastosowania, gdy jest używana transparentnie i za zgodą. Na przykład w branży filmowej jest wykorzystywana do odmładzania aktorów, odtwarzania zmarłych postaci czy dubbingowania dialogów bez utraty synchronizacji ruchu warg.
W edukacji modele generatywne pozwalają na adaptację treści audiowizualnych do wielu języków, zachowując jednocześnie oryginalną gestykulację mówcy. Poprawia to zrozumienie, zapobiega poczuciu „niskobudżetowego dubbingu” i ułatwia globalną dostępność kursów i konferencji.
Badane są również zastosowania w zakresie dostępności, takie jak tworzenie awatarów interpretujących język migowy w spersonalizowany sposób lub tworzenie syntetycznych głosów dla osób niemówiących. Dzięki odpowiedniemu podejściu etycznemu ta sama technologia, która nas dziś niepokoi, może otworzyć ważne drzwi do integracji cyfrowej.
Największym wyzwaniem nie jest samo narzędzie, ale raczej kontekst, cel i przejrzystość, z jaką jest używane. Dlatego niedawne regulacje europejskie podkreślają obowiązek wyraźnego oznaczania treści generowanych przez sztuczną inteligencję, aby odbiorcy mogli je rozróżniać.
Ryzyko i zagrożenia dla społeczeństwa ze strony deepfake’ów
Negatywny wpływ deepfake'ów sięga od życia prywatnego jednostki po stabilność polityczną, ekonomiczną i społeczną . Jednym z najbardziej oczywistych zagrożeń jest dezinformacja: fałszywe filmy przedstawiające przywódców politycznych wygłaszających prowokacyjne oświadczenia lub przyznających się do przestępstw, które nigdy nie miały miejsca.
Nawet jeśli później zostaną obalone, szkoda już została wyrządzona, ponieważ emocjonalny wpływ pierwszego obejrzenia często przeważa nad ewentualną późniejszą korektą . Przyczynia się to do polaryzacji opinii publicznej, podsycania teorii spiskowych i osłabiania zaufania do mediów i instytucji demokratycznych.
Kolejnym niezwykle poważnym zagrożeniem jest wykorzystywanie deepfake'ów do nękania, zniesławiania i naruszania prywatności . Tworzenie fałszywych treści pornograficznych z wykorzystaniem twarzy kobiet – zwłaszcza polityczek, aktywistek i dziennikarek – stało się formą przemocy cyfrowej, mającą katastrofalne konsekwencje dla ich reputacji, życia osobistego i zdrowia psychicznego.
Najnowsze badania wskazują, że około 2,2% osób objętych badaniami w niektórych publikacjach naukowych identyfikuje się jako ofiary intymnych deepfake'ów, a 1,8% przyznaje się do tworzenia lub rozpowszechniania tego typu treści. Choć liczby te mogą wydawać się niskie, odzwierciedlają niepokojący i rosnący trend.
Co więcej, deepfake'i przyczyniają się do „kryzysu prawdy” : jeśli uda się sfabrykować jakiekolwiek dowody audiowizualne, społeczeństwo ryzykuje, że nic nie jest w pełni wiarygodne. To prawdopodobnie najgroźniejszy długoterminowy skutek, ponieważ podważa podstawowe zaufanie niezbędne do cyfrowego współistnienia i świadomej debaty publicznej.
Wpływ na oszustwa i cyberbezpieczeństwo przedsiębiorstw
W świecie biznesu deepfake'i stają się niezwykle skutecznym narzędziem ataku dla cyberprzestępców. To nie science fiction: znane są już liczne przypadki podszywania się pod dyrektorów za pomocą nagrań wideo lub audio w celu zlecania przelewów, żądania poufnych danych lub wydawania fałszywych instrukcji strategicznych.
Jednym z najczęstszych scenariuszy jest [ niejasne – prawdopodobnie „adres e-mail” lub „numer telefonu”]. Oprócz klasycznego, fałszywego e-maila, atakujący dołącza deepfake'owe nagranie wideo lub audio prezesa lub dyrektora finansowego, podkreślając pilność prośby. Widząc lub słysząc swojego „szefa”, ofiara traci czujność i wykonuje polecenie.
Deepfake'i są również wykorzystywane w zaawansowanej inżynierii społecznej . Na przykład, pozornie rutynowe nagranie wideo zostaje wysłane do kancelarii prawnej, w którym wspólnik żąda pilnego podpisania umów lub dostępu do określonych dokumentów. Kontekst jest wiarygodny, obraz i głos są spójne, a system weryfikacji opiera się wyłącznie na rozpoznawaniu twarzy.
W coraz powszechniejszych środowiskach pracy zdalnej atakujący infiltrują wideorozmowy, podszywając się pod członków zespołu . Używając awatarów generowanych przez sztuczną inteligencję, uczestniczą w spotkaniach, proszą o dostęp do systemów wewnętrznych lub wywierają presję na poufne informacje. Podszywanie się może pozostać niezauważone, jeśli zachowanie nie wydaje się zbyt nietypowe.
Wszystko to stanowi bezpośrednie wyzwanie dla systemów bezpieczeństwa opartych na rozpoznawaniu twarzy lub głosu. Najnowsze badania wskazują, że drobne zmiany w cieniach, inteligentne rozmycie lub hałas wydawany przez przeciwnika mogą drastycznie zmniejszyć skuteczność detektorów biometrycznych, umożliwiając fałszywej twarzy ominięcie kontroli dostępu.
Wyzwania związane z wykrywaniem wirusów: dlaczego samo oprogramowanie antywirusowe nie wystarczy
Wykrywanie deepfake'ów nie jest tak proste, jak zainstalowanie oprogramowania i zapomnienie o nim. Obecne modele wykrywania napotykają na kluczowy problem: ich generalizacja jest ograniczona . Zazwyczaj są one trenowane z wykorzystaniem określonych technik i stylów manipulacji, a wraz z pojawieniem się algorytmu nowej generacji tracą skuteczność.
Co więcej, atakujący mogą wprowadzać zakłócenia, specjalnie zaprojektowane w celu oszukania detektorów . Oznacza to, że dodają szum niezauważalny dla ludzkiego oka, który jednak dezorientuje systemy kryminalistyczne i pozwala zmanipulowanej treści przejść przez filtry, jakby była autentyczna.
Do tego dochodzi wyzwanie skalowalności. Platformy i sieci społecznościowe odbierają ogromne ilości materiałów wideo i audio każdego dnia , co praktycznie uniemożliwia dogłębną analizę każdego z nich. Wiele osób zmuszonych jest uciekać się do samplowania, powierzchownej analizy lub zautomatyzowanych systemów, które czasami zawodzą.
Dlatego obecnie nie ma „cudownego środka” na deepfake'i. Obrona wymaga połączenia technik : analizy metadanych, badania artefaktów wizualnych lub dźwiękowych, sieci neuronowych wytrenowanych w wykrywaniu subtelnych wzorców oraz, co bardzo ważne, szkolenia użytkowników i krytycznego myślenia.
Sam postęp sztucznej inteligencji wymusza ciągłą aktualizację modeli detekcji . Każda nowa generacja narzędzi generatywnych wymaga przeglądu i przeszkolenia systemów obronnych, co prowadzi do nieustannej gry w kotka i myszkę między atakującymi a obrońcami.
Ramy prawne: jak reagują Hiszpania i Unia Europejska
Z prawnego punktu widzenia, deepfake'i nie zawsze są uznawane za konkretne przestępstwo, ale ich szkodliwe wykorzystanie podlega kilku istniejącym przepisom karnym i regulacjom . W Hiszpanii kodeks karny oferuje różne formy ochrony przed podszywaniem się i naruszeniami prywatności.
Artykuł 197 i następne chronią prawo do prywatności i własnego wizerunku, penalizując pozyskiwanie , wykorzystywanie lub rozpowszechnianie intymnych obrazów lub nagrań bez zgody , nawet jeśli zostały one poddane cyfrowej obróbce. Seksualny deepfake rozpowszechniany bez zezwolenia może być uznany za przestępstwo przeciwko prywatności.
Artykuł 401 kryminalizuje kradzież tożsamości , co może mieć zastosowanie, gdy deepfake jest używany do podszywania się pod inną osobę, na przykład w celu oszukania osób trzecich lub popełnienia oszustwa. Artykuły 208-210 regulują zniesławienie i oszczerstwo, które mają zastosowanie, jeśli fałszywa treść poważnie narusza honor lub reputację ofiary.
Artykuły 248 i 249 dotyczące oszustw obejmują przypadki, w których zmienione głosy lub twarze są wykorzystywane do uzyskania nielegalnych korzyści finansowych . W takich przypadkach technologia deepfake jest narzędziem wykorzystywanym do popełnienia przestępstwa, chociaż nie jest klasyfikowana jako osobne przestępstwo.
Równocześnie ustawa organiczna 3/2018 (LOPDGDD) i ogólne rozporządzenie o ochronie danych (RODO) chronią dane osobowe, w tym dane biometryczne, takie jak twarz i głos. Wykorzystanie czyjegoś wizerunku lub głosu w deepfake'u bez jego zgody może stanowić poważne naruszenie ochrony danych, pociągające za sobą kary administracyjne oraz potencjalną odpowiedzialność cywilną lub karną.
Ustawa organiczna 1/1982 o prawie do czci, prywatności i własnego wizerunku pozwala ofierze wystąpić z pozwem cywilnym przeciwko osobie rozpowszechniającej deepfake naruszający jej godność lub reputację , żądając usunięcia treści, odszkodowania za szkody i podjęcia pilnych środków ostrożności w celu powstrzymania jego rozpowszechniania.
Na poziomie europejskim ustawa o sztucznej inteligencji (UE w sprawie rozporządzenia w sprawie sztucznej inteligencji) będzie wymagać wyraźnego oznaczania treści generowanych przez sztuczną inteligencję, w tym deepfake'ów. Jednocześnie ustawa o usługach cyfrowych (DSA) nakłada na platformy i usługi cyfrowe obowiązek szybkiego reagowania na treści fałszywe, zniesławiające lub naruszające prawa podstawowe.
Co więcej, niektóre rządy, w tym rząd Hiszpanii, zaczęły bardziej szczegółowo definiować przestępstwa związane z deepfake'ami o charakterze seksualnym i uwodzeniem, wzmacniając ochronę karną przed niechcianą pornografią generowaną przy użyciu sztucznej inteligencji i wykorzystywaniem nieletnich poprzez manipulację audiowizualną.
Szczególne zagrożenia dla dzieci, kobiet i grup wrażliwych
Deepfake'i nie dotykają wszystkich w równym stopniu. Dane wskazują, że kobiety, osoby niepełnoletnie i niektóre grupy publiczne ponoszą nieproporcjonalnie dużą część skutków, zwłaszcza w przypadku treści intymnych udostępnianych bez zgody.
Najnowsze doniesienia wskazują, że znaczna część deepfake'ów zidentyfikowanych w internecie ma charakter pornograficzny i jest wymierzona w kobiety, wiele z nich to osoby publiczne. Przekłada się to na kampanie nękania, szantażu i zniesławiania, z silnym elementem cyfrowej przemocy ze względu na płeć.
Niektóre badania i raporty szacują, że co piąty młody człowiek w Hiszpanii deklaruje, że w dzieciństwie lub okresie dojrzewania miał jakieś doświadczenia związane z deepfake'ami, czy to jako bezpośrednia ofiara, świadek, czy uczestnik. Ta wczesna ekspozycja zwiększa ryzyko normalizacji praktyk molestowania i szantażowania seksualnego.
Dla kryminologów i wymiaru sprawiedliwości deepfake’i stwarzają dodatkowy problem: mogą być przedstawiane jako „dowód” w postępowaniach prawnych , co utrudnia sędziom, prokuratorom i ekspertom ustalenie autentyczności materiałów.
Sytuacja ta stwarza również poważne problemy w obszarze bezpieczeństwa osobistego i publicznego cyberbezpieczeństwa, ponieważ biometryczne metody kontroli dostępu oparte na rozpoznawaniu twarzy lub głosu mogą stawać się coraz mniej niezawodne, jeśli nie zostaną równolegle opracowane solidne mechanizmy wykrywania treści syntetycznych.
Poza szkodą dla jednostki, rozprzestrzenianie się deepfake'ów przyczynia się do powszechnej nieufności wobec informacji cyfrowych . Skoro jakiekolwiek wideo lub audio może być fałszywe, upowszechnia się przekonanie, że „nic nie jest bezpieczne” i ostatecznie wiele osób przestaje odróżniać, co jest prawdziwe, a co zmanipulowane.
To zmęczenie informacjami jest szczególnie niebezpieczne, ponieważ toruje drogę kampaniom dezinformacyjnym i masowej manipulacji . Ataki dezinformacyjne, które łączą fałszywe wiadomości z audiowizualnymi deepfake'ami, mogą wpływać na wybory, referenda, decyzje inwestycyjne i stosunki międzynarodowe.
Media społecznościowe przyspieszają ten proces. Fałszywa, ale wpływowa treść może rozprzestrzenić się w ciągu kilku minut , podczas gdy weryfikacja i poprawki pojawiają się znacznie później i z mniejszym zasięgiem. To opóźnienie wyraźnie działa na korzyść tych, którzy wykorzystują sztuczną inteligencję generatywną do złych celów.
Główne platformy – Facebook, X (dawniej Twitter), Google itd. – ogłosiły środki mające na celu ograniczenie rozprzestrzeniania się szkodliwych deepfake'ów , od wyraźnych zakazów po systemy oznaczania i szybkiego usuwania. Jednak skala problemu i tempo rozwoju technologii sprawiają, że reakcja jest zawsze niepełna.
Najpoważniejsze ryzyko polega na tym, że zjawiska te przyczyniają się do erozji krytycznego myślenia wśród obywateli . Jeśli „wszystko może być kłamstwem”, łatwiej jest siać wątpliwości, szerzyć skrajne teorie i podważać zaufanie do mediów, instytucji, a nawet samego systemu demokratycznego.
Strategie technologiczne i organizacyjne w zakresie obrony
W obliczu tak złożonego problemu, odpowiedź musi być równie wielowymiarowa. Na poziomie technicznym opracowywane są algorytmy detekcji oparte na sztucznej inteligencji , które wychwytują subtelne niespójności w filmach: błędy synchronizacji ruchu warg, nienaturalne mruganie, artefakty kompresji, nadmiernie gładką skórę lub rozmyte kontury twarzy.
Inne podejście polega na ochronie treści „u źródła” poprzez wstawianie niewidocznych znaków wodnych lub weryfikowalnych metadanych , które potwierdzają autentyczność filmu lub zdjęcia. Znaki te mogą pomóc odróżnić materiały oryginalne od zmanipulowanych kopii, pod warunkiem istnienia akceptowanego standardu i narzędzi do ich weryfikacji.
W środowiskach korporacyjnych ulepszone uwierzytelnianie wieloskładnikowe zyskuje coraz większą popularność . Oznacza to, że nie polega się wyłącznie na wizerunku lub głosie osoby, ale łączy się je z innymi czynnikami: geolokalizacją, typowymi wzorcami użytkowania, potwierdzeniami za pośrednictwem alternatywnych kanałów (SMS, bezpieczne aplikacje) lub kodami jednorazowymi.
Zaleca się również wdrożenie jasnych protokołów dla transakcji wrażliwych , takich jak przelewy bankowe czy zmiany danych uwierzytelniających. Na przykład, należy ustalić, że żadne ważne zlecenie finansowe nie jest realizowane wyłącznie za pośrednictwem poczty elektronicznej lub połączenia wideo, ale zawsze wymaga dodatkowej weryfikacji za pośrednictwem innego kanału.
Wreszcie, kluczowe jest ciągłe szkolenie. Organizacje, które przeprowadzają ćwiczenia z zakresu phishingu i deepfake – ucząc swoich pracowników rozpoznawania subtelnych oznak, takich jak problemy z synchronizacją dźwięku, nienaturalne gesty czy nietypowe zachowania – rozwijają znacznie odporniejszą kulturę bezpieczeństwa.
Jak rozpoznać deepfake: praktyczne oznaki na co dzień
Z perspektywy użytkownika istnieje kilka wskazówek, które mogą pomóc w identyfikacji fałszywych treści, choć nie zawsze są one rozstrzygające. Pierwszą rekomendacją jest zwrócenie uwagi na oczywiste wady wizualne : rozmyte kontury twarzy, niespójne oświetlenie w porównaniu z tłem, urywane ruchy lub „dziwną” mimikę twarzy.
Mruganie to kolejny przydatny wskaźnik. Wiele deepfake'ów nadal wykazuje nienaturalne wzorce mrugania : oczy pozostają zbyt otwarte przez dłuższy czas lub mrugają w nieregularnym rytmie. Chociaż nowsze modele są w tym obszarze coraz lepsze, w wielu przypadkach pozostaje to słabym punktem.
Ważne jest również, aby przyjrzeć się ciału, szyi i ramionom osoby. Większość manipulacji koncentruje się na twarzy , więc reszta ciała może zdradzić fałszerstwo, jeśli proporcje, postawa lub gesty nie odpowiadają oczekiwaniom wobec danej osoby.
Długość filmu może być kolejną wskazówką. Generowanie długiego deepfake'a wymaga większych zasobów i zwiększa prawdopodobieństwo błędów, dlatego wiele zmanipulowanych treści jest stosunkowo krótkich i koncentruje się na pojedynczej, chwytliwej frazie lub scenie. Bardzo krótki klip z wybuchowym przekazem powinien wzbudzić podejrzenia.
Na koniec, kluczowa jest analiza kontekstu i pochodzenia nagrania . Kto udostępnił je jako pierwszy? Czy pojawia się w renomowanych mediach, czy tylko na anonimowych kontach? Czy istnieją inne niezależne źródła, które potwierdzają to, co widzisz? Zwolnienie tempa odtwarzania lub obejrzenie filmu klatka po klatce może pomóc wykryć nagłe zmiany w tle, ułożeniu twarzy lub wnętrzu ust (język, zęby) – obszarach, w których wiele algorytmów wciąż zawodzi.
Edukacja medialna i kultura weryfikacji
Żadna technologia wykrywania nie będzie wystarczająca bez obywateli posiadających umiejętność krytycznego myślenia i podstawowych umiejętności weryfikacji . Organizacje takie jak INCIBE i Internet User Security Office podkreślają potrzebę zachowania czujności w odniesieniu do otrzymywanych informacji, szczegółowej analizy treści i każdorazowej weryfikacji ich z wiarygodnymi źródłami.
Wyrobienie w sobie nawyku nieudostępniania niczego impulsywnie , zwłaszcza jeśli odwołuje się to do silnych emocji (strachu, gniewu, oburzenia), to jedna z najlepszych metod obrony przed rozprzestrzenianiem się deepfake'ów i fake newsów. Poświęcenie kilku sekund na zadanie sobie pytania: „Komu zależy na tym, że w to uwierzę?” może wiele zmienić.
Szkolenia z zakresu cyberbezpieczeństwa, badania online i cyberwywiad nie są zarezerwowane tylko dla specjalistów. Zrozumienie mechanizmów działania ataków phishingowych, socjotechnicznych i dezinformacyjnych pomaga każdemu znacząco zmniejszyć podatność na zagrożenia, zarówno w życiu prywatnym, jak i zawodowym.
Dla dzieci i nastolatków szczególnie ważne jest włączenie tych tematów do edukacji cyfrowej i emocjonalnej , wyjaśniając zagrożenia związane z cyberprzemocą, sekstorcją i udostępnianiem intymnych zdjęć. Świadomość, że film może być fałszywy, ale jego konsekwencje mogą być bardzo realne, ma ogromne znaczenie.
Dla firm i instytucji inwestowanie w programy edukacyjne wykraczające poza ogólne porady dotyczące cyberbezpieczeństwa jest obecnie strategiczną koniecznością. Ci, którzy nie rozumieją deepfake'ów, ich wpływu i sposobów reagowania na nie, będą w wyraźnie niekorzystnej sytuacji w nowym cyfrowym krajobrazie.
Wszystko wskazuje na to, że deepfake'i będą się nadal mnożyć pod względem liczby i wyrafinowania , wpływając na bezpieczeństwo, gospodarkę, politykę i życie prywatne milionów ludzi. Akceptacja ich integralności z cyfrowym krajobrazem, domaganie się jasnych ram prawnych, inwestowanie w niezawodne technologie wykrywania, a przede wszystkim kultywowanie kultury weryfikacji i współodpowiedzialności to najlepsze sposoby, aby zapobiec przekształceniu się tego potężnego narzędzia w broń, która całkowicie podważa zaufanie do naszego życia online.