- Interlock i Warlock łączą w sobie inżynierię społeczną, ataki typu 0-day i podwójne wymuszenia; kluczowe znaczenie ma wykrywanie zachowań i segmentacja.
- Zapobieganie krzyżowe: poprawki, uwierzytelnianie wieloskładnikowe, niezmienne kopie zapasowe, filtrowanie poczty e-mail/sieci WWW i kontrola wykonywania na punktach końcowych.
- Skuteczna reakcja: odizolowanie, zidentyfikowanie szczepu, wyeliminowanie, przywrócenie i wzmocnienie; płacenie okupu niczego nie gwarantuje.

Oprogramowanie ransomware nadal dominuje w cyberbezpieczeństwie , a na tym tle wyróżniają się dwie nazwy: Interlock i Warlock. Obie grupy w bardzo krótkim czasie zwiększyły skalę swojej działalności , co skłoniło firmy i organizacje do pilnego przeglądu swoich zabezpieczeń i wzmocnienia środków zapobiegawczych w celu zminimalizowania ryzyka zakłóceń, wycieków danych i strat finansowych.
To nie chwilowa moda: w pierwszej połowie 2025 roku liczba ataków wzrosła o 47% w porównaniu z analogicznym okresem roku poprzedniego (3.627 w porównaniu z 2.472). Wzrost ten wynika nie tylko z istnienia ugruntowanych gangów , ale również z pojawienia się nowych aktorów, którzy udoskonalili swoje taktyki, techniki i procedury (TTP) oraz socjotechnikę, aby uzyskać dostęp do systemu skuteczniej i przy mniejszym hałasie.
Obecna sytuacja: dlaczego Interlock i Warlock są niepokojące
Interlock, Warlock i SafePay w ciągu kilku miesięcy przeszły drogę od „nowych nazw” do zagrożeń o namacalnych skutkach . Interlock pojawił się pod koniec 2024 roku i szybko zgromadził ponad 20 ataków na wrażliwe sektory, takie jak opieka zdrowotna, administracja publiczna i edukacja; Warlock pojawił się jako operacja typu Ransomware-as-a-Service (RaaS) w marcu 2025 roku i zgromadził ponad 60 ofiar; SafePay z kolei odnotował ponad 200 incydentów tylko w pierwszym kwartale 2025 roku.
Ta dynamika wywołała formalne alerty. CISA, wraz z innymi agencjami, wydała szczegółowe ostrzeżenie (oznaczone numerem aa25-203a) dotyczące eskalacji Interlock. Przesłanie jest jasne: atakujący przyspieszają cykl innowacji, wykorzystują luki w procesach i wykorzystują dane uwierzytelniające oraz luki w zabezpieczeniach w tempie, które trudno osiągnąć bez wdrożenia wielowarstwowego podejścia do bezpieczeństwa opartego na zasadzie „zero zaufania”.
Ofiarami są nie tylko duże korporacje; problem dotyka również MŚP i kluczowe podmioty regionalne. Na przykład Warlock mocno uderza w sektor technologii, finansów i telekomunikacji , koncentrując się na Stanach Zjednoczonych, Japonii i Wielkiej Brytanii. Z kolei SafePay wykazuje szczególną skłonność do ataków w Stanach Zjednoczonych (103 potwierdzone przypadki, prawie 40% wszystkich), a także działa w Niemczech, Australii, Wielkiej Brytanii i Ameryce Łacińskiej (Meksyk, Kolumbia i Argentyna).
Warto podkreślić, że wspólnym mianownikiem podwójnego wymuszenia jest fakt, że atakujący szyfrują i eksfiltrują dane, aby zmaksymalizować presję. W przypadku Interlock mamy do czynienia z głośnymi incydentami, takimi jak włamanie do DaVita w Stanach Zjednoczonych, gdzie wyciekło 1,5 terabajta danych (dokumentacja pacjentów, informacje kliniczne, konta użytkowników i dane finansowe), co ilustruje skalę i szkody wizerunkowe tych kampanii.
Kolejna stała: systemy bezpieczeństwa zbyt długo wykrywają włamania. Badania branżowe szacują, że incydenty mogą pozostać niewykryte przez ponad 250 dni , a ich średni koszt wynosi prawie 4,99 miliona dolarów. To okno możliwości dla przestępców drastycznie się skraca, gdy połączy się wysokiej jakości telemetrię, detekcję behawioralną i dobrze przećwiczoną strategię powstrzymywania.
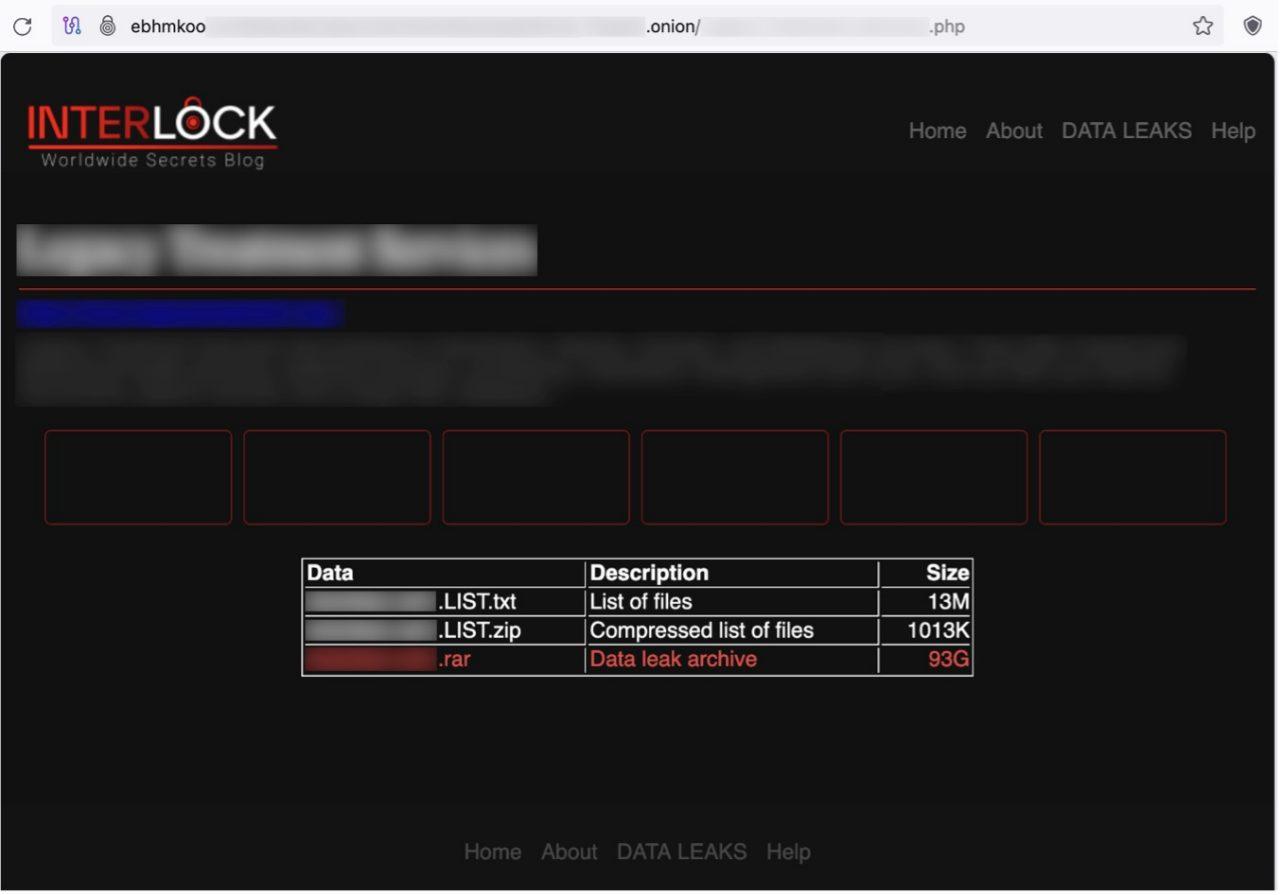
Interlock wykorzystuje nietypowe i wysoce skuteczne metody dostępu. Jego znakiem rozpoznawczym jest technika socjotechniczna ClickFix , która nakłania ofiarę do uruchomienia skryptów podszywających się pod okna rozwiązywania problemów lub fałszywe testy CAPTCHA. Za tym manewrem kryje się zamaskowany skrypt programu PowerShell (zakodowany w Base64), który może uruchamiać ładunki, wdrażać własne narzędzia RAT i inicjować ruch boczny.
W 2025 roku zaobserwowano, że zmodyfikowana wersja ClickFix była używana do pobierania nowej wersji RAT w PHP, zwiększając jej trwałość i możliwości zdalnego sterowania . Agent ten uruchamia się podczas uruchamiania i łączy się z systemem, modyfikując klucz rejestru „Chrome Updater” w systemie Windows, zapewniając jego uruchomienie po ponownym uruchomieniu i zmniejszając prawdopodobieństwo usunięcia przez powierzchowne działania.
Po wejściu do systemu Interlock zazwyczaj gromadzi informacje systemowe i dane uwierzytelniające , korzystając z narzędzi takich jak Cobalt Strike, SystemBC, własnego Interlock RAT5 lub NodeSnake RAT. Nierzadko spotyka się narzędzia do kradzieży kluczy i naciśnięć klawiszy (na przykład komponenty takie jak „cht.exe” i „klg.dll”), a także znane programy do wykradania kluczy (Lumma, Berserk) w celu zwiększenia uprawnień.
Aby wykraść dane, grupa łączy kanały chmurowe i tradycyjne : Azure Storage Explorer i AzCopy, a także WinSCP, to częste narzędzia w ich zestawie. Przemieszczanie boczne jest często wykonywane za pomocą RDP, AnyDesk i PuTTY, a techniki takie jak Kerberoasting są wykorzystywane do przechwytywania biletów i uzyskiwania dostępu do kont o wysokich uprawnieniach.
Istotną różnicą jest skupienie się na szyfrowaniu maszyn wirtualnych, początkowo pomijając fizyczne hosty lub serwery . Ten schemat mógł ewoluować, ale został zgłoszony w kilku ostatnich włamaniach. Zidentyfikowano również podobieństwa do rodzin ransomware, takich jak Rhysida, a także osobliwości w metodzie wymuszenia: żądanie okupu może zawierać unikalny kod i kontakt kanałowy za pośrednictwem Tora, bez początkowego żądania konkretnego żądania okupu.
Warlock, znany również jako Gold Salem lub Storm-2603, wykorzystuje model ransomware jako usługi. Jego najbardziej charakterystyczną cechą jest początkowy dostęp poprzez luki typu zero-day w zabezpieczeniach programu Microsoft SharePoint, połączone w coś, co społeczność nazwała ToolShell. Powiązane luki CVE to CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 i CVE-2025-53771.
Po pierwszym włamaniu, atak koncentruje się na eksfiltracji danych finansowych, rejestrów wewnętrznych oraz list klientów lub pracowników , co kończy się szyfrowaniem i podwójną próbą wymuszenia. W ciągu kilku miesięcy liczba ofiar przekroczyła 60, dotykając w szczególności sektor technologii, usług finansowych i telekomunikacji, przy czym Stany Zjednoczone, Japonia i Wielka Brytania zajmują najwyższe pozycje w ocenie ryzyka.
Lekcja operacyjna jest prosta: jeśli Twoja organizacja naraża SharePoint lub krytyczne usługi sieciowe, zarządzanie poprawkami i wzmacnianie powierzchni ataku są niezbędne. Ograniczanie narażenia, weryfikacja uwierzytelniania, dokładne rejestrowanie dostępu i wdrożenie ukierunkowanego wykrywania anomalii w SharePoint znacznie zmniejsza wektor ataku.
Wdrożenie uwierzytelniania wieloskładnikowego (MFA) i warunkowanie dostępu za pomocą polityk kontekstowych (urządzenie, lokalizacja, ryzyko) znacząco zmniejsza przewagę taktyczną, jaką zyskują operatorzy w przypadku naruszenia danych uwierzytelniających lub plików cookie. Dodanie segmentacji sieci i rygorystycznych list kontroli dostępu dodatkowo ogranicza pole manewru w tym środowisku.
SafePay: wolumen, zasięg globalny i podobieństwa do LockBit 3.0
SafePay został uruchomiony w drugiej połowie 2024 roku, ale to w 2025 roku stał się jednym z najaktywniejszych programów szyfrujących . Tylko w pierwszym kwartale obsłużył ponad 200 incydentów. Często porównuje się go do LockBit 3.0 ze względu na jego możliwości i modułowość.
Ich cele są rozproszone po całym świecie, choć Stany Zjednoczone stanowią większość potwierdzonych ofiar. Najbardziej dotknięte sektory to produkcja, technologia, edukacja , usługi profesjonalne i opieka zdrowotna. Początkowy dostęp jest uzyskiwany za pomocą różnych metod, w tym skradzionych danych uwierzytelniających, wykorzystania ujawnionych usług zdalnych (VPN i podobnych) oraz słabo załatanych znanych luk bezpieczeństwa (CVE).
Po ustanowieniu, rozszerza kontrolę poprzez ruch poprzeczny i kradzież haseł oraz realizuje dwuetapową strategię wymuszeń (wyciek + szyfrowanie), aby zmaksymalizować swoje możliwości. Rekomendacja: silne polityki haseł z uwierzytelnianiem wieloskładnikowym (MFA), zaplanowane kontrole narażenia na ataki zewnętrzne, wzmocnione sieci VPN i mikrosegmentacja w celu ograniczenia rozprzestrzeniania się w domenach i sieciach.
Wczesne wykrywanie i śledzenie zagrożeń: od teorii do praktyki
Jeśli Interlock i Warlock cokolwiek pokazują, to to, że widoczność jest kluczowa. Monitorowanie w czasie rzeczywistym za pomocą systemów SIEM, EDR i IPS , w połączeniu z wykrywaniem zagrożeń, skraca czas reakcji i zapobiega przekształceniu się włamania w incydent krytyczny.
Społeczność udostępnia zbiory reguł odwzorowanych na MITRE ATT&CK i wzbogaconych o CTI, aby objąć TTP Interlock i innych operatorów. Gotowość detekcji dla wielu systemów SIEM, EDR i jezior danych , wraz z metadanymi, odniesieniami, osiami czasu i przewodnikami triażowymi, przyspiesza walidację hipotez i reagowanie na nie.
Aby uporządkować treści taktyczne, warto oznaczyć wyszukiwania i reguły hasłami takimi jak „Interlock Ransomware” lub „aa25-203a” oraz utworzyć pulpity nawigacyjne skoncentrowane na kluczowych działaniach (np. PowerShell z Base64, podejrzane modyfikacje rejestru w kluczach startowych, nietypowe użycie RDP/AnyDesk, wzorce Kerberoastingu i narzędzia do eksfiltracji). Środowiska IDE do wykrywania wspomagane sztuczną inteligencją pomagają przekształcać raporty o zagrożeniach w wieloplatformowe, przenośne zapytania.
Środki zapobiegawcze, które naprawdę robią różnicę
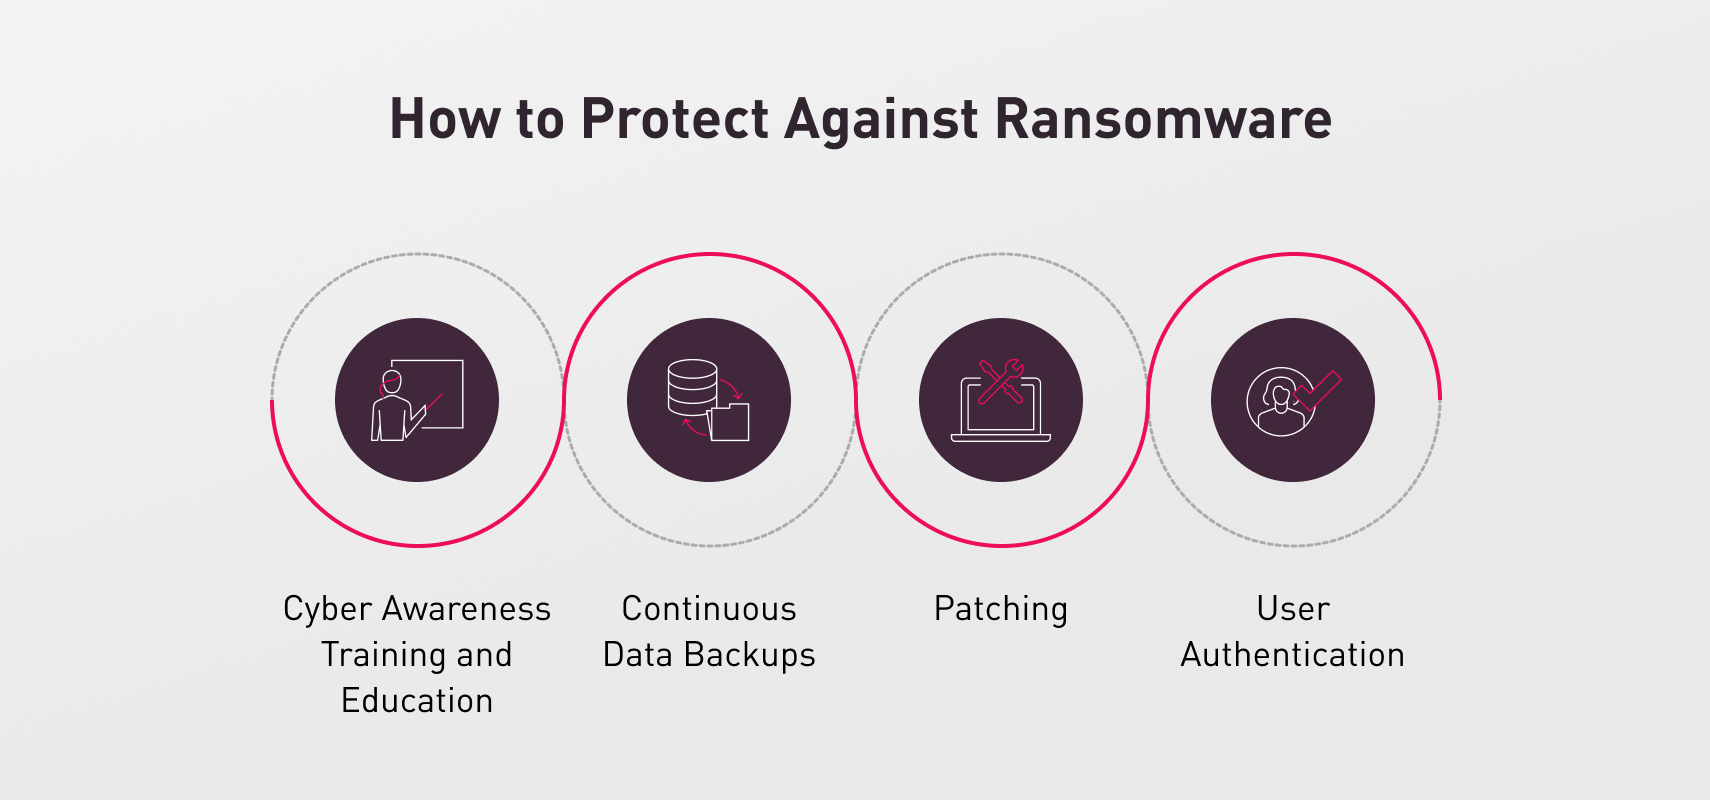
Zapobieganie to pierwsza linia obrony, która musi być wdrożona we wszystkich działach, zgodnie z normą ISO 27001. Przeszkol wszystkich pracowników w zakresie rozpoznawania phishingu , zwodniczych linków i złośliwych załączników, najlepiej poprzez regularne ćwiczenia. Świadomość nie jest luksusem IT: wszyscy jesteśmy częścią obrony, a do otwarcia drzwi wystarczy jedno kliknięcie.
Priorytetowe wdrażanie poprawek jest niezbędne. Systemy operacyjne, przeglądarki, środowiska uruchomieniowe Java/starszej wersji, pakiet Microsoft Office i kluczowe komponenty muszą być aktualne. Większość kampanii wykorzystuje znane lub nowo ujawnione luki w zabezpieczeniach, dlatego spójny harmonogram aktualizacji to Twój najlepszy sojusznik.
Wzmocnij uwierzytelnianie. Uwierzytelnianie wieloskładnikowe (MFA) na wszystkich kontach wrażliwych znacząco ogranicza ponowne używanie haseł i przechwytywanie sesji. Stosuj zasadę minimalnych uprawnień i stale sprawdzaj uprawnienia administratora, konta usług i dostęp do starszych wersji.
Segmentacja i listy kontrolne. Separacja sieci, domen i środowisk minimalizuje promień rażenia. Izoluj serwery zarządzające, chroń centra danych, egzekwuj ścisłe listy kontroli dostępu (ACL) i wyłączaj nieużywane usługi. W razie potrzeby przenieś ryzykowne obciążenia do kontenerów lub infrastruktury VDI, aby ograniczyć ich zasięg.
Wzmocnienie poczty e-mail i stron internetowych. Filtrowanie antyphishingowe i analiza treści redukują szum docierający do użytkownika. Dodaj zasady DMARC, SPF, DKIM i bramy piaskownicy, aby sprawdzać załączniki i adresy URL przed ich dostarczeniem.
Kontrola wykonywania i makra. Domyślnie wyłącz makra w pakiecie Office dla użytkowników, którzy ich nie potrzebują. Stosuj białe listy aplikacji, reguły oparte na folderach (np. pliki tymczasowe przeglądarki) oraz zasady ograniczające, które pliki binarne mogą uzyskiwać dostęp do poufnych typów plików (np. tylko program Word może edytować pliki .docx).
Instrumentacja punktów końcowych. EDR/antyransomware z detekcją behawioralną , blokowaniem podejrzanego wykonania i przywracaniem plików. Połącz to z ograniczonymi zasadami programu PowerShell, blokowaniem skryptów i audytem AMSI.
Bezpieczny dostęp zdalny. Jeśli korzystasz z VPN lub pulpitu zdalnego, włącz uwierzytelnianie wieloskładnikowe (MFA) , ogranicz dostęp według adresu IP/kraju, przejrzyj wzorce dostępu i wyłącz niezabezpieczone tunele. Zastąp dane uwierzytelniające certyfikatami, jeśli to możliwe, i audytuj użycie narzędzi takich jak AnyDesk lub PuTTY.
Przewodnik po działaniach, jeśli już jesteś zaangażowany
Priorytetem jest powstrzymanie rozprzestrzeniania się. Odizoluj zainfekowane urządzenia i segmenty sieci , odłączając je od sieci, aby spowolnić rozprzestrzenianie się. Wyłącz automatyczne tworzenie kopii zapasowych na czas trwania incydentu, aby zapobiec uszkodzeniu migawek przez szyfrowanie.
Zidentyfikuj szczep wirusa. Przeanalizuj żądanie okupu, rozszerzenia i artefakty . Platformy do identyfikacji ransomware mogą pomóc w ustaleniu rodziny, podjęciu działań i zidentyfikowaniu potencjalnych bezpłatnych narzędzi do deszyfrowania.
Wyeliminuj i odzyskaj. Uruchom czyszczenie za pomocą programu antywirusowego/EDR , sprawdź, czy nie pozostały żadne problemy, a jeśli masz prawidłowe kopie zapasowe, przywróć usługi i dane zgodnie z planem priorytetów (zależności biznesowe i techniczne).
Przeprowadź analizę kryminalistyczną. Przejrzyj dzienniki, wskaźniki IOC, ścieżki przemieszczania się, używane konta i potencjalne wycieki. To nie tylko zamyka drzwi, ale ma również kluczowe znaczenie dla zgodności z przepisami i komunikacji z interesariuszami.
Naprawiaj i raportuj. Łataj, wzmacniaj konfiguracje, rotuj dane uwierzytelniające i formalizuj wyciągnięte wnioski. Powiadom odpowiednie organy zgodnie z jurysdykcją i sektorem; przejrzystość sprzyja skoordynowanej reakcji.
Czy warto zapłacić okup?
Władze i eksperci odradzają płacenie. Nie ma gwarancji odszyfrowania, nawet jeśli ulegniesz żądaniu; może to sprawić, że staniesz się celem kolejnych ataków, a w niektórych przypadkach grożą konsekwencje prawne, jeśli grupa zostanie ukarana. Ponadto, sfinansuje to przyszłą działalność przestępczą.
Alternatywą jest wzmocnienie gotowości, aby uniknąć osiągnięcia tego punktu: solidne kopie zapasowe, ćwiczenia z przywracania danych, proaktywne wykrywanie i doradztwo ekspertów, jeśli sytuacja tego wymaga. Płacenie nie jest strategią bezpieczeństwa; to po prostu kolejne ryzyko.
Narzędzia i usługi, które pomagają
Aby podnieść poprzeczkę w zakresie obrony, rozważ pakiety z ochroną punktów końcowych, sieci i chmury, wraz z najwyższej klasy zaporami sieciowymi . Rozwiązania z zakresu ochrony punktów końcowych, EDR i MDR umożliwiają szybkie wykrywanie, ograniczanie i reagowanie, a także skoordynowaną analizę kryminalistyczną i łagodzenie skutków.
Niektórzy dostawcy oferują dedykowane komponenty do ochrony przed ransomware, w tym wykrywanie zachowań, izolację procesów i odzyskiwanie plików. Inni integrują inwentaryzację, wdrażanie poprawek, kontrolę uprawnień i audyt, upraszczając zarządzanie i zmniejszając luki między narzędziami.
Jeśli Twoja organizacja potrzebuje danych rynkowych, dostępne są centra tematyczne i katalogi reguł do zaawansowanego wykrywania, zmapowane na MITRE ATT&CK , kompatybilne z różnymi systemami SIEM/EDR/Data Lakes, z praktycznymi rekomendacjami CTI, metadanymi i triażem. Ten rodzaj treści przyspiesza operacje obronne i wyszukiwanie oparte na hipotezach.
Zasady i nawyki: co robić, a czego nie, co działa
Regularnie twórz weryfikowalne kopie zapasowe. Sprawdzona kopia zapasowa eliminuje szantaż i skraca czas odzyskiwania danych. Działaj proaktywnie: zaprojektuj strategię reagowania już teraz, zdefiniuj role i przećwicz ją za pomocą ćwiczeń praktycznych.
Korzystaj z analizy treści i filtrowania w poczcie e-mail i internecie. Blokowanie złośliwych załączników i adresów URL, zanim dotrą do użytkownika, drastycznie zmniejsza ryzyko. Dbaj o aktualność wszystkich systemów: terminowe poprawki usuwają luki w zabezpieczeniach, zanim ktokolwiek będzie mógł je wykorzystać.
Przeszkol swoje zespoły w zakresie wykrywania oszustw i odpowiedzialnego zarządzania hasłami. Nigdy nie udostępniaj danych uwierzytelniających ani danych osobowych niezweryfikowanym źródłom i zachowaj czujność w przypadku pilnych żądań lub nietypowych zmian w procesach.
Nie płać okupu ani nie przedłużaj szkód. W przypadku ataku szybko się odizoluj, zatrzymaj automatyczne tworzenie kopii zapasowych i zapobiegnij zainfekowaniu kolejnych zasobów przez szyfrowanie. Priorytetem powinno być usunięcie danych i przywrócenie ich do pierwotnego stanu.
Dodatkowe kontrole zwiększające bezpieczeństwo
Profesjonalne zarządzanie poprawkami. Automatyzacja wykrywania i wdrażania aktualizacji , priorytetyzacja ich krytyczności i ryzyka, bez zakłócania pracy. Obejmuje to system operacyjny, oprogramowanie pośredniczące, przeglądarki i komponenty innych firm.
Kontrola dostępu zorientowana na dane. Zdefiniuj reguły blokujące nieautoryzowanym procesom możliwość modyfikowania wrażliwych typów plików (na przykład zezwalając tylko programowi Word na dostęp do plików .docx). W ten sposób, nawet jeśli złośliwy plik binarny zostanie uruchomiony, nie będzie on w stanie zaszyfrować ważnych danych.
Reguły oprogramowania według folderu i kontekstu. Ogranicza wykonywanie/odczyt/zapis w kluczowych lokalizacjach (tymczasowych, pobieraniach) i uwzględnia wyjątki mające na celu uniknięcie zakłócania prawidłowych przepływów pracy (instalatory, kompresja).
Wyłącz makra, chyba że jest to absolutnie konieczne. Wiele łańcuchów infekcji nadal używa makr w zaciemnionych dokumentach; ich domyślne blokowanie odcina tradycyjny i wysoce dochodowy wektor ataku dla atakującego.
Białe listy i kontenery. Dopuszcza tylko zaufane aplikacje i izoluje ryzykowne działania w środowiskach zwirtualizowanych lub zamkniętych, ograniczając skutki przypadkowego uruchomienia.
Ludzie i przywództwo: wpływ bez „formalnej władzy”
Sama technologia nie wystarczy bez trafnych decyzji i koordynacji. W dziedzinie bezpieczeństwa sukces w dużej mierze zależy od wiarygodności, zaufania i wpływów, a nie od pozycji autorytetu. Mapowanie współzależności (kto musi współpracować, kto może blokować dostęp) i budowanie przejrzystych relacji znacząco zwiększa zdolność do wdrażania zmian.
Organizacje są z natury polityczne: różne priorytety, naciski i bodźce współistnieją i ścierają się. Skuteczne przywództwo w cyberbezpieczeństwie opiera się na empatii, jasności i spójności, budując porozumienia generujące wspólną wartość, a nie na arbitralnym narzucaniu kontroli.
Przypadek alegoryczny, który ma przypomnieć lekcję
Wyobraź sobie zagrożenie takie jak Cipherlock, czyli instancję blokującą i wyciszającą dane. Bohater nie wygrywa siłą, ale poprzez powstrzymywanie, analizę i odcięcie dróg rozprzestrzeniania się wirusa przed przeprowadzeniem kontrataku. Lekcja: ransomware nie karze samej technologii, lecz zaniedbania w jej zarządzaniu.
Właściwa kombinacja taktyczna jest oczywista: stałe wsparcie, inteligentna segmentacja, zdyscyplinowane łatanie błędów i ciągłe szkolenie . Każdy użytkownik jest aktywnym ogniwem obrony, a każdy dobrze zorganizowany proces to jedna blokada mniej dla atakującego.
Niezbędne wskazówki dotyczące higieny cyfrowej
Unikaj klikania w niezweryfikowane linki i pobierania plików z podejrzanych stron; nieznane dyski USB to również wektor zagrożenia , który należy wyeliminować. Korzystaj z VPN z uwierzytelnianiem wieloskładnikowym (MFA) w publicznych sieciach Wi-Fi i wzmocnij swój punkt końcowy nowoczesnymi środkami bezpieczeństwa.
Wzmocnij swoją pocztę e-mail dzięki automatycznej analizie i regułom antyspoofingowym. Twórz kopie zapasowe i ćwicz ich przywracanie . I ogranicz udostępnianie danych osobowych: im mniej ich ujawniasz, tym rzadziej mogą zostać wykorzystane.
Jeśli Twoja firma korzysta z platformy SharePoint lub innych narażonych platform, dokładnie sprawdź konfiguracje, uwierzytelnianie i poprawki . Łańcuch ToolShell wykorzystywany przez Warlocka przypomina, że luki typu zero-day istnieją, ale znacznie częściej zdarzają się błędne konfiguracje i opóźnienia we wdrażaniu poprawek.
Statystyki zachowań ludzkich również nie pomagają: znaczny odsetek użytkowników otwiera wiadomości phishingowe , a niektórzy nawet uruchamiają złośliwe załączniki. Dlatego oprócz szkoleń, konieczne jest wdrożenie zabezpieczeń technicznych uwzględniających błędy ludzkie jako naturalną część systemu.
Zapobieganie i skuteczne reagowanie to nie cel, lecz praktyka. Inwestowanie w warstwy obrony, automatyzację i widoczność skraca czas reakcji atakującego i łagodzi skutki, jeśli uda mu się przełamać pierwszą linię obrony.
Patrząc na powyższe z perspektywy, ochrona przed Interlockiem, Warlockiem i innymi nowymi gangami wymaga techniki, metody i kultury: dobrze zintegrowanych, nowoczesnych technologii, powtarzalnych procesów i zgranych zespołów , które potrafią wykrywać, powstrzymywać, eliminować i szybko odzyskiwać dane. Dodaj do tego solidne kopie zapasowe, uwierzytelnianie wieloskładnikowe (MFA), rygorystyczną segmentację i ciągły monitoring, a ryzyko, że ransomware zrujnuje Twoją firmę, drastycznie spada.

Wskaźnik
- 1 Obecna sytuacja: dlaczego Interlock i Warlock są niepokojące
- 2 Interlock: inżynieria społeczna „ClickFix”, dostosowany RAT i ukryte utrzymywanie
- 3 Warlock: Łańcuch ataków RaaS i ToolShell na SharePoint
- 4 SafePay: wolumen, zasięg globalny i podobieństwa do LockBit 3.0
- 5 Wczesne wykrywanie i śledzenie zagrożeń: od teorii do praktyki
- 6 Środki zapobiegawcze, które naprawdę robią różnicę
- 7 Przewodnik po działaniach, jeśli już jesteś zaangażowany
- 8 Czy warto zapłacić okup?
- 9 Narzędzia i usługi, które pomagają
- 10 Zasady i nawyki: co robić, a czego nie, co działa
- 11 Dodatkowe kontrole zwiększające bezpieczeństwo
- 12 Ludzie i przywództwo: wpływ bez „formalnej władzy”
- 13 Przypadek alegoryczny, który ma przypomnieć lekcję
- 14 Niezbędne wskazówki dotyczące higieny cyfrowej