- Wdrożenie sieci VPN typu mesh bazującej na technologii WireGuard, która eliminuje konieczność otwierania portów na routerze.
- Możliwość użycia Raspberry Pi jako węzła wyjściowego do przeglądania domowego adresu IP z dowolnego miejsca.
- Konfiguracja routingu podsieci umożliwiająca dostęp do urządzeń lokalnych, które nie obsługują instalacji klienta.
- Zaawansowana integracja zabezpieczeń z wykorzystaniem list kontroli dostępu (ACL) i zdalnego filtrowania DNS za pomocą narzędzi takich jak Pi-hole.
Jeśli kiedykolwiek czułeś, że zarządzanie zdalnym dostępem do domu jest uciążliwe, zwłaszcza jeśli korzystasz z CG-NAT lub nie chcesz otwierać portów na routerze, Tailscale to narzędzie, które uratuje Ci życie. Zasadniczo jest to sieć VPN, która tworzy sieć mesh, w której Twoje urządzenia mogą komunikować się ze sobą tak, jakby znajdowały się w tym samym pomieszczeniu, nawet jeśli jedno znajduje się w Twoim salonie, a drugie w kawiarni w Japonii – i to wszystko bez absurdalnych komplikacji technicznych.
Największą zaletą jest to, że korzysta z protokołu WireGuard , co oznacza, że jest niezwykle szybki i niezwykle bezpieczny. Niezależnie od tego, czy masz Raspberry Pi, komputer z systemem Windows, czy telefon z Androidem, Tailscale tworzy szyfrowany tunel end-to-end, zapobiegając przepływowi danych przez niepotrzebne serwery centralne i minimalizując opóźnienia. To w zasadzie najprostszy sposób na stworzenie własnego, prywatnego ekosystemu cyfrowego, dostępnego z dowolnego miejsca na świecie.
Czym właściwie jest Tailscale i dlaczego jest takie fajne?
W przeciwieństwie do komercyjnych sieci VPN, których używamy do zmiany adresu IP i oglądania programów z innych krajów, Tailscale tworzy Tailnet . Jest to wirtualna sieć prywatna, w której każde urządzenie otrzymuje stały i unikalny adres IP. Jej największą zaletą jest brak konieczności przekierowywania portów , co eliminuje ryzyko narażenia sieci na ataki zewnętrzne i umożliwia jej działanie nawet wtedy, gdy dostawca internetu korzysta z NAT-u, unikając kłopotów związanych z tradycyjnym przekierowywaniem portów .
System opiera się na zdecentralizowanej architekturze. Chociaż do uwierzytelnienia używasz konta Google, Microsoft lub GitHub, ruch sieciowy odbywa się bezpośrednio między urządzeniami . Tylko w skrajnych przypadkach, gdy zapora sieciowa jest bardzo restrykcyjna, serwery DERP są wykorzystywane jako przekaźniki, aby zapewnić stałe połączenie.

Konfiguracja Tailscale na Raspberry Pi krok po kroku
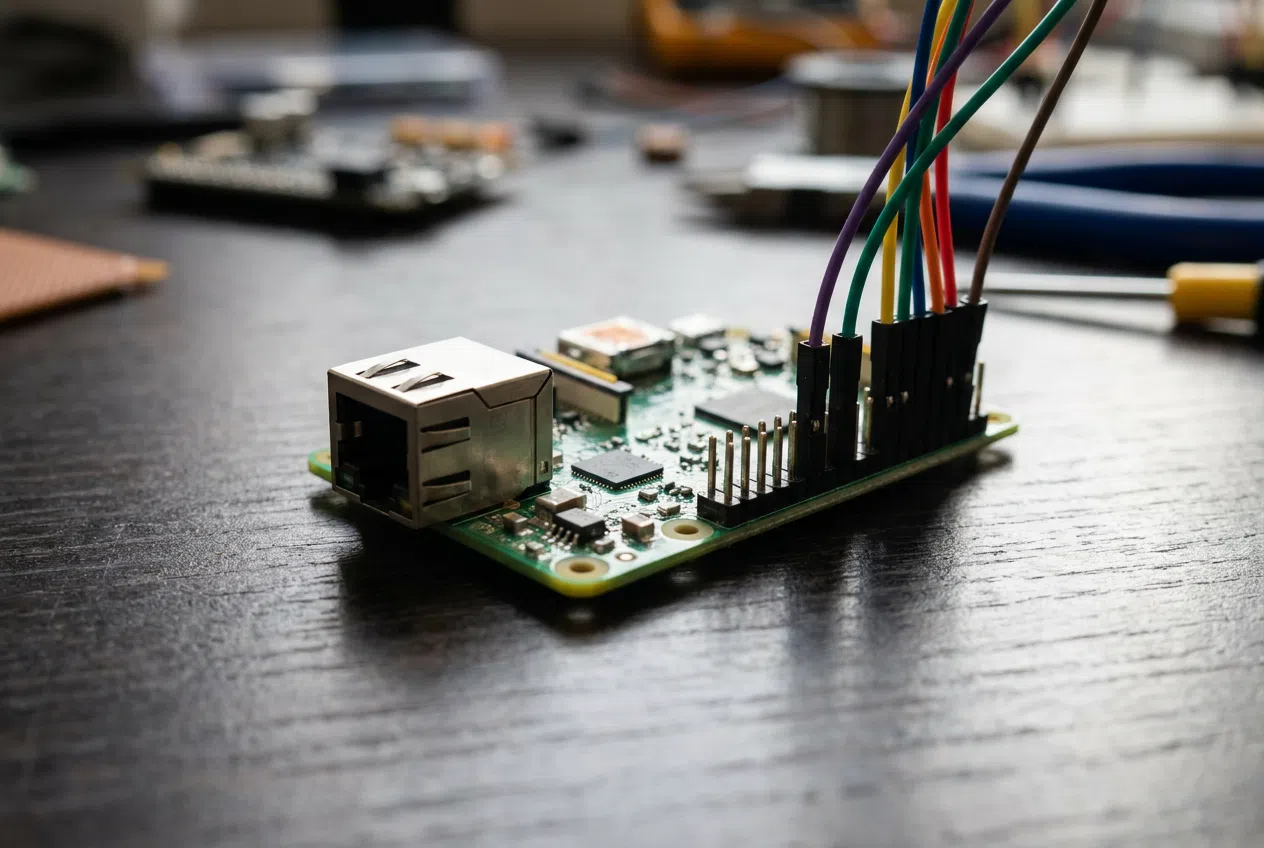
Raspberry Pi to idealny kandydat na serce Twojej sieci dzięki niskiemu poborowi energii. Aby rozpocząć, musisz mieć zainstalowany Raspberry Pi OSJeśli zamierzasz używać Raspberry Pi bez monitora (tryb bezgłowy), pamiętaj o włączeniu protokołu SSH za pomocą sudo raspi-config lub tworząc pusty plik o nazwie ssh na partycji rozruchowej.
Instalacja oprogramowania jest prosta. Wystarczy uruchomić oficjalny skrypt instalacyjny lub dodać repozytoria za pomocą apt-transport-httpsPo zainstalowaniu pakietu należy wykonać polecenie sudo tailscale up dam ci jeden Adres URL uwierzytelnianiaPo otwarciu aplikacji w przeglądarce i zalogowaniu się, Raspberry Pi zostanie połączone z Twoim kontem i pojawi się w internetowym panelu sterowania.
Sztuczka węzła wyjściowego
Wyobraź sobie, że jesteś połączony z publiczną siecią Wi-Fi na lotnisku i nie masz pewności co do jej bezpieczeństwa. Skonfiguruj Raspberry Pi jako węzeł wyjściowy , aby wymusić, aby cały ruch mobilny przechodził przez sieć domową, zanim dotrze do internetu. W ten sposób będziesz przeglądać strony internetowe, używając domowego adresu IP , a cały ruch będzie szyfrowany.
Aby to osiągnąć, należy najpierw włączyć Przekierowanie IP w systemie Linux poprzez edycję pliku /etc/sysctl.conf i dodawanie net.ipv4.ip_forward = 1Następnie uruchom ponownie Tailscale za pomocą polecenia sudo tailscale up --advertise-exit-nodeNie zapomnij zalogować się do panelu administracyjnego i zatwierdź trasę w konfiguracji urządzenia, aby węzeł mógł działać.

Dostęp do całej sieci LAN za pomocą routera podsieci
W tym miejscu wiele osób napotyka problem. Router podsieci umożliwia dostęp z zewnątrz do urządzeń, na których nie zainstalowano Tailscale (takich jak starsza drukarka, serwer NAS czy kamery IP). Zamiast instalować klienta na każdym urządzeniu, Raspberry Pi pełni funkcję bramy dla całej sieci lokalnej.
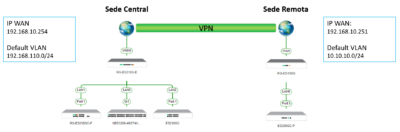
Jeżeli Twoja sieć domowa korzysta z zakresu 192.168.1.0/24, musisz uruchomić sudo tailscale up --advertise-routes=192.168.1.0/24Jeśli jednak okaże się, że sieć zewnętrzna, z którą jesteś połączony, używa tego samego zakresu adresów IP (typowy konflikt adresów IP), rozwiązaniem jest reklamować konkretnych hostów używając masek /32 (na przykład 192.168.1.5/32), zapobiegając w ten sposób dezorientacji systemu i zerwaniu połączenia VPN, co jest fundamentalną cechą zarządzanie statycznymi adresami IP.
Zaawansowane zarządzanie: DNS, bezpieczeństwo i plany
Tailscale oferuje funkcję MagicDNS , która pozwala zapomnieć o adresach IP i uzyskiwać dostęp do komputerów po nazwie. Dodatkowo, możesz zintegrować serwery takie jak Pi-hole lub AdGuard Home , konfigurując serwery nazw w panelu sterowania i włączając opcję nadpisywania lokalnego DNS. Oznacza to, że będziesz mieć blokadę reklam na swoim urządzeniu mobilnym, nawet jeśli korzystasz z danych mobilnych poza domem.
Pod względem bezpieczeństwa system implementuje automatyczną rotację kluczy i umożliwia tworzenie list kontroli dostępu (ACL) za pomocą plików JSON. Dzięki tym regułom możesz na przykład zdecydować, że Twój telefon komórkowy może uzyskać dostęp do serwera NAS, ale laptop gościa może uzyskać dostęp tylko do określonej maszyny, zachowując szczegółową kontrolę nad uprawnieniami.

Dla zdecydowanej większości użytkowników plan Personal jest darmowy i pozwala na podłączenie do 100 urządzeń, co w zupełności wystarcza w warunkach domowych. Istnieją płatne plany dla firm, które oferują priorytetowe wsparcie i bardziej złożone zarządzanie użytkownikami, ale wersja darmowa jest zaskakująco hojna.
Sieć mesh oparta na WireGuard przekształca Raspberry Pi w wszechstronne narzędzie, które eliminuje bariery CG-NAT, umożliwiając zarządzanie usługami lokalnymi i przeglądanie stron internetowych z zachowaniem pełnego bezpieczeństwa. Łącząc funkcję węzła wyjściowego i routera podsieci, uzyskujesz transparentny i profesjonalny zdalny dostęp bez narażania portów na działanie na zewnątrz.