- Dzięki sztucznej inteligencji możliwe jest szybsze, dokładniejsze i bardziej kontekstowe wykrywanie cyberzagrożeń i przestępstw fizycznych oraz reagowanie na nie.
- Atakujący wykorzystują sztuczną inteligencję również do oszustw, deepfake’ów i automatyzacji wykorzystywania luk w zabezpieczeniach.
- Ochrona sztucznej inteligencji wymaga zabezpieczenia danych, modeli i interfejsów API przy zachowaniu pełnej widoczności w środowiskach hybrydowych i wielochmurowych.
- Integracja zabezpieczeń w fazie projektowania i skupienie się na odporności zamieniają sztuczną inteligencję w prawdziwą przewagę konkurencyjną.
Sztuczna inteligencja w kontekście bezpieczeństwa stała się ważnym tematem rozmów w firmach, administracji publicznej i organach ścigania. Przejście na chmurę, środowiska hybrydowe i masowy wzrost ilości danych całkowicie zmieniły sytuację, a atakujący wykorzystują to z zawrotną prędkością.
Jednocześnie sztuczna inteligencja otwiera ogromne okno możliwości: od wykrywania cyberataków w czasie rzeczywistym , przez przewidywanie przestępstw fizycznych w określonych obszarach, aż po automatyzację żmudnych zadań w centrach operacji bezpieczeństwa. Jednak cały ten potencjał wiąże się z bardzo poważnym ryzykiem, jeśli sama sztuczna inteligencja, jej dane i otaczające ją interfejsy nie będą odpowiednio chronione.
Nowy krajobraz zagrożeń i dlaczego sztuczna inteligencja jest kluczowa
Obecny krajobraz cyberzagrożeń jest znacznie bardziej złożony i agresywny niż jeszcze kilka lat temu. Masowa migracja do chmury i architektur hybrydowych spowodowała gwałtowny wzrost powierzchni ataków: dane są teraz rozproszone w lokalnych centrach danych, u różnych dostawców chmury i w środowiskach brzegowych, co znacznie utrudnia kontrolę.
Ta zmiana zbiega się z wyraźnym niedoborem specjalistów ds. cyberbezpieczeństwa . W samych Stanach Zjednoczonych setki tysięcy stanowisk jest nieobsadzonych, co skutkuje przeciążeniem zespołów, które mają mało czasu na dogłębne badania i są zmuszone do szybkiego ustalania priorytetów.
W rezultacie ataki są teraz częstsze i droższe . Według najnowszych raportów średni globalny koszt naruszenia danych wynosi ponad 4 miliony dolarów, a w ciągu zaledwie trzech lat odnotowano dwucyfrowy wzrost. Analiza wpływu sztucznej inteligencji na te incydenty ujawnia uderzającą różnicę: organizacje, które nie wykorzystują sztucznej inteligencji w swojej strategii bezpieczeństwa, płacą średnio znacznie więcej za każde naruszenie niż te, które ją wykorzystują.
Firmy dysponujące zabezpieczeniami opartymi na sztucznej inteligencji mogą obniżyć średni koszt naruszenia bezpieczeństwa danych o setki tysięcy dolarów. Nawet częściowe lub ograniczone mechanizmy kontroli oparte na sztucznej inteligencji stanowią znaczną redukcję w porównaniu z firmami, które nie zainwestowały w ten obszar.
W tym kontekście sztuczna inteligencja nie jest jedynie „dodatkiem”: staje się niezbędnym narzędziem strategicznym służącym do monitorowania dużych ilości informacji dotyczących bezpieczeństwa, wykrywania nietypowych zachowań i reagowania na incydenty, zanim ulegną eskalacji.
Jak cyberprzestępcy wykorzystują sztuczną inteligencję
Drugą stroną medalu jest to, że te same postępy w dziedzinie sztucznej inteligencji, które pomagają bronić się przed atakami, zostały również szybko zaadaptowane przez atakujących . Możliwość generowania przekonujących, fałszywych treści niskim kosztem zmienia krajobraz oszustw, dezinformacji, a nawet wymuszeń osobistych.
Z jednej strony, zaawansowane generatory tekstu pozwalają na tworzenie dopracowanych fake newsów, wiadomości phishingowych i wiadomości socjotechnicznych, dostosowanych do kontekstu ofiary i napisanych w stylu profesjonalnych dziennikarzy lub dyrektorów firm. Nie mówimy już o e-mailach pełnych błędów, ale o wysoce wiarygodnych komunikatach.
Z drugiej strony, narzędzia do tworzenia deepfake'ów wideo i audio poczyniły ogromny krok naprzód. Dzięki specjalistycznemu oprogramowaniu atakujący mogą nakładać twarze na prawdziwe nagrania wideo (deepfaces) lub klonować głosy (deepvoices) z poziomem realizmu, który z łatwością oszuka każdego, kto nie jest przygotowany.
Przykładem jest oszustwo telefoniczne polegające na klonowaniu głosu członka rodziny . Po uzyskaniu nagrań audio danej osoby, przestępcy trenują model zdolny do naśladowania jej tonu, akcentu i sposobu mówienia. Następnie dzwonią do krewnego, podszywając się pod tę osobę, wymyślają wezwanie alarmowe i proszą o pilny przelew pieniężny. Po rozpoznaniu głosu ofiara całkowicie traci czujność.
Poza jawnym oszustwem, sztuczna inteligencja jest również wykorzystywana do automatyzacji wykrywania luk w zabezpieczeniach , udoskonalania ataków siłowych na dane uwierzytelniające oraz pisania złośliwego kodu. Organy ścigania i organizacje takie jak FBI zaobserwowały już wyraźny wzrost liczby włamań związanych ze złośliwym wykorzystaniem sztucznej inteligencji generatywnej, a wielu specjalistów ds. cyberbezpieczeństwa przyznaje, że znaczna część wzrostu liczby ataków jest spowodowana właśnie tymi nowymi narzędziami.
Zastosowania sztucznej inteligencji w cyberbezpieczeństwie: od punktów końcowych do chmury
W odpowiedzi na to rosnące ryzyko, sztuczna inteligencja transformuje również cyberbezpieczeństwo w całym stosie technologicznym . Firmy integrują możliwości uczenia maszynowego z rozwiązaniami dla punktów końcowych, zaporami sieciowymi, platformami SIEM i dedykowanymi narzędziami chmurowymi.
Po stronie użytkownika, rozwiązania bezpieczeństwa punktów końcowych oparte na sztucznej inteligencji nieustannie analizują zachowanie procesów, plików i połączeń. Zamiast polegać wyłącznie na sygnaturach, uczą się, co jest „normalne” na każdym urządzeniu i wykrywają podejrzane odchylenia, takie jak nagłe uruchomienie nieznanych skryptów lub masowe szyfrowanie plików typowe dla ransomware.
Zapory sieciowe nowej generacji oparte na sztucznej inteligencji (NGFW z inteligentnymi funkcjami) mogą analizować szyfrowany ruch, wykrywać nietypowe wzorce i korelować zdarzenia na wielu portach i protokołach. Pozwala im to blokować komunikację z serwerami dowodzenia i kontroli lub zapobiegać próbom wycieku danych, które w przeciwnym razie pozostałyby niezauważone.
Na poziomie globalnego monitoringu platformy SIEM (Security Information and Event Management) oraz rozwiązania XDR generują tysiące alertów dziennie. Sztuczna inteligencja jest wykorzystywana do priorytetyzacji i grupowania powiązanych zdarzeń, przekształcając lawinę surowych danych w kilka istotnych incydentów, które rzeczywiście wymagają natychmiastowej uwagi.
Ponadto w środowiskach chmurowych wdrażane są specjalistyczne rozwiązania bezpieczeństwa oparte na sztucznej inteligencji , które identyfikują błędne konfiguracje, nadmierne uprawnienia lub nietypowe przepływy danych między regionami i usługami. Uzupełnieniem są technologie wykrywania i reagowania na ataki sieciowe (NDR) oparte na sztucznej inteligencji, które monitorują wewnętrzny ruch sieciowy pod kątem zachowań typowych dla atakującego, który już jest w systemie.
Korzyści ze sztucznej inteligencji dla zespołów ds. bezpieczeństwa
Zespoły ds. cyberbezpieczeństwa stoją przed podwójnym wyzwaniem: zarządzaniem ogromną ilością danych i rosnącą złożonością techniczną . W tym kontekście sztuczna inteligencja stała się kluczowym sojusznikiem, umożliwiając im osiągnięcie większych korzyści przy tych samych zasobach.
Jedną z najbardziej oczywistych korzyści jest znacznie szybsze wykrywanie zagrożeń . Podczas gdy wcześniej analityk musiał ręcznie analizować zdarzenia, algorytmy uczą się wzorców ataków, nawyków użytkowników i typowych zachowań systemu. Pozwala to im identyfikować krytyczne incydenty w ciągu kilku sekund, nawet jeśli manifestują się one jako kombinacja subtelnych sygnałów rozproszonych w różnych źródłach danych.
Kolejnym kluczowym punktem jest redukcja liczby wyników fałszywie dodatnich i fałszywie ujemnych . Dzięki rozpoznawaniu wzorców, wykrywaniu anomalii i technikom ciągłego uczenia się, sztuczna inteligencja filtruje „szum” nieistotnych alertów i koncentruje się na tych, które rzeczywiście stanowią zagrożenie. Zapobiega to wypaleniu zawodowemu zespołów w reakcji na alerty, które ostatecznie nie prowadzą donikąd.
Generatywna sztuczna inteligencja zmienia również sposób, w jaki analitycy pracują z informacjami. Tłumacząc dane techniczne na język naturalny , narzędzia mogą generować przejrzyste raporty, którymi można łatwo podzielić się z menedżerami lub innymi działami, wyjaśniać, na czym polega konkretna luka w zabezpieczeniach, lub szczegółowo opisywać zalecane kroki w celu jej usunięcia.
Ta umiejętność prezentowania informacji w zrozumiały sposób i kierowania odpowiedziami pozwala początkującym analitykom podejmować się bardziej złożonych zadań bez konieczności opanowania języków zapytań lub zaawansowanych narzędzi od samego początku. W praktyce sztuczna inteligencja generuje kroki naprawcze, konkretne sugestie i dodatkowy kontekst, co przyspiesza proces uczenia się.
Wreszcie, sztuczna inteligencja zapewnia pełniejszy obraz środowiska poprzez agregację i korelację danych z logów bezpieczeństwa, ruchu sieciowego , telemetrii w chmurze oraz zewnętrznych źródeł informacji o zagrożeniach. Pomaga to w ujawnieniu wzorców ataków, które w innym przypadku pozostałyby niezauważone, gdyby były analizowane z poziomu jednego systemu.
Uwierzytelnianie, hasła i analiza behawioralna
Poza wykrywaniem włamań, sztuczna inteligencja zmienia sposób ochrony tożsamości i zarządzania dostępem . Tradycyjne hasła nadal istnieją, ale coraz częściej łączy się je z modelami analizy behawioralnej opartymi na sztucznej inteligencji i innymi czynnikami.
Sztuczna inteligencja jest wykorzystywana w adaptacyjnych systemach uwierzytelniania , które oceniają kontekst każdego logowania: lokalizację, urządzenie, czas, historię użytkowania, szybkość pisania i inne czynniki. Jeśli cokolwiek wydaje się nietypowe, system zwiększa poziom bezpieczeństwa, żądając dodatkowych informacji lub blokując sesję.
Równocześnie, rozwiązania analityki behawioralnej mogą wykrywać próby kradzieży tożsamości lub przejęcia kont, badając, jak użytkownicy wchodzą w interakcje z aplikacjami, do jakich zasobów uzyskują dostęp i jak poruszają się po sieci. Znacząca zmiana tych wzorców może wskazywać na to, że ktoś używa skradzionych danych uwierzytelniających.
Zarządzanie podatnościami opiera się również na sztucznej inteligencji, która wykracza poza typowe, niekończące się listy luk. Modele analizują, które luki są najbardziej narażone na wykorzystanie, na podstawie faktycznej aktywności atakujących, dostępności publicznych exploitów oraz stopnia narażenia każdego zasobu, pomagając w ten sposób w ustalaniu priorytetów działań naprawczych.
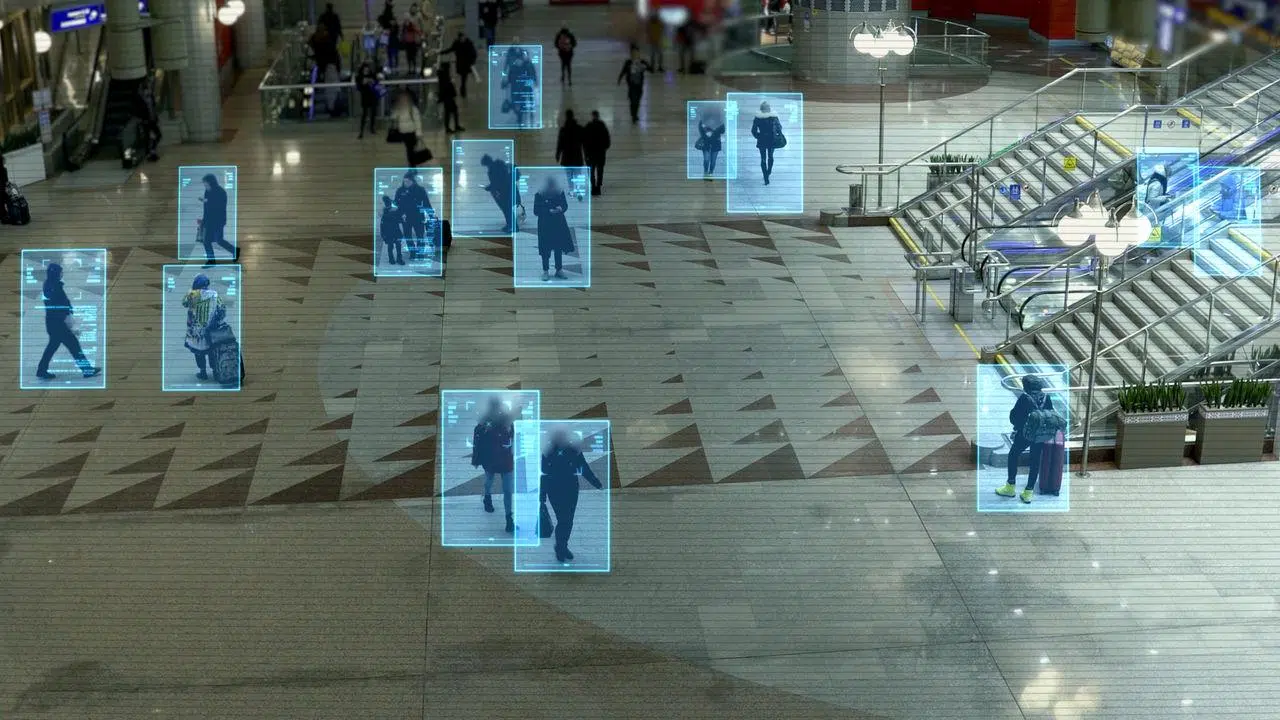
W środowiskach fizycznych nadzór za pomocą kamer i czujników jest wspomagany przez modele sztucznej inteligencji (AI), które potrafią wykrywać podejrzane zachowania , identyfikować tablice rejestracyjne, rozpoznawać wzorce ruchu i ostrzegać o nietypowych zgromadzeniach. Łącząc te informacje z danymi historycznymi i kontekstem, można aktywować systemy wczesnego ostrzegania na obszarach o wysokim wskaźniku przestępczości.
Zapobieganie przestępczości i jej przewidywanie w świecie fizycznym
Poza cyberprzestrzenią, sztuczna inteligencja zaczyna odgrywać istotną rolę w zapobieganiu przestępczości w środowiskach miejskich . Analizując duże ilości danych historycznych, władze mogą identyfikować wzorce, które pomagają im lepiej planować zasoby.
Do najczęstszych zastosowań należy analiza wzorców przestępczości : jakie rodzaje przestępstw koncentrują się na określonych obszarach, w jakich porach występują najczęściej lub jak ewoluują w czasie. Informacje te służą do dostosowywania patroli, ulepszania oświetlenia, instalowania dodatkowych kamer lub projektowania konkretnych kampanii prewencyjnych.
Sztuczna inteligencja jest również wykorzystywana w systemach wczesnego ostrzegania , które łączą dane w czasie rzeczywistym (z kamer, czujników, mediów społecznościowych, a nawet zmiennych pogodowych), aby oszacować, kiedy dane incydenty są najbardziej prawdopodobne. Choć systemy te nie są niezawodne, mogą pomóc w przewidywaniu scenariuszy ryzyka.
W dziedzinie śledczej algorytmy umożliwiają cyfrową analizę kryminalistyczną dużych ilości danych kryminalistycznych (odcisków palców, DNA, akt spraw, historii aresztowań) w celu identyfikacji powiązań, które na pierwszy rzut oka byłyby bardzo trudne do zauważenia. Pozwala to śledczym na powiązanie pozornie niezwiązanych ze sobą spraw lub udoskonalenie poszukiwań podejrzanych.
Wdrożenie tych wszystkich rozwiązań musi być stale zrównoważone z poszanowaniem prywatności i praw człowieka . Ryzyko stronniczości w danych szkoleniowych jest realne: jeśli modele są zasilane danymi policyjnymi, które już są stronnicze, mogą one wzmacniać istniejącą dyskryminację, „przewidując” większą przestępczość w określonych społecznościach, nawet jeśli problem leżący u podstaw leży gdzie indziej.
Ryzyka i wyzwania: bezpieczeństwo danych, bezpieczeństwo modeli i bezpieczeństwo API
Aby sztuczna inteligencja była godna zaufania, bezpieczeństwo nie może ograniczać się do ochrony serwerów czy sieci. Kluczowa jest ochrona samej inteligencji : danych zasilających modele, architektur sztucznej inteligencji oraz interfejsów, które umożliwiają do nich dostęp.
Modele są tak dobre, jak ich dane treningowe. Jeśli te dane zostaną zmanipulowane lub obciążone , sztuczna inteligencja podejmie błędne decyzje. Wyraźny przykład tego można zaobserwować w modelach wykorzystywanych w procesach rekrutacyjnych: jeśli są one trenowane z wykorzystaniem historii, które systematycznie faworyzują określone profile, sztuczna inteligencja może wzmacniać uprzedzenia oparte na płci, rasie lub pochodzeniu, dyskryminując kandydatów o idealnych kwalifikacjach.
Na poziomie czysto technicznym, modele językowe i inne zaawansowane sztuczne inteligencje (AI) mierzą się z nowymi kategoriami ataków, takimi jak „prompt injection” . Polega ona na ukrywaniu złośliwych instrukcji w danych wejściowych, aby zmienić zachowanie modelu, ominąć ograniczenia lub spowodować, że zwróci on szkodliwe informacje.
Kolejnym poważnym ryzykiem jest ujawnienie poufnych informacji . Błędna konfiguracja systemów może ujawnić poufne dane klientów, tajemnice handlowe lub fragmenty samego zestawu treningowego, bezpośrednio lub za pośrednictwem technik takich jak wnioskowanie o członkostwie lub ekstrakcja modelu.
Interfejsy API służące do dostępu, trenowania i wdrażania modeli AI stanowią krytyczny front. Bez solidnego uwierzytelniania, ograniczania żądań i walidacji danych wejściowych stają się łatwym celem ataków siłowych, masowego scrapowania lub nieautoryzowanych zmian parametrów modelu. To nie przypadek, że większość firm padła ofiarą incydentów bezpieczeństwa związanych z interfejsami API w ostatnich miesiącach.
Złożoność środowisk hybrydowych i potrzeba całkowitej widoczności
Większość organizacji korzysta ze swoich rozwiązań AI w hybrydowych infrastrukturach , które łączą chmurę publiczną, chmurę prywatną, infrastrukturę lokalną i, coraz częściej, przetwarzanie brzegowe. Ta fragmentacja utrudnia zachowanie jasnego obrazu lokalizacji danych, sposobu ich przemieszczania i tego, kto ma do nich dostęp w danym momencie.
Brak widoczności prowadzi do fragmentacji kontroli i martwych punktów . Niektóre modele są trenowane w jednej chmurze, udoskonalane w innej, a następnie wdrażane w różnych krajach, a dane są przeskakiwane z jednego środowiska do drugiego. Bez odpowiedniej obserwowalności, naruszenia bezpieczeństwa lub niezgodności z przepisami mogą łatwo wystąpić, a nikt nie zostanie ich w porę wykryty.
Co więcej, w przeciwieństwie do tradycyjnego oprogramowania, modele sztucznej inteligencji ewoluują w miarę użytkowania . Mogą dostosowywać swoje parametry w oparciu o nowe przetwarzane dane, co utrudnia wykrycie, czy zostały zmanipulowane lub czy stopniowo odbiegają od oczekiwanego zachowania.
Dlatego kluczowe jest wdrożenie ciągłego monitoringu i zaawansowanej analityki, w tym środków bezpieczeństwa, w domowym laboratorium, aby śledzić wydajność modelu, reakcje i decyzje. Tylko w ten sposób można zidentyfikować nietypowe wzorce, subtelne nieprawidłowości lub próby ataków, które pozostają niezauważone w tradycyjnych logach.
Potrzeba kontroli dotyczy również warstw sieciowych i aplikacji. Technologie ochrony aplikacji internetowych i interfejsów API, w połączeniu z możliwościami głębokiej inspekcji ruchu, umożliwiają wykrywanie podejrzanych zapytań, prób ekstrakcji danych lub nietypowych zachowań wobec usług AI, blokując je, zanim doprowadzą do naruszenia poufnych informacji.
Bezpieczeństwo w fazie projektowania i odporność jako przewaga konkurencyjna
Aby sztuczna inteligencja stała się realnym motorem napędowym biznesu, a nie ciągłym źródłem zmartwień, bezpieczeństwo musi być zintegrowane od samego początku . Nie wystarczy zbudować modelu, wdrożyć go w środowisku produkcyjnym, a następnie pospiesznie go łatać.
Dojrzała strategia obejmuje weryfikację i ochronę danych na wszystkich etapach, stosowanie rygorystycznych kontroli dostępu, rozdzielenie środowisk programistycznych, testowych i produkcyjnych oraz kryptograficzne podpisywanie artefaktów modelu w celu zagwarantowania ich integralności przez cały cykl życia.
Kluczowe jest również zaprojektowanie zautomatyzowanych możliwości wykrywania i reagowania : gdy model zachowuje się dziwnie, gdy interfejs API otrzymuje nietypowy wzorzec żądania lub gdy w zestawie danych zostaje wykryta nieoczekiwana zmiana, system musi być w stanie szybko zareagować, wyizolować komponenty i powiadomić odpowiednie zespoły.
Odporność, rozumiana jako zdolność sztucznej inteligencji do przeciwstawiania się atakom i odzyskiwania sprawności bez utraty funkcjonalności , staje się kluczowym czynnikiem zaufania kadry kierowniczej. Jeśli organizacja wie, że jej modele są bezpieczne, obserwowalne i zgodne z przepisami, będzie miała znacznie większą swobodę w zakresie innowacji i eksperymentowania z zaawansowanymi przypadkami użycia.
W praktyce wiele firm łączy specjalistyczne usługi cyberbezpieczeństwa z rozwiązaniami ochrony aplikacji i zarządzania ruchem , które umożliwiają realizację strategii obrony dogłębnej: zaawansowanej kontroli ruchu, izolacji środowiska, ograniczania ryzyka ujawnienia danych, monitorowania modeli i inteligentnego kierowania żądaniami w oparciu o koszty, zgodność i wydajność.
Wszystko to nie eliminuje konieczności nadzoru ze strony człowieka, ale radykalnie redukuje liczbę zadań manualnych i powtarzalnych. Sztuczna inteligencja zajmuje się selekcją alertów, korelacją zdarzeń i podsumowywaniem informacji, podczas gdy specjaliści koncentrują się na zrozumieniu intencji atakujących, badaniu złożonych incydentów i projektowaniu bardziej solidnych cyberochron.
Ostatecznie, wykorzystanie sztucznej inteligencji w celu zapewnienia bezpieczeństwa wymaga przyjęcia trzech podstawowych idei: że sztuczna inteligencja i bezpieczeństwo muszą rozwijać się równolegle , że ochrona sztucznej inteligencji obejmuje ochronę danych, modeli i interfejsów (a nie tylko infrastruktury) oraz że odporność generowana przez dobrze chronioną sztuczną inteligencję przekłada się na rzeczywistą przewagę konkurencyjną nad tymi, którzy improwizują w trakcie pracy.
Sztuczna inteligencja przestała być marginalnym eksperymentem i stała się siłą napędową innowacji cyfrowych w praktycznie każdym sektorze. Jej integracja z bezpieczeństwem – przy jednoczesnym zapewnieniu odpowiedniej ochrony – pozwala łagodzić skutki naruszeń, przewidywać zagrożenia, usprawniać zapobieganie przestępczości i odciążać zespoły ludzkie, pod warunkiem zachowania równowagi między skutecznością, etyką i poszanowaniem praw człowieka.