- O obecności wirusów i innego złośliwego oprogramowania świadczą takie objawy, jak ekstremalne spowolnienie działania systemu, wyskakujące okna, zmiany w przeglądarce oraz uszkodzone lub zaszyfrowane pliki.
- Zakażenia występują zazwyczaj podczas pobierania oprogramowania z niezaufanych witryn, otwierania podejrzanych wiadomości e-mail lub wykorzystywania nieaktualizowanych luk w zabezpieczeniach.
- Aby oczyścić komputer, należy użyć niezawodnego programu antywirusowego, odłączyć się od Internetu, uruchomić komputer w trybie awaryjnym, przeprowadzić dokładne skanowanie i zmienić wszystkie hasła.
- Zapobieganie polega na aktualizowaniu systemów i programów, stosowaniu blokad i oprogramowania antywirusowego, pobieraniu plików wyłącznie z zaufanych źródeł i wyrabianiu sobie dobrych nawyków cyfrowych.
Jeśli kiedykolwiek otrzymałeś alerty o podejrzanej aktywności na swoich kontach, nietypowych logowaniach lub dziwnych wiadomościach e-mail wysłanych z Twojego adresu, prawdopodobnie zastanawiałeś się: „Czy mam wirusa na swoim komputerze?”. To bardzo powszechne zmartwienie, zwłaszcza jeśli często pobierasz programy, gry lub filmy z podejrzanych stron internetowych lub klikasz linki bez zastanowienia.
Dobra wiadomość jest taka, że chociaż złośliwe oprogramowanie staje się coraz bardziej zaawansowane, dysponujemy również lepszymi narzędziami i metodami wykrywania, usuwania i zapobiegania wirusom niż kilka lat temu. W tym poradniku krok po kroku pokażemy, jak rozpoznać wirusa na komputerze, jakie są najbardziej oczywiste objawy infekcji, w jaki sposób złośliwe oprogramowanie przedostaje się do systemu, jakie rodzaje zagrożeń istnieją oraz co można zrobić, aby wyeliminować problem i chronić komputer w przyszłości.
Wyraźne oznaki, że Twój komputer może mieć wirusa
Obecnie w internecie krążą setki milionów próbek różnego złośliwego oprogramowania , a nowe warianty pojawiają się każdego dnia. Nie trzeba być ekspertem, żeby podejrzewać, że coś jest nie tak: Twój komputer często wysyła sygnały ostrzegawcze, wykazując dość oczywiste zmiany w zachowaniu.
Ważne jest, aby nauczyć się interpretować te objawy, a nie po prostu ignorować je jako „po prostu stary komputer”. Kiedy wirus infiltruje system, zużywa zasoby, zmienia ustawienia i może manipulować danymi osobowymi , dlatego warto zachować czujność. Przyjrzyjmy się najczęstszym objawom.
Bardzo powolna wydajność i ciągłe awarie
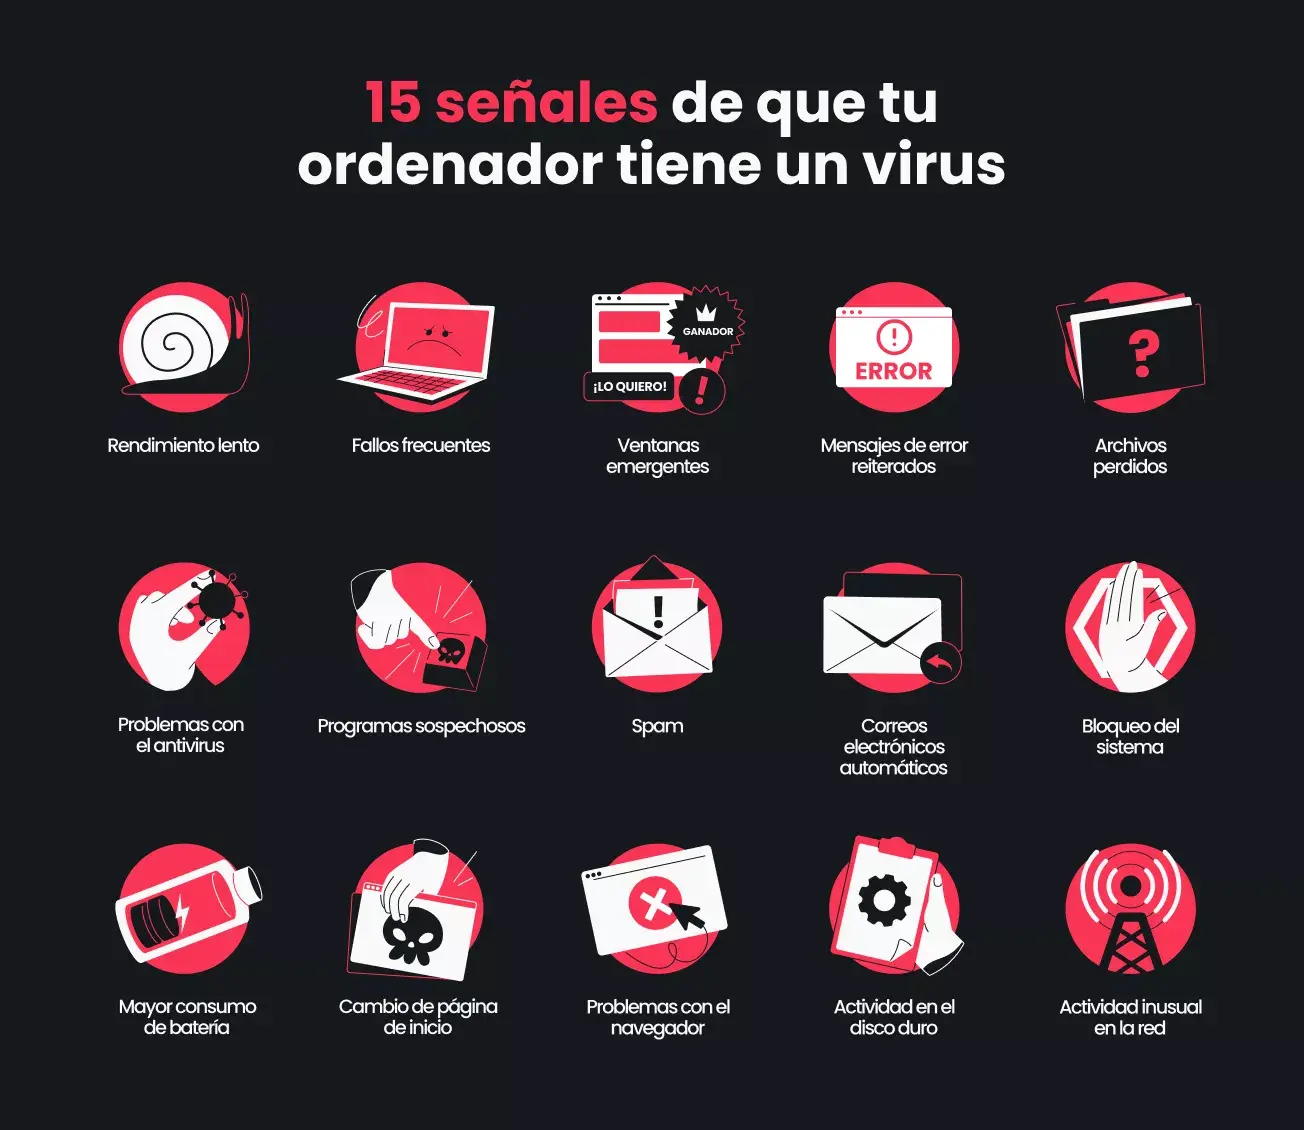
Jednym z pierwszych objawów jest to, że komputer nagle zaczyna się uruchamiać, otwierać programy lub przełączać okna z opóźnieniem . Aplikacje, które wcześniej działały płynnie, zaczynają się zawieszać, a system wydaje się zwalniać nawet przy prostych zadaniach.
To zachowanie może mieć wiele przyczyn (stary dysk twardy, zbyt wiele zainstalowanych programów itp.), ale gdy spowolnienie pojawia się nagle, bez wyraźnego powodu, bardzo prawdopodobne jest, że w tle jakiś złośliwy proces zużywa pamięć i moc obliczeniową . Aby wykluczyć inne typowe przyczyny, zapoznaj się z artykułem „ Dlaczego mój komputer działa wolno ?”.
Oprócz powolnego działania, komputer często samoczynnie się restartuje, zawiesza lub nieoczekiwanie wyłącza . Problemy te mogą być spowodowane błędami sprzętowymi, ale także przez źle zaprogramowane wirusy lub robaki, które destabilizują system operacyjny.
Jeżeli na Twoim ekranie zaczynają pojawiać się wyskakujące okienka z reklamami, fałszywymi alertami bezpieczeństwa lub rzekomymi ofertami cudów , zwłaszcza podczas przeglądania stron internetowych, to jest to wyraźny znak infekcji adware'em lub złośliwym oprogramowaniem reklamowym.
Innym klasycznym objawem jest to, że strona główna przeglądarki zmienia się samoczynnie , pojawiają się paski narzędzi, których instalacji nie pamiętasz, lub za każdym razem, gdy klikniesz wynik wyszukiwania Google, zostajesz przekierowany na dziwne strony pełne reklam.
Tego typu „porywacze przeglądarki” zmieniają ustawienia, aby przekierować ruch sieciowy do określonych witryn , zazwyczaj w celach reklamowych lub nawet po to, aby kierować użytkownika do złośliwych witryn, które próbują pobrać więcej złośliwego oprogramowania.
Komunikaty o błędach i autonomiczne zachowanie komputera
Gdy komunikaty o błędach zaczynają się pojawiać jeden po drugim, pojawiają się dziwne okna dialogowe lub ostrzeżenia systemowe, których nigdy wcześniej nie widziałeś, możliwe, że złośliwe oprogramowanie modyfikuje wewnętrzne pliki i ustawienia.
Kolejnym sygnałem ostrzegawczym, którego nie należy ignorować, jest sytuacja, gdy komputer zaczyna działać samoczynnie : przeglądarka otwiera się bez Twojej zgody, programy uruchamiają się samoczynnie lub z Twojej poczty e-mail wysyłane są wiadomości, których nie napisałeś. W takich przypadkach jest bardzo prawdopodobne, że Twój komputer jest zdalnie kontrolowany przez konia trojańskiego.
Problemy z plikami i potencjalne ataki ransomware
Jeśli pewnego dnia otworzysz swoje dokumenty i zauważysz, że brakuje w nich ważnych plików, zniknęły foldery lub wiele rozszerzeń uległo zmianie (na przykład zdjęcia w formacie .jpg wyświetlają się teraz z dziwnym rozszerzeniem), powinno to być dla Ciebie sygnałem alarmowym.
Istnieją różne rodzaje złośliwego oprogramowania, których celem jest usuwanie danych, uszkadzanie plików lub ich szyfrowanie , a następnie żądanie okupu w zamian za ich udostępnienie. To właśnie jest niesławny ransomware: Twoje dokumenty są „przetrzymywane jako zakładnicy”, a cyberprzestępcy żądają okupu.
W tego typu atakach na ekranie często pojawia się komunikat żądający zapłaty w kryptowalucie za przywrócenie dostępu do plików. To jedna z najpoważniejszych sytuacji, dlatego zawsze ważne jest posiadanie aktualnych kopii zapasowych.
Wyłączony program antywirusowy i podejrzane procesy
Częstą sztuczką stosowaną przez współczesne wirusy jest próba wyłączenia programu antywirusowego, zapory sieciowej lub innych narzędzi bezpieczeństwa . Jeśli zauważysz, że oprogramowanie zabezpieczające przestaje się uruchamiać, zamyka się samoistnie lub wyświetla się jako wyłączone, mimo że nic nie zmieniłeś, bądź podejrzliwy.
Warto również sprawdzić Menedżera zadań w systemie Windows lub Monitor aktywności w systemie macOS . Jeśli zauważysz, że procesy o dziwnych nazwach zużywają dużą część zasobów procesora, dysku lub sieci, może to oznaczać złośliwe oprogramowanie wydobywające kryptowalutę, rozsyłające spam lub przeprowadzające ataki z Twojego komputera.
Nienormalne zużycie baterii i danych
W przypadku laptopów dodatkowym objawem jest znacznie krótszy niż zwykle czas pracy baterii i nietypowo wysokie nagrzewanie się komputera, nawet gdy nie wykonujesz żadnych wymagających zadań. To nadmierne zużycie energii jest zazwyczaj spowodowane ciągłym działaniem ukrytych procesów. Jeśli nie masz pewności, czy to brud, czy złośliwe oprogramowanie, sprawdź, czy komputer się nie przegrzewa.
Jeśli korzystasz z połączeń o ograniczonym transferze danych (na przykład poprzez tethering mobilnego internetu), nagły wzrost ruchu sieciowego również jest podejrzany. Może to oznaczać, że Twój komputer wysyła informacje bez Twojej zgody lub podejmuje szkodliwą aktywność online.
Jak zainfekować komputer wirusem
Wirus komputerowy działa podobnie jak przeziębienie: potrzebuje punktu wejścia, rozprzestrzenia się i zaczyna uszkadzać system. Twój komputer ma swój własny „system odpornościowy” (pliki systemowe, pamięć, program antywirusowy, zaporę sieciową itp.), ale jeśli przypadkowo wprowadzisz zainfekowany plik lub klikniesz w nieodpowiednim miejscu, otwierasz sobie drogę do kłopotów.
Najważniejszą rzeczą, którą należy zrozumieć, jest to, że zdecydowana większość infekcji nie pojawia się magicznie , ale dlatego, że użytkownik wykonuje jakąś czynność: pobiera złośliwy program, otwiera e-mail phishingowy, podłącza zainfekowany dysk USB... Przyjrzyjmy się najczęstszym punktom wejścia.
Niebezpieczne strony internetowe i darmowe pliki do pobrania, które są „zbyt piękne, aby były prawdziwe”
Wiele infekcji zaczyna się, gdy odwiedzasz podejrzane strony internetowe, które bez Twojej wiedzy pobierają i instalują na Twoim komputerze złośliwy kod . Czasami wystarczy samo wejście na stronę; innym razem wystarczy kliknąć baner lub zaakceptować pobranie rzekomej wtyczki lub odtwarzacza wideo.
Cyberprzestępcy wiedzą, że pociągają nas rzeczy „darmowe”, dlatego złośliwe oprogramowanie często ukrywa się pod pirackimi grami, crackami, aktywatorami, darmowymi filmami, wtyczkami i wszelkiego rodzaju programami hostowanymi na podejrzanych stronach internetowych. Krótkoterminowe oszczędności często kosztują nas drogo.
Podejrzane e-maile i linki
Poczta elektroniczna pozostaje jedną z głównych metod dystrybucji złośliwego oprogramowania. Otrzymujesz wiadomość z niepokojącym lub przyciągającym uwagę tematem („zaległy rachunek”, „wygrałeś nagrodę”, „wystąpił problem z Twoim kontem”), a w środku znajduje się załącznik lub link, który po otwarciu pobiera wirusa.
W wielu przypadkach wiadomości te idealnie imitują wygląd wiadomości bankowych, firm kurierskich czy innych znanych usług, przez co łatwo wpaść w pułapkę, jeśli nie zwróci się uwagi na adres nadawcy lub drobne błędy w pisowni.
Niezweryfikowane aplikacje i oprogramowanie firm trzecich
Instalowanie oprogramowania ze źródeł innych niż oficjalne sklepy z aplikacjami lub strony producentów jest ryzykowne. Wiele instalatorów zewnętrznych zawiera potencjalnie niechciane programy (PUP) , które dodają paski narzędzi, modyfikują przeglądarkę lub szpiegują Twoją aktywność.
W najgorszym przypadku instalator jest zwykłym złośliwym oprogramowaniem, które po przedostaniu się do systemu otwiera tylne drzwi dla innych atakujących, którzy mogą dostać się do komputera, ukraść dane lub wykorzystać go do własnych celów.
Luki w zabezpieczeniach i exploity sieciowe
Niektóre bardziej zaawansowane zagrożenia wymagają jedynie połączenia z podatną na ataki siecią . Wykorzystują one luki w zabezpieczeniach systemu operacyjnego lub odsłonięte usługi, aby infiltrować systemy, szczególnie w środowiskach korporacyjnych.
Tego typu wirusy sieciowe potrafią szybko rozprzestrzeniać się w sieci lokalnej , infekując wiele komputerów bez bezpośredniej interwencji użytkownika. W związku z tym stanowią one szczególne zagrożenie dla przedsiębiorstw i organizacji.
Rodzaje złośliwego oprogramowania i wirusów, które mogą zainfekować Twój komputer
Mówiąc o „wirusach”, często łączymy ze sobą wiele różnych rodzajów zagrożeń. Ich zrozumienie pomoże Ci zrozumieć, co może dziać się na Twoim komputerze i jak sobie z tym radzić . Jeśli interesuje Cię kontekst, zapoznaj się z historią wirusów komputerowych.
Klasyczne wirusy i wirusy nadpisujące
Tradycyjny wirus komputerowy to program, który dołącza się do innych plików wykonywalnych i aktywuje się po ich otwarciu. Może modyfikować, usuwać lub uszkadzać te pliki, powodując, że aplikacje przestaną działać poprawnie.
Wirusy nadpisujące, w szczególności, nadpisują zawartość zainfekowanych plików , co skutkuje utratą oryginalnych informacji. Zazwyczaj pojawiają się jako załączniki do wiadomości e-mail lub ukryte w plikach do pobrania z niepewnych stron internetowych, obiecujących darmowe oprogramowanie lub treści.
Robaki sieciowe i wirusy
Robaki różnią się od wirusów tym, że nie muszą „dołączać się” do innych plików, aby się rozprzestrzeniać. Potrafią się replikować i rozprzestrzeniać w sieciach lokalnych lub internecie, wykorzystując luki w zabezpieczeniach.
Tego typu zagrożenia mogą powodować wysokie zużycie przepustowości, przeciążenie systemu i utratę danych . Ponieważ nie wymagają ciągłej interakcji użytkownika, są szczególnie szkodliwe w sieciach korporacyjnych.
Porywacze przeglądarki zmieniają ustawienia strony głównej, wyszukiwarki i inne , aby przekierować Cię na określone strony internetowe. Ich celem jest zazwyczaj wyświetlanie natrętnych reklam lub kradzież danych.
Zazwyczaj są one dołączane do darmowego oprogramowania, fałszywych rozszerzeń lub złośliwych linków . Chociaż czasami wydają się „po prostu irytujące”, mogą zbierać informacje o Twoich nawykach przeglądania stron internetowych, a nawet o danych logowania.
Trojany i zdalne sterowanie
Trojany podszywają się pod użyteczne lub nieszkodliwe programy, ale po zainstalowaniu pozwalają atakującemu przejąć kontrolę nad komputerem . Stamtąd mogą kraść hasła, rejestrować naciśnięcia klawiszy lub aktywować kamerę internetową bez Twojej wiedzy.
Wiele trojanów stanowi część sieci komputerowych zombie (botnetów), które służą do wysyłania spamu, przeprowadzania masowych ataków lub rozpowszechniania złośliwego oprogramowania – wszystko to z Twojego komputera bez Twojej wiedzy.
Ransomware: przejęcie twoich plików
Oprogramowanie ransomware to jedno z najbardziej obawianych zagrożeń, ponieważ szyfruje dokumenty i blokuje dostęp do zdjęć, plików roboczych, baz danych i innych ważnych plików. Następnie wyświetla komunikat żądający zapłaty w zamian za rzekomy klucz do ich odzyskania.
W wielu przypadkach, nawet jeśli zapłacisz, nie ma gwarancji odzyskania danych . Dlatego eksperci podkreślają, że profilaktyka i tworzenie kopii zapasowych to najskuteczniejsza obrona przed tego typu atakami.
Oprogramowanie szpiegujące i kradzież informacji
Oprogramowanie szpiegujące ma na celu szpiegowanie użytkownika bez jego wiedzy : rejestruje odwiedzane przez niego strony internetowe, wpisywane przez niego treści, dane logowania, numery kart kredytowych i inne poufne dane. Wszystkie te informacje są przesyłane do osób trzecich, które mogą je wykorzystać do oszustw i kradzieży tożsamości.
Często pojawia się ukryty na paskach narzędzi, w „darmowych” aplikacjach, a nawet w aplikacjach mobilnych z wątpliwych źródeł. Choć może być ukryty, jego wpływ na Twoją prywatność i portfel może być ogromny.
Adware i inwazyjne reklamy
Adware koncentruje się na ciągłym wyświetlaniu reklam, wyskakujących okienek i przekierowań podczas przeglądania stron. Nie zawsze jest to niebezpieczne w tradycyjnym rozumieniu, ale może być bardzo irytujące i poważnie wpływać na wydajność systemu.
Co więcej, wiele programów typu adware zachowuje się podobnie do programów szpiegujących, gromadząc dane przeglądania i preferencje w celu lepszego określenia Twojego profilu, więc nie należy ich lekceważyć.
Wirusy polimorficzne i zaawansowane zagrożenia
Wirusy polimorficzne są szczególnie trudne do wykrycia, ponieważ modyfikują swój kod za każdym razem, gdy się replikują . Ta ciągła zmiana pozwala im ominąć wiele tradycyjnych sygnatur antywirusowych.
Oprócz tego pojawiają się coraz bardziej wyrafinowane ataki wykorzystujące techniki oparte na sztucznej inteligencji , złośliwe oprogramowanie bezplikowe (które praktycznie nie pozostawia śladów na dysku) oraz wysoce zaawansowane warianty oprogramowania ransomware. Stąd tak ważne jest posiadanie nowoczesnych i dobrze utrzymanych rozwiązań bezpieczeństwa.
Jak wykryć i usunąć wirusy z komputera
Jeśli podejrzewasz, że Twój komputer jest zainfekowany, kluczem jest szybkie i systematyczne działanie , aby zapobiec pogorszeniu się problemu. W większości przypadków wykonanie szeregu logicznych kroków pozwoli Ci oczyścić komputer bez konieczności formatowania.
Krok 1: Zainstaluj niezawodny i aktualny program antywirusowy
Pierwszym krokiem jest posiadanie niezawodnego programu antywirusowego, który przeprowadza dokładne skanowanie i oferuje ochronę w czasie rzeczywistym. Dostępne są akceptowalne opcje darmowe oraz bardziej kompleksowe rozwiązania płatne dla użytkowników, którzy chcą zapewnić sobie dodatkowe bezpieczeństwo.
Te programy analizują pliki, monitorują procesy i blokują podejrzane działania, zanim zdążą one zaszkodzić Twojemu systemowi. Upewnij się, że zawsze masz włączoną funkcję automatycznych aktualizacji, aby mieć pewność, że masz najnowsze definicje złośliwego oprogramowania.
Krok 2: Odłącz komputer od Internetu
Podczas rozwiązywania problemu warto odłączyć kabel sieciowy lub wyłączyć sieć Wi-Fi, aby uniemożliwić złośliwemu oprogramowaniu komunikację ze światem zewnętrznym, kradzież danych lub próbę rozprzestrzeniania się na inne urządzenia w sieci.
Ten prosty środek zmniejsza ryzyko wykorzystania sprzętu jako części botnetu lub zdalnego ataku oraz uniemożliwia komunikację z potencjalnymi serwerami dowodzenia i kontroli atakujących.
Krok 3: Uruchom w trybie awaryjnym
Tryb awaryjny to specjalny tryb rozruchu, który ładuje tylko niezbędne komponenty systemu . Ograniczając liczbę uruchamianych programów, zapobiega się uruchomieniu wielu wirusów, co ułatwia ich wykrycie i usunięcie.
W systemach Windows 10 i 11 do trybu awaryjnego można przejść za pomocą zaawansowanych opcji uruchamiania , natomiast macOS oferuje opcję bezpiecznego rozruchu, przytrzymując klawisz Shift podczas uruchamiania. Każdy system ma swoje własne skróty, ale idea jest ta sama: uruchomienie z minimalnymi wymaganiami.
Krok 4: Wyczyść pliki i programy, których nie używasz
Skorzystaj z okazji i sprawdź, co zainstalowałeś i co znajduje się w Twoich folderach. Złośliwe oprogramowanie często pojawia się w pakiecie z programami, których już nie używasz, zapomnianymi rozszerzeniami przeglądarki lub plikami pobranymi dawno temu, których już nie potrzebujesz.
W systemie Windows możesz skorzystać z narzędzi takich jak Oczyszczanie dysku i przejrzeć listę zainstalowanych programów; w systemie macOS możesz skorzystać z funkcji Zarządzanie pamięcią masową i folderu Aplikacje. Im bardziej wszystko jest zorganizowane, tym łatwiej dostrzec niepotrzebne elementy.
Krok 5: Uruchom pełne skanowanie za pomocą oprogramowania antywirusowego
Po odłączeniu komputera od internetu i włączeniu trybu awaryjnego uruchom pełne skanowanie systemu za pomocą programu antywirusowego . Skanowanie może zająć trochę czasu, ale jest najskuteczniejszym sposobem na zlokalizowanie i poddanie kwarantannie większości zagrożeń. Na przykład w systemie Windows 11 możesz dowiedzieć się, jak skanować w poszukiwaniu wirusów za pomocą programu Windows Defender.
Krok 6: Uruchom ponownie komputer i sprawdź zachowanie
Gdy program antywirusowy zakończy skanowanie i usunie znalezione pliki, uruchom ponownie komputer , aby wyjść z trybu awaryjnego i powrócić do normalnego korzystania z komputera.
Sprawdź, czy zaobserwowane przez Ciebie objawy zniknęły : nie pojawiają się już żadne wyskakujące okienka, przeglądarka działa prawidłowo, jej wydajność jest akceptowalna, nie są wysyłane żadne podejrzane wiadomości e-mail itd. Jeśli nadal zauważysz coś nietypowego, konieczne może być powtórzenie skanowania, wypróbowanie innego narzędzia lub zwrócenie się o pomoc do specjalisty.
Krok 7: Zmień wszystkie swoje hasła
Wiele rodzajów złośliwego oprogramowania ma na celu kradzież danych logowania do poczty e-mail, mediów społecznościowych, bankowości internetowej i innych usług . Jeśli Twój komputer został zainfekowany, warto założyć, że te dane mogły zostać naruszone.
Gdy upewnisz się, że system jest czysty, zmień hasła do najważniejszych kont, priorytetowo traktując pocztę e-mail, bankowość i kluczowe usługi . Skorzystaj z okazji i włącz weryfikację dwuetapową, kiedy tylko jest to możliwe, dodając dodatkową warstwę bezpieczeństwa.
Dobre praktyki zapobiegające przyszłym zakażeniom
Po przejściu przez gehennę wirusa, naturalnie nie chcesz tego doświadczać ponownie. Kluczem jest wyrobienie sobie dobrych nawyków bezpieczeństwa i korzystanie z odpowiednich narzędzi , które działają jak tarcza przed nowymi zagrożeniami.
Zawsze miej zainstalowany dobry program antywirusowy.
Posiadanie dobrego, dobrze skonfigurowanego i aktualnego programu antywirusowego jest obecnie praktycznie niezbędne. Nie chodzi tylko o uruchamianie skanowania, kiedy tylko o tym pomyślisz, ale o utrzymanie ochrony w czasie rzeczywistym, która stale monitoruje system.
Najbardziej kompleksowe produkty łączą wykrywanie oparte na sygnaturach z analizą behawioralną , co pozwala im identyfikować nawet nowe zagrożenia na podstawie ich działania, a nie tylko nazwy.
Utrzymuj swój system i oprogramowanie na bieżąco
Aktualizacje to nie tylko uciążliwość: często naprawiają luki w zabezpieczeniach wykorzystywane przez atakujących . Zarówno Microsoft, jak i Apple regularnie publikują poprawki, aby wyeliminować luki w zabezpieczeniach swoich systemów operacyjnych.
W systemie Windows zaleca się włączenie usługi Windows Update w celu automatycznego instalowania ważnych aktualizacji . W systemie macOS możesz od czasu do czasu sprawdzać sekcję „Aktualizacje oprogramowania”, aby upewnić się, że niczego nie przeoczysz. Zrób to samo w przeglądarkach i innych często używanych programach.
Korzystaj z blokad wyskakujących okienek i blokerów złośliwej treści
Blokady wyskakujących okienek to bardzo przydatne narzędzie pozwalające uniknąć natarczywych reklam i zwodniczych okien , które próbują przemycić złośliwe oprogramowanie do pobrania. Nowoczesne przeglądarki zazwyczaj mają wbudowaną blokadę; wystarczy ją aktywować.
Ponadto wiele rozwiązań bezpieczeństwa obejmuje blokery reklam, trackery i niebezpieczne blokady stron internetowych , które filtrują ruch, zanim dotrze on do przeglądarki. Ta wielowarstwowa ochrona znacznie zmniejsza ryzyko wpadnięcia w pułapki.
Pobieraj pliki tylko ze sprawdzonych źródeł
Może się to wydawać powtarzalne, ale to jedna ze złotych zasad: nie pobieraj oprogramowania ani treści ze stron, którym nie ufasz . Jeśli coś wydaje się zbyt piękne, aby było prawdziwe (darmowe płatne programy, „magiczne” licencje, nowo wydane filmy...), zazwyczaj jest to oszustwo.
W miarę możliwości korzystaj z oficjalnych stron internetowych deweloperów, renomowanych sklepów z aplikacjami lub sprawdzonych repozytoriów. Strony te zazwyczaj weryfikują swoje treści i przechodzą kontrole bezpieczeństwa, które znacznie ograniczają ryzyko.
Trenuj swój cyfrowy „instynkt”
Oprócz narzędzi, najlepszą obroną jesteś ty sam: naucz się być ostrożnym w przypadku nieoczekiwanych wiadomości e-mail, nie klikaj w dziwne linki i dokładnie sprawdzaj, co instalujesz. Uchroni cię to przed większością codziennych problemów.
Nie musisz zostać ekspertem od cyberbezpieczeństwa, ale warto zachować krytyczne podejście i być na bieżąco z najczęstszymi oszustwami krążącymi w Internecie. Połączenie dobrego programu antywirusowego, aktualnego oprogramowania i ostrożnych nawyków znacznie zmniejszy ryzyko infekcji komputera.
Biorąc pod uwagę powyższe, jasne jest, że komputer często daje wiele sygnałów, gdy coś jest nie tak: nieoczekiwane spowolnienie, natrętne reklamy, znikające pliki, wyłączone oprogramowanie antywirusowe czy dziwne wiadomości e-mail – to wszystko są ostrzeżenia, których nie należy ignorować. Zrozumienie, w jaki sposób złośliwe oprogramowanie dostaje się do systemu, jakie istnieją jego rodzaje i jak krok po kroku postępować, aby przeanalizować, wyczyścić i wzmocnić system, decyduje o różnicy między drobnym strachem a prawdziwą katastrofą z utratą danych i przejęciem kont.

Wskaźnik
- 1 Wyraźne oznaki, że Twój komputer może mieć wirusa
- 1.1 Bardzo powolna wydajność i ciągłe awarie
- 1.2 Wyskakujące okna i dziwne zmiany w przeglądarce
- 1.3 Komunikaty o błędach i autonomiczne zachowanie komputera
- 1.4 Problemy z plikami i potencjalne ataki ransomware
- 1.5 Wyłączony program antywirusowy i podejrzane procesy
- 1.6 Nienormalne zużycie baterii i danych
- 2 Jak zainfekować komputer wirusem
- 3 Rodzaje złośliwego oprogramowania i wirusów, które mogą zainfekować Twój komputer
- 4 Jak wykryć i usunąć wirusy z komputera
- 4.1 Krok 1: Zainstaluj niezawodny i aktualny program antywirusowy
- 4.2 Krok 2: Odłącz komputer od Internetu
- 4.3 Krok 3: Uruchom w trybie awaryjnym
- 4.4 Krok 4: Wyczyść pliki i programy, których nie używasz
- 4.5 Krok 5: Uruchom pełne skanowanie za pomocą oprogramowania antywirusowego
- 4.6 Krok 6: Uruchom ponownie komputer i sprawdź zachowanie
- 4.7 Krok 7: Zmień wszystkie swoje hasła
- 5 Dobre praktyki zapobiegające przyszłym zakażeniom