- Defender zapewnia ochronę w czasie rzeczywistym i umożliwia szybkie, kompleksowe, dostosowane do potrzeb użytkownika badania przeprowadzane w trybie offline.
- Przeprowadź skanowanie punktowe z poziomu Eksploratora i wykluczenia za pomocą symboli wieloznacznych i zmiennych środowiskowych.
- MSRT i Safety Scanner uzupełniają wykrywanie o zaktualizowane analizy ręczne.
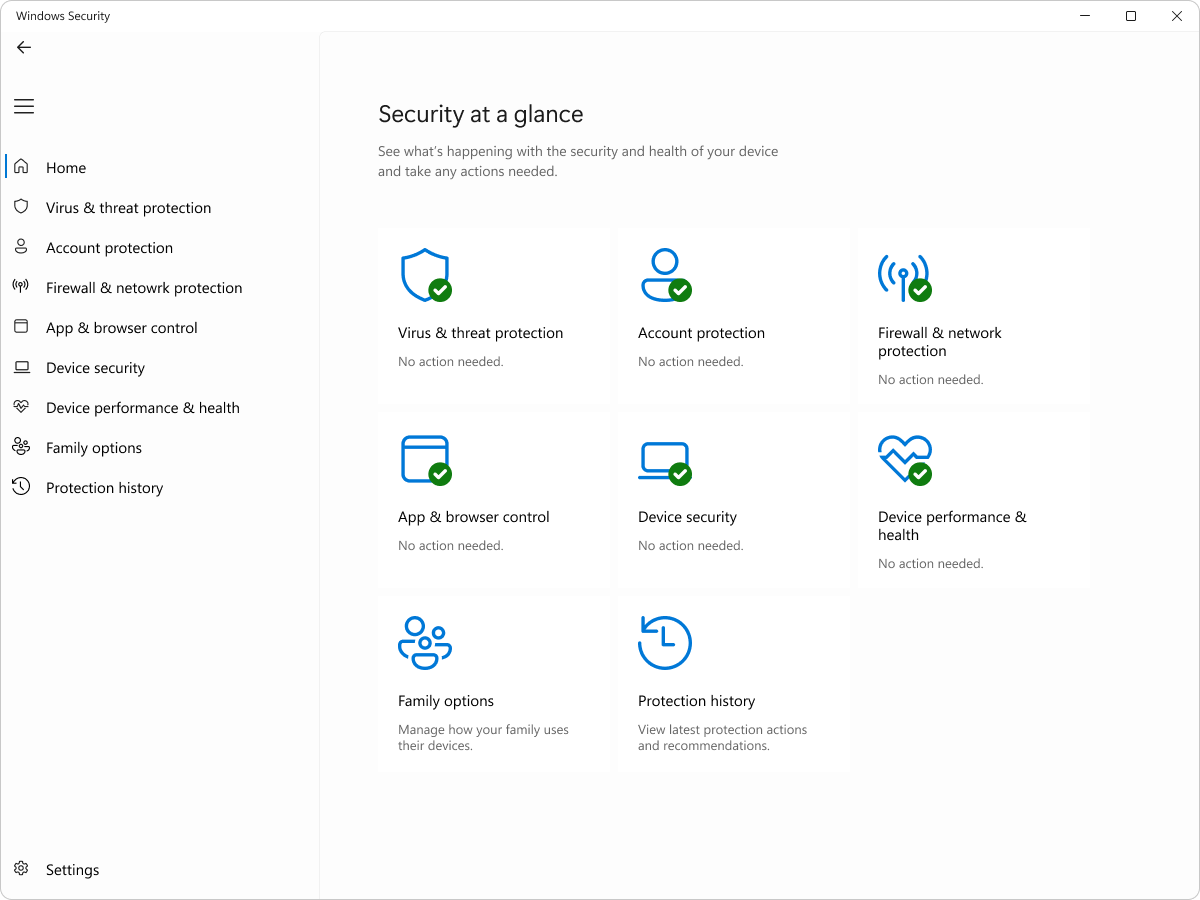
Jeśli korzystasz z systemu Windows 11, masz już wbudowanego sojusznika w walce z wirusami: program antywirusowy Microsoft Defender . System ten monitoruje system w tle i w razie potrzeby umożliwia przeprowadzenie pełnego skanowania w celu zlokalizowania i zneutralizowania zagrożeń. Przyjrzyjmy się wszystkim możliwościom, jakie oferuje (i innym narzędziom Microsoft), aby bezproblemowo wykrywać i usuwać złośliwe oprogramowanie.
W tym przewodniku znajdziesz instrukcje krok po kroku i praktyczne wskazówki dotyczące skanowania komputera za pomocą programu Windows Defender, uruchamiania skanowania punktowego z Eksploratora, sytuacji, w których warto przeprowadzić skanowanie , tworzenia wykluczeń za pomocą symboli wieloznacznych i zmiennych środowiskowych oraz uzupełniania ochrony za pomocą narzędzia MSRT (narzędzia dostępnego za pomocą pliku „mrt”) i narzędzia Microsoft Safety Scanner (msert.exe). Zamieszczamy również zalecenia dotyczące bezpieczeństwa, aby zapobiec problemom i co zrobić, jeśli problem nadal występuje.
Kiedy wskazane jest poddanie się kontroli bezpieczeństwa?
Czasami najlepiej jest zachować ostrożność i przeprowadzić ręczne sprawdzenie. Jeśli podejrzewasz infekcję lub chcesz sprawdzić, czy poprzednia sytuacja zagrożenia ustąpiła, warto uruchomić skanowanie na żądanie . Po zakończeniu skanowania Defender poinformuje Cię, czy wykryje jakiekolwiek zagrożenie i jakie działania należy podjąć.
Typowe oznaki problemów z komputerem są oczywiste: system działa wolniej niż zwykle , bateria rozładowuje się szybciej niż zwykle lub zużycie danych gwałtownie rośnie bez wyraźnego powodu. Objawy te zazwyczaj wskazują na to, że nieznany proces zużywa zasoby w tle.
Typowe wskaźniki potencjalnego złośliwego oprogramowania
-
Wydajność nagle spada, aplikacje otwierają się dłużej lub częściej się zawieszają, niż oczekiwano.
-
Bateria działa znacznie krócej niż kiedyś, nawet bez zmiany sposobu codziennego użytkowania.
-
Nieoczekiwane zużycie danych, zwłaszcza jeśli nie instalowałeś niczego nowego i nie pobierałeś zbyt wielu plików.
Inne wskazówki to uporczywe wyskakujące okienka, nietypowe przekierowania w przeglądarce , samoistnie zmieniające się ustawienia lub programy, których instalacji nie pamiętasz. Przy najmniejszym podejrzeniu sprawdź swój system.
Przeskanuj swój komputer za pomocą programu Windows Security (Microsoft Defender)
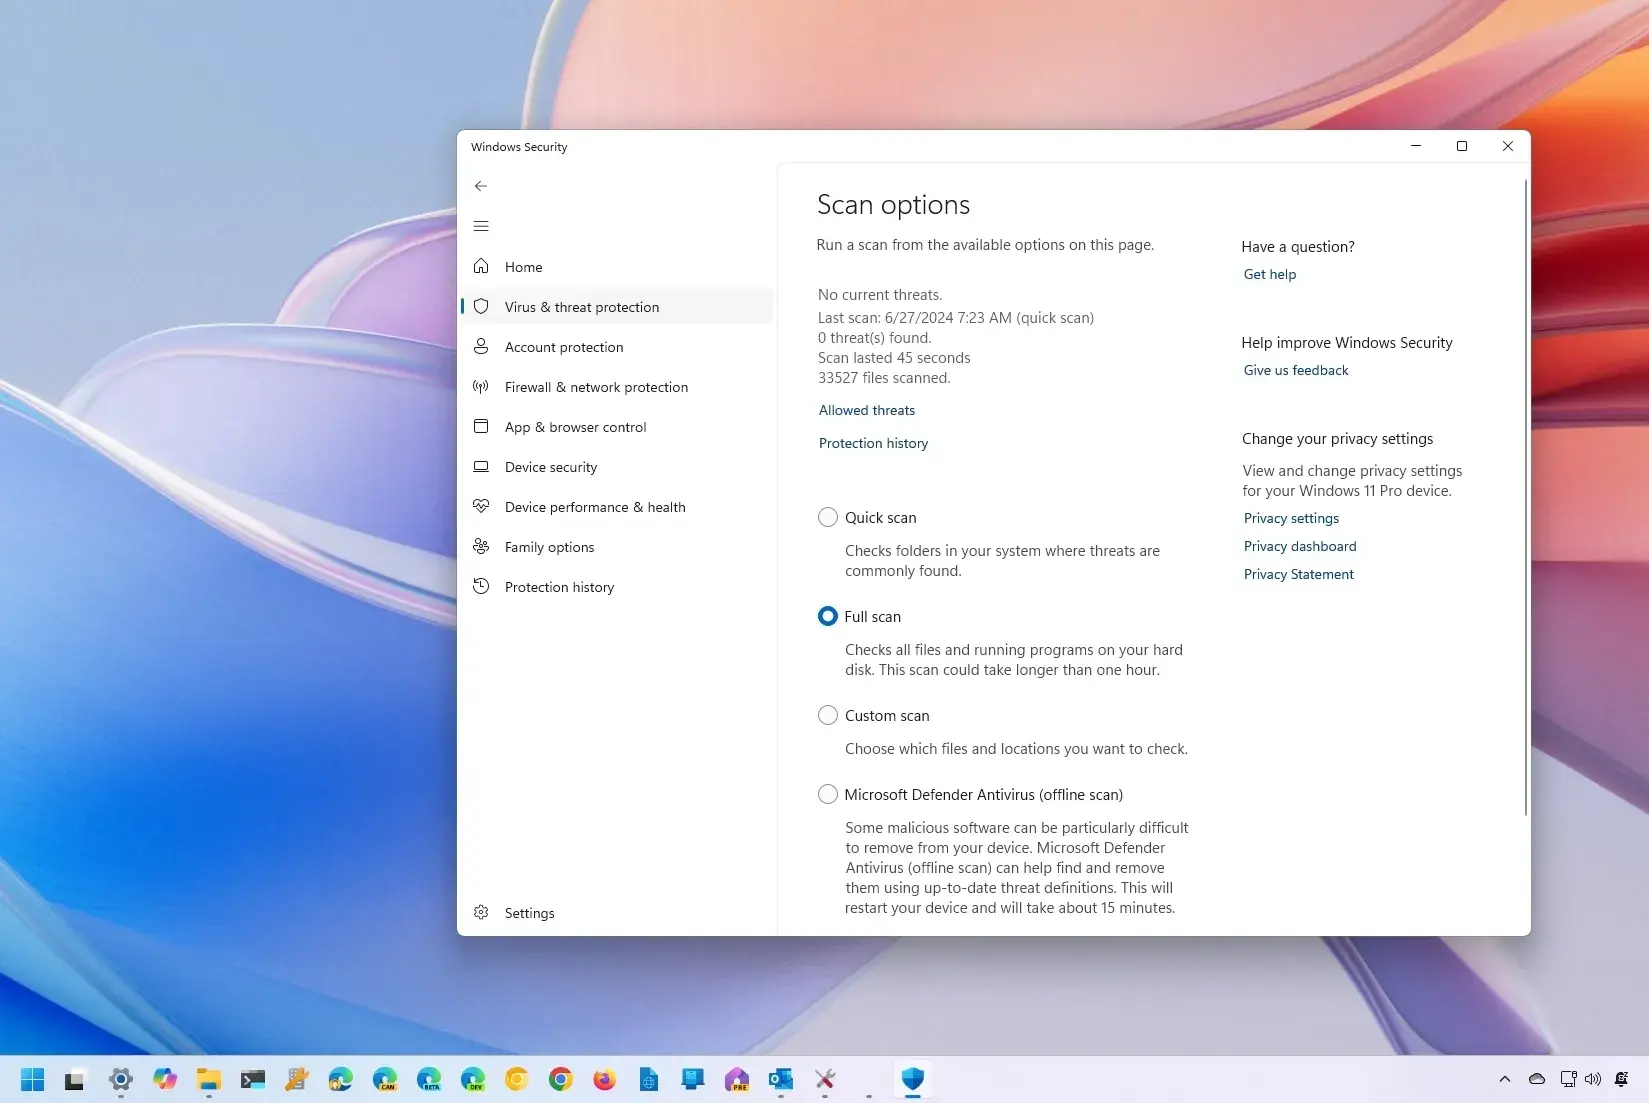
System Windows 11 zawiera aplikację Zabezpieczenia Windows , która umożliwia skanowanie w dowolnym momencie. Program antywirusowy firmy Microsoft działa automatycznie w tle, monitorując otwierane lub pobierane pliki i procesy , ale to Ty decydujesz, kiedy uruchomić dokładniejsze skanowanie.
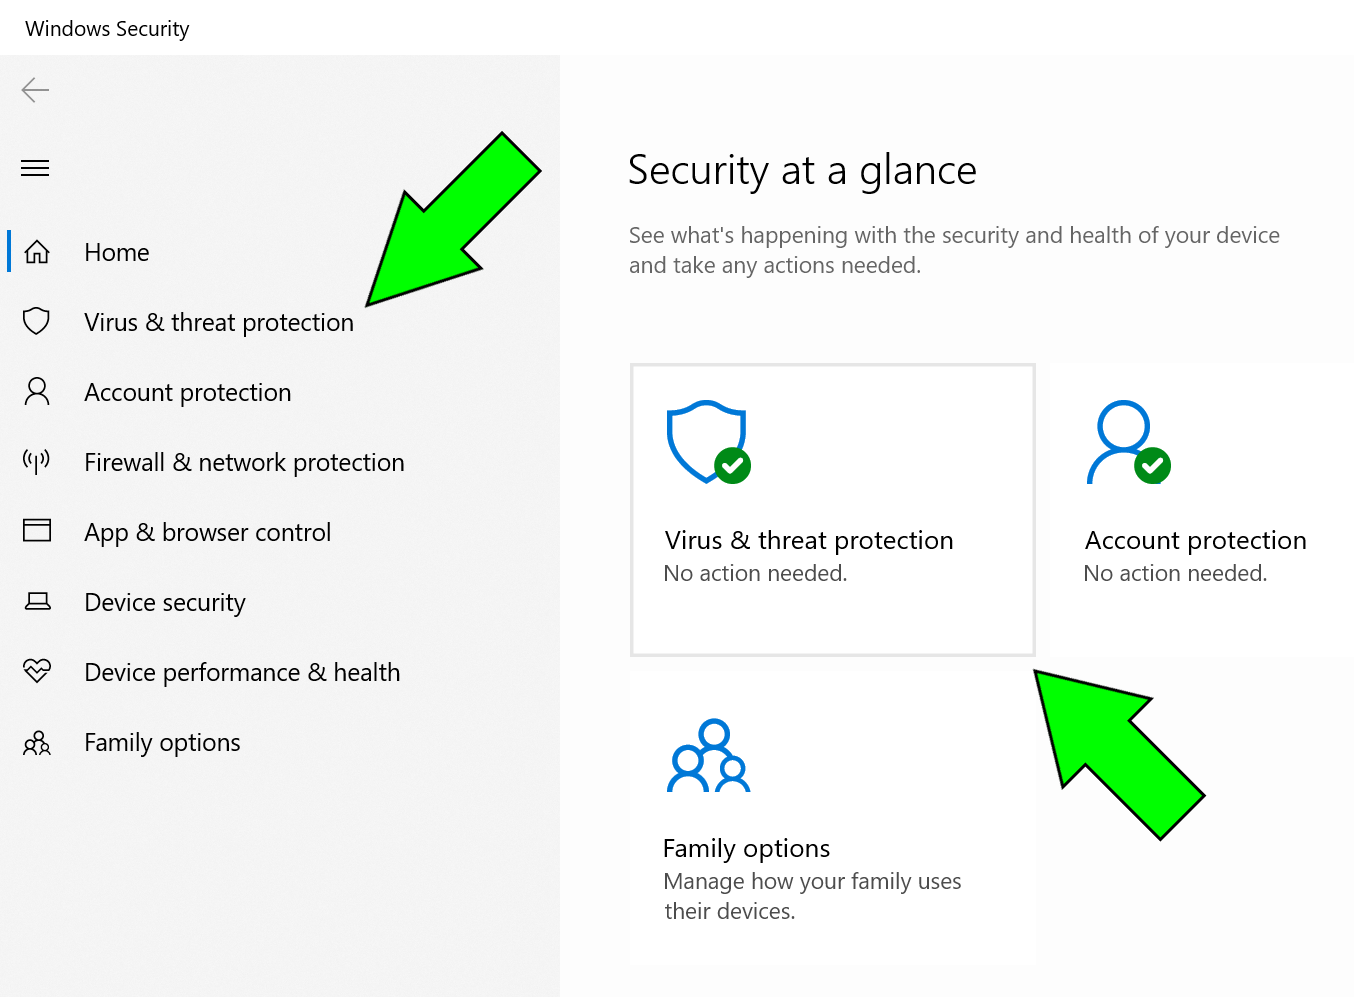
Aby otworzyć konsolę, przejdź do Ustawienia > Prywatność i bezpieczeństwo > Zabezpieczenia systemu Windows i dotknij „Otwórz Zabezpieczenia systemu Windows”. Następnie przejdź do „Ochrona przed wirusami i zagrożeniami” i dotknij „Opcje skanowania”, aby wybrać sposób postępowania. Dostępne są skanowanie szybkie, pełne, niestandardowe oraz w trybie offline programu antywirusowego Microsoft Defender .
Szybkie skanowanie sprawdza najbardziej narażone obszary; pełne skanowanie dokładnie bada każdy zakątek systemu; a w przypadku skanowania niestandardowego możesz wybrać konkretne foldery lub dyski. Skanowanie offline restartuje komputer i przeprowadza analizę przed załadowaniem systemu Windows , co jest bardzo przydatną opcją w przypadku uporczywych zagrożeń, które ukrywają się podczas normalnego uruchamiania, takich jak bootkity UEFI.
Po kliknięciu przycisku „Skanuj teraz” program Defender przeanalizuje Twoje pliki i pokaże Ci, czy wykrył coś podejrzanego. Jeśli wykryje infekcję, możesz poddać ją kwarantannie lub usunąć , wyświetlając jasne zalecenia dla każdego wykrycia. Jeśli niczego nie znajdzie, natychmiast to zobaczysz.
Aby sprawdzić, czy ochrona jest aktywna, otwórz aplikację Zabezpieczenia systemu Windows i przejdź do sekcji „Ochrona przed wirusami i zagrożeniami”. W sekcji „Kto mnie chroni?” kliknij „Zarządzaj dostawcami”, aby sprawdzić oprogramowanie antywirusowe. Jeśli chcesz włączyć ochronę w czasie rzeczywistym, przejdź do sekcji „Ustawienia ochrony przed wirusami i zagrożeniami” > „Zarządzaj ustawieniami” i zmień ustawienie „ Ochrona w czasie rzeczywistym” na Wł.
Analizuj pliki i foldery z poziomu Eksploratora
Czasami nie chcesz skanować całego systemu, a jedynie konkretny element, który budzi Twoje obawy. W takim przypadku w Eksploratorze plików możesz kliknąć prawym przyciskiem myszy dowolny plik lub folder i wybrać „Pokaż więcej opcji”, a następnie „Skanuj za pomocą programu Microsoft Defender ”. To szybki sposób na sprawdzenie, czy załącznik, pobrany plik lub konkretny folder jest czysty.
Po zakończeniu zobaczysz wyniki. Jeśli aplikacja wykryje cokolwiek, przeniesie Cię do strony z opcjami skanowania, aby zarządzać zagrożeniem bez marnowania czasu . Jeśli nic nie zostanie znalezione, możesz być pewien, że ten element nie stwarza żadnego znanego zagrożenia.
Wykluczenia w programie Microsoft Defender: kiedy i jak je skonfigurować
W niektórych zaawansowanych scenariuszach możesz nie chcieć, aby oprogramowanie antywirusowe monitorowało konkretny plik, folder lub proces w czasie rzeczywistym. Na przykład w środowiskach programistycznych lub przy użyciu narzędzi, o których wiesz, że są bezpieczne, ale generują fałszywe alarmy. W takich przypadkach możesz tworzyć wyjątki, zawsze zachowując ostrożność i tylko wtedy, gdy jest to absolutnie konieczne.
Należy pamiętać, że te wykluczenia wpływają na skanowanie w czasie rzeczywistym programu antywirusowego Microsoft Defender. Zaplanowane skanowanie, zarówno z poziomu samego programu Defender, jak i zewnętrznego rozwiązania antywirusowego, może nadal wykrywać te elementy, chyba że są one również wykluczone w tych produktach.
Aby dodać lub usunąć wykluczenia, przejdź do Zabezpieczenia systemu Windows > Ochrona przed wirusami i zagrożeniami > Zarządzaj ustawieniami (w obszarze Ustawienia ochrony przed wirusami i zagrożeniami) i kliknij Dodaj lub usuń wykluczenia. Możesz wybrać jeden z czterech typów, w zależności od tego, co chcesz wykluczyć.
-
Plik : Wyklucza konkretny plik, którego nie chcesz sprawdzać w czasie rzeczywistym.
-
Folder : wyklucza folder i całą jego zawartość, włączając pliki w jego podfolderach.
-
Typ pliku: wyklucza całe rozszerzenia. Na przykład, używając wzorca takiego jak
*stwykluczy.test,.past,.investi każde rozszerzenie kończące się na „st”. -
Proces : Każdy plik otwarty przez ten proces jest wykluczony z analizy w czasie rzeczywistym. Uwaga: Pliki te mogą być nadal analizowane podczas skanowania ręcznego lub zaplanowanego, jeśli nie zostały wykluczone jako plik lub folder.
Możesz użyć symboli wieloznacznych, aby objąć wiele przypadków jednym wykluczeniem. Gwiazdka (*) zastępuje dowolną liczbę znaków. Praktyczne przykłady:
-
W trakcie:
C:\\MyProcess\\*sprawi, że wszystkie procesy zlokalizowane wC:\\MyProcessi jego podfoldery są wyłączone z analizy w czasie rzeczywistym. -
W procesach według nazwy:
prueba.*Wyklucza to pliki otwierane przez dowolny proces, którego nazwa to „test”, bez względu na ich rozszerzenie.
Co więcej, możliwe jest użycie zmiennych środowiskowych do elastycznego definiowania tras. Na przykład wykluczenie, które używa %PROGRAMDATA%\\CustomLogFiles\\test.exe pozwoli pliki otwarte za pomocą tej konkretnej ścieżki Zostaną one wyłączone z analizy w czasie rzeczywistym. Sprawdź listę dostępnych zmiennych środowiskowych w dokumentacji systemu Windows, jeśli potrzebujesz innych ścieżek.
Usuwanie wykluczeń jest równie proste: wróć do sekcji „Dodaj lub usuń wykluczenia”, wybierz to, którego nie potrzebujesz i kliknij „Usuń”, aby cofnąć zmianę . Pamiętaj o regularnym przeglądaniu wykluczeń, aby uniknąć niepotrzebnych luk w ochronie.
MSRT (mrt): klasyczne narzędzie do usuwania złośliwego oprogramowania
Oprócz programu Defender, system Windows od lat zawiera narzędzie, które wielu pomija: narzędzie Microsoft Software Removal Tool (MSRT). Nie zastępuje ono oprogramowania antywirusowego ani nie skanuje w czasie rzeczywistym, ale potrafi wykryć i usunąć niektóre popularne rodziny złośliwego oprogramowania , w tym niektóre rootkity , za pomocą bardzo prostego, ręcznego skanowania.
Aby uruchomić, naciśnij jednocześnie klawisz Windows + R, aby otworzyć okno dialogowe „Uruchom”. Wpisz mrt i potwierdź przyciskiem OK. System Windows poprosi o uprawnienia administratora; kliknij Tak. Zobaczysz okno narzędzia Microsoft Malicious Software Removal Tool z krótkim wprowadzeniem i przyciskiem Następny do rozpoczęcia.
Wybierz typ skanowania: szybkie, pełne lub niestandardowe (ten ostatni pozwala na sprawdzenie określonych ścieżek). Skanowanie może trwać od kilku minut do ponad godziny, w zależności od rozmiaru dysków i liczby plików . Po zakończeniu MSRT poinformuje Cię, czy coś zostało znalezione, a jeśli tak, zaoferuje Ci możliwość usunięcia.
MSRT jest przydatny, jeśli przytłacza Cię mnogość opcji programu Defender lub szukasz tradycyjnego, ręcznego skanowania . Należy jednak pamiętać, że jego zakres jest przeznaczony do wykrywania typowych zagrożeń, a dla dokładniejszego skanowania najlepiej skorzystać z wbudowanych funkcji skanowania programu Defender, w tym trybu offline.
Microsoft Safety Scanner (msert.exe): Zaktualizowane skanowanie na żądanie
Innym oficjalnym narzędziem, na które warto zwrócić uwagę, jest Microsoft Safety Scanner – przenośny plik wykonywalny, który można pobrać i uruchomić w razie potrzeby. Jego celem jest skanowanie komputerów z systemem Windows w poszukiwaniu i usuwanie złośliwego oprogramowania oraz próba cofnięcia zmian spowodowanych przez zidentyfikowane zagrożenia . Jest to idealne narzędzie do dodatkowej opinii w przypadku podejrzenia, że coś zostało pominięte, i stanowi uzupełnienie innych narzędzi i sztuczek konserwacyjnych.
Należy pamiętać o kilku kluczowych kwestiach: definicje narzędzia Safety Scanner są często aktualizowane, a ważność narzędzia wygasa 10 dni po pobraniu . Jeśli po tym czasie zechcesz ponownie z niego skorzystać, pobierz najnowszą wersję i uruchom ją ponownie, aby upewnić się, że zawiera ona najbardziej aktualne informacje o bezpieczeństwie.
Skaner bezpieczeństwa nie instaluje się ani nie pojawia się w menu Start ani na pulpicie. Zapisz plik w miejscu, w którym go zapamiętasz (zwykle msert.exe) i otwórz ją, aby rozpocząć egzamin. Możesz wybierać pomiędzy badaniami szybkimi, pełnymi lub spersonalizowanymi.Na koniec zobaczysz podsumowanie na ekranie.
Jeśli chcesz zobaczyć pełne szczegóły wykryć, sprawdź dziennik pozostawiony przez narzędzie %SYSTEMROOT%\\debug\\msert.logAby go „odinstalować”, wystarczy usuń plik wykonywalny gdy już go nie potrzebujesz. Pamiętaj: nie zastępuje on programu antywirusowego, a dla zapewnienia ochrony w czasie rzeczywistym zaleca się włączenie programu Microsoft Defender.
Najlepsze praktyki zapobiegania złośliwemu oprogramowaniu w systemie Windows 11
Żaden test nie zastąpi prewencji. Im bardziej ograniczysz powierzchnię ataku, tym mniejsze prawdopodobieństwo, że złośliwe oprogramowanie dostanie się do systemu. System Windows 11 oferuje szereg funkcji i ustawień, które w połączeniu ze zdrowym rozsądkiem stanowią znaczący krok naprzód w dziedzinie bezpieczeństwa.
-
Aktualizuj system Windows i aplikacje : przejdź do Ustawienia > Windows Update i dotknij opcji „Sprawdź aktualizacje”. Te poprawki często obejmują poprawki zabezpieczeń, które eliminują podatne na wykorzystanie luki w zabezpieczeniach.
-
Pobieraj oprogramowanie tylko z zaufanych źródeł : najlepiej ze strony producenta lub sklepu Microsoft Store. Unikaj nieoficjalnych stron internetowych lub nielegalnych wersji płatnego oprogramowania, które często zawierają niechciane produkty w pakiecie.
-
Aktywuj zaporę sieciową na wszystkich profilach : Przejdź do Zabezpieczenia systemu Windows > „Zapora sieciowa i ochrona sieci” i sprawdź sieci domenowe, prywatne i publiczne. Włącz zaporę sieciową na każdym z nich, aby zablokować nieautoryzowany dostęp. Możesz również użyć bezpłatnego programu do zarządzania zaporą sieciową.
-
Używaj silnych, unikalnych haseł i włączaj uwierzytelnianie wieloskładnikowe, kiedy tylko jest to możliwe. Menedżer haseł może ułatwić Ci życie bez rezygnowania z bezpieczeństwa.
-
Regularnie twórz kopie zapasowe ważnych plików, na dysku zewnętrznym lub w chmurze. W razie poważnego incydentu będziesz zadowolony, że możesz odzyskać swoje dane.
-
Zachowaj ostrożność, dodając załączniki i linki w wiadomościach e-mail : sprawdź nadawcę, zachowaj ostrożność w przypadku wiadomości, które wzbudzają poczucie pilności, i unikaj otwierania plików wykonywalnych, których nie spodziewałeś się otrzymać.
Jeśli podejrzewasz, że konkretny plik jest źródłem problemu, usuń go i opróżnij Kosz . Jeśli nie możesz go usunąć, zobacz, jak usunąć pliki, których nie można usunąć w systemie Windows.
Zalecane skany i sposób reagowania na wykrycia
Gdy problem wygląda poważnie, warto uruchomić pełne skanowanie za pomocą programu Defender, a następnie skanowanie offline . Ten tryb restartuje system i skanuje go przed załadowaniem usług i sterowników, utrudniając ukrycie się złośliwego oprogramowania.
Jeśli program Microsoft Defender wykryje złośliwe oprogramowanie, zasugeruje działania: najczęściej jest to kwarantanna lub usunięcie pliku. Kwarantanna neutralizuje ryzyko bez trwałego usuwania pliku , umożliwiając jego przywrócenie w przypadku fałszywego alarmu. Jeśli plik nie jest potrzebny, należy go usunąć.
Jeśli skonfigurowano wykluczenia, należy pamiętać, że dotyczą one tylko skanowania w czasie rzeczywistym . Skanowanie ręczne lub zaplanowane może nadal obejmować wyszukiwanie wykluczonych elementów, chyba że są one również wykluczone w tym typie skanowania lub w innym zainstalowanym programie antywirusowym.
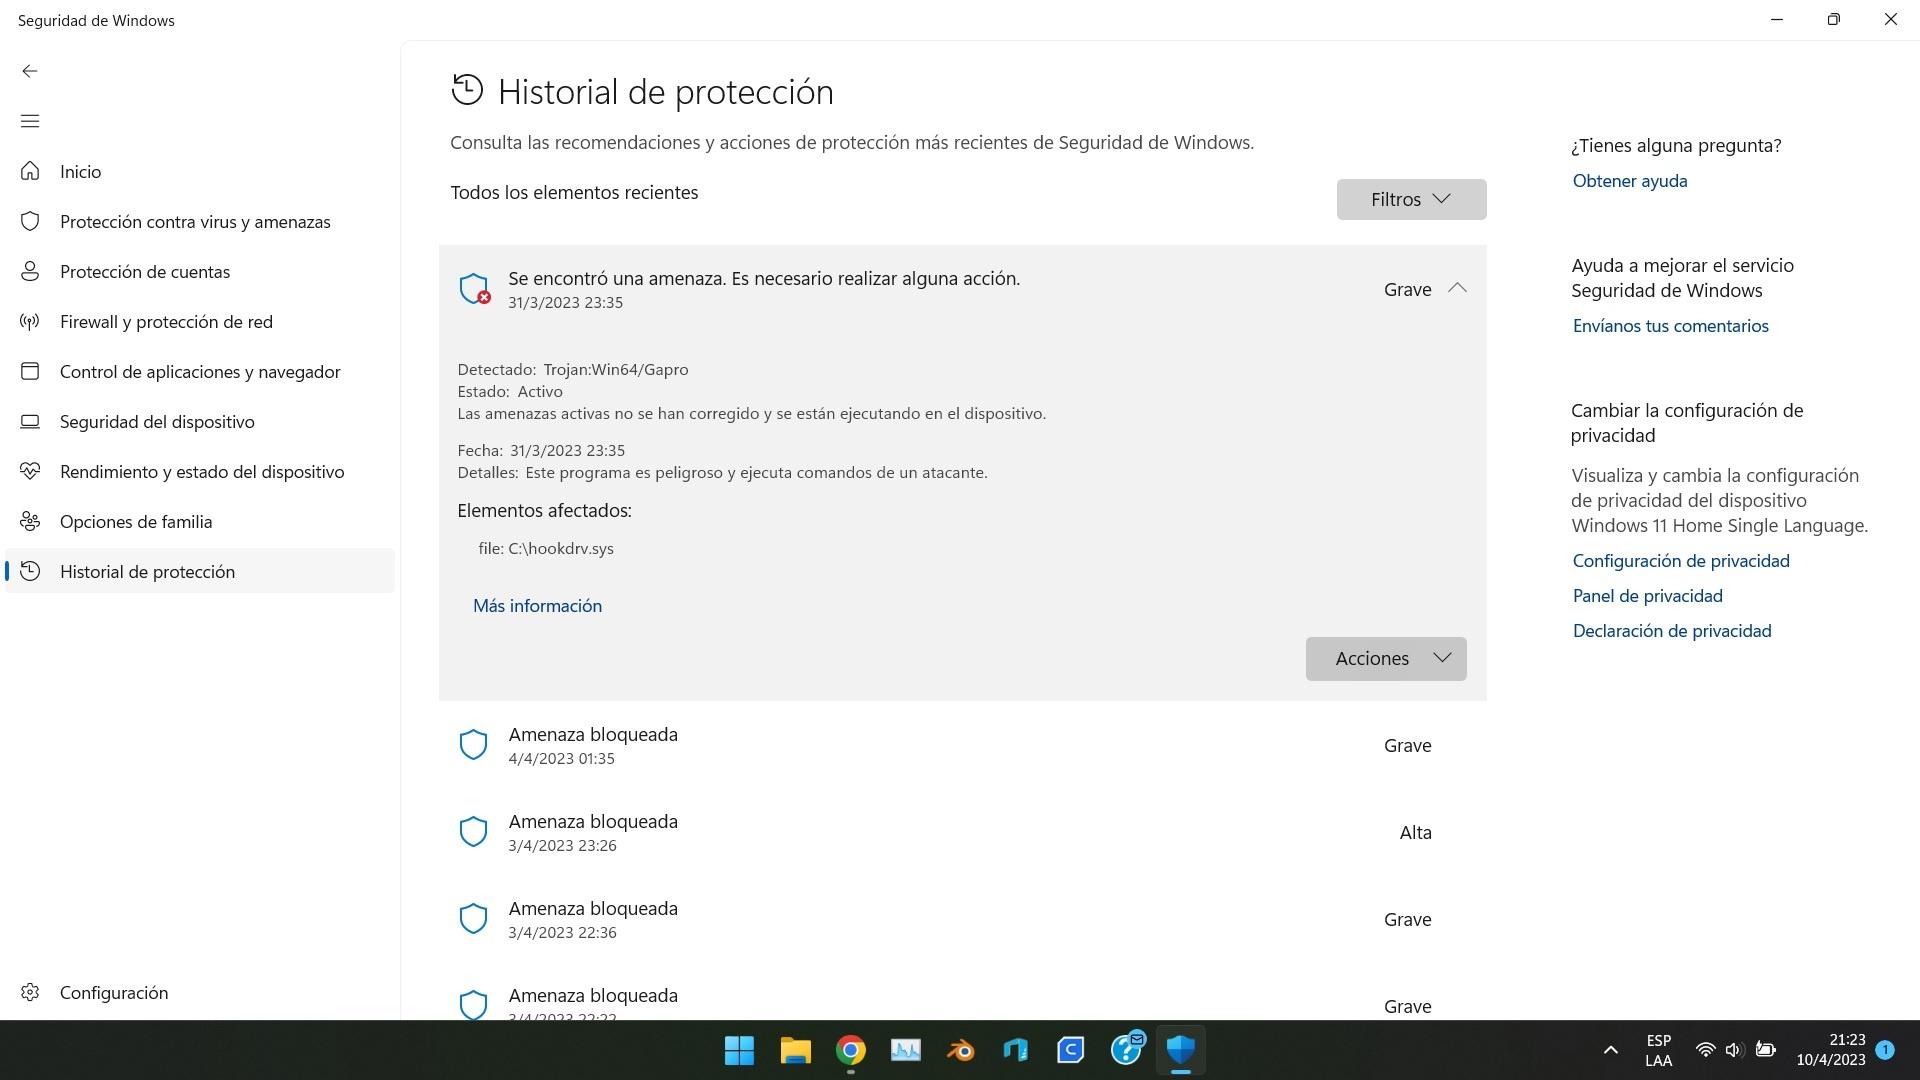
Po zakończeniu sprawdź historię ochrony w aplikacji Zabezpieczenia systemu Windows (w sekcji „Ochrona przed wirusami i zagrożeniami”), aby zobaczyć, jakie działania zostały podjęte i kiedy . Ten zapis pomoże Ci zrozumieć skalę incydentu.
Jeśli złośliwe oprogramowanie nadal występuje: zaawansowane kroki
Zdarzają się uporczywe sytuacje, w których pomimo skanowania system nadal zachowuje się nieprawidłowo. W takich przypadkach należy połączyć kilka warstw: uruchomić skanowanie offline programu Defender, użyć narzędzia MSRT i skorzystać z niedawno pobranego narzędzia Microsoft Safety Scanner w celu uzyskania aktualnych definicji. Wiele infekcji można usunąć dzięki tej strategii.
Jeśli nic innego nie pomoże, rozważ czystą reinstalację systemu Windows jako ostateczność. Zanim to zrobisz, skopiuj najważniejsze pliki na dysk zewnętrzny lub do chmury. A jeśli potrzebujesz pomocy, zajrzyj do oficjalnej dokumentacji, na fora społecznościowe i do działu wsparcia producenta, aby uzyskać odpowiedzi na konkretne pytania.
Więcej zasobów i nauki
Firma Microsoft oferuje zasoby, które pomogą Ci zrozumieć, w jaki sposób złośliwe oprogramowanie infiltruje systemy, jakie taktyki stosuje ( phishing , oszukańcze pobieranie plików, exploity) oraz jak zmniejszyć ryzyko. Zapoznaj się z sekcjami pomocy i szkoleń Microsoft Security, aby wzmocnić swoje nawyki związane z ochroną i poznać nowe narzędzia, gdy tylko staną się dostępne.
Pamiętaj, że bezpieczeństwo to nie przycisk, który się naciska i tyle; to ciągły proces. Aktualizuj system, korzystaj z wbudowanych funkcji systemu Windows 11, regularnie skanuj komputer i minimalizuj instalację oprogramowania z nieznanych źródeł.
Mając na uwadze powyższe, utrzymanie prawidłowego działania systemu Windows 11 nie powinno stanowić problemu: Defender zapewnia ochronę w czasie rzeczywistym , Eksplorator umożliwia sprawdzanie plików na bieżąco, wykluczenia dają precyzyjną kontrolę w razie potrzeby, a narzędzia MSRT i Safety Scanner oferują szybką drugą opinię, gdy coś wydaje się niepokojące. Jeśli dodatkowo będziesz aktualizować system, aktywować zaporę sieciową i zachować ostrożność podczas pobierania i otwierania plików, Twój komputer będzie znacznie lepiej chroniony przed wirusami i innymi zagrożeniami cyfrowymi.