- Zainstalowanie sieci VPN na poziomie routera szyfruje ruch ze wszystkich podłączonych urządzeń, także tych, które nie obsługują natywnych aplikacji.
- Ważne jest posiadanie neutralnego routera kompatybilnego z protokołami takimi jak OpenVPN lub WireGuard, ponieważ oferta sprzętu zapewniana przez operatorów jest zwykle ograniczona.
- Choć zwiększa prywatność i pozwala ominąć ograniczenia geograficzne, może jednak zmniejszyć prędkość łącza internetowego ze względu na proces szyfrowania danych.
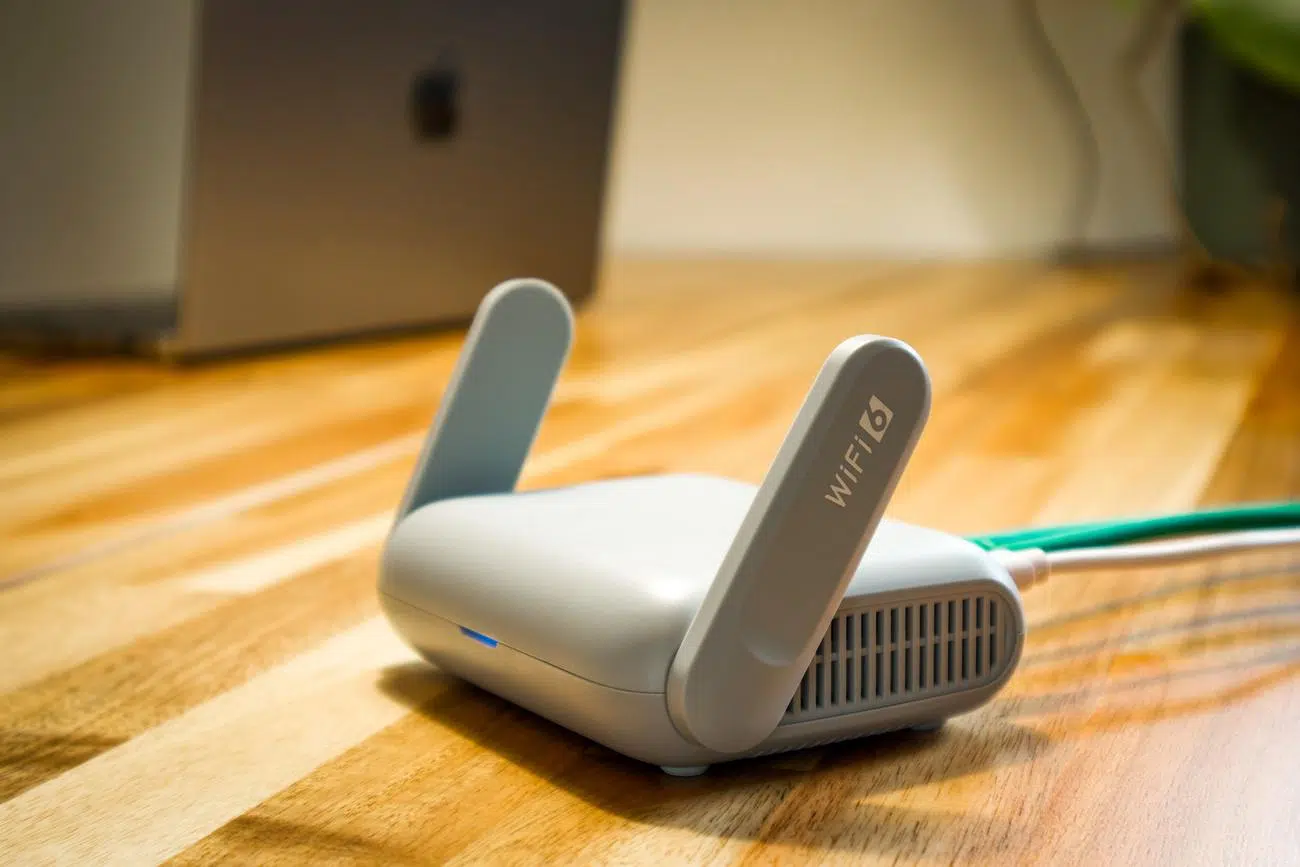
Prawdopodobnie słyszałeś o wirtualnych sieciach prywatnych (VPN), ale przeniesienie ich na wyższy poziom i zainstalowanie bezpośrednio w sercu sieci – routerze – to majstersztyk dla tych, którzy szukają całkowitej prywatności w domu . W ten sposób nie tylko chronisz swój komputer lub telefon, ale tworzysz niewidzialną tarczę, która otacza każde urządzenie podłączone do Wi-Fi, od konsoli do gier po inteligentną żarówkę.
Pomysł jest prosty: zamiast instalować aplikację na każdym urządzeniu, router szyfruje cały ruch przed jego wysłaniem do internetu. Jest to szczególnie przydatne w przypadku urządzeń, które są problematyczne, ponieważ nie pozwalają na instalację zewnętrznego oprogramowania. Nie jest to jednak pozbawione wyzwań, ponieważ wymaga kompatybilnego sprzętu i chęci ingerencji w ustawienia techniczne sieci.
Czym właściwie jest router VPN i jak działa?
Zasadniczo mówimy o urządzeniu sieciowym, które może obsługiwać oprogramowanie VPN zintegrowane z jego systemem. Zamiast, aby każde urządzenie zarządzało własnym bezpiecznym połączeniem, router działa jak scentralizowany, szyfrowany tunel . Podczas przeglądania internetu dane przesyłane są z urządzenia do routera, który je pakuje i szyfruje przed wysłaniem do serwera VPN, ukrywając w ten sposób Twój prawdziwy adres IP i chroniąc Twoją tożsamość.
Ten system to zbawienie dla urządzeń Internetu Rzeczy (IoT) , takich jak konfiguracja ustawień prywatności w telewizorze Smart TV lub podłączonych urządzeniach, które zazwyczaj stanowią luki w zabezpieczeniach. Centralizując ochronę, gwarantujesz, że żadne dane nie będą przesyłane w postaci zwykłego tekstu, niezależnie od tego, czy urządzenie obsługuje aplikacje zabezpieczające, czy nie.

Zalety i wady tej metody
Nie zawsze jest tak różowo i warto rozważyć za i przeciw, zanim się na to zdecydujesz. Z jednej strony, ochrona jest stała i automatyczna ; po skonfigurowaniu możesz o niej zapomnieć, a wszystko, co dostanie się do Twojego domu, jest bezpieczne. Co więcej, optymalizujesz korzystanie z konta VPN, ponieważ router jest traktowany jako pojedyncze podłączone urządzenie , niezależnie od liczby podłączonych do niego telefonów czy tabletów.
- Oszczędność czasu: Nie musisz konfigurować każdego urządzenia osobno.
- dostęp globalny: Idealne rozwiązanie, aby ominąć ograniczenia geograficzne i oglądać treści z innych krajów na telewizorze Smart TV.
- Bezpieczeństwo zawsze włączone: Unikniesz narażenia się na niebezpieczeństwo z powodu nieuwagi podczas przeglądania stron internetowych.
Istnieją jednak pewne wady. Główną z nich jest spadek prędkości , ponieważ szyfrowanie zużywa zasoby, a ruch jest kierowany na serwer VPN. Prawdą jest również, że zmiana lokalizacji serwera jest bardziej uciążliwa, ponieważ wymaga dostępu do panelu sterowania routera zamiast klikania aplikacji. Ponadto, jeśli procesor routera jest bardzo podstawowy, może on zostać przeciążony i restartować się przy dużym obciążeniu.
Rzeczywistość routerów operatorskich w Hiszpanii
Tutaj wiele osób spotyka niemiła niespodzianka. Routery oferowane przez Movistar, Vodafone, Orange czy Digi to zazwyczaj bardzo podstawowe urządzenia z zamkniętym oprogramowaniem układowym. W większości przypadków urządzenia te nie obsługują klientów VPN ani nie pozwalają na modyfikację wewnętrznego oprogramowania. Próba instalacji oprogramowania układowego, takiego jak DD-WRT lub OpenWRT, to igranie z ogniem, ponieważ można utracić połączenie z dostawcą poprzez usunięcie konfiguracji zintegrowanego ONT.
Jeśli router dostarczony przez Twojego dostawcę usług internetowych nie oferuje takiej opcji, masz dwa rozwiązania. Najprostszym jest zakup routera innej firmy i przełączenie go w tryb mostu, delegując całe zarządzanie do nowego urządzenia. Inną opcją jest skonfigurowanie serwera VPN na osobnym urządzeniu, takim jak domowy serwer NAS lub Raspberry Pi, choć nadaje się to raczej do zdalnego dostępu do sieci domowej niż do routingu całego ruchu przez internet.
Kroki wykonania konfiguracji
Jeśli posiadasz już kompatybilny router (np. niektóre modele ASUS, TP-Link, QNAP lub FRITZ!), proces przebiega podobnie w przypadku niemal wszystkich marek. Najpierw musisz uzyskać dostęp do interfejsu administracyjnego, wpisując w przeglądarce adres domyślnej bramy (np. 192.168.1.1 lub 192.168.0.1) i logując się za pomocą swoich danych.
Po wejściu do środka, poszukaj zakładki „Zaawansowane” lub „VPN” . Tutaj musisz wybrać protokół, którego chcesz używać. WireGuard jest obecnie najbardziej polecany ze względu na szybkość , a OpenVPN ze względu na kompatybilność. Musisz przesłać plik konfiguracyjny (.ovpn) dostarczony przez dostawcę VPN lub ręcznie wprowadzić adres serwera i klucze szyfrujące.
Kluczowym krokiem jest skonfigurowanie ustawień DNS . Aby zapobiec wyciekom danych, zaleca się korzystanie z serwerów DNS dostawcy usług internetowych (ISP) zamiast serwerów VPN. Na koniec zapisz zmiany i uruchom ponownie urządzenie . Aby upewnić się, że wszystko działa poprawnie, możesz sprawdzić, czy serwer VPN jest rzeczywiście bezpieczny, weryfikując, czy wyświetlana lokalizacja to lokalizacja serwera VPN, a nie Twój adres domowy.

Wskazówki, jak w pełni wykorzystać potencjał swojej sieci
Aby zapobiec spowolnieniu połączenia, warto wybrać serwer znajdujący się najbliżej Twojej lokalizacji. Im krótsza odległość, jaką pokonują dane, tym mniejsze opóźnienie. Kluczowe jest również unikanie duplikacji: jeśli masz już VPN na routerze, nie uruchamiaj aplikacji VPN na komputerze, ponieważ podwójne szyfrowanie znacznie obniży wydajność przeglądania.
Jeśli posiadasz zaawansowany router, taki jak TP-Link, możesz skorzystać z funkcji routingu selektywnego . Pozwala ona decydować, które urządzenia mają korzystać z połączenia VPN, a które ze standardowego. Na przykład, aby uniknąć opóźnień, możesz zezwolić konsoli do gier na połączenie bezpośrednie, podczas gdy reszta domowników będzie mogła korzystać z internetu w ramach prywatności zapewnianej przez VPN.
Wybierając usługę VPN, unikaj darmowych. Są one nie tylko powolne, ale często sprzedają Twoje dane stronom trzecim w celu spieniężenia usługi, co całkowicie zaprzecza celowi instalacji VPN. Zainwestuj w płatną usługę, która gwarantuje brak logów i wykorzystuje zaawansowane funkcje bezpieczeństwa VPN oraz nowoczesne standardy szyfrowania.
Szyfrowanie sieci od podstaw to najlepszy sposób na ochronę prywatności w domu, umożliwiając ochronę nawet najprostszego urządzenia bez konieczności ręcznego wprowadzania zmian. Chociaż wymaga to specjalistycznego sprzętu i początkowej konfiguracji, która może onieśmielać początkującego użytkownika, spokój ducha wynikający z wiedzy, że cały ruch opuszcza dom anonimowo i bezpiecznie, z nawiązką rekompensuje potencjalny spadek prędkości pobierania.
