- System DNS tłumaczy nazwy domen na adresy IP, a jakiekolwiek błędy w tej translacji powodują błędy ładowania, spowolnienie lub całkowitą utratę dostępu do stron internetowych i usług.
- Wiele błędów typu „serwer DNS nie odpowiada” wynika ze złej konfiguracji protokołu IP, uszkodzonej pamięci podręcznej DNS, źle skonfigurowanych routerów lub zapór sieciowych, a nie z faktycznej awarii dostawcy.
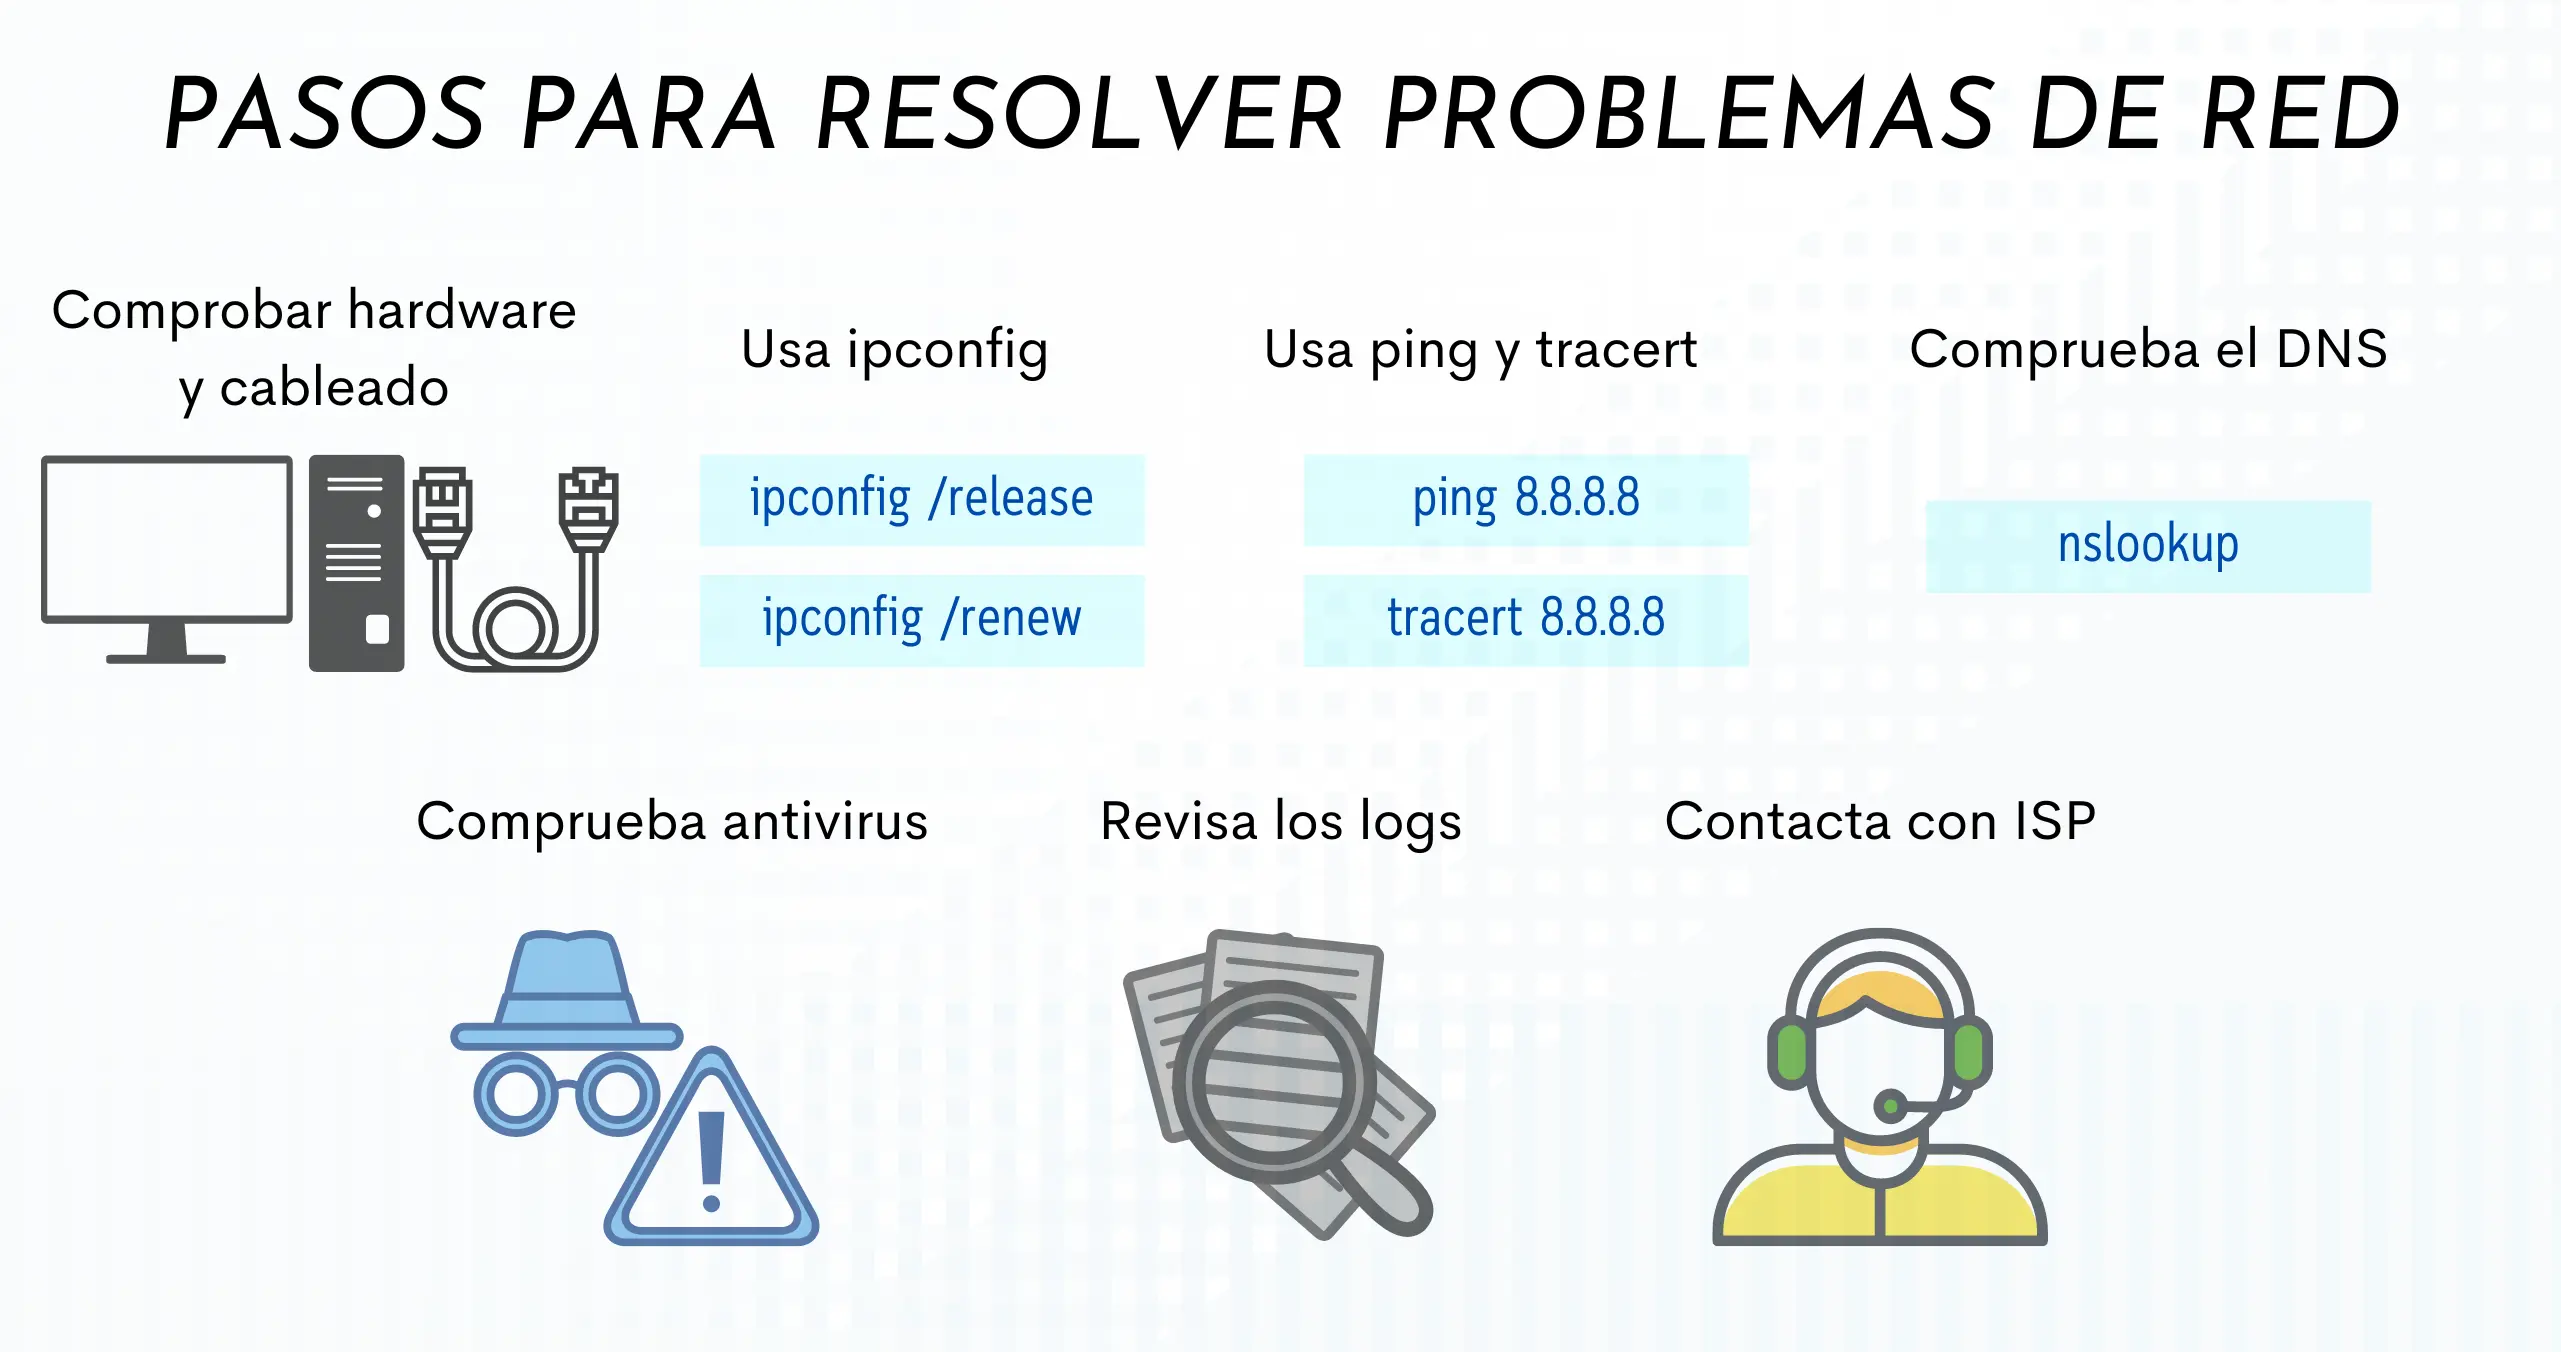
- Narzędzia takie jak ipconfig, nslookup, dnscmd i dzienniki zdarzeń pozwalają ustalić, czy problem dotyczy klienta, routera, serwera DNS czy rekursji/delegacji.
- Wybór niezawodnych serwerów DNS, aktualizowanie oprogramowania sprzętowego i systemów oraz monitorowanie sieci znacznie zmniejsza częstotliwość występowania incydentów DNS i problemów z łącznością IP.
Kiedy wszystko działa poprawnie, przeglądanie internetu wydaje się magiczne: wpisujesz adres, naciskasz Enter i w ciągu kilku sekund strona pojawia się w całości. Ale wystarczy, że DNS lub sieć IP zawiodą, a my przejdziemy od magii do rozpaczy: strony internetowe się nie ładują, gry online się zawieszają, platformy wideo się zawieszają, a nawet komputery w sieci lokalnej nie mogą się ze sobą połączyć.
Problem w tym, że często problem nie leży w samej przeglądarce ani połączeniu światłowodowym, ale w drobnych szczegółach konfiguracji, takich jak ustawienia IP, DNS, routera, modemu lub zapory sieciowej, które zostały błędnie skonfigurowane. Co gorsza, komunikaty o błędach są niejasne: „Serwer DNS nie odpowiada”, „Nie znaleziono serwera DNS”, „Błąd DNS”, „Przekroczono limit czasu żądania”… W tym artykule szczegółowo wyjaśnimy, co tak naprawdę się dzieje, jak zdiagnozować problem za pomocą profesjonalnych narzędzi (nslookup, ipconfig, dnscmd itp.) i, co najważniejsze, jak dostroić ustawienia sieci IP i DNS, aby nie sprawiały już więcej problemów.
Czym właściwie jest DNS i jaki jest jego związek z siecią IP?
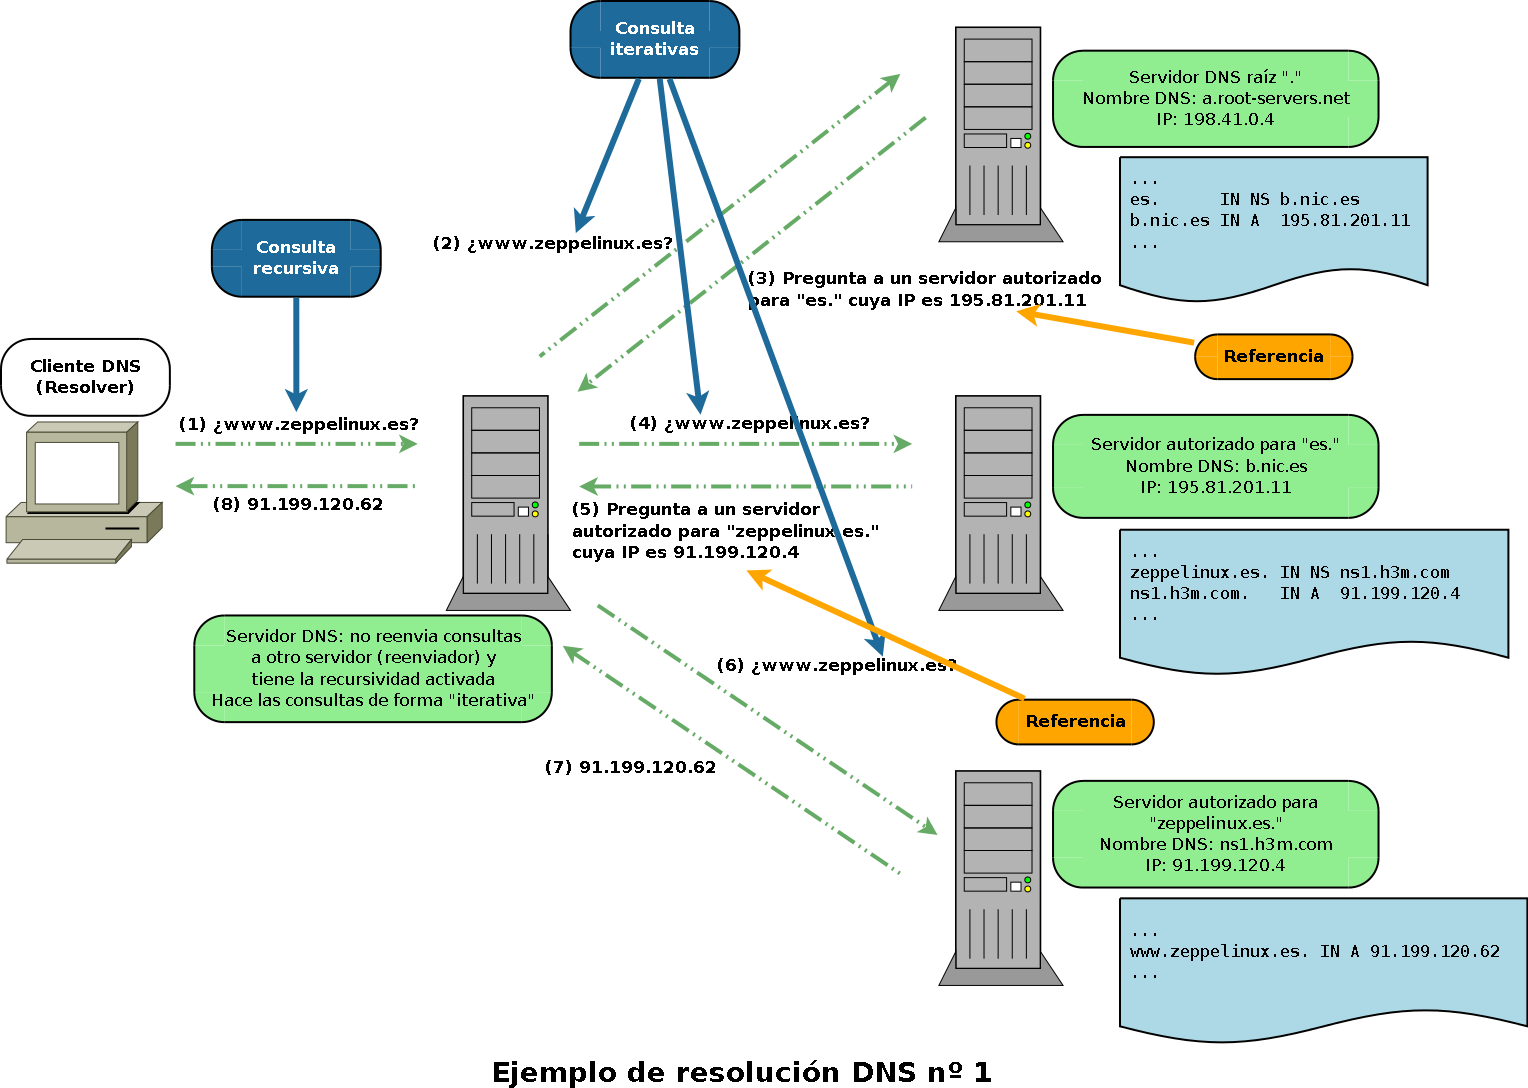
DNS (Domain Name System) to, mówiąc najprościej, internetowa książka adresowa. Maszyny komunikują się za pomocą adresów IP, takich jak 192.0.2.1 lub 172.217.4.46 , ale ludziom łatwiej jest wpisać www.example.com lub google.com . DNS tłumaczy te zrozumiałe dla człowieka nazwy na numeryczne adresy IP, zrozumiałe dla przeglądarki i systemu operacyjnego.
Po wpisaniu adresu URL w przeglądarce, wysyła ona zapytanie DNS, które skanuje komputer, router, modem, sieć dostawcy usług internetowych oraz, w razie potrzeby, serwery główne i autorytatywne , aż do uzyskania prawidłowego adresu IP. Dopiero wtedy rozpoczyna się faktyczne połączenie HTTP/HTTPS. Jeśli to tłumaczenie w dowolnym momencie się zawiedzie, połączenie będzie pozornie aktywne (ikony sieci będą wyświetlane poprawnie), ale żadne strony internetowe się nie załadują, ponieważ nazwy nie będą odczytywane.
W sieciach lokalnych lub korporacyjnych DNS jest również komponentem, który umożliwia nazwom takim jak app1.corp.local lub file-server rozwiązywanie wewnętrznych adresów IP. W przypadku problemów z tym wewnętrznym DNS, dostęp do serwerów, aplikacji, poczty e-mail, drukarek lub zasobów współdzielonych może być utrudniony.
Podstawą tego wszystkiego jest protokół IP , z adresem IP, maską podsieci, bramą i serwerami DNS skonfigurowanymi na karcie sieciowej lub przypisanymi przez DHCP. Awaria któregokolwiek z tych parametrów może spowodować błędy DNS, utratę połączenia lub skrajne spowolnienie.
Typowe problemy w sieciach IP objawiające się błędami DNS
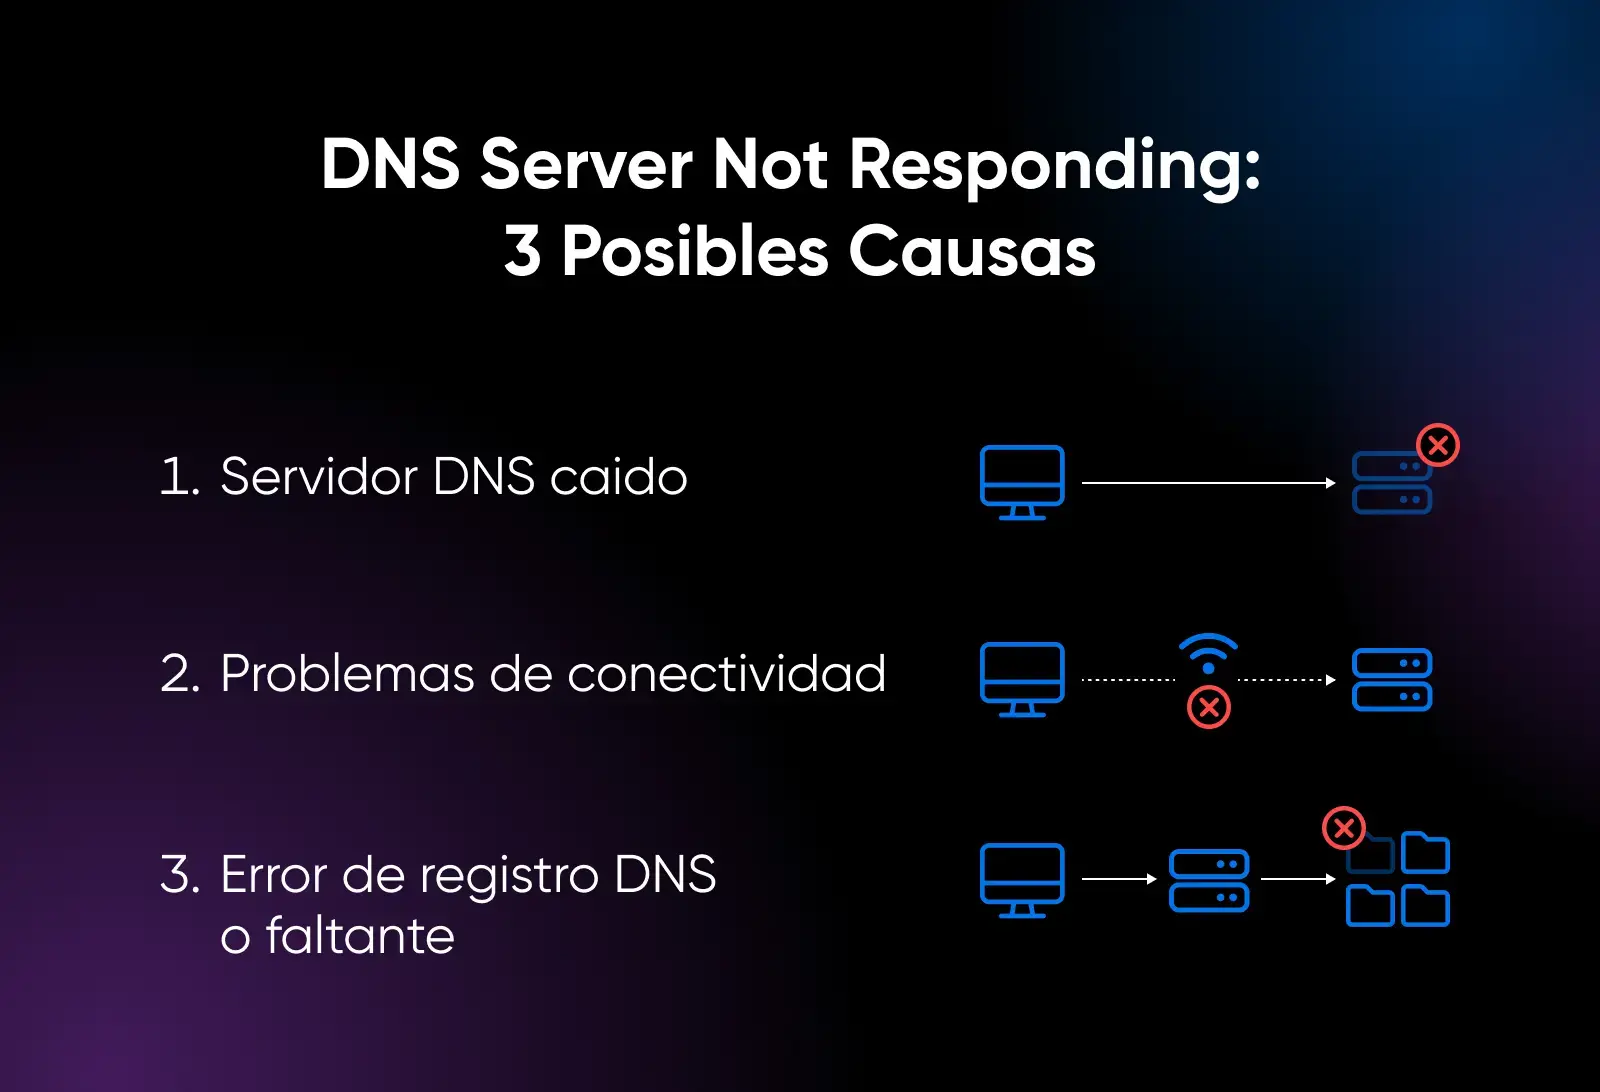
Komunikaty takie jak „Serwer DNS nie odpowiada”, „Błąd DNS” czy „Nie znaleziono serwera DNS” to tylko wierzchołek góry lodowej. Przyczyną jest zazwyczaj nieprawidłowa konfiguracja IP, uszkodzona pamięć podręczna DNS, źle skonfigurowane routery lub awarie samego serwera DNS.
Bardzo częstym scenariuszem jest sytuacja, gdy użytkownik konfiguruje nowy komputer w przewodowej sieci lokalnej i nagle okazuje się, że tylko jeden komputer ma dostęp do internetu, Wi-Fi przestaje działać, a prędkość spada do jednej dziesiątej tego, za co płaci. Na pierwszy rzut oka problem wydaje się być po stronie dostawcy, ale po bliższym przyjrzeniu się okazuje się, że występują konflikty w przypisaniach adresów IP i DNS , uszkodzone pamięci podręczne, a nawet porty blokowane przez zaporę sieciową.
Najczęstsze objawy związane z siecią DNS i IP to:
- Widoczne połączenie, ale żadna strona internetowa się nie ładujeIkona sieciowa wskazuje na połączenie, ale żadna strona nie odpowiada lub połączenie przekroczono limit czasu.
- Tylko niektóre witryny zawodząMożna uzyskać dostęp do niektórych stron internetowych, ale inne zwracają błędy DNS lub nie potrafią rozszyfrować nazwy.
- Ekstremalna powolnośćStrony w końcu się ładują, ale każde rozwiązywanie nazw jest bardzo powolne, ponieważ serwer DNS Twojego dostawcy usług internetowych lub Twój wewnętrzny jest przeciążony lub nieprawidłowo skonfigurowany.
- Problemy z pocztą e-mail, aplikacjami SaaS lub siecią VPNNawet jeśli przeglądarka działa, niektóre usługi zależą od nazw domen, które nie są poprawnie rozpoznawane.
- Sprzęt sieci lokalnej, który „znika”Serwery lub komputery stają się niedostępne po nazwie, nawet jeśli nadal odpowiadają na polecenie ping bezpośrednio na adres IP.
W środowiskach serwerowych objawy stają się jeszcze poważniejsze: awarie krytycznych usług, nieudane transfery stref, uszkodzona rekursja, uszkodzone delegacje DNS lub nieaktualne strefy pomocnicze.
Podstawowa weryfikacja konfiguracji IP i DNS na kliencie
Przed przystąpieniem do majstrowania przy routerach lub serwerach warto upewnić się, że ustawienia IP i DNS na danym urządzeniu są spójne. W systemie Windows punktem wyjścia jest klasyczny schemat:
ipconfig / all
To polecenie pokazuje skonfigurowany adres IP, maskę podsieci, bramę i serwer DNS dla każdego adaptera . Co należy sprawdzić:
- Adres IP należy do oczekiwanej sieci. (na przykład 192.168.1.x, jeśli twoja sieć LAN to 192.168.1.0/24).
- Maska podsieci To ma sens (255.255.255.0 w wielu scenariuszach krajowych).
- Brama Zazwyczaj jest to adres IP routera (na przykład 192.168.1.1).
- Serwer DNS wskazał na Zależy to od: routera, lokalnego serwera DNS lub publicznego serwera DNS (Google 8.8.8.8, Cloudflare 1.1.1.1, OpenDNS itp.).
Jeśli podejrzewasz konkretny serwer DNS, możesz go bezpośrednio przetestować za pomocą:
nslookup
Na przykład:
Aplikacja nslookup 1 10.0.0.1
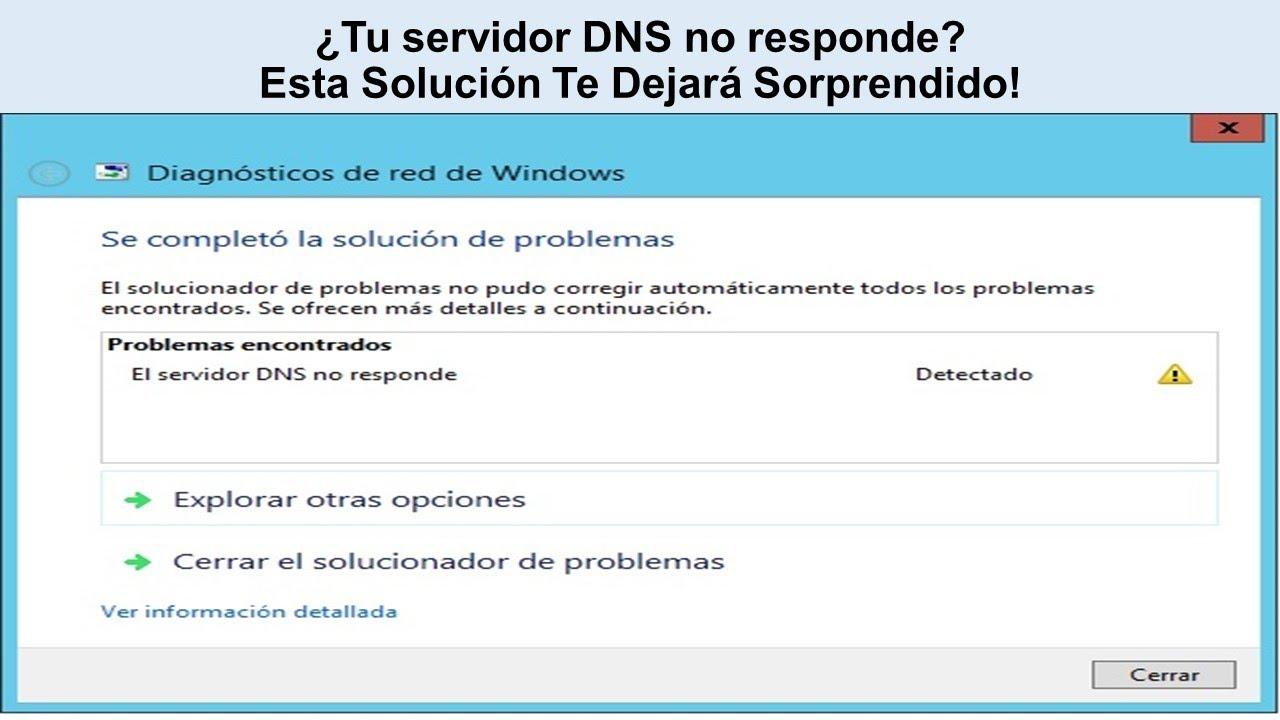
Jeśli zapytanie zwróci komunikat „Błąd serwera”, „Odrzucono zapytanie”, „Przekroczono limit czasu żądania” lub „Brak odpowiedzi serwera ”, oznacza to, że coś jest nie tak z serwerem DNS (lub nie jest on dostępny z Twojej sieci). Jeśli zwróci prawidłowy adres IP, problem może dotyczyć klienta, ścieżki sieciowej lub pośredniczącej zapory sieciowej.
Na serwerach Windows pełniących funkcję serwerów DNS dobrym pomysłem jest również opróżnienie pamięci podręcznej rozdzielczości w celu usunięcia nieaktualnych danych:
- Konsola poleceń (administrator): dnscmd /wyczyść pamięć podręczną
- PowerShell (administrator): Wyczyść pamięć podręczną serwera DNS
Najczęstsze przyczyny błędów „Serwer DNS nie odpowiada”
Istnieje wiele scenariuszy, które powtarzają się wielokrotnie, zarówno w sieciach domowych, jak i zawodowych. Zrozumienie ich pomoże Ci dotrzeć do sedna problemu bez tracenia czasu.
Uszkodzona lub nieaktualna pamięć podręczna DNS w systemie operacyjnym
Twój komputer przechowuje lokalną pamięć podręczną DNS zawierającą najnowsze wyszukiwania DNS, aby przyspieszyć przeglądanie. Jeśli pamięć podręczna ulegnie uszkodzeniu lub będzie zawierała nieaktualne rekordy (z powodu zmian w hostingu, migracji, zmian w strefie DNS itp.), pojawią się błędy podczas uzyskiwania dostępu do domen, które działają poprawnie na innych urządzeniach.
W systemie Windows można rozwiązać ten problem, uruchamiając następujące polecenie w wierszu poleceń z uprawnieniami administratora:
ipconfig / flushdns
W systemie macOS typowy odpowiednik wygląda następująco:
sudo dscacheutil –flushcache; sudo killall -HUP mDNSResponder
W przypadku urządzeń mobilnych często wystarczy po prostu ponownie uruchomić urządzenie lub włączyć i wyłączyć tryb samolotowy , aby wymusić wyczyszczenie pamięci podręcznej sieci.
Nieprawidłowa konfiguracja routera lub modemu
Router i modem pełnią funkcję bramy między siecią LAN a internetem . Jeśli ich ustawienia DNS są nieprawidłowe (na przykład wskazują na serwer, który już nie istnieje, lub mają nieprawidłowo zdefiniowane przekierowania), na wszystkich urządzeniach w sieci wystąpią liczne błędy.
Typowe błędy konfiguracji:
- Nieprawidłowo skonfigurowane ręczne serwery DNS na routerze, odziedziczone ze starych testów.
- DHCP dostarcza wewnętrzny serwer DNS, który nie jest już aktywny lub które działają tylko w części sieci.
- Filtry lub reguły zapory na routerze które blokują port 53 UDP/TCP dla niektórych serwerów DNS.
W takich przypadkach dobrym początkiem jest ponowne uruchomienie modemu i routera (wyłączenie ich, odczekanie 30–60 sekund i ponowne włączenie), a jeśli problem nadal występuje, sprawdzenie konfiguracji lub nawet przywrócenie ustawień fabrycznych i ponowne skonfigurowanie wszystkiego od nowa.
Zakłócenia ze strony zapory sieciowej, programu antywirusowego lub sieci VPN
Zapory sieciowe, rozwiązania antywirusowe i sieci VPN mają chronić, ale zbyt agresywne ustawienia mogą blokować zapytania DNS lub kierować je przez wadliwe tunele . Dotyczy to zarówno zapór sieciowych systemu operacyjnego, jak i zaawansowanych urządzeń zabezpieczających sieć.
Logiczne kroki w celu sprawdzenia:
- Tymczasowo wyłącz program antywirusowy i zaporę sieciową (wiedząc co robisz i po prostu chcąc to przetestować).
- Zamknij dowolną sieć VPN Sprawdź, czy urządzenie jest połączone i spróbuj przeglądać ponownie.
- W przypadku zapór korporacyjnych sprawdź, czy port 53 nie jest filtrowany ani przekierowywany dziwny sposób.
Jeśli po wyłączeniu tych elementów wszystko działa prawidłowo, czas sprawdzić reguły, wykluczenia i profile sieciowe, aby zezwolić na ruch DNS bez narażania bezpieczeństwa.
Problemy z serwerem DNS: obciążenie, strefy, rekursja i delegacje
Wiele sieci przedsiębiorstw ma jeden lub więcej autorytatywnych i rekurencyjnych serwerów DNS (na przykład Windows Server z rolą DNS), które odpowiadają zarówno na nazwy wewnętrzne, jak i zapytania internetowe. W tym przypadku zakres możliwych incydentów jest szeroki:
- Serwer DNS wyłączony lub usługa zatrzymanaJeśli usługa DNS systemu Windows nie jest uruchomiona, zapytania zakończą się niepowodzeniem z komunikatem „Brak odpowiedzi z serwera”. Możesz spróbować uruchomić ją za pomocą start sieci DNS.
- Serwer przeciążony lub strefa wstrzymanaBłędy takie jak „Błąd serwera” lub „Zapytanie odrzucone” mogą wskazywać, że Strefa jest wstrzymana lub serwer osiągnął limitPrzejrzyj dzienniki zdarzeń (Aplikacja, System i „Serwer DNS”) oraz kartę Ogólne strefy.
- Zerwana rekurencjaJeśli serwer przekazuje zapytania do innych serwerów DNS (zakładka Przekierowania), wszelkie problemy w tym łańcuchu (przekroczenia limitu czasu, nieprawidłowe dane, źle skonstruowane przekierowania) mogą spowodować zewnętrzne błędy rozwiązywania.
- Nieprawidłowe delegacje DNSJeśli istnieje błędnie skonfigurowana delegacja między strefą nadrzędną a strefą delegowaną (na przykład corp.contoso.com i sub.corp.contoso.com), podczas próby rozwiązania nazw ze strefy delegowanej pojawią się błędy.
Do diagnozowania rekurencji i delegowania często używa się polecenia nslookup w trybie interaktywnym , przeszukując rekordy NS i A na każdym poziomie i eksperymentując z włączaniem lub wyłączaniem rekurencji. To bardziej zaawansowane podejście, ale niezbędne w przypadku zarządzania autorytatywnymi serwerami DNS.
Transfery stref i synchronizacja między serwerami
W topologiach z podstawowymi i pomocniczymi serwerami DNS mogą wystąpić błędy rozdzielczości, ponieważ strefa pomocnicza nie została poprawnie zaktualizowana. Typowe objawy:
- Serwer pomocniczy zwraca nieaktualne lub niespójne dane w porównaniu do serwera podstawowego.
- Wyświetla się podgląd zdarzeń błędy transferu strefy.
- Zmuszając dnscmd /zonerefresh Proces nie został prawidłowo ukończony.
Dlatego zaleca się:
- Porównaj numer seryjny strefy w podstawowym i pomocniczym, i upewnij się, że podstawowy ma wyższy numer seryjny.
- przejrzyj opcje transferu strefowego (Zakładka Transfery stref) i sprawdź, czy serwer pomocniczy jest autoryzowany.
- W przypadku implementacji mieszanych (np. Windows i BIND) należy sprawdzić zgodność typów rejestru i czy „szybki transfer” został wyłączony, jeśli serwer pomocniczy go nie obsługuje.
Praktyczne rozwiązania na wypadek, gdy „serwer DNS nie odpowiada”
Poniżej znajduje się uporządkowana lista działań, które możesz wykonać zarówno na komputerach klienckich, jak i w środowiskach sieci domowych i korporacyjnych, aby metodycznie podejść do problemu.
1. Uruchom ponownie router/modem i urządzenia
Brzmi to jak banał, ale prawidłowe wyłączenie i ponowne uruchomienie często rozwiązuje wiele problemów sieciowych. Ponowne uruchomienie czyści pamięć podręczną, odnawia sesje z dostawcą usług internetowych i naprawia drobne wewnętrzne blokady urządzeń sieciowych.
- Wyłącz całkowicie komputer (lub telefon komórkowy, tablet itp.).
- Odłącz router i modem (jeśli są to dwa oddzielne urządzenia).
- Odczekaj co najmniej 30 sekund.
- Podłącz ponownie modem i router i poczekaj, aż wszystkie kontrolki się ustabilizują.
- Włącz ponownie komputer i spróbuj przeglądać strony.
2. Zmień serwery DNS na inne publiczne i niezawodne
Jeżeli podejrzewasz, że serwery DNS Twojego dostawcy działają nieprawidłowo lub są przeciążone, możesz skonfigurować na swoim komputerze lub routerze wydajne publiczne serwery DNS , takie jak:
- Google DNS: 8.8.8.8 i 8.8.4.4
- Cloudflare DNS: 1.1.1.1 i 1.0.0.1
- OpenDNS: 208.67.222.222 i 208.67.220.220
- Inne komercyjne DNS (Surfshark DNS: 194.169.169.169, itd.).
W systemie Windows możesz to zrobić w ten sposób:
- prasa Windows + Rpisze ncpa.cpl i naciśnij Enter.
- Kliknij prawym przyciskiem myszy na swoim połączeniu (Ethernet lub Wi-Fi) i wybierz właściwości.
- wybierać Protokół internetowy w wersji 4 (TCP / IPv4) i naciśnij właściwości.
- Marka Uzyskaj adres IP automatycznie Jeżeli chcesz aby router przypisał adres IP wybierz Użyj następujących adresów serwerów DNS.
- Wypełnij pola Preferowany serwer DNS y alternatywa z wartościami, których chcesz użyć (na przykład 8.8.8.8 i 8.8.4.4).
- Activa Sprawdź konfigurację przy wyjściu i naciśnij OK.
3. Wyczyść pamięć podręczną DNS i odśwież konfigurację IP (Windows)
W wielu przypadkach, zwłaszcza jeśli połączenie działało wcześniej prawidłowo, wystarczy po prostu „zresetować” konfigurację sieciową urządzenia za pomocą kilku poleceń:
- Otwórz menu Start i wpisz cmd, kliknij prawym przyciskiem myszy Wiersz polecenia i wybierz Uruchom jako administrator.
- Wpisz następujące polecenia wiersz po wierszu (naciskając Enter po każdym poleceniu):
ipconfig / flushdns
ipconfig / release
ipconfig / renew
Katalog resetowania winsock NETSH
NETSH int ipv4 reset reset.log
NETSH int ipv6 reset reset.log
Następnie uruchom ponownie komputer. Pamięć podręczna DNS zostanie wyczyszczona, dzierżawa DHCP zostanie odnowiona, a stos TCP/IP zostanie zresetowany , co naprawi wiele dziwnych błędów.
Aby wyizolować przyczynę, bardzo przydatne jest przeprowadzenie testów krzyżowych :
- Jeśli używasz przeglądarki Chrome, wypróbuj Firefox, Edge lub inną.
- Skorzystaj z innego urządzenia w tej samej sieci (innego komputera, telefonu komórkowego, tabletu) i spróbuj uzyskać dostęp do tych samych stron internetowych.
- Jeśli korzystasz z Wi-Fi, podłącz komputer do Kabel Ethernet bezpośrednio do routera W przypadku problemów z Wi-Fi należy skonsultować się z Jak rozwiązać problemy z Wi-Fi na komputerze.
Jeśli problem występuje tylko na jednym urządzeniu, problem leży w jego konfiguracji, zaporze sieciowej, sterownikach, a nawet w złośliwym oprogramowaniu . Jeśli problem występuje na wszystkich urządzeniach, należy sprawdzić router, wewnętrzny serwer DNS, a nawet dostawcę usług internetowych.
5. Uruchom narzędzie do rozwiązywania problemów z siecią w systemie operacyjnym
W systemach Windows i macOS dostępne są kreatory, które automatycznie wykrywają i naprawiają wiele problemów z połączeniem, łącznie z podstawowymi problemami z usługą DNS.
- W systemie Windows: Ustawienia > Sieć i Internet > Narzędzie do rozwiązywania problemów z siecią.
- W systemie macOS: menu Apple > Diagnostyka sieci.
Nie czynią cudów, ale mogą zaoszczędzić Ci czasu w przypadku prostych problemów , takich jak wyłączone karty sieciowe, nieprawidłowo zastosowane profile sieciowe lub niespójne parametry IP.
Zaawansowane techniki diagnozowania problemów z DNS na serwerach
Jeśli zarządzasz korporacyjnym serwerem DNS (na przykład Windows Server z rolą DNS), narzędzia nieznacznie się zmieniają, a poziom szczegółowości wzrasta. W tym przypadku podejście polega na przejściu od prostych do złożonych , tak jak w przypadku klientów, ale z dodaniem konkretnych testów do samej usługi DNS.
Sprawdź status usługi i dzienniki zdarzeń
Pierwszą rzeczą jaką należy zrobić jest zalogowanie się na serwerze i sprawdzenie:
- Que el Usługa DNS działa (możesz go uruchomić za pomocą start sieci DNS (jeśli zostanie zatrzymany).
- L dzienniki zdarzeń z Aplikacji, Systemu i „Serwera DNS” w celu wykrycia powtarzających się błędów strefy, transferów lub rekursji.
Jeżeli klienci otrzymują komunikat „Błąd serwera” lub „Zapytanie odrzucone” podczas używania polecenia nslookup bezpośrednio na danym serwerze, strefa może być wstrzymana lub sam serwer może osiągnąć limit zasobów (procesor, pamięć RAM, dysk).
Przetestuj dostępność za pomocą nslookup z klientów i serwerów
Oprócz testowania z serwerów klienckich, warto uruchamiać zapytania z samego serwera DNS i z innych serwerów pośredniczących. Na przykład:
nslookup
Jeśli resolver zwróci prawidłowy adres IP, serwer działa, a problem może leżeć w ścieżce między klientem a serwerem. Jeśli zwróci:
- „Błąd serwera” lub „Zapytanie odrzucone”: wstrzymana strefa, konflikt konfiguracji lub przeciążony serwer.
- „Przekroczono limit czasu żądania serwera”: Usługa DNS została zatrzymana, zapora blokuje port 53, interfejs jest nieprawidłowo skonfigurowany lub serwer nasłuchuje tylko na określonych adresach IP.
W środowiskach z zaawansowanymi zaporami sieciowymi lub serwerami proxy sprawdź, czy nie jest używany niestandardowy port DNS . Program nslookup domyślnie używa protokołu UDP 53. Jeśli port został zmieniony, zapytania nie powiodą się, chyba że zmienisz reguły zapory sieciowej i przeprowadzisz testy.
Diagnoza rekurencji i delegacji
Aby sprawdzić rekurencję na serwerze DNS możesz:
- Zobacz, czy ma skonfigurowane przekierowywacze (Karta Przekierowania właściwości serwera w konsoli DNS).
- Jeżeli nie ma przekierowań, sprawdź, czy serwer może wysłać zapytanie serwery główne używając polecenia nslookup w trybie interaktywnym i przeszukując rekordy NS ze strefy głównej.
Gdy odpowiedzi wskazują „Przekroczono limit czasu żądania” nawet w przypadku serwerów głównych, a sugestie serwerów głównych wskazują na prawidłowe serwery, zazwyczaj występuje:
- Problemy z łącznością sieciową wychodzącą z serwera.
- Zapora sieciowa blokująca ruch wychodzący DNS.
- Zbyt agresywny czas oczekiwania rekurencji.
Aby zabezpieczyć zerwane delegacje, zazwyczaj należy:
- Uruchom nslookup na serwerze, którego to dotyczy, wyłącz rekursję (ustaw norecurse) i uruchamiać zapytania NS/A na każdym poziomie hierarchii domeny.
- Powtórz proces dla każdego serwera delegata, zbierając wszystkie rekordy NS i ich adresy A.
- Wykryj, czy dla NS brakuje jakiegokolwiek rekordu A, czy jakikolwiek NS przestał odpowiadać lub czy występują rozbieżności między strefą nadrzędną i delegowaną.
Rozwiązanie polega na poprawieniu lub dodaniu odpowiednich rekordów A i NS w strefie głównej i upewnieniu się, że delegacja wskazuje na prawidłowe i dostępne serwery.
Najlepsze praktyki pozwalające uniknąć problemów z siecią IP i DNS w przyszłości
Gdy wszystko znów będzie działać, czas zająć się przyczyną problemu, aby nie powtarzał się. Istnieje szereg prostych, sprawdzonych praktyk , które znacznie poprawiają stabilność.
Utrzymuj systemy, routery i oprogramowanie sprzętowe na bieżąco
Producenci często naprawiają błędy w stosie sieciowym, problemy z DNS, wycieki pamięci i luki w zabezpieczeniach aktualizacji systemu i oprogramowania sprzętowego. Pozostawienie routera i systemu operacyjnego bez aktualizacji przez kilka lat to proszenie się o kłopoty.
Recomendaciones:
- Stosuj regularnie poprawki i aktualizacje zabezpieczeń na systemach Windows, macOS lub Linux.
- Sprawdź, czy istnieje Nowe oprogramowanie układowe routera lub modemu i stosować zgodnie z instrukcją producenta.
- Trzymaj sterowniki sieciowe w miarę aktualne, zwłaszcza po zmianach sprzętu.
Wybierz niezawodne serwery DNS i prawidłowo skonfiguruj zaporę sieciową oraz oprogramowanie antywirusowe.
Jeśli Twój dostawca sprawia Ci problemy, możesz skorzystać z niezawodnych, wysokiej jakości publicznych serwerów DNS (Google, Cloudflare, OpenDNS itp.) zarówno na routerze, jak i na urządzeniach. Jednocześnie sprawdź zaporę sieciową i oprogramowanie antywirusowe.
- Nie blokuj zapytań DNS na porcie 53 UDP/TCP.
- Umożliwić rozdzielczość dla IPv4 i IPv6 jeśli Twoja sieć to obsługuje.
- Nie zmuszaj się szyfrowany DNS lub przez HTTPS eksperymentalnie, bez twojej wiedzy, co robisz.
Monitoruj połączenie i stabilność DNS
W firmach zaleca się wdrożenie ciągłego monitoringu DNS i sieci przy wykorzystaniu narzędzi takich jak PerfOps, DigiCert DNS Trust Manager lub innych podobnych rozwiązań:
- Zmierz czasy rozdzielczości i wykryj nietypowe opóźnienia.
- Monitoruj czas działania i przestoju na autorytatywnych serwerach DNS.
- Otrzymuj alerty o powtarzających się błędach, skokach liczby zapytań lub potencjalnych atakach (np. DDoS na usługę DNS).
W mniejszych środowiskach wystarczą proste, okresowe kontrole: pinguj znane adresy IP i domeny , przejrzyj logi routera i, jeśli błędy DNS powtarzają się, skontaktuj się z dostawcą usług internetowych , aby wykluczyć problemy na poziomie sieci.
Połączenie spójnej konfiguracji IP, dobrze dobranych serwerów DNS, kontrolowanych pamięci podręcznych, aktualizowanych urządzeń i stałego monitorowania stanowi istotną różnicę między siecią, która co tydzień ulega awarii, a siecią, która po prostu działa bez zarzutu. Zrozumienie interakcji między IP, DNS, routerami, zaporami sieciowymi i serwerami znacznie ułatwia diagnozowanie kolejnego błędu „serwer DNS nie odpowiada” w ciągu kilku minut, zamiast tracić godziny na zmagania z przeglądarką.
