- Oszustwa internetowe polegają na podszywaniu się pod firmy, organizacje i osoby prywatne w celu kradzieży danych i pieniędzy za pośrednictwem wiadomości e-mail, SMS, połączeń i fałszywych stron internetowych.
- Zakupy online, media społecznościowe, platformy handlu elektronicznego oraz ogłoszenia o pracę lub inwestycje to główne miejsca, w których może dochodzić do różnego rodzaju oszustw.
- Kluczowymi środkami ograniczającymi ryzyko są zawsze sprawdzanie adresu URL, ostrożność w przypadku ofert specjalnych, nieudostępnianie danych uwierzytelniających i weryfikacja zmian na koncie bankowym.
- Połączenie zdrowego rozsądku, weryfikacji informacji, narzędzi bezpieczeństwa i szybkiego zgłaszania jest kluczowe dla zminimalizowania skutków tych oszustw.
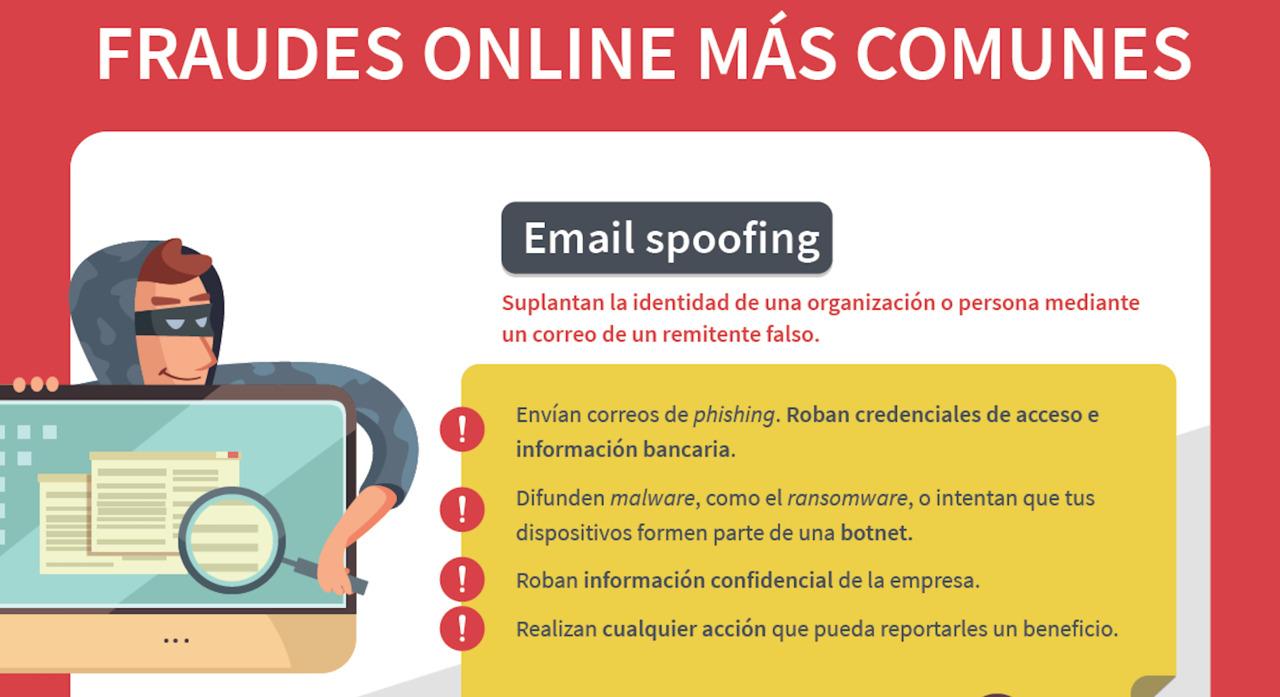
Dziś żyjemy przyklejeni do telefonów i komputerów, co ma wiele zalet, ale oznacza również narażenie na coraz częstsze i bardziej wyrafinowane oszustwa internetowe . Fałszywe e-maile, podejrzane SMS-y, strony internetowe podszywające się pod znane sklepy i podszywający się pod informatyków, którzy próbują pomóc Ci przez telefon – to wszystko jest częścią naszego codziennego cyfrowego życia.
Aby uniknąć tych pułapek, konieczne jest zrozumienie, jak działają, jakie sygnały ostrzegawcze wysyłają i jakie środki bezpieczeństwa możemy podjąć, aby robić zakupy, przeglądać strony i korzystać z internetu w sposób odpowiedzialny. W tym artykule poznasz najczęstsze rodzaje oszustw, rzeczywiste przykłady działania cyberprzestępców oraz praktyczne wskazówki, jak je wcześnie rozpoznać.
Oszustwa internetowe podszywające się pod duże firmy i organizacje
Jedno z najczęstszych oszustw polega na wykorzystywaniu nazw znanych firm lub organów rządowych, takich jak firmy kurierskie, linie lotnicze, producenci telefonów komórkowych lub sam Urząd Skarbowy, aby wysyłać Ci wiadomości, które wydają się oficjalne , ale w rzeczywistości mają na celu kradzież Twoich danych.
Często otrzymujemy e-maile rzekomo od poczty, firmy spedycyjnej lub sklepu internetowego, informujące o paczce oczekującej na doręczenie i konieczności uiszczenia niewielkiej opłaty (na przykład 3 euro) lub potwierdzenia danych za pomocą linku. Kliknięcie w link otwiera fałszywą stronę internetową , na której zostaniemy poproszeni o podanie danych osobowych lub zostanie pobrany wirus na nasze urządzenie.
W innych przypadkach wiadomość wydaje się pochodzić od Urzędu Skarbowego, twierdząc, że po weryfikacji zeznania podatkowego przysługuje Ci zwrot i powinieneś o niego wystąpić za pośrednictwem linku . Link ten prowadzi do strony internetowej imitującej oficjalną stronę, gdzie wprowadzono Twoje dane bankowe lub podatkowe i je ukradziono.
E-maile podszywające się pod dostawców usług online (np. pod Yahoo lub inne serwisy pocztowe) są również powszechne i ostrzegają, że Twoje konto zostanie zamknięte, jeśli nie zaktualizujesz danych w ciągu 24 lub 48 godzin . Sztuczka jest zawsze taka sama: zmuszają Cię do szybkiego działania, abyś kliknął link bez zastanowienia.
Istnieją nawet fałszywe programy zabezpieczające i antywirusowe, które podszywają się pod legalne narzędzia do ochrony komputera, ale w rzeczywistości generują fałszywe alerty, namawiając do zapłaty za „wyczyszczenie” systemu lub podanie danych bankowych . Ich jedynym celem jest zainfekowanie urządzenia lub wyłączenie usług, których nie potrzebujesz.
Media społecznościowe to również podatny grunt dla podszywania się . Od próśb o dodanie do znajomych od nieznanych profili, przez aplikacje towarzyszące, podejrzane rozmowy wideo, po linki udostępniane w grupach – wszystko to może stać się punktem wejścia dla złośliwego oprogramowania lub kradzieżą danych logowania do kont.
W wielu przypadkach przestępcy podszywają się pod prawdziwych pracowników firmy, wykorzystując ich imię i nazwisko oraz stanowisko w przekonującym e-mailu, aby zdobyć zaufanie użytkowników i nakłonić ich do kliknięcia złośliwego łącza lub otwarcia zainfekowanego pliku.
Kolejnym klasycznym oszustwem są fałszywe strony internetowe, które idealnie imitują legalne sklepy internetowe, w tym logo, projekt graficzny, teksty prawne, a nawet linki przekierowujące do prawdziwej strony. Strony te oferują poszukiwane produkty w absurdalnie niskich cenach, aby nakłonić Cię do podania danych karty kredytowej, które ostatecznie trafiają w ręce cyberprzestępców. Dowiedz się, jak rozpoznawać fałszywe oferty w sklepach internetowych i unikać tych oszustw.
W przeszłości fałszywe alerty od oficjalnych agencji również cieszyły się dużą popularnością, na przykład niesławny „wirus policyjny”, który blokował ekran komputera, wyświetlając rzekomą grzywnę za nielegalne treści i żądając zapłaty za odblokowanie. Chociaż ten konkretny przypadek stracił na skuteczności, idea ta nadal jest obecna w innych rodzajach ransomware.
Wreszcie, pojawiają się również e-maile z informacją o wygranej w loterii, w której nawet nie brałeś udziału, lub z ofertą dobrze płatnej pracy za granicą, praktycznie bez żadnych wymagań. Celem jest zazwyczaj nakłonienie Cię do podania danych osobowych lub uiszczenia z góry zaliczki na poczet rzekomych opłat administracyjnych.
Na stronach internetowych oferujących pobieranie gier, filmów lub oprogramowania często pojawiają się wprowadzające w błąd banery i fałszywe kupony rabatowe, zamaskowane jako przyciski pobierania lub kuszące oferty, które w efekcie zmuszają Cię do zapisania się na niezwykle drogie usługi „premium” przy użyciu Twojego numeru telefonu bez Twojej wiedzy aż do momentu otrzymania rachunku.
Phishing, smishing i vishing: królowie oszustw cyfrowych
Wśród najbardziej rozpowszechnionych oszustw wyróżniają się trzy techniki polegające na nakłonieniu użytkownika do dobrowolnego podania informacji : phishing, smishing i vishing.
Phishing polega na wysyłaniu masowych wiadomości e-mail podszywających się pod banki, platformy e-commerce, serwisy streamingowe lub instytucje publiczne. Wiadomości te, o charakterze alarmistycznym lub natarczywym, zachęcają do kliknięcia w link prowadzący do fałszywej strony internetowej, gdzie użytkownik zostanie poproszony o podanie hasła lub danych bankowych . Wizualnie wiadomości te często wydają się bardzo wiarygodne, ale zdradza je adres internetowy i drobne szczegóły projektu.
Smishing opiera się na tej samej idei, ale odbywa się za pośrednictwem SMS-ów lub wiadomości w aplikacjach takich jak WhatsApp. Te krótkie wiadomości informują na przykład o zablokowaniu konta, podejrzanym obciążeniu lub konieczności uiszczenia niewielkiej opłaty . Często zawierają skrócony link lub numer telefonu. Jeśli zadzwonisz lub odwiedzisz stronę internetową, wpadniesz w pułapkę.
Vishing odbywa się za pośrednictwem połączeń telefonicznych. Oszust podszywa się pod pracownika banku, firmy telekomunikacyjnej, działu wsparcia technicznego, a nawet agencji rządowej i, za pomocą bardzo przekonującej narracji, próbuje nakłonić użytkownika do podania poufnych informacji lub zainstalowania programów zdalnego dostępu na komputerze . Często uzasadnia rozmowę rzekomymi problemami bezpieczeństwa, nietypową aktywnością na koncie lub problemami technicznymi.
Aby chronić się przed tymi oszustwami, należy pamiętać, że bank, agencja rządowa ani duża firma nigdy nie poprosi o podanie pełnych haseł, kodów podpisu ani poufnych informacji za pośrednictwem poczty elektronicznej, SMS-ów ani niezamawianych połączeń telefonicznych . W razie wątpliwości należy rozłączyć się lub zamknąć wiadomość i skontaktować się bezpośrednio z oficjalnym kanałem. Ważne jest również przestrzeganie najlepszych praktyk w zakresie tworzenia silnych haseł i ochrony danych logowania.
Oszustwa związane z zakupami online za pośrednictwem wyszukiwarek
Wiele zakupów zaczyna się w Google: szukamy produktu, porównujemy ceny i wybieramy sklep z wyników. Problem polega na tym, że wśród legalnych linków mogą się pojawić fałszywe reklamy i strony internetowe, które zajmują wysokie pozycje w wynikach wyszukiwania, aby zwabić ofiary.
W takich przypadkach przestępcy tworzą profesjonalnie wyglądające strony internetowe o nazwach bardzo podobnych do nazw znanych sklepów, aby zwabić klientów cenami znacznie poniżej wartości rynkowej, absurdalnie niskimi kosztami wysyłki lub rzekomymi wyprzedażami błyskawicznymi . Po złożeniu zamówienia może się wydarzyć kilka rzeczy: możesz nic nie otrzymać, możesz otrzymać podróbkę lub produkt o skrajnie złej jakości, a Twoje dane płatnicze mogą zostać wykorzystane do kolejnych płatności.
Aby zminimalizować ryzyko, ważne jest, aby nie ufać bezkrytycznie wszystkim reklamom pojawiającym się w najwyższych wynikach wyszukiwania i zwracać szczególną uwagę na to, czy jest to reklama sponsorowana, czy wynik organiczny . Nie wszystkie reklamy są oszukańcze, ale atakujący często je wykorzystują.
Kolejnym kluczowym punktem jest dokładne sprawdzenie paska adresu przeglądarki , aby upewnić się, że adres URL jest zgodny z adresem URL oficjalnego sklepu i nie uległ żadnym subtelnym zmianom (np. dodatkowa lub brakująca litera, nietypowe domeny lub dziwne końcówki). Warto również poszukać opinii innych użytkowników w mediach społecznościowych i na forach, ponieważ wiele osób już zgłosiło daną stronę.
Jeśli oferta wydaje się zbyt piękna, aby była prawdziwa, warto się na chwilę zatrzymać i zastanowić, czy ma sens. Cyberprzestępcy żerują na ludzkim poczuciu pilności, zwłaszcza podczas kampanii takich jak Black Friday, Cyber Monday, Boże Narodzenie czy w okresach wyprzedaży, kiedy to mnożą się oszustwa podszywające się pod ekskluzywne promocje . Zapoznaj się z odpowiednimi poradnikami, aby chronić się w Black Friday i nie dać się zwieść presji.
Ryzyka na platformach e-commerce
Platformy handlowe online, takie jak Mercado Libre, Amazon, Temu, AliExpress i eBay, ułatwiły zakupy na odległość, ale stały się również siedliskiem oszustw. Jednym z najczęstszych oszustw są wiadomości phishingowe podszywające się pod te platformy , ostrzegające o problemach z kontem, bezpieczeństwem lub ekskluzywnych nagrodach.
Wiadomości te zawierają linki prowadzące do fałszywych kopii platformy, gdzie zostaniesz poproszony o podanie nazwy użytkownika, hasła, a czasem danych do płatności . Jeśli podasz te dane, atakujący mogą uzyskać dostęp do Twojego prawdziwego konta, zmienić adresy, dokonać zakupów w Twoim imieniu, a nawet zmienić powiązany adres e-mail. Jeśli podejrzewasz, że Twoje konto zostało naruszone, wykonaj kroki, aby odzyskać zhakowane konto i wzmocnić bezpieczeństwo swojej poczty e-mail.
Innym powszechnym oszustwem jest oszustwo polegające na tym, że rzekomy sprzedawca sugeruje dalszą komunikację poza platformą (na przykład przez WhatsApp lub e-mail), aby „oszczędzić na prowizjach” lub lepiej zarządzać wysyłką . Wykorzystują to, aby oferować drogie produkty w absurdalnie niskich cenach, przekonują do dokonania płatności bezpośrednio, a następnie nigdy nic nie wysyłają.
Zdarzają się również przypadki, w których kupujący po otrzymaniu produktu twierdzi, że jest on wadliwy i żąda zwrotu pieniędzy . Platforma zwraca pieniądze, ale domniemany kupujący albo nie zwraca towaru, albo wysyła inny, bezwartościowy produkt. Tego typu oszustwa wykorzystują politykę ochrony konsumentów.
Ponadto niektórzy oszuści podszywają się pod obsługę klienta platformy, dzwoniąc pod numer telefonu i wymawiając się zablokowanym zamówieniem lub podejrzaną próbą dostępu. Mają oni nadzieję, że potwierdzą Twoje kody, dane karty lub dane uwierzytelniające.
Niezależne sklepy internetowe i dedykowane strony internetowe
Poza dużymi platformami handlowymi, wiele osób robi zakupy w sklepach internetowych prowadzonych przez małe firmy, przedsiębiorców lub marki sprzedające za pośrednictwem własnych stron internetowych. Chociaż większość z nich działa całkowicie legalnie, istnieje ryzyko, że nawet uczciwe firmy mogły paść ofiarą hakerów bez ich wiedzy.
Atakujący często wykorzystują luki w zabezpieczeniach systemu zarządzania treścią, wtyczek lub niezabezpieczonych konfiguracji, aby zainstalować złośliwy kod znany jako „skimmery internetowe”. Tego typu złośliwe oprogramowanie przechwytuje dane wprowadzane w formularzach płatności, w tym numer karty, datę ważności i kod CVV , i wysyła je cyberprzestępcom.
Dlatego przed zakupem w mniej znanym sklepie warto poświęcić chwilę na rozeznanie. Warto poszukać informacji o firmie, sprawdzić jej profile w mediach społecznościowych, przeczytać opinie z zewnątrz i zweryfikować, kto stoi za projektem . Strona internetowa, która nie zawiera jasnych danych kontaktowych, adresu ani nazwy firmy, powinna być traktowana z podejrzliwością.
Inną powszechną sztuczką stosowaną przez oszustów jest tworzenie domen wiernie przypominających domeny legalnych marek, poprzez zmianę pojedynczej litery lub użycie innych rozszerzeń (na przykład .shop zamiast .com). Kluczowe jest sprawdzenie, czy adres jest dokładnie taki, jak oczekiwano, i czy nie ma podejrzanej odmiany.
Po dotarciu do procesu płatności, należy koniecznie sprawdzić, czy strona korzysta z bezpiecznego połączenia HTTPS (ikona kłódki na pasku adresu przeglądarki). Chociaż nie gwarantuje to pełnej wiarygodności, służy jako wstępny filtr eliminujący strony internetowe, które nawet nie szyfrują informacji.
Inną dobrą praktyką jest korzystanie z kart wirtualnych lub przedpłaconych do okazjonalnych zakupów , aby zminimalizować ryzyko wycieku danych. Wiele banków pozwala na tworzenie tymczasowych kart z ograniczonym saldem, specjalnie do tego typu zakupów online.
Media społecznościowe stały się miejscem sprzedaży praktycznie wszystkiego, co doprowadziło do wzrostu liczby oszustw. Jedną z bardzo powszechnych technik jest tworzenie fałszywych profili, które imitują oficjalne konta banków, marek, a nawet znanych osób , wykorzystując to samo logo, zdjęcia i podobny opis.
Cyberprzestępcy wykorzystują narzędzia web scrapingowe do monitorowania komentarzy na prawdziwych kontach, a następnie kontaktują się z użytkownikami, którzy poprosili o pomoc lub zgłosili problemy za pośrednictwem prywatnych wiadomości. W ten sposób podszywają się pod przedstawicieli obsługi klienta i proszą o podanie danych osobowych lub bankowych w celu „rozwiązania” problemu.
Sponsorowane reklamy w mediach społecznościowych są również wykorzystywane do promowania nierealnych ofert, fałszywych konkursów z nagrodami lub rzekomo modnych produktów w absurdalnie niskich cenach . Często przekierowują one użytkowników na fałszywe strony internetowe, które gromadzą dane finansowe lub subskrybują płatne usługi bez ich wyraźnej zgody.
Kupując przez media społecznościowe, kluczowa jest weryfikacja konta: sprawdź liczbę obserwujących, zaangażowanie w komentarze, wiek profilu i częstotliwość publikowania . Renomowany sprzedawca zazwyczaj ma ugruntowaną pozycję i regularną aktywność, a nie nowo utworzony profil z niewielką liczbą postów.
Zawsze warto zachować ostrożność w przypadku podejrzanie niskich cen i zasięgnąć opinii innych użytkowników. W przypadku oszustwa ważne jest, aby zachować zrzuty ekranu, wiadomości i dowody płatności, aby móc zgłosić je zarówno do samego portalu społecznościowego, jak i do organów ścigania.
W Facebook Marketplace, gdzie poczucie więzi sprawia, że ludzie czują się swobodniej, pełno jest ofert produktów nieistniejących lub wadliwych. Często zdarza się, że zdjęcia przedstawiają przedmiot w idealnym stanie, ale po dostarczeniu okazuje się, że jest uszkodzony, bardzo różni się od opisu lub w ogóle nie występuje . Jeśli to możliwe, zaleca się obejrzenie i wypróbowanie produktu przed dokonaniem płatności.
Taktyka rażąco niskich cen jest również powszechna: jeśli produkt kosztuje znacznie mniej niż gdzie indziej, prawdopodobnie nie jest to okazja, a oszustwo. Porównywanie cen na innych platformach pomaga wykryć podejrzane rozbieżności i uniknąć wpadnięcia w pułapkę mającą na celu kradzież pieniędzy.
Uważaj na fałszywe loterie i wiadomości phishingowe, które wykorzystują markę Facebook Marketplace jako przynętę. Zazwyczaj pojawiają się one w formie e-maili lub powiadomień, obiecując prezenty lub bonusy w zamian za kliknięcie i wypełnienie formularzy danymi osobowymi , które następnie są wykorzystywane do innych oszustw.
Fałszywe oferty pracy i oszustwa pracownicze
Oszustwa związane z pracą wykorzystują ludzką potrzebę lub chęć awansu zawodowego, oferując niejasne, wysoko płatne stanowiska z minimalnymi wymaganiami . Często pojawiają się za pośrednictwem poczty e-mail, profesjonalnych portali społecznościowych lub komunikatorów.
Typowym przykładem jest tzw. „tajemniczy klient” lub pośrednik finansowy, gdzie oszust wysyła czek lub przekaz pieniężny na wyższą kwotę niż uzgodniona i prosi o zwrot różnicy na inne konto . Zanim bank odkryje, że czek był fałszywy, Ty już wysłałeś oszustowi prawdziwe pieniądze.
Pojawia się również mnóstwo fikcyjnych firm, które żądają z góry opłat za kursy, materiały lub procedury administracyjne, aby uzyskać dostęp do rzekomej pracy. Po otrzymaniu pieniędzy przestają odpowiadać i znikają bez śladu.
Aby się chronić, zachowaj ostrożność wobec niechcianych ofert, które pojawiają się nagle i nie pasują do Twojego profilu zawodowego. Nigdy nie wpłacaj podejrzanych czeków ani nie zwracaj gotówki bez weryfikacji autentyczności płatności przez bank. Poproszenie banku o wstrzymanie środków do czasu weryfikacji czeku to podstawowy środek ostrożności.
Fałszywe loterie i oszustwa mające na celu wyłudzenie pieniędzy od beneficjentów
Kolejnym klasycznym oszustwem, które nigdy nie wychodzi z mody, jest e-mail z informacją o wygranej w zagranicznej loterii lub milionie dolarów w loterii, o której nigdy wcześniej nie słyszałeś . Zazwyczaj proszą o uiszczenie niewielkiej opłaty za zarządzanie wygraną, a przy okazji o przesłanie danych osobowych w celu wypłacenia pieniędzy.
Sygnały ostrzegawcze są jasne: nadawcą jest zazwyczaj osoba fizyczna, a nie podmiot oficjalny; wiadomość jest wysyłana do wielu odbiorców; a treść często zawiera błędy gramatyczne lub dziwne wyrażenia . Szybkie przeszukanie internetu zazwyczaj potwierdza, że to powtarzające się oszustwo.
Ściśle powiązane z tymi praktykami są tzw. „oszustwa beneficjenta”, w których ktoś podaje się za przedsiębiorcę, spadkobiercę, a nawet członka rodziny królewskiej, który musi wywieźć dużą sumę pieniędzy z kraju i oferuje prowizję w zamian za pomoc . Historia jest urozmaicona szczegółami, które sprawiają, że wydaje się wiarygodna, ale zawsze kończy się wieloma drobnymi płatnościami usprawiedliwianymi jako koszty prawne lub prowizje.
Jeśli natkniesz się na podobne wiadomości, najrozsądniej jest pamiętać, że nikt nie rozdaje wielkich fortun za pośrednictwem poczty elektronicznej i każda obietnica łatwych pieniędzy bez wysiłku jest niemal na pewno oszustwem.
Oszustwa związane z randkami online i seksszantaże
Platformy randkowe i portale społecznościowe to także częste miejsce występowania tzw. „catfisherów”: osób, które tworzą fałszywe profile, wykorzystując kradzione zdjęcia i cudze tożsamości, w celu oszukania innych użytkowników.
Na początku wszystko wydaje się romantyczną historią albo intensywną przyjaźnią: druga osoba w krótkim czasie okazuje silne emocje, poświęca Ci nieustanną uwagę i jak najszybciej stara się przenieść rozmowę na prywatne kanały poza platformą randkową.
Po zdobyciu zaufania zaczynają się prośby: pieniądze dla chorego krewnego, na bilet lotniczy, na ratowanie podupadającego biznesu lub na pokrycie kosztów leczenia. W innych przypadkach wywierają na Ciebie presję, abyś udostępnił intymne zdjęcia lub filmy, które następnie wykorzystują do szantażu , grożąc wysłaniem ich do znajomych lub publikacją, jeśli nie zostaną zapłacone.
Aby zminimalizować ryzyko, należy skonfigurować serwisy społecznościowe tak, aby miały najwyższe możliwe ustawienia prywatności, nie akceptować próśb od nieznajomych bez sprawdzenia, kto je wysyła, a także unikać udostępniania danych osobowych lub bankowych osobom, które znasz tylko online.
Jeśli zdecydujesz się spotkać osobiście z kimś, kogo poznałeś/aś tylko online, upewnij się, że będzie to miejsce publiczne, poinformuj kogoś, komu ufasz, gdzie będziesz i unikaj sytuacji, które mogłyby zagrozić Twojemu bezpieczeństwu. I oczywiście nie angażuj się w sexting, jeśli nie jesteś gotowy/a oddać pełnej kontroli nad tymi zdjęciami.
Fałszywe pożyczki, wynajem i sprzedaż pojazdów
Oszuści wykorzystują również potrzebę finansowania, oferując szybkie pożyczki z absurdalnie niskim oprocentowaniem i nadmiernie korzystnymi warunkami . Zazwyczaj reklamują się w mediach społecznościowych, na forach lub w komentarzach na blogach, a całą sprawą zajmują się za pośrednictwem wiadomości e-mail od bezpłatnych usługodawców.
Oznaki oszustwa są oczywiste: oferują duże sumy pieniędzy, nie ponosząc prawie żadnych kosztów, zawsze żądają zaliczki na poczet kosztów zarządzania i zwykle wymagają, aby płatność została dokonana za pośrednictwem usług trudnych do wyśledzenia, takich jak Western Union, MoneyGram lub przelewy na konta zagraniczne.
Podobnie jest z fałszywymi ofertami wynajmu wakacyjnego lub długoterminowego, a także ze sprzedażą używanych pojazdów. Reklamy prezentują spektakularne apartamenty lub samochody w cenach znacznie poniżej wartości rynkowej, a gdy pytasz, domniemany właściciel twierdzi, że przebywa za granicą i nie może podróżować . Aby zabezpieczyć rezerwację, proszą o zaliczkę za pośrednictwem platform, które rzekomo działają jako pośrednicy.
Wiele z tych oszustw powołuje się na znane strony internetowe, takie jak Airbnb czy TripAdvisor, ale tylko jako pretekst do zbudowania wiarygodności; w rzeczywistości transakcja nigdy nie przechodzi przez te platformy . Przeszukanie Google Images pod kątem zdjęć oferty lub adresu nieruchomości zazwyczaj ujawnia, że użyto zdjęć z niezwiązanych z nią stron.
Przed wysłaniem pieniędzy, zapoznaj się z opiniami o reklamodawcy, sprawdź, czy inni użytkownicy zgłaszali podobne przypadki i zachowaj ostrożność wobec tych, którzy wydają się chętni do finalizacji transakcji i akceptowania wszelkich warunków bez zadawania pytań . Zarówno w przypadku wynajmu, jak i zakupu pojazdu, zaleca się obejrzenie przedmiotu osobiście, o ile to możliwe.
Oszustwa inwestycyjne, fałszywe „lajki” i faktury
W sektorze finansowym oszustwa inwestycyjne stają się coraz powszechniejsze. Rzekomi brokerzy lub zaufani doradcy kontaktują się z ludźmi za pośrednictwem mediów społecznościowych lub przez zimne telefony, obiecując niezwykle wysokie zyski z kryptowalut, akcji lub ekskluzywnych projektów.
Proces zazwyczaj wygląda podobnie: proszą o stosunkowo niewielki początkowy depozyt, który następnie „udowadniają”, że generuje zyski, za pomocą zrzutów ekranu lub zmanipulowanych pulpitów nawigacyjnych. Gdy już im zaufasz, zachęcają do wpłacania coraz większych kwot . Próbując wypłacić pieniądze, pojawiają się wymówki, żądane są nowe „niezbędne” płatności, a w końcu znikają wraz ze wszystkim.
Tak zwany „scam z polubieniami” żeruje na użytkownikach poszukujących dodatkowego dochodu. Zaczyna się od kontaktu przez WhatsApp, który oferuje proste zadania, takie jak polubienie treści lub obserwowanie kont, w zamian za niewielkie, natychmiastowe prowizje . Następnie zostajesz zaproszony na kanał Telegram, gdzie stopniowo jesteś zmuszany do inwestowania pieniędzy w rzekome zadania lub wyższe poziomy, aż stracisz wszystko, co zainwestowałeś.
Kolejnym coraz popularniejszym oszustwem jest oszustwo „dziecko w potrzebie”. Osoba podszywa się pod Twojego syna lub córkę za pośrednictwem WhatsApp lub innych aplikacji, twierdząc, że zgubił telefon, ma problemy z bankiem lub znajduje się w pilnej sytuacji i potrzebuje szybkiej gotówki . Celem jest wykorzystanie Twojego strachu i uczuć, aby nakłonić Cię do wysłania dużej sumy pieniędzy bez weryfikacji jego zeznań.
Wreszcie, oszustwa związane z fakturami dotykają szczególnie firmy i osoby samozatrudnione. Przestępcy podszywają się pod stałych dostawców i za pośrednictwem starannie spreparowanych wiadomości e-mail proszą o dokonywanie przyszłych płatności na „nowe” konto bankowe, które kontrolują . W innych przypadkach przechwytują legalną fakturę wysłaną do klienta, zmieniają numer konta i wysyłają ją ponownie, tak że pieniądze trafiają w ręce oszusta, zanim którakolwiek ze stron w danym momencie się o tym dowie.
Aby zminimalizować te ryzyka, niezwykle ważne jest ustalenie jasnych procedur wewnętrznych: potwierdzaj każdą zmianę na rachunku bankowym telefonicznie, używając swojego stałego kontaktu , nie ufaj wiadomościom e-mail z prośbami o pilne zmiany i zawsze sprawdzaj szczegóły faktury przed wykonaniem dużego przelewu.
Ogólne wskazówki, jak chronić się przed najczęstszymi oszustwami internetowymi
Istnieje szereg dobrych praktyk, które znacznie zmniejszają ryzyko wpadnięcia w pułapkę cyberprzestępców. Należy je konsekwentnie stosować w codziennym życiu cyfrowym, aby zapewnić bezpieczeństwo swoim kontom, pieniądzom i danym osobowym.
Po pierwsze, nigdy nie udostępniaj swoich pełnych haseł, kodów podpisu ani poufnych informacji e-mailem, SMS-em, w mediach społecznościowych ani przez niezamawiane połączenia telefoniczne. Twój bank ani żadna renomowana instytucja nigdy nie poprosi o te informacje tymi kanałami, a już na pewno nie pod presją.
Unikaj klikania linków w podejrzanych e-mailach lub wiadomościach, nawet jeśli wydają się oficjalne, i wyrób sobie nawyk logowania do banku lub innych ważnych usług, wpisując adres bezpośrednio w przeglądarce lub korzystając z oficjalnych aplikacji . Jeśli wiadomość wydaje się podejrzana, najlepiej sprawdzić stronę samodzielnie, zamiast klikać w link, który zawiera.
Aktualizuj swoje urządzenia, zarówno system operacyjny, jak i aplikacje, i korzystaj z niezawodnego rozwiązania zabezpieczającego, które obejmuje ochronę przed złośliwym oprogramowaniem, filtrowanie niebezpiecznych witryn internetowych oraz specjalne funkcje zapewniające bezpieczne płatności . Te narzędzia zapewniają dodatkową warstwę ochrony przed fałszywymi witrynami i złośliwymi plikami do pobrania.
Uważaj na niewiarygodne okazje, cudowne inwestycje, darmowe pożyczki i reklamy, które brzmią zbyt dobrze, aby były prawdziwe. Zanim zapłacisz lub udostępnisz jakiekolwiek informacje, poświęć chwilę na sprawdzenie recenzji, ocen i ostrzeżeń innych użytkowników. Wiele oszustw zostawia ślad na forach i w mediach społecznościowych.
Gdy dostawca poinformuje Cię o zmianie numeru konta bankowego, zweryfikuj informacje alternatywnym kanałem i, jeśli coś się nie zgadza, wstrzymaj płatność do czasu uzyskania potwierdzenia . To samo dotyczy pilnych wiadomości dotyczących członków rodziny w niebezpieczeństwie: spróbuj skontaktować się z osobą, która rzekomo została dotknięta, inną drogą, zanim wyślesz pieniądze.
Jeśli już wpadłeś w pułapkę, działaj bez zwłoki: powiadom swój bank, aby spróbował zablokować lub cofnąć opłaty, zmień hasła do usług, których dotyczy problem, zbierz wszystkie możliwe dowody (e-maile, zrzuty ekranu, paragony) i złóż skargę do odpowiednich organów . W niektórych sytuacjach pomocne może być zasięgnięcie specjalistycznej porady prawnej w celu zbadania możliwości odzyskania środków lub ustalenia odpowiedzialności.
Prawda jest taka, że Internet nadal będzie żyznym gruntem dla oszustów, ale im lepiej zrozumiemy ich taktykę i im więcej bezpiecznych nawyków włączymy do naszej cyfrowej rutyny, tym trudniej będzie im uczynić z nas ofiar, a my będziemy mogli cieszyć się zaletami świata online ze spokojem ducha.
