- Linux wykorzystuje całą dostępną pamięć RAM na potrzeby pamięci podręcznej i pamięci podręcznej stron, więc niewielka ilość wolnej pamięci nie musi oznaczać problemu.
- Połączenie pamięci wymiany, zram/zswap i odpowiedniego ustawienia vm.swappiness pozwala na zrównoważenie wydajności i stabilności.
- cgroup v2, systemd-oomd oraz narzędzia takie jak earlyoom i nohang zapewniają dokładną kontrolę nad obciążeniem pamięci i zdarzeniami OOM.
- Monitorowanie za pomocą narzędzi free, vmstat, htop, sar lub Glances jest kluczem do wykrywania wąskich gardeł i optymalizacji zarządzania pamięcią.
Jeśli zarządzasz systemami, pracujesz z kontenerami lub utrzymujesz serwery produkcyjne, dogłębna znajomość zarządzania pamięcią w systemie Linux nie jest już opcjonalna. To różnica między serwerem, który bez mrugnięcia okiem radzi sobie ze skokami obciążenia, a takim, który ma problemy, przechodzi w tryb thrash lub w końcu uruchamia się w najgorszym możliwym momencie.
Linux został zaprojektowany tak, aby jak najefektywniej wykorzystywać pamięć RAM: buforuje pliki, kompresuje strony, przenosi dane do wymiany i priorytetyzuje procesy zgodnie z bardzo precyzyjnymi zasadami. Z zewnątrz może się wydawać, że „zużywa dużo pamięci” lub że „nigdy nie ma wolnej pamięci RAM”, ale w rzeczywistości dąży do zapewnienia maksymalnej wydajności i stabilności . Zobaczmy krok po kroku i z krótkim wyjaśnieniem „z przymrużeniem oka”, jak to wszystko działa i jak można to dostroić w zaawansowany sposób.
Podstawowe koncepcje i mity dotyczące pamięci w systemie Linux
Zanim zaczniesz manipulować parametrami jądra lub montować pamięć ZRAM, jakby jutra miało nie być, warto mieć jasne pojęcie o typach pamięci, jej architekturze i sposobie, w jaki system widzi pamięć RAM.
Maksymalna ilość pamięci fizycznej, jaką komputer może obsłużyć, zależy od systemu operacyjnego i architektury procesora. System 32-bitowy jest zazwyczaj ograniczony do 4 GB pamięci RAM, podczas gdy system 64-bitowy z łatwością obsługuje dziesiątki, a nawet setki gigabajtów (teoretycznie znacznie więcej, choć rzeczywisty limit narzuca sprzęt).
W Linuksie cała pamięć jest zarządzana jako pamięć wirtualna . Dotyczy to zarówno fizycznej pamięci RAM, jak i przestrzeni wymiany. Pamięci RAM nie można „rozciągnąć” inaczej niż poprzez dodanie modułów fizycznych, ale pamięć wirtualną można rozszerzyć za pomocą dysku (partycji lub plików wymiany) i zaawansowanych mechanizmów, takich jak zram lub zswap.
La pamięć fizyczna (RAM) To szybki i kosztowny zasób: to właśnie tam ładowane są procesy, biblioteki, pamięci podręczne plików, bufory wejścia/wyjścia, pamięć współdzielona itd. Linux kieruje się jasną filozofią: jeśli jest wolna pamięć RAM, lepiej wykorzystać ją jako pamięć podręczną i przyspieszyć dostęp, niż pozostawić ją pustą. Dlatego w narzędziach takich jak… free To nie znaczy, że masz problem.
Pamięć dyskowa ( pamięć trwała) jest znacznie wolniejsza. Podczas gdy pamięć RAM reaguje w nanosekundach, nawet dysk SSD reaguje w mikrosekundach lub milisekundach. Dlatego system stara się przechowywać często używane dane w pamięci RAM i korzysta z dysku tylko wtedy, gdy jest to absolutnie konieczne: do ładowania plików wykonywalnych, odczytu zimnych danych lub wymiany stron.
Pamięć wirtualna, strony i wewnętrzne struktury jądra
Pamięć wirtualna to mechanizm, dzięki któremu Linux zapewnia każdemu procesowi własną, izolowaną i chronioną przestrzeń adresową . Sprzęt i jądro tłumaczą adresy wirtualne na adresy fizyczne za pomocą struktur zwanych tablicami stron.
Najmniejszą jednostką używaną do zarządzania pamięcią jest strona , zazwyczaj o rozmiarze 4 KB. Cały system pamięci wirtualnej opiera się na stronach: są one przydzielane, zwalniane, poddawane wymianie, buforowane i oznaczane różnymi uprawnieniami (tylko do odczytu, wykonywanie itd.).
Tabele stron to hierarchiczne struktury utrzymywane przez jądro. Przechowują one, dla każdej wirtualnej strony każdego procesu, lokalizację rzeczywistej strony fizycznej (jeśli istnieje), jej uprawnienia i jej aktualny stan. To tłumaczenie umożliwia izolowanie procesów, współdzielenie stron między nimi oraz mapowanie plików bezpośrednio do pamięci.
Gdy proces uzyskuje dostęp do prawidłowego adresu, ale strona nie jest gotowa do dostępu, występuje błąd strony . Może on być lekki (strona znajduje się w pamięci RAM, ale w stanie wymagającym aktualizacji) lub kosztowny (strona znajduje się na dysku, w pamięci wymiany lub w pliku i musi zostać przeniesiona do pamięci RAM). Jeśli błędy strony stają się częste, system zwalnia, ponieważ poświęca zbyt dużo czasu na odczyt danych z dysku.
Pamięć podręczna stron to pamięć podręczna stron plików utrzymywana przez jądro. Przechowuje dane i metadane plików i katalogów, aby ograniczyć dostęp do dysku. To jeden z powodów, dla których Linux „wydaje się” wykorzystywać całą pamięć RAM: w rzeczywistości wykorzystuje pamięć, której aplikacje nie używają aktywnie, aby przyspieszyć dostęp do dysku.
Rodzaje pamięci: oparta na plikach, anonimowa i ich związek z pamięcią wymiany
W Linuksie zazwyczaj rozróżnia się pamięć plików i pamięć anonimową . Obie znajdują się w pamięci RAM, ale ich pochodzenie i ewentualna kopia zapasowa na dysk różnią się.
Połączenie pamięć plików Jest to ten, którego kopie zapasowe są tworzone przez pliki systemowe: pliki wykonywalne binarne, biblioteki współdzielone, dane mapowane z mmap z pliku itp. Pamięć tę można usunąć i załadować ponownie z oryginalnego pliku, jeśli jest potrzebna wolna przestrzeń.
La anonimowa pamięć To wszystko, co proces rezerwuje, a co nie jest powiązane z plikiem: dynamiczna sterta, stos, prywatne obszary z MAP_ANONYMOUSi obszary kopiowane metodą kopiowania przy zapisie podczas wykonywania fork()Pamięć ta istnieje tylko w pamięci RAM (lub w przestrzeni wymiany, jeśli zostanie przeniesiona) i jedyną możliwą kopią zapasową jest właśnie ta przestrzeń wymiany.
Gdy jądro potrzebuje zwolnić pamięć RAM, najpierw próbuje zwolnić strony, które może ponownie złożyć: zazwyczaj strony z pamięci podręcznej stron lub regionów zabezpieczonych plikami. Dopiero gdy brakuje miejsca lub obciążenie pamięci jest bardzo wysokie, jądro zaczyna przesyłać anonimową pamięć do wymiany , co jest znacznie bardziej kosztowne, ale daje systemowi chwilę wytchnienia.
Presja na pamięć, przeciążenie i zabójca OOM
Presja pamięci występuje , gdy liczba wolnych stron spada poniżej określonych progów wewnętrznych. Jądro jest wówczas zmuszone do ciągłej pracy w celu zwolnienia pamięci: czyszczenia pamięci podręcznej, zapisywania „nieużywanych” stron na dysku, usuwania rzadko używanych stron itd.
Wysokie obciążenie pamięci może powodować bardzo wyraźne objawy: wysokie opóźnienia w usługach sieciowych , wolne interfejsy graficzne, opóźnione odpowiedzi sesji zdalnych (SSH, VNC, RDP), zacinającą się myszkę, okna reagujące przez kilka sekund itd. W takim przypadku system jest bardziej skupiony na przetrwaniu niż na wykonywaniu pożytecznej pracy.
Thrashing występuje , gdy pamięć RAM jest niewystarczająca do przechowywania stron, z których procesy stale korzystają. Jądro zaczyna nieustannie wymieniać strony: usuwa jedną, aby wstawić inną, ale potem natychmiast potrzebuje tej, którą właśnie usunęło. Rezultatem jest cykl błędów stron i dostępów do dysku, który obniża wydajność.
Przy włączonej wymianie, thrashing oznacza, że anonimowe strony przemieszczają się tam i z powrotem między pamięcią RAM a przestrzenią wymiany, nasycając dysk. Bez wymiany problem przenosi się na strony plików: są one wielokrotnie usuwane i ponownie ładowane z systemu plików, co może również sprawić, że komputer stanie się praktycznie bezużyteczny.
Jeżeli jądro nadal nie może uzyskać wolnej pamięci, należy wykonać następujące czynności: Mechanizm braku pamięci (OOM)Gdy wyczerpią się wszystkie elementy, które można usunąć, skompaktować lub zamienić, jądro oblicza wynik dla każdego procesu (oom_scorei decyduje, którego poświęcić. Ten proces kończy się Zabójca OOM aby zwolnić znaczną ilość pamięci RAM i uniknąć całkowitej awarii.
Swap: co to jest, ile go wpłacić i dlaczego nie jest „diabelski”
Pamięć wymiany ma złą sławę, częściowo z powodu przestarzałych porad i uproszczeń w stylu „jeśli masz dużo pamięci RAM, nie potrzebujesz pamięci wymiany”. W rzeczywistości przestrzeń wymiany jest kluczowym elementem projektu pamięci Linuksa, nawet w systemach z dużą ilością pamięci RAM.
Swap to obszar na dysku (partycji lub pliku), którego jądro używa do przechowywania nieaktywnych stron pamięci . Pozwala to zwolnić pamięć RAM dla procesów, które jej faktycznie potrzebują. Nie jest to pamięć wirtualna sama w sobie, ale jeden z mechanizmów, które to umożliwiają.
Bez pamięci wymiany anonimowe strony nie mają dokąd pójść, gdy wzrasta presja na pamięć. Jądro nadal może polegać na pamięci podręcznej i stronach opartych na plikach, ale gdy tylko pamięć anonimowa osiągnie poziom krytyczny, jest praktycznie zmuszone do znacznie szybszego uruchomienia programu OOM Killer. Teoretycznie Linux może działać bez pamięci wymiany, ale w praktyce w większości scenariuszy jest to niepotrzebne ryzyko.
Jeśli chodzi o określanie wielkości przestrzeni wymiany, nie ma jednego przepisu, ale istnieje kilka dość rozsądnych, współczesnych kryteriów, w zależności od roli maszyny:
- Serwery bez hibernacji4-8 GB przestrzeni wymiany zazwyczaj wystarcza jako bufor, nawet przy dużej ilości pamięci RAM. W przypadku usług intensywnie wykorzystujących pamięć (bazy danych, wirtualizacja) można zwiększyć ją do 1,5-krotności pamięci RAM, ale priorytetem powinno być zwiększenie fizycznej pamięci RAM.
- Komputery stacjonarne bez hibernacjiPrzy 16 GB lub więcej pamięci RAM, 2-4 GB pamięci wymiany w zupełności wystarcza jako zabezpieczenie.
- Urządzenia z włączoną funkcją hibernacjiPrzestrzeń wymiany musi być równa lub nieznacznie większa od pamięci RAM, ponieważ podczas hibernacji system zrzuca do niej całą zawartość pamięci.
Tworzenie przestrzeni wymiany jest bardzo elastyczne. Możesz użyć dedykowanej partycji lub pliku wymiany . Plik wymiany jest idealny, gdy dysk jest już podzielony na partycje lub chcesz dostosować jego rozmiar bez rekonfiguracji całego systemu.
Metryki pamięci: free, vmstat, ps, RSS, PSS i inne
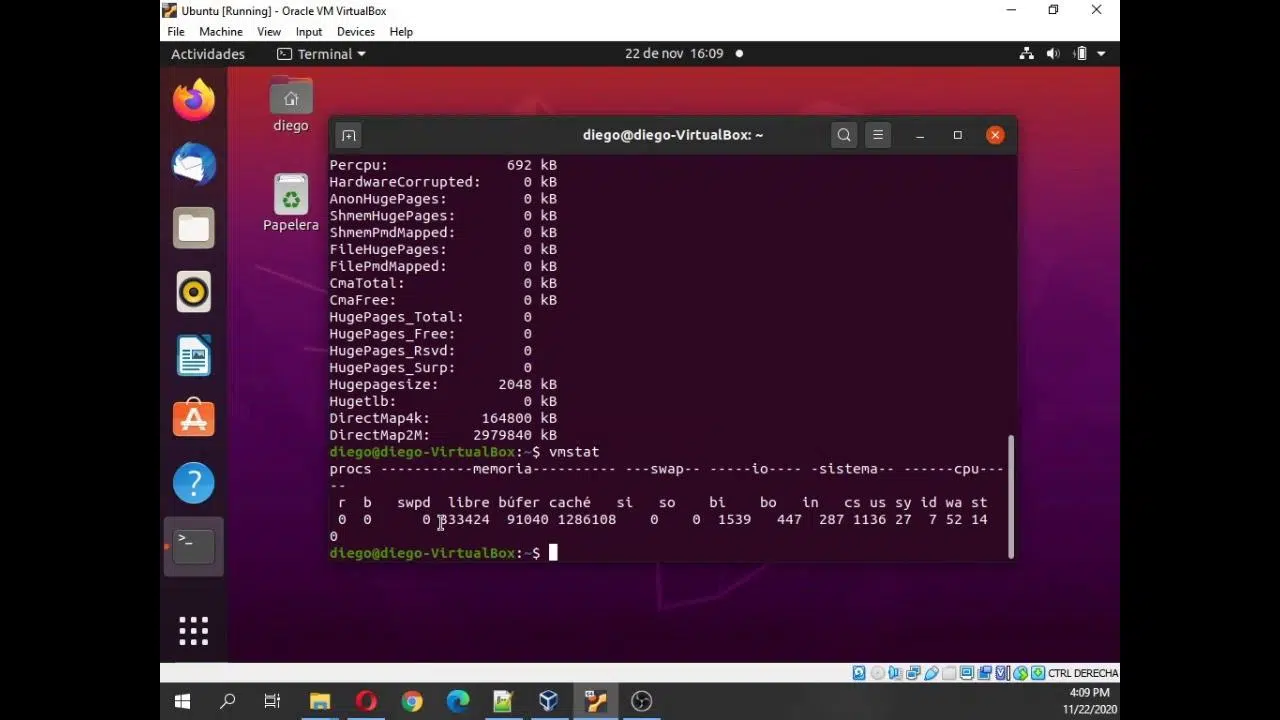
Klasyczne narzędzia do zarządzania pamięcią w systemie Linux mogą prowadzić do błędnych interpretacji, jeśli nie wiesz, co oznacza każda kolumna. Polecenie free -h To najprostszy sposób, aby na pierwszy rzut oka zobaczyć całkowitą pamięć, pamięć używaną, pamięć wolną, pamięć podręczną i pamięć wymiany.
Przy wyjściu free Ważne jest, aby przyjrzeć się wierszowi, który odejmuje bufory i pamięć podręczną, ponieważ ta kolumna wskazuje pamięć faktycznie zajmowana przez procesy, nie licząc danych używanych przez jądro jako pamięć podręczna, które może szybko zwolnić, jeśli zajdzie taka potrzeba.
z vmstat -s -S M Otrzymasz bardziej szczegółowe podsumowanie: pamięć całkowita, pamięć używana, pamięć wolna, pamięć aktywna, pamięć bezczynna, pamięć podręczna wymiany itd. Możesz również zapoznać się z /proc/meminfo aby zobaczyć każdą metrykę szczegółowo, choć wyniki są mniej przejrzyste i przyjazne dla użytkownika.
Aby dowiedzieć się, które procesy mają największy wpływ na pamięć RAM, ps aux wyświetla kolumny takie jak VSZ (całkowita pamięć wirtualna, z której proces mógłby skorzystać, gdyby załadował wszystko) i RSS (Rozmiar zestawu rezydentnego, rzeczywista pamięć w pamięci RAM). Uwaga: RSS obejmuje również pamięć bibliotek współdzielonych, która jest liczona wielokrotnie, jeśli jest używana przez wiele procesów.
Tutaj zaczyna się gra PSS (Proporcjonalny rozmiar zestawu)który rozdziela koszt bibliotek współdzielonych pomiędzy procesy, które z nich korzystają. Aby łatwo uzyskać PSS, dostępne są narzędzia takie jak: smem, bardzo przydatne do sprawdzenia, które aplikacje faktycznie zużywają dużo danych, bez zniekształcania danych przez współdzielone biblioteki.
Fragmentacja pamięci, stos, sterta i ulimit
Innym, mniej widocznym aspektem zarządzania pamięcią jest fragmentacja . Możemy mówić o fragmentacji wewnętrznej (gdy zaokrąglone bloki są przydzielane w wielokrotnościach 4, 8 lub 16 bajtów, pozostawiając bezużyteczny fragment) oraz zewnętrznej (gdy wolna pamięć istnieje, ale jest dzielona na małe fragmenty, które uniemożliwiają wykorzystanie dużej, ciągłej alokacji).
W aplikacjach takich jak Redis czasami można zaobserwować różnice między pamięcią raportowaną przez system (RSS) a pamięcią, którą sama aplikacja uznaje za użyteczną (used_memory). Odległość ta jest zazwyczaj w dużej mierze spowodowana fragmentacja zewnętrzna, luki, które system uznaje za zajęte, ale których proces w rzeczywistości nie wykorzystuje.
Pamięć procesu jest koncepcyjnie podzielona na stos i stertaStos jest używany do zmiennych lokalnych i wywołań funkcji, natomiast sterta służy do dynamicznej alokacji. malloc() i podobne. Gdy struktury danych rozrastają się poza zakres możliwości stosu, są one wyciągane ze stosu i obsługiwane za pomocą wskaźników.
Maksymalny rozmiar stosu na proces można dostosować za pomocą ulimit -a i konfiguracji systemu. Zmniejszenie go ogranicza liczbę dużych zmiennych lokalnych, a zwiększenie pozwala na obsługę większej liczby zmiennych lub głęboką rekurencję. Dostosowanie tego parametru może pomóc lepiej kontrolować wykorzystanie pamięci i zmniejszyć niektóre typy fragmentacji, choć nie jest to panaceum.
Zaawansowane monitorowanie i diagnostyka: top, htop, vmstat, sar i inne
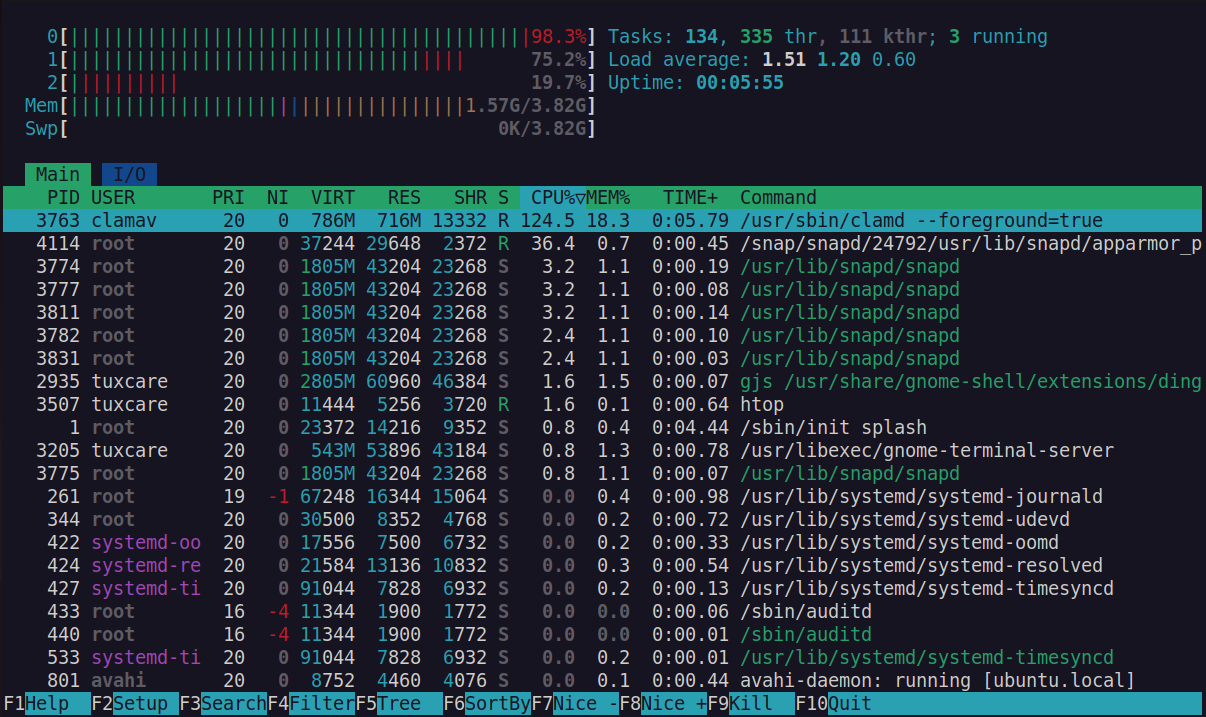
Aby zlokalizować procesy zużywające pamięć RAM, możesz zacząć od top A jeśli chcesz czegoś bardziej przyjaznego dla użytkownika, htopTen ostatni wyświetla paski wykorzystania procesora, pamięci i wymiany oraz umożliwia interaktywne sortowanie i filtrowanie procesów.
W Debianie i pochodnych zainstaluj htop z sudo apt install htopW systemie AlmaLinux i innych systemach typu Red Hat, z sudo dnf install htopPo uzyskaniu dostępu możesz sortować według pamięci, wyszukiwać określone procesy i kończyć problematyczne zadania bezpośrednio z poziomu interfejsu.
Aby uzyskać głębszą analizę i tryb wsadowy, vmstat 5 Dostarcza regularnych informacji o procesach, pamięci, stronicowaniu, blokowym wejściu/wyjściu, przerwaniach i harmonogramie procesora. Idealnie nadaje się do śledzenia zmian obciążenia pamięci w czasie.
następujący sysstat Zawiera narzędzia takie jak: sarktóre pozwalają rejestrować i analizować wykorzystanie pamięci i innych zasobów. Na przykład, sar -r 1 5 Wyświetla użycie pamięci i pamięci wymiany co sekundę, pięć razy. W Debianie jest instalowany z sudo apt install sysstati w AlmaLinux z sudo dnf install sysstat.
Jeśli potrzebujesz dogłębnego debugowania na poziomie jądra, bpftrace To potężne narzędzie oparte na eBPF. Umożliwia instrumentację wywołań systemowych, obserwację dostępu do pamięci i wykrywanie wąskich gardeł bez konieczności rekompilacji lub restartu. Zazwyczaj jest instalowane z sudo apt install bpftrace w systemach typu Debian.
Praktyczne zarządzanie pamięcią: wymiana, podmiana i czyszczenie pamięci podręcznej
Podstawowym zadaniem na wielu serwerach jest sprawdzenie aktualny stan wymiany. Z swapon --show Masz listę aktywnych urządzeń wymiany i plików, ich rozmiar, typ i priorytet. Jeśli chcesz dodać wymianę w locie, możesz utworzyć plik za pomocą fallocate, bezpieczne pozwolenia z chmod 600, sformatuj go za pomocą mkswap i aktywuj go za pomocą swaponAby zachować trwałość, wystarczy dodać odpowiedni wpis /etc/fstab.
Parametr vm.swappiness Kontroluje, jak łatwo jądro priorytetyzuje użycie pamięci wymiany nad dalszym zapełnianiem pamięci RAM. Zakres wartości wynosi od 0 do 100. Niskie wartości (10–20) powodują, że system unika wymiany, dopóki nie jest to absolutnie konieczne, natomiast wysokie wartości (60 lub więcej) zachęcają system do szybszego przenoszenia stron do pamięci wymiany, aby utrzymać wolną pamięć RAM.
Na serwerach z wolnymi dyskami lub dużymi bazami danych często jest to interesujące obniż swapowośćNa przykład do 10 lub 20, z sudo sysctl vm.swappiness=10W przypadku komputerów stacjonarnych z szybką pamięcią ZRAM lub dyskami SSD wartości pośrednie, takie jak 30–60, mogą zapewnić dobrą równowagę między opóźnieniem a wykorzystaniem pamięci.
W sytuacjach, gdy pamięć jest dobra, czasami konieczne jest wymuszenie zwolnienie pamięci podręcznej z sudo sync && sudo sysctl -w vm.drop_caches=3To opróżnia dużą część pamięci podręcznej stron i zasobów. Jest to przydatne od czasu do czasu do testowania lub zwalniania pamięci w systemach o bardzo ograniczonej pojemności, ale nie powinno być stosowane rutynowo, ponieważ traci się również poprawę wydajności zapewnianą przez buforowanie.
Zaawansowane narzędzia kontroli: cgroup v2, memory.pressure i OOM w przestrzeni użytkownika
W nowoczesnych systemach wykorzystujących systemd i cgroup v2 zarządzanie pamięcią można precyzyjnie dostroić poprzez grupy procesów. cgroup v2 organizuje zadania w hierarchie oraz stosuje limity zasobów i priorytety (procesor, pamięć, wejście/wyjście) na poziomie grupy, a nie tylko na poziomie pojedynczego procesu.
W hierarchii pamięci parametry takie jak: memory.low Umożliwiają wskazanie, że pamięć niektórych grup cgroups powinna być lepiej chroniona przed naciskami globalnymi, podczas gdy inne mogą być bardziej rozszerzalne, jeśli zajdzie potrzeba zwolnienia pamięci RAM.
Plik memory.pressure Ujawnia bardzo przydatne metryki: jak długo zadania w danej grupie cgroup były blokowane z powodu braku pamięci, w odstępach 10, 60 i 300 sekund. Wariant kilka Wskazuje, czy przynajmniej jedno zadanie zostało opóźnione i pełny Odzwierciedla momenty, w których wszystkie zadania grupy były jednocześnie zakłócone.
Oprócz zabójcy OOM jądra pojawiły się rozwiązania w przestrzeni użytkownika, takie jak wczesny pokój, nohang o systemd-oomdEarlyOOM monitoruje pamięć RAM i wymianę i gdy ich wartości spadną poniżej pewnych progów, proaktywnie zamyka procesy. oom_score wyższy, przywracając użyteczność zanim maszyna się zawiesi.
NoHang idzie o krok dalej: obsługuje więcej kryteriów selekcji , uwzględnia obciążenie pamięci i dobrze integruje się z zaawansowanymi konfiguracjami, choć jego rozwój miał swoje wzloty i upadki. Z kolei systemd-oomd integruje się bezpośrednio z systemd i cgroup v2 i jest obecnie preferowaną opcją w wielu dystrybucjach, umożliwiającą bardziej inteligentne i szczegółowe zarządzanie sytuacjami z małą ilością pamięci.
Modern Swap: zram, zswap i priorytety urządzeń
Oprócz „klasycznej” wymiany dysków, Linux oferuje nowoczesne mechanizmy, które znacznie poprawiają wydajność, łącząc kompresję pamięci RAM i selektywne wykorzystanie dysku.
ZRAM to moduł jądra, który tworzy urządzenia blokowe w samej pamięci RAM, gdzie strony są przechowywane w stanie skompresowanym. Są one zazwyczaj używane jako ultraszybkie urządzenia wymiany: kompresja i dekompresja obciążają procesor, ale zyskują logiczną pojemność pamięci i drastycznie zmniejszają obciążenie dysku.
W wielu dystrybucjach wystarczy zainstalować narzędzia zram o generator zram i włączyć jego usługę. Na przykład w Debianie możesz użyć sudo apt install zram-tools i aktywuj zramswap z systemd. W AlmaLinux, z sudo dnf install zram-generator i odpowiedniej usługi.
Z kolei zswap działa jak skompresowana pamięć podręczna przed dyskiem wymiany . Najpierw próbuje zapisać strony wymiany w skompresowanej pamięci RAM; dopiero gdy pamięć podręczna się zapełni lub strony staną się nieaktywne, zapisuje dane do właściwego obszaru wymiany. Zmniejsza to obciążenie dysku i wydłuża żywotność dysków SSD, kosztem pewnego obciążenia procesora.
Łącząc wiele urządzeń wymiany (np. zram i plik dyskowy), ważne jest dostosowanie priorytety. Z swapon -p lub opcja pri= en /etc/fstab Należy określić, które urządzenie ma być używane jako pierwsze. Zwyczajowo wysoki priorytet (na przykład 100) nadaje się pamięci zram, a niższy (10) pamięci wymiany na dysku, aby jądro w pełni wykorzystało skompresowaną przestrzeń wymiany w pamięci RAM przed uzyskaniem dostępu do dysku.
Zarządzanie pamięcią stosowane w serwerach: wymiana, usługi i zabezpieczenia
W serwerach WWW (Apache, Nginx), bazach danych (MySQL, MariaDB, MongoDB) lub aplikacjach intensywnie wykorzystujących zasoby, pamięć jest zasobem krytycznym. Konfiguracja pamięci RAM i wymiany bezpośrednio decyduje o tym, ile jednoczesnych żądań można obsłużyć, zanim system zacznie mieć problemy.
W przypadku silników baz danych, takich jak MongoDB, kluczowe jest, aby fizyczna pamięć RAM przekraczała wymagania bazy danych ; w przeciwnym razie zacznie ona wykorzystywać przestrzeń wymiany, a wydajność gwałtownie spadnie z powodu znacznej różnicy między dostępem do pamięci RAM a dostępem do dysku. To samo dotyczy MySQL/MariaDB, gdzie narzędzia takie jak MySQLTuner rekomendują parametry pamięci na podstawie dostępnej pamięci RAM.
Aby uniknąć marnowania pamięci, zaleca się zatrzymanie nieużywanych usług i usunięcie niepotrzebnych już kontenerów, obrazów i woluminów Dockera. W środowiskach programistycznych i kontroli jakości bardzo łatwo jest gromadzić zapomniane zasoby, które kradną gigabajty pamięci RAM i miejsca na dysku, niezauważone przez nikogo.
Bezpieczeństwo również odgrywa rolę: niepotrzebne porty otwarte Zwiększają powierzchnię ataku. Złośliwe oprogramowanie, które zdoła zinfiltrować system, może na przykład uruchamiać procesy wydobywcze, które zużywają zasoby procesora i pamięci, planować zadania w crontab i spowodować awarię systemu. Sprawdzanie portów przychodzących i wychodzących, zamykanie wszystkiego, co nie jest niezbędne, oraz czyszczenie podejrzanych zadań cron to podstawowe zasady higieny systemu, które chronią również zasoby pamięci.
Pamięć i systemy plików: ext4, XFS, Btrfs i dziennikowanie
Choć może się to wydawać osobną kwestią, wybór systemu plików i jego konfiguracja również wpływają na zachowanie pamięci i obciążenie wejścia/wyjścia. Na przykład Ext4 korzysta z dziennika, który w zależności od obciążenia może dodatkowo obciążać dysk, a w konsekwencji zarządzanie pamięcią podręczną.
W wymagających środowiskach serwerowych wielu administratorów wybiera XFS , a nawet Btrfs . XFS zazwyczaj bardzo dobrze radzi sobie z dużymi plikami i systemami o wysokiej wydajności. Btrfs oferuje zaawansowane funkcje, takie jak migawki, przezroczysta kompresja i podwoluminy, kosztem pewnej złożoności oraz, w zależności od wersji i dystrybucji, poziomu dojrzałości, który wciąż jest przedmiotem dyskusji dla wszystkich obciążeń.
Jądro dostosowuje swoją politykę buforowania i zapisu do charakterystyki systemu plików, więc przełączenie z ext4 na XFS lub Btrfs wpływa nie tylko na surowe wejście/wyjście, ale także na sposób, w jaki pamięć RAM i pamięć podręczna stron są wykorzystywane do buforowania operacji odczytu i zapisu.
Niezbędne narzędzia graficzne i narzędzia dla administratorów
Choć terminal pozostaje scyzorykiem szwajcarskim każdego administratora, istnieją narzędzia, które znacznie ułatwiają zarządzanie pamięcią i zasobami . Jednym z nich jest Glances , monitor w czasie rzeczywistym, który wyświetla dane dotyczące procesora, pamięci, dysku, sieci i procesów na jednym ekranie, z opcjonalnym interfejsem internetowym do monitorowania wielu serwerów z poziomu przeglądarki.
Aby szybko zainstalować system Debian, wystarczy... sudo apt install glancesSpojrzenia bardzo dobrze uzupełniają się z htop, vmstat y sar, dając bardziej wizualny przegląd zachowania systemu pod obciążeniem.
W obszarze graficznego administrowania serwerami, Cockpit oferuje przyjazny dla użytkownika interfejs webowy do monitorowania pamięci, procesów i usług . Umożliwia on zarządzanie wieloma serwerami z jednej konsoli, uruchamianie i zatrzymywanie jednostek systemd, monitorowanie wykorzystania pamięci wymiany i pamięci ZRAM oraz przeglądanie logów bez opuszczania przeglądarki.
W systemach stacjonarnych wiele dystrybucji integruje własny monitor zasobów, ale w środowiskach bez graficznego interfejsu użytkownika lub gdy potrzebujesz czegoś lekkiego, połączenie tych narzędzi konsolowych ze skryptami niestandardowymi zapewnia doskonały wgląd w to, co dzieje się z pamięcią w dowolnym momencie.
Prawidłowe zarządzanie pamięcią w Linuksie wymaga zrozumienia, jak jądro wykorzystuje pamięć RAM, roli pamięci wymiany (swap), pamięci zram i zswap, jak cgroup v2 i różne zasoby pamięci (OOM) reagują na obciążenie oraz jakie narzędzia są dostępne do monitorowania i dostrajania systemu. Łącząc wszystkie te elementy – od free, vmstat, PSS i memory.pressure po zram, swappiness i systemd-oomd – przestajesz zmagać się z problemem „Linux zużywający pamięć RAM” i zyskujesz precyzyjnie dostrojony, stabilny system, zdolny do maksymalizacji wydajności sprzętowej w każdej roli: serwera, komputera stacjonarnego czy środowiska o dużym obciążeniu.
