- Os ataques DDoS saturam os recursos de rede, servidores e aplicativos, causando indisponibilidade e sérios prejuízos econômicos e de reputação.
- Existem ataques volumétricos, de exaustão de estado e de aplicação, cada um visando diferentes camadas da infraestrutura.
- Uma defesa eficaz exige arquitetura resiliente, monitoramento contínuo e soluções anti-DDoS em redes, nuvem e computação de borda.
- Os serviços gerenciados e as equipes especializadas da operadora melhoram a detecção, a mitigação e a continuidade dos negócios diante de ataques DDoS.
A cibersegurança focada na proteção de redes contra ataques DDoS tornou-se crucial para qualquer empresa com presença online. Não estamos mais falando apenas de grandes corporações ou infraestrutura crítica: qualquer organização que dependa de seus serviços online pode ser vítima de um ataque de negação de serviço.
Esses ataques não apenas derrubam um site ou aplicativo, mas também podem causar perdas financeiras, danos à reputação, penalidades regulatórias e, em muitos casos, servir como cortina de fumaça para intrusões mais graves. Compreender como os ataques de negação de serviço funcionam, quais tipos existem e quais medidas específicas podem ser tomadas para mitigá-los é essencial para manter a continuidade dos negócios.
O que é um ataque de negação de serviço (DoS) e qual a diferença entre ele e um ataque DDoS?
Um ataque de negação de serviço (DoS) é uma ação deliberada na qual um cibercriminoso usa um único computador ou um conjunto muito limitado de recursos para sobrecarregar um serviço específico, geralmente direcionando um grande volume de tráfego para um endereço IP específico. O objetivo é simples: colapsar os recursos do servidor para que ele pare de responder a solicitações legítimas.
A forma clássica de ataque DoS envolve o envio de um número massivo de pacotes (blocos de dados) para o endereço IP alvo, excedendo a capacidade do servidor. Quando o volume de solicitações ultrapassa a memória, a CPU ou a largura de banda disponíveis, o sistema não consegue mais processar conexões legítimas e o serviço torna-se inutilizável ou extremamente lento.
Outra estratégia comum é focar na largura de banda . Em vez de tentar esgotar os recursos internos do servidor, o atacante visa preencher completamente a largura de banda da linha de comunicação. Mesmo que o firewall ou os filtros bloqueiem o tráfego malicioso, o congestionamento da rede já ocorreu e a experiência do usuário é severamente afetada.
Quando esse mesmo conceito é multiplicado por centenas, milhares ou até milhões de fontes, passamos de um ataque de negação de serviço (DoS) para um ataque de negação de serviço distribuído (DDoS) , que é muito mais complexo de detectar e conter, porque o tráfego malicioso parece vir de uma infinidade de usuários diferentes espalhados pelo mundo.
O que é um ataque DDoS e como funcionam as botnets?
Um ataque DDoS (Ataque de Negação de Serviço Distribuído) consiste em usar vários dispositivos comprometidos para lançar uma grande onda coordenada de tráfego contra um alvo: um servidor web, uma API, um DNS, uma VPN corporativa ou, em geral, qualquer serviço exposto à Internet.
O atacante já infectou computadores, servidores, dispositivos IoT, smartphones e outros equipamentos conectados para transformá-los em botnets ou computadores zumbis . Esses dispositivos são controlados remotamente por meio de malware e, em um momento predeterminado, o cibercriminoso ordena que toda a rede envie solicitações em massa para o alvo até que ele seja sobrecarregado.
Na prática, esse fluxo de tráfego pode se manifestar como solicitações HTTP, consultas DNS, pacotes UDP ou conexões TCP aparentemente normais . Como o tráfego se origina de milhares de endereços IP diferentes e pode se assemelhar muito ao de usuários legítimos, distinguir entre atividades legítimas e maliciosas torna-se muito mais difícil, e a detecção se torna um verdadeiro desafio.
Além disso, em muitos cenários, os ataques DDoS são usados como uma distração para ocultar intrusões mais graves . Enquanto a equipe de TI se concentra em restaurar o serviço e conter o tráfego, os invasores podem tentar explorar vulnerabilidades, roubar dados ou se movimentar lateralmente pela rede interna.
Portanto, a proteção contra DDoS deve combinar prevenção, detecção precoce e mitigação automatizada , juntamente com um bom planejamento de resposta a incidentes, para evitar cair na armadilha de se concentrar apenas na indisponibilidade do serviço.
Motivações comuns por trás de ataques DDoS
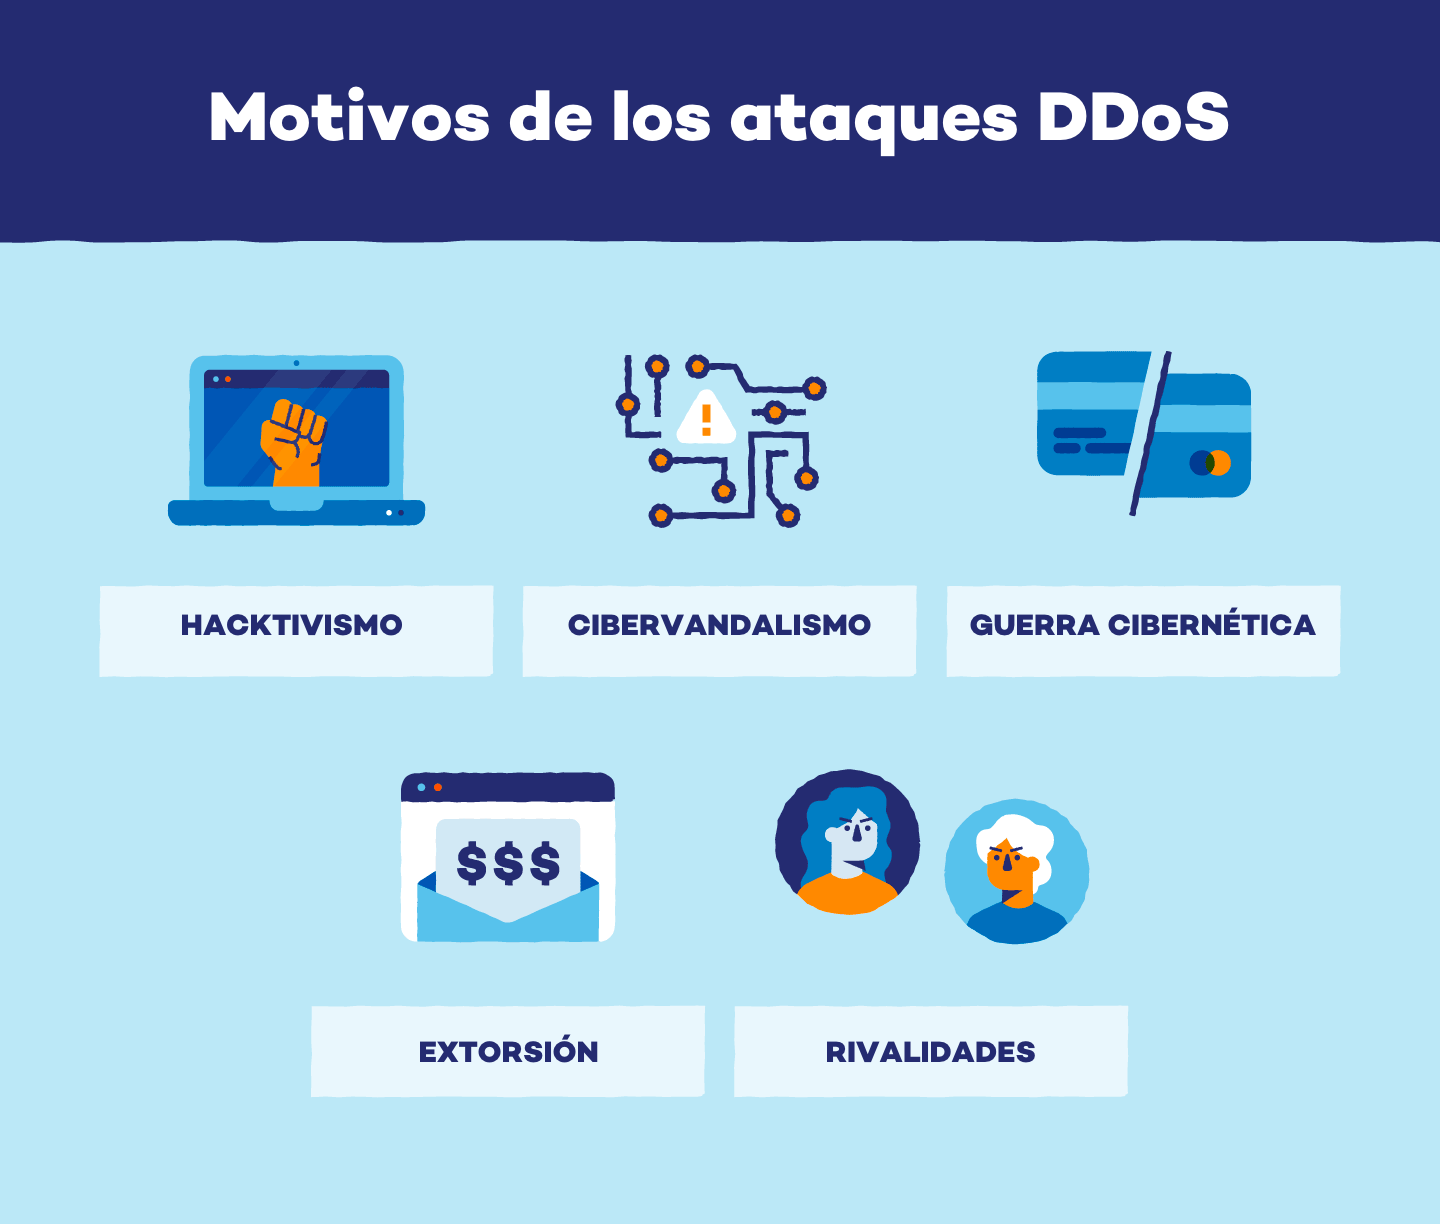
Longe de serem ataques sem sentido, os incidentes de negação de serviço são frequentemente motivados por interesses econômicos, ideológicos, competitivos ou até mesmo pessoais . Compreender o porquê ajuda a avaliar o risco e a preparar melhor os planos de resposta.
Uma das motivações mais diretas é a extorsão financeira . O atacante lança um ataque DDoS contra a empresa, paralisando seus serviços online, e então exige pagamento (geralmente em criptomoeda) em troca da interrupção do ataque. Em empresas que dependem fortemente de sua presença online, cada hora de inatividade pode resultar em perdas significativas, aumentando a pressão para ceder à chantagem.
Ataques motivados por "justiça pessoal" também são comuns , ocorrendo quando um indivíduo ou grupo nutre animosidade contra uma empresa ou organização específica. Podem ser clientes insatisfeitos, ex-funcionários ou indivíduos que acreditam que a empresa agiu de forma injusta e utilizam ataques DDoS como forma de vingança para prejudicar sua imagem pública.
No âmbito da justiça social ou do hacktivismo , certos grupos lançam ataques DDoS como forma de protesto digital. O objetivo é conscientizar sobre uma causa política, social ou ambiental, paralisando os sites de governos, veículos de comunicação, instituições financeiras ou empresas associadas à controvérsia que desejam denunciar.
Em um nível mais crítico, surge a guerra cibernética ou guerra digital , onde os ataques DDoS são usados como ferramentas em conflitos geopolíticos. Aqui, os alvos geralmente são infraestruturas críticas: operadoras de telecomunicações, empresas de energia, sistemas de transporte, instalações de saúde, administrações públicas ou serviços financeiros, buscando gerar instabilidade ou pressão sobre um país rival.
A concorrência desleal também está presente: algumas empresas, de forma totalmente ilegal, recorrem a ataques DDoS contra seus rivais para derrubar suas lojas online, interromper promoções importantes ou prejudicar a percepção de confiabilidade da marca atacada.
Por fim, existem cibercriminosos motivados por conhecimento técnico e reputação dentro da comunidade clandestina . Eles buscam demonstrar suas habilidades, compartilhar registros de ataques bem-sucedidos ou até mesmo usá-los como portfólio para serem contratados posteriormente por empresas de grande porte para funções em equipes de segurança vermelha ou testes de estresse controlados.
O verdadeiro impacto dos ataques DDoS nos negócios
As consequências de um ataque DDoS bem-sucedido vão muito além de uma simples interrupção temporária. Seu impacto se traduz em perdas financeiras diretas, danos colaterais operacionais e efeitos de longo prazo na reputação e na conformidade regulatória.
Do ponto de vista econômico, a indisponibilidade ou degradação do serviço se traduz em perda de vendas (no comércio eletrônico, bancos online, SaaS, etc.), aumento de devoluções ou cancelamentos e sobrecarga dos canais de atendimento ao cliente, que ficam inundados de reclamações e solicitações devido à interrupção.
Em termos operacionais, um ataque DDoS pode bloquear aplicações internas críticas , interromper ferramentas de colaboração, sistemas CRM, ERP ou de emissão de tickets, reduzindo drasticamente a produtividade. Se o ataque persistir, não é incomum que cause erros em processos de negócios, perda de dados transacionais em andamento ou violações de acordos de nível de serviço (SLAs) com clientes.
A reputação corporativa também sofre. Notícias de um ataque bem-sucedido se espalham rapidamente e podem levar à perda de confiança de clientes, parceiros e investidores. Um único incidente grave pode desencadear investigações regulatórias e colocar em xeque a maturidade da organização em cibersegurança.
Em setores regulamentados, a disponibilidade do serviço também é uma exigência legal . Regulamentos como o RGPD, PCI-DSS, HIPAA e, na Espanha, o Quadro Nacional de Segurança (ENS) exigem a garantia da continuidade de determinados serviços e a proteção de dados pessoais contra interrupções prolongadas. Um ataque DDoS que desabilite sistemas críticos pode acarretar penalidades e obrigações de notificação às autoridades.
Portanto, a mitigação de DDoS não pode ser vista como um luxo opcional, mas sim como uma peça fundamental dentro da estratégia geral de gestão de riscos e continuidade de negócios da empresa .
Principais tipos de ataques DDoS
Os ataques DDoS evoluíram em volume e sofisticação, e hoje são geralmente classificados em três categorias principais: volumétricos, de esgotamento de estado ou recursos e de nível de aplicação . Cada tipo explora diferentes vulnerabilidades na infraestrutura.
Em ataques volumétricos , o objetivo é saturar a largura de banda disponível na rede. O tráfego gerado em direção à vítima é tão intenso que a largura de banda da rede de longa distância (WAN) fica sobrecarregada, tornando outros serviços inacessíveis. O endereço IP alvo não precisa estar associado a um servidor específico; basta que esteja roteado na internet.
Alguns dos exemplos mais conhecidos são os ataques de inundação UDP , que enviam grandes quantidades de pacotes UDP sem qualquer resposta esperada, e os ataques de reflexão/amplificação de DNS , nos quais servidores DNS abertos são usados para amplificar o tráfego em direção à vítima. Mesmo que os firewalls descartem esses pacotes, se a largura de banda de downstream estiver saturada, o atacante terá atingido seu objetivo.
Em ataques de esgotamento de estado ou de recursos , o alvo não é mais tanto a largura de banda, mas sim a capacidade de processamento de dispositivos com estado: firewalls, IPS, balanceadores de carga ou os próprios servidores TCP. Esses dispositivos mantêm tabelas de estado de conexão, e cada entrada consome memória e recursos.
O ataque clássico de inundação SYN envia uma enxurrada de pacotes SYN que abrem conexões parcialmente estabelecidas, mas nunca as completam totalmente, preenchendo a tabela até que ela não possa mais armazenar entradas. Enquanto isso, o ataque de inundação de conexão TCP pode usar conexões TCP aparentemente legítimas, mas a uma taxa mais rápida do que o firewall consegue processá-las, interrompendo a comunicação de serviços atrás do firewall e afetando até mesmo a conectividade LAN-DMZ.
Por fim, os ataques de camada de aplicação (camada 7) concentram-se em esgotar recursos específicos de um determinado serviço, como CPU, memória ou o número de sessões simultâneas em um servidor web. Eles tendem a ser mais silenciosos porque podem ser gerados com volumes de tráfego relativamente baixos e geralmente se originam de uma única máquina.
Exemplos típicos são o Slowloris , que abre muitas conexões HTTP com o servidor e as mantém abertas enviando cabeçalhos incompletos por longos períodos; o RUDY , que envia solicitações com corpos muito longos e lentos; ou o THC-SSL , que força inúmeras renegociações TLS/SSL para saturar a CPU do servidor HTTPS.
O papel do plano de controle e dos ataques de inundação de conexões
Em uma rede moderna, é crucial distinguir entre o plano de dados e o plano de controle . O primeiro é responsável pelo encaminhamento de pacotes em alta velocidade, enquanto o segundo lida com roteamento, gerenciamento de sessões e decisões de protocolo. O plano de controle é, essencialmente, o "cérebro" do dispositivo de rede.
Os ataques de inundação de conexões são especificamente projetados para sobrecarregar o plano de controle e os sistemas que gerenciam as conexões. O atacante tenta abrir um grande número de sessões simultâneas em um servidor ou dispositivo de rede (por exemplo, usando ataques SYN flood ou variantes semelhantes), sem conseguir concluí-las com sucesso.
Enquanto o sistema de destino dedica recursos para gerenciar essas conexões incompletas, o uso de memória e CPU se esgota . Eventualmente, o dispositivo não consegue mais aceitar novas solicitações legítimas ou simplesmente trava. Isso pode afetar servidores web, roteadores, switches, firewalls e balanceadores de carga, portanto, é recomendável consultar análises detalhadas dos equipamentos de rede.
Quando o plano de controle é comprometido dessa forma, o impacto não se limita a um único serviço: pode levar à perda de rotas, quedas de sessões BGP, interrupções em túneis VPN e, em geral, instabilidade em toda a infraestrutura de rede. Portanto, proteger esse plano de controle é uma prioridade em qualquer estratégia séria de proteção contra DDoS.
Melhores práticas para proteção e mitigação contra ataques DDoS.
Uma defesa eficaz contra ataques de negação de serviço exige uma abordagem em camadas , combinando medidas preventivas, monitoramento contínuo, tecnologias específicas e uma estratégia clara de resposta a incidentes. Não existe uma solução mágica, mas há um conjunto de boas práticas que, quando combinadas de forma eficaz, aumentam significativamente a resiliência.
O primeiro passo é ter um plano de resposta a ataques DDoS bem definido . Este documento deve especificar funções e responsabilidades, canais de comunicação internos e externos, procedimentos de escalonamento técnico e comercial, e critérios para envolver fornecedores, operadores ou autoridades, se necessário.
É recomendável realizar avaliações de risco regulares da infraestrutura de rede e dos aplicativos críticos. Isso envolve revisar configurações, identificar pontos únicos de falha, verificar a capacidade dos links, atualizar e corrigir sistemas para eliminar vulnerabilidades conhecidas e planejar cenários de contingência.
A segurança em múltiplas camadas combina firewalls, sistemas de prevenção de intrusões (IPS), firewalls de aplicações web (WAFs), listas de controle de acesso (ACLs), limitação de taxa e soluções dedicadas de mitigação de DDoS, tanto em infraestruturas locais quanto na nuvem. Cada elemento abrange um tipo diferente de ataque ou vetor, de forma que, se um falhar, outro possa atuar como backup.
O monitoramento contínuo do tráfego de rede é essencial para detectar anomalias em tempo real. Ferramentas de análise de fluxo e soluções baseadas em aprendizado de máquina permitem definir o que constitui um padrão de tráfego normal e acionar alertas quando desvios acentuados são observados no volume, tamanho dos pacotes, protocolos utilizados ou taxas de conexão.
A colaboração com provedores de serviços de internet (ISPs) e fornecedores especializados é outro pilar fundamental. Muitos ataques volumétricos não podem ser mitigados eficazmente a partir da rede do cliente, pois os links de acesso já estão sobrecarregados. Nesses casos, é essencial que a filtragem e a limpeza do tráfego sejam realizadas o mais próximo possível da origem do ataque.
Técnicas de mitigação: filtragem, limpeza e limitação de tráfego.
Técnicas específicas de mitigação de DDoS são combinadas para separar o tráfego legítimo do tráfego malicioso com o menor impacto possível na experiência do usuário. A chave é reagir com rapidez e precisão, evitando tanto falhas no sistema quanto falsos positivos em massa.
Primeiramente, a detecção avançada se baseia na análise comportamental e de protocolos. Padrões comportamentais são monitorados: tamanho dos pacotes, frequência de requisições, distribuição geográfica de endereços IP e uso incomum de determinadas portas ou protocolos (TCP, UDP, ICMP). Sistemas baseados em IA e aprendizado de máquina aprendem a distinguir entre picos legítimos (por exemplo, uma campanha de marketing) e um ataque em andamento.
Assim que o ataque é identificado, são aplicados mecanismos de filtragem e bloqueio de IP . Isso pode envolver a inclusão em listas negras de endereços ou intervalos associados à botnet, o bloqueio de países específicos, caso a empresa permita, ou o corte do tráfego de entrada com base em determinados critérios de reputação de IP.
O encaminhamento de tráfego para centros de filtragem é outra técnica amplamente utilizada. Todo o tráfego destinado à vítima é desviado, geralmente da operadora, para uma infraestrutura especializada que o analisa em tempo real, descarta o tráfego malicioso e encaminha apenas o tráfego limpo para a empresa por meio de links dedicados ou túneis seguros.
Em casos extremos, podem ser utilizadas técnicas de blackholing ou roteamento nulo , onde todo o tráfego (legítimo e malicioso) é desviado para uma "rota negra" onde é completamente descartado. Essa opção drástica pode ser útil para proteger parte da rede enquanto se estabiliza o restante, ou como último recurso para impedir que um ataque derrube toda a infraestrutura.
Além disso, a limitação de taxa permite restringir o número de solicitações ou conexões que um único endereço IP, usuário ou segmento de rede pode fazer dentro de um determinado período de tempo. Isso reduz a capacidade de um invasor sobrecarregar o serviço a partir de uma única fonte e ajuda a conter ataques de inundação de conexões ou ataques de camada 7.
Balanceamento de carga, redundância e arquitetura anti-DDoS
Além das técnicas específicas, é importante projetar a infraestrutura com uma arquitetura resiliente . O balanceamento de carga distribui o tráfego entre vários servidores ou locais, impedindo que um único sistema se torne um gargalo e dificultando que um ataque derrube toda a plataforma simultaneamente.
A existência de servidores e links redundantes permite a continuidade do serviço para o tráfego legítimo caso um deles seja afetado ou precise ser isolado durante a mitigação de riscos. Quando os serviços são distribuídos entre diferentes data centers ou provedores de nuvem, a capacidade de absorver ataques e redirecionar o tráfego aumenta consideravelmente. Além disso, é recomendável realizar análises de desempenho da rede.
Dependendo do tamanho e das necessidades da empresa, diferentes arquiteturas anti-DDoS podem ser consideradas . Uma opção é implantar soluções de proteção na própria rede do provedor de internet (ISP), que filtrará o tráfego antes de entregá-lo pelo mesmo link de comunicação contratado. Outra alternativa, muito comum quando há escritórios em vários países e diferentes provedores de internet, é usar soluções em nuvem que criam links virtuais ponto a ponto para entregar tráfego limpo.
Essas soluções podem operar em modo sob demanda , ativando-se quando um ataque é detectado, ou em modo sempre ativo , inspecionando constantemente todo o tráfego. O modo sempre ativo oferece detecção e mitigação praticamente instantâneas, ao custo de maior consumo de recursos e custos; o modo sob demanda reduz o custo contínuo, mas pode introduzir alguns segundos ou minutos de latência na resposta.
No caso do setor público espanhol e de certos ambientes críticos, é comum exigir que essas soluções sejam certificadas pelo Regime Nacional de Segurança (ENS) , que define requisitos rigorosos de operação, proteção de infraestrutura e continuidade de negócios, os quais são revisados anualmente.
Proteção contra DDoS baseada em computação de borda e serviços gerenciados.
Nos últimos anos, os serviços de proteção contra DDoS baseados em computação de borda ganharam significativa popularidade . Esses serviços dependem de redes globais de pontos de presença distribuídos que atuam como uma primeira linha de defesa, absorvendo e mitigando ataques o mais próximo possível de sua origem.
Entre suas principais vantagens está a capacidade de mitigação escalável : ela pode aumentar dinamicamente os recursos necessários para lidar com ataques massivos sem que a empresa precise investir em hardware próprio. Isso é especialmente útil contra ataques volumétricos que, de outra forma, sobrecarregariam os links de acesso.
Esses provedores geralmente possuem inteligência global contra ameaças , coletando informações de milhões de clientes e eventos em tempo real. Isso lhes permite identificar padrões de ataque emergentes, bloquear novas botnets e atualizar seus sistemas de detecção antes mesmo que um cliente específico seja afetado.
Além disso, ao contar com uma infraestrutura de centro de limpeza distribuída , o tráfego malicioso é mitigado com menor latência, uma vez que os pacotes são processados em um nó próximo ao seu ponto de origem. Isso minimiza o impacto na experiência do usuário e reduz a latência adicionada pelo processo de limpeza.
Do ponto de vista econômico, a proteção contra DDoS baseada em edge computing oferece uma melhor relação custo-benefício , pois as organizações se beneficiam de economias de escala sem a necessidade de adquirir e manter hardware especializado ou ter grandes equipes internas dedicadas exclusivamente a DDoS.
Complementando essa abordagem, os serviços de proteção contra DDoS gerenciados pela operadora oferecem uma camada adicional de valor. A operadora de telecomunicações visualiza uma parcela significativa do tráfego da internet, o que lhe confere uma perspectiva única para detectar ataques, antecipar novas campanhas e implementar medidas de mitigação diretamente em sua rede.
O valor do fator humano: equipes de especialistas, treinamento e simulações.
Embora a tecnologia seja essencial, uma defesa robusta contra DDoS também depende de equipamentos especializados e pessoal bem treinado . Muitos operadores e provedores de segurança possuem centros de operações que monitoram ataques 24 horas por dia, 7 dias por semana, analisam alarmes e ajustam contramedidas em tempo real.
Contar com especialistas dedicados à detecção e mitigação de DDoS faz toda a diferença, especialmente em ataques complexos que combinam múltiplos vetores ou mudam de tática durante o incidente. Essas equipes podem adaptar as regras, refinar os filtros e, acima de tudo, minimizar o impacto no tráfego legítimo.
O treinamento interno para as equipes de TI e segurança também é fundamental. Ter ferramentas avançadas não basta se ninguém souber como interpretá-las ou tomar decisões quando o tempo está se esgotando. Treinar as equipes para reconhecer sinais de alerta precoce, escalar problemas rapidamente e coordenar com fornecedores externos reduz o tempo médio de resposta.
Simulações e testes de estresse controlados (às vezes com assistência de terceiros) permitem a verificação prática de planos de resposta, resiliência do sistema e gargalos. Exercícios de equipe vermelha e testes específicos de DDoS ajudam a descobrir configurações incorretas ou processos irreais que, de outra forma, só se tornariam aparentes em um ataque real.
Por fim, é importante não esquecer a necessidade de conscientização geral em toda a organização . Os departamentos comerciais, o atendimento ao cliente e a comunicação devem saber o que fazer em caso de uma interrupção generalizada: como informar os usuários, quais mensagens transmitir e como coordenar a resposta para proteger a imagem da empresa.
A proteção contra DDoS e a segurança cibernética geral da rede não podem ser resolvidas com uma única ferramenta ou uma solução mágica, mas sim com uma combinação de arquiteturas resilientes, soluções técnicas avançadas, operadores com visibilidade global, serviços gerenciados especializados e equipes qualificadas . Somente combinando todos esses elementos é possível reduzir de forma realista o risco de um ataque de negação de serviço comprometer a continuidade dos negócios e a confiança do cliente.