- Implementação de um modelo de confiança zero e do princípio do menor privilégio para reduzir a superfície de ataque.
- Estratégias de defesa em profundidade e segmentação de rede para prevenir a movimentação lateral de ameaças.
- Gestão de responsabilidade compartilhada de acordo com o modelo de serviço (IaaS, PaaS, SaaS) e uso de infraestrutura como código.
Configurar um ambiente de nuvem hoje em dia não se resume a contratar alguns serviços da moda e conectá-los para ver o que acontece. Na verdade, é um processo estratégico em que cada decisão técnica impacta diretamente a capacidade de proteger informações e como o sistema lidará com picos de carga sem falhar. Quando o projeto é bem executado, o sistema funciona sem problemas; mas se for mal feito, os problemas geralmente não aparecem no primeiro dia, mas sim justamente quando o negócio começa a crescer e a plataforma se torna crítica.
As empresas frequentemente cometem o erro de se concentrarem primeiro na ferramenta, debatendo se contêineres ou máquinas virtuais são melhores antes de compreenderem as reais necessidades do negócio . Antes de escolher um provedor como AWS, Azure ou Google Cloud, é crucial analisar os riscos, o nível de continuidade esperado e se a equipe possui a maturidade necessária para operar o que está sendo construído. Uma arquitetura robusta deve ser, acima de tudo, confiável, eficiente e observável , evitando que os administradores passem o dia apagando incêndios constantemente.
Fundamentos do projeto de infraestrutura em nuvem
Simplificando, uma arquitetura em nuvem não é um catálogo de serviços, mas sim a organização coerente de redes , identidades, computação e armazenamento. Se uma dessas camadas falhar, todo o sistema fica vulnerável; por exemplo, você pode ter o aplicativo mais bem programado do mundo, mas se as permissões forem excessivas ou a rede for mal projetada, você terá uma porta aberta para qualquer ataque.
O projeto deve começar muito antes da implantação. Uma ferramenta interna não é a mesma coisa que uma API pública exposta a milhares de usuários . O padrão de uso e a criticidade definem se precisamos de um monolito altamente automatizado ou de uma arquitetura de microsserviços. Lembre-se: microsserviços são fantásticos para escalabilidade, mas adicionam complexidade operacional que pode anular os benefícios se a equipe não souber como gerenciá-los.
Em relação à segurança, a regra de ouro é implementar controles desde o primeiro dia . Deixar a segurança na nuvem e a proteção de dados para o final geralmente é extremamente custoso, pois corrigir dependências e práticas técnicas depois que o sistema já está em produção é um verdadeiro pesadelo.
Pilares da Segurança na Nuvem: Identidade, Rede e Dados
A primeira linha de defesa é a identidade. É aqui que entra em jogo o princípio do menor privilégio , que consiste em conceder apenas o acesso estritamente necessário por meio de políticas de acesso à nuvem bem definidas . É muito comum cair na armadilha de conceder permissões totais para resolver uma emergência e depois esquecer de revogá-las, criando uma base frágil e perigosa.
A rede é a segunda camada crítica. Não se trata de restringir tudo a um posicionamento seguro, mas sim de justificar cada ponto de entrada . Uma arquitetura robusta utiliza segmentação de rede e VPCs para isolar componentes internos de componentes públicos, limitando assim a superfície de ataque e dificultando a movimentação lateral de um potencial atacante.
Por fim, a proteção de dados deve ser abrangente. Criptografar o banco de dados não é suficiente; objetos armazenados, backups e informações confidenciais também devem ser monitorados. Criptografar dados na nuvem , tanto em trânsito quanto em repouso, juntamente com uma classificação rigorosa da sensibilidade das informações, são etapas essenciais para evitar violações catastróficas de dados.

Modelos de Responsabilidade e Estratégias Avançadas
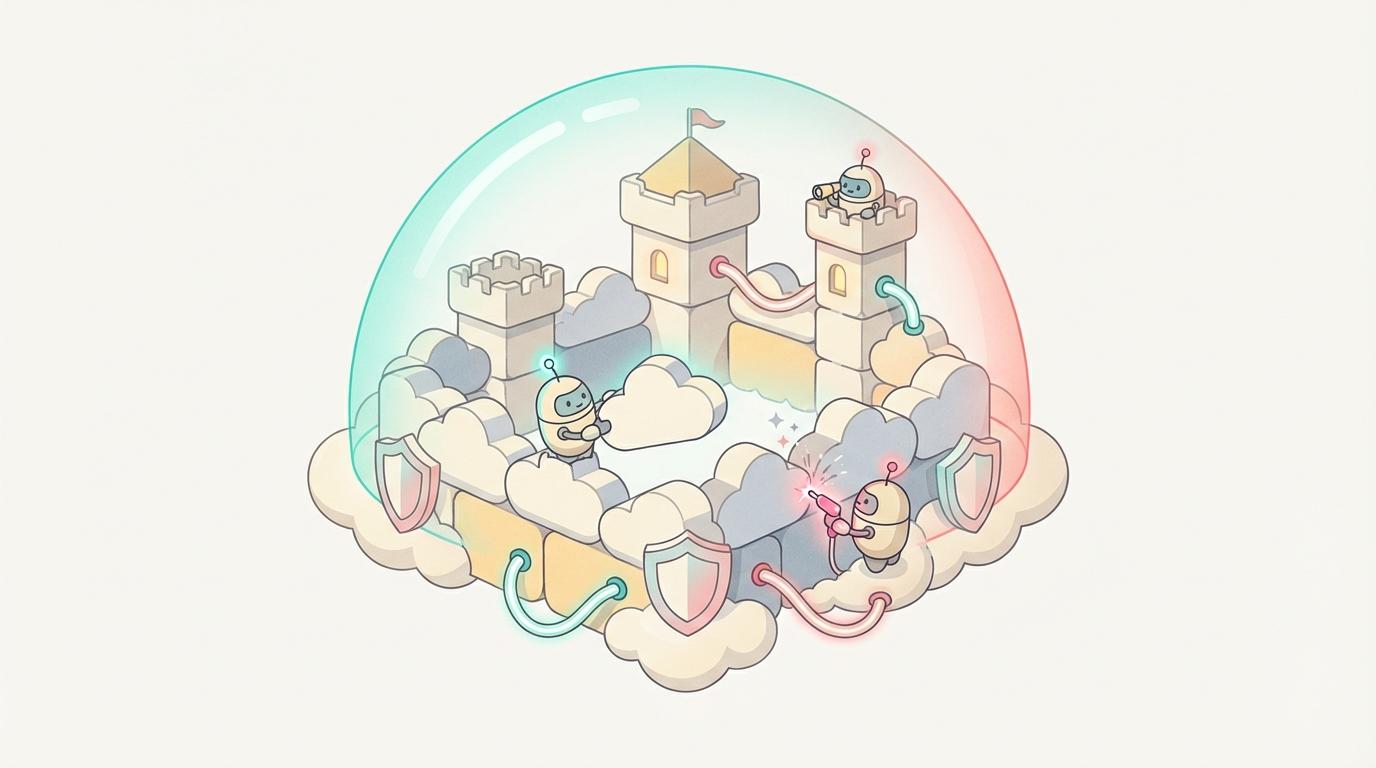
Compreender o modelo de responsabilidade compartilhada é crucial . O provedor de nuvem protege a infraestrutura física (o data center), mas o cliente é responsável pelo que coloca dentro dela. Isso varia dependendo do modelo: em IaaS, você gerencia tudo, desde o sistema operacional; em PaaS, você se concentra no aplicativo e nos dados; e em SaaS, os benefícios e os riscos são diferentes, embora o provedor faça quase tudo, você ainda é responsável pelo gerenciamento de acesso e pela conformidade regulatória.
Outro conceito disruptivo é a arquitetura Zero Trust. Baseada na premissa de nunca confiar e sempre verificar , essa abordagem elimina a noção de um "perímetro seguro". Não importa mais se o usuário está dentro da rede corporativa; cada solicitação de acesso deve ser continuamente validada e autenticada.
Para reforçar isso, recomenda-se a defesa em profundidade , criando múltiplas camadas de segurança. Se um firewall falhar, a criptografia protege os dados; se a senha for vazada, a autenticação multifator (MFA) impede o invasor. Essa redundância é o que realmente torna um sistema resiliente contra ameaças sofisticadas.
Escalabilidade, Operações e Erros Comuns
Escalabilidade não se resume a adicionar mais CPU ou memória quando o sistema está lento. A verdadeira escalabilidade envolve desacoplar os componentes para que possam evoluir independentemente. Projetar serviços sem estado permite que a camada de computação seja intercambiável e facilmente replicada sob demanda.
Um erro crítico é migrar uma arquitetura tradicional local para a nuvem sem qualquer reformulação. Simplesmente "migrar e transferir" máquinas virtuais não proporciona elasticidade ou segurança; apenas transfere o problema para outro lugar . Da mesma forma, complexidade técnica excessiva (como implementar uma malha de serviços quando desnecessária) apenas aumenta os custos operacionais sem agregar valor real.
A observabilidade é a peça final do quebra-cabeça. Sem métricas e alertas precisos, a equipe fica às cegas e só consegue reagir quando o sistema já falhou. Uma arquitetura madura utiliza Infraestrutura como Código (IaC) para garantir que as implantações sejam consistentes, auditáveis e fáceis de reverter em caso de erro.
Ter um sistema que se escalona sem constantes reformulações, onde as permissões são claramente definidas e a documentação é direta, é o sinal definitivo de um projeto sólido. Segurança não é um produto que se compra; é uma disciplina de monitoramento contínuo e decisões técnicas consistentes que protegem os ativos digitais em um ambiente em constante evolução.
