- IA multiplică atât capacitățile defensive, cât și riscurile, făcând ca securitatea perimetrală tradițională să fie insuficientă.
- Zero Trust evoluează către un model centrat pe date și controlul agenților IA cu „agenție minimă”.
- Combinația dintre inteligența artificială, Zero Trust și serviciile gestionate permite vizibilitate, automatizare și răspuns în timp real.
- Succesul depinde la fel de mult de tehnologie, cât și de o schimbare culturală care să normalizeze neîncrederea digitală prin intenție.
Ascensiunea inteligenței artificiale generative a schimbat radical regulile jocului în domeniul securității cibernetice: aceleași tehnologii care stimulează inovația în afaceri permit și atacuri mai rapide, mai credibile și mai automatizate . Echipele de securitate sunt acum obligate să apere infrastructuri hibride, cu utilizatori la distanță, servicii cloud și sisteme industriale conectate, în timp ce reglementările se înăspresc, iar bugetele nu țin întotdeauna pasul.
În acest scenariu, este din ce în ce mai clar că vechiul model de „perimetru securizat” este mort, iar filosofia Zero Trust a devenit noul standard . Provocarea acum este de a-l adapta la o lume în care este necesar să se controleze nu doar oamenii și dispozitivele, ci și modelele de inteligență artificială, agenții autonomi și fluxurile de date care se deplasează cu viteza mașinilor între platforme, aplicații și cloud-uri.
De ce IA provoacă modelul tradițional de securitate
Inteligența artificială a devenit o sabie cu două tăișuri: consolidează apărarea, dar și îmbunătățește arsenalul infractorilor cibernetici . Astăzi, este banal să generezi campanii de phishing hiperpersonalizate, deepfake-uri vocale sau video, programe malware polimorfice sau fraude automate susținute de inteligența artificială generativă.
În același timp, organizațiile gestionează infrastructuri din ce în ce mai eterogene : medii multicloud (AWS, Azure, Google Cloud, Oracle), SaaS, propriile centre de date, rețele OT industriale și mii de lucrători la distanță . Toate acestea cu date critice împrăștiate peste tot, lanțuri de aprovizionare digitale complexe și o presiune tot mai mare din partea reglementărilor (NIS2, DORA, reglementări industriale).
Experții în securitate cibernetică sunt de acord că problema nu o reprezintă atacurile blocate, ci cele care trec nedetectate . Adversarii se camuflează în traficul legitim, exploatează acreditările furate , abuzează de API-uri și se bazează pe inteligența artificială pentru a se deplasa lateral cu mare discreție, profitând adesea de puncte de acces „de încredere” slab controlate.
În fața acestui scenariu, arhitecturile tradiționale centrate pe perimetru — VPN-uri tradiționale , rețele plate, încredere implicită în ceea ce este „înăuntru” —
De la securitatea perimetrală la abordarea Zero Trust
Ani de zile, securitatea IT s-a bazat pe metafora unui castel împrejmuit cu ziduri: în interior, totul este de încredere; în exterior, totul este suspect . Firewall-uri la perimetru, VPN-uri pentru acces și, odată înăuntru, acces nerestricționat la rețeaua internă. Acest model se destramă atunci când angajații lucrează de oriunde, aplicațiile sunt găzduite în cloud, iar datele circulă între furnizori, parteneri și dispozitive IoT.
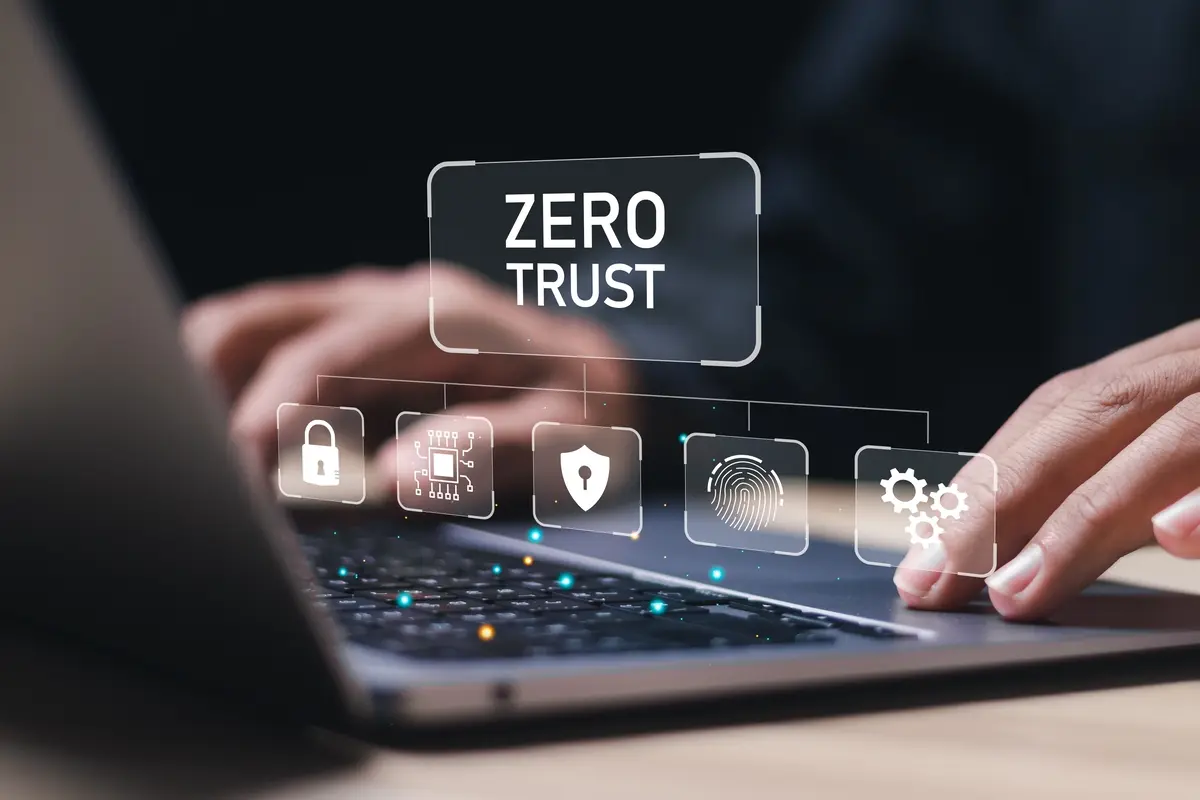
Pentru a aborda această schimbare, în 2010, Forrester a popularizat modelul Zero Trust, dezvoltat conceptual de John Kindervag, cu o idee la fel de simplă pe cât de radicală: „nu avea niciodată încredere, verifică întotdeauna ”. Nu contează dacă conexiunea vine „din interior” sau „din exterior”, toate accesurile trebuie să fie autentificate, autorizate și monitorizate continuu.
Principiile de bază ale principiului Zero Trust pot fi rezumate în trei piloni: verificarea riguroasă și independentă a originii, accesul cu privilegii minime și presupunerea permanentă a compromiterii . Cu alte cuvinte, se presupune că rețeaua poate fi compromisă și că orice utilizator - chiar și unul intern - poate deveni o amenințare, fie din greșeală, fie cu rea intenție.
De-a lungul timpului, această abordare a evoluat de la un concept teoretic la unul cu linii directoare concrete. Publicarea NIST SP 800-207 și a modelului de maturitate CISA au marcat un punct de cotitură , oferind arhitecturi de referință pentru rețele, aplicații și date. În paralel, în Europa, recomandările NIS2 și ENISA determină sectoarele critice să încorporeze autentificarea puternică, segmentarea și controlul continuu al accesului.
Încredere zero în era inteligenței artificiale: când agenții autonomi sparg tiparele
Primul val al principiului Zero Trust a fost conceput având în minte persoane și dispozitive relativ statice : utilizatori umani, echipe corporative, aplicații de business tradiționale. Însă inteligența artificială a schimbat profund această realitate.
Modelele de inteligență artificială — în special modelele lingvistice mari (LLM) și agenții autonomi — funcționează dinamic, depășesc limitele sistemului și manipulează date sensibile în câteva secunde . Acestea pot citi e-mailuri, lansa fluxuri de lucru, modifica fișiere, interacționa cu API-uri sau lua decizii fără supraveghere umană constantă.
OWASP, în Top 10 Riscuri pentru GenAI și LLM, avertizează despre așa-numita „agentivitate excesivă”: atunci când IA are prea multă autonomie sau capacitate de acțiune . Agenți care trimit e-mailuri în numele directorilor, boți care transferă bani între conturi, asistenți care fac modificări la sistemele de producție... Fiecare dintre aceste funcții deschide noi vectori de atac dacă nu este controlată corespunzător.
Abordările Zero Trust centrate pe om sunt insuficiente: nu se scalează pentru a gestiona miile de decizii luate de algoritmi pe minut . Aplicarea manuală a principiilor celor mai mici privilegii fiecărei acțiuni a fiecărui agent este pur și simplu nefezabilă. Aici apare o evoluție cheie: mutarea accentului de la identitate la date.
Zero Trust axat pe date: datele ca nou plan de control
Într-un mediu dominat de inteligența artificială, ceea ce contează cu adevărat nu mai este doar cine accesează datele, ci ce date accesează, cum le transformă și cu cine le partajează . Perimetrul rețelei își pierde sensul, iar noul perimetru devine datele în sine.
Analiști precum Forrester, cu cadre de lucru precum AEGIS pentru guvernanța IA, subliniază faptul că securitatea trebuie să se orienteze către observabilitatea datelor, context și responsabilitate . Aceasta implică permiterea inovării cu ajutorul IA, dar sub controale bazate pe clasificarea informațiilor, originea datelor și reguli auditabile pentru utilizarea acesteia. Pentru a proteja informațiile sensibile, este recomandabil să se implementeze practici și controale care reduc riscul de scurgeri și furt de date.
Platformele specializate combină capabilitățile DSPM (Data Security Posture Management - Managementul Posturii de Securitate a Datelor) și AI-SPM (Managementul Posturii de Securitate a AI) pentru a descoperi unde se află datele sensibile în mediile cloud, SaaS și hibride , cum sunt utilizate și ce sisteme de inteligență artificială le accesează. De acolo, se aplică politici de guvernanță pentru a detecta comportamentele riscante (solicitari rău intenționate, exfiltrare, activitate neobișnuită) și a automatiza blocarea sau alertele.
Această schimbare transformă Zero Trust într- o arhitectură vie, bazată pe date, capabilă să se scaleze cu agenți autonomi și modele de auto-învățare. În loc să se aibă încredere orbește în IA că va face „ceea ce trebuie”, se stabilesc garanții dinamice care limitează ceea ce aceasta poate vedea și face în funcție de sensibilitate și context.
IA ca aliat: SOC de generație următoare și „agenție minimală”
Inteligența artificială nu creează doar probleme; este, de asemenea, o componentă cheie pentru menținerea principiului Zero Trust la scară largă . Volumul mare de semnale de securitate actuale (jurnale, telemetrie de rețea, activitate în cloud, evenimente de identitate etc.) este copleșitor pentru orice echipă umană fără suport automatizat.
Furnizorii de servicii de securitate cibernetică integrează inteligența artificială avansată în platformele lor de protecție, detectare și răspuns . Aceasta variază de la motoare care analizează sute de trilioane de evenimente pentru a descoperi anomalii, până la agenți inteligenți din SOC capabili să investigheze incidentele, să coreleze alertele și să execute acțiuni fără intervenție manuală.
Companiile de top experimentează conceptul de SOC-uri Agentice: centre de operațiuni de securitate alimentate de agenți AI care lucrează mână în mână cu analiștii . Acești agenți înțeleg contextul infrastructurii, recomandă măsuri de izolare, scriu rapoarte, automatizează strategii și, în unele cazuri, execută răspunsuri direct în limite bine definite.
Cheia constă în aplicarea unui principiu similar cu cel al privilegiilor minime în cazul inteligenței artificiale, dar adaptat: modelul de „agenție minimă” recomandat de OWASP . Acesta restricționează nu doar datele la care un agent poate avea acces, ci și acțiunile specifice pe care le poate efectua. Niciun bot nu ar trebui să aibă puterea de a „face totul” în producție, decât dacă este absolut necesar.
Exemple din lumea reală: Zero Trust și inteligența artificială în domeniul bancar, energetic, industrial și alimentar
Teoria e bună, dar Zero Trust își dovedește valoarea în tranșeele sectoarelor critice , unde o singură greșeală poate închide o fabrică, poate distruge un serviciu financiar sau poate lăsa milioane de utilizatori fără curent electric.
În sectorul bancar, preocupările se învârt în jurul fraudei, furtului de identitate și încălcărilor de date . Instituțiile financiare lucrează la construirea unor Centre de Operațiuni de Securitate (SOC) extrem de scalabile, care combină telemetria masivă, analiza bazată pe inteligență artificială și automatizarea. Scopul este de a anticipa tiparele de fraudă, de a bloca activitățile suspecte în timp real și de a trece de la un model pur reactiv la unul proactiv. Capacitatea de a recupera și securiza conturile compromise este esențială pentru atenuarea impactului acestor atacuri.
În sectorul energetic, jucători precum marile companii de electricitate se confruntă cu un perimetru masiv de expunere: milioane de contoare inteligente, mii de stații de transformare și echipe de teren care accesează sisteme centrale . În plus, există adesea o separare foarte strictă între mediile IT și cele OT, care sunt adesea considerate nedemne de încredere reciprocă. Migrarea către Zero Trust în acest context înseamnă obținerea unei vizibilități unificate și distingerea în cadrul Centrului de Operațiuni de Securitate (SOC) a ceea ce constituie un atac, de exemplu, dintr-o actualizare programată în masă a dispozitivului.
În industria prelucrătoare, unde continuitatea producției este primordială, Zero Trust este o realitate foarte tangibilă: dacă un PLC sau un robot se oprește, impactul este imediat . Producătorii cu produse care durează decenii coexistă cu tehnologii OT vechi, protocoale nesigure și o conectivitate cloud în continuă creștere. Una dintre provocările cheie este unificarea vizibilității și controlului asupra acestui mix de soluții IT și OT, obținând un singur panou de control care afișează totul, de la rețeaua de mașini până la cloud-ul clientului.
În companiile alimentare cu fabrici automatizate, există îngrijorarea că accesul neautorizat de la distanță la echipamentele industriale ar putea afecta direct producția . Principiul este clar: niciun furnizor nu ar trebui să acceseze un PLC sau un robot fără o sesiune strict controlată, monitorizată și revocabilă în timp real, cu înregistrarea activității și expirarea permisiunii.
Lanțuri de aprovizionare digitale, LLM și risc de încălcare a datelor
Dincolo de infrastructura internă, multe organizații descoperă că principala lor slăbiciune constă în lanțul de aprovizionare digital . Acestea lucrează zilnic cu bănci, parteneri tehnologici, integratori, companii fintech, furnizori de cloud și mulți alții, toți conectați într-un fel sau altul la sistemele companiei.
Fiecare legătură introduce un potențial punct de intrare: o terță parte cu practici de securitate precare poate deveni backdoor-ul pentru un atac mai amplu . Acest lucru necesită o evaluare amănunțită a accesului B2B, restricționarea permisiunilor, segmentarea mediilor și monitorizarea integrărilor bazate pe API.
La aceasta se adaugă o preocupare tot mai mare legată de utilizarea modelelor LLM externe: riscul ca informațiile interne să ajungă să „alimenteze” modele public-private fără control sau trasabilitate . Documentele strategice, datele clienților sau codul proprietar pot fi scurse accidental atunci când sunt utilizate ca și context în instrumente de inteligență artificială fără măsuri de siguranță adecvate.
Aplicarea principiului „Zero Trust” în cazul inteligenței artificiale implică stabilirea unor controale DLP (Data Loss Prevention - Prevenirea pierderii de date) , reglementarea a ceea ce poate fi trimis către ce modele, impunerea rezidenței datelor și, acolo unde este posibil, optarea pentru implementări private sau „grădini închise”, unde organizația are control real asupra a ceea ce este instruit și ceea ce nu.
Implementarea Zero Trust cu ajutorul inteligenței artificiale: pași practici și provocări
Implementarea unei strategii Zero Trust nu este doar o chestiune de instalare a câtorva instrumente; este o călătorie strategică, tehnică și culturală . Chiar și așa, se pot defini câțiva pași practici pentru a începe cu dreptul.
Primul pas este vizibilitatea: inventarierea activelor, datelor, identităților și fluxurilor . Este esențial să știm ce sisteme există, ce informații critice gestionează, cine (sau ce agent IA) le accesează și de unde. Instrumentele de descoperire și clasificare a datelor ajută la identificarea „bijuteriilor coroanei” în cloud-ul public, SaaS și mediile locale.
Urmează evaluarea riscurilor și definirea politicilor: clasificarea proceselor de business în funcție de impact, definirea cine poate accesa ce și în ce condiții . Aceasta include politici de acces granulare, segmentarea rețelei, definirea „zonelor” OT/IT, protecția API și reguli clare privind utilizarea serviciilor de inteligență artificială.
Implementarea se face de obicei în etape: începând cu identitatea (MFA rezistent la phishing, Single Sign-On, gestionarea modernă a privilegiilor), urmată de ZTNA/SASE pentru acces și, mai târziu, microsegmentare și protecție profundă a datelor . Fiecare fază este însoțită de o monitorizare continuă pentru a ajusta politicile și a preveni ca măsurile excesiv de restrictive să afecteze operațiunile afacerii.
De-a lungul acestei călătorii, apar obstacole familiare: rezistența la schimbare, complexitatea tehnică, un sistem moștenit dificil de adaptat și instrumente fragmentate . Instruirea, gestionarea schimbării și consolidarea pe platforme integrate (SSE, SASE, suite de observabilitate) sunt pârghii esențiale pentru a evita să deveniți victime ale succesului.
IA, autentificare inteligentă și servicii gestionate
Inteligența artificială remodelează și autentificarea. În loc să se bazeze exclusiv pe parole sau factori statici, sistemele moderne utilizează autentificare adaptivă, bazată pe riscuri . Acestea analizează locația, dispozitivul, modelele de utilizare, viteza de tastare și chiar comportamentul mouse-ului pentru a determina dacă o solicitare este legitimă sau suspectă.
Acest tip de autentificare bazată pe inteligență artificială este perfect potrivit pentru Zero Trust: fiecare încercare de conectare este evaluată dinamic, putând fi necesari factori suplimentari, limitând permisiunile sau blocând complet accesul atunci când riscul este ridicat. Toate acestea se întâmplă aproape transparent pentru utilizatorul legitim, care se confruntă cu mai puține dificultăți atunci când se comportă ca de obicei.
Un alt domeniu în care inteligența artificială strălucește este răspunsul automat: dacă un dispozitiv începe să exfiltreze date, un agent rău intenționat se mișcă lateral sau un utilizator descarcă volume anormale de informații , motoarele de detecție pot izola endpoint-ul, pot revoca token-uri, pot închide sesiuni și pot lansa investigații aproape instantaneu.
Pentru multe organizații, în special cele de dimensiuni medii, construirea acestui nivel de sofisticare intern este complicată. Aici intervin serviciile de securitate cibernetică gestionate, care oferă SOC 24/7, monitorizare avansată, gestionare a accesului bazată pe inteligență artificială și automatizare a securității, fără a obliga compania să construiască totul de la zero.
Schimbarea culturală: „generația Zero Trust” și decalajul digital
Dincolo de tehnologie, Zero Trust necesită o schimbare culturală în modul în care este înțeleasă încrederea în mediile digitale . Nu este vorba despre „neîncrederea în oameni”, ci despre acceptarea faptului că fiecare sistem poate eșua și că cea mai bună modalitate de a proteja utilizatorii și afacerile este să nu presupunem niciodată că se va întâmpla ceva rău.
Interesant este că generațiile mai tinere care au crescut folosind rețelele sociale, jocurile video online și serviciile digitale încă din copilărie sunt destul de familiarizate cu mediile în care încrederea trebuie câștigată, iar regulile sunt stricte . Acest grup începe să fie numit, oarecum ironic, „Generația Zero Trust”.
La celălalt capăt al decalajului digital, o parte din personalul cu funcții mai înalte pot percepe măsurile de securitate ca obstacole inutile sau ca un semn de neîncredere personală . Cheia aici este de a explica clar scopul fiecărui control, de a prezenta cazuri de incidente din viața reală și de a sublinia faptul că scopul este de a proteja atât organizația, cât și angajații acesteia.
Autentificarea multi-factor, segmentarea accesului sau verificarea continuă încetează să mai fie văzute ca „neplăceri” atunci când se înțelege că un singur clic pe un e-mail rău intenționat poate activa atacuri extrem de sofisticate, susținute de inteligența artificială , cu consecințe economice, juridice și reputaționale grave.
Privind pe termen scurt și mediu, totul sugerează că Zero Trust și Inteligența Artificială vor continua să convergă, devenind două fețe ale aceleiași monede : IA ca motor pentru observarea, analiza și răspunsul la ceea ce se întâmplă în timp real; și Zero Trust ca cadru pentru limitarea, verificarea și guvernarea a ceea ce pot face oamenii, mașinile și modelele. Organizațiile care reușesc să echilibreze autonomia și controlul, protejând datele fără a înăbuși inovația, vor fi cele mai bine poziționate într-un mediu digital în care încrederea nu mai este acordată liber, ci mai degrabă creată manual.