- Interlock și Warlock combină ingineria socială, 0-days și dubla extorcare; detectarea comportamentală și segmentarea sunt esențiale.
- Prevenție transversală: patch-uri, MFA, copii de rezervă imuabile, filtrare e-mail/web și control al execuției pe endpoint-uri.
- Răspuns eficient: izolare, identificare a tulpinii, eradicare, restaurare și consolidare; plata răscumpărărilor nu garantează nimic.

Ransomware-ul continuă să domine agenda securității cibernetice , iar în acest peisaj, două nume ies în evidență: Interlock și Warlock. Ambele grupuri și-au extins activitatea într-un timp foarte scurt, determinând companiile și organizațiile să își revizuiască urgent apărarea și să consolideze măsurile de prevenire pentru a minimiza riscul de perturbări, încălcări de date și pierderi financiare.
Aceasta nu este o modă trecătoare: în prima jumătate a anului 2025, s-a înregistrat o creștere de 47% a numărului de atacuri față de aceeași perioadă a anului precedent (3.627 față de 2.472). Această creștere nu se datorează doar bandelor deja consacrate ; ea reflectă și apariția unor noi actori care și-au rafinat tacticile, tehnicile și procedurile (TTP) și și-au perfecționat ingineria socială pentru a obține acces inițial mai eficient și cu mai puțin zgomot.
Situația actuală: de ce sunt îngrijorați Interlock și Warlock
Interlock, Warlock și SafePay au trecut de la a fi „nume noi” la amenințări cu impact tangibil în doar câteva luni. Interlock a apărut la sfârșitul anului 2024 și a acumulat rapid peste 20 de intruziuni împotriva unor sectoare sensibile precum sănătatea, administrația publică și educația; Warlock a apărut ca o operațiune Ransomware-as-a-Service (RaaS) în martie 2025 și a acumulat peste 60 de victime; iar SafePay a înregistrat peste 200 de incidente numai în primul trimestru al anului 2025.
Acest dinamism a declanșat alerte oficiale. CISA, împreună cu alte agenții, a emis un avertisment specific (denumit aa25-203a) cu privire la escaladarea problemei Interlock. Mesajul de bază este clar: atacatorii își accelerează ciclul de inovare, exploatând lacunele din procese și profitând de acreditări și vulnerabilități într-un ritm dificil de atins fără adoptarea unei abordări de securitate stratificate, cu încredere zero.
Victimele nu sunt doar marile corporații; aceasta afectează și IMM-urile și entitățile regionale critice. Warlock, de exemplu, lovește puternic sectoarele tehnologiei, finanțelor și telecomunicațiilor , concentrându-se pe Statele Unite, Japonia și Regatul Unit. Între timp, SafePay prezintă o predilecție deosebită pentru țintele din Statele Unite (103 cazuri confirmate, aproape 40% din total) și operează, de asemenea, în Germania, Australia, Regatul Unit și America Latină (Mexic, Columbia și Argentina).
Merită evidențiată dubla extorcare ca numitor comun: atacatorii criptează și exfiltrează datele pentru a maximiza presiunea. În cazul Interlock, există incidente de mare amploare, precum breșa de securitate DaVita din Statele Unite, cu scurgeri de 1,5 terabytes (dosare ale pacienților, informații clinice, conturi de utilizatori și date financiare), ilustrând amploarea și prejudiciul adus reputației acestor campanii.
O altă constantă: sistemele de securitate au nevoie de prea mult timp pentru a detecta intruziunile. Studiile din industrie estimează că incidentele pot rămâne nedetectate mai mult de 250 de zile și costă în medie aproape 4,99 milioane de dolari. Această fereastră de oportunitate pentru infractori este redusă drastic atunci când se combină telemetria de înaltă calitate, detectarea comportamentală și o strategie de izolare bine pusă la punct.
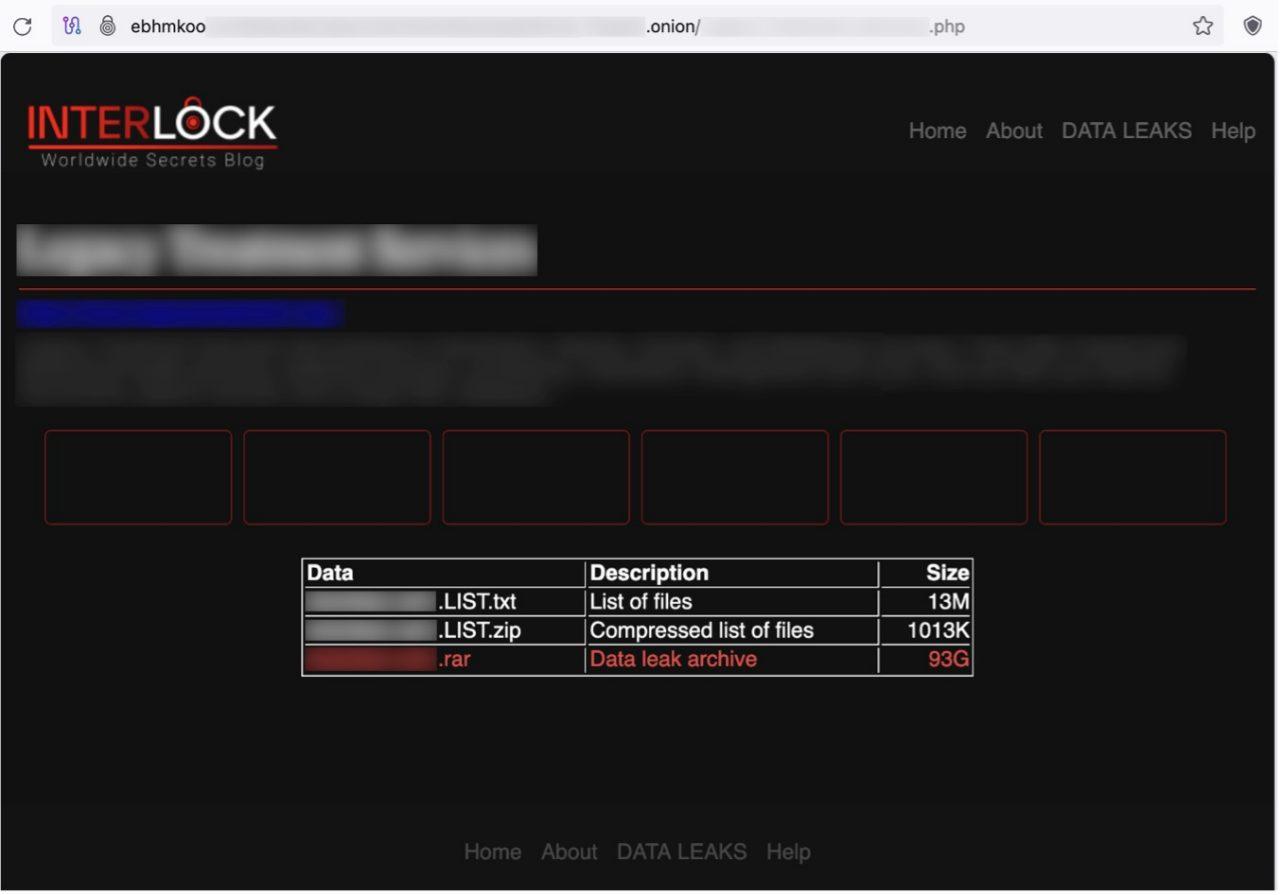
Interlock a adoptat metode de acces neobișnuite și extrem de eficiente. Semnul său distinctiv este tehnica de inginerie socială ClickFix , care păcălește victima să execute scripturi deghizate în ferestre de depanare sau CAPTCHA-uri false. În spatele acestei manevre, un script PowerShell ofuscat (codificat în Base64) poate lansa sarcini utile, poate implementa propriul RAT și poate iniția mișcare laterală.
În cursul anului 2025, s-a observat utilizarea unei variante modificate a ClickFix pentru a descărca o nouă iterație a RAT-ului său în PHP, sporindu-i persistența și capacitățile de control la distanță . Acest agent se plasează singur la pornire și se ancorează la sistem prin modificarea cheii de registry „Chrome Updater” din Windows, asigurând execuția sa după reporniri și reducând probabilitatea de a fi eliminat prin măsuri superficiale.
Odată ajuns în interior, Interlock colectează de obicei informații despre sistem și acreditări , folosind instrumente precum Cobalt Strike, SystemBC, propriul Interlock RAT5 sau NodeSnake RAT. Nu este neobișnuit să vezi utilități pentru furtul de chei și apăsări de taste (de exemplu, componente precum „cht.exe” și „klg.dll”), precum și utilizarea unor programe cunoscute ca furt de chei (Lumma, Berserk) pentru escaladarea privilegiilor.
Pentru a exfiltra datele, grupul combină canalele cloud și cele tradiționale : Azure Storage Explorer și AzCopy, pe lângă WinSCP, sunt instrumente frecvente în setul lor de instrumente. Mișcarea laterală este adesea efectuată folosind RDP, AnyDesk și PuTTY, iar tehnici precum Kerberoasting au fost observate pentru capturarea tichetelor și obținerea accesului la conturi cu privilegii ridicate.
O distincție importantă este accentul pus pe criptarea mașinilor virtuale, omitend inițial gazdele sau serverele fizice . Acest model ar putea evolua, dar a fost raportat în mai multe intruziuni recente. Au fost identificate asemănări și cu familii de ransomware precum Rhysida, precum și particularități în metoda sa de extorcare: nota de răscumpărare poate include un cod unic și un canal de contact prin Tor, fără a se solicita inițial o notă de răscumpărare specifică.
Warlock, cunoscut și sub numele de Gold Salem sau Storm-2603, folosește un model ransomware-as-a-service. Cea mai remarcabilă caracteristică a sa este accesul inițial prin intermediul vulnerabilităților zero-day din Microsoft SharePoint, înlănțuite în ceea ce comunitatea a numit ToolShell. Vulnerabilitățile CVE asociate includ CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 și CVE-2025-53771.
După intruziunea inițială, atacul prioritizează exfiltrarea datelor financiare, a înregistrărilor interne și a listelor de clienți sau angajați , culminând cu criptare și o dublă tentativă de extorcare. În câteva luni, a depășit 60 de victime, afectând în special sectoarele tehnologiei, serviciilor financiare și telecomunicațiilor, Statele Unite, Japonia și Regatul Unit clasându-se pe primele locuri în evaluările de risc.
Lecția operațională este simplă: dacă organizația dumneavoastră expune SharePoint sau servicii web critice, gestionarea patch-urilor și consolidarea suprafeței de atac sunt esențiale. Limitarea expunerii, revizuirea autentificării, înregistrarea completă a accesului și implementarea detectării specifice pentru comportamentul anomal în SharePoint reduc semnificativ vectorul de atac.
Implementarea MFA și condiționarea accesului cu politici contextuale (dispozitiv, locație, risc) reduce semnificativ avantajul tactic pe care îl obțin operatorii atunci când acreditările sau cookie-urile sunt compromise. Adăugarea segmentării rețelei și a listelor stricte de control al accesului diminuează și mai mult spațiul de manevră în cadrul mediului.
SafePay: volum, acoperire globală și asemănări cu LockBit 3.0
SafePay a fost lansat în a doua jumătate a anului 2024, dar abia în 2025 a devenit unul dintre cele mai active programe de criptare . Numai în primul trimestru, a gestionat peste 200 de incidente. Este adesea comparat cu LockBit 3.0 pentru capacitățile și modularitatea sa.
Țintele lor sunt răspândite pe tot globul, deși Statele Unite reprezintă majoritatea victimelor confirmate. Industriile cele mai afectate includ industria prelucrătoare, tehnologia, educația , serviciile profesionale și asistența medicală. Accesul inițial se obține prin diverse mijloace, inclusiv furtul de acreditări, exploatarea serviciilor la distanță expuse (VPN-uri și similare) și erori CVE cunoscute, care au fost corectate necorespunzător.
Odată stabilit, extinde controlul prin mișcare laterală și furt de parole și execută o strategie de extorcare în două etape (scurgere + criptare) pentru a-și maximiza efectul de levier. Recomandarea: politici de parole puternice cu MFA, revizuiri programate ale expunerii externe, VPN-uri securizate și microsegmentare pentru a limita răspândirea pe domenii și rețele.
Detectarea timpurie și vânarea amenințărilor: de la teorie la practică
Dacă Interlock și Warlock demonstrează ceva, este că vizibilitatea este esențială. Monitorizarea în timp real cu sisteme SIEM, EDR și IPS , combinată cu identificarea amenințărilor, reduce timpul de așteptare și previne ca o intruziune să devină un incident critic.
Comunitatea oferă colecții de reguli mapate la MITRE ATT&CK și îmbunătățite cu CTI pentru a acoperi TTP-urile Interlock și ale altor operatori. Pregătirea detectărilor pentru mai multe SIEM-uri, EDR-uri și lacuri de date , completate cu metadate, referințe, cronologii și ghiduri de triaj, accelerează validarea ipotezelor și răspunsul.
Pentru a organiza conținutul tactic, este util să etichetați căutările și regulile cu termeni precum „Interlock Ransomware” sau „aa25-203a” și să creați tablouri de bord axate pe activități cheie (de exemplu, PowerShell cu Base64, modificări suspecte ale registry-ului la cheile de pornire, utilizare anormală RDP/AnyDesk, modele Kerberoasting și utilitare de exfiltrare). IDE-urile de detectare asistată de inteligență artificială ajută la transformarea rapoartelor de amenințări în interogări portabile, multi-platformă.
Măsuri de prevenție care fac cu adevărat diferența
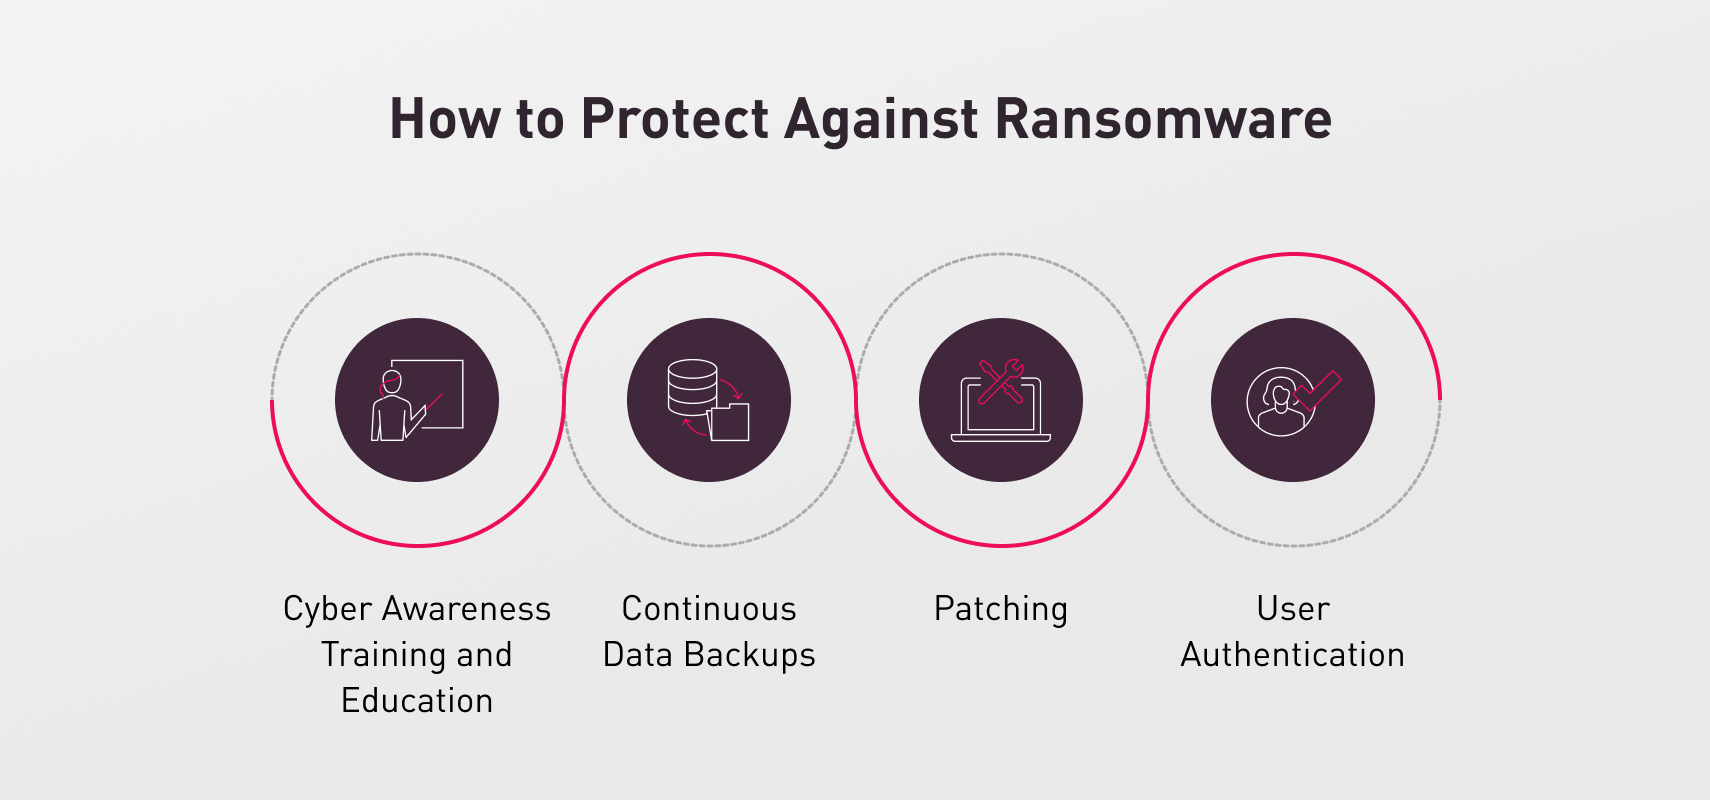
Prevenirea este prima linie de apărare și trebuie implementată în toate departamentele, în conformitate cu ISO 27001. Instruiți tot personalul pentru a recunoaște phishing-ul , link-urile înșelătoare și atașamentele rău intenționate, ideal prin exerciții regulate. Conștientizarea nu este un lux IT: cu toții facem parte din apărare și este nevoie doar de un clic pentru a deschide ușa.
Aplicarea prioritară a patch-urilor este esențială. Sistemele de operare, browserele, runtime-urile Java/legacy, Microsoft Office și componentele critice trebuie să fie actualizate. Majoritatea campaniilor exploatează vulnerabilități cunoscute sau recent dezvăluite, așa că un program constant de actualizare este cel mai bun aliat al tău.
Consolidați autentificarea. Autentificarea multifactor (MFA) pentru toate conturile sensibile reduce semnificativ reutilizarea parolelor și deturnarea sesiunilor. Aplicați principiul privilegiilor minime și revizuiți continuu permisiunile de administrator, conturile de serviciu și accesul moștenit.
Segmentare și liste de control. Separarea rețelelor, domeniilor și mediilor minimizează raza de explozie. Izolați serverele de administrare, protejați centrele de date, impuneți liste de control al accesului (ACL) stricte și dezactivați serviciile neutilizate. Unde este cazul, mutați sarcinile de lucru riscante în containere sau VDI pentru a limita domeniul de aplicare.
Securizarea e-mailurilor și a site-urilor web. Filtrarea anti-phishing și analiza conținutului reduc zgomotul care ajunge la utilizator. Adăugați politici DMARC, SPF, DKIM și gateway-uri sandbox pentru a inspecta atașamentele și adresele URL înainte de livrare.
Controlul execuției și macrocomenzile. Dezactivați macrocomenzile în mod implicit în Office pentru cei care nu au nevoie de ele. Aplicați liste albe pentru aplicații, reguli bazate pe foldere (de exemplu, fișiere temporare de browser) și politici care limitează ce fișiere binare pot accesa tipuri de fișiere sensibile (de exemplu, numai Word poate edita fișiere .docx).
Instrumentație endpoint. EDR/anti-ransomware cu detectare comportamentală , blocarea executării suspecte și revenire la fișiere. Combinați toate acestea cu politici PowerShell restricționate, blocarea scripturilor și auditarea AMSI.
Acces securizat la distanță. Dacă utilizați o rețea VPN sau un desktop la distanță, activați MFA , restricționați accesul în funcție de adresa IP/țară, verificați modelele de acces și dezactivați tunelurile nesecurizate. Înlocuiți acreditările cu certificate acolo unde este posibil și auditați utilizarea instrumentelor precum AnyDesk sau PuTTY.
Ghid de acțiune dacă ești deja implicat/ă
Prioritatea este izolarea. Izolați echipamentele și segmentele de rețea afectate prin deconectarea lor de la rețea pentru a încetini răspândirea. Dezactivați copiile de rezervă automate pe durata incidentului pentru a preveni contaminarea instantaneelor de către criptare.
Identificați tulpina. Analizați nota de răscumpărare, extensiile și artefactele . Platformele de identificare a ransomware-ului pot ajuta la clarificarea familiei pentru a ghida acțiunile și a identifica potențiale instrumente gratuite de decriptare.
Eradicați și recuperați. Rulați o curățare cu antivirus/EDR , verificați dacă nu există probleme persistente și, dacă aveți copii de rezervă sănătoase, restaurați serviciile și datele conform unui plan de priorități (dependențe de business și tehnice).
Efectuați analize criminalistice. Examinați jurnalele, IOC-urile, rutele de mișcare laterală, conturile utilizate și potențiala exfiltrare. Acest lucru nu numai că închide uși, dar este esențial și pentru conformitate și comunicarea cu părțile interesate.
Remediați și raportați. Aplicați corecții, consolidați configurațiile, rotiți acreditările și formalizați lecțiile învățate. Notificați autoritățile competente în funcție de jurisdicția și sectorul dvs.; transparența favorizează un răspuns coordonat.
Merită să plătesc răscumpărarea?
Autoritățile și experții sfătuiesc împotriva plății. Nu există garanții de decriptare chiar dacă cedeți cererii; v-ar putea transforma într-o țintă recurentă și, în unele cazuri, există implicații legale dacă grupul este sancționat. În plus, ar putea finanța viitoare activități criminale.
Alternativa este consolidarea pregătirii pentru a evita atingerea acelui punct: copii de rezervă robuste, exerciții de restaurare, detectare proactivă și sfaturi de specialitate dacă situația o impune. Plata nu este o strategie de securitate; este doar un alt risc.
Instrumente și servicii care ajută
Pentru a ridica ștacheta în materie de apărare, luați în considerare suite cu acoperire pentru endpoint-uri, rețea și cloud, împreună cu firewall-uri de top . Soluțiile de protecție a endpoint-urilor, EDR și MDR permit detectarea, izolarea și răspunsul rapid, precum și analiza și atenuarea coordonate a atacurilor criminalistice.
Unii furnizori oferă componente dedicate pentru ransomware, inclusiv detectarea comportamentală, izolarea proceselor și restaurarea fișierelor. Alții integrează inventarul, aplicarea de patch-uri, controlul privilegiilor și auditarea, simplificând guvernanța și reducând decalajele dintre instrumente.
Dacă organizația dumneavoastră are nevoie de referințe de piață, există centre tematice și cataloage de reguli pentru detecție avansată mapate la MITRE ATT&CK , compatibile cu diverse SIEM/EDR/Data Lakes, cu recomandări CTI, metadate și triaj acționabile. Acest tip de conținut accelerează operațiunile de apărare și căutarea bazată pe ipoteze.
Politici și obiceiuri: lucruri de făcut și lucruri care nu trebuie făcute și care funcționează
Faceți copii de rezervă regulate și verificabile. O copie de rezervă dovedită elimină șantajul și scurtează timpul de recuperare. Fiți proactiv: proiectați-vă strategia de răspuns acum, definiți rolurile și exersați-o cu exerciții practice.
Folosește analiza și filtrarea conținutului în e-mail și pe web. Blocarea atașamentelor și a adreselor URL rău intenționate înainte ca acestea să ajungă la utilizator reduce drastic riscul. Menține toate sistemele actualizate: corecțiile aplicate la timp închid vulnerabilitățile înainte ca cineva să le poată exploata.
Instruiți-vă echipele pentru a detecta frauda și a gestiona parolele în mod responsabil. Nu partajați niciodată acreditări sau informații personale cu surse neverificate și fiți atenți la solicitările urgente sau la modificările neobișnuite ale proceselor.
Nu plătiți răscumpărarea și nu prelungiți pagubele. Dacă sunteți lovit, izolați-vă rapid, opriți copiile de rezervă automate și împiedicați criptarea să infecteze mai multe resurse. Prioritizați eradicarea și o restaurare curată.
Controale suplimentare care sporesc securitatea
Gestionare profesională a patch-urilor. Automatizați detectarea și implementarea actualizărilor , prioritizând importanța și riscul, fără a perturba operațiunile. Aceasta include sisteme de operare, middleware, browsere și componente terțe.
Controlul accesului orientat spre date. Definiți reguli care blochează procesele neautorizate de la modificarea tipurilor de fișiere sensibile (de exemplu, permițând doar Word să acceseze fișierele .docx). În acest fel, chiar dacă se execută un fișier binar rău intenționat, acesta nu va putea cripta datele importante.
Reguli software în funcție de folder și context. Restricționează execuția/citirea/scrierea în locații cheie (temporar, descărcări) și include excepții concepute pentru a evita perturbarea fluxurilor de lucru legitime (instalatori, compresie).
Dezactivați macrocomenzile dacă nu este absolut necesar. Multe lanțuri de infecție încă folosesc macrocomenzi în documente ofuscate; blocarea lor implicită întrerupe un vector de atac tradițional și extrem de profitabil pentru atacator.
Liste albe și containere. Permite doar aplicații de încredere și izolează activitățile riscante în medii virtualizate sau izolate, limitând impactul dacă ceva rulează din greșeală.
Oamenii și conducerea: influență fără „autoritate formală”
Tehnologia singură este insuficientă fără decizii solide și coordonare. În domeniul securității, o mare parte din succes depinde de credibilitate, încredere și influență, mai degrabă decât de pozițiile de autoritate. Cartografierea interdependențelor (cine trebuie să colaboreze, cine poate bloca accesul) și cultivarea unor relații transparente cresc semnificativ capacitatea de a implementa schimbarea.
Organizațiile sunt inerent politice: priorități, presiuni și stimulente diferite coexistă și se ciocnesc. Leadershipul eficient în domeniul securității cibernetice se bazează pe empatie, claritate și consecvență, construind acorduri care generează valoare comună, mai degrabă decât impunerea arbitrară a controalelor.
Un caz alegoric pentru a ne aminti lecția
Imaginați-vă o amenințare precum Cipherlock, o entitate care blochează și reduce la tăcere datele. Eroul nu câștigă prin forță brută, ci prin izolare, analiză și întreruperea rutelor de propagare înainte de a lansa un contraatac. Lecția: ransomware-ul nu pedepsește tehnologia în sine, ci pedepsește neglijența în gestionarea acesteia.
Combinația tactică potrivită este clară: suport constant, segmentare inteligentă, aplicare disciplinată a corecțiilor și antrenament continuu . Fiecare utilizator este o verigă activă în apărare, iar fiecare proces bine organizat este o blocare mai puțin pentru atacator.
Sfaturi esențiale pentru igiena digitală
Evitați să accesați linkuri neverificate și să descărcați de pe site-uri dubioase; unitățile USB necunoscute sunt, de asemenea, un vector de amenințare care ar trebui eliminat. Folosiți un VPN cu MFA în rețelele Wi-Fi publice și consolidați-vă endpoint-ul cu măsuri de securitate moderne.
Consolidează-ți e-mailul cu analiză automată și reguli anti-spoofing. Menține copii de rezervă și practică restaurarea datelor . Și redu datele personale pe care le partajezi: cu cât expui mai puțin, cu atât acestea pot fi exploatate mai puțin.
Dacă firma dumneavoastră operează cu SharePoint sau alte suprafețe expuse, examinați cu atenție configurațiile, autentificarea și aplicarea de patch-uri . Lanțul ToolShell exploatat de Warlock servește ca o reamintire a faptului că există vulnerabilități zero-day, dar configurațiile greșite și întârzierile în aplicarea patch-urilor sunt mult mai frecvente.
Nici statisticile despre comportamentul uman nu ajută: un procent semnificativ de utilizatori deschid e-mailuri de tip phishing , iar unii chiar rulează atașamente rău intenționate. Prin urmare, pe lângă instruire, trebuie implementate măsuri tehnice de siguranță care să țină cont de eroarea umană ca parte naturală a sistemului.
Prevenirea și răspunsul eficient nu sunt o destinație, ci o practică. Investiția în straturi de apărare, automatizare și vizibilitate reduce timpul de intervenție al atacatorului și atenuează impactul dacă acesta reușește să încalce o primă linie de apărare.
Privind toate cele de mai sus în perspectivă, protejarea de Interlock, Warlock și alte bande emergente necesită tehnică, metodă și cultură: tehnologii moderne bine integrate, procese repetabile și echipe aliniate care știu cum să detecteze, să limiteze, să eradicheze și să recupereze rapid. Adăugați la acestea copii de rezervă robuste, MFA peste tot, segmentare riguroasă și monitorizare continuă, iar șansele ca ransomware-ul să vă ruineze afacerea scad vertiginos.

Index
- 1 Situația actuală: de ce sunt îngrijorați Interlock și Warlock
- 2 Interblocare: inginerie socială „ClickFix”, RAT personalizat și persistență ascunsă
- 3 Warlock: Lanțul de exploatări RaaS și ToolShell împotriva SharePoint
- 4 SafePay: volum, acoperire globală și asemănări cu LockBit 3.0
- 5 Detectarea timpurie și vânarea amenințărilor: de la teorie la practică
- 6 Măsuri de prevenție care fac cu adevărat diferența
- 7 Ghid de acțiune dacă ești deja implicat/ă
- 8 Merită să plătesc răscumpărarea?
- 9 Instrumente și servicii care ajută
- 10 Politici și obiceiuri: lucruri de făcut și lucruri care nu trebuie făcute și care funcționează
- 11 Controale suplimentare care sporesc securitatea
- 12 Oamenii și conducerea: influență fără „autoritate formală”
- 13 Un caz alegoric pentru a ne aminti lecția
- 14 Sfaturi esențiale pentru igiena digitală