- Arhitectură hibridă: execuție locală cu enclave și salt către cloud segellat (TIE over TPUs) cu atestare la distanță.
- Confidențialitate verificabilă: date utilizate doar pentru fiecare sarcină, criptare end-to-end, retransmitere IP cu token-uri oarbe și audituri externe.
- Experiențe din lumea reală în Pixel: Magic Cue, Înregistrator multilingv, Cerc pentru căutare, traduceri și multe altele, cu control de la utilizator.
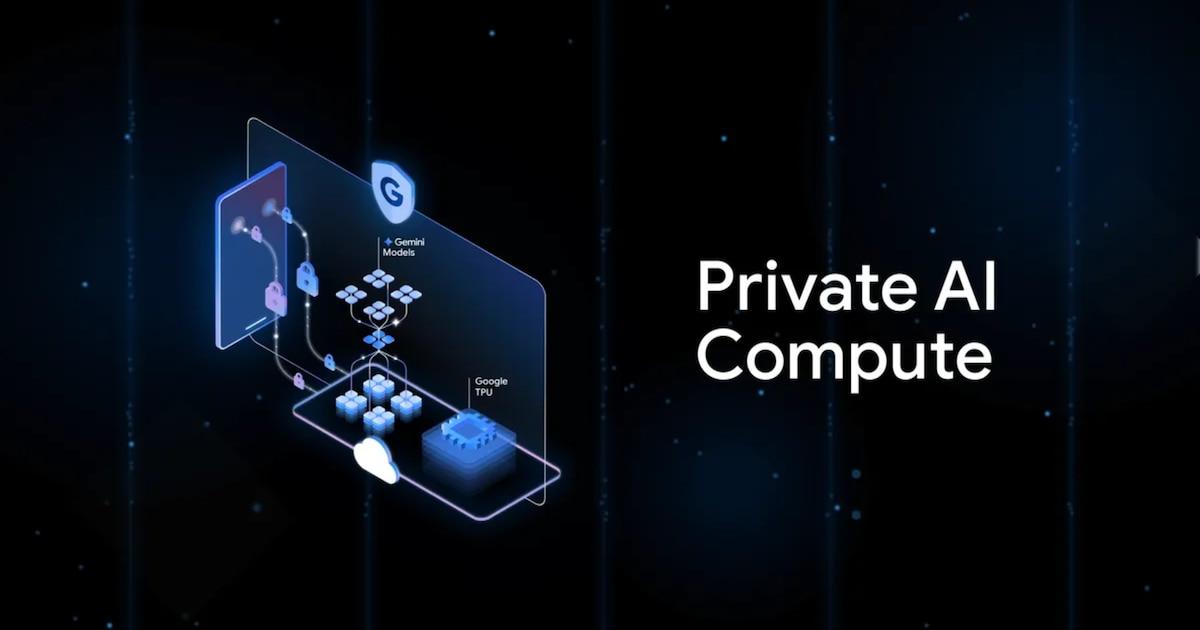
Inteligența artificială a devenit o parte integrantă a vieții noastre de zi cu zi, dar odată cu ea au apărut preocupări legate de confidențialitate: fiecare sugestie, fiecare rezumat și fiecare notificare inteligentă se bazează pe date personale. În acest context, Google prezintă Private AI Compute ca pe un instrument revoluționar , o abordare concepută pentru a valorifica modele puternice fără a fi nevoie să deschidă porțile către datele noastre.
În primul rând, să clarificăm: Private AI Compute (PAC) nu este o aplicație sau un serviciu tipic . Este un cadru tehnic care redefinește unde și cum sunt executate anumite sarcini de inteligență artificială în cadrul ecosistemului Pixel și, treptat, pe mai multe dispozitive. Ori de câte ori hardware-ul permite, funcțiile rulează local; dacă este necesară o putere de procesare mai mare, calculul este mutat într-un cloud securizat. Scopul este de a asigura aplicarea unor garanții de confidențialitate echivalente atât pe dispozitivul mobil, cât și în cloud.
Ce este Private AI Compute și de ce apare acum?
Propunerea Google își propune să rezolve problema dintre performanță și confidențialitate: procesarea a ceea ce este necesar pentru fiecare sarcină fără a expune informații identificabile . Atunci când dispozitivul are capacitatea necesară, modelul rulează chiar pe dispozitiv; în caz contrar, munca este delegată unui cloud securizat cu controale hardware și criptare.
Această abordare abordează o realitate inconfortabilă: astăzi, majoritatea inteligențelor artificiale populare rulează pe servere, unde datele utilizatorilor pot fi stocate temporar sau chiar utilizate pentru antrenament, dacă nu sunt dezactivate. PAC își propune să ofere beneficii comparabile cu procesarea locală - latență mai mică și control sporit - dar cu puterea Gemini în scenarii complexe.
Google asigură utilizatorii că informațiile trimise către PAC sunt utilizate doar pentru acțiunea solicitată de dvs. — de exemplu, rezumarea unei note sau traducerea unei conversații — și sunt șterse după finalizare. În plus, utilizatorul păstrează controlul asupra funcțiilor care se pot baza pe cloudul privat și care nu, prin intermediul unor opțiuni și permisiuni explicite din cadrul sistemului.
Rezultatul indică telefoane mobile și computere care funcționează ca și cum ar avea un „coprocesor invizibil” în cloud: mai multă viteză atunci când este nevoie și confidențialitate verificabilă ca o condiție esențială . Și acesta nu este un gest izolat: există o tendință clară în acest sector de a consolida protecția fără a sacrifica inteligența artificială de ultimă generație.
Arhitectură tehnică: de la dispozitiv la cloud sigilat
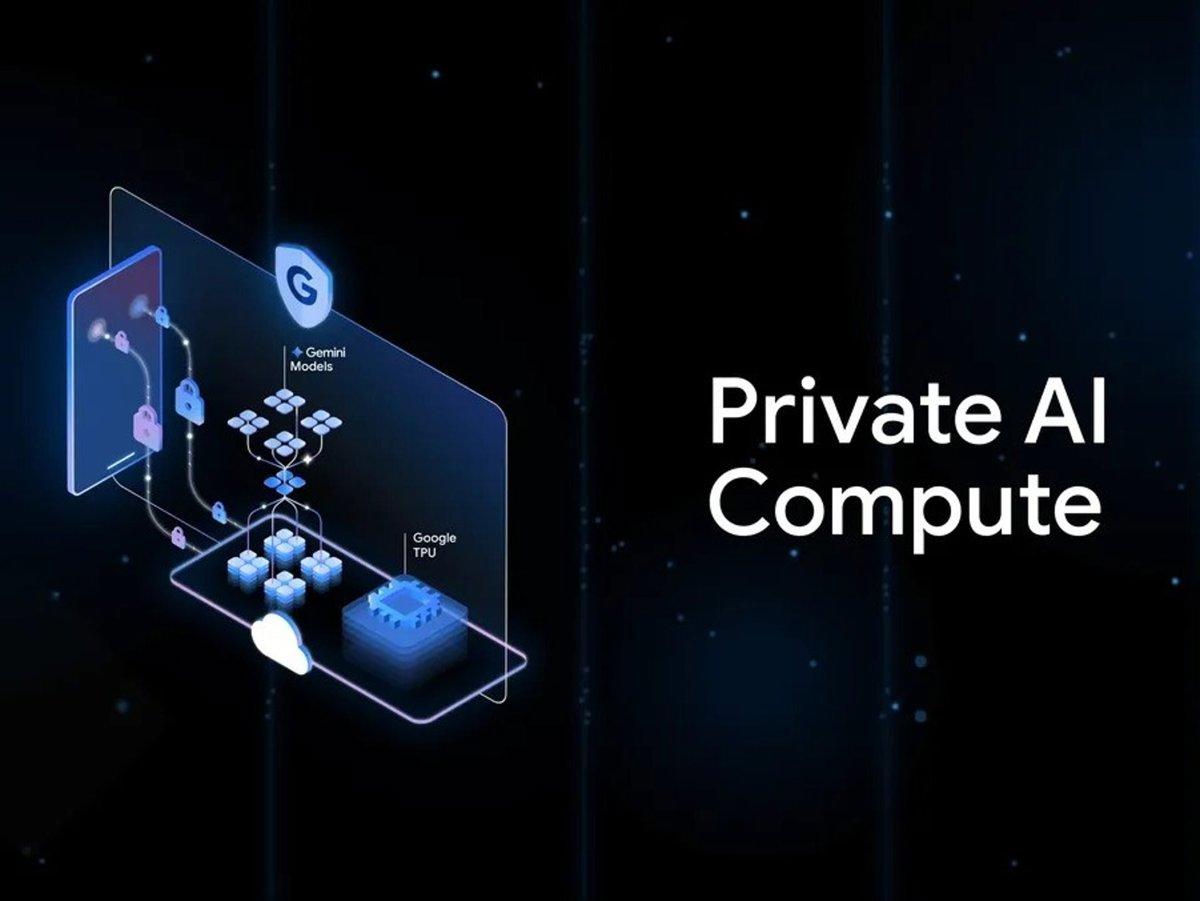
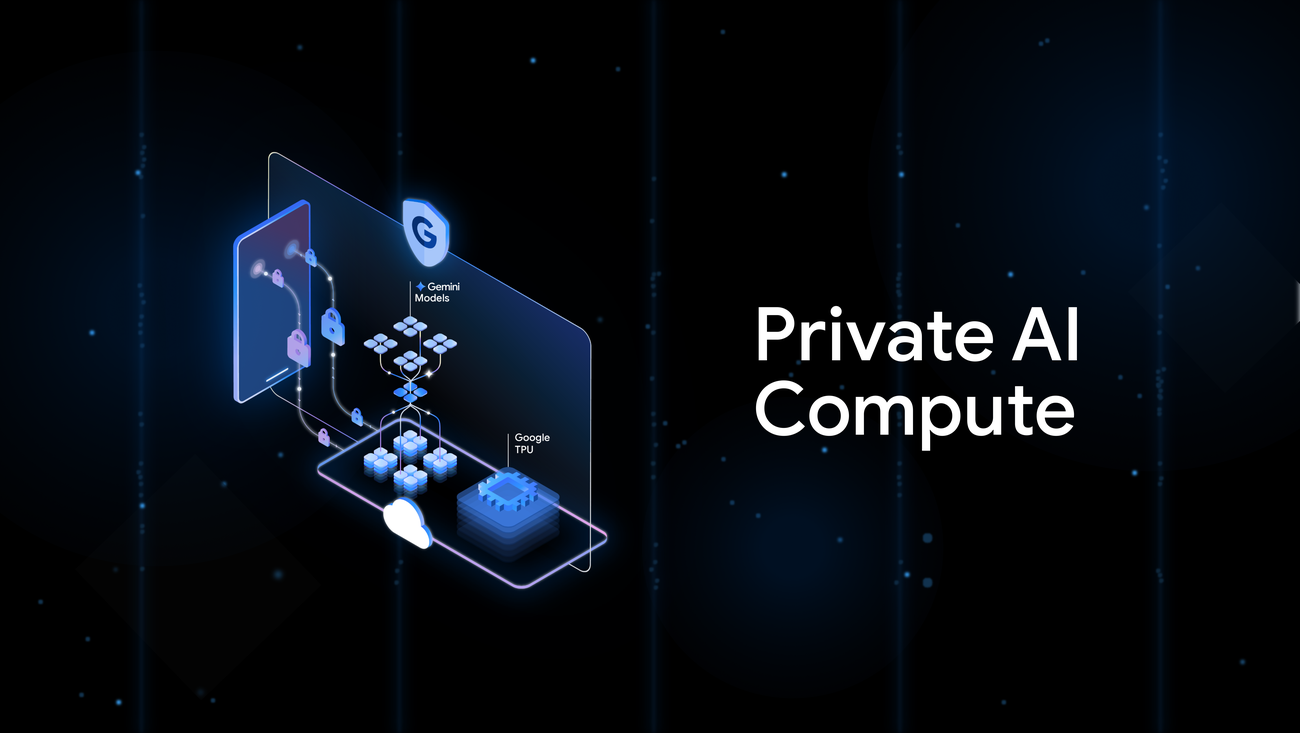
Pentru sarcinile care se încadrează pe un dispozitiv mobil, Google a construit un mediu de execuție izolat. Vorbim despre Enclave Titanium Intelligence pe dispozitiv: spații protejate separate de sistemul de operare și alte aplicații. Acolo, datele sunt criptate atât în tranzit, cât și în repaus și validate cu atestare la distanță pentru a confirma că software-ul și hardware-ul sunt conform așteptărilor și nu au fost modificate, astfel încât nimeni - nici măcar Google - să nu poată spiona ce se întâmplă în interior.
Între timp, modelele optimizate pentru utilizare locală, cum ar fi Gemini Nano , oferă context și răspunsuri rapide fără a părăsi dispozitivul. Pentru funcții precum Cerc pentru căutare sau unele rezumate ale Înregistratorului, telefonul acționează ca propria inteligență artificială privată care învață din utilizare, dar nu expune aceste cunoștințe.
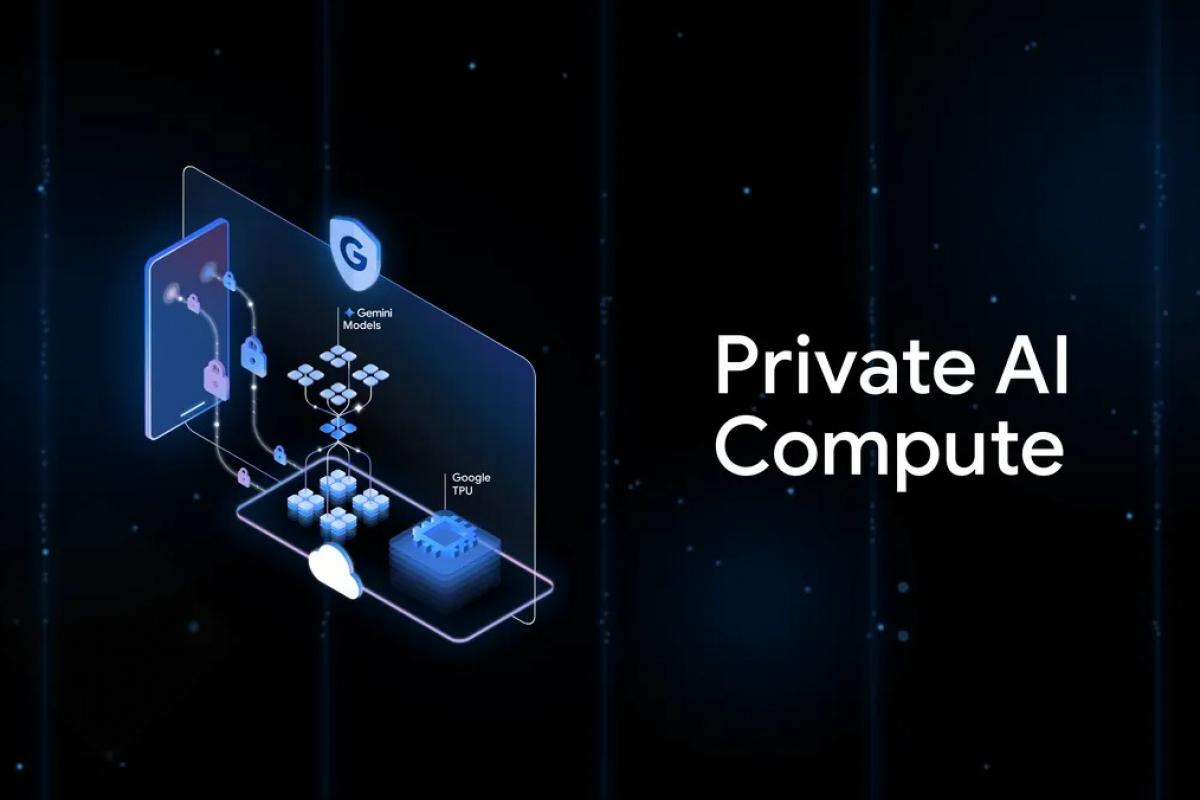
Când sarcina necesită mai multe calcule, intră în joc cloudul privat. În această etapă, totul rulează în cadrul enclavelor hardware din infrastructura Google, în special în Titanium Intelligence Enclaves (TIE) pe TPU-uri personalizate . Înainte de a permite transmiterea datelor, sistemul efectuează certificarea/atestarea de la distanță pentru a se asigura că enclava este curată, rulează fișierul binar corect și că mediul respectă politicile de securitate.
Google rezumă arhitectura în trei piloni care, pe lângă securitate, consolidează încrederea publicului:
- Izolare criptograficăPrelucrarea se face în enclave verificate; operatorii nu pot accesa datele în format text simplu.
- Permisiuni expliciteUtilizatorul decide ce funcții pot utiliza PAC; nimic nu este publicat fără consimțământ.
- Transparență tehnicăDocumentație, audituri și detalii de implementare pentru a evita „cutiile negre”.
Pe lângă cele menționate mai sus, PAC încorporează și alte straturi. Un serviciu de control - cunoscut intern sub numele de Borg Prime - validează dovezile de atestare înainte de a autoriza orice calcul sensibil. Pentru a disocia cererile de identități, sistemul folosește un IP blinding relee care direcționează cererile prin intermediul unor terțe părți, cum ar fi Cloudflare și Fastly, și utilizează token-uri blind (Blind RSA) . Acest lucru face dificilă conectarea unui anumit conținut la un anumit utilizator, chiar și din interiorul infrastructurii.
Transmiterea și stocarea temporară sunt protejate prin criptare end-to-end; iar odată ce sarcina este finalizată, datele sunt eliminate . Toate acestea sunt susținute de măsuri publicate de companie: Cadrul Securizat pentru Inteligență Artificială , Principiile Inteligenței Artificiale și Principiile de Confidențialitate Google , care stabilesc un standard comun pentru securitatea operațională.
Pentru a consolida încrederea, Google se angajează să furnizeze documentație tehnică detaliată , să permită audituri externe și să publice părți din codul sistemului pentru ca cercetătorii să le poată analiza. Mesajul este clar: confidențialitatea nu este doar o promisiune, ci ceva ce poate fi verificat și auditat.
Ce funcții oferă: exemple din lumea reală pe Pixel
Una dintre primele funcții care beneficiază de această abordare este Magic Cue . Acest asistent contextual generează recomandări pe baza a ceea ce se află pe ecran - e-mail, calendar, hărți, mesaje - și le prezintă exact atunci când este nevoie. Cu PAC, aceste sugestii sunt calculate fără a expune conținutul , bazându-se pe depozitul local sau pe cloudul privat, în funcție de sarcină.
Aplicația Recorder oferă avantaje semnificative datorită rezumatelor automate în mai multe limbi. Transcrierile – care pot fi extrem de sensibile – sunt procesate cu stratul de protecție PAC, asigurându-se că sunt utilizate doar în rezumatul specific solicitat și sunt eliminate la finalizare. Utilizatorul păstrează rezultatul final, nu o urmă de date care circulă pe servere.
Google promovează, de asemenea, funcții care erau deja emblematice pe Pixel, cum ar fi „Circle to Search” . Recunoașterea contextuală rulează local ori de câte ori este posibil, iar dacă sunt necesare modele mai avansate, acestea sunt utilizate în cloud-ul privat, menținând intact perimetrul de confidențialitate.
Alte exemple practice includ traduceri în timp real , răspunsuri mai naturale prin inteligență artificială în conversații și asistență proactivă în luarea deciziilor, în care sistemul combină ceea ce vede cu contextul tău pentru a-ți oferi exact indiciul de care ai nevoie. Inițial, Pixel 10 va fi lider în aceste experiențe.
Ecosistemul adaugă și funcții utile de zi cu zi: rezumate inteligente ale notificărilor pentru a reduce zgomotul și a te concentra pe ceea ce este important; editare asistată cu Gemini în Mesaje pentru a reformula textele cu un ton mai bun; instrumente avansate de editare foto fără aplicații externe; și chiar un mod de economisire a datelor în Google Maps conceput pentru călătorii lungi. Totul se aliniază cu o singură idee: mai mult ajutor, mai puține dificultăți, cu confidențialitatea ca o cerință de design.
Controale, confidențialitate verificabilă și audituri independente
În PAC, utilizatorul deține controlul: nimic nu este trimis fără permisiune . Android oferă comutatoare pentru a activa sau dezactiva funcțiile care se bazează pe cloud-ul privat și afișează notificări clare atunci când o sarcină necesită acest lucru. Filosofia este simplă: tu decizi ce partajează telefonul tău și în ce condiții.
Google însoțește platforma cu informații publice și auditabile : ghiduri tehnice, recenzii externe și publicarea de cod pentru părțile critice, astfel încât cercetătorii independenți să poată examina modul în care este construit sistemul. Nu este vorba despre credință, ci despre dovezi verificabile.
De fapt, arhitectura a fost revizuită de firma de securitate cibernetică NCC Group . Raportul său public concluzionează că designul oferă o protecție robustă împotriva intrușilor rău intenționați - inclusiv riscul reprezentat de un angajat necinstit - și că aduce cu succes garanțiile informatice locale mai aproape de cele ale execuției în cloud. De asemenea, acesta evidențiază o limitare inevitabilă: dacă Google, ca organizație întreagă, ar decide să încalce regulile, ar controla atât hardware-ul, cât și sistemul de atestare. Chiar și așa, auditorul descrie PAC drept „ cel mai bun model fezabil ” astăzi pentru confidențialitatea în cloud.
Analiza a identificat câteva vulnerabilități cu risc scăzut, în special o potențială vulnerabilitate a canalului lateral legată de sincronizare în retransmiterea IP, care, în teorie, ar putea ajuta la reidentificarea utilizatorilor în condiții foarte specifice. Google susține că „zgomotul” traficului din lumea reală și măsurile de atenuare fac acest lucru impracticabil și că designul va continua să fie consolidat cu patch-uri și îmbunătățiri continue.
Un avantaj cheie pentru liniștea utilizatorului este faptul că PAC limitează utilizarea datelor la sarcina specifică și le șterge la finalizare . În plus, toate comunicările sunt criptate, atât între dispozitivul dvs. și serverele, cât și în rețeaua de servere, reducând la minimum suprafața de atac atât în tranzit, cât și în repaus.
Ecosistem și comparații: către o IA mai privată
Telefoanele Pixel 10 introduc o integrare profundă a PAC, cu îmbunătățiri substanțiale ale Magic Cue, traduceri instantanee, transcrieri mai precise și răspunsuri mai fluide. Google a anunțat deja că această arhitectură va fi extinsă progresiv la alte dispozitive și servicii, combinând modele locale și cloud pentru cele mai importante aplicații.
Nu sunt singurii pe această cale: Apple a deschis calea cu Private Cloud Compute - cloud-ul criptat al Apple Intelligence - iar producători precum OnePlus și OPPO au optat pentru Private Computing Cloud, platforme hibride care distribuie sarcinile între dispozitiv și mediile criptate. Tendința este clară: inteligență artificială puternică, da; și confidențialitate.
Dincolo de concurență, Google caută un ton aliniat cu reglementările europene și americane: mai puține cutii negre și mai multă transparență tehnică. De aici și accentul pus pe audituri, atestare la distanță și controale vizibile. În practică, PAC este atât o evoluție tehnologică, cât și o mișcare strategică pentru a demonstra că este posibil să concurezi în domeniul inteligenței artificiale fără a exploata informații sensibile.
Direcția este clară: dacă vrem asistenți care înțeleg contextul, rezumă, traduc sau fac recomandări precise, trebuie să găsim un echilibru între capabilități și măsuri de siguranță. Cu Private AI Compute, Google încearcă să încline această performanță către o IA utilă, imediată și din ce în ce mai privată , în care utilizatorul are un cuvânt de spus, iar tehnologia este responsabilă.
