- Prisma Cloud наследует и расширяет возможности Twistlock, обеспечивая комплексную безопасность для облачных контейнеров и полезных нагрузок.
- Платформа интегрирует сканирование уязвимостей в CI/CD, журналах и среде выполнения, приоритизируя риски в контексте реальной эксплуатации.
- Их подход CNAPP сочетает CSPM, CWP, CIEM и сетевую безопасность со встроенной защитой для Kubernetes и многооблачных сред.
- Он обеспечивает хорошую производительность и масштабируемость, хотя требует обучения и правильного планирования лицензий и развертывания.
Безопасность контейнеров стала критически важной для любой компании, работающей с Kubernetes, Docker или микросервисной архитектурой в облаке. Задача состоит уже не просто в ускорении развертывания, а в том, чтобы сделать это, не открывая лазейки для злоумышленников, которые могут использовать уязвимые образы, слабые конфигурации или избыточные права доступа.
Twistlock, теперь интегрированный в облако Prisma от Palo Alto Networks, является ведущим решением для защиты контейнеров и облачных рабочих нагрузок. Прежняя платформа безопасности контейнеров была объединена в комплексную платформу защиты облачных приложений (CNAPP), которая охватывает все аспекты — от безопасности на уровне кода до безопасности во время выполнения, включая CI/CD, ведение журналов, безопасность во время выполнения и соответствие нормативным требованиям.
Архитектура микросервисов и проблема защиты контейнеров
Архитектура микросервисов по своей природе динамична (и выбор между Docker Compose и Kubernetes сводится к следующему ) : поды, сервисы и контейнеры развертываются непрерывно, версии обновляются несколько раз в день, а экземпляры масштабируются в зависимости от нагрузки. Эта модель ускоряет разработку, но делает устаревшими традиционные методы обеспечения безопасности, основанные на статических периметрах и периодических ручных проверках.
Контейнеры гарантируют, что программное обеспечение будет вести себя одинаково в разных средах (разработка, предпроизводство, локальные системы, публичное облако), и именно эта портативность делает их главной целью для злоумышленников. Один уязвимый базовый образ может распространиться на сотни или тысячи развертываний за считанные минуты.
Современная безопасность контейнеров должна охватывать весь жизненный цикл : от создания образов в конвейере CI/CD, сканирования логов до поведения во время выполнения. Если безопасность проверяется только перед развертыванием или только во время выполнения, опасные уязвимости будут оставаться всегда.
Специализированные инструменты обеспечения безопасности контейнеров, такие как Prisma Cloud (ранее Twistlock), охватывают хост, сеть, стек управления, конвейер сборки, слои образов и само контейнеризированное приложение. Цель состоит в поддержании непрерывного мониторинга, адаптирующегося к эфемерной и постоянно меняющейся природе облачных сред.
Параллельно с этим экосистема наполнилась взаимодополняющими решениями, такими как Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig и Qualys, каждое из которых имеет свою направленность: сканирование уязвимостей, соответствие нормативным требованиям, защита во время выполнения, CSPM и т. д. Prisma Cloud интегрирует и расширяет многие из этих возможностей в единую платформу.
Что такое инструменты обеспечения безопасности контейнеров и чем Prisma Cloud выделяется?
Инструменты обеспечения безопасности контейнеров — это программные решения, специально разработанные для решения проблем безопасности Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift и других платформ оркестровки. Они выходят за рамки простого антивируса для образов: они добавляют контекст, политики, соответствие требованиям и обеспечивают прозрачность всей среды.
В случае Prisma Cloud Compute (прямого преемника Twistlock) речь идёт о платформе, которая защищает хосты, контейнеры, бессерверные функции и, в целом, облачные рабочие нагрузки. Она предлагает управление уязвимостями, контроль соответствия требованиям, защиту во время выполнения с помощью правил и машинного обучения, облачные межсетевые экраны (например, WaaS для веб-приложений и API) и детальный контроль доступа.
Twistlock начинался как решение для управления уязвимостями и обеспечения соответствия нормативным требованиям на протяжении всего жизненного цикла контейнеров, ориентированное на сканирование образов и предотвращение переноса небезопасных компонентов из среды разработки в производственную среду. Со временем в него были добавлены функции непрерывного мониторинга журналов, сетей и среды выполнения, а также контроля доступа и сегментации.
После приобретения компанией Palo Alto Networks в 2018 году все эти возможности были интегрированы в Prisma Cloud, которая уже охватывала другие области облачной безопасности. В результате получилось CNAPP, способное управлять правилами для конфигураций Docker, образов, узлов, плагинов и сервисов, интегрироваться с менеджерами секретов, такими как CyberArk или HashiCorp, и использовать журналы аудита Kubernetes для генерации оповещений, требующих принятия мер.
Эта интеграция обеспечивает очень детальную видимость зависимостей, пакетов, слоев образов и поведения во время выполнения как в конвейерах CI/CD, так и в контейнерах, работающих на хостах, платформах контейнеров как услуги или в гибридных и мультиоблачных средах.
Сканирование контейнеров: ключевой элемент стратегии безопасности
Сканирование контейнеров — это первая линия защиты для обнаружения уязвимостей в базовых образах, сторонних библиотеках и пользовательском коде. Интеграция сканирования в конвейеры CI/CD позволяет выявлять проблемы до развертывания и избегать необходимости тушить пожары в производственной среде.
Выявление уязвимостей на ранних стадиях экономит время и деньги : исправить уязвимую библиотеку на этапе сборки гораздо дешевле, чем в производственном кластере, от которого зависят десятки сервисов. Кроме того, это предотвращает хаотичные откаты и ненужную уязвимость.
Сканирование также имеет решающее значение для защиты цепочки поставок программного обеспечения , которая все чаще включает внешние компоненты: общедоступные образы, сторонние пакеты, артефакты от других команд и т. д. Проверка того, что все, что включено в образ, не содержит известных уязвимостей CVE или опасных конфигураций, теперь является обязательной.
С точки зрения регулирования, многие отрасли требуют регулярного сканирования на уязвимости и подтверждения соответствия образов и контейнеров таким стандартам, как GDPR, HIPAA, PCI DSS или стандартам CIS. Централизованный инструмент сканирования упрощает проведение аудитов и генерацию отчетов.
Еще одно преимущество — уменьшение поверхности атаки : сканеры обнаруживают ненужные пакеты, забытые инструменты отладки или компоненты, которые не добавляют функциональности, но повышают риск. Устраняя все лишнее, получаются более легкие и гораздо более безопасные образы.
Автоматизация безопасности в CI/CD и защита от атак нулевого дня
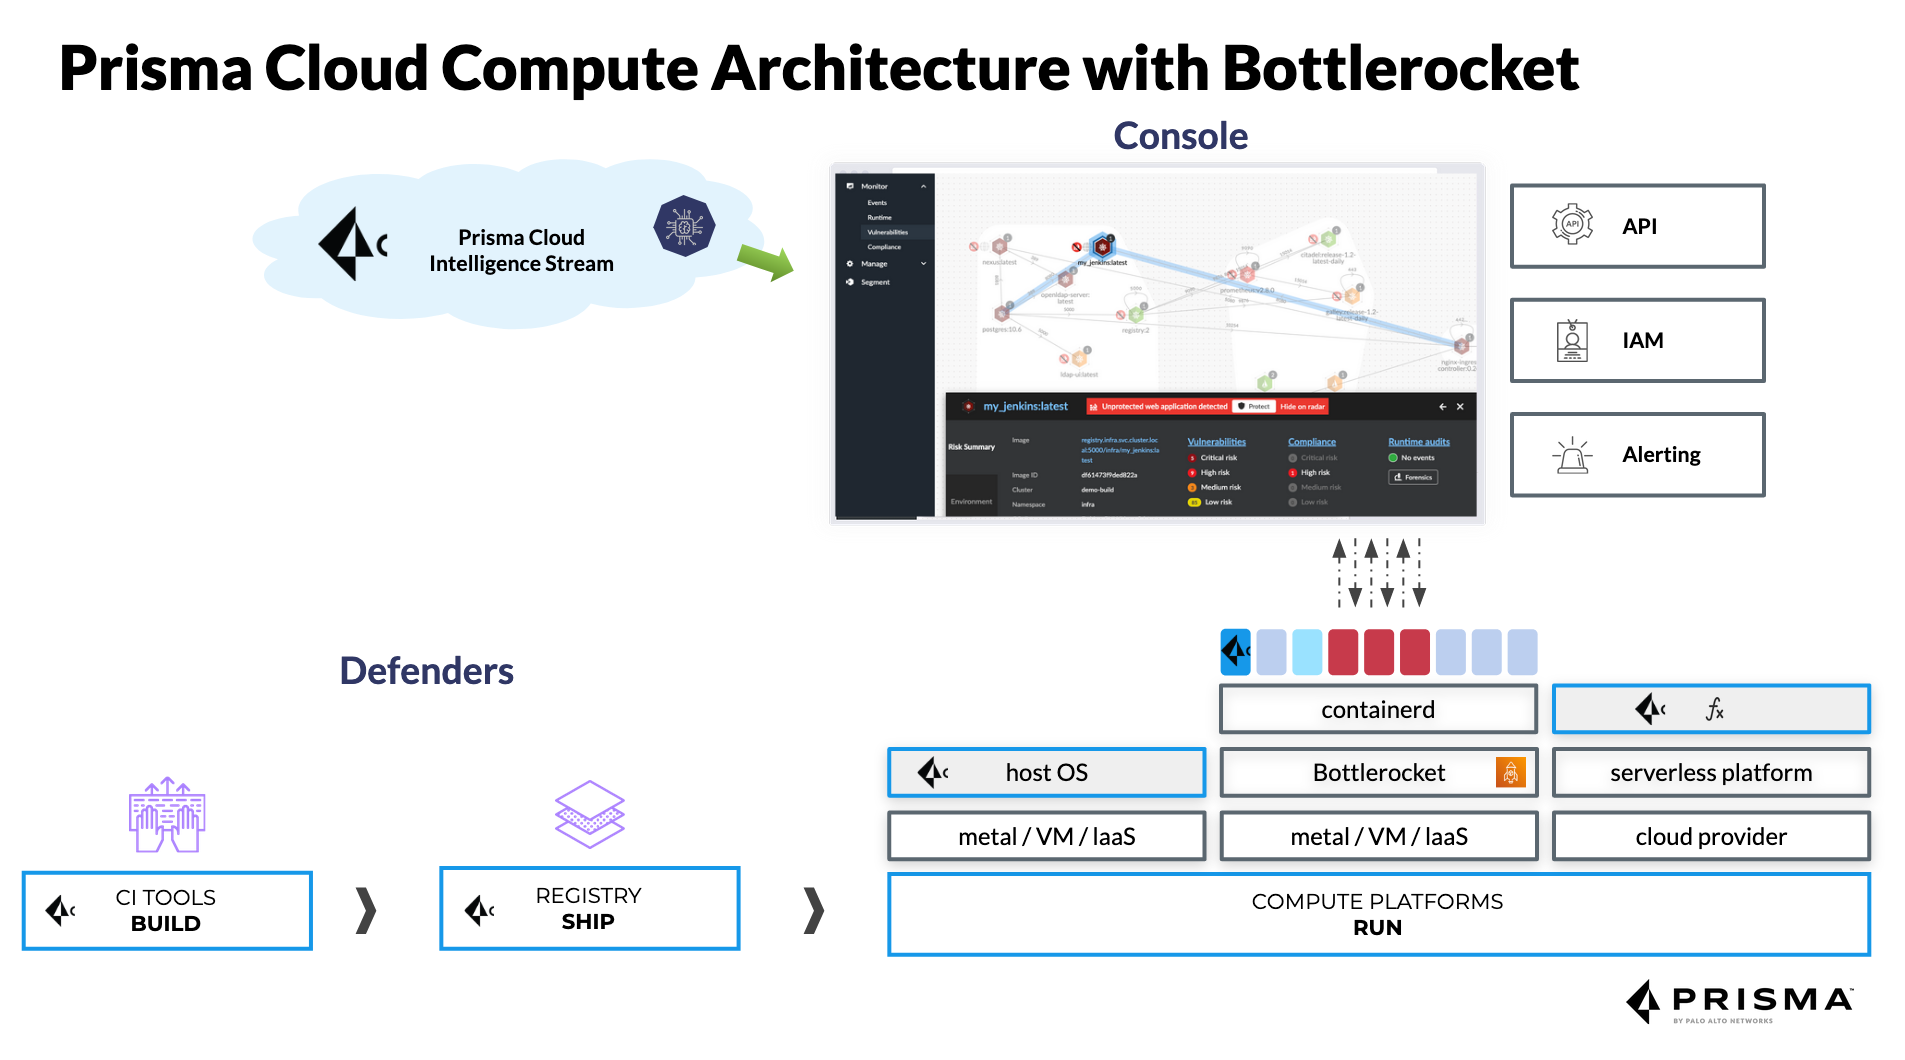
Интеграция безопасности в CI/CD и такие практики, как GitOps, позволяет нам по-настоящему говорить о DevSecOps. Вместо того чтобы полагаться на периодические ручные проверки, каждый коммит или сборка автоматически запускают сканирование образов, анализ кода, проверку инфраструктуры как кода (IaC) и проверку политик.
Prisma Cloud Compute интегрируется с такими инструментами, как Jenkins, GitHub, GitLab и другими поставщиками CI, чтобы отклонять сборки, не соответствующие политике, генерировать отчеты для разработчиков и блокировать продвижение уязвимых артефактов в среды более высокого уровня.
Автоматизация также является ключевым фактором в смягчении последствий уязвимостей нулевого дня . Даже если образ уже прошел все проверки, могут появиться новые CVE, связанные с пакетами, входящими в этот образ. Благодаря непрерывному сканированию записей реестра и работающих сред платформа повторно оценивает образы, как только обновляется база данных уязвимостей.
Такой подход минимизирует период уязвимости : организация узнает в течение нескольких часов, что образ, развернутый несколько недель назад, стал проблематичным, и может расставить приоритеты в его исправлении, исходя из критичности, доступности в интернете, обрабатываемых данных и т. д.
С точки зрения репутации, демонстрация регулярного автоматизированного сканирования укрепляет доверие со стороны клиентов, партнеров и регулирующих органов. Компании, которые серьезно относятся к безопасности контейнеров, как правило, выделяются на тендерах и в процессах комплексной проверки.
Prisma Cloud Compute (Twistlock): архитектура, требования и развертывание
Prisma Cloud предлагается в двух основных вариантах развертывания : версия Enterprise SaaS, размещаемая и управляемая компанией Palo Alto Networks, и версия Compute с самостоятельным размещением, которую клиент развертывает на собственной инфраструктуре (локальной, облачной или гибридной).
Версия Compute Edition напрямую наследует архитектуру Twistlock , включая центральную консоль, которая управляет политиками, собирает данные и отображает глобальную информацию, а также агенты Defender, развернутые на хостах, узлах Kubernetes, Fargate, EC2, контейнерах Windows и бессерверных средах.
Что касается технических требований к консоли , то для небольших сред (менее 1000 Defender и без интенсивного сканирования журналов) она может быть запущена примерно с 2 ГБ оперативной памяти и 2 виртуальными процессорами. Для крупных развертываний с более чем 20 000 Defender компания Palo Alto рекомендует до 16 виртуальных процессоров, около 50 ГБ оперативной памяти и примерно 500 ГБ постоянного SSD-накопителя.
Defenders отличается относительно низким потреблением ресурсов : в базовых сценариях он может работать примерно с 256 МБ оперативной памяти, а при сканировании журналов или более ресурсоемких задачах — до 2 ГБ оперативной памяти и 2 виртуальных процессоров. Что касается дискового пространства, то на каждый хост уходит около 8 ГБ, а при локальном анализе журналов — до 20 ГБ.
Если сканирование интегрировано в CI , рекомендуется выделять не менее 1,5 раз больше размера самого большого изображения, подлежащего сканированию, для каждого исполнителя, чтобы иметь возможность загружать, анализировать и генерировать необходимые артефакты без возникновения узких мест.
Производительность Prisma Cloud и масштабное тестирование
Компания Palo Alto Networks опубликовала результаты тестов производительности Prisma Cloud в очень больших средах, имитирующих реальные рабочие нагрузки. Один из таких сценариев включал кластеры Kubernetes, насчитывающие в общей сложности 20 000 хостов, консоль с 16 виртуальными процессорами и 50 ГБ памяти, а также серверы Defender с 2 виртуальными процессорами и 8 ГБ оперативной памяти, работающие под управлением операционной системы, оптимизированной для контейнеров.
В этой среде было проанализировано 323 изображения и почти 200 000 контейнеров , с приблизительной плотностью 9,6 контейнеров на хост. Консоль потребляла около 1474 МБ оперативной памяти и 8% ресурсов процессора, в то время как каждый Defender использовал около 83 МБ оперативной памяти и 1% ресурсов процессора — вполне приемлемые показатели для системы безопасности реального времени.
Сканирование отдельных контейнеров занимает в среднем от 1 до 5 секунд , при этом дополнительно потребляется 10-15% памяти и используется процессором всего на 1%. Это позволяет интегрировать сканирование даже в ресурсоемкие конвейеры без замедления вывода новых функций на рынок.
Помимо показателей процессора и оперативной памяти, реальное влияние проявляется в SecOps и DevOps . Исследование Forrester Consulting TEI (Total Economic Impact) для Prisma Cloud показало 264% возврата инвестиций, повышение эффективности SecOps на миллионы долларов и значительное снижение числа серьезных инцидентов безопасности.
Еще один интересный показатель — сокращение времени разрешения инцидентов : пользователи сообщают, что благодаря унифицированной телеметрии и панелям мониторинга, централизующим журналы, оповещения и сетевой контекст, IAM и конфигурацию, расследования теперь занимают около 3,3 часов, а не дни, как раньше.
Возможности безопасности Prisma Cloud унаследованы и расширены от Twistlock
В основе Twistlock лежало управление уязвимостями на протяжении всего жизненного цикла контейнера. Prisma Cloud следует этому пути, добавляя дополнительные уровни контекста и автоматизации для определения приоритетов в устранении уязвимостей.
Платформа устанавливает приоритеты рисков на основе известных CVE , степени серьезности, возможности эксплуатации, фактического воздействия во время выполнения, критичности сервисов и наличия путей устранения уязвимостей. Она предлагает руководства по устранению уязвимостей, многоуровневый анализ образов и списки 10 наиболее критических уязвимостей для каждого сервиса.
На уровне активной защиты Prisma Cloud контролирует серьезность оповещений и блокировок, позволяя настраивать для каждой службы и группы, какие действия должны генерировать только предупреждения, а какие должны блокироваться во время сборки или выполнения, например, в ответ на попытки выполнения опасных команд внутри контейнера.
Точность обнаружения уязвимостей повышается благодаря использованию более 30 источников данных, поступающих в базу данных CVE и оповещений. Это снижает количество ложных срабатываний и помогает командам сосредоточиться на действительно важных задачах, вместо того чтобы тратить время на отсеивание лишней информации.
Кроме того, Prisma Cloud интегрирует управление уязвимостями на всех уровнях : сканирует репозитории кода, журналы контейнеров, конвейеры CI/CD и среды выполнения. Это позволяет избежать распространенной проблемы использования изолированных инструментов, не взаимодействующих друг с другом.
Prisma Cloud как CNAPP: за пределами безопасности контейнеров
Сегодня Prisma Cloud — это полноценная платформа CNAPP , которая выходит далеко за рамки Twistlock. Она включает модули для управления состоянием безопасности облака (CSPM), защиты рабочих нагрузок (CWP), управления правами доступа (CIEM), сетевой безопасности, безопасности данных, а также управления инфраструктурой как кодом и конвейерами CI/CD.
В CSPM решение анализирует конфигурации в AWS , Azure, GCP, OCI и Alibaba Cloud , выявляя избыточные разрешения, открытые ресурсы, неправильно настроенные сервисы и отклонения от таких стандартов, как CIS, PCI или внутренних корпоративных критериев. Исправление может быть ручным или автоматизированным.
В области CWP Prisma Cloud обеспечивает защиту хостов, контейнеров и бессерверных функций с помощью управления уязвимостями, мониторинга процессов, сетевой защиты, контроля целостности файлов и правил поведения, которые могут основываться на сигнатурах, динамическом анализе и машинном обучении.
Модуль CIEM фокусируется на правах доступа и идентификационных данных в облаке , выявляя учетные данные с избыточными привилегиями, неиспользуемые роли, скомпрометированные ключи или доступ между учетными записями, который может привести к опасному перемещению учетных данных после первоначального взлома.
Компонент сетевой безопасности включает в себя возможности обнаружения аномалий , анализ путей атаки, сегментацию на основе тегов и интеграцию с межсетевыми экранами Palo Alto следующего поколения (PAN-OS, Strata Cloud Manager, Panorama), что обеспечивает согласованность политик между традиционной сетевой средой и Kubernetes.
Собственная безопасность для Kubernetes и контейнеров с Prisma Cloud
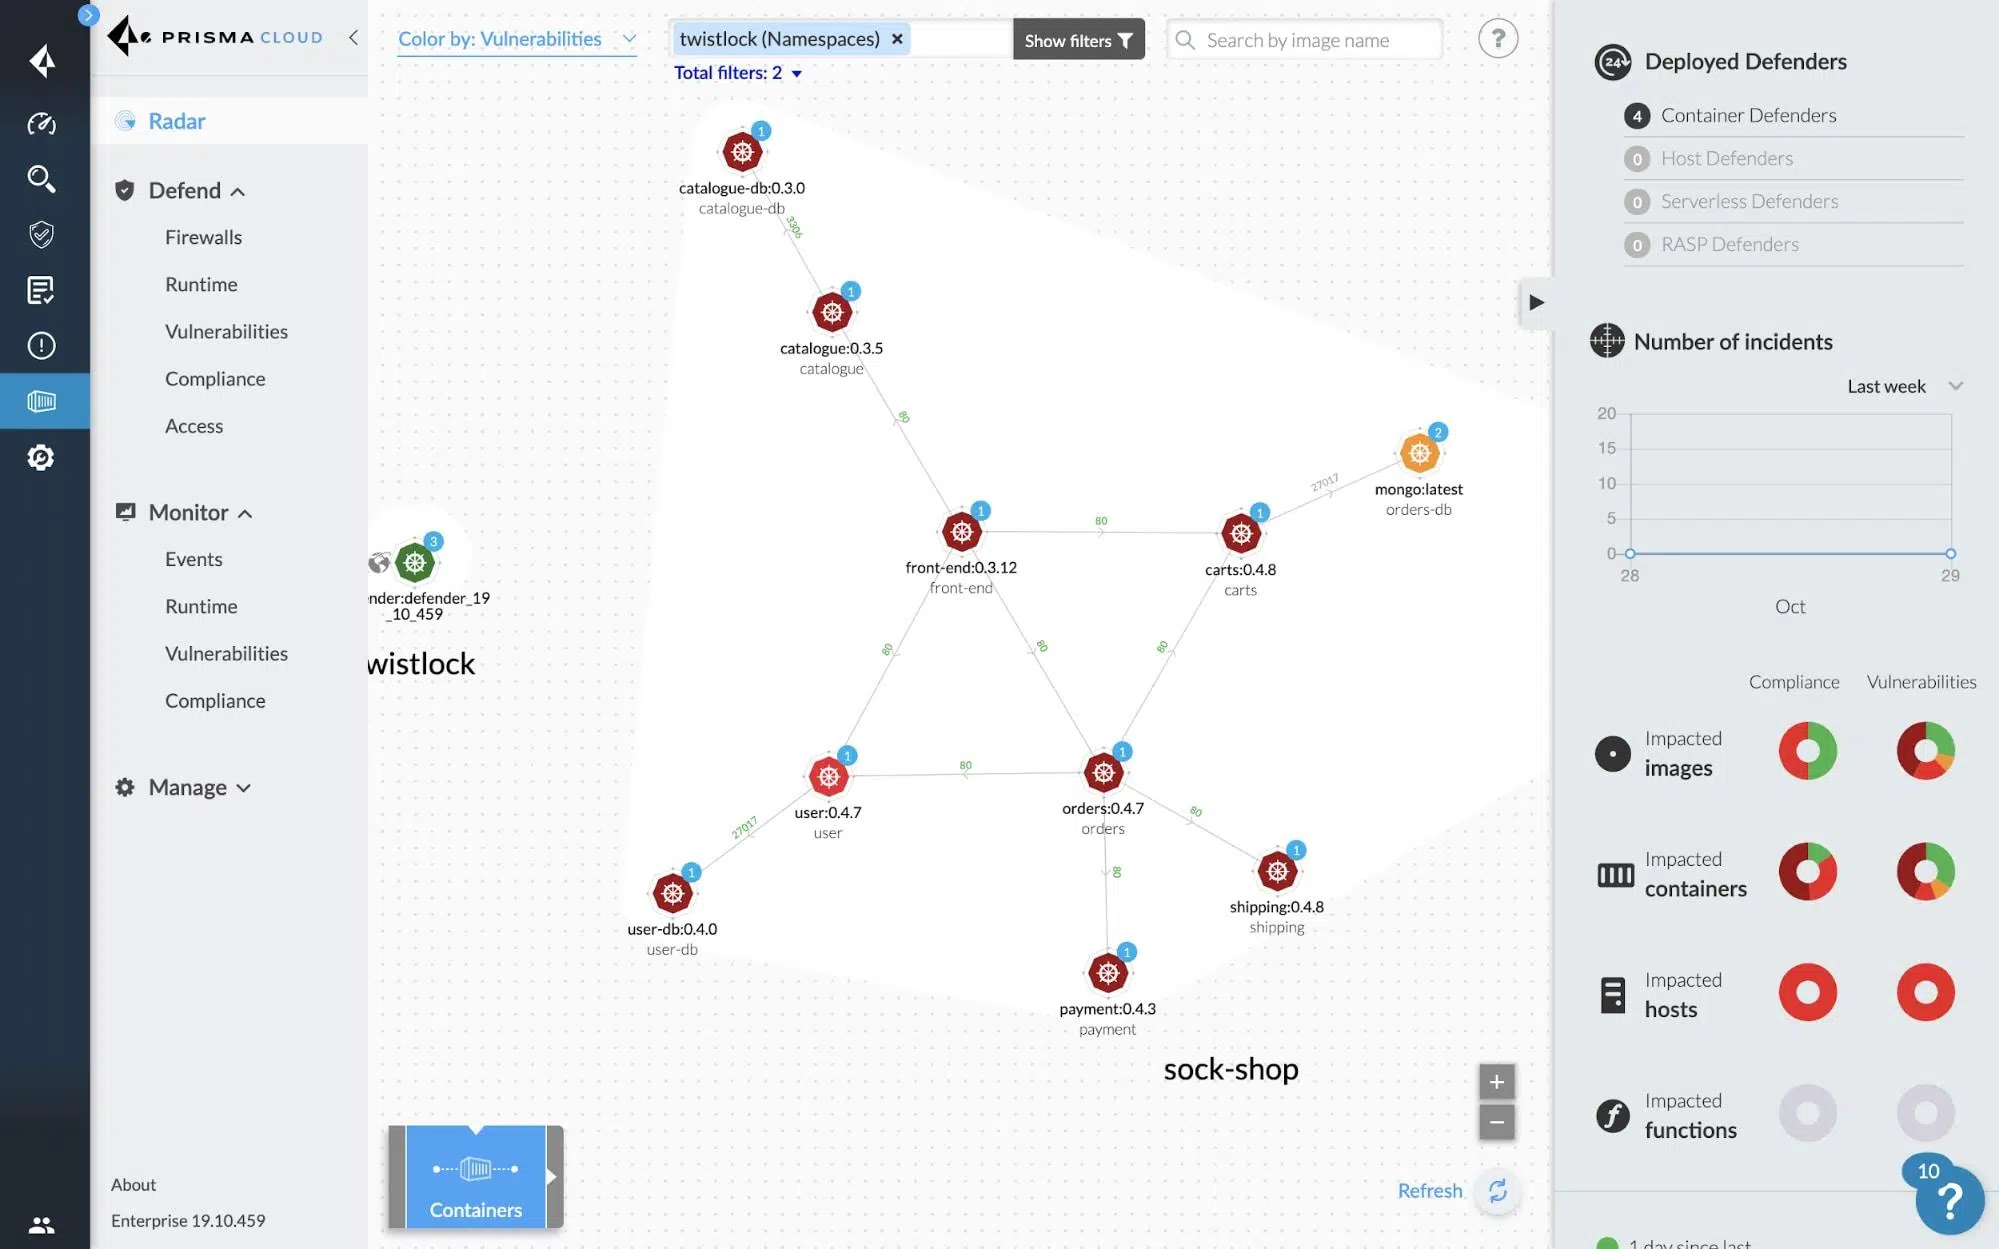
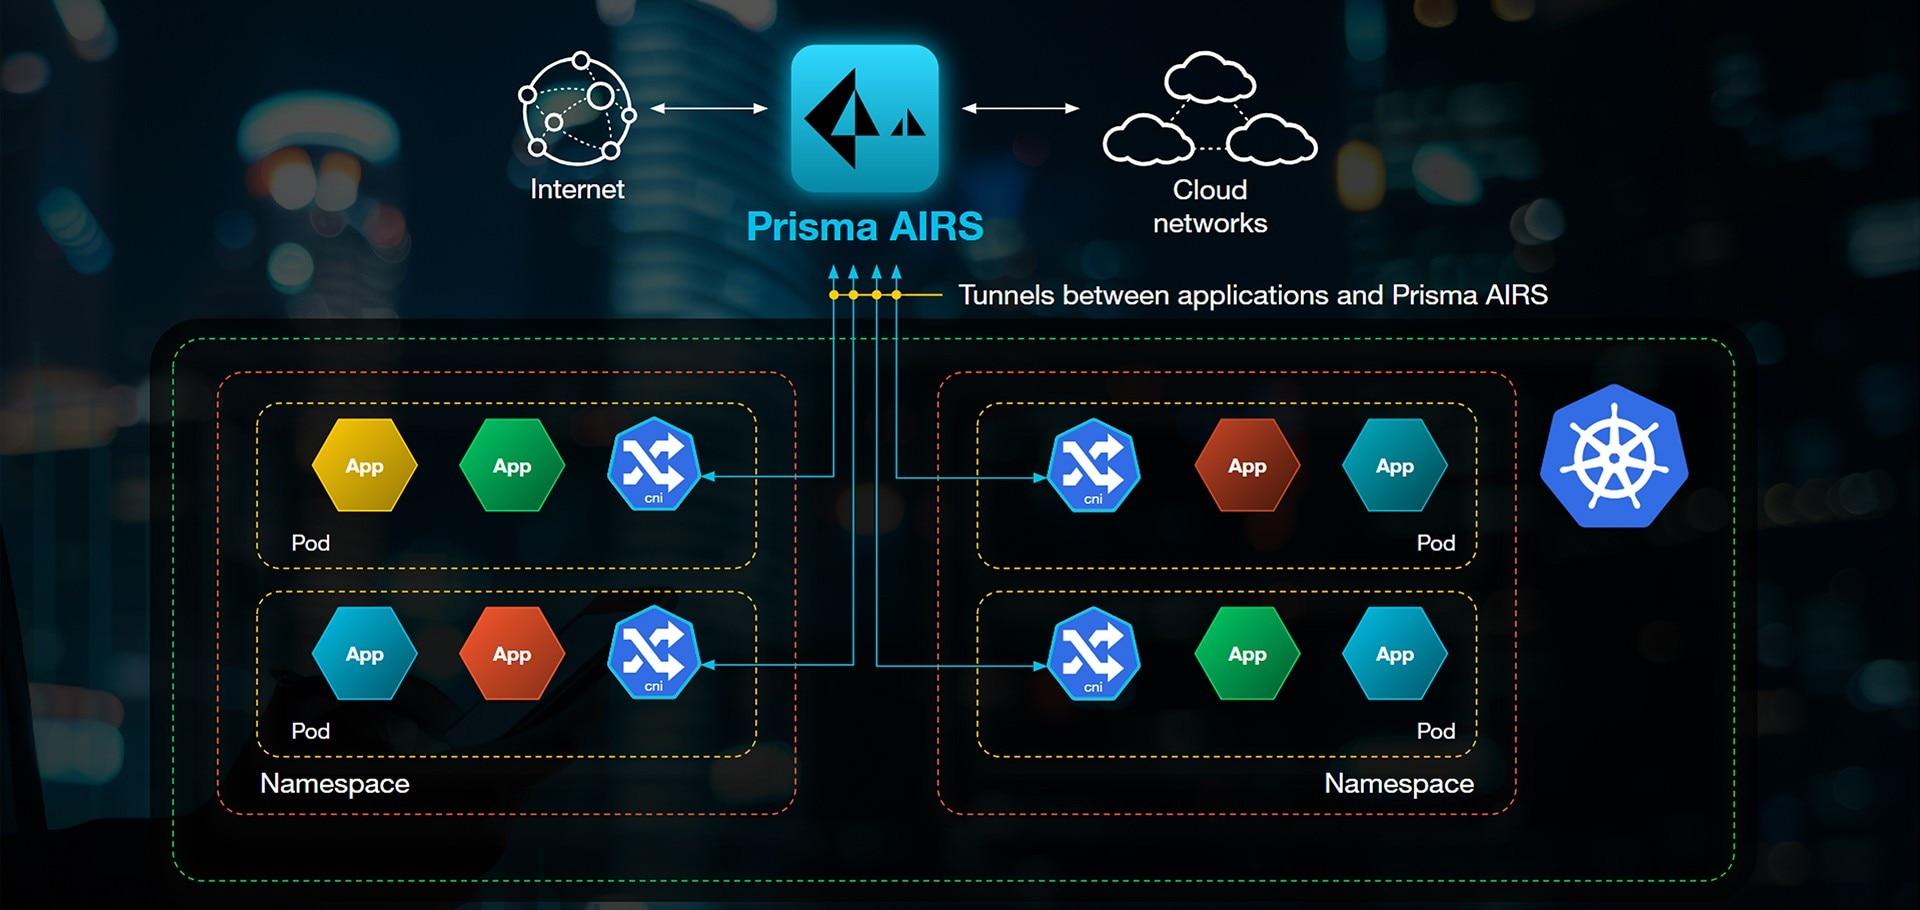
Одно из преимуществ Prisma Cloud — это встроенная защита Kubernetes . Она интегрируется с плоскостью управления, обеспечивая прямую видимость контейнеров, подов и пространств имен, и применяет динамические политики на основе тегов вместо жестких IP-адресов.
Данное решение может быть интегрировано со стандартными командами kubectl, цепочками CNI и аннотациями Helm-диаграмм для распространения метаданных безопасности при каждом развертывании. Это позволяет легко автоматически применять сетевые правила, правила выполнения и правила соответствия требованиям в зависимости от контекста (среда, оборудование, критичность, доступ из интернета и т. д.).
Prisma Cloud также может обрабатывать журналы аудита Kubernetes для обнаружения подозрительных событий, неожиданных изменений ролей, создания учетных записей служб с опасными привилегиями или изменений конфиденциальных объектов. Вся эта информация затем преобразуется в оповещения и панели мониторинга в единой консоли.
Что касается WAAS (Web Application and API Security) , модуль защищает веб-приложения и API, работающие в Kubernetes или контейнерах, от типичных атак из списка OWASP Top 10 (инъекции, XSS, нарушения контроля доступа и т. д.), а также от более сложных попыток эксплуатации. Он может работать в режиме только оповещений или в режиме активной блокировки.
Сочетая эти возможности с межсетевыми экранами Palo Alto , организации могут обеспечить единый контроль и видимость на уровне сети и приложений, используя одни и те же источники достоверной информации для централизованных идентификаторов, меток и политик.
Состояние безопасности, уязвимости и соответствие требованиям Prisma Cloud
Как и любое сложное программное обеспечение, Prisma Cloud имела уязвимости, которые Palo Alto Networks заблаговременно устранила. В качестве примеров можно привести уязвимости, позволяющие повысить привилегии на локальном уровне, межсайтовый скриптинг (XSS) в веб-консоли и некорректную криптографическую проверку, при этом такие уязвимости, как CVE-2021-3042 и CVE-2021-3033, получили высокие оценки CVSS.
Компания поддерживает активную программу реагирования на уязвимости , даже присваивая собственные идентификаторы (PRISMA), когда общедоступная версия CVE еще не доступна. Патчи распространяются быстро, особенно для SaaS-версии, которая постоянно обновляется без вмешательства клиента.
Что касается шифрования и защиты данных , Prisma Cloud хранит метаданные журналов и телеметрии в зашифрованных сервисах, таких как RDS или Redshift, управляемых в облаке, в соответствии с передовыми методами обеспечения безопасности данных при передаче и хранении.
Что касается аутентификации, поддерживаются надежные методы, такие как SAML, позволяющие интегрировать Compute Edition с корпоративными поставщиками идентификационных данных, обеспечивая единый вход (SSO) и применение политик многофакторной аутентификации (MFA) или централизованное управление сессиями.
Платформа также помогает организациям соответствовать стандартам, предлагая предопределенные проверки, экспортируемые отчеты, панели мониторинга, организованные по нормативным требованиям, и возможность создания пользовательских элементов управления. Это крайне важно в таких секторах, как финансы, здравоохранение и государственное управление.
Технические требования, поддержка и совместимость
Модель лицензирования Prisma Cloud основана на кредитах , которые клиенты используют в зависимости от модулей и рабочих нагрузок, которые они хотят защитить (Enterprise Edition, Compute Edition и т. д.). Это позволяет адаптировать затраты к потребностям каждой организации, хотя и усложняет расчет масштабов и составление бюджета.
Совместимость с операционными системами широка : консоль Compute, размещаемая на собственном сервере, работает на дистрибутивах Linux x86_64, а Defenders поддерживает широкий спектр хостов Linux на x86_64 и ARM64, контейнеры Windows, а также распространенные версии Docker Engine и сред выполнения контейнеров.
Что касается публичных облаков, Prisma Cloud включает AWS, Azure и GCP , а также таких провайдеров, как Oracle Cloud Infrastructure и Alibaba Cloud. Она разработана для мультиоблачных и гибридных сред, с широкими возможностями интеграции через API с конвейерами обработки данных, внешними инструментами безопасности и экосистемами DevOps.
Версия SaaS постоянно обновляется , поэтому классическое понятие «окончание поддержки» здесь не применяется. Версия Compute Edition с самостоятельным размещением имеет жизненные циклы версий, соответствующие политике Palo Alto, что следует учитывать командам при планировании обновлений.
Что касается поддержки, мнения пользователей несколько разнятся : многие положительно оценивают обширную документацию и технические возможности, в то время как другие отмечают непостоянство качества обслуживания и возможность улучшения времени ответа в некоторых случаях.
Видение рынка, альтернативы и восприятие пользователей
В рамках CNAPP и рынка безопасности контейнеров Prisma Cloud конкурирует с такими игроками, как Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security, а также с решениями SCA/DevSecOps, такими как Checkmarx One и Veracode.
Главное преимущество Prisma Cloud — широкий охват : от инфраструктуры как кода (IaC) и CI/CD до среды выполнения, включая CSPM, CWP, CIEM, сетевую безопасность и безопасность данных. Для организаций, стремящихся сократить количество инструментов и панелей мониторинга, объединение всего на одной платформе часто является очень убедительным аргументом.
Среди наиболее часто отмечаемых пользователями преимуществ — единая система мониторинга облачных ресурсов, возможность автоматизации исправлений, мощные языки запросов (RQL/KQL) для расследования инцидентов, а также хорошая интеграция с облачными провайдерами и сторонними технологиями.
Среди недостатков чаще всего упоминается сложность освоения программы (это нетривиальный инструмент), а также ощущение, что некоторые функции все еще находятся в стадии разработки. Некоторые также считают модель лицензирования несколько запутанной и отмечают, что поддержка могла бы быть более стабильной.
Даже с учетом этих недостатков, Prisma Cloud воспринимается как эффективное решение для компаний со сложной инфраструктурой, особенно для тех, кто уже работает с Palo Alto Networks на других уровнях безопасности и хочет согласовать политики между сетью, конечными устройствами и облачными нагрузками.
Развитие Twistlock в рамках Prisma Cloud привело к созданию очень полной платформы для защиты контейнеров и облачных приложений: она контролирует уязвимости на уровне кода, автоматизирует сканирование CI/CD, отслеживает журналы и среду выполнения, интегрируется с Kubernetes и публичными облаками, и, прежде всего, добавляет уровень контекста и приоритезации, который помогает командам сосредоточиться на действительно критически важных задачах, не будучи перегруженными оповещениями.
