- Фундаментальные различия между традиционной информационной безопасностью и защитой операционной среды (ОТ).
- Нормативно-правовые рамки и глобальные стандарты, такие как IEC 62443, ISO 27001 и NERC CIP, для управления рисками.
- Продвинутая структура учебной программы, охватывающая все аспекты, от управления и аудита до криминалистического анализа и промышленного тестирования на проникновение.
- Влияние Индустрии 4.0 и растущий спрос на квалифицированных специалистов для защиты критически важной инфраструктуры.
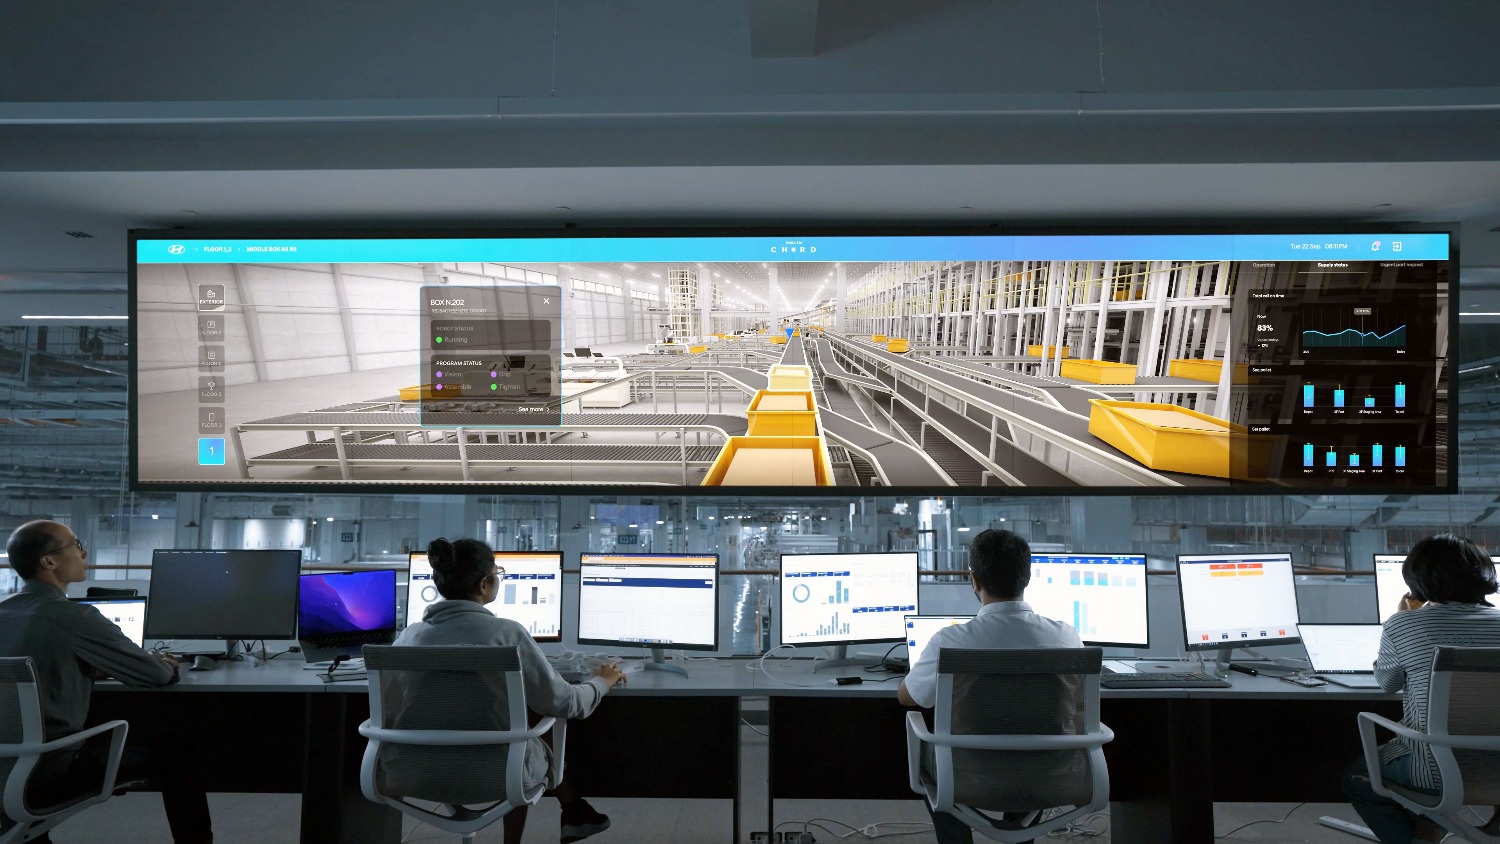
В последнее время мы наблюдаем стремительный прогресс цифровизации, подталкивающий заводы к так называемой Индустрии 4.0. Эта всеобщая взаимосвязь, хотя и способствует повышению производительности, открывает двери для рисков, которые мы раньше не могли себе представить, что делает защиту систем промышленного управления абсолютным приоритетом во избежание экологических или техногенных катастроф.
Для тех, кто хочет работать в этой сфере, одних лишь общих компьютерных знаний недостаточно; необходим специализированный подход, сочетающий информационные технологии с оперативными навыками. Именно здесь на помощь приходит обучение на уровне экспертов, призванное дать специалистам навыки, необходимые для смягчения угроз критической инфраструктуре и обеспечения бесперебойной работы производства в случае вредоносной атаки.
Ключевые различия между миром информационных технологий и средой операционных технологий.
Люди часто путают традиционную кибербезопасность с промышленной кибербезопасностью, но на самом деле это совершенно разные области. В ИТ-сфере первостепенное значение обычно имеет конфиденциальность данных, тогда как в сфере операционных технологий (ОТ) доступность и физическая безопасность имеют первостепенное значение , поскольку сбой в этой области может означать неисправность оборудования или остановку производства.
Операционные сети часто имеют очень специфические уязвимости. С одной стороны, это устаревшие системы, представляющие собой старое оборудование, не поддерживающее современные обновления или антивирусное программное обеспечение. С другой стороны, это использование промышленных протоколов, изначально разработанных без шифрования, что позволяет злоумышленникам перехватывать команды, отправляемые на оборудование. Кроме того, удаленный доступ для технического обслуживания часто является предпочтительной точкой проникновения вредоносного ПО, если он не контролируется должным образом.
Опоры для надежной промышленной обороны
Для создания эффективной защиты импровизация недопустима; необходимо следовать технической методологии. Одним из основных шагов является сегментация сети с использованием концепции зон и каналов для предотвращения проникновения вируса через офисный Wi-Fi к ПЛК, расположенным в помещении. Также крайне важно внедрить двухфакторную аутентификацию для любых удаленных изменений параметров.
Интеллектуальный мониторинг — еще один ключевой компонент. Простого просмотра журналов уже недостаточно; теперь используются алгоритмы, которые изучают нормальное поведение установки. Таким образом, если насос высокого давления начинает получать необычные команды вне рабочего времени , система немедленно отправляет оповещение до возникновения проблемы.
Нормативно-правовая база и международные стандарты
Для эффективной работы всего этого необходимы глобальные руководящие принципы. Стандарт ISA/IEC 62443, вероятно, является наиболее важным ориентиром, поскольку он конкретно посвящен безопасности систем автоматизации. Кроме того, стандарты ISO 27001 и 27002 обеспечивают основу для управления информационной безопасностью, применимую к любой организации.
В таких специфических секторах, как электроэнергетика, крайне важно понимать структуру NERC CIP, которая определяет минимальные требования к защите электросети. Аналогичным образом, европейские директивы, такие как NIS2, и рекомендации NIST в Соединенных Штатах помогают руководителям расставлять приоритеты в защите активов, исходя из реального влияния их отказов на повседневную деятельность.
Программа обучения: от базового до экспертного уровня.
Как правило, комплексная программа специализации делится на этапы, чтобы избежать перегрузки студента и обеспечить надлежащее усвоение знаний. На начальном этапе обычно предлагается введение в конвергенцию ИТ/ОТ , анализируются риски Индустрии 4.0 и 5.0, а также изучаются пирамида автоматизации и системы IACS.
На более высоком уровне акцент смещается на управление и управление рисками. Здесь вы научитесь разрабатывать генеральный план промышленной кибербезопасности (ICM), анализировать уязвимости с использованием каталога MITRE и применять модель нулевого доверия. Также изучаются вопросы устойчивости и непрерывности бизнеса , включая подготовку планов обеспечения непрерывности бизнеса (BCP), гарантирующих возможность продолжения работы компании после инцидента.
Наконец, экспертный уровень фокусируется на внедрении и аудите. Он углубляется в создание системы управления промышленной кибербезопасностью (ICSMS), проведение полевых проверок и мониторинг трафика через специализированный центр оперативного управления безопасностью (OT SOC). Также рассматривается тестирование на проникновение, имитирующее социальную инженерию и внедрение кода для выявления уязвимостей до того, как это смогут сделать хакеры.
Рынок труда и острая необходимость в квалифицированных кадрах.
В Испании и Европе ситуация очевидна: существует огромный спрос, но мало специалистов, которые действительно владеют обеими областями знаний. Дефицит квалифицированных кадров огромен, тысячи вакансий остаются незаполненными каждый год. Это делает промышленную кибербезопасность карьерой с чрезвычайно высокой востребованностью и очень конкурентоспособными зарплатами.
Как специализированная профессиональная подготовка в области CETO (операционных технологических сред), так и университетские программы последипломного образования являются быстрым путем к трудоустройству в этой отрасли. Компании ищут специалистов, которые не только разбираются в программном обеспечении, но и понимают физические особенности предприятия , а также могут координировать работу с командами технического обслуживания и производства.
Способность защищать промышленные активы, управлять рисками в соответствии с международными нормами и руководить переходом к взаимосвязанной и безопасной отрасли сегодня является важнейшим навыком для любого инженера или техника, стремящегося выделиться в современной производственной среде.
Часто задаваемые вопросы
Чем диплом по промышленной кибербезопасности отличается от диплома по традиционной кибербезопасности?
Производственная практика сосредоточена на защите операционных систем и управлении физическими процессами, при этом приоритет отдается доступности и операционной безопасности, а не конфиденциальности данных.
Какие правила наиболее важны в исследованиях такого типа?
К основным стандартам относятся IEC 62443 для автоматизации, ISO 27001 для управления безопасностью и NERC CIP, разработанный специально для электротехнического сектора.
Кому следует пройти дипломный курс по промышленной кибербезопасности?
Эта программа предназначена как для ИТ-специалистов, желающих перейти в сферу эксплуатации, так и для инженеров предприятий, которым необходимо научиться защищать свои промышленные активы.
Что такое генеральный план промышленной кибербезопасности?
Это стратегический документ, определяющий меры аудита, контроля и снижения рисков в соответствии с политикой безопасности компании и международными стандартами.
Насколько важна сегментация сети в отрасли?
Крайне важно изолировать критически важные процессы от административных сетей с помощью зон и каналов, чтобы предотвратить распространение инфекции из офисов на оборудование.
Каковы перспективы трудоустройства для специалиста в этой области?
Существует высокий спрос на экспертов по управлению безопасностью в критически важных инфраструктурах, автоматизированных предприятиях и центрах оперативного управления безопасностью ИТ-операционных систем (SOC).
Что изучается в разделе криминалистического анализа и промышленного пентестинга?
Вы научитесь выявлять векторы атак, моделировать этические вторжения в системы SCADA и анализировать первопричины инцидентов в производственных средах.
Индекс
- 1 Ключевые различия между миром информационных технологий и средой операционных технологий.
- 2 Опоры для надежной промышленной обороны
- 3 Нормативно-правовая база и международные стандарты
- 4 Программа обучения: от базового до экспертного уровня.
- 5 Рынок труда и острая необходимость в квалифицированных кадрах.
- 6 Часто задаваемые вопросы
