- Усовершенствованная ячеистая VPN-сеть соединяет каждый узел с другими, используя прямые отказоустойчивые туннели IPsec.
- Сочетание IKE, согласованных политик VPN и агрегированных подсетей упрощает управление и повышает безопасность.
- Высокая доступность обеспечивается за счет активных шлюзов, протокола BGP и различных VPN-устройств как в локальной сети, так и в облаке.
- Mesh-сети Wi-Fi, управляемые сервисы и такие решения, как eero Plus или Fortinet, дополняют безопасную и масштабируемую экосистему.
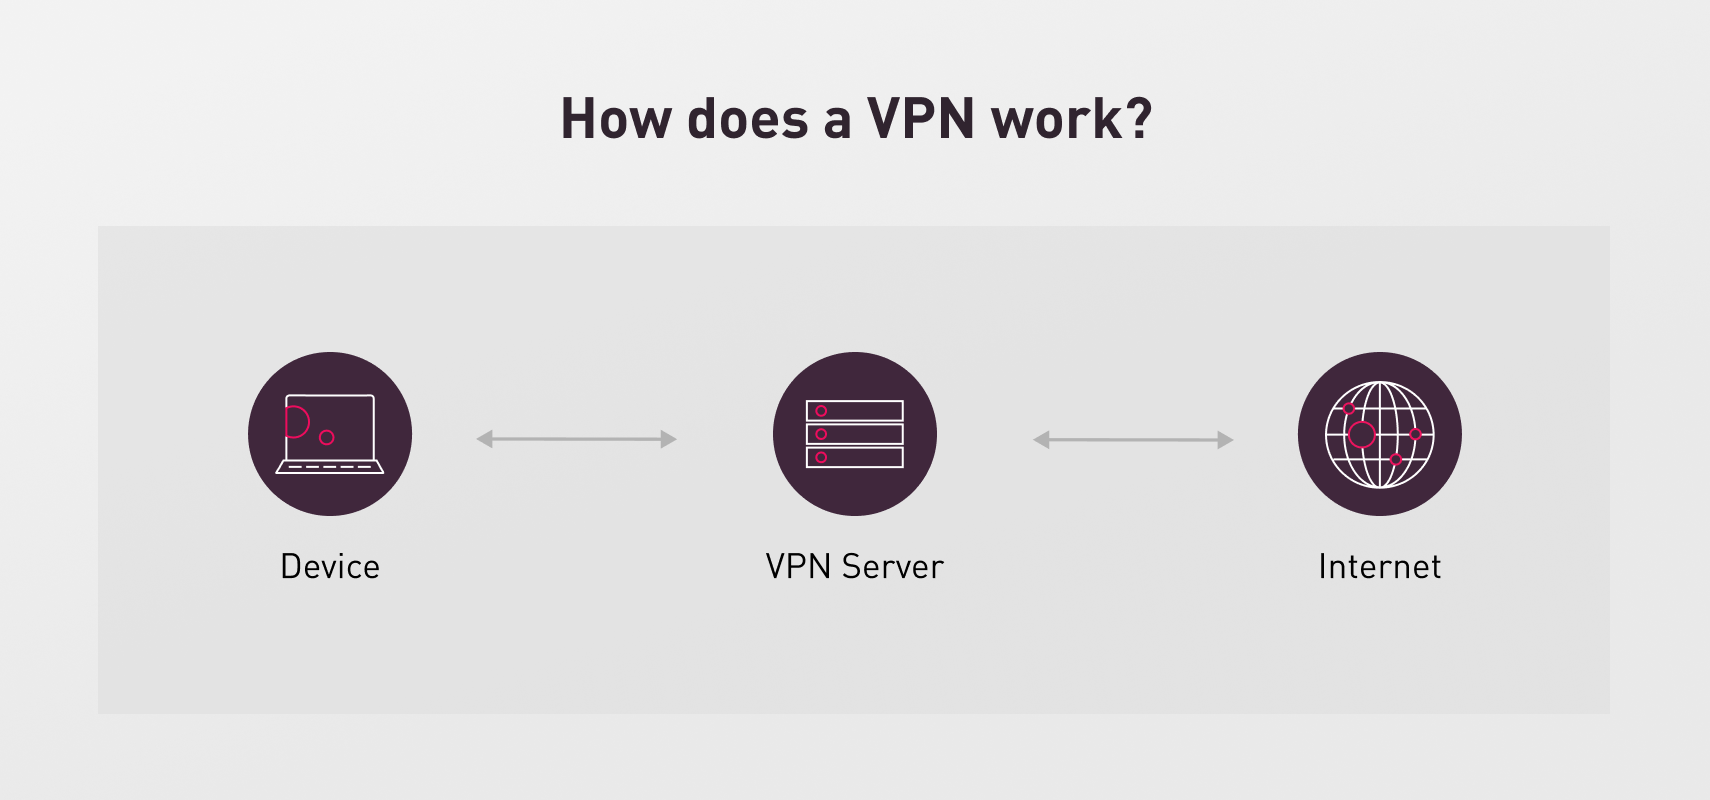
Когда компания растет и расширяется, охватывая множество офисов, облачных площадок и удаленных сотрудников , безопасное и быстрое соединение всего этого перестает быть необязательным и становится критически важным для бизнеса. Традиционные технологии VPN типа «точка-точка» не обладают достаточной гибкостью и отказоустойчивостью, и именно здесь на помощь приходит продвинутая ячеистая VPN.
Такая архитектура позволяет каждому сайту или источнику трафика устанавливать прямые зашифрованные туннели со всеми остальными точками , избегая узких мест в одном хабе и обеспечивая высокую доступность, улучшенную производительность и бесшовную интеграцию с современными подходами, такими как «нулевое доверие» или гибридные среды (локальные + облачные). В этой статье мы подробно рассмотрим, как работают эти сети, их технические требования (IPsec, IKE, BGP, маршрутизаторы и межсетевые экраны) и как они соотносятся с существующими решениями Mesh Wi-Fi и управляемыми сервисами.
Что такое продвинутая ячеистая VPN-сеть и чем она отличается от других моделей?
Расширенная ячеистая VPN — это топология, в которой каждый узел устанавливает VPN-туннели с каждым другим узлом , поэтому связь между любыми двумя точками не зависит от наличия или посредника. Такая конфигурация также известна как полная ячеистая или децентрализованная VPN.
Вместо классической архитектуры «звезда» (все точки подключения подключены к центральному узлу), усовершенствованная ячеистая сеть выбирает распределенную архитектуру , идеально подходящую для случаев, когда ресурсы распределены по нескольким точкам подключения или когда необходимы отказоустойчивые бизнес-процессы, которые продолжают функционировать даже при проблемах с подключением в одной из точек.
В типичном сценарии каждый межсетевой экран или устройство безопасности — например, Firebox на каждом объекте — создает туннели IPsec к другим. Если головной офис выходит из строя, филиал и распределительный центр продолжают обмениваться данными напрямую через VPN, минуя головной офис.
Этот подход очень хорошо согласуется со стратегиями сети с нулевым доверием (Zero Trust Network) , где безопасность разрабатывается исходя из предположения, что любая часть сети может выйти из строя или быть скомпрометирована, и где приоритет отдается сквозному шифрованию, сегментации и отказоустойчивости.
Примеры применения: от многофилиальных предприятий до гибридных сред с использованием облака.
Очень распространенный сценарий использования продвинутой ячеистой VPN — это организация с несколькими филиалами: например, центр обработки данных (Colo), головной офис (Corp), распределительный центр (Dist) и небольшой удаленный офис (RMT). В этом контексте каждому филиалу необходим прямой и безопасный доступ к ресурсам других филиалов.
В такой конфигурации уникальные ресурсы могут находиться в одном из мест (например, критически важная ERP-система в головном офисе или корпоративный файловый сервер ), поэтому надежная связь между всеми площадками имеет решающее значение. Чем больше удаленных офисов добавляется, тем важнее становится поддержка системой добавления новых узлов без переконфигурации всего оборудования.
Когда большая часть ресурсов сосредоточена в одном месте, классическая централизованная архитектура все еще может быть целесообразной . Однако, если данные и приложения распределены, или если существуют бизнес-процессы, требующие прямой связи между площадками (например, постоянная синхронизация между логистическими центрами), полностью интегрированная сеть обеспечивает большую гибкость и отказоустойчивость.
Особенно распространенный сценарий — это сочетание локальных сетей и облака , например, путем подключения локальных сетей к Azure через VPN-шлюз, а также создания виртуальных сетевых соединений (VNet-to-VNet). В таких гибридных средах ключевыми факторами обеспечения непрерывности обслуживания являются топологии типа «сетка» и передовые механизмы резервирования.
Основные технические компоненты современной ячеистой VPN-сети
За термином «сетчатый VPN» скрывается ряд очень специфических технических компонентов, которые делают это возможным. В общих чертах, речь идет о расширенных функциях безопасности VPN, таких как IPsec для шифрования данных и IKE (Internet Key Exchange) для обмена ключами и согласования параметров безопасности между конечными точками.
В типичной конфигурации межсетевого экрана Firebox или другого межсетевого экрана нового поколения каждый филиал определяет шлюзы и туннели , которые подключаются к сетям других филиалов. Например, в организации с четырьмя филиалами каждый филиал будет иметь три VPN-шлюза и три связанных с ними туннеля (по одному к каждому из других филиалов).
Настройка обычно осуществляется с помощью специальных инструментов (например, Policy Manager в Fireware), где можно просматривать и настраивать как шлюзы филиалов , так и VPN-туннели филиалов , а также маршруты туннелей, необходимые для передачи трафика между локальными и удаленными подсетями.
Важнейшая деталь в сценариях ячеистых сетей — использование агрегированных подсетей при определении маршрутов туннелей вместо перечисления каждой локальной сети отдельно. Например, туннель «Colo to RMT» можно настроить таким образом, чтобы он использовал подсеть 172.16.0.0/16 для представления всех внутренних сетей Colo (например, 172.16.1.0 и 172.16.2.0), так что одна пара маршрутов туннеля может охватывать несколько сегментов, вместо того чтобы требовать создания нескольких туннелей.
Это значительно сокращает количество необходимых туннельных маршрутов, особенно в небольших офисах, которым нужно подключиться лишь к ограниченному набору удаленных подсетей. Однако, если требуется очень точное управление трафиком , можно определить отдельные сети, что потребует дополнительных работ по настройке и администрированию.
Требования к инфраструктуре: пропускная способность, оборудование и надежность.
Усовершенствованная ячеистая VPN-сеть по определению более требовательна к ресурсам, чем простая конфигурация. Каждый туннель включает в себя процессы шифрования и инкапсуляции , поэтому полезная пропускная способность VPN всегда будет несколько меньше физической скорости канала связи.
Поэтому компаниям необходимо обеспечить достаточную пропускную способность каналов связи между объектами (оптоволокно, MPLS, высокоскоростной интернет и т. д.) для поддержки зашифрованного трафика, который будет проходить через туннели. Это особенно важно в местах, где размещены уникальные ресурсы или которые выступают в качестве коммуникационных узлов.
Тип используемого в каждой точке устройства безопасности (например, Firebox, соответствующий размеру объекта; обратитесь к руководствам и техническим характеристикам маршрутизаторов ) имеет одинаково важное значение. Каждая модель предлагает определенную максимальную скорость VPN и пропускную способность для одновременного подключения нескольких туннелей, поэтому использование оборудования меньшей мощности нецелесообразно, если необходимо избежать узких мест.
На практике количество VPN-туннелей обычно зависит от количества локальных и удаленных сетей, которые необходимо подключить (как определено в маршрутах туннелей). В типичном офисе расчет приблизительно равен количеству локальных сетей, умноженному на количество удаленных сетей, если не используются агрегированные подсети.
Также крайне важно обеспечить надежное соединение на узлах, где размещаются критически важные сервисы. Хотя ячеистая архитектура допускает сбои в изолированном узле, если этот узел содержит важные приложения или данные, любая проблема с подключением в этой точке приведет к прекращению работы сервисов на остальных узлах.
IPsec, IKE и профили безопасности: основа VPN.
В современной ячеистой VPN-сети на уровне протокола используется комбинация IPsec для шифрования данных и IKE (Internet Key Exchange) для обмена ключами и согласования параметров безопасности между конечными точками.
IKE — это протокол, устанавливающий ассоциацию безопасности (SA) между двумя точками, то есть взаимное соглашение о том, как будет шифроваться и аутентифицироваться трафик. Для надежной работы VPN политики IKE на обоих концах должны совпадать по всем соответствующим параметрам (метод аутентификации, алгоритмы шифрования и аутентификации, группы Диффи-Хеллмана, время жизни и т. д.).
В маршрутизаторах, таких как Cisco RV110W, определяется политика IKE, указывающая, помимо прочего, режим обмена данными (основной или агрессивный), алгоритм шифрования (DES, 3DES, AES-128, AES-192, AES-256), алгоритм аутентификации (MD5, SHA-1, SHA2-256), предварительно согласованный ключ и группу Диффи-Хеллмана (например, группа 1 из 768 бит, группа 2 из 1024 бит или группа 5 из 1536 бит).
В дополнение к политике IKE определяются политики VPN , которые определяют, какой трафик защищается через туннель, какие сетевые идентификаторы используются для локального и удаленного концов (один IP-адрес или подсеть), а также является ли политика автоматической (с согласованием ключей и параметров IKE) или ручной (все ключи и SPI настраиваются вручную на обоих концах).
В настройках вручную задаются шестнадцатеричные значения для входящих и исходящих SPI-сообщений, ключей шифрования (Key-In и Key-Out) и алгоритмов проверки целостности (MD5, SHA1, SHA2-256), что гарантирует использование удаленным устройством точно таких же значений для корректного установления туннеля.
Расширенные профили: «Требуется IPsec», «IPsec необязателен» и свободный трафик.
В более сложных сетях с ячеистой топологией, помимо классической конфигурации туннелей между узлами, часто создаются расширенные профили соединений , определяющие, когда использование IPsec является обязательным, а когда разрешен свободный трафик.
Например, можно определить три профиля: один, где IPsec является обязательным (разрешен только зашифрованный трафик), другой, где шифрование является необязательным (принимается как зашифрованный, так и незашифрованный трафик в зависимости от получателя), и третий, который разрешает только незашифрованный трафик . В системах, основанных на ipsec.conf, эти профили описываются блоками подключения (conn), которые указывают тип подключения (сквозное или транспортное), режим аутентификации (например, rsasig с сертификатами), параметры шунтирования в случае сбоя (отбрасывание или сквозное подключение) и ссылки на сертификаты и ключи RSA.
Типичным примером является наличие сквозного соединения без аутентификации для профиля «Без IPsec», другого транспортного соединения с аутентификацией по RSA-подписи и политиками завершения при сбое для профиля «Требуется IPsec», и третьего транспортного соединения с RSA-подписями, но с разрешающим поведением (сквозным соединением) в случае сбоя для профиля «IPsec необязателен».
Сочетание этих профилей с соответствующими маршрутами позволяет реализовать адаптивные стратегии безопасности , в рамках которых определенные критически важные потоки всегда должны быть зашифрованы, в то время как другие могут циркулировать в открытом виде во внутренних сетях с высоким уровнем доверия или использовать IPsec, когда это позволяют обе стороны.
Подробная настройка политики VPN.
Для каждой политики VPN, помимо параметров IKE, необходимо указать, какой трафик будет инкапсулирован в туннеле . Сети источника и назначения обычно выбираются с помощью идентификаторов, таких как «Single» (один хост) или «Subnet».
Если выбран параметр «Единый», политика применяется к конкретному IP-адресу (например, к конкретному серверу). Если определена «Подсеть», политика охватывает диапазон адресов, определяемый комбинацией сетевого IP-адреса и маски подсети ; устройства защищаются VPN, если их IP-адрес попадает в этот диапазон.
В случае автоматизированных политик , помимо времени жизни ассоциации безопасности (в секундах), выбираются алгоритмы шифрования и обеспечения целостности, а также опционально включается идеальная прямая секретность (PFS) с дополнительной группой Диффи-Хеллмана. Это добавляет уровень безопасности за счет генерации новых сессионных ключей, которые не зависят исключительно от главного ключа.
В любом случае необходимо обеспечить совпадение времени жизни, алгоритмов шифрования, алгоритмов целостности, групп PFS и даже выбранной политики IKE на обоих концах туннеля. В противном случае переговоры завершатся неудачей, или туннель выйдет из строя, когда истечет срок действия соглашения об уровне обслуживания (SA) и будет предпринята попытка повторного согласования.
Профессиональные маршрутизаторы часто предлагают дополнительные функции, такие как обнаружение неактивных узлов (Dead Peer Detection, DPD) , которое отслеживает, активен ли узел, и удаляет устаревшие записи, чтобы освободить ресурсы. DPD обычно позволяет настраивать частоту проверок и время ожидания, после которого узел считается «неактивным».
Высокая доступность в облаке: Azure VPN Gateway в расширенной mesh-сети.
Когда продвинутая ячеистая VPN-сеть соединяет локальные сети с инфраструктурой Azure , в дело вступают Azure VPN Gateway и различные варианты резервирования. По умолчанию каждый экземпляр Azure VPN Gateway состоит из двух экземпляров в конфигурации активный-резервный.
В случае планового технического обслуживания или непредвиденных инцидентов, если активный экземпляр становится недоступным, резервный экземпляр берет на себя его функции, и туннели типа «сайт-сайт» (S2S) или «виртуальная сеть-виртуальная сеть» (V2N) автоматически восстанавливаются. При плановых отключениях восстановление обычно занимает 10–15 секунд; при незапланированных сбоях это может занять 1–3 минуты. При подключении VPN-клиентов типа «точка-сайт» (P2S) сеансы разрываются, и пользователям необходимо повторно подключиться.
Для повышения доступности соединений между локальной сетью и Azure можно выбрать несколько вариантов: использование нескольких локальных VPN-устройств (например, установка двух VPN-серверов ), настройка экземпляров VPN-шлюза в режиме актив-актив в Azure или их комбинирование для обеспечения двойного резервирования, идеально подходящего для топологии типа «сетка».
При наличии нескольких локальных VPN-устройств с каждого устройства создается несколько S2S-соединений с шлюзом Azure, определяя отдельный локальный сетевой шлюз для каждого устройства, каждый с уникальным публичным IP-адресом и адресом BGP-пира . Используя BGP и механизм равной стоимости (ECMP), трафик распределяется параллельно между несколькими активными туннелями.
В режиме актив-актив Azure VPN Gateway каждый экземпляр шлюза имеет свой собственный публичный IP-адрес и устанавливает туннель S2S IPsec/IKE к локальному VPN-устройству, образуя два туннеля, которые фактически принадлежат одному и тому же соединению. Из Azure оба туннеля используются одновременно, что повышает доступность и обеспечивает более эффективное распределение трафика.
Полная взаимосвязь между локальной инфраструктурой и Azure: двойное резервирование
Наиболее надежным вариантом для продвинутой ячеистой VPN-сети, объединяющей облачную и локальную среды, является настройка двойного резервирования : активные шлюзы в Azure и одновременно несколько VPN-устройств в локальной сети. В результате получается своего рода полная ячеистая сеть с четырьмя туннелями IPsec между виртуальной сетью Azure и локальной средой.
В этой конфигурации все шлюзы и туннели остаются активными на стороне Azure, а трафик распределяется по четырем каналам связи . С точки зрения Azure, каждый поток TCP/UDP обычно следует по одному и тому же туннелю, но объединенные потоки распределяются по четырем каналам, что немного улучшает общую производительность и, что наиболее важно, обеспечивает очень высокую отказоустойчивость.
Для реализации этой топологии необходимы два локальных сетевых шлюза и два разных соединения для двух локальных VPN-устройств, всегда резервируемых по протоколу BGP , что позволит обеспечить одновременное подключение к одной и той же локальной сети через несколько соединений.
Аналогичный подход можно применить к соединению виртуальных сетей между собой в Azure: в каждой виртуальной сети создаются активные шлюзы (active-active), которые соединяются друг с другом, обеспечивая также четыре активных туннеля между виртуальными сетями. В этом случае протокол BGP является необязательным, если только транзитный трафик не требуется маршрутизировать через это соединение.
Благодаря такой архитектуре облачные сети перестают быть просто спутниками локальной сети и становятся полноценными узлами в VPN-сети , обеспечивая большую гибкость при перемещении рабочих нагрузок, балансировке приложений и разработке планов обеспечения непрерывности бизнеса.
Mesh Wi-Fi и VPN: идеальное сочетание для корпоративной сети.
Концепция «сетчатой» сети не ограничивается VPN. В сфере Wi-Fi такие решения, как eero и ее технология TrueMesh, продемонстрировали, что использование нескольких взаимосвязанных точек доступа является весьма эффективным способом устранения «мертвых зон», минимизации обрывов связи и уменьшения нежелательной буферизации в домашних условиях и небольших офисах.
Вместо одного Wi-Fi-роутера, пытающегося покрыть весь дом или офис, ячеистая Wi-Fi-сеть распределяет множество устройств eero по всему помещению, позволяя клиентам всегда подключаться к ближайшей и наиболее стабильной точке доступа . TrueMesh интеллектуально перенаправляет трафик на основе таких факторов, как физическое расположение узлов, помехи от соседних сетей и нагрузка подключенных устройств.
В зависимости от интенсивности использования интернета рекомендуются разные модели: eero 6+ как доступная гигабитная система, eero Pro 6E для подключения до 2 Гбит/с и множества одновременно работающих устройств, или eero Max 7 для продвинутых пользователей с поддержкой Wi-Fi 7, сотнями устройств и максимальными потребностями в производительности как проводного, так и беспроводного соединения.
Все эти устройства совместимы с основными интернет-провайдерами и друг с другом, что позволяет постепенно расширять или модернизировать сеть Wi-Fi . Кроме того, они автоматически получают обновления программного обеспечения с исправлениями безопасности и улучшениями функций — это крайне важно, когда Wi-Fi является основной точкой доступа для корпоративной VPN.
Цифровой дом, безопасность и централизованное управление с eero
Помимо базовых возможностей подключения, современные системы eero интегрируют функции умного дома благодаря совместимости с Thread, Zigbee и Matter (используя Alexa в качестве контроллера). На практике это означает, что многие устройства умного дома могут подключаться напрямую к сети eero без необходимости использования дополнительных концентраторов.
Приложение eero позволяет, например, настроить устройство Thread, включив соответствующую опцию в разделе «Сетевые настройки» → «Thread» , или использовать концентратор Zigbee, интегрировав свои учетные записи eero и Amazon в разделе «Amazon Connected Home». После этого вы можете добавить совместимые устройства с помощью приложения Alexa или любой колонки Echo в сети.
Для повседневного управления eero упрощает администрирование устройств: вы можете назначать устройствам индивидуальные профили (например, для группировки устройств каждого члена семьи), устанавливать расписание приостановки работы Wi-Fi (очень полезно для ограничения использования в определенное время) и легко переименовывать каждое устройство для его идентификации, не тратя на это слишком много времени.
Также можно включить уведомления , чтобы получать оповещения о подключении нового устройства к сети, и создать отдельную гостевую сеть со своим собственным именем и паролем, что позволит сделать основную сеть более изолированной и контролируемой.
В сочетании с VPN-сервисами, такими как доступ к VPN, предоставляемый Guardian в рамках подписки eero Plus, пользователь получает дополнительный уровень шифрования при подключении со своего мобильного телефона или планшета к внешним сетям, что идеально дополняет корпоративные mesh-сети VPN.
Дополнительные сервисы безопасности: eero Plus и VPN для конечных пользователей.
Подписка eero Plus добавляет ряд расширенных функций безопасности, ориентированных на конечных пользователей и небольшие организации: усиленную защиту, родительский контроль, резервное копирование интернета и интеграцию с тремя известными приложениями: 1Password (менеджер паролей), Malwarebytes (защита от вредоносных программ) и Guardian (VPN-сервис).
С помощью контентных фильтров родители могут устанавливать ограничения по категориям — покупки, социальные сети, чаты и мессенджеры, потоковое вещание — чтобы определенные устройства имели доступ только к соответствующему контенту. Этот тип контроля особенно хорошо работает в средах, где ячеистая сеть Wi-Fi и корпоративный VPN используют одну и ту же домашнюю инфраструктуру.
Функция резервного подключения к интернету позволяет eero автоматически подключаться к мобильной точке доступа или другой доступной сети, когда основной провайдер выходит из строя, и вы можете выбрать, какие устройства останутся подключенными во время отключения, чтобы оптимизировать доступную пропускную способность.
В сфере личной безопасности интеграция с Malwarebytes обеспечивает защиту от онлайн-угроз на трех совместимых устройствах, а 1Password упрощает безопасное управление и хранение учетных данных , что крайне важно при работе с корпоративным VPN-доступом, панелями администрирования и облачными сервисами.
Наконец, Guardian предлагает ориентированный на конечного пользователя VPN , доступный непосредственно из приложения eero, который шифрует трафик с устройства (мобильного телефона или планшета) в интернет, что идеально подходит для подключений из общедоступных или ненадежных сетей Wi-Fi. Хотя этот тип VPN не заменяет продвинутую корпоративную ячеистую сеть, он очень хорошо дополняет защиту конечного пользователя.
VPN-соединение между площадками: основы надежной архитектуры.
В корпоративном контексте любая продвинутая ячеистая VPN-сеть в своей основе строится из множества VPN-соединений между площадками . Для обеспечения надежности и простоты эксплуатации таких соединений в масштабе предприятия необходимо учитывать пять ключевых компонентов.
Во-первых, это технологическая безопасность в компаниях : использование надежных криптографических алгоритмов (AES с ключами 128/192/256 бит, SHA-2), надлежащее управление ключами, PFS, DPD и эффективные методы защиты периметровых устройств.
Второй важный аспект — простота эксплуатации : согласованные политики во всех локациях, многократно используемые шаблоны конфигурации, централизованные инструменты управления и мониторинга, а также понятные процессы добавления новых локаций или изменения параметров.
Третий аспект — это простая и безопасная масштабируемость , что означает возможность добавления местоположений без перепроектирования всей топологии, с использованием таких методов, как агрегация подсетей, применение BGP для динамической маршрутизации и автоматизация развертывания.
Последние два столпа — это обеспечение непрерывности бизнеса (гарантия того, что отказ узла или канала связи не приведет к изоляции сайтов) и гибкая реализация , то есть возможность развертывания VPN в различных средах (локально, в публичном облаке, в нескольких облаках) с сохранением согласованных политик безопасности.
Управляемые VPN-сервисы и специализированные продукты для обеспечения безопасности.
Для многих организаций, особенно тех, у кого нет большой собственной команды по сетевым технологиям и безопасности, использование управляемых VPN-сервисов может быть очень разумным решением. Эти сервисы берут на себя часть сложных задач: проектирование топологии, выбор оборудования, настройка политик IPsec/IKE, круглосуточный мониторинг, реагирование на инциденты и текущее техническое обслуживание.
Поставщики решений в области безопасности, такие как Fortinet, предлагают специализированные продукты и услуги для создания и управления VPN-сетями типа «сайт-сайт» и продвинутыми ячеистыми сетями, интегрируя межсетевые экраны, SD-WAN, глубокий анализ пакетов, веб-фильтрацию и другие уровни защиты. Таким образом, VPN перестает быть простым «зашифрованным туннелем» и становится одним из компонентов многоуровневой архитектуры безопасности.
В крупных сетях, насчитывающих десятки или сотни объектов, эти решения значительно снижают операционную нагрузку: они позволяют определять глобальные политики , развертывать их на нескольких устройствах, управлять сертификатами, обновлениями прошивки и изменениями конфигурации в рамках скоординированного подхода, а также получать централизованное представление о состоянии всех туннелей.
Независимо от того, выберете ли вы внутреннее управление или аутсорсинг, главное, чтобы mesh VPN-сеть шла в ногу с организацией: поддерживала новые местоположения, новые облачные сервисы, пиковые нагрузки трафика и изменения в потребностях безопасности, не становясь при этом препятствием для бизнеса.
Разработка и эксплуатация продвинутой ячеистой VPN-сети включает в себя сочетание распределенной архитектуры на нескольких площадках, тщательную настройку IPsec/IKE, стратегии высокой доступности (как локально, так и в облаке), надежную ячеистую Wi-Fi-сеть и, во многих случаях, дополнительные сервисы безопасности и управления. Интегрируя все эти элементы — от профилей «IPsec требуется/необязательно» и активного резервирования до BGP, таких решений, как eero Plus, и профессиональных межсетевых экранов — организации могут создавать безопасные, масштабируемые и отказоустойчивые сети, соединяющие офисы, дома и облака без ущерба для производительности или гибкости.
