- Transformácia úložiska NAS na centrálny uzol pre rozlíšenie mien s cieľom zlepšiť stabilitu lokálnej siete.
- Implementácia preposielacích zón a záznamov A na správu vlastných domén v domácom a profesionálnom prostredí.
- Prekonanie konfliktov SSL certifikátov používaním platných domén a správnou konfiguráciou zabezpečenia.
Pravdepodobne ste to už zažili: pri zakladaní vlastného domáceho laboratória začnete hromadiť zariadenia a služby, ktoré sa nakoniec stanú chaotickým neporiadkom IP adries, ktoré sa ťažko pamätajú. NAS je skvelý na ukladanie súborov, ale ak sa na to naozaj naučíte, môžete ho premeniť na základný kameň vašej sieťovej infraštruktúry a nechať za sebou základné smerovače, ktoré niekedy zlyhávajú v správe mien.
Keď delegujeme rozlíšenie mien na robustnejší systém, nielenže zlepšujeme organizáciu, ale dosahujeme aj výrazne väčšiu stabilitu a technickú kontrolu . Presunutie DNS servera do NAS robí sieť predvídateľnejšou, znižuje latenciu a umožňuje, aby sa úložisko stalo aktívnou súčasťou, ktorá interaguje s inými službami, či už v cloude alebo virtualizovanom prostredí.
Problém certifikátov a lokálnych domén
Je veľmi bežné, že pri konfigurácii prístupu k NAS pomocou krátkeho názvu, ako napríklad „nas“, prehliadač začne zobrazovať otravné upozornenia, že certifikát nie je dôveryhodný . Stáva sa to preto, lebo aj keď sú certifikáty v paneli zabezpečenia označené zelenou farbou, systém nerozpoznáva lokálnu doménu ako platnú entitu. Aby sa aplikácie prestali sťažovať, nestačí, aby certifikát existoval; musí byť tiež prepojený s platnou a rozpoznanou doménou , pretože interný názov nespĺňa overovacie štandardy certifikačných autorít.
Na vyriešenie tohto problému je kľúčom k vytvoreniu vlastnej domény v rámci vašej lokálnej siete. Týmto spôsobom môžete vydávať certifikáty, ktoré sa zhodujú s URL adresou, ktorú používate vo svojom prehliadači, a zabrániť tak prehliadaču v označení pripojenia ako nezabezpečeného vždy, keď sa pokúsite získať prístup k portu 5001 alebo akejkoľvek inej službe na vašom serveri.

Kroky na nastavenie DNS servera na Synology
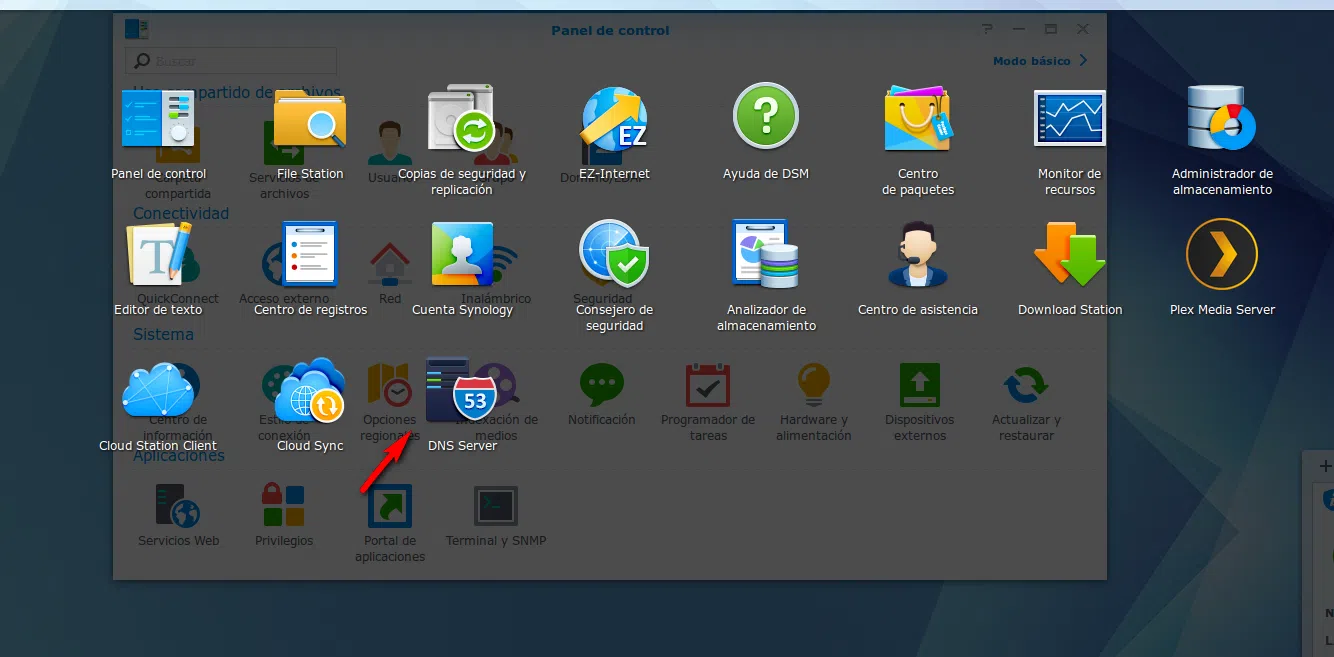
Ak máte zariadenie Synology, proces je pomerne jednoduchý. Najprv sa uistite, že NAS má v ovládacom paneli siete nakonfigurovanú statickú IP adresu , aby sa nemenila a nenarúšala sa rozpoznávanie názvov pre všetky zariadenia. Keď to urobíte, prejdite do Centra balíkov a nainštalujte aplikáciu DNS Server.
V rámci nástroja je ďalším krokom vytvorenie hlavnej zóny. Tu musíme vybrať typ zóny presmerovania , priradiť jej požadovaný názov domény a prepojiť ju s IP adresou NAS. Aby systém dokázal prekladať mená mimo našej siete (napríklad Google alebo Facebook), musíme aktivovať služby prekladu a pridať presmerovače, ktorými môžu byť najlepšie DNS servery alebo verejné DNS servery spoločnosti Google.
Konfigurácia klienta a registrácia hostiteľa
Keď je server spustený a v prevádzke, musíte počítačom vo vašej domácej sieti oznámiť, že NAS je teraz DNS server. Napríklad na klientovi so systémom Linux nakonfigurujete statickú IP adresu a nastavíte adresu NAS ako primárny DNS server. Aby všetko fungovalo hladko, musíte pridať záznamy A, čo sú v podstate inštrukcie, ktoré hovoria: „tento názov zodpovedá tejto IP adrese.“
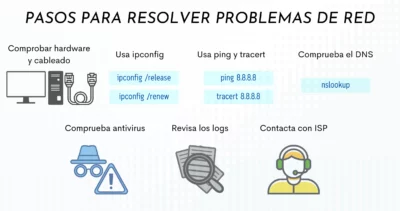
Na overenie, či všetko funguje správne, môžeme v termináli použiť príkaz `nslookup` . Ak je pri zadávaní dotazu na názov počítača odpoveďou správna IP adresa, vieme, že systém je funkčný. Posledným krokom je prístup k smerovaču a zmena nastavení DNS v konfigurácii DHCP tak, aby sa všetky zariadenia automaticky nakonfigurovali po pripojení k sieti.
Pokročilá optimalizácia a profesionálne skoky
Napriek tomu, že je DNS server od spoločnosti Synology robustným riešením, má jednu malú slabinu: automaticky neregistruje IP adresy priradené protokolom DHCP, čo nás núti vytvárať záznamy manuálne . Pre tých, ktorí chcú túto úlohu automatizovať, existujú skripty, ktoré túto úlohu zjednodušujú a zabraňujú tomu, aby sa správa malej siete stala nekonečnou manuálnou povinnosťou.
Ak chceme toto škálovať na podnikovú úroveň, logika je rovnaká ako v domácom laboratóriu, ale vo väčšom meradle. Integrácia týchto služieb s cloudovými prostrediami, ako sú AWS alebo Azure, umožňuje flexibilnú a bezpečnú infraštruktúru. Implementácia vrstiev umelej inteligencie na automatizáciu siete alebo používanie monitorovania serverov na sledovanie výkonu transformuje správu DNS na nástroj obchodnej inteligencie a kybernetickej bezpečnosti , čím zabraňuje tomu, aby sa nesprávne konfigurácie stali otvorenými dverami pre útoky.
Úplná kontrola nad rozlišovaním mien prostredníctvom NAS vám umožňuje robiť všetko od blokovania nechcených domén až po integráciu vlastných pravidiel filtrovania . To, čo sa začína ako jednoduchý trik, ako sa vyhnúť zadávaniu IP adries do prehliadača, sa nakoniec vyvinie do zrelej systémovej architektúry, ktorá prináša úplnú predvídateľnosť do prevádzky akejkoľvek domácej alebo firemnej siete.
