- WebRTC násilne šifruje zvuk a video pomocou DTLS a SRTP, ale celková bezpečnosť závisí od signalizácie, autentifikácie a architektúry aplikácie.
- Hlavnými rizikami sú úniky IP adries, signalizácia bez TLS, nesprávne nakonfigurované servery TURN, slabé kontroly prístupu a zastarané závislosti.
- Bezpečná implementácia vyžaduje TLS v signalizácii, robustnú autentifikáciu, ochranu STUN/TURN, šifrovanie v pokoji, nepretržité monitorovanie a pravidelné audity.
- Kontrola únikov WebRTC v prehliadačoch, VPN a prehliadačoch s anti-detekčným zabezpečením je kľúčová pre zachovanie súkromia a zabránenie korelácii účtov v prostrediach s viacerými účtami.
Komunikácia v reálnom čase sa stala kľúčovou súčasťou každého moderného podnikania: videohovory, telemedicína, online kurzy, vzdialená podpora a interaktívne streamovanie sú dnes súčasťou každodenného života. Srdcom toho všetkého je WebRTC, technológia, ktorá umožňuje priamy prenos zvuku, videa a dát medzi prehliadačmi a aplikáciami bez nutnosti inštalácie čohokoľvek navyše.
Skutočnosť, že WebRTC je pohodlné a výkonné, však neznamená, že sa môžeme upokojiť. Ak nie je starostlivo navrhnuté a implementované, môže odhaliť skutočné IP adresy, umožniť neoprávnený prístup alebo uniknúť citlivé informácie , a to aj v prípade, že používate VPN, proxy alebo prehliadače s ochranou proti detekcii. Preto bezpečnostné kontroly vo WebRTC nie sú voliteľným doplnkom, ale skôr základnou súčasťou každej serióznej architektúry.
Čo je WebRTC a prečo sa považuje za bezpečný už od začiatku?
WebRTC (Web Real-Time Communication) je súbor otvorených štandardov, API a protokolov , ktoré umožňujú komunikáciu v reálnom čase priamo z webového prehliadača alebo mobilnej aplikácie. S ním môžete uskutočňovať videohovory, zdieľať obrazovku, posielať súbory alebo chatovať bez pluginov, nezvyčajných rozšírení alebo samostatných desktopových programov.
Ich filozofia je jasná: komunikácia typu peer-to-peer (P2P) vždy, keď je to možné . To znamená, že prehliadače sa pripájajú priamo k sebe, čím sa znižuje latencia a spotreba serverových zdrojov. Aby to fungovalo, do hry vstupujú protokoly ako SDP, ICE a STUN/TURN servery, ktoré pomáhajú objaviť cesty pripojenia, aj keď sú v ceste NAT a firewally.
Jednou z najväčších silných stránok WebRTC je, že zabezpečenie je zabudované v samotnom štandarde . Moderné prehliadače vyžadujú na prístup ku kamere a mikrofónu použitie zabezpečených kontextov (HTTPS) a zabezpečenie prehliadača zabraňuje prenosu mediálnych streamov „v obyčajnom texte“, a to aj náhodne.
V praxi sa WebRTC stal základom pre platformy pre prácu na diaľku, online vzdelávanie, telemedicínu, cloudové hry, technickú podporu a SaaS aplikácie s vloženým videom . Služby ako Google Meet, Jitsi, mnohé streamovacie riešenia a početné interné nástroje pre videokonferencie sa na túto technológiu spoliehajú v pozadí.
Šifrovacie vrstvy a ochranné mechanizmy zabudované do WebRTC
Prvým pilierom bezpečnostných kontrol WebRTC je povinné šifrovanie komunikácie. V moderných prehliadačoch neexistuje štandardný „nešifrovaný“ režim , takže všetok zvuk a video sa prenášajú bezpečne.
WebRTC sa spolieha na niekoľko známych prvkov vo svete bezpečnosti:
- DTLS (zabezpečenie prenosovej vrstvy datagramov)Zabezpečuje bezpečnú výmenu kľúčov cez UDP, niečo ako „TLS datagramov“. Koncové body vyjednávajú kľúče, ktoré sa potom používajú na zabezpečenie toku.
- SRTP (Secure Real-Time Transport Protocol): používa kľúče dohodnuté spoločnosťou DTLS na šifrovanie a overovanie zvukovej a obrazovej prevádzky, čím zaručuje dôvernosť a integritu.
- TLS vo vrstve signalizačných a riadiacich API, keď sa na vyjednávanie relácií používajú HTTPS alebo WSS.
Vďaka tejto kombinácii útočník, ktorý zachytí pakety, uvidí iba šifrované a nepoužiteľné dáta . Mechanizmy integrity navyše bránia komukoľvek v modifikácii toku bez toho, aby bol odhalený.
V náročnejších kontextoch, ako je zdravotníctvo alebo financie, mnoho organizácií ide ešte o krok ďalej a implementuje end-to-end šifrovanie (E2EE) . V tomto modeli nemajú k dešifrovanému obsahu prístup ani sprostredkovateľské servery (napríklad mediálny server): iba zariadenia účastníkov poznajú konečné kľúče.
Aby toho nebolo málo, prehliadač funguje ako strážca lokálnych zariadení. Pred prístupom k fotoaparátu, mikrofónu alebo obrazovke musí používateľ výslovne udeliť povolenie a môže ho kedykoľvek zrušiť prostredníctvom nastavení. Žiadny vývojár nemôže toto dialógové okno obísť.
Vďaka tomu všetkému je WebRTC z hľadiska prenosu „bezpečnou štandardnou“ technológiou . Problém nastáva, keď sa pozrieme za rámec protokolu a analyzujeme, ako sú integrované reálne aplikácie.
Špecifické bezpečnostné riziká v implementáciách WebRTC
Skutočnosť, že prenos je šifrovaný, neznamená, že celý systém je neomylný. Väčšina bezpečnostných problémov vo WebRTC vzniká v implementácii, infraštruktúre a aplikačnej logike , nie v samotnom štandarde.
Toto sú najčastejšie riziká, ktoré by ste mali mať na pamäti:
Úniky IP adries (úniky WebRTC)
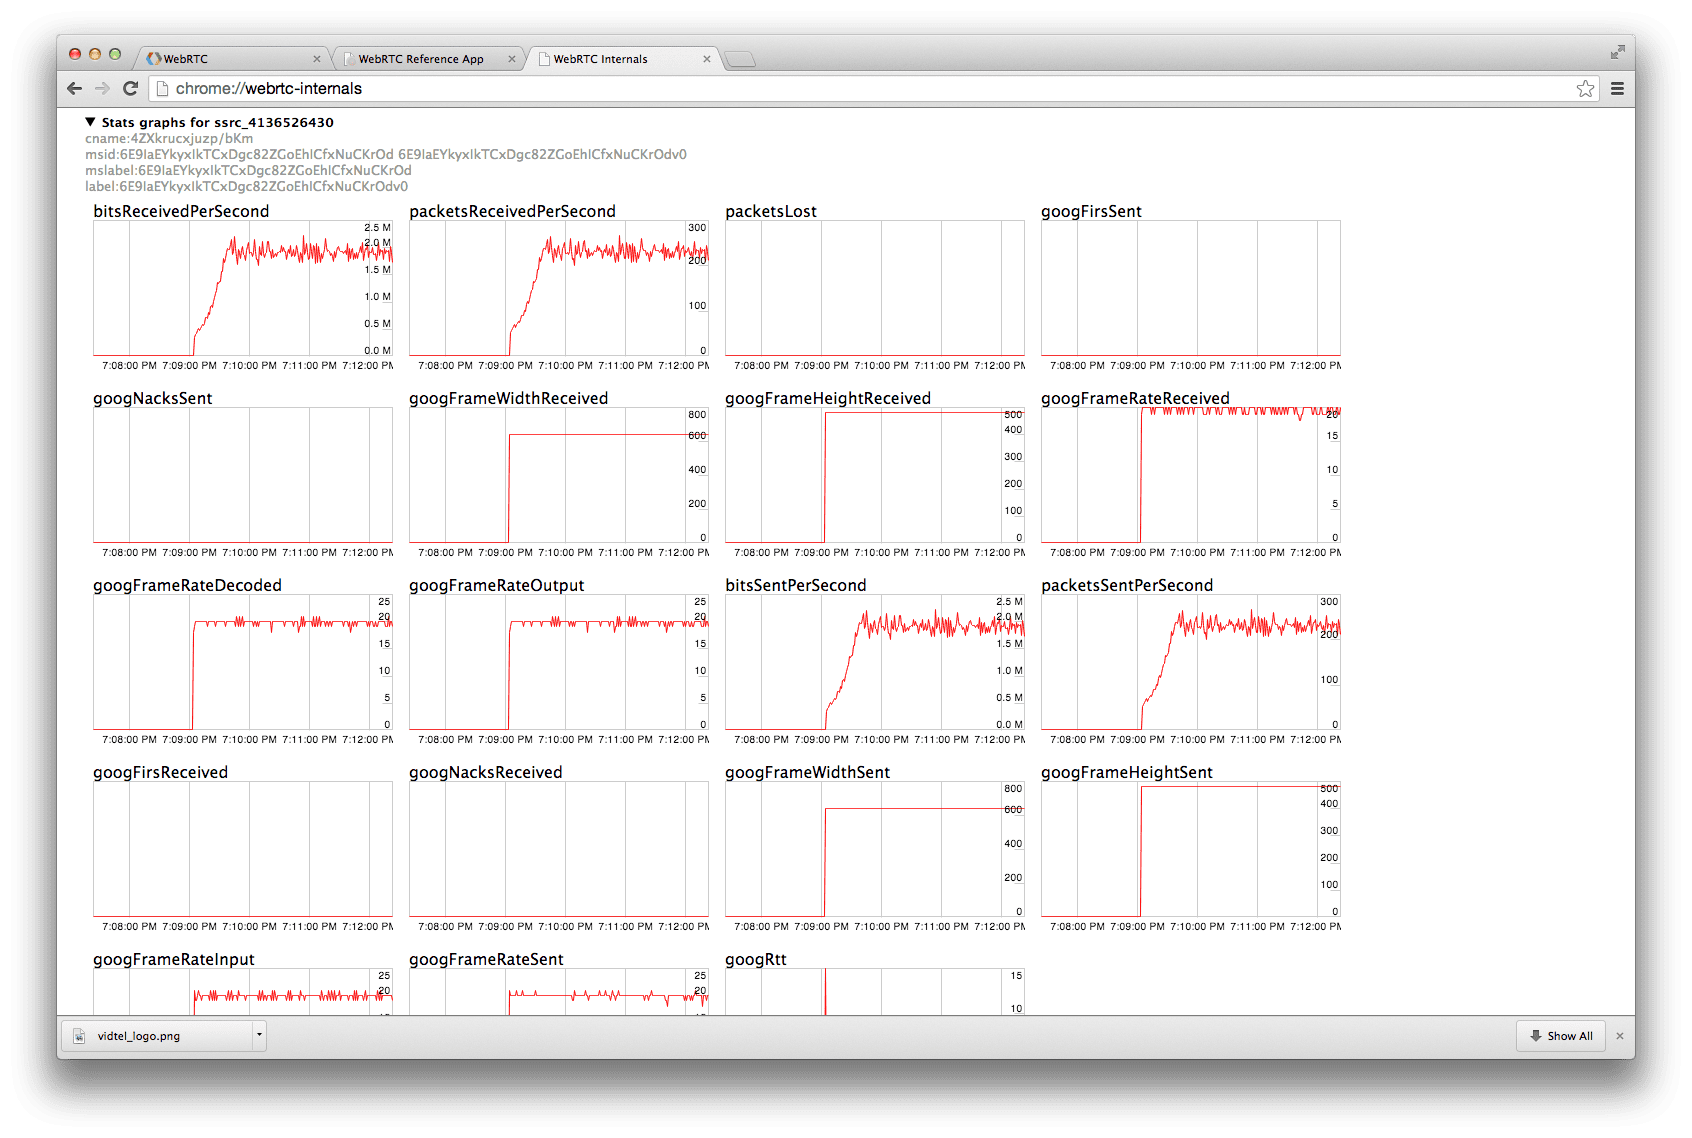
Jednou z najcitlivejších otázok je súkromie IP adries. Proces ICE služby WebRTC sa pokúša objaviť všetky možné adresy zariadení , aby našiel najlepšiu P2P trasu, a to pomocou serverov STUN, ktoré vracajú verejnú IP adresu, takže analýza sieťovej prevádzky môže pomôcť odhaliť úniky.
Webová stránka môže pomocou niekoľkých riadkov JavaScriptu vytvoriť RTCPeerConnection a pristupovať k týmto „kandidátom ICE“. Ak prehliadač nie je dostatočne odolný alebo VPN dobre nespracováva WebRTC, skutočná IP adresa používateľa môže uniknúť aj za proxy, VPN alebo prehliadačom s ochranou proti detekcii.
Tento problém je obzvlášť závažný pre tých, ktorí spravujú viacero účtov, vykonávajú arbitráž návštevnosti alebo pracujú s izolovanými profilmi, ktoré by nemali byť prepojené . Jedna uniknutá IP adresa kancelárie môže stačiť na to, aby platforma prepojila desiatky teoreticky oddelených účtov.
Okrem toho sú adresy IPv6 ešte nebezpečnejšie : zvyčajne sú jedinečné pre každé zariadenie a časom sú trvalejšie, čo uľahčuje odtlačky prstov a dlhodobé sledovanie.
Nebezpečné signálne kanály
WebRTC definuje, ako sa médiá odosielajú, ale nešpecifikuje protokol, ktorý sa má použiť na signalizáciu . To je ponechané na vývojárovi, ktorý si zvyčajne vyberá WebSockets, HTTP/REST, MQTT alebo iné možnosti.
Ak táto vrstva nie je chránená protokolom TLS (HTTPS alebo WSS) a dostatočným overovaním, je pre niekoho relatívne ľahké zachytiť alebo manipulovať s vyjednávaním relácie, čím sa otvoria dvere k:
- Zachytávanie metadát relácie a poverenia.
- Zosobnenie alebo únos relácie prostredníctvom útokov typu „človek v strede“.
- Presmerovanie finančných prostriedkov neoprávneným tretím stranám.
Nesprávne nakonfigurované servery STUN/TURN
Infraštruktúra ICE sa spolieha na servery STUN/TURN, ktoré uľahčujú pripojenie. Keď server TURN zostane bez silného overovania alebo obmedzení používania , môže sa stať „otvoreným relé“, ktoré môže ktokoľvek zneužiť na odosielanie prevádzky na úkor vašej infraštruktúry.
Toto nielenže predstavuje bezpečnostné riziko a riziko zneužitia, ale aj problém s nákladmi a odhaľuje topológiu vašej siete . Implementácia bezpečnostných opatrení v podnikových sieťach toto riziko znižuje. Nesprávna konfigurácia TURN je jedným z najčastejších zlyhaní v narýchlo nasadených systémoch WebRTC.
Slabé kontroly prístupu na úrovni aplikácie
Aj keď je zvuk a video šifrované, ak ktokoľvek môže vstúpiť do miestnosti jednoducho znalosťou URL adresy , slabým článkom zostáva logika aplikácie; bezpečnostné politiky v prostrediach s viacerými používateľmi pomáhajú tento problém zmierniť. Bez robustnej autentifikácie, riadenia relácií a správy rolí môžu neoprávnení používatelia:
- Infiltrácia súkromných stretnutí alebo platených webinárov.
- Prístup k už uloženým citlivým nahrávkam.
- Vysielanie nechceného obsahu v miestnostiach, kde by nemalo mať povolenie.
Je veľmi bežné vidieť aplikácie, ktoré sa spoliehajú na predvídateľné alebo trvalé identifikátory relácií, čo uľahčuje útoky enumeráciou a nelegitímny prístup.
Zastarané závislosti a rozšírený povrch útoku
Typické nasadenie WebRTC zahŕňa viac než len prehliadač. Zahŕňa signalizačné servery, knižnice tretích strán, SDK, operačné systémy a často aj mediálne servery, ktoré rozširujú jeho funkčnosť. Ak niektorá z týchto komponentov zostane neopravená, stane sa zraniteľnosťou. Monitorovanie zlyhaní knižníc je kritické.
V praxi dochádza k veľkej miere zneužívania zraniteľností jednoducho preto, že prehliadače, knižnice WebRTC, systémy alebo závislosti backendu nie sú aktualizované primeranou rýchlosťou.
Úloha bezpečnosti na úrovni aplikácií a infraštruktúry
Hoci WebRTC odvádza skvelú prácu pri šifrovaní médií, nerozhoduje o tom, kto k nim pristupuje, čo môže každý používateľ robiť alebo ako sa s dátami dlhodobo pracuje . To všetko závisí od aplikácie a jej okolitej architektúry.
Posilnite signálny kanál
Prvým krokom je zaobchádzať so signalizáciou ako s citlivým kanálom. Vždy by sa mal používať HTTPS alebo WSS s riadne spravovanými certifikátmi, politikami ako HSTS a vypnutím nezabezpečených protokolov alebo zastaraného šifrovania.
Okrem šifrovania je silná autentifikácia v signalizácii kľúčová pre zabránenie falšovania relácií, krádeže tokenov alebo manipulácie s riadiacimi správami.
Správa identity, oprávnení a expirácie
Aby sa zabránilo „zneužitiu“ relácie, je nevyhnutné prepojiť akcie WebRTC s dobre overenou identitou a implementovať bezpečnostné opatrenia počas vývoja softvéru . Medzi bežné osvedčené postupy patria:
- Použitie podpísané tokeny (napr. JWT) s krátkou dobou expirácie publikovať alebo prehrávať streamy.
- Integrácia s OAuth 2.0, firemné SSO alebo podnikové systémy identity v profesionálnom prostredí.
- realizovať 2FA alebo MFA pre prístup do kritických oblastí, ako sú administratívne panely alebo miestnosti s vysokým rizikom.
- Modely modelu riadenie prístupu na základe rolí (RBAC) rozlišovať medzi divákmi, rečníkmi, moderátormi, lekármi, učiteľmi atď.
Rovnako dôležité je dobre spravovať expiráciu relácie : trvalé tokeny, URL adresy bez expirácie alebo opakovane použiteľné identifikátory sú pozvánkou k problémom.
Ochrana servera a backendu TURN
Servery TURN a ďalšie backendové komponenty by sa mali považovať za kritickú infraštruktúru; výber spoľahlivého hostingu a správa dynamických prihlasovacích údajov sú nevyhnutné pre obranu. Medzi rozumné minimálne opatrenia patria:
- Dynamické a dočasné prihlasovacie údaje v TURN, vyhýbanie sa statickým používateľským menám/heslam.
- Biele zoznamy IP adries alebo segmentácia siete na obmedzenie toho, kto má prístup k serveru.
- Obmedzenie rýchlosti a kvóty šírky pásma na obmedzenie zneužívania a zmiernenie DDoS.
- Nepretržité monitorovanie protokolov TURN, signalizácie a mediálnych serverov s cieľom hľadať anomálne vzory.
V pokročilejších architektúrach sa používa prístup nulovej dôvery : nič a nikto sa nepovažuje za dôveryhodného len preto, že je „vnútri“, ale každá požiadavka je overená, zaznamenaná a obmedzená podľa princípu najmenších privilégií.
Súlad s predpismi, audit a spracovanie údajov
Pokiaľ ide o osobné údaje (a to vždy platí pri videohovoroch, telemedicíne alebo online kurzoch), právny aspekt je rovnako dôležitý ako čisto technický . Nariadenia ako GDPR v Európe alebo HIPAA v USA kladú veľmi špecifické požiadavky.
Aplikácia WebRTC zameraná na regulované sektory by mala integrovať minimálne: analýzu protokolov
- Auditovateľné záznamy relácií: kto sa pripojil, odkiaľ a ako dlho.
- Správa súhlasu jasné a zdokumentované, pokiaľ ide o záznamy, spracovanie údajov a následné použitie.
- Šifrovanie v pokoji pre nahrávky, metadáta a zdieľané súbory.
- Zásady uchovávania a automatického vymazania v súlade so zákonnými termínmi a obchodnými potrebami.
Kľúčové osvedčené postupy pre zabezpečenie platformy založenej na WebRTC
Navrhovanie robustného riešenia WebRTC zahŕňa viac než len „povolenie šifrovania“, ktoré je už zahrnuté. Bezpečnosť sa musí brať do úvahy už od počiatočnej fázy architektúry a udržiavať ju počas celého životného cyklu produktu.
1. Vždy chráňte signalizáciu pomocou TLS a správne nakonfigurujte certifikáty
Vyjednávanie relácií a výmena ponúk/odpovedí SDP musia vždy prebiehať cez HTTPS alebo WSS . Používanie čistého HTTP, aj keď „dočasne“ alebo v testovacích prostrediach, otvára dvere útokom, ktoré sa potom môžu rozšíriť do produkčného prostredia.
Okrem používania TLS je nevyhnutné bezpečne spravovať súkromné kľúče a certifikáty , automatizovať ich obnovu a vyhýbať sa nezabezpečeným konfiguráciám, ako sú napríklad zastarané šifrovacie sady.
2. Implementujte robustné overovanie a riadenie prístupu
Každá citlivá akcia (pripojenie sa k miestnosti, zverejnenie streamu, stiahnutie nahrávky) musí byť chránená. Súčasťou minimálnych požiadaviek sú krátkodobé tokeny, viacfaktorová autentifikácia (MFA) v prípade potreby a jasne definované role .
V kritických aplikáciách môže byť užitočné overiť každé pripojenie alebo pokus o publikovanie na backende pomocou systémov, ako sú webhooky: mediálny server sa dozvedá váš backend, ktorý rozhodne, či daný používateľ skutočne môže vykonať to, čo požaduje (napríklad, či má aktívne predplatné alebo či je určeným rečníkom).
3. Starostlivo nakonfigurujte STUN a TURN
Pripojenie je jedným z najdôležitejších aspektov. Je nevyhnutné za každú cenu sa vyhnúť „otvoreným“ serverom TURN. V ideálnom prípade používajte dočasné prihlasovacie údaje, obmedzenia IP adries, kde je to možné, a neustále monitorujte používanie s cieľom odhaliť zneužitie alebo anomálie.
Ak ste za VPN alebo proxy a máte obavy o súkromie, je tiež vhodné otestovať, ako sa rozlíšenie ICE správa v rôznych prehliadačoch , a upraviť nastavenia klienta aj servera, aby sa minimalizovali úniky.
Zdá sa to základné, ale často sa to zanedbáva. WebRTC enginy v prehliadačoch dostávajú priebežné bezpečnostné záplaty , rovnako ako operačné systémy, mediálne servery a knižnice tretích strán.
V profesionálnom prostredí je vhodné mať naplánované aktualizačné postupy, regresné testovanie a automatizáciu, kde je to možné , aby sa známe zraniteľnosti nehromadili celé mesiace.
5. Zašifrujte nahrávky a uložené údaje
Počas prebiehajúceho hovoru je prenos šifrovaný. Hneď ako však začnete nahrávať alebo ukladať dáta, do hry vstupuje šifrovanie v pokoji . Použitie šifrovaných diskov, kľúčov spravovaných HSM alebo službami KMS a veľmi prísna kontrola prístupu k týmto nahrávkam je nevyhnutná.
Okrem toho je vhodné definovať jasné doby uchovávania a automatizované procesy pre bezpečné odstránenie obsahu, ktorý už nie je potrebný alebo ktorého uchovávanie nie je právne odôvodnené.
6. Monitorovanie, detekcia anomálií a audit
Počiatočné nasadenie nie je koncom práce. Produkčná platforma WebRTC potrebuje monitorovanie v reálnom čase : metriky využitia TURN, opakujúce sa chyby ICE, podozrivé špičky šírky pásma, neúspešné pokusy o prístup, zmeny vo vzorcoch pripojenia atď.
Okrem denného monitorovania sa oplatí plánovať aj pravidelné audity : pentesty, kontroly kódu so zameraním na bezpečnosť, analýzu konfigurácie siete a overovanie efektívnych oprávnení na serveroch a paneloch.
Okrem serverovej strany je jedným z najproblematickejších problémov únik IP adries cez WebRTC , najmä pri používaní VPN, rezidenčných proxy serverov alebo prehliadačov s ochranou proti detekcii v scenároch s viacerými účtami.
Ako v skutočnosti dochádza k únikom IP adries vo WebRTC
Keď stránka vytvorí RTCPeerConnection, prehliadač spustí proces ICE: zhromažďuje sieťové kandidáty, dotazuje sa na STUN servery a zisťuje verejné a súkromné adresy . Tieto údaje sa potom zdieľajú so vzdialeným koncovým bodom... alebo so škodlivým skriptom, ktorý ich číta.
V závislosti od prehliadača a konfigurácie môže WebRTC odhaliť:
- Iba lokálne IP adresy (192.168.xx, 10.xxx…), menej účinné, ale užitočné na odtlačky prstov.
- IP adresa VPN alebo proxy, čo by bolo v mnohých prípadoch žiaduce správanie.
- Skutočná verejná IP adresa poskytovateľa internetových služieb a ak je povolená, aj adresa IPv6 priradená zariadeniu.
Preto pre každého, kto spravuje viacero účtov alebo potrebuje izolovať identity, je ovládanie WebRTC rovnako dôležité ako výber dobrého poskytovateľa proxy . Dokonalý odtlačok prsta je zničený, ak sa na boku zobrazí skutočná IP adresa.
Skontrolujte, či vaša konfigurácia neuniká WebRTC
Pred aplikáciou náplastí naslepo je vhodné vykonať merania. Účinný spôsob kontroly expozície je:
- Pripojte sa k VPN alebo nakonfigurujte proxy v prehliadači s anti-detekčným zabezpečením a v typickej službe „aká je moja IP adresa“ skontrolujte, aká by mala byť viditeľná IP adresa.
- Navštívte konkrétne testovacie stránky WebRTC a skontrolujte, ktoré adresy sa zobrazujú v sekcii kandidátov.
- Porovnajte očakávanú IP adresu s adresami uvedenými vo WebRTCAk vidíte inú verejnú IP adresu, napríklad adresu vášho poskytovateľa internetových služieb alebo neočakávanú IPv6 adresu, máte únik.
Odporúča sa tieto testy zopakovať v rôznych prehliadačoch (Chrome, Firefox, Edge, Safari) a po každej väčšej aktualizácii alebo zmene poskytovateľa VPN/proxy, pretože správanie sa môže značne líšiť.
V závislosti od prehliadača máte viac alebo menej priestoru na manévrovanie:
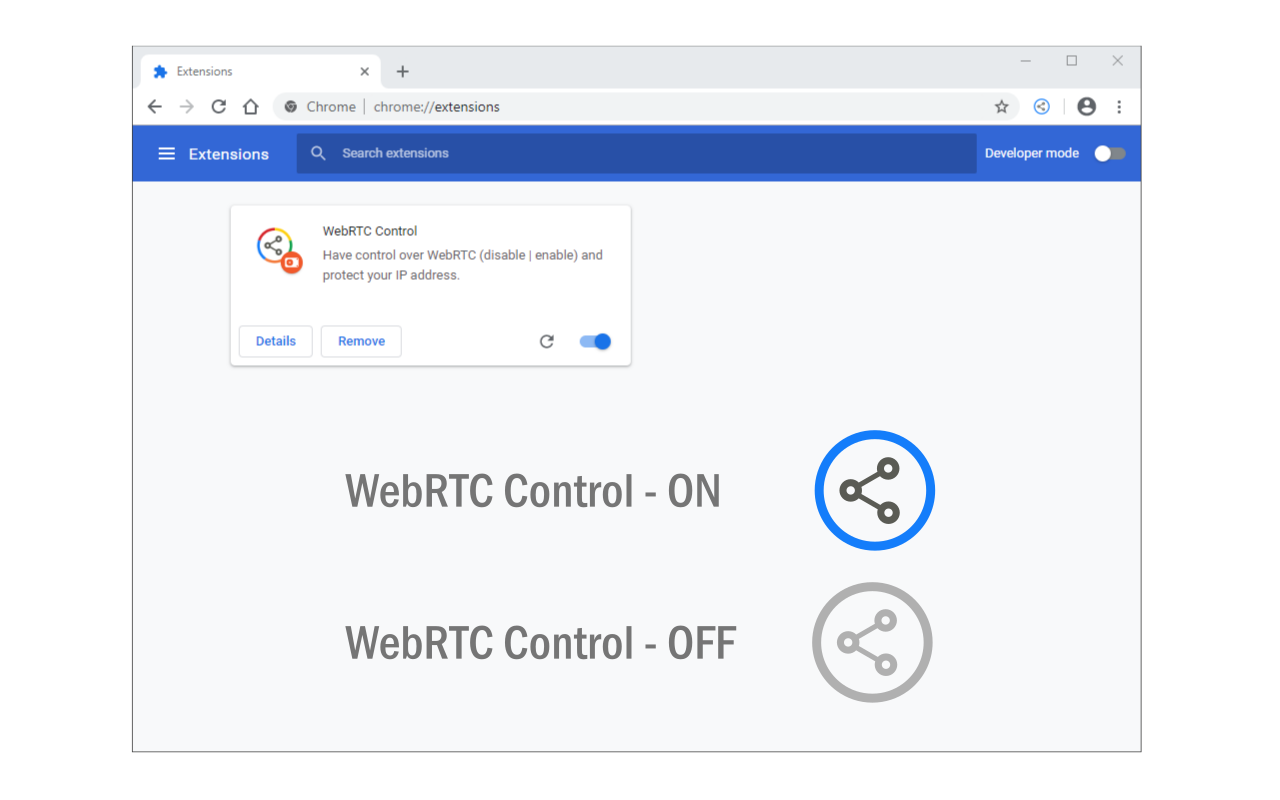
- Prehliadače založené na prehliadači Chromium (Chrome, Edge, Brave, Opera…)Neumožňujú vám natívne úplne zakázať WebRTC. Obvyklý prístup je používať rozšírenia, ktoré obmedzujú expozíciu IP adresy alebo blokujú WebRTC, s výnimkou dôveryhodných stránok.
- FirefoxPonúka najväčšiu detailnú kontrolu. Prostredníctvom about: config Môžete zakázať media.peerconnection.enabled alebo vynútiť, aby WebRTC používal iba proxy adresu. Môžete tiež použiť rozšírenia, ktoré povoľujú alebo zakazujú WebRTC pre jednotlivé stránky.
- Safari (macOS a iOS)WebRTC je štandardne povolený a ovládanie je obmedzené. Apple používa určité zmierňujúce opatrenia, ale nie je to ideálny prehliadač pre úlohy s vysokým rizikom, kde je potrebné doladiť každé nastavenie.
V komerčných prostrediach, kde je WebRTC súčasťou pracovného postupu (napríklad keď určitá reklamná platforma vyžaduje overenie videom), vo všeobecnosti nie je dobrý nápad úplne blokovať WebRTC . Je vhodnejšie používať režimy alebo konfigurácie „iba proxy“, ktoré zachovávajú funkčnosť bez filtrovania skutočných IP adries.
Posilnenie na úrovni operačného systému a brány firewall
V extrémnejších scenároch sa niektoré tímy rozhodnú blokovať alebo filtrovať UDP prevádzku a určité rozsahy portov na úrovni firewallu pomocou pf v systéme macOS, iptables/nftables v systéme Linux alebo brány firewall programu Windows Defender v systéme Windows.
Tento prístup pridáva ďalšiu vrstvu ochrany, ale musí sa s ním zaobchádzať opatrne, pretože môže narušiť legitímne služby (videohovory, online hry, VoIP, DNS atď.). Pred hromadným nasadením zmien je vždy vhodné zdokumentovať pravidlá, zálohovať konfiguráciu a overiť, či sú počítače naďalej spravovateľné .
Prehliadače s ochranou proti detekcii dokážu simulovať rôzne odtlačky prstov: grafický hardvér, písma, časové pásmo, jazyk, rozlíšenie atď. Ak však WebRTC nechá za všetkými týmito profilmi prepašovať rovnakú skutočnú IP adresu, platformy majú veľmi spoľahlivú indíciu na ich prepojenie.
Ideálna konfigurácia pre tento typ riešenia zahŕňa:
- Priradiť ku každému profilu iný proxy server alebo IP adresa, najlepšie obytné alebo mobilné.
- Konfigurácia správania WebRTC v vypnutom režime alebo „iba proxy“, v závislosti od potrieb cieľovej aplikácie.
- Pred spustením každého reprezentatívneho profilu vykonajte testy tesnosti WebRTC.
- Založiť jasné interné pravidlá týkajúce sa povolenia videohovorov a v ktorých profiloch by mali obmedzenia zostať sprísnené.
Pre agentúry, marketingové tímy, arbitráž alebo správu rozsiahlych katalógov na trhoviskách tento typ disciplíny rozhoduje o tom, či budú fungovať stabilne alebo budú fungovať uprostred masívnych blokov účtov.
Celkovo bezpečnostné kontroly WebRTC zahŕňajú využitie vstavaných funkcií štandardu (šifrovanie, povolenia prehliadača, efektívne P2P) a ich zabalenie do robustnej architektúry a osvedčených postupov: bezpečná signalizácia, dobre navrhnutá autentifikácia a role, chránené servery STUN/TURN, šifrovanie v pokoji, nepretržité monitorovanie a v prípade pokročilého súkromia komplexná kontrola únikov IP a správania WebRTC v prehliadačoch, VPN a prehliadačoch s ochranou proti detekcii. Pochopením silných a slabých stránok technológie je úplne možné nasadiť komunikačné platformy v reálnom čase, ktoré sú rýchle, škálovateľné a predovšetkým spoľahlivé, a to aj v podnikových a regulovaných prostrediach.