- Pri deljenju omejite čas in število ogledov ter ločite kanale za ključno vsebino in kontekst.
- Pred e-pošto ali klepetom raje uporabljajte šifrirane upravitelje in pošiljke s sledljivostjo.
- Omogočite večfaktorsko preverjanje pristnosti (MFA) in rotirajte gesla; v podjetjih pa uporabite nadzor in takojšen preklic.
Deljenje gesel je nekaj, kar moramo prej ali slej storiti vsi, tako v službi kot doma, in če to storimo nepravilno, lahko odpremo vrata neželenemu dostopu. Cilj je zmanjšati tveganja, ne da bi pri tem ovirali sodelovanje . Čeprav idealno ne bi smeli nikoli deliti poverilnic, obstajajo situacije v resničnem svetu (tehnična podpora, šifriran dokument, ki ga mora pregledati sodelavec, registracija uporabnika), ko se deljenju gesla ni mogoče izogniti.
Poleg zdrave pameti je koristno vedeti, katere metode obstajajo ter njihove prednosti in slabosti, pa tudi pravni okvir in najboljše prakse. Razumevanje konteksta vam omogoča, da izberete najboljši pristop za vsako situacijo . Spodaj boste našli obsežen vodnik z varnimi tehnikami, previdnostnimi ukrepi, priporočili za podjetja in orodji, ki olajšajo postopek, ne da bi pri tem razkrili svoje skrivnosti bolj, kot je nujno potrebno.
Pravni okvir in zakaj je pomemben
Zakonitost deljenja prijavnih podatkov je v sivem območju, ki je odvisno od storitve in njenih pogojev, zato je priporočljivo pregledati pogoje storitve za vsako platformo . Pojavili so se odmevni primeri, kot so strožje politike Netflixa, kjer je bilo deljenje gesel interpretirano kot kršitev avtorskih pravic.
V Združenih državah Amerike se v primerih deljenja poverilnic uporablja Zakon o računalniških goljufijah in zlorabah iz leta 1986 (CFAA); leta 2016 je sodišče razsodilo, da je deljenje gesel z nepooblaščenimi posamezniki nezakonito . Poleg pravnega okvira je praktično sporočilo jasno: preprečite nepooblaščenim tretjim osebam dostop do vaših računov in omejite obseg kakršne koli delitve.
V poslovnem okolju se tveganje pomnoži, ker so ogroženi občutljivi podatki, intelektualna lastnina ter skladnost s predpisi in varnostne politike ; nenadzorovana skupna raba gesel lahko povzroči resne incidente . Zato vam rešitve, kot je LastPass za podjetja, omogočajo, da omejite dostop samo na pooblaščene uporabnike, blokirate posredovanje zunaj organizacije in takoj prekličete dovoljenja, ko zaposleni odide.
Pri načrtovanju deljenja gesel morate upoštevati dostop, sledljivost, celovitost podatkov in veljavnost. Če lahko omejite, kdo vidi geslo, kdaj in kolikokrat, zmanjšate površino za napad . To je osnova tehnik, ki jih boste videli v tem priročniku in so zasnovane tako, da čim bolj zmanjšajo čas, ko je vaše geslo izpostavljeno.
Nekatera orodja ponujajo vnaprej konfigurirane možnosti ali »prednastavitve« za pospešitev nastavitve (na primer trajanje in število ogledov); nalaganje standardne prednastavitve vam pomaga, da si zapomnite ključne parametre . Kljub temu te vrednosti vedno prilagodite specifični situaciji in dejanskemu številu prejemnikov.
Česa nikoli ne smete početi: nenadzorovana e-pošta in klepeti
Pošiljanje gesel po e-pošti ali v standardni aplikaciji za klepet (Teams, Telegram, WhatsApp itd.) je priročno, vendar samo po sebi negotovo. Razumevanje različnih vrst kibernetske varnosti pomaga oceniti to tveganje, saj izgubite nadzor nad posredovanjem gesla in to ostane trajno shranjeno . Tudi če geslo pošljete v ločeni niti, kontekst pogosto razkrije njegov namen in kdo ga uporablja, zaradi česar ga je enostavno izkoristiti, če nekdo išče v pogovoru ali mapi »Prejeto«.
Druga težava s klepetalnicami in e-pošto je, da informacije ostanejo na strežnikih in napravah udeležencev za nedoločen čas; vdor v račun, slabo zaščitena varnostna kopija ali preprosta napaka lahko razkrijejo to zgodovino . Zato se tem metodam izogibajte, razen če uvedete dodatne ukrepe, opisane spodaj.
Bistveni previdnostni ukrepi pred deljenjem
Preden delite geslo, je pametno pripraviti teren z ukrepi, ki preprečujejo njegovo zlorabo, saj noben način dostave ne more nadomestiti slabe higiene gesel . Upoštevajte naslednja priporočila: izpolnite vprašalnik o kibernetski varnosti.
- Eno geslo na računNe reciklirajte poverilnic med storitvami.
- Periodična rotacijaPogosto menjajte gesla, še posebej občutljiva.
- Preklici in spremembeČe prekinete razmerje z osebo, s katero delite geslo, takoj spremenite to geslo.
- Ne puščajte jih na vidikuniti v lepljivih listkih niti v nešifriranih datotekah.
- Aktivirajte preverjanje v dveh korakih (MFA), kadar koli je to mogoče.
Z izvajanjem teh ukrepov se ustvari varnostni pas, ki zmanjša vpliv, če nekdo prestreže ključ; to so ovire, ki napadalca silijo, da premaga več ovir . In če obstaja kakršen koli dvom o morebitni izpostavljenosti, nemudoma spremenite geslo.
Upravitelji gesel s funkcijami deljenja
Sodobni upravitelji datotek so prva obrambna linija za nadzorovano shranjevanje in skupno rabo, saj združujejo šifriranje, organizacijo in nadzor . Poleg tega so integrirani v brskalnike in mobilne naprave ter ponujajo dopolnilne pripomočke, kot so generatorji močnih gesel.
Priljubljene rešitve, kot so 1Password, LastPass, Dashlane, Keeper, Bitwarden in RoboForm, vam omogočajo ustvarjanje skupnih prostorov ali zbirk za družine ali ekipe; vsak uporabnik vzdržuje svoj zasebni trezor in dostopa le do tistega, kar mu je odobreno . Ti prostori prikazujejo, kdo lahko vstopi in s kakšnimi dovoljenji, dnevniki dostopa pa se običajno vodijo za preiskavo morebitnih incidentov.
Druga prednost je, da lahko ti upravitelji poleg gesel shranjujejo tudi varne zapiske; v ta potek dela je mogoče vključiti podatke za obračunavanje, kode za obnovitev ali občutljiva navodila . Mnogi vas tudi opozorijo, če se vaše poverilnice pojavijo v znanih kršitvah podatkov, da jih lahko čim prej spremenite.
Napredna skupna raba je pogosto del plačljivih paketov, vendar je prava vrednost v nadzoru in vidnosti; ko gre za skladnost s predpisi ali kritične podatke, je sledljivost ključnega pomena . Če delate za organizacijo, preverite, kateri sistem za načrtovanje virov podjetja (ERP) je odobren, preden ga sami uvedete.
Začasna sporočila: kompromisna rešitev
Aplikacije za sporočanje, kot so WhatsApp, Telegram, Snapchat in Signal, ponujajo izginjajoča sporočila, kar je lahko uporabno v določenih situacijah; vendar to ni najbolj priporočljiva metoda . Kljub šifriranju od konca do konca še vedno obstaja tveganje zajetja (čeprav je to v nekaterih načinih mogoče blokirati) ali posredovanja, preden sporočilo poteče.
Če nimate druge možnosti, uporabite zasebne klepete in omogočite možnost izginjanja sporočil z najkrajšim možnim časovnim okvirom; na WhatsAppu je 24 ur preudarna nastavitev . Na Telegramu lahko odprete »skrivne klepete« in nastavite čase samodejnega brisanja; vedno dajte prednost najkrajšim časovnim okvirom.
Razdelite informacije in uporabite različne kanale
Klasična tehnika je razdelitev informacij na več delov, tako da nihče ne more rekonstruirati dostopa z enim samim sporočilom . Na primer: storitev, uporabniško ime in geslo, poslani ločeno in prek različnih kanalov.
Na ta način lahko podatke o storitvi pošljete po e-pošti, uporabniško ime prek sporočila in geslo prek drugega kanala; izogibajte se navzkrižnemu sklicevanju na sporočila, da preprečite puščanje namigov . Če nekdo prestreže en del, ne bo imel vseh potrebnih informacij za dostop.
Začasne povezave, ki se same uničijo
Obstaja kategorija spletnih orodij, posebej zasnovanih za enkratno deljenje gesel prek URL-jev s potekom veljavnosti; geslo ne potuje v navadnem besedilu, temveč v nadzorovanem toku . Njihovo varnost opredeljujeta dve ključni ideji: omejitev življenjske dobe gesla in omejitev števila ogledov.
En primer je Password Pusher (pwpush.com), ki vam omogoča, da ustvarite geslo ali prilepite obstoječe in ustvarite povezavo, ki poteče; sami se odločite, koliko dni bo delovalo in kolikokrat ga je mogoče odpreti . V idealnem primeru bi morali parametre nastaviti na najmanjšo možno mero: manj dni in manj ogledov pomeni manjšo izpostavljenost.
Ko ustvarjate povezavo, se izogibajte dodajanju konteksta geslu (nič takega kot »to je geslo osebe X z uporabnikom Y«); če nekdo prestreže URL, ne bo vedel, kje ga uporabiti . Kopirajte nastali naslov in ga delite prek izbranega kanala.
Pomembno obvestilo: Nekateri filtri za varnost e-pošte in sodelovanja (Microsoft 365, Gmail itd.) predhodno pregledajo povezave, da preverijo morebitno zlonamerno dejavnost; to lahko porabi oglede, tudi če prejemnik ni odprl URL-ja . Izberite možnost, ki je enakovredna »koraku obnovitve z enim klikom«, če je na voljo, da preprečite to samodejno uporabo.
Končno lahko prejemnik klikne URL in kopira geslo v odložišče, tudi ne da bi ga videl na zaslonu, odvisno od konfiguracije; dostop je tako omejen na eno samo, nadzorovano dejanje . Če potrebujete večjo varnost, to tehniko združite s pošiljanjem navodil »kje ga uporabiti« prek drugega kanala.
Nekatera orodja gredo še korak dlje in skrivnost šifrirajo v samem brskalniku, preden jo pošljejo strežniku; na ta način ponudnik nikoli ne vidi vsebine v navadnem besedilu . Tipičen potek dela je naslednji: brskalnik ustvari par ključev (javni in zasebni) in skrivnost šifrira lokalno.
Strežnik prejme le javni ključ in že šifrirano skrivnost; brez zasebnega ključa je shranjena vsebina neuporabna, tudi če nekdo dostopa do baze podatkov . Orodje nato ustvari URL, ki vključuje identifikator za skrivnost in informacije, ki jih odjemalec potrebuje za dešifriranje.
Ko prejemnik odpre povezavo, njegov brskalnik pridobi šifrirano datoteko blob in jo lokalno dešifrira z uporabo podatkov, vdelanih v URL; če izvirni URL ni na voljo, skrivnosti ni mogoče rekonstruirati . Nadzor poteka veljavnosti temelji na dveh pogojih: številu ogledov in pretečenem času, zaradi česar je datoteka nedostopna, ko je izpolnjen kateri koli od pogojev.
Nekatere implementacije vključujejo dnevnik ogledov za revizijo vsakega poskusa, tudi tistih, ki ne prikažejo skrivnosti, ker je potekla; ta sledljivost pomaga potrditi, ali jo je prejemnik prejel in kdaj . To je zelo praktična funkcija za podporne ekipe in skrbnike.
Tovrstne rešitve pogosto vključujejo načrte razvoja z integriranimi pripomočki, kot so generatorji gesel ali krajšalniki URL-jev, ki olajšajo distribucijo; običajno vključujejo tudi prevode in strani s pomočjo (Pogosta vprašanja, O nas), da dosežejo širše občinstvo . Vsaka malenkost pomaga, če vam omogoča, da delite manj, a bolje.
Bitwarden Send in pošiljanje šifriranih besedil/datotek
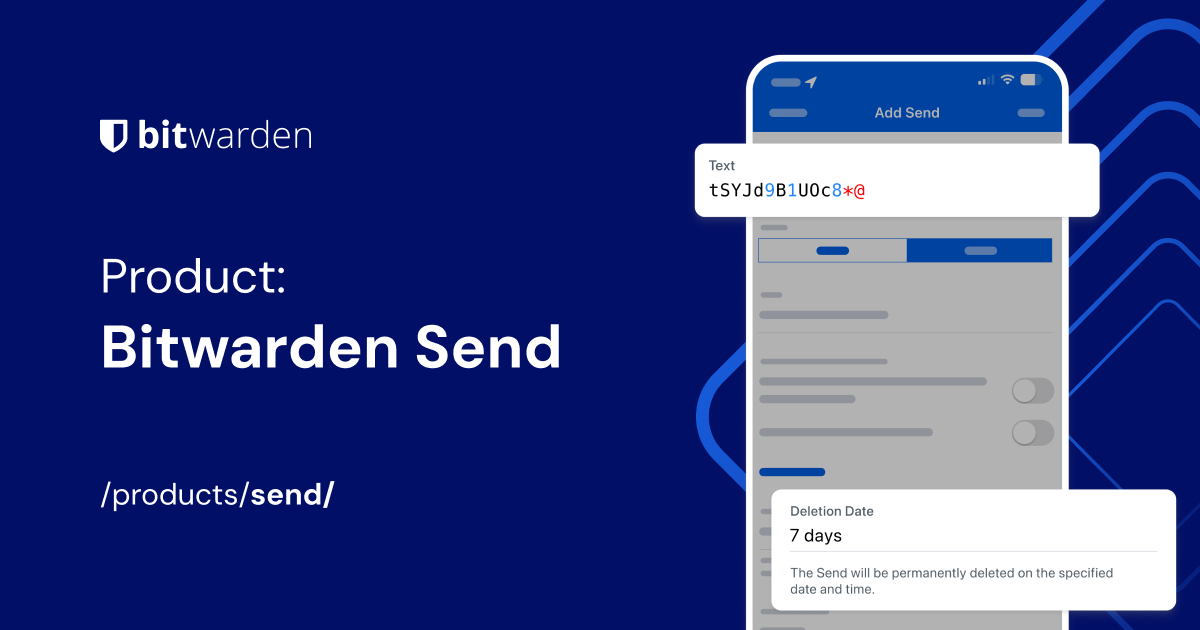
Druga priročna možnost je uporaba storitev, kot je Bitwarden Send, za varno deljenje popolnoma šifriranega besedila ali datotek; omogoča vam prenos poverilnic, poslovnih dokumentov ali občutljivih zapiskov z nadzorom dostopa . Njegov pristop poenostavlja pošiljanje neposredno drugi osebi, ne da bi vsebino razkrili tretjim osebam.
Te vrste orodij običajno ponujajo datume poteka veljavnosti, dodatno zaščito z geslom in omejitve prenosov; vedno konfigurirajte najkrajši čas in se izogibajte ponovni uporabi povezav . Če prejemnik ne potrebuje shranjevanja podatkov, je najbolje, da povezava poteče po prvem ogledu.
Praktičen primer: šifriran dokument, ki ga deli ekipa
Predstavljajte si, da ste šifrirali Officeov dokument z geslom in ga mora sodelavec odpreti; to geslo morate posredovati, ne da bi ga razkrili tretjim osebam . V tem primeru je dobra praksa, da datoteko pošljete prek običajnega poslovnega kanala, geslo pa prek začasne, samouničljive povezave.
Poleg tega prek drugega kanala sporoča, kam uporabiti to geslo (na primer ime datoteke ali mape); če nekdo prestreže URL ali dokument, ne pa obojega, ne bo mogel dostopati do vsebine . Gre za preprosto ravnovesje, ki doda resnično plast varnosti.
Tveganja, medsebojno povezani računi in identiteta
Sodobni računi hranijo osebne in bančne podatke, pogovore, fotografije in drugo; če nekdo pridobi dostop z nenadzorovanim, skupnim geslom, se lahko izdaja za vas ali stori goljufijo . Poleg tega je veliko storitev medsebojno povezanih, zato lahko ena kršitev sproži druge.
Izpostavljenost vpliva tudi na vaš ugled: kdor koli dostopa do vaših profilov, lahko objavlja v vašem imenu ali manipulira z vašimi podatki; zaščita dostopa pomeni zaščito vaše digitalne identitete . Zato je pomembno čim bolj zmanjšati kroženje poverilnic in izbrati metode, ki puščajo čim manjšo sled.
Kontrole in politike v podjetjih
V organizacijah bi moral biti standard čim manjša skupna raba prek upravljanih prostorov z dovoljenji, ki temeljijo na vlogah; uporaba gesel naj bi bila omejena na pooblaščene uporabnike in jim preprečena zapustitev domene . Ustrezna poslovna orodja omogočajo centralizirano uporabo teh pravilnikov.
Drug ključni nadzor je takojšen preklic, ko nekdo zapusti podjetje; prekinitev dostopa do poverilnic in virov bi morala biti avtomatiziran postopek . Vzporedno s tem je treba občasno pregledovati skupni dostop in odstranjevati vse, kar ni več potrebno.
Priporočen potek postopka z začasnimi povezavami
Za posebne primere se zelo dobro obnese robusten tok z enkratnimi povezavami in kratkim rokom veljavnosti; zmanjša časovno izpostavljenost in omeji število ljudi, ki lahko vidijo ključ . Zaporedje bi bilo:
- Ustvarite naključno geslo ali prilepite obstoječe v začasno polje orodja.
- Določite datum poteka veljavnosti po dnevih in ogledih. Nasvet: Dodajte dodaten ogled, če povezavo pregledate sami.
- Omogoči možnost, ki preprečuje samodejnim pregledovalnikom, da bi uporabljali poglede (enakovredno »obnovi z enim klikom«).
- Ustvarite povezavo in jo kopirajte v odložišče brez dodajanja konteksta storitve/uporabnika.
- URL pošljite prek enega kanala in prek drugega, kjer je to ustrezno.
Če to združite z omogočeno večfaktorsko avtentikacijo (MFA) na ciljnem računu, se tveganje drastično zmanjša; tudi če nekdo ukrade geslo, se ne bo mogel prijaviti brez drugega faktorja . In ne pozabite izbrisati povezave, ko je ne potrebujete več, če orodje to dovoljuje.
Ne glede na to, katero metodo izberete, je skupni cilj, da ne pustite trajnih sledi, da nadzorujete, kdo ima dostop, in da ga lahko kadar koli prekinemo. Če uvedete časovne omejitve, omejitve ogledov in ločite kanale, ste na pravi poti . S temi navadami in pravimi orodji deljenje gesla preneha biti igra ruske rulete in postane nadzorovan proces.
