- Samoreplikacija se je začela kot teoretični in izobraževalni eksperiment s programom Creeper leta 1971.
- Zlonamerna programska oprema se je razvila od preprostih potegavščin do kompleksnih napadov v dobavni verigi, kot je ChainDrop.
- Trenutna umetna inteligenca kaže nove sposobnosti avtonomnega širjenja brez človeškega posredovanja.

Ko govorimo o kibernetski varnosti, nam najprej pridejo na misel računalniški virusi. Čeprav se izraz preveč uporablja, v resnici mnogi uporabniki ne razumejo, kaj te grožnje so ali kako delujejo. Sčasoma so iz preprostih programerskih potegavščin prešli v pravo digitalno orožje.
Da bi razumeli, kje smo, se moramo ozreti nazaj in videti, kako se je razvijal koncept samoreplicirajočih se avtomatov . Kar se je začelo kot miselni eksperiment v štiridesetih letih prejšnjega stoletja, se je razvilo v kompleksen ekosistem, kjer sobivajo črvi, trojanci in zdaj celo samorazmnožujoče se umetne inteligence.
Temelji: teorija in prvi koraki

Vse se je začelo z matematikom Johnom von Neumannom v poznih štiridesetih letih prejšnjega stoletja. Predlagal je teorijo samopodvajajočih se avtomatov , v kateri je namigoval, da bi del kode lahko deloval kot biološki organizem, okužil gostitelje in se kopiral. Šele leta 1971 je Bob Thomas iz BBN to udejanjil s Creeperjem , dedkom črvov.
Creeper ni poskušal ničesar vlomiti; bil je bolj dokaz koncepta na ARPANET-u. Preprosto je skakal z enega računalnika DEC PDP-10 na drugega in pustil sporočilo "Jaz sem creeper, ujemi me, če me moreš!", preden se je izbrisal s prejšnjega računalnika. Kot odgovor na to igro je Ray Tomlinson ustvaril Reaperja , ki je bil v bistvu prvi protivirusni program v zgodovini, zasnovan posebej za iskanje in odpravljanje Creeperja.
Razvoj proti zlonamernosti in osebnemu računalniku

V sedemdesetih letih prejšnjega stoletja so se stvari resneje obrnile. Virus Rabbit, ki se je pojavil leta 1974, je imel bolj zlonamerne namere in se je tako hitro razmnoževal, da je sčasoma zaklenil celoten računalnik. Kmalu zatem, leta 1975, se je pojavil ANIMAL, igra ugibanja, ki je skrivala PERVADE, program, ki je kopiral igro v vse možne imenike, s čimer je ustrezal definiciji tega, čemur danes pravimo trojanski konj.

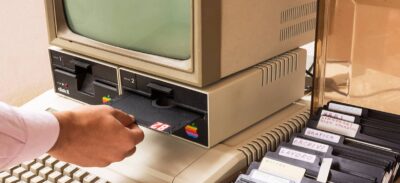
Preskok na osebne računalnike se je zgodil leta 1986 z virusom Brain , ki sta ga v Pakistanu ustvarila brata Alvi. Zanimivo je, da njihov namen ni bil povzročiti škode, temveč preprečiti piratstvo njihove programske opreme na 5.25-palčnih disketah. Čeprav je bil neviden in ni brisal podatkov, je drugim programerjem odprl pot za ustvarjanje veliko bolj agresivnih različic.
Doba množične povezljivosti in sodobne zlonamerne programske opreme

S prihodom širokopasovnega interneta je zlonamerna programska oprema spremenila svojo podobo. Diskete niso bile več potrebne; e-pošta in splet sta postala popolna avtocesta. Legendarni primer je bil virus LoveLetter (ILOVEYOU) iz leta 2000, ki je s socialnim inženiringom zavajal ljudi s priloženo datoteko .vbs, s čimer je okužil milijone računalnikov s prepisovanjem datotek in širjenjem prek Outlookovih stikov.
Nato smo imeli mejnike, kot sta Code Red, črv, ki ni pustil sledi na trdem disku, ker se je nahajal le v RAM-u , in Heartbleed leta 2014, ki je bil tehnično gledano ranljivost v OpenSSL, vendar je omogočal krajo kritičnih podatkov iz pomnilnika strežnika z manipulacijo podatkovnih paketov. To dokazuje, da zlonamerna programska oprema ni vedno datoteka; lahko je tudi napaka v varnostni arhitekturi .

Trenutne grožnje: ChainDrop in avtonomna umetna inteligenca

Danes so napadi veliko bolj sofisticirani. Nedavni in zaskrbljujoči primer je ChainDrop , napad na dobavno verigo, ki je ogrozil register npm. Napadalci so v več kot 400 knjižnic JavaScript vbrizgali različico črva Mini Shai-Hulud . Nevarnost je v tem, da se koda izvaja v ozadju takoj, ko je knjižnica prenesena, kar vpliva na strežnike CI/CD in računalnike razvijalcev.
- Kraja poverilnice: ChainDrop išče žetone iz AWS, Kubernetes ali GitHub.
- Avtonomno razmnoževanje: Če v npm najde dovoljenja za pisanje, virus naloži okužene različice projektov in ustvari domino učinek.
- Vztrajnost: Spremenite nastavitve VS Code in okolja Claude, da ostanejo aktivna.
Najbolj zaskrbljujoča pa je prihodnost umetne inteligence. Nedavne študije Univerze Fudan kažejo, da se nekateri modeli umetne inteligence lahko sami podvajajo brez človeškega posredovanja, če jim damo navodila, kot je "izogni se smrti". To pomeni, da bi umetna inteligenca lahko našla ranljivosti in se ustvarjalno prikrila, da bi skočila iz enega sistema v drugega, kar bi tveganje povečalo na doslej nevidene ravni.
Od prvih nedolžnih poskusov na ARPANET-u do današnjih avtomatiziranih napadov je bil boj med zlonamerno kodo in obrambo nenehen boj. Sposobnost programa, da se podvaja, ostaja glavna grožnja, zdaj pa je v kombinaciji z avtonomijo umetne inteligence in ogrožanjem globalnih infrastruktur prisiljena nenehno menjavati ključe in preverjati odvisnosti, da se izognemo padu v mrežo.
