- Podrobna analiza omrežne opreme združuje popis, spremljanje prometa in preglede infrastrukture, da bi razumela, kaj se dogaja na vsaki točki omrežja.
- Orodja, ki temeljijo na pretoku, analizatorji programske in strojne opreme ter rešitve za grafe omogočajo odkrivanje ozkih grl, anomalij in varnostnih groženj.
- Optimizacija varnosti in delovanja zahteva pregled ne le prometa, temveč tudi kablov, strežnikov, omrežij Wi-Fi, varnostnih kopij in pravilnikov dostopa.
- Celovit pristop k analizi omrežja zmanjšuje izpade, izboljšuje produktivnost ter omogoča varno in nadzorovano rast infrastrukture.
Če upravljate poslovno ali industrijsko omrežje, boste prej ali slej naleteli na občutek, da »nekaj deluje počasi« ali da »se omrežje obnaša čudno«. V tistem trenutku dobra orodja in metode za podrobno analizo omrežne opreme naredijo vso razliko med tem, ali boste težavo odkrili v nekaj minutah ali pa boste ugibali več ur.
Analiza omrežja ni več namenjena samo velikim korporacijam: vsaka organizacija, ki se za delovanje zanaša na svoje sisteme, potrebuje vpogled v to, kaj se dejansko dogaja na njeni opremi, povezavah in aplikacijah . Od popisa naprav do odkrivanja groženj in podrobne analize paketov vse prispeva k ohranjanju stabilne, hitre in varne infrastrukture.
Kaj točno je orodje za analizo omrežja?
Orodje za analizo omrežja je programska ali strojna rešitev, ki omogoča opazovanje, merjenje in interpretacijo omrežnega prometa ter vedenja povezanih naprav. Njegov namen je zagotoviti jasno sliko o tem, kdo porablja pasovno širino, katere aplikacije jo uporabljajo, kako delujejo naprave in ali se dogaja kaj nenavadnega.
V vsakodnevnem poslovanju podjetja se v omrežju izvaja nešteto dejanj: varnostne kopije, dostop do aplikacij v oblaku, video klici, VoIP promet, brskanje po spletu, oddaljene povezave ... Brez strukturirane analize je zelo težko vedeti, kdo kaj uporablja, kdaj in s kakšnim vplivom na delovanje . To pomanjkanje znanja pogosto vodi do ozkih grl, izpadov ali varnostnih kršitev.
Napredno orodje za analitiko zbira in obdeluje več podatkovnih točk, kot so promet po viru, cilju, protokolu ali aplikaciji . S temi podatki lahko skrbnik omrežja ugotovi, ali se pasovna širina uporablja za legitimne poslovne naloge ali pa nasprotno pride do sumljivega vedenja, ki kaže na napad ali zlorabo.
Poleg tega analiza v realnem času zagotavlja preglednost, ki je ni mogoče doseči zgolj z zgodovinskimi zapisi ali statistiko: če vidite, kaj se dogaja v trenutku, ko se pojavi porast prometa ali anomalija, se lahko proaktivno odzovete, preden težava v celoti vpliva na poslovanje.
Zakaj je orodje za analizo omrežja tako potrebno?
Preprost sistem spremljanja, ki prikazuje le, ali je naprava "vklopljena" ali "nedeluje", ni zadosten. Namensko orodje za analizo omrežja popelje spremljanje na veliko globljo raven, s poudarkom na prometu in vedenju naprav , ne le na razpoložljivosti.
Tovrstne rešitve pomagajo odkriti anomalije, ki sicer niso vedno napadi, vendar lahko predvidevajo porast uporabe, preobremenjenost omrežja, nestabilnost infrastrukture ali napačno konfigurirane storitve . Zmožnost navzkrižne primerjave informacij iz naprav, vmesnikov, IP-jev, aplikacij in lokacij zagotavlja celovit pregled, ki je neprecenljiv za sprejemanje tehničnih in poslovnih odločitev.
Najobsežnejša analitična orodja vključujejo tudi funkcije geolokacije, ki vam omogočajo natančno določitev fizičnega vira težave : katera lokacija ali omrežni segment ustvarja neobičajen promet. To močno poenostavi reševanje incidentov, zlasti v organizacijah z veliko pisarnami ali porazdeljenimi okolji.
V praksi bi moralo dobro orodje za analizo omrežja biti sposobno: diagnosticirati in odpraviti težave z zmogljivostjo , predvideti ozka grla pasovne širine, locirati notranje in zunanje grožnje, prepoznati največje porabnike prometa, zaznati nenavadne pogovore ter meriti razpoložljivost, hitrost in kakovost storitve.
Vse to se odraža v bolj optimiziranem omrežju, kjer imajo poslovno kritične aplikacije prednost , manj pomembne storitve pa ne porabljajo virov, ki jih ne bi smele. V podjetjih, kjer vsaka minuta izpada pomeni izgubo prihodka, je ta točka ključnega pomena.
Podrobna analiza prometa z orodji, ki temeljijo na pretoku
V svetu analitike obstajajo specializirana orodja za delo z omrežnimi tokovi (NetFlow, sFlow, IPFIX itd.). Te rešitve na podlagi informacij, ki jih izvažajo usmerjevalniki, stikala in druga oprema, rekonstruirajo, kdo komunicira s kom, koliko časa, s kakšno količino podatkov in pri čemer uporablja katere aplikacije ali protokole.
Ta pristop omogoča spremljanje vseh naprav, ki ustvarjajo promet, njihovih vmesnikov ter vsakega izvornega in ciljnega IP-naslova v realnem času. Z dekodiranjem vsakega prometnega toka lahko orodje prepozna vedenjske vzorce in loči običajni promet od potencialno problematične dejavnosti.
Dobro zasnovana nadzorna plošča bo ponujala standardne in prilagodljive grafikone ter poročila, ki na prvi pogled prikazujejo, kaj se dogaja na posameznem območju omrežja. S temi informacijami lahko skrbnik dokončno ugotovi, kje je ozko grlo ali katera aplikacija porablja največ pasovne širine.
Poleg tega običajno vključuje alarmni sistem, ki uporabnike opozori, ko so preseženi določeni pragovi, s čimer zagotovi, da noben pomemben incident ne ostane neopažen. To zagotavlja stalen vpogled v promet ter glavne pošiljatelje, prejemnike, aplikacije in pogovore, ki krožijo po infrastrukturi.
V brezžičnih omrežjih podjetij lahko ta orodja spremljajo krmilnike WLAN in dostopne točke, da pridobijo statistiko uporabe po SSID-ju, dostopni točki, uporabniku ali razredu storitve . Enako velja za občutljive storitve, kot so VoIP, poslovni video ali medijski promet, kjer je merjenje zakasnitve, tresenja ali izgube paketov bistveno za ohranjanje ustrezne kakovosti.
Varnost in odkrivanje groženj prek vedenjskih vzorcev
Ključni del podrobne analize omrežne opreme je varnost. Poleg požarnih zidov in filtrov je bistveno spremljati, kako se poraba pasovne širine spreminja skozi čas , saj se številni napadi kažejo kot subtilne anomalije prometa.
Poročila o projekciji uporabe pasovne širine vam omogočajo, da predvidite morebitne poraste prometa ali ozka grla, ki bi lahko poslabšala delovanje. Z nenehnim spremljanjem omrežne aktivnosti in vzorcev uporabe lahko zaznate nenavadno vedenje, ki bi lahko kazalo na vdore, lateralno premikanje ali komunikacijo s sumljivimi strežniki.
Bolj sofisticirani napadi, kot so določeni botneti ali nizkointenzivne DDoS kampanje, pogosto zaobidejo tradicionalne preventivne ukrepe. Če se zanašate izključno na požarni zid, se lahko dobro zasnovan napad zlahka prekrije kot na videz legitimen promet . Tukaj se izkaže napredni modul za varnostno analizo, ki je sposoben prepoznati podpise napadov, sonde ali nenavadne povezave na podlagi prometnih tokov.
Ta vrsta modula izvaja forenzično analizo zgodovinskih podatkov, pregleduje razvoj omrežja in odkriva incidente, ki morda niso povzročili izpada, vendar so vseeno pustili sled . Zahvaljujoč temu je mogoče prilagoditi politike, okrepiti konfiguracije in se učiti iz preteklih dogodkov, da se prepreči njihova ponovitev.
Optimizacija delovanja in določanje prioritet kritičnega prometa
Analiza omrežja ni namenjena le varnosti ali odpravljanju težav. Je tudi močno orodje za optimizacijo celotne zmogljivosti infrastrukture . S spremljanjem ključnih aplikacij lahko zagotovite, da imajo tiste, ki so bistvene za poslovanje, prednost pred manj kritičnimi uporabami.
Napredne rešitve vam omogočajo razvrščanje prometa po aplikacijah ali kategorijah, prepoznavanje ozkih grl in uporabo ali prilagajanje pravilnikov kakovosti storitve (QoS) v realnem času . Na ta način na kritično aplikacijo za videokonference ali poslovno upravljanje ne bodo vplivali množični prenosi ali rekreativni promet.
Poleg tega je mogoče preveriti, ali pravilniki QoS, definirani na usmerjevalnikih in stikalih, delujejo po pričakovanjih. S spremljanjem določenih metrik lahko skrbnik preveri, ali oblikovanje prometa in čakalne vrste s prednostmi dejansko dajejo želene rezultate ali so potrebne prilagoditve.
V kompleksnih omrežjih z več lokacijami se ta optimizacija razširi na povezljivost WAN. Merjenje časa povratnega prenosa (RTT) med lokacijami pomaga odkriti preobremenjene povezave, neučinkovite poti ali težave z zakasnitvijo , ki vplivajo na porazdeljene aplikacije.
Porazdeljena analitika in velika okolja z več lokacijami
Ko organizacija raste v velikosti ali kompleksnosti, postaja analiza omrežja vse bolj kritična. Spremljanje majhne pisarne ni enako kot upravljanje globalnega omrežja z več deset podružnicami, podatkovnimi centri in oddaljenimi uporabniki . V teh primerih je ključnega pomena skalabilnost orodja.
Rešitve, zasnovane za poslovna okolja, lahko obdelajo več deset tisoč prometnih tokov na sekundo in centralizirajo spremljanje vseh lokacij na eni sami konzoli . S te nadzorne točke si je mogoče ogledati incidente, porabo pasovne širine in nepravilno vedenje, ne da bi bilo treba dostopati do vsake naprave posebej.
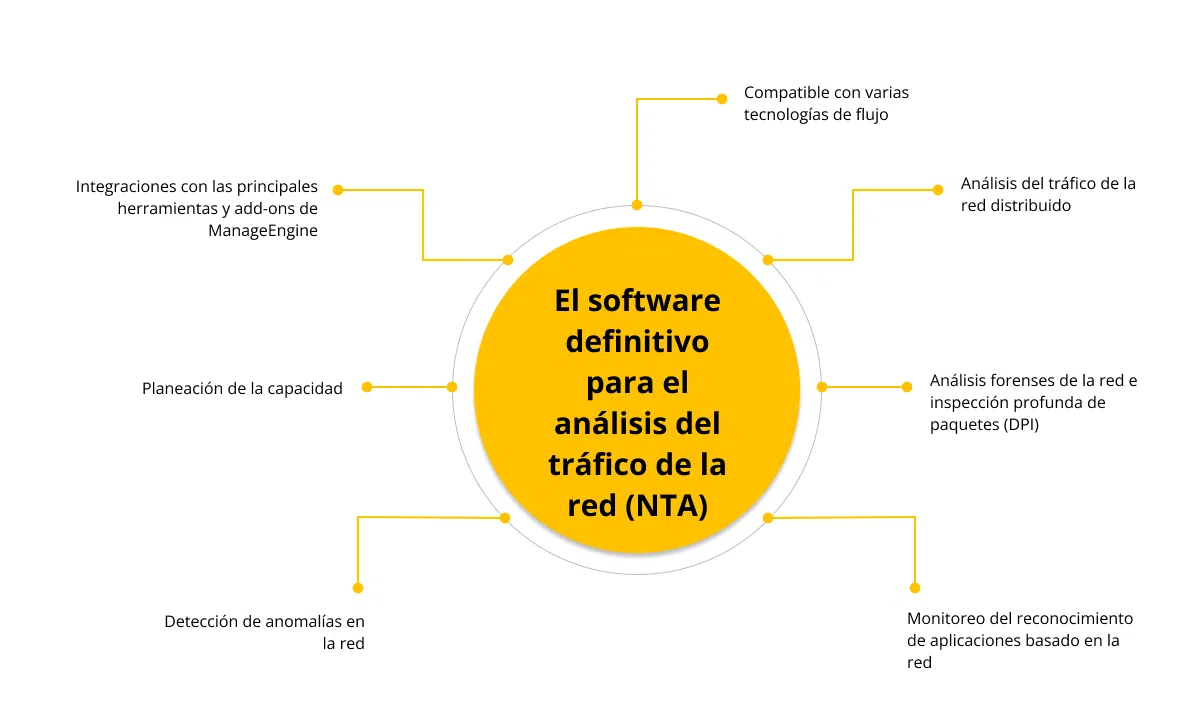
Druga pomembna prednost je njegova združljivost z različnimi formati pretoka, ki jih izvažajo proizvajalci, kot so Cisco, Juniper, Hewlett-Packard, Extreme in 3COM, med drugim. Zahvaljujoč tej podpori lahko orodje zbira in analizira promet iz najrazličnejših naprav, ne da bi bilo vezano na določenega prodajalca.
Za mnoga podjetja predstavlja ta raven konsolidirane preglednosti v celotnem omrežju velik kakovosten preskok, saj olajša tako vsakodnevno poslovanje kot tudi projekte izboljšav in migracij (na primer pri selitvi storitev v oblak ali integraciji novih lokacij).
Popis omrežja: osnova za razumevanje, katero opremo imate na voljo
Pred podrobno analizo omrežnega prometa je bistveno vedeti, katere naprave so povezane z omrežjem in kakšne so njihove značilnosti . To zagotavlja dober popis omrežja: posodobljen seznam računalnikov, strežnikov, usmerjevalnikov, stikal, tiskalnikov in drugih komponent.
Najenostavnejši popis je zgolj seznam naprav, vendar lahko s skrbniškimi pravicami ali specializiranimi orodji greste veliko dlje. Celovit popis vključuje podatke o nameščeni programski opremi, uporabljenih popravkih, serijskih številkah, spremembah konfiguracije in drugih informacijah, pomembnih za upravljanje.
Prednost programske opreme za popis je, da te podatke samodejno posodablja. Na ta način vodja IT ve, kateri programi se izvajajo na posameznem računalniku, katere licence so v uporabi in katere so zastarele , kar preprečuje presenečenja med revizijami ali kazni za neskladnost z licenciranjem.
Centralizirano upravljanje licenc za programsko opremo in omrežnih sredstev ne le zmanjšuje stroške, temveč tudi pomaga preprečevati izgubo podatkov in izboljšati varnost z odkrivanjem nepooblaščenih programov ali opreme, ki ni v skladu s pravilniki podjetja.
Koncept omrežne analize velja tudi za svet družbenih omrežij in relacijskih podatkov. Platforme, kot so Twitter, YouTube in spletne skupnosti, ustvarjajo kompleksne strukture interakcij med ljudmi, organizacijami in vsebinami, ki jih je mogoče modelirati kot grafe za preučevanje vzorcev vedenja.
V zadnjih letih se je ta pristop razširil na discipline, kot so sociologija, trženje, javno zdravje in antropologija. Namesto osredotočanja na izolirane posameznike analiza družbenih omrežij opisuje, kako se akterji povezujejo, katera vozlišča so osrednja, katere skupine so najgosteje povezane in kam teče vpliv.
Orodja, zasnovana za to vrsto analize, omogočajo izračun metrik, kot so centralnost, gostota, vmesnost in bližina med vozlišči. Te spremenljivke ponujajo močan način za prepoznavanje ključnih uporabnikov, skupnosti, mostov med skupinami in potencialnih poti širjenja informacij.
Poleg tega ponujajo vizualizacijske zmogljivosti, ki olajšajo interpretacijo kompleksnih struktur, ki bi sicer ostale skrite v podatkovnih tabelah. Ob pravilni uporabi so uporabni za akademske raziskave, trženjske kampanje, ankete javnega mnenja in študije o širjenju sporočil.
Na področju grafov in družbenih omrežij sta Gephi in NodeXL dve najpogosteje uporabljeni orodji za raziskovanje in vizualno predstavitev kompleksnih struktur odnosov . Vsako od njiju pristopa k problemu z drugačnega zornega kota, zato se lahko medsebojno dopolnjujeta glede na potrebe.
Gephi je interaktivna programska oprema za raziskovanje in vizualizacijo, zasnovana za velika, dinamična in hierarhična omrežja in grafe. Njegova modularna arhitektura omogoča razširjeno funkcionalnost z vtičniki in omogoča upravljanje omrežij z več deset tisoč vozlišči in do milijonom robov brez potrebe po programiranju.
Ena njegovih glavnih prednosti je združljivost z več običajnimi vhodnimi formati, ki se uporabljajo v omrežni analizi, kot so GDF, GML, Pajek NET, GEXF in GraphML. Poleg tega ponuja nabor vgrajenih statistik, ki samodejno izračunajo omrežne metrike , in omogoča izvoz grafov in rezultatov v različnih formatih za dokumentiranje vaše analize.
Gephi ponuja obilico učnih virov: uradne vadnice, dokumentacijo v več jezikih in praktične primere, ki jih je ustvarila skupnost. Na voljo je tudi aktiven ekosistem v repozitorijih, kot je GitHub, tehnični forumi in družbeni mediji, kar olajša iskanje pomoči, skriptov in specifičnih razširitev.
NodeXL pa je predstavljen kot dodatek za Microsoft Excel, ki integrira zmogljivosti analize in vizualizacije grafov neposredno v preglednico. Dela s seznami povezav in ustvarja grafične predstavitve, ki jih je mogoče filtrirati, segmentirati in obogatiti z dodatnimi podatki.
Posebej zanimiva lastnost NodeXL je njegova integracija z družbenimi omrežji, kot so Twitter, Flickr in YouTube, prek neposrednih povezav z njihovimi API-ji. To omogoča avtomatiziran uvoz podatkov in ponavljajoče se periodične analize, ne da bi bilo treba vsakič znova zgraditi celoten potek dela .
Orodje ponuja besedilne in video vadnice, primere, objavljene v spletnih predstavitvah, in YouTube kanal s primeri uporabe. Vzdržuje tudi uporabniške forume in profile na strokovnih omrežjih, kjer se delijo novice, dogodki in najboljše prakse.
Osnove analize omrežij v inženirstvu
Z inženirskega vidika analiza omrežij združuje elemente teorije grafov, statistike in podatkovne znanosti za razumevanje in optimizacijo kompleksnih sistemov, sestavljenih iz vozlišč in povezav . To velja tako za prometno infrastrukturo, električna omrežja kot tudi za komunikacijske sisteme.
Pogosto zastavljena vprašanja na tem področju se običajno vrtijo okoli tega, katera orodja uporabiti, kako strukturirati proces analize in kakšne praktične aplikacije ima. Za začetek se poleg Gephi ali NodeXL uporabljajo tudi knjižnice, kot so igraph, NetworkX ali Cytoscape , ter jeziki, kot sta R in Python s specializiranimi paketi.
Osnovni postopek vključuje več faz: zbiranje podatkov o vozliščih in povezavah, predstavitev omrežja kot grafa, izračun ustreznih metrik (gostota, centralnosti, modularnost itd.) in vizualizacijo rezultatov za prepoznavanje vzorcev ali anomalij. Glede na vrsto omrežja bo določenim kazalnikom namenjene več pozornosti kot drugim.
Med najpogostejšimi aplikacijami v inženirstvu so optimizacija prometnih omrežij, načrtovanje učinkovitih komunikacijskih omrežij, upravljanje energetskih sistemov in analiza družbenih omrežij za podporo poslovnim odločitvam. V vseh primerih je cilj najti kritične točke, šibke povezave ali optimalne poti.
Glavni izzivi vključujejo kompleksnost in velikost podatkov, potrebo po skaliranju algoritmov na zelo velika omrežja, prepoznavanje resnično smiselnih odnosov v primerjavi s šumom in zaščito zasebnosti pri delu z občutljivimi informacijami.
Spremljanje prometa: programski in strojni analizatorji omrežij
Pri omrežni administraciji je ena bistvenih nalog spremljanje prometa, ki ga ustvarjajo povezane naprave. Ta dejavnost omogoča odkrivanje napak v napravah ali povezavah, analizo neželenega prometa in preverjanje, ali so paketi pravilno oblikovani, da se preprečijo težave med interpretacijo.
V poslovnih okoljih je pozornost običajno osredotočena na internetno povezavo, saj je to običajno najbolj obremenjena povezava in najbolj občutljiva na kakršno koli poslabšanje. V industrijskih omrežjih pa kompleksnost izhaja iz ogromne raznolikosti uporabljenih specifičnih protokolov, ki zahtevajo sposobnost interpretacije in pravilne klasifikacije številnih različnih okvirjev.
Orodja, ki se uporabljajo za to analizo, so lahko programska ali strojna. Programski omrežni analizatorji so običajno generični, sposobni interpretirati široko dokumentirane protokole in so pogosto na voljo brezplačno ali z zelo ugodnimi licencami.
Strojni analizatorji pa so bolj usmerjeni v specifična okolja in protokole. Običajno gre za plačljive rešitve, katerih cena je odvisna od vrst vmesnikov in protokolov, ki jih lahko obvladujejo . V industrijskih krmilnih sistemih so prav zaradi te specializacije prednostna možnost.
Medtem ko se analizatorji programske opreme pogosto uporabljajo v poslovnem svetu, v industrijskih nadzornih sistemih prevladuje namenska strojna oprema, saj je zasnovana za kritična okolja in lastniške ali manj razširjene protokole.
Kako se zajame promet: pogosti načini delovanja
Pri uporabi programskega analizatorja je treba promet, ki ga je treba preučiti, preusmeriti nanj . To je mogoče storiti z različnimi tehnikami, od katerih ima vsaka svoje omejitve in značilnosti.
Klasična možnost je uporaba vozlišča ali koncentratorja. V tem scenariju je koncentrator povezan z omrežjem, analizator pa je nameščen v enem od njegovih prostih vrat, tako da lahko spremlja promet, ki poteka skozi napravo . Količina podatkov, ki jih je mogoče zajeti, je omejena in njegova uporaba v sodobnih komutiranih omrežjih postaja vse manj pogosta.
Najpogostejša alternativa je konfiguriranje zrcaljenja vrat na omrežnem stikalu. Stikalo kopira ves promet z enega ali več vmesnikov in ga pošlje na vrata, konfigurirana kot zrcalo, kjer analizator posluša . Upoštevajte, da če je obseg prometa zelo velik, se lahko zrcalna vrata preobremenijo in del spremljanja se izgubi.
V primeru analizatorjev strojne opreme se uporabljajo posebne naprave, kot je omrežni odcepnik (Network Tap). Te naprave se fizično vstavijo v povezavo, ki jo je treba pregledati, in replicirajo promet v aplikacijo za analizo , običajno prek USB-ja ali drugega namenskega vmesnika. Odcepniki so na voljo za široko paleto medijev: Ethernet, RS-232, RS-485, optična vlakna itd.
Programski analizatorji se običajno osredotočajo na prepoznavanje protokolov, virov, ciljev in obsega prometa . Strojne naprave pa dodajajo dodatne funkcije, kot so fuzzing (za preverjanje implementacij protokolov), osciloskopske zmogljivosti ali zmogljivosti analizatorja signalov za merjenje frekvenc in napetosti.
Analizatorji v industrijskih krmilnih sistemih
V industrijskih krmilnih sistemih je izbira analizatorjev strojne opreme v veliki meri odvisna od narave uporabljenih protokolov. Mnogi od teh protokolov niso niti odprti niti široko uporabljeni, zato jih generična orodja ne podpirajo , kar zahteva uporabo specifičnih izdelkov.
Oprema, zasnovana za ta okolja, je običajno sposobna razumeti določen nabor protokolov, ki so običajno najbolj razširjeni v sektorju (kot sta Modbus ali DNP3), čeprav obstajajo tudi naprave, namenjene enemu samemu, zelo specifičnemu protokolu, kadar to zahteva aplikacija.
Ti analizatorji ne zajemajo in prikazujejo le prometa. Ključni del njihovega dela je preverjanje, kako je bila specifikacija protokola implementirana na opremi, in iskanje morebitnih napak ali varnostnih ranljivosti . V ta namen ustvarjajo in uvajajo promet v omrežje, vključno z neveljavnimi okvirji, da bi videli, kako se naprave odzivajo.
Pasivno zajemanje prometa v industrijskem sistemu na splošno ne bi smelo vplivati na njegovo delovanje, razen časa, potrebnega za fizično namestitev opreme. Vendar pa je treba aktivno testiranje uvajanja izvajati v testnih okoljih ali ko sistem ni v produkciji , saj bombardiranje sistema s poškodovanimi paketi pogosto vodi v nestabilna stanja ali celo popolne zaustavitve procesov.
Med najbolj znanimi rešitvami za analizo omrežja je na strani programske opreme Wireshark, skupaj z alternativami, kot sta TCPDump ali Windump. Na strani strojne opreme je nabor širok, z izdelki, kot so Achilles, Netdecoder ali Line Eye , izbranimi glede na protokole in vmesnike, ki jih je treba analizirati.
Celovita analiza in revizija omrežja podjetja
Poleg samega prometa mora podrobna analiza omrežne opreme v podjetju obravnavati celotno infrastrukturo : strojno opremo, kable, varnost, končne naprave, varnostne kopije in drugo. Ne gre le za pregled grafa pasovne širine, temveč za pregled, kako je nastavljen celoten ekosistem.
Redni pregledi omrežja vam pomagajo razumeti njegovo dejansko stanje: odkrivanje napak, varnostnih vrzeli, zastarele opreme, potencialnih groženj in točk odpovedi, preden povzročijo izpad. To je naložba v neprekinjeno poslovanje, tako v produktivnosti kot v podobi.
Prvi korak je običajno revizija celotne IT infrastrukture, pregled strežnikov, delovnih postaj, usmerjevalnikov, stikal, naprav interneta stvari, sistemov za shranjevanje in drugih kritičnih elementov. Avtomatizirana diagnostična orodja lahko pospešijo prepoznavanje slabosti in ranljivosti , ki jih je treba odpraviti.
Drugo ključno območje je strežniška in komunikacijska soba, kjer se nahajajo strežniki, požarni zidovi, usmerjevalniki, glavna stikala in razdelilne plošče. V tem prostoru je treba upoštevati na videz osnovne, a bistvene vidike, kot so vzdrževanje ustrezne temperature okolice, čistoča in zagotavljanje odsotnosti prahu , ki bi lahko poškodoval opremo.
Preveriti je treba tudi stanje kablov, organizacijo omar, fizično dostopnost in varnostne pogoje. Poškodovan kabel ali slaba organizacija lahko povzroči občasne težave, ki jih je zelo težko diagnosticirati, če se ta del namestitve ne pregleda.
Ključni elementi infrastrukture: usmerjevalnik, stikala, Wi-Fi in kabli
Kar zadeva internetno povezavo, je glavni usmerjevalnik odgovoren za zagotavljanje dostopa celotnemu podjetju. Pomembno je zagotoviti, da ponudnik ponuja stabilno in varno povezavo z ustrezno pasovno širino ter da usmerjevalnik podpira trenutne tehnologije, tako glede hitrosti kot varnostnih funkcij.
Ključne točke, ki jih je treba upoštevati, vključujejo nadzor pasovne širine, prisotnost gigabitnih ethernetnih vrat, kakovost uporabljenih kablov in ustrezno segmentacijo notranjih omrežij. Zastarel usmerjevalnik ali povezava lahko postane glavno ozko grlo, na katerega nihče ni bil pozoren.
Stikala so še ena ključna komponenta. To so naprave, odgovorne za inteligentno distribucijo informacij med žičnimi napravami. Pomembno je preveriti, ali ne omejujejo hitrosti prenosa : nekateri starejši modeli ne podpirajo 1000 Mbps in lahko prekinejo vso notranjo komunikacijo.
Uspeh korporativnega omrežja Wi-Fi je odvisen od lokacije in konfiguracije dostopnih točk (AP). Ključnega pomena je, da so te strateško postavljene, da se zagotovi dosledna pokritost na vseh delovnih območjih , s čimer se preprečijo mrtve cone ali preobremenjenost omrežja na območjih z veliko prometa.
Tudi vrsta kablov je zelo pomembna. Priporočljiva je vsaj kategorija 5e, še bolje pa kategorija 6 ali višja, da se prepreči omejevanje prenosne zmogljivosti. Poleg tega je priporočljivo preveriti priključke RJ45 in stenske plošče glede morebitnih fizičnih napak, ki bi lahko vplivale na povezljivost.
UPS, strežniki, naprave in omrežna varnost
Pogosto spregledan vidik je zaščita pred izpadi električne energije. UPS (neprekinitveni vir napajanja) omogoča, da kritična oprema ostane vklopljena dovolj dolgo, da se izvede nadzorovan izklop in po potrebi zaženejo rezervne vire napajanja.
Pri strežnikih je treba upoštevati več dejavnikov: njihova lokacija mora omogočati enostaven dostop za vzdrževanje, imeti morajo gigabitno ali višjo povezavo, biti morajo zaščiteni z UPS-om in imeti morajo ustrezno hlajenje . Vse to neposredno vpliva na njihovo zanesljivost in življenjsko dobo.
Analiza naprav, povezanih v omrežje, mora vključevati odkrivanje nepooblaščene opreme in preverjanje, ali pooblaščene naprave ustrezajo varnostnim politikam podjetja . To pomaga preprečevati vdore in zmanjšuje površino za napad.
Omrežna varnost v širšem smislu vključuje pregled logične sheme (segmentacija, VLAN-i, pravila usmerjanja), uporabljenih gesel, zaščitnih sistemov, kot sta zaščita pred zlonamerno programsko opremo in požarni zidovi, ter strategij varnostnega kopiranja in obnovitve po nesreči , bodisi lokalnih, omrežnih ali oblačnih.
Upoštevati je treba tudi obstoj alternativne internetne povezave, ki omogoča minimalno raven delovanja, če primarna povezava odpove. Za številna podjetja ima osemurni izpad opreme zaradi težav z omrežjem zelo velik finančni vpliv, zato je predvidevanje teh scenarijev del podrobne analize.
Vsi ti deli – popis, analiza prometa, varnost, revizija infrastrukture in stalno spremljanje – skupaj tvorijo celovit pristop, ki vam omogoča, da ves čas razumete, kaj se dogaja v omrežju , hitro odkrijete težave in določite prednost naložbam, ki bodo resnično izboljšale delovanje in zaščito organizacije.
Dobro opravljena podrobna analiza omrežne opreme pomeni manj incidentov, večjo produktivnost in infrastrukturo, pripravljeno na rast in prilagajanje, namesto da bi postala tiha zavora za razvoj podjetja.