- Sistem DNS deluje kot temeljni prevajalnik interneta, ki pretvarja domenska imena v naslove IP, da omogoči povezljivost.
- Analiza poizvedb DNS vam omogoča odkrivanje vsega, od težav z zmogljivostjo in napak v konfiguraciji do naprednih napadov, kot je tuneliranje.
- Za diagnosticiranje zdravja omrežja so na voljo tako osnovna konzolna orodja kot napredna programska oprema za analizo paketov.
Verjetno ste to že doživeli: poskušate dostopati do spletnega mesta in stran ostane prazna, se nalaga celo večnost ali pa preprosto prikaže sporočilo o napaki, ki ga ne razumete. Večina od nas sploh ne ve, da DNS obstaja, toda ko ta odpove, je glavni krivec za uničeno spletno izkušnjo. Ne gre le za to, da se nekaj ne naloži; napake pri razločevanju imen so lahko simptom težave s konfiguracijo ali v najslabšem primeru varnostne ranljivosti.
Ne glede na to, ali vodite podjetje, imate spletno stran ali ste preprosto uporabnik, ki želi nadzorovati svojo internetno povezavo, je poznavanje analize prometa DNS bistvenega pomena. Ni vam treba biti računalniški strokovnjak, da bi začeli brskati in odkrivati, kaj se dogaja v ozadju. Spodaj bomo razčlenili vse, kar morate vedeti za diagnosticiranje in optimizacijo vaše povezave z uporabo določenih orodij, od najpreprostejših ukazov do najpoglobljenejše analize paketov.

Kaj točno je DNS in zakaj bi nas to moralo zanimati?
Da bi se izognili zmedi, je sistem domenskih imen (DNS) v bistvu internetni telefonski imenik. Računalniki ne razumejo imen, kot je »google.com«, temveč številke, imenovane IP-naslovi. DNS ta človeku berljiva imena pretvori v numerične IP-naslove, tako da vaš brskalnik ve, kam mora iti. V tem ekosistemu obstajata dva glavna akterja: avtoritativni strežniki, ki shranjujejo uradne podatke o domenah, in rekurzivni razreševalci, ki jih uporabljamo za poizvedovanje po domenah.
Ko ta sistem deluje gladko, vse deluje brezhibno. Če pa je DNS počasen ali napačno konfiguriran, boste opazili, da se storitve prenehajo odzivati ali da brskanje postane neenakomerno. Poleg tega je to ključna varnostna točka; kibernetski kriminalci lahko z ugrabitvijo ali ponarejanjem DNS-a vas preusmerijo na lažno spletno mesto in vam ukradejo podatke, ne da bi se tega sploh zavedali.
Vse napake niso enake. Včasih gre le za hitrost, drugič pa storitev popolnoma izpade. Med najpogostejšimi težavami so zakasnitev pri ločljivosti , zaradi katere se spletna mesta začnejo nalagati dlje časa, in popolni izpadi strežnika DNS, zaradi katerih ostanete popolnoma brez interneta, tudi če imate signal Wi-Fi.
Prisotne so tudi konfiguracijske napake, zaradi katerih so nekatera iskanja sistematično neuspešna. Posebej nevarna težava je tuneliranje DNS , tehnika, pri kateri napadalci skrijejo ukradene podatke ali zlonamerne ukaze v na videz običajnih poizvedbah. To je še posebej prikrito, ker mnogi osnovni protivirusni programi pogosto ne zaznajo prometa DNS.

Orodja in ukazi za analizo omrežja
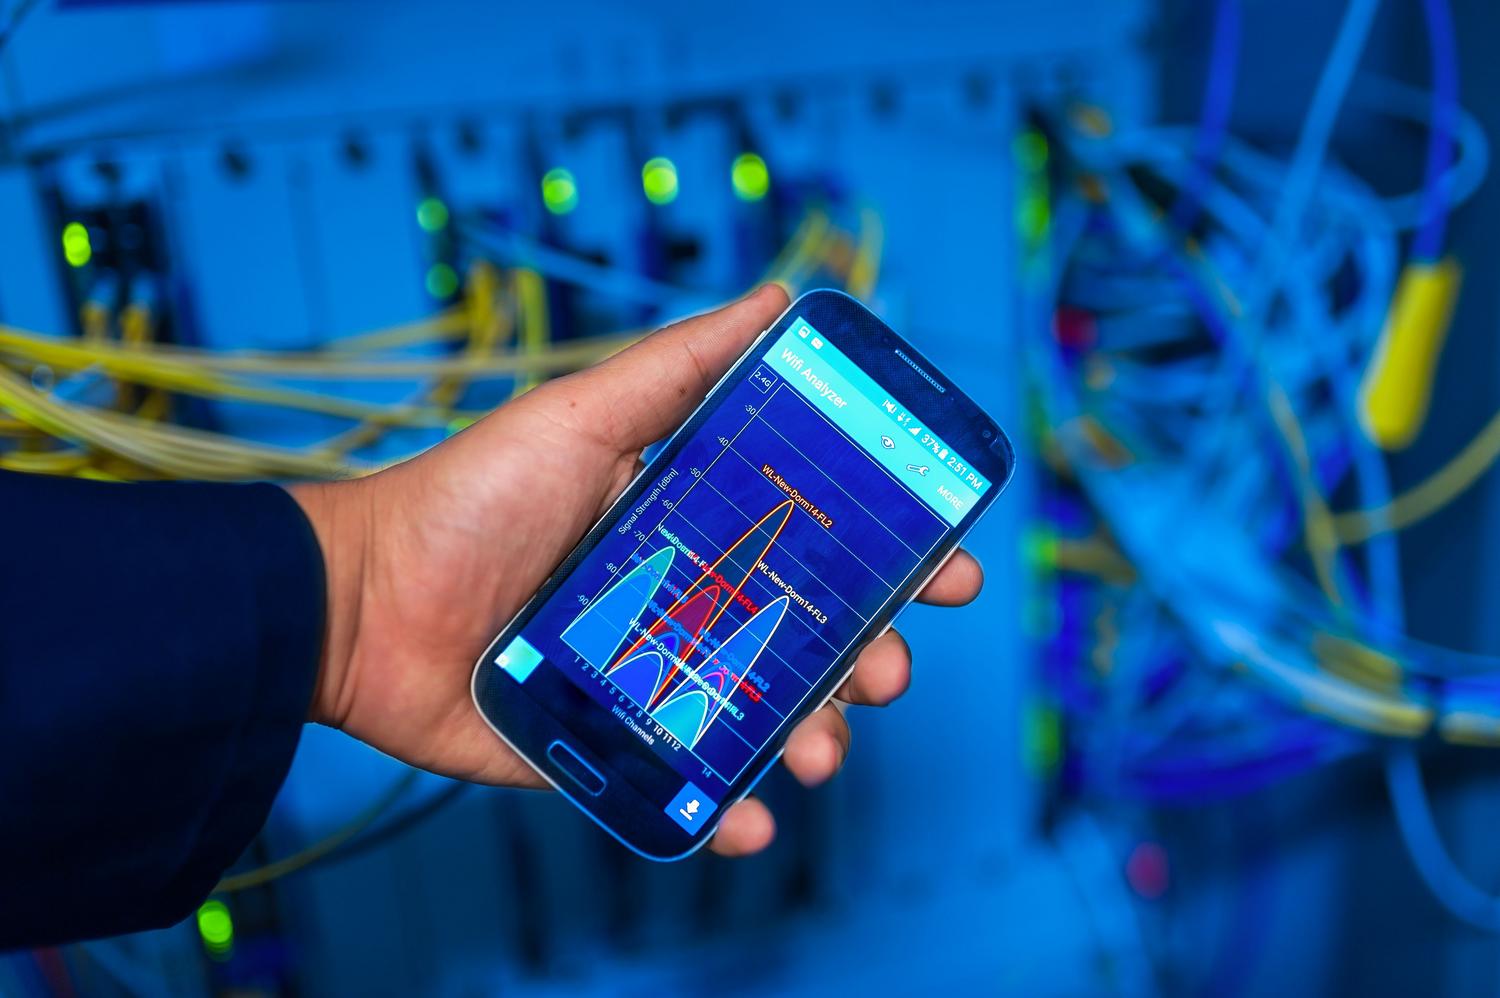
Če želite začeti z raziskovanjem, vam ni treba kupiti drage programske opreme. Operacijski sistem sam vključuje odlična diagnostična orodja. Za začetek je ukaz ping najosnovnejši način, da vidite, ali se gostitelj odziva in koliko časa traja, zato je ključnega pomena razumevanje pomena ukaza ping in zakasnitve v vaši povezavi . Če želite iti še dlje in videti natančno pot, ki jo podatki uberejo, vam bosta tracert (v sistemu Windows) ali traceroute (v sistemu Linux/Mac) prikazala vsak skok in vsak usmerjevalnik, skozi katerega paket prehaja.
Za težave, specifične za DNS, je ukaz nslookup bistvenega pomena, saj omogoča poizvedovanje po zapisih in ogled IP-naslova, na katerega kaže domena. Drugi uporabni ukazi vključujejo ipconfig (Windows) ali ifconfig (Linux) za pregled konfiguracije TCP/IP in netstat za analizo aktivnih povezav v računalniku. Če iščete nekaj bolj profesionalnega, je Wireshark zlati standard; omogoča vam zajemanje prometa v realnem času in filtriranje samo zahtev DNS, da iščete sumljive vzorce ali nenavadne domene.
Kako ugotoviti, ali vas nekdo sledi ali vohuni
Varnostni strokovnjaki uporabljajo preprost trik: analizirajo odhodne poizvedbe DNS. Če pri uporabi Wiresharka vidite, da vaš računalnik pošilja zahteve izjemno dolgim domenam , polnim naključnih znakov in številk, je zelo verjetno, da zlonamerna programska oprema pošilja podatke prek tuneliranja. Prav tako je to rdeča zastavica, če je promet velik v času, ko nihče ne bi smel uporabljati svojega računalnika, na primer ob 3.00 zjutraj.
Če želite preveriti, ali je bila vaša konfiguracija spremenjena, lahko uporabite spletna mesta, kot je DNSLeakTest. Če vidite, da vaše poizvedbe rešujejo strežniki, ki jih ne prepoznate ali se ne ujemajo s strežniki vašega ponudnika internetnih storitev, ste morda žrtev napada s preusmeritvijo . V teh primerih je najbolje, da spremenite nastavitve DNS v zaupanja vredne, kot so Googlove (8.8.8.8) ali Cloudflarejeve (1.1.1.1).

Proces razmnoževanja in kako ga spremljati
Ko spremenite zapise DNS svojega spletnega mesta ali premaknete strežnik, se izvede širjenje DNS. To je čas, ki ga vsi strežniki po vsem svetu potrebujejo, da izvedo, da se je vaš naslov spremenil. Ta postopek lahko traja do 48 ur , v tem času pa bodo nekateri uporabniki videli staro spletno mesto, drugi pa novo.
Da bi se izognili frustrirajočemu čakanju, vam spletna orodja, kot sta WhatsMyDNS ali DNSMap, omogočajo ogled stanja širjenja iz različnih držav v realnem času. Preverjanje lahko prisilite tudi z ukazno vrstico z ukazom `dig` , ki je naprednejši od `nslookup` in ponuja veliko natančnejše podrobnosti o dnevnikih.
Strategije za izboljšanje varnosti in učinkovitosti
Ko analizirate svojo povezavo in ugotovite težave, je čas za optimizacijo. Za preprečevanje manipulacije podatkov je idealno implementirati DNSSEC , ki odgovorom doda plast digitalne avtentikacije. Poleg tega lahko konfiguracija omejevanja hitrosti na strežnikih pomaga ublažiti porazdeljene napade zavrnitve storitve (DDoS).
Kar zadeva zmogljivost, upravljanje prometa z geo-usmerjanjem in uporaba redundantnih konfiguracij zagotavlja, da v primeru okvare enega strežnika takoj prevzame varnostno kopijo. Ne pozabite vedno posodabljati vdelane programske opreme usmerjevalnika in po možnosti izboljšati povezave z zamenjavo usmerjevalnika , saj ima osnovna oprema, ki jo zagotavljajo ponudniki internetnih storitev, pogosto zelo omejene možnosti konfiguracije.

Glavni koraki za reševanje kakršnih koli težav z omrežjem
Ko se soočite s težavo, je najbolje slediti strukturiranemu pristopu. Najprej opredelite obseg: Ali se dogaja samo eni napravi ali celotni pisarni? Nato prijavite težavo in s poskusi in napakami v nadzorovanem okolju raziščite temeljni vzrok. Ko najdete rešitev, spremembe uvajajte postopoma , da se izognete morebitnim okvaram drugih naprav.
Mnogi ljudje pozabijo na dokumentacijo. Če si zabeležite, kaj je šlo narobe in kako je bilo odpravljeno, prihranite čas, ko se naslednjič zgodi ista stvar. Koristno je tudi uporabiti pristope, ki temeljijo na modelu OSI , pri čemer analizirate povezavo od fizične plasti (kabli) do aplikacijske plasti, da izključite mehanske težave, preden krivite programsko opremo.
Vzdrževanje zdrave povezave vključuje kombinacijo stalnega spremljanja s konzolnimi orodji, uporabo varnih strežnikov DNS in proaktiven pristop k odkrivanju anomalij v podatkovnem prometu. Z obvladovanjem analize poizvedb in razumevanjem širjenja sprememb ne le izboljšate hitrost brskanja, temveč tudi zaščitite svojo zasebnost pred nevidnimi tehnikami sledenja.
