- E-pošta je glavni vektor napada, zato mora varnost temeljiti na več tehničnih in organizacijskih plasteh.
- Preverjanje pristnosti domene, umetna inteligenca za zaznavanje groženj in večfaktorska autentifikacija, odporna na lažno predstavljanje, so bistveni stebri vsake rešitve.
- Nenehno usposabljanje uporabnike spremeni v aktivno obrambo pred lažnim predstavljanjem in drugimi tehnikami socialnega inženiringa.
- Jasne politike, arhiviranje, pregledi in centralizirano upravljanje zagotavljajo dosledno in trajnostno zaščito e-pošte skozi čas.
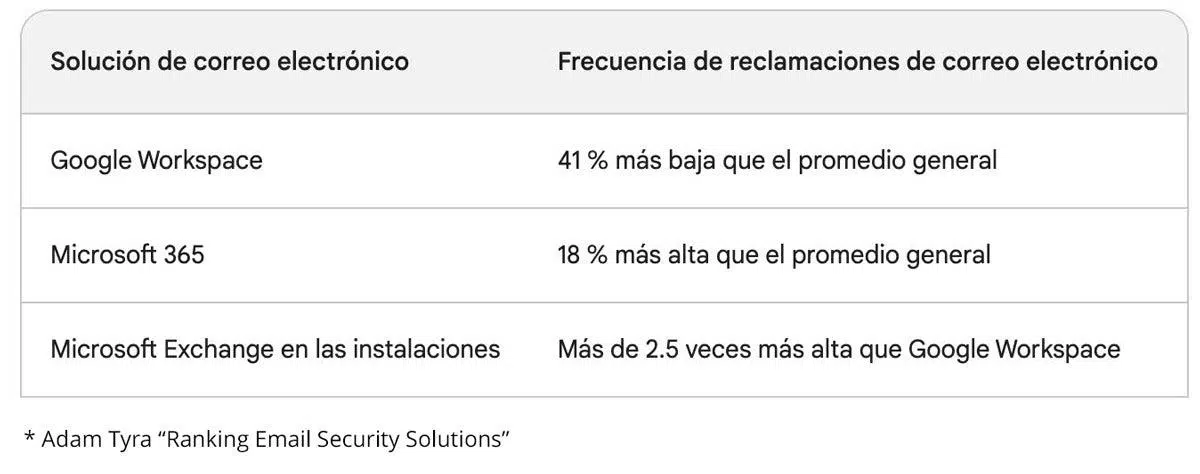
E-pošta ostaja najpogosteje uporabljen komunikacijski kanal v podjetjih , hkrati pa je tudi priljubljena vstopna točka za kibernetske kriminalce. Lažno predstavljanje, zlonamerna programska oprema, finančne goljufije, kraja poverilnic in kršitve podatkov se pogosto začnejo s preprostim e-poštnim sporočilom, ki ga nekdo odpre brez večjega premisleka. Zato je ključnega pomena vedeti, kako prepoznati goljufiva e-poštna sporočila.
Če se vaša organizacija zanaša zgolj na osnovne filtre ponudnikov e-pošte in pristop »bodite previdni«, se igrate z ognjem. Danes potrebujete rešitev za varnost e-pošte, ki združuje napredno tehnologijo, jasne postopke in stalno usposabljanje za vaše uporabnike. V naslednjih razdelkih boste videli podroben pregled obstoječih groženj, najboljših praks, ki jih uporabljajo vodilni v panogi, in specifičnih tehnologij, ki jih morate uvesti za zaščito svoje e-pošte.
Zakaj je e-pošta kritična tarča
E-pošta ni le priročna; je neposreden kanal do vaših zaposlenih. Zaradi tega je prednostni vektor napada za kampanje socialnega inženiringa , kjer šibka člen ni sistem, temveč posameznik. Namesto da bi prebili požarni zid ali izkoristili kompleksno ranljivost, morajo napadalci preprosto prepričati nekoga, da klikne tja, kjer ne bi smel, ali deli zaupne informacije.
Socialni inženiring se opira na psihološke taktike, kot so nujnost, avtoriteta in zaupanje : e-poštna sporočila, ki so videti, kot da prihajajo od vaše banke, dobavitelja, vašega šefa ali celo uradne agencije. Cilj je, da vas z zavajanjem prisilijo k izvajanju nevarnih dejanj: prenosu zlonamernih prilog, vnosu vaših poverilnic na lažnem spletnem mestu, odobritvi goljufivega plačila ali pošiljanju občutljivih dokumentov tretji osebi.
Posledice segajo daleč preko nekaj okuženih računalnikov. Takšen napad lahko povzroči kršitve podatkov, ki stanejo milijone, škodo ugledu, regulativne kazni (na primer zaradi kršitve GDPR ali industrijskih standardov, kot je HIPAA) in neposreden vpliv na neprekinjeno poslovanje.
Poleg tega je e-pošta tesno integrirana s preostalo infrastrukturo: rešitvami za sodelovanje, koledarji, orodji za upravljanje dokumentov, aplikacijami v oblaku ... Če napadalec prevzame nadzor nad e-poštnim računom, običajno pridobi dostop do velikega dela digitalnega ekosistema vašega podjetja.
Še huje, številne organizacije še vedno uporabljajo e-pošto za shranjevanje ali deljenje izjemno občutljivih informacij : finančnih podatkov, pogodb, datotek strank, poverilnic, davčnih dokumentov itd. Zaradi vsega tega je e-pošta zelo pomembna tarča.
Kako se je spremenilo okolje groženj e-pošte
Doba tipičnega kičastega sporočila »nigerijski princ« je končana. Danes kibernetski kriminalci uporabljajo jezikovne modele in generativno umetno inteligenco za pisanje brezhibnih e-poštnih sporočil, brez napak in nenavadnosti, s profesionalnim, a prijaznim tonom ter prilagojenimi vsakemu prejemniku.
Zaradi te personalizacije je lažno predstavljanje veliko bolj verjetno. Z javno dostopnimi podatki (družbeni mediji, spletna mesta podjetij, pretekla uhajanja informacij, novice iz industrije itd.) in že ogroženimi računi lahko napadalci popolnoma posnemajo komunikacijski slog resnične osebe , tako da se infiltrirajo v legitimne e-poštne niti ali nadaljujejo tekoče pogovore.
Posledica tega je, da meja med legitimno in zlonamerno vsebino postaja vse bolj zabrisana . Tradicionalni filtri, ki temeljijo zgolj na podpisih ali preprostih vzorcih, niso zadostni proti dinamičnim kampanjam, ki nenehno spreminjajo povezave, domene in tehnike.
Številke to dejstvo potrjujejo: povprečni stroški kršitve podatkov že znašajo približno milijone dolarjev, tudi v podjetjih z manj kot 500 zaposlenimi , napadi na poslovno e-pošto (BEC) pa po podatkih vodilnih poročil o kibernetski varnosti po vsem svetu povzročijo izgube v višini več milijard dolarjev na leto.
Vzporedno se na temnem spletu širijo kompleti za lažno predstavljanje »vse v enem«, ki vključujejo napade napadalca v sredini (AiTM) , možnost kraje poverilnic in žetonov seje z MFA, predloge strani, ki so skoraj enake pravim, in avtomatizirane mehanizme za izogibanje tradicionalnim filtrom.
Najpogostejše grožnje v e-pošti
Razumevanje glavnih groženj je prvi korak pri oblikovanju dobre rešitve za varnost e-pošte. Spodaj so podrobno opisane najpomembnejše grožnje, skupaj z njihovim delovanjem in morebitnim vplivom.
Množično lažno predstavljanje ostaja najpogostejša grožnja. To so običajno kampanje, poslane številnim uporabnikom, brez večje personalizacije, ki se izdajajo za znane blagovne znamke ali storitve. Običajno vključujejo povezave do lažnih spletnih mest ali okužene priloge. Tipične posledice vključujejo krajo gesel, namestitev zlonamerne programske opreme, ugrabitev računa in nepooblaščen dostop do notranjih sistemov.
»Kuishing« ali lažno predstavljanje z uporabo QR kod . Namesto vidne povezave e-poštno sporočilo vsebuje QR kodo. Tako smo navajeni skenirati QR kode za vse, da popustimo. Dodatna težava je v tem, da se pogosto skenira z osebnim mobilnim telefonom, ki je manj zaščiten kot službeni računalnik , zaradi česar se napad prenese na napravo z manj korporativnimi kontrolami.
Lažno predstavljanje s kopjem (spear phishing) in lažno predstavljanje z uporabo elektronske pošte (BEC) . To so zelo sofisticirani, ciljno usmerjeni napadi, pri katerih se napadalec izdaja za določeno osebo: direktorja, zaupanja vrednega dobavitelja, strateškega partnerja itd. Začetno e-poštno sporočilo ne vsebuje vedno povezav ali prilog; namesto tega običajno vsebuje skrbno oblikovan pogovor, namenjen manipulaciji z žrtvijo. Običajni cilj je pridobiti nakazila sredstev, davčne podatke (kot so obrazci W-2 v nekaterih državah), nakupe darilnih bonov ali spremembe podatkov o bančnem računu za plačila dobaviteljem.
Zlonamerna programska oprema, ki se širi prek e-pošte . E-pošta ostaja eno glavnih sredstev za dostavo izsiljevalske programske opreme , trojanskih konjev in drugih vrst zlonamerne programske opreme. To se običajno zgodi prek na videz neškodljivih prilog (dokumenti Office, PDF-ji, stisnjene datoteke) ali povezav, ki vodijo do zlonamernih prenosov. Ko se zlonamerna programska oprema zažene, lahko šifrira vaše podatke, se premika po omrežju ali ukrade občutljive podatke.
Napadi napadalca v sredini (AiTM) . Pri tem pristopu se napadalec postavi med uporabnika in legitimno storitev. Prek lažne povezave vas preusmeri na stran, ki klonira pravi prijavni zaslon. Ko vnesete svoje poverilnice, jih zlonamerni sistem dejansko pošlje ponudniku, vas pozove k kodi MFA, če je na voljo, in vse skupaj ponovno uporabi v realnem času. Posledica tega je, da napadalec pridobi veljavne seje tudi na računih, zaščitenih s tradicionalno MFA.
Neželena pošta in neželena pošta . Čeprav je včasih preprosto nadležna, neželena pošta porablja vire, polni nabiralnike in pogosto služi kot sredstvo za zlonamerne povezave ali priloge. Poleg tega lahko velika količina neželene pošte v hrupu prikrije ciljno usmerjene napade.
Ključne tehnične najboljše prakse: preverjanje pristnosti, filtriranje in šifriranje
Sodobna rešitev za varnost e-pošte mora temeljiti na več plasteh medsebojno krepitvene tehnologije. Protivirusna programska oprema ali preprost filter neželene pošte nista dovolj. Potrebujete preverjanje pristnosti pošiljatelja, robusten nadzor dostopa, napreden pregled vsebine in zaščito podatkov.
Ključnega pomena je, da SPF, DKIM in DMARC konfigurirate ne le na svoji primarni domeni, temveč tudi na poddomenah, testnih domenah in starejših domenah , ki ostanejo pod vašim nadzorom. Napadalci radi prenameščajo zanemarjene domene. Specializirana orodja za upravljanje DMARC poenostavijo to nalogo in avtomatizirajo velik del spremljanja.
Kar zadeva filtriranje groženj, zgolj analiza črnih seznamov in znanih podpisov zlonamerne programske opreme ni več dovolj. Vaša e-poštna rešitev bi morala integrirati zaznavanje groženj z umetno inteligenco in strojnim učenjem , ki bi lahko ocenila več signalov sporočil (besedilo, metapodatki, ugled pošiljatelja, vedenjski vzorci itd.), da bi ugotovila, ali je e-poštno sporočilo legitimno, neželena pošta ali zlonamerno.
Za priloge je zelo priporočljivo uporabljati okolje peskovnika , ki vsako datoteko odpre na nadzorovan način in opazuje njeno vedenje. To omogoča zaznavanje poskusov izkoriščanja ali sumljivih dejavnosti, tudi pri grožnjah ničelnega dne, za katere še vedno ni znanih podpisov.
Zanašanje na to, da se bodo uporabniki spomnili ročno omogočiti šifriranje, je recept za katastrofo. V idealnem primeru bi moralo biti šifriranje avtomatizirano na podlagi pravilnikov , ki zaznavajo občutljive vzorce (IBAN, številke socialnega zavarovanja, davčne številke itd.) in po potrebi pregledno uporabljajo šifriranje.
Okrepite dostop: gesla, večfaktorska preverjanja pristnosti in zaščita računa
Velik odstotek incidentov v zvezi z varnostjo e-pošte se zgodi, ker je nekdo pridobil veljavne poverilnice. Zato mora dobra rešitev okrepiti tako moč gesla kot tudi dodatne mehanizme za preverjanje pristnosti.
Sodobne politike priporočajo dolga, nepredvidljiva in edinstvena gesla za vsako storitev , namesto kratkih, a simbolno bogatih kombinacij. Da bi bilo to izvedljivo v velikem obsegu, je skoraj nujna uporaba upravitelja gesel za podjetja , ki varno ustvarja, shranjuje in sinhronizira poverilnice.
Na podlagi tega je večfaktorska avtentikacija (MFA) praktično obvezna. Vendar pa vse metode MFA ne ponujajo enake ravni zaščite. SMS kode ali glasovne klice je mogoče prestreči, ponovno uporabiti v napadih AITM ali manipulirati z uporabo tehnik »utrujanja zaradi MFA« (bombardiranje uporabnika z zahtevami, dokler jih ne sprejme zaradi izčrpanosti).
Zato je priporočljivo uporabljati večfaktorsko autentifikacijo (MFA) , odporno proti lažnemu predstavljanju, kot so varnostni ključi FIDO (USB, NFC), poverilnice platforme, kot je Windows Hello for Business, enakovredne rešitve v sistemu macOS ali gesla, povezana s pametnim telefonom. Te metode ne delujejo na lažnih spletnih mestih: naprava pred preverjanjem pristnosti preveri pravo domeno, zato jih ni mogoče ponovno uporabiti na goljufivih spletnih mestih.
Prav tako je ključnega pomena konfigurirati pravilnike dostopa tako, da blokirajo šibkejše metode preverjanja pristnosti . Številni sodobni kompleti za lažno predstavljanje lahko prisilijo k znižanju varnosti na manj varne dejavnike, če ti ostanejo omogočeni. Gesla so neuporabna, če še naprej sprejemate SMS kot univerzalno alternativo.
Nenazadnje ne gre spregledati tveganja, povezanega s podporo ali ekipo za pomoč uporabnikom . Obstajajo skupine napadalcev, ki so specializirane za klicanje tehnične podpore, lažno predstavljanje zaposlenih, ki so izgubili mobilni telefon ali prenosnik, in njihovo prevaro, da ponastavijo svoje poverilnice ali onemogočijo večfaktorsko preverjanje identitete. Varnostna politika mora vključevati stroge postopke preverjanja identitete za vse spremembe poverilnic.
Usposabljanje in ozaveščanje: spreminjanje uporabnikov v požarne zidove
Nobena rešitev za varnost e-pošte ni zanesljiva. Vedno se bodo nekatera sporočila prebila skozi filtre in dosegla mapo »Prejeto«. Na tej točki so vaša zadnja obrambna linija ljudje. Zato je tako pomembno, da se ozaveščate o kibernetski varnosti in zagotavljate stalno usposabljanje.
Splošni, enkrat letni tečaji usposabljanja so malo uporabni. Najbolje delujejo dinamični programi za ozaveščanje o lažnem predstavljanju , ki zaposlenim redno pošiljajo simulacije. Če nekdo nasede simulaciji, prejme kratko, specifično in kontekstualizirano usposabljanje na kraju samem.
Ta pristop krepi spomin in pomaga uporabnikom, da ponotranjijo opozorilne znake, kot so: sumljive povezave, zahteve za občutljive podatke, neupravičena nujnost, spremembe bančnega računa brez potrditve ali nepričakovane priloge. Cilj je, da razvijejo zdrav skepticizem in se naučijo prijaviti vse, kar se zdi sumljivo.
Poleg tega nekatere rešitve, ki temeljijo na umetni inteligenci, omogočajo prilagajanje ravni usposabljanja vsakemu uporabniku : tisti, ki naredijo več napak, prejmejo več simulacij in vsebin, medtem ko tisti, ki kažejo dobre navade, prejmejo manj dela. To poveča učinek, ne da bi pri tem preobremenilo osebje.
Pomembno je vedeti, da če boste svoje zaposlene spodbudili k prijavi več sumljivih e-poštnih sporočil, se lahko delovna obremenitev varnostne ekipe močno poveča. Tukaj pridejo na vrsto orodja, kot so analitiki e-pošte z umetno inteligenco , ki lahko samodejno pregledajo prijavljena e-poštna sporočila, jih razvrstijo in dajo prednost tistim, ki so resnično nevarna.
Usposabljanje bi moralo zajemati tudi osnovne najboljše prakse za končne uporabnike, kot so: izbira močnih gesel, njihova neuporaba, deljenje z drugimi, neprenašanje programske opreme iz dvomljivih virov, vedno preverjanje dejanskega naslova pošiljateljev, pomikanje kazalca nad povezave pred klikom, previdnost pri zahtevah za plačilo ali finančne informacije in vedno uporaba uradnih kontaktnih kanalov, kadar se zdi kaj sumljivo.
Upravljanje okolja, naprave in neprekinjenost e-pošte
Poleg samih e-poštnih sporočil mora celovita rešitev za varnost e-pošte upoštevati tudi ekosistem, v katerem se uporabljajo: naprave, aplikacije, druge kanale za sodelovanje in razpoložljivost same e-poštne storitve.
Najprej je bistveno, da posodabljate vso svojo programsko opremo : operacijski sistem, brskalnik, e-poštni odjemalec, pisarniške aplikacije in vse druge komponente, ki komunicirajo s sporočili. Posodobitve običajno vključujejo varnostne popravke za ranljivosti, ki jih napadalci pogosto izkoriščajo.
Drugič, priporočljivo je redno pregledovati nameščene aplikacije in razširitve brskalnika ter odstranjevati tiste, ki so nepotrebne ali niso jasno preverjene. Vsaka dodatna aplikacija je potencialna vstopna točka, zlasti na napravah, ki obdelujejo občutljive podatke.
Zaradi porasta dela na daljavo in uporabe mobilnih naprav mora biti varnost e-pošte na pametnih telefonih, tablicah in prenosnikih zunaj pisarne prednostna naloga . Pravilniki za upravljanje mobilnih naprav (MDM) bi morali predpisovati šifriranje naprav, samodejno zaklepanje, oddaljeno brisanje v primeru izgube ali kraje in povezavo samo z varnimi omrežji.
Povezovanje z e-pošto iz nezaščitenih javnih omrežij Wi-Fi (v kavarnah, na letališčih, v hotelih) predstavlja dodatno tveganje, saj je ta okolja lažje izkoristiti za prestrezanje prometa ali nastavitev lažnih dostopnih točk. Dobra poslovna politika bi morala omejiti ali zaščititi te vrste povezav z uporabo VPN-jev in dodatnih kontrol dostopa.
Kar zadeva neprekinjeno poslovanje, je elektronska pošta tako ključnega pomena, da lahko vsak daljši izpad ohromi delovanje podjetja. Zato se številne organizacije odločajo za rešitve, ki zagotavljajo vedno dostopne nabiralnike za nujne primere . Če pride do okvare primarne platforme (na primer rešitev SaaS, kot je Microsoft 365 ), se ti nabiralniki samodejno aktivirajo, tako da lahko osebje še naprej pošilja in prejema sporočila.
Nenazadnje je treba upoštevati tudi skladnost s predpisi in ohranjanje dokazov. Samodejna in pred nedovoljenim posegom zaščitena storitev arhiviranja omogoča shranjevanje e-poštnih sporočil za obdobje, ki ga zahtevajo predpisi, zagotavlja njihovo integriteto in jih omogoča za revizije ali preiskave, tudi če so izbrisana ali spremenjena v uporabniških poštnih nabiralnikih.
Pravilniki o varnosti e-pošte, revidiranje in upravljanje
Samo tehnologija ni dovolj. Zrela rešitev za varnost e-pošte mora biti podprta z jasnimi politikami, dobro opredeljenimi procesi in rednimi pregledi, da se zagotovi dosledna uporaba vseh načel.
Pravilnik o uporabi e-pošte mora določati, kako se podatki obravnavajo, delijo in shranjujejo na tem kanalu: katere vrste informacij se lahko pošljejo, kdaj je potrebno šifriranje, kako se upravljajo priloge, kaj je prepovedano (na primer pošiljanje gesel ali bančnih podatkov brez zaščite) in kakšen je postopek za prijavo incidentov ali sumljivih e-poštnih sporočil.
Pomembno je, da je ta politika enostavna za razumevanje, enostavna za iskanje in del postopka uvajanja novih zaposlenih. Poleg tega jo je treba redno pregledovati in sporočati vsakič, ko pride do pomembnih sprememb, ter zaposlene prositi za potrditev njihovega sprejetja.
Politike morajo biti usklajene z veljavnimi zakoni o zasebnosti in varstvu podatkov , tako splošnimi (kot je GDPR v Evropi) kot tudi sektorskimi. To vključuje vidike, kot so obdobja hrambe e-pošte, omejitve pošiljanja osebnih podatkov, zahteve glede šifriranja, obveznosti obveščanja o kršitvah in nadzor nad zunanjimi ponudniki.
V velikih organizacijah ali tistih z več okolji Microsoft 365 (zaradi združitev, prevzemov, podružnic itd.) lahko upravljanje postane zapleteno. V takih primerih so orodja za skrbništvo več najemnikov neprecenljiva , saj vam omogočajo, da si na hitro ogledate varnostno konfiguracijo vsakega okolja, jo primerjate s predlogami podjetja in centralno popravite morebitna odstopanja.
Ponudniki upravljanih storitev (MSP), ki upravljajo infrastrukturo več malih in srednje velikih podjetij, imajo prav tako koristi od tega enotnega pogleda, saj poenostavlja vzdrževanje doslednih varnostnih politik e-pošte za več deset ali sto različnih strank.
Vsi ti elementi – preverjanje pristnosti domene, napredna analiza z umetno inteligenco, večfaktorska autentifikacija, odporna proti lažnemu predstavljanju, samodejno šifriranje, stalno usposabljanje, nadzor naprav, arhiviranje skladnosti s predpisi in jasne politike – skupaj sestavljajo večplastno strategijo varnosti e-pošte . Ta pristop znatno zmanjša verjetnost uspešnega napada na e-pošto in zmanjša vpliv, če se obrambi uspe izogniti.
