- VPN šifrira promet samo med vašo napravo in njenimi strežniki ter skrije vaš IP-naslov, vendar ne nadomesti šifriranja HTTPS med vašim brskalnikom in spletom.
- Če stran ne uporablja HTTPS, ostane odsek med strežnikom VPN in spletnim protokolom čist HTTP in vaše podatke je mogoče prestreči ali spremeniti.
- VPN izboljša vašo zasebnost pred vašim ponudnikom internetnih storitev in javnimi omrežji, vendar ne preprečuje tveganj nevarnih ali zlonamernih spletnih mest niti ne odpravlja njihovih pomanjkljivosti.
- Najvarnejša možnost je kombinacija VPN-ja s HTTPS-jem in izogibanje pošiljanju občutljivih informacij na spletna mesta, ki jih brskalnik označi kot nevarna.
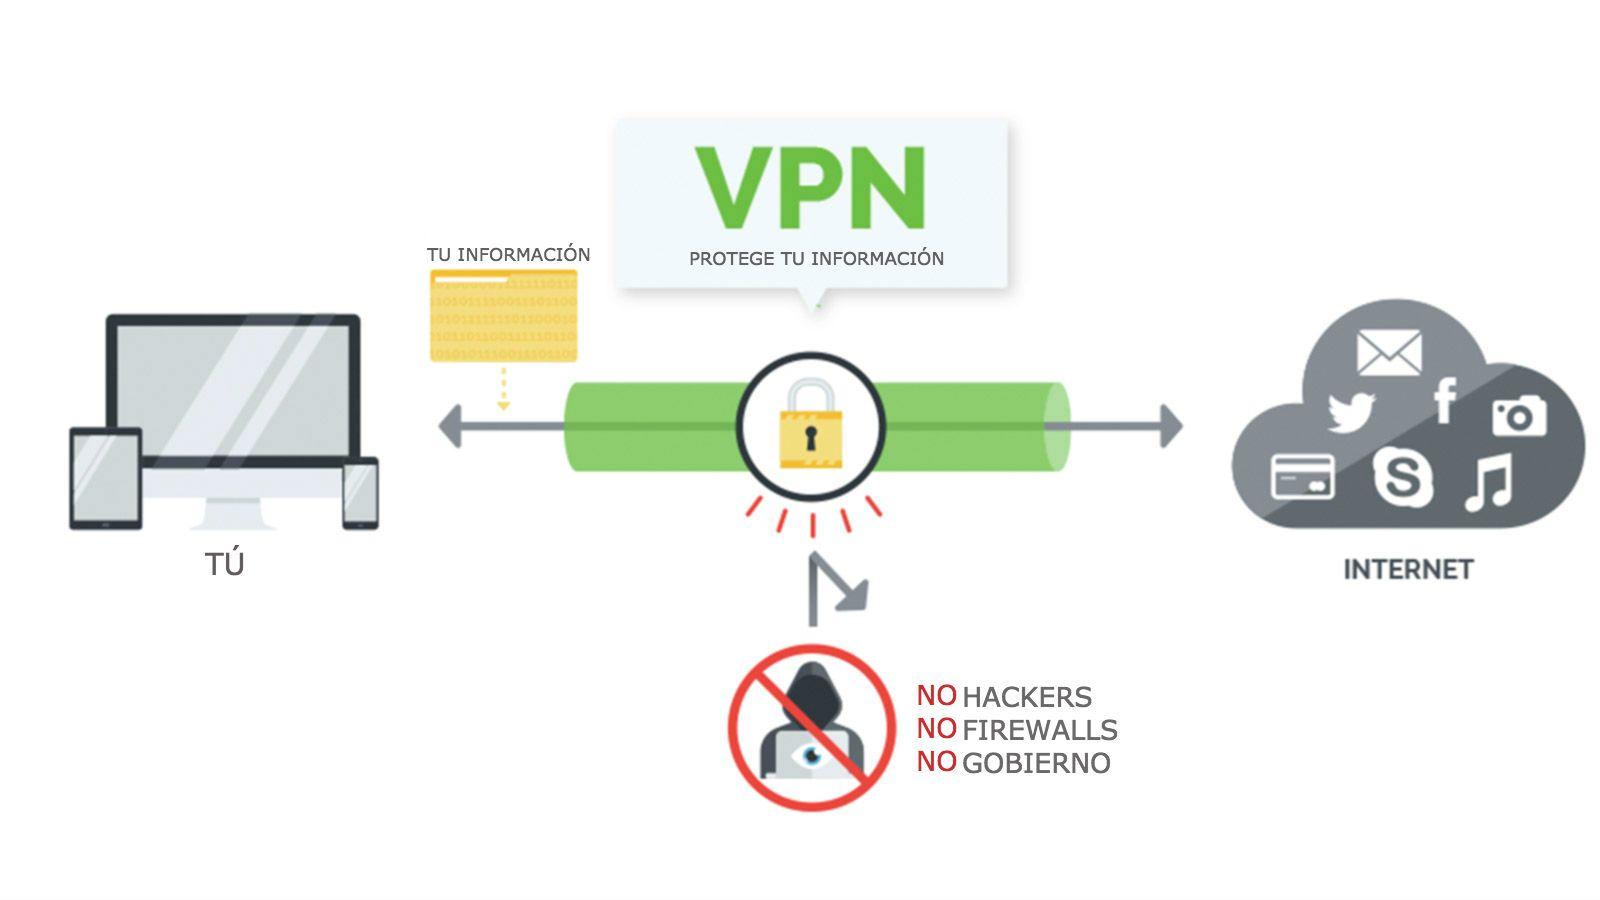
Ko vam nekdo reče »uporabite VPN in ste pripravljeni«, je resničnost veliko bolj zapletena. VPN ni čarobna rešitev, ki bi rešila vse varnostne težave , še posebej, če obiščete spletna mesta, ki ne uporabljajo HTTPS ali so napačno konfigurirana. Razumevanje omejitev te zaščite je ključnega pomena za izogibanje lažnemu občutku varnosti med brskanjem.
Predstavljajte si to zelo pogosto situacijo: obiščete spletno mesto, ki ga uporabljate že leta, in nenadoma vas brskalnik opozori, da nima več varnostne ključavnice in ne uporablja HTTPS . Nekdo vam pove, da se, če se povežete prek VPN-ja, "ne bo zgodilo nič", ker vaši podatki potujejo varno. Drugi pa vam pravijo, da VPN ščiti vaše podatke le do svojih strežnikov, ne pa od spletnega mesta do VPN-ja. Kdo ima prav in kaj točno se zgodi z vašimi podatki med to potjo?
Kaj točno je VPN in kateri del povezave ščiti?

Preden se poglobimo v zapletenosti HTTPS in nezaščitenih spletnih mest, je vredno razjasniti, kaj VPN počne v tehničnem smislu. VPN ustvari šifriran tunel med vašo napravo in strežniki VPN-ja . Vse, kar zapusti vaš telefon, računalnik ali tablico in gre na internet, najprej gre skozi ta tunel.
To pomeni, da je promet od vaše internetne dostopne točke (domačega omrežja Wi-Fi, službenega omrežja ali javnega omrežja Wi-Fi v baru) do strežnika VPN šifriran . Vsi vmes (vaš ponudnik internetnih storitev, skrbnik omrežja ali napadalec v odprtem omrežju Wi-Fi) bodo videli samo šifrirane podatke, ne pa vsebine tega, kar pošiljate ali prejemate.
Ko pa vaši podatki zapustijo strežnik VPN in dosežejo spletno mesto, ki ga obiskujete, niso več zaščiteni s tem tunelom. Od VPN-ja do spletnega mesta se vaša povezava obnaša kot povezava katerega koli drugega uporabnika : zaščita (ali pomanjkanje le-te) je odvisna od tega, ali spletno mesto uporablja HTTPS, kako je strežnik konfiguriran in drugih dejavnikov.
Zato se pogosto pravi, da VPN ščiti segment »vaša naprava ↔ VPN strežnik« , vendar nima neposrednega nadzora nad tem, kaj se prenaša od VPN strežnika do ciljnega spletnega strežnika. Ta zadnji segment je ključnega pomena za razumevanje, ali vaši podatki potujejo varno ali ne.
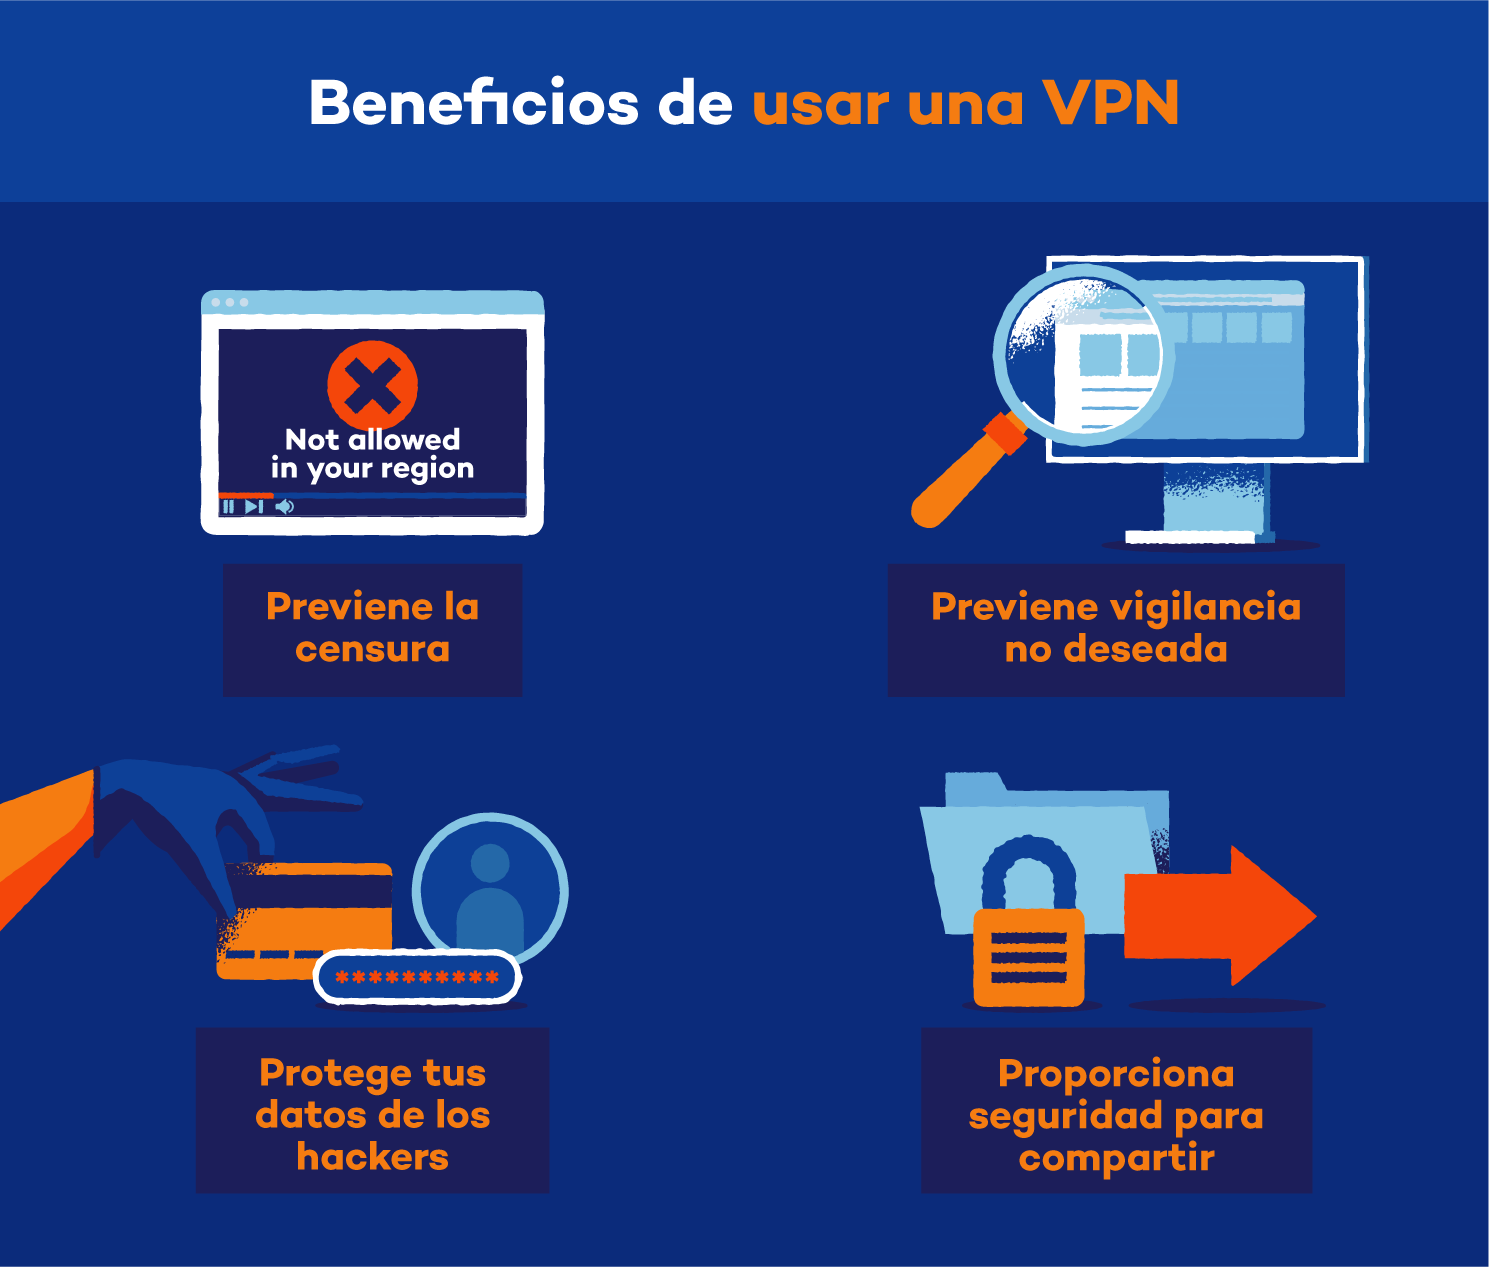
Razlike med VPN in HTTPS: dve različni plasti zaščite
Koncepta VPN in HTTPS se pogosto zamenjujeta, kot da bi bila ista, vendar gre za različni tehnologiji, ki delujeta na različnih ravneh . Obe šifrirata podatke, da, vendar ne na enak način ali na isti točki v procesu prenosa. Oglejte si naš vodnik za varnost spletnega brskalnika.
HTTPS je razširitev protokola HTTP, ki uporablja šifriranje TLS/SSL. Ko v naslovni vrstici vidite ključavnico, to pomeni, da je med vašim brskalnikom in spletnim strežnikom šifriranje od začetka do konca . Nihče vmes (vključno z vašim ponudnikom internetnih storitev ali samim VPN-jem) ne more videti natančne vsebine strani, vaših gesel ali kakršnih koli podatkov, ki jih pošljete na to spletno mesto.
VPN pa šifrira promet med vašo napravo in lastnim strežnikom , vendar ne določa, kako ta strežnik nato komunicira s spletnim mestom. Če spletno mesto pravilno uporablja HTTPS, je tudi povezava med strežnikom VPN in spletnim mestom šifrirana. Če spletno mesto uporablja samo HTTP (brez črke 's'), je ta del povezave šifriran.
Preprosto povedano: VPN upravlja »pot do interneta «, medtem ko HTTPS upravlja neposredno povezavo med vašim brskalnikom in spletnim mestom, s katerim se povezujete. To sta dopolnilna sloja, ne pa nadomestka.
Ko je vse pravilno konfigurirano (VPN + HTTPS), imate dvojno zaščito: vaš ponudnik internetnih storitev ne more videti vsebine zaradi VPN-ja, sam VPN pa ne more videti šifrirane vsebine HTTPS . Ko pa ena od teh plasti manjka (na primer, ko spletno mesto ne uporablja HTTPS), se situacija precej spremeni.
Kaj se zgodi, ko dostopate do spletnega mesta brez HTTPS z uporabo VPN-ja?
Razmislimo o scenariju, ki ste ga opisali: obiščete spletno mesto brez HTTPS, vaš brskalnik prikaže opozorilo in se odločite za uporabo VPN-ja, ker vam je nekdo rekel, da je "varen". V tem primeru vas vaš VPN ščiti le pred določenimi tveganji, ne pa pred vsemi.
Od vaše naprave do strežnika VPN je vse šifrirano zaradi VPN-ja . Vaš ponudnik internetnih storitev, lastnik omrežja Wi-Fi ali bližnji napadalec ne more natančno prebrati, katero spletno mesto obiščete ali katere podatke vnesete (čeprav lahko sklepajo o nekaterih vzorcih prometa, ne pa tudi o podrobni vsebini).
Vendar pa je povezava med strežnikom VPN in spletnim mestom brez HTTPS čisti HTTP, kar pomeni nešifrirano navadno besedilo . V tem segmentu si lahko vsebino ogleda vsak, ki lahko spremlja promet med strežnikom VPN in spletnim strežnikom (na primer v posredniških omrežjih ali pri samem ponudniku spletnega mesta).
V praksi se spremeni le to, kje leži ranljiva točka . Brez VPN-ja se nezaščiteni del povezave razteza od vaše naprave do spletnega mesta. Z VPN-jem se ta nezaščiteni segment premakne v območje »VPN strežnik ↔ spletno mesto«, vendar še vedno obstaja, dokler spletno mesto ne uporablja HTTPS.
Poleg tega je pomembno vedeti, da če ne uporabljate HTTPS, gostiteljsko spletno mesto prejema vaše podatke v obliki navadnega besedila . To pomeni, da vse, kar pošljete (uporabniška imena, gesla, obrazci, osebni podatki), prispe na strežnik spletnega mesta nešifrirano in bi ga zato lahko prestregli ali shranili na nevaren način.
Kaj VPN ščiti, ko stran nima HTTPS?
Kljub svojim omejitvam VPN ponuja nekaj uporabnih prednosti, tudi pri brskanju po spletnih mestih brez HTTPS. Prva večja prednost je skrivanje vašega pravega IP-naslova . Spletno mesto, ki ga obiščete, ne vidi vašega IP-naslova, temveč IP-naslov strežnika VPN.
To pomeni, da spletno mesto (in katera koli tretja oseba z dostopom do njegovih dnevnikov) ne more enostavno povezati vaše dejavnosti z vašo domačo internetno povezavo ali vašo natančno lokacijo . Za mnoge ljudi je ta osnovna plast anonimnosti že zelo pomembna, zlasti pri dostopu do spletnih mest, kjer raje ne razkrijejo svojega pravega IP-naslova.
VPN ščiti tudi območje, ki je najbližje vam, kjer so vsakodnevna tveganja najpogostejša: vašemu ponudniku internetnih storitev preprečuje, da bi natančno videl, katera spletna mesta obiščete in vsebino vaše dejavnosti na njih (čeprav lahko ve, da uporabljate VPN). Prav tako ščiti pred radovednimi očmi v javnih omrežjih, kot je klasični napadalec na letališki ali hotelski Wi-Fi.
Če povzamemo to točko: VPN vas ščiti pred bližnjimi vohuni (ponudnik internetnih storitev, skrbnik omrežja, lokalni napadalci) in skrije vaš IP-naslov pred spletom , vendar ne spremeni čarobno nevarnega spletnega mesta v varno okolje za vnos občutljivih podatkov.
Česa VPN NE MORE storiti na spletnem mestu brez HTTPS
Največji vir zmede je, česa VPN-ji ne zmorejo. VPN ne šifrira samodejno povezave med strežnikom VPN in spletnim mestom, če to spletno mesto ne uporablja HTTPS. Ta segment bo ostal ranljiv za prisluškovalce v bližini strežnika spletnega mesta ali v vmesni infrastrukturi.
VPN tudi ne more preprečiti, da bi spletno mesto videlo in shranilo podatke, ki mu jih pošljete v obliki navadnega besedila . Če na strani HTTP vnesete svoje uporabniško ime in geslo, spletno mesto prejme te poverilnice točno takšne, kot so, brez zaščite. Če ima stran varnostno napako, je ogrožena ali skrbnik ne upravlja teh podatkov pravilno, lahko vaše poverilnice uidejo v javnost.
Druga pomembna omejitev: VPN-ji vas ne ščitijo pred zlonamernimi spletnimi mesti že po zasnovi . Če je stran lažno predstavljanje, ki vas poskuša zvabiti v vnos podatkov ali prenos zlonamerne programske opreme, vas VPN ne bo preprečil, da bi padli v past. Zahvaljujoč IP-naslovu VPN-ja lahko ostanete »anonimni«, vendar boste še vedno ranljivi za prevare.
Poleg tega je pomembno upoštevati, da lahko vaš ponudnik VPN-ja, odvisno od svoje politike beleženja in jurisdikcije, vidi metapodatke o vaši dejavnosti (katere domene obiščete, kdaj, koliko prometa ustvarite itd.). Na spletnih mestih brez HTTPS-ja bi tehnično lahko celo videli vsebino, če prestrežejo promet iz VPN-ja na spletno mesto, zato je zaupanje v ponudnika še en ključni dejavnik.
Končno, VPN ne rešuje težav, kot so ranljivosti operacijskega sistema, zlonamerna programska oprema v vaši napravi ali slabe osnovne varnostne prakse . Če je vaš računalnik okužen, skoraj ni pomembno, ali uporabljate VPN: zlonamerni program lahko prebere, kar vnesete, preden je šifrirano. Če želite zmanjšati to tveganje, uporabite programsko opremo za kibernetsko varnost.
Torej, kdo ima prav glede zaščite VPN?
Če se vrnemo k mnenjem, ki ste jih prejeli, je v obeh nekaj resnice, vendar je to nekoliko niansirano. Kdor koli vam je rekel, da VPN ščiti le od vaše naprave do strežnikov VPN, ima prav glede šifriranja prometa : to je dejansko področje, kjer VPN zagotavlja, da podatki potujejo šifrirano.
Vendar pa ta pogled ni zadosten, ko gre za identiteto in zasebnost. VPN vpliva tudi na to, kako vas spletna mesta dojemajo, saj zaznajo IP-naslov strežnika VPN, ne pa vašega . V tem smislu je vaša identiteta dejansko zaščitena skozi celotno povezavo, tudi v nešifriranem delu HTTPS.
Po drugi strani pa tisti, ki trdijo, da vas »VPN ščiti ne glede na to, kako so podatki poslani«, preveč poenostavljajo in to je lahko zavajajoče . Če stran ne uporablja HTTPS, podatki NISO šifrirani od konca do konca in deli povezave ostanejo ranljivi.
Najbolj natančen način za razlago bi bil: VPN ščiti vašo povezavo pred določenimi stranmi (ponudnik internetnih storitev, lokalno omrežje, nekateri posredniški opazovalci) in skrije vaš IP-naslov, vendar ne nadomesti šifriranja HTTPS med vašim brskalnikom in spletnim mestom . Brez HTTPS ta zadnji del poti ni nikoli popolnoma varen.
Zato v konkretnem primeru strani, ki vas opozori, da ne uporablja več HTTPS, sama uporaba VPN-ja ne zagotavlja popolne varnosti pri vnosu gesel ali občutljivih podatkov . Lahko izboljša vašo zasebnost in zmanjša določena tveganja, vendar ne odpravi osnovne težave: spletno mesto ne ponuja šifriranja od začetka do konca.
Praktična tveganja uporabe spletnih mest brez HTTPS, tudi z VPN-jem
Poleg teorije je pomembno razumeti specifična tveganja, ki jih prevzemate, če še naprej uporabljate spletno mesto brez HTTPS, tudi z VPN-jem. Prvo je kraja poverilnic ali osebnih podatkov v nešifriranih delih . Če nekdo pridobi dostop do prometa med VPN-jem in spletnim mestom, lahko prebere, kaj pošljete.
Prav tako poveča možnost napadov tipa »človek vmes« med VPN-jem in strežnikom spletnega mesta. Brez HTTPS ni močnega preverjanja, ali komunicirate z legitimnim strežnikom , kar napadalcu odpre vrata, da se na tej točki izdaja za spletno mesto.
Druga težava je, da celovitost podatkov ni zagotovljena . Pri HTTPS brskalnik zazna, če nekdo spremeni vsebino med prenosom. Brez HTTPS bi lahko napadalec v stran, naloženo s spleta, vbrizgal zlonamerno kodo, tudi če uporabljate VPN, ne da bi se tega zavedal.
Poleg tega je lahko vaše brskanje v zadnjem koraku predmet poglobljenega pregleda s strani strežnika spletnega mesta ali posrednikov. Uporaba VPN-ja ne preprečuje, da bi vsebina nešifrirana potovala na nevaren strežnik , zato vaša zasebnost ostaja delno ogrožena.
Končno, mnoga spletna mesta, ki so izgubila ali onemogočila HTTPS, so pogosto slabo vzdrževana ali zastarela . To povečuje tveganje za druge resne ranljivosti in možnost, da bi vaši podatki lahko bili ogroženi zaradi napada na sam strežnik, česar VPN ne more preprečiti.
Najboljše prakse pri uporabi VPN-jev z nevarnimi spletnimi mesti
Glede na vse zgoraj navedeno bi idealno bilo uporabiti VPN kot dodatno plast zaščite, vendar pri obiskovanju nevarnih spletnih mest še vedno uporabljajte zdravo pamet. Prvo priporočilo je preprosto: izogibajte se prijavi ali vnosu občutljivih podatkov na straneh brez HTTPS , tudi če ste za VPN.
Če iz kakršnega koli razloga nimate druge možnosti (na primer starejše storitve, ki deluje samo na ta način), razmislite o ustvarjanju posebnih poverilnic in ne uporabljajte istega gesla, ki ga uporabljate na drugih spletnih mestih. Na ta način bo škoda v primeru ogrožanja vaših poverilnic manjša.
Druga dobra praksa je, da vedno preverite opozorila brskalnika . Če vas vaš sodobni brskalnik opozori, da stran ni varna ali da je potrdilo neveljavno, to vzemite resno. VPN teh opozoril ne preglasi in najbolje je, da se umaknete, če se spletno mesto ne zdi zaupanja vredno.
Prav tako je pametno izbrati ponudnika VPN z dobrim ugledom, jasnimi politikami brez beleženja podatkov in močnim šifriranjem . Če boste svoje zaupanje preusmerili od svojega ponudnika internetnih storitev k VPN-ju, se vsaj prepričajte, da gre za ugledno in pregledno podjetje; ali pa razmislite o naprednih možnostih samostojnega VPN-ja.
Nenazadnje, redno posodabljajte sistem, uporabljajte dober brskalnik in, če je mogoče, omogočite funkcije, kot je HTTPS-Only ali razširitve, ki vsiljujejo uporabo HTTPS, kadar stran to dovoljuje. Čeprav to ne bo rešilo primerov, ko spletno mesto sploh ne ponuja HTTPS, pa pomaga zmanjšati število nenamernih nezaščitenih povezav.
Glede na vse, o čemer smo razpravljali, je jasno, da je VPN zelo uporabno orodje za izboljšanje zasebnosti in varnosti vaše povezave, vendar ne nadomešča HTTPS ali odpravlja ranljivosti slabo zavarovanega spletnega mesta . Izraz »VPN ščiti vse« daleč od tehnične realnosti: ščiti vas pred določenimi akterji, skriva vaš IP-naslov in krepi vaše brskanje, če pa je spletno mesto prenehalo uporabljati HTTPS, boste še vedno imeli šibko točko v zadnji fazi povezave in pri interakciji s strežnikom tega spletnega mesta. Zato bi morala odločitev o zaupanju vaših podatkov VPN-ju temeljiti na tem tveganju, ne na lažnem občutku neranljivosti, ki se včasih pripisuje VPN-jem.