- Dobësitë janë dobësi teknike ose njerëzore që lejojnë sulme kundër konfidencialitetit, integritetit dhe disponueshmërisë.
- Ekzistojnë lloje të shumta: softuer, rrjet, konfigurim, faktor njerëzor, cloud dhe zinxhir furnizimi, përveç dështimeve teknike si injektimi, XSS ose mbingarkesa e buffer-it.
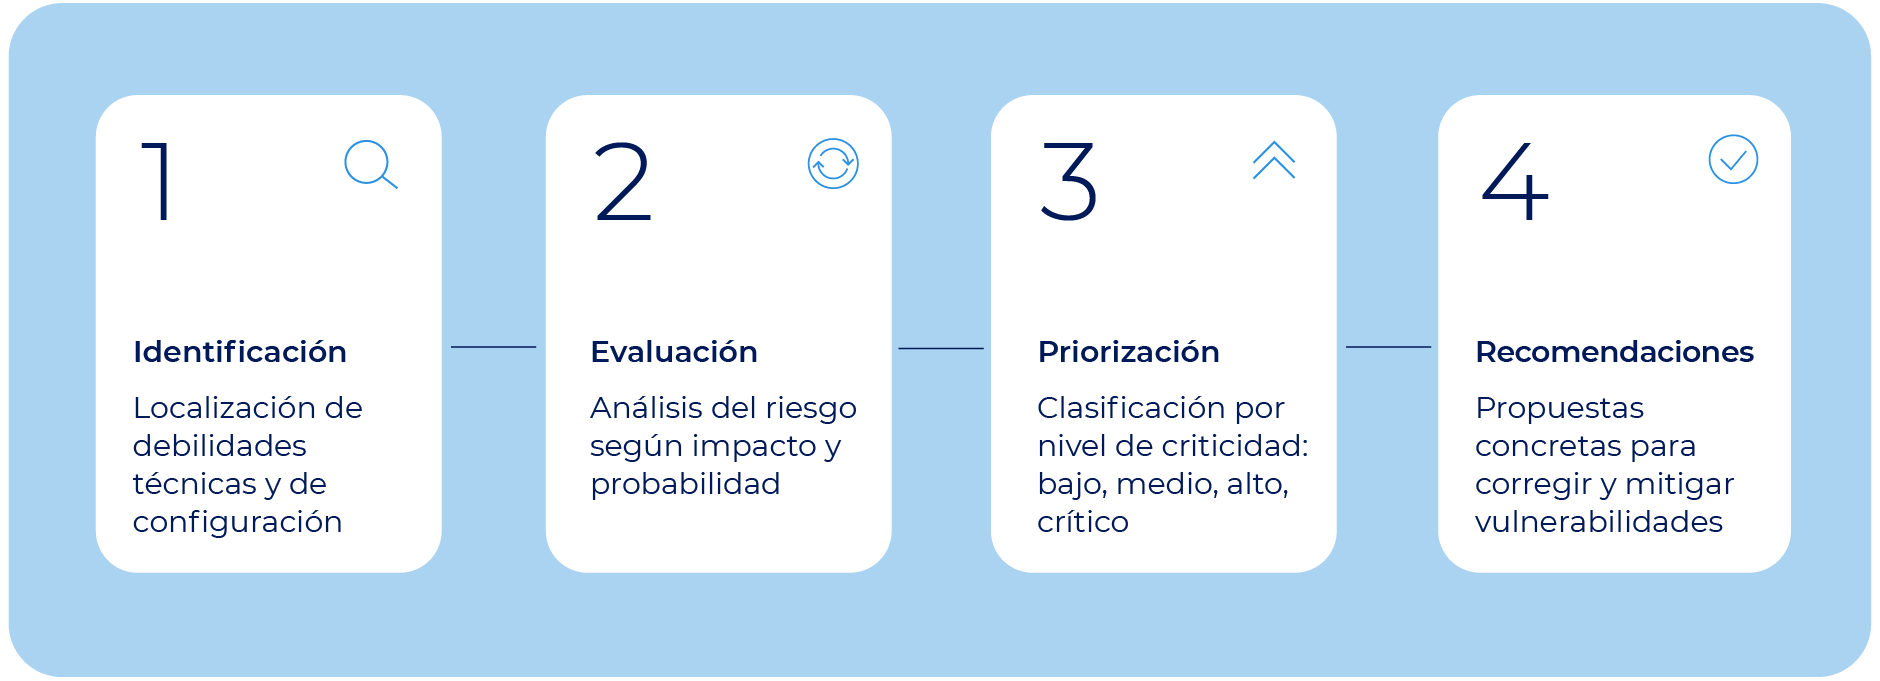
- Vlerësimi i CVSS dhe konteksti i biznesit janë thelbësorë për të përcaktuar përparësitë se cilat dobësi duhen rregulluar të parat.
- Menaxhimi efektiv kombinon përditësimin e vazhdueshëm, auditimet, trajnimin, kontrollet e aksesit dhe përgjigjen e automatizuar.
Dobësitë e sigurisë janë pika fillestare për shumicën e incidenteve të sigurisë kibernetike. Ato nuk janë vetë sulmi, por më tepër hapja që lejon një kërcënim të hyjë, të përhapet dhe në fund të fundit të shkaktojë dëme të vërteta në sisteme, rrjete dhe të dhëna. Të kuptuarit se si klasifikohen, si shfaqen dhe si menaxhohen ato është thelbësore për çdo kompani që dëshiron ta marrë seriozisht mbrojtjen e saj dixhitale.
Në jetën e përditshme, një gabim i vetëm teknik ose njerëzor mund të rrëzojë një shërbim kritik brenda pak minutash: nga një server i konfiguruar gabimisht te një punonjës që klikon në një lidhje phishing. Kjo është arsyeja pse flitet kaq shumë për menaxhimin e dobësive , patch-et, CVE-të, CVSS-në dhe shfrytëzimet. Gjatë gjithë këtij artikulli, ne do t'i organizojmë të gjitha këto pjesë: përkufizimet, llojet e dobësive, shembujt e botës reale, teknikat e shfrytëzimit dhe si të përparësojmë se çfarë të rregullojmë së pari kur gjithçka duket urgjente.
Çfarë është një dobësi sigurie dhe pse është kaq e rëndësishme?
Kur flasim për cenueshmëri, i referohemi një të mete, gabimi ose konfigurimi të gabuar në një sistem informacioni (servera, aplikacione, rrjete, pajisje, etj.) që mund të shfrytëzohet nga një sulmues për të kompromentuar sigurinë. Ky kompromentim mund të ndikojë në konfidencialitet ( vjedhje të dhënash), integritet ( modifikim të paautorizuar) ose disponueshmëri (ndërprerje ose ndërprerje të shërbimit).
Një dobësi mund të lindë nga të metat e projektimit, gabimet në zbatim, konfigurimet e pasigurta ose edhe proceset operative të mangëta (për shembull, mosrevokimi i aksesit për punonjësit që largohen). Kërcënimi është veprimi që shfrytëzon atë dobësi: ransomware, një sulm mohimi shërbimi, një vjedhje masive kredencialesh, etj. Pa një dobësi të njohur, do të ishte shumë më e vështirë për një sulmues, kështu që qëllimi i tyre është t'i gjejnë ata para se ta bëni ju.
Shumë raporte sigurie, veçanërisht në Amerikën Latine, tregojnë se dobësitë mbi një dekadë të vjetra vazhdojnë të shfrytëzohen thjesht sepse nuk janë përditësuar kurrë ose janë nënvlerësuar. Kjo zbulon një problem themelor: mungesën e përditësimeve, kontrollin e dobët të sipërfaqes së sulmit dhe ndërgjegjësimin e pamjaftueshëm në të gjitha nivelet e organizatës.
Kjo është arsyeja pse roli i ekspertëve të sigurisë kibernetike është kaq kritik. Puna e tyre është të lokalizojnë këto dobësi, të matin ndikimin e tyre të vërtetë, t'i përparësojnë ato, të zbatojnë masa zbutëse dhe t'i monitorojnë ato për t'u siguruar që ato të mos rishfaqen. Për ta bërë këtë, ata përdorin skanerë të automatizuar , rishikime të konfigurimit, testime të depërtimit dhe analiza të vazhdueshme të kërcënimeve.
Ekzistojnë dy mënyra kryesore për të zbuluar një dobësi: nëpërmjet testimit proaktiv të sigurisë (auditime, testime depërtimi, skanime) ose nëpërmjet shfrytëzimit të saj nga sulmuesit . Nëse ndodh skenari i dytë, nuk po flasim më vetëm për një dobësi, por për një incident ose shkelje të sigurisë. Kjo është arsyeja pse zbulimi i hershëm dhe kontrollet parandaluese janë kaq të rëndësishme.
Konceptet kryesore në botën e dobësive
Për të lundruar me lehtësi në klasifikimin e dobësive të sigurisë , është e dobishme të zotëroni një sërë termash që shfaqen në raportet teknike, njoftimet e prodhuesve dhe lajmet për sulmet kibernetike.
Dobësia : Kjo është vetë dobësia. Mund të jetë një e metë në kod, një konfigurim i gabuar ose një kombinim i të dyjave. Në vetvete, nuk është një sulm, por është një pikë hyrjeje e mundshme për një kriminel kibernetik.
Patch : Ky është përditësimi ose rregullimi i lëshuar nga shitësi për të adresuar një dobësi specifike . Mund të përfshijë ndryshimin e bibliotekave, rregullimin e validimeve të të dhënave hyrëse, forcimin e kontrolleve të aksesit, etj. Është zgjidhja më e drejtpërdrejtë, por edhe ajo që shtyhet më shpesh në shumë organizata.
Një shfrytëzim është mënyra praktike për të përfituar nga një dobësi . Mund të jetë një skript, një skedar i krijuar posaçërisht, një varg komandash ose një sërë hapash të automatizuar. Ai e kthen teorinë (dobësinë) në një sulm të vërtetë.
Ngarkesa : Ky është "kodi i dobishëm keqdashës" që ekzekutohet pas shfrytëzimit të dobësisë. Mund të jetë ransomware, vjedhës të dhënash, dyer të pasme të heshtura ose çdo program tjetër keqdashës. Shfrytëzimi hap derën; ngarkesa hyn dhe bën punën e ndyrë.
Prova e Konceptit (POC) : Kjo është një provë koncepti që tregon se një dobësi është e shfrytëzueshme, zakonisht për qëllime kërkimore ose auditimi . Nuk është e thënë të jetë keqdashëse; përdoret për të vërtetuar që e meta ekziston dhe për të matur ndikimin e saj pa shkaktuar dëme në prodhim.
Zero-day : Kjo është një dobësi e panjohur për prodhuesin dhe për të cilën nuk ka asnjë patch të disponueshëm . Nëse një sulmues e zbulon atë para kujtdo tjetër, ai mund ta shfrytëzojë atë pa asnjë nënshkrim zbulimi ose zgjidhje specifike, duke e bërë atë një nga skenarët më të rrezikshëm.
CVE (Cenueshmëri dhe Ekspozime të Zakonshme) : Ky është identifikuesi standard i caktuar për secilën cenueshmëri të disponueshme publikisht. Një CVE si CVE-2026-6785 lejon që një cenueshmëri specifike të identifikohet nga një kod unik, duke lehtësuar gjurmimin dhe koordinimin midis prodhuesve dhe ekipeve të sigurisë.
CWE (Numërimi i Dobësive të Zakonshme) : Në vend që të përqendrohet në raste individuale, ai kategorizon modelet e dobësive (mbingarkesa e memorjes, validimi i pamjaftueshëm, gabimet e vërtetimit, etj.). Ndihmon zhvilluesit të kuptojnë se cilat lloje gabimesh duhet të shmangin që në fazën e projektimit.
CVSS (Sistemi i Përbashkët i Vlerësimit të Vulnerabilitetit) : Ky është sistemi më i përdorur gjerësisht për vlerësimin e ashpërsisë së një dobësie nga 0 në 10. Ai merr parasysh mënyrën se si shfrytëzohet, nëse kërkon vërtetim, ndikimin në konfidencialitet, integritet dhe disponueshmëri, si dhe faktorët kohorë dhe mjedisorë. Shembuj të tillë si Log4Shell (CVE-2021-44228) arrijnë rezultate prej 10, duke treguar kritikalitetin maksimal.
Klasifikimi i përgjithshëm i dobësive të sigurisë kibernetike
Një mënyrë praktike për të organizuar dobësitë është të shikoni se ku shfaqen dhe çfarë ndikojnë . Prej andej, ato zakonisht grupohen në disa kategori të gjera që ndihmojnë në përcaktimin e përparësive dhe caktimin e përgjegjësive brenda organizatës.
Dobësitë e rrjetit : Këto ndikojnë në infrastrukturën e komunikimit : porta të hapura të panevojshme, rregulla të dobëta të firewall-it, VPN të siguruara dobët, mungesë e segmentimit të rrjetit, trafik i pakriptuar, etj. Në mjedise hibride dhe të largëta, ato bëhen më kritike për shkak të sipërfaqes së rritur të sulmit.
Dobësitë e konfigurimit dhe të sistemit : Këto janë të meta që shfaqen kur një sistem vendoset me parametra të pasigurt , kredenciale të paracaktuara, shërbime që nuk duhet të jenë aktive ose pa kontrolle të mjaftueshme të aksesit. Ato nuk varen nga vetë kodi, por nga mënyra se si konfigurohet dhe mirëmbahet infrastruktura.
Dobësitë njerëzore : të njohura edhe si faktori njerëzor . Këto lindin nga sjellje të pasigurta: përdorimi i fjalëkalimeve të dobëta ose të ripërdorura, ndarja e kredencialeve përmes emailit, shkarkimi i skedarëve nga burime të dyshimta, rënia pre e mashtrimeve “phishing” ose “vising”, etj. Ato janë të vështira për t'u eliminuar sepse kanë më shumë të bëjnë me psikologjinë dhe kulturën sesa me teknologjinë.
Dobësitë në cloud : Këto lindin në mjediset cloud për shkak të konfigurimeve të dobëta të ruajtjes (buckets publike), API-ve të pasigurta, lejeve të tepërta mbi identitetet ose mungesës së monitorimit të vazhdueshëm. Shpejtësia me të cilën ndryshojnë shërbimet cloud e bën të lehtë humbjen e dukshmërisë në pozicionin tuaj të sigurisë.
Dobësitë e palëve të treta dhe të zinxhirit të furnizimit : Këto rrjedhin nga mjetet, libraritë, furnizuesit ose partnerët që kanë qasje në sisteme ose të dhëna të ndjeshme. Një dështim në njërën nga këto lidhje mund të jetë porta hyrëse për kompromentimin e kompanive shumë më të mëdha, siç shihet në incidentet e profilit të lartë.
Llojet më të shpeshta të dobësive teknike
Përtej kategorive të përgjithshme, është e rëndësishme të kuptohen llojet teknike të dobësive që shfaqen shpesh në auditime dhe sulme në botën reale. Shumë prej tyre përfshihen në 10 më të mirat e OWASP dhe gjenden zakonisht në raportet globale.
Mbushje e memorjes së përkohshme : Kjo ndodh kur një aplikacion shkruan më shumë të dhëna sesa mund të futen në një zonë të rezervuar memorieje. Kur kjo hapësirë tejkalohet, zonat e tjera të memories mbishkruhen, gjë që mund të lejojë që kodi arbitrar të ekzekutohet me lejet e procesit të cenueshëm.
Kushti i garës : Kjo ndodh kur rezultati i një operacioni varet nga rendi i ekzekutimit të shumë proceseve ose fijeve që qasen në një burim të përbashkët. Nëse një sulmues manipulon këtë rend, ai mund të shkaktojë sjellje të papritura, siç është ekzekutimi i një veprimi dy herë ose anashkalimi i kontrolleve.
Gabime në vargje formatimi : Këto janë gabime që vijnë si rezultat i pranimit të vargjeve të formatit të pavlefshme (për shembull, në C, funksione si printf). Një sulmues mund të injektojë specifikues formati për të lexuar ose shkruar në memorie pa autorizim.
Validim i dobët i të dhënave hyrëse : Kur të dhënat nga përdoruesit, formularët, header-at ose parametrat URL nuk validohen siç duhet, kjo hap derën për sulme të tilla si injektimi SQL, injektimi LDAP, XPath, XSS ose injektimi i komandave . Është një shkak rrënjësor i zakonshëm i shumë dobësive kritike.
Injektimi SQL : Kjo përfshin futjen e kodit SQL të dëmshëm aty ku pritet tekst normal (për shembull, në një formular hyrjeje). Nëse aplikacioni e bashkon drejtpërdrejt këtë të dhënë në një pyetje, sulmuesi mund të lexojë, modifikojë ose fshijë të dhënat , dhe madje të marrë kontrollin e bazës së të dhënave.
CSRF (Cross-Site Request Forgery) : detyron një përdorues të autentifikuar të kryejë veprime të padëshiruara në një aplikacion legjitim, zakonisht duke klikuar në një lidhje ose duke ngarkuar një faqe me një kërkesë të fshehur. Ai shfrytëzon besimin e faqes në sesionin e përdoruesit.
Kalimi nëpër direktori : Kjo përfshin manipulimin e shtigjeve të skedarëve duke përdorur sekuenca si ../ për të aksesuar skedarë jashtë direktorisë së lejuar nga aplikacioni (për shembull, /etc/passwd në Linux). Pa validimin e duhur të shtigjeve, mund të lexohen informacione të ndjeshme, ose edhe kodi mund të ekzekutohet nëse skriptet modifikohen.
Injektimi i komandës : Kjo ndodh kur një aplikacion ekzekuton komanda të sistemit operativ duke përdorur të dhëna të ofruara nga përdoruesi pa i pastruar ato. Sulmuesi mund të injektojë komanda shtesë për të fshirë skedarë, për të nxjerrë informacione ose për të hapur kanale në distancë.
Deserializimi i pasigurt ndodh kur një aplikacion pranon të dhëna të serializuara (objekte, struktura) dhe i deserializon ato pa verifikuar origjinën ose përmbajtjen e tyre. Një objekt i manipuluar mund të shkaktojë ekzekutimin e kodit gjatë procesit të rindërtimit.
Kredencialet e koduara në hardcode : kredencialet, tokenët ose çelësat e integruar direkt në kodin burimor ose në skedarët binare. Nëse një sulmues fiton akses në depo ose dekompilon aplikacionin, ai mund t'i zbulojë këto kredenciale dhe t'i përdorë ato për t'u zhvendosur në sisteme të tjera.
IDOR (Referencë e Objektit të Drejtpërdrejtë e Pasigurt) : Kjo ndodh kur një aplikacion lejon qasje në burime thjesht duke ndryshuar një identifikues (për shembull, një ID numerike në URL) pa verifikuar nëse përdoruesi ka leje. Ky është një rast tipik i shikimit të të dhënave të dikujt tjetër duke ndryshuar numrin në URL.
Gabimet në menaxhimin e burimeve : Këto përfshijnë situata kur një aplikacion nuk arrin të menaxhojë siç duhet përdorimin e memories, CPU-së, hapësirës së ruajtjes ose proceseve të njëkohshme. Kjo lehtëson shterimin e burimeve dhe sulmet e mohimit të shërbimit , për shembull, përmes kërkesave të pakufizuara ndaj një API-je pa kufizim shpejtësie.
Gabimet e konfigurimit përfshijnë panele administratori të ekspozuara pa autentifikim të duhur, "kofshë" publike të cloud-it, shërbime aktive të panevojshme, drejtori të listueshme dhe pika fundore të debugimit të arritshme nga interneti. Një infrastrukturë e projektuar mirë mund të bëhet plotësisht e pasigurt për shkak të një cilësimi të vetëm të pasaktë.
Problemet me lejet dhe kontrollin e aksesit , të njohura edhe si kontroll i prishur i aksesit, ndodhin kur përdoruesit mund të kryejnë veprime që nuk duhet, qoftë për shkak të roleve të përcaktuara dobët, validimit të pamjaftueshëm të backend-it ose API-ve që nuk verifikojnë se kush po e bën kërkesën. Këto janë një burim i zakonshëm i përshkallëzimit të privilegjeve.
Rrjedhje informacioni : Këto ndodhin kur sistemet ose aplikacionet ekspozojnë të dhëna të ndjeshme në mesazhe gabimi, tituj, shtigje, regjistra ose përgjigje HTTP . Ndonjëherë nuk është një sulm i drejtpërdrejtë, por ky informacion ndihmon një sulmues të hartëzojë sistemin, të zbulojë versionet ose të gjejë dobësi të tjera.
Menaxhim i dobët i sesionit : Kjo përfshin tokena të gjeneruar në mënyrë të papërshtatshme, sesione që nuk skadojnë, mbyllje të gabuar të sesionit ose ruajtje të pasigurt të kredencialeve në cookie. Këto lloje problemesh ua bëjnë më të lehtë sulmuesve të rrëmbejnë sesionet dhe të përdorin llogari legjitime.
Shembuj nga bota reale të dobësive dhe softuerëve të prekur
Katalogu i CVE rritet çdo vit me dhjetëra mijëra hyrje të reja. Disa dobësi kanë fituar famë për ndikimin e tyre global dhe ndihmojnë në ilustrimin e asaj që mund të ndodhë kur një organizatë nuk arrin të përditësojë në kohë ose nënvlerëson një këshillë sigurie.
Një shembull i kohëve të fundit është CVE-2026-6785 , një dobësi e sigurisë së memories në versione të ndryshme të Firefox dhe Thunderbird. Ndërsa detajet teknike janë komplekse, thelbi është i qartë: kishte gabime që mund të çonin në korruptim të memories dhe ekzekutim arbitrar të kodit . Rregullimi u publikua në versionet e mëvonshme (Firefox 150, versionet e përditësuara të ESR, etj.), por çdo sistem që nuk përditësohet në kohë mbetet i cenueshëm.
Raste të tjera të njohura përfshijnë dobësi me një rezultat CVSS prej 10 , të tilla si Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue dhe Log4Shell i lartpërmendur. Të gjitha këto lejonin ekzekutimin e kodit në distancë ose qasjen në informacione jashtëzakonisht të ndjeshme dhe u shfrytëzuan në fushata masive të malware dhe ransomware.
Shembuj të softuerëve të sulmuar shpesh përfshijnë Adobe Flash (tani i vjetëruar, por historikisht i prekur nga të meta në ekzekutimin e kodit), Microsoft Windows (me dobësi të shumëfishta privilegjesh dhe RCE gjatë viteve), serverët Apache , bazat e të dhënave Oracle , Adobe Acrobat Reader , Java dhe PHP , të gjitha me histori të gjera shfrytëzimesh, nga mbingarkesat e buffer-it deri te injeksionet dhe skriptimet ndër-faqe.
Disa dobësi specifike janë lidhur me sulme të njohura. Për shembull, CVE-2017-0199 , një defekt i ekzekutimit të kodit në distancë në Microsoft Office, u shfrytëzua nga familjet e ransomware-eve si Ryuk, Emotet dhe Dridex, duke përdorur dokumente dashakeqe që dukeshin të padëmshme në shikim të parë.
Ka gjithashtu raste kur rrjedhjet e mjeteve të spiunazhit kibernetik kanë ekspozuar dobësi të panjohura më parë. Në vitin 2016, grupi The Shadow Brokers publikoi një sërë shfrytëzimesh që dyshohet se janë vjedhur nga NSA, duke zbuluar të meta kritike në sistemet operative, aplikacionet dhe firewall-et. Këto mjete u ripërdorën më vonë në incidente të tilla si ransomware-i WannaCry, i cili shfrytëzoi dobësinë EternalBlue për t'u përhapur me shpejtësi.
Si shfrytëzohen dobësitë: teknika të zakonshme
Pasi zbulohet një dobësi, një sulmues ka nevojë për një teknikë për ta shndërruar atë në akses efektiv . Prej andej, ata mund të vendosin programe keqdashëse, të lëvizin anash nëpër rrjet ose të nxjerrin të dhëna. Disa nga teknikat më të rëndësishme të shfrytëzimit janë renditur më poshtë.
Ekzekutimi i Kodit në Distancë (RCE) : Ky është "Graali i Shenjtë" për shumë sulmues, pasi u lejon atyre të ekzekutojnë kod në distancë në sistemin e viktimës pa akses fizik. Shumë zinxhirë shfrytëzimi janë projektuar posaçërisht për të arritur këtë aftësi, siç ishte rasti me Log4Shell ose disa dobësi në shërbimet e ekspozuara.
LFI/RFI (Përfshirja e Skedarëve Lokal/Në Distancë) : Në dobësitë e përfshirjes së skedarëve, një aplikacion i cenueshëm mund të përfundojë duke ngarkuar dhe ekzekutuar skedarë lokalë ose në distancë të kontrolluar nga sulmuesi . LFI qaset në skedarë në vetë serverin (për shembull, regjistrat me kod të injektuar), ndërsa RFI përfshin përmbajtje të vendosur në një server të jashtëm, duke lejuar ekzekutimin e drejtpërdrejtë të kodit.
Përshkallëzimi i privilegjeve : Edhe nëse qasja fillestare është me një llogari të kufizuar, qëllimi i zakonshëm është rritja e privilegjeve (nga përdoruesi në administrator, nga përdoruesi normal në root, etj.). Kjo mund të arrihet përmes gabimeve të sistemit operativ, konfigurimeve të gabuara të shërbimeve ose dobësive specifike si PwnKit (CVE-2021-4034) në sistemet Linux.
Spërkatja e grumbullit : një teknikë e avancuar që përfshin mbushjen e memories dinamike (heap) me modele që përmbajnë ngarkesën, në mënyrë që kur një shfrytëzim ridrejton ekzekutimin në një zonë të paspecifikuar të memories, gjasat që ai të "bie" në kod dashakeq rriten. Është përdorur gjerësisht në shfrytëzimet që synojnë shfletuesit e vjetër.
Programimi i Orientuar drejt Kthimit (ROP) : një strategji për të anashkaluar mbrojtjet si DEP/NX. Në vend që të injektojë kod të ri, sulmuesi ripërdor fragmente të vogla të kodit legjitim ("pajisje") të pranishme në skedarë binare ose librari, duke i lidhur ato së bashku me deklaratat e kthimit për të ndërtuar logjikë dashakeqe. Është një nga teknikat më të fuqishme në skenarët ku zbutjet moderne janë aktive.
Vlerësimi dhe përcaktimi i përparësive: si të vendosni se cilën dobësi duhet sulmuar e para
Në një skenar tipik, një skanim ose auditim mund të prodhojë një raport me dhjetëra ose edhe qindra dobësi të etiketuara si të rënda, mesatare ose të ulëta. Ky klasifikim i përgjithshëm është i dobishëm si një përafrim i parë, por nuk është i mjaftueshëm për të marrë vendime biznesi, veçanërisht kur ka afate të shkurtra për të kaluar në prodhim.
Për të rafinuar këtë përparësi, përdoren CVSS dhe metrikat e tij . Pjesa "Bazë" e CVSS analizon elementë të tillë si vektori i aksesit (lokal, rrjet ngjitur ose i largët), kompleksiteti i sulmit, nëse kërkohet vërtetim dhe ndikimi në konfidencialitet, integritet dhe disponueshmëri. Sa më i largët dhe i thjeshtë të jetë sulmi, dhe sa më i madh ndikimi, aq më i lartë është rezultati.
Metrikat kohore përfshijnë faktorë të tillë si ekzistenca e shfrytëzimeve publike, disponueshmëria e patch-eve dhe besueshmëria e informacionit të cenueshmërisë. Metrikat mjedisore , nga ana tjetër, marrin në konsideratë kontekstin specifik të secilës organizatë: numrin e sistemeve të prekura, kërkesat e sigurisë së brendshme dhe dëmet e mundshme anësore (financiare, ligjore, reputacionale).
Në praktikë, një dobësi me një rezultat të lartë që shkakton vetëm mohim të shërbimit në një sistem jo-kritik mund të jetë përkohësisht e pranueshme, ndërsa një dobësi "mesatare" që ekspozon të dhëna të mbrojtura nga rregulloret mund të jetë e papranueshme. Çelësi është të krahasohet rezultati teknik me kritikalitetin e asetit dhe kontekstin rregullator.
Përveç CVSS, shumë organizata përdorin korniza të menaxhimit të riskut që përfshijnë metrika të tilla si EPSS (probabiliteti i shfrytëzimit), kritikaliteti i aseteve, nëse ato janë të ekspozuara ndaj internetit apo janë vetëm të brendshme, dhe nëse ekzistojnë kontrolle kompensuese (WAF, segmentimi, monitorimi, etj.). Qëllimi është i thjeshtë: të kemi një listë të qartë të asaj që duhet rregulluar tani, çfarë duhet zbutur urgjentisht dhe çfarë mund të planifikohet për periudhën afatmesme.
Praktikat më të mira për reduktimin dhe menaxhimin e dobësive
Asnjë organizatë nuk mund t’i eliminojë të gjitha dobësitë, por mund ta zvogëlojë në mënyrë drastike ekspozimin e saj duke zbatuar një sërë masash bazë, të kombinuara me procese përmirësimi të vazhdueshëm.
Para së gjithash, një program i fuqishëm menaxhimi i patch-eve është thelbësor : një inventar gjithëpërfshirës i aseteve, monitorim i këshillave të sigurisë nga shitësit, testim i shpejtë në mjediset para-prodhuese dhe vendosje fleksibile e përditësimeve në prodhim. Kjo ndihmon në mbylljen e dritares së ekspozimit ndaj dobësive të njohura.
Është gjithashtu thelbësore të kryhen auditime dhe vlerësime të rregullta , si të automatizuara (skanera cenueshmërie) ashtu edhe manuale (testim depërtimi, rishikime konfigurimi). Këto aktivitete lejojnë zbulimin e të metave të projektimit, konfigurimeve të trashëguara, shërbimeve të ekspozuara të panevojshme dhe gabimeve njerëzore që nuk do të shfaqeshin në një skanim të thjeshtë.
Trajnimi dhe ndërgjegjësimi i stafit janë një tjetër shtyllë kritike. Faktori njerëzor mbetet hallka e dobët në shumë zinxhirë sulmesh. Programet e vazhdueshme të trajnimit, stërvitjet kundër phishing-ut, politikat e qarta të fjalëkalimeve, vërtetimi shumëfaktorësh dhe protokollet e raportimit të incidenteve ndihmojnë në uljen e këtij rreziku.
Nga pikëpamja teknike, këshillohet të forcohen kontrollet e aksesit (parimi i privilegjit më të vogël, RBAC/ABAC, rishikimi periodik i lejeve), segmentimi i rrjeteve për të kufizuar lëvizjen anësore, mbrojtja e ndërfaqeve të menaxhimit me filtrim VPN ose IP dhe çaktivizimi i shërbimeve dhe mjediseve të testimit në prodhim.
Së fundmi, mjetet dhe platformat e avancuara të automatizimit të reagimit ndaj dobësive mund të bëjnë një ndryshim të rëndësishëm në organizatat me vëllime të mëdha asetesh. Zgjidhjet që unifikojnë gjetjet nga skanera të ndryshëm, normalizojnë të dhënat, i pasurojnë ato me inteligjencë kërcënimesh dhe automatizojnë rrjedhat e punës së korrigjimit ose gjenerimin e biletave ndihmojnë në uljen e kohës mesatare për zgjidhjen dhe parandalojnë që dobësitë kritike të mos vihen re midis qindra alarmeve të vogla.
Në fund të fundit, menaxhimi i dobësive shkon shumë më tej se thjesht kryerja e një skanimi herë pas here. Ai kërkon të kuptuarit se çfarë është një dobësi, si klasifikohet, ku shfaqet (kod, rrjet, cloud, njerëz, palë të treta), cilat teknika shfrytëzimi përdoren dhe si të prioritizohen në mënyrë inteligjente bazuar në rrezikun aktual për biznesin. Organizatat që i integrojnë të gjitha këto në kulturën dhe proceset e tyre të përditshme janë ato që në fund të fundit i përballojnë më mirë një peizazhi kërcënimesh gjithnjë e më kompleks dhe në zhvillim e sipër.
