- Email-i është vektori kryesor i sulmit, kështu që siguria duhet të bazohet në shtresa të shumëfishta teknike dhe organizative.
- Autentifikimi i domenit, inteligjenca artificiale për zbulimin e kërcënimeve dhe MFA rezistente ndaj phishing janë shtyllat thelbësore të çdo zgjidhjeje.
- Trajnimi i vazhdueshëm i kthen përdoruesit në një mbrojtje aktive kundër phishing-ut dhe teknikave të tjera të inxhinierisë sociale.
- Politikat e qarta, arkivimi, auditimet dhe menaxhimi i centralizuar sigurojnë që mbrojtja e email-it të jetë e qëndrueshme dhe e qëndrueshme me kalimin e kohës.
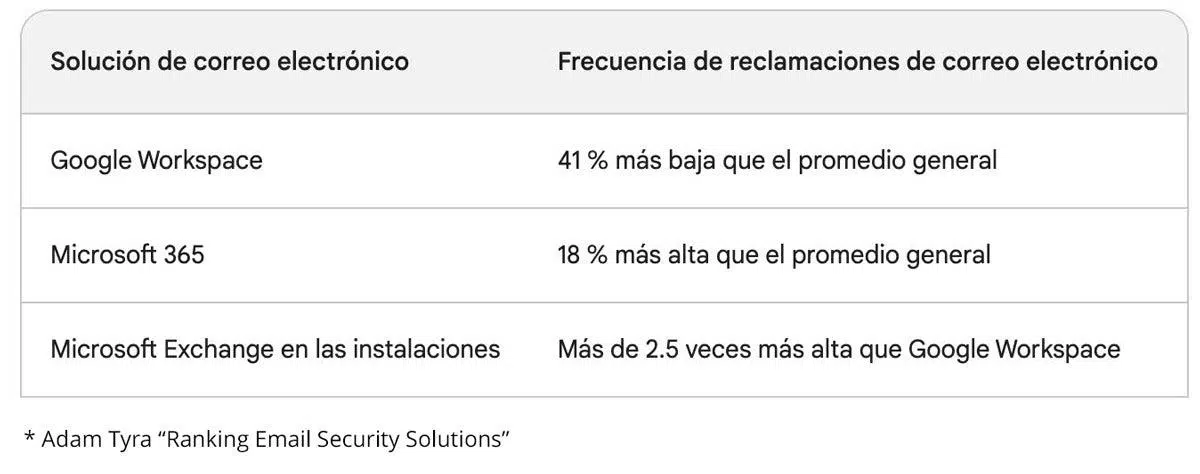
Email-i mbetet kanali i komunikimit më i përdorur gjerësisht në biznese , por është gjithashtu një pikë hyrëse e preferuar për kriminelët kibernetikë. Phishing-u, programet keqdashëse, mashtrimet financiare, vjedhja e kredencialeve dhe shkeljet e të dhënave shpesh fillojnë me një email të thjeshtë që dikush e hap pa menduar shumë. Kjo është arsyeja pse të dish se si të identifikosh email-et mashtruese është thelbësore.
Nëse organizata juaj mbështetet vetëm në filtrat bazë të ofruesve të email-it dhe një qasje "ki kujdes", po luani me zjarrin. Sot, ju nevojitet një zgjidhje për sigurinë e email-it që kombinon teknologjinë e përparuar, proceset e qarta dhe trajnimin e vazhdueshëm për përdoruesit tuaj. Në seksionet vijuese, do të shihni një përmbledhje të detajuar të kërcënimeve ekzistuese, praktikave më të mira të përdorura nga liderët e industrisë dhe teknologjive specifike që duhet të zbatoni për të siguruar email-in tuaj.
Pse emaili është një objektiv kritik
Email-i nuk është vetëm i përshtatshëm; është një kanal i drejtpërdrejtë për punonjësit tuaj. Kjo e bën atë vektorin e preferuar të sulmit për fushatat e inxhinierisë sociale , ku lidhja e dobët nuk është sistemi, por individi. Në vend që të thyejnë një mur mbrojtës ose të shfrytëzojnë një dobësi komplekse, sulmuesit thjesht duhet të bindin dikë të klikojë aty ku nuk duhet ose të ndajë informacion konfidencial.
Inxhinieria sociale mbështetet në taktika psikologjike si urgjenca, autoriteti dhe besimi : email-e që duket se vijnë nga banka juaj, një furnizues, shefi juaj apo edhe një agjenci zyrtare. Qëllimi është t'ju mashtrojnë që të kryeni veprime të pasigurta: shkarkimin e bashkëngjitjeve dashakeqe, futjen e kredencialeve tuaja në një faqe interneti të rreme, miratimin e një pagese mashtruese ose dërgimin e dokumenteve të ndjeshme te një palë e tretë.
Pasojat shtrihen përtej disa kompjuterëve të infektuar. Një sulm i këtij lloji mund të shkaktojë shkelje të të dhënave me kosto miliona, dëmtim të reputacionit, penalitete rregullatore (për shembull, për shkelje të GDPR ose standardeve të industrisë si HIPAA) dhe një ndikim të drejtpërdrejtë në vazhdimësinë e biznesit.
Për më tepër, emaili është i integruar ngushtë me pjesën tjetër të infrastrukturës: zgjidhje bashkëpunimi, kalendarë, mjete për menaxhimin e dokumenteve, aplikacione në cloud… Nëse një sulmues merr kontrollin e një llogarie emaili, ai zakonisht fiton akses në një pjesë të madhe të ekosistemit dixhital të kompanisë suaj.
Për ta përkeqësuar edhe më shumë situatën, shumë organizata ende përdorin email-in për të ruajtur ose ndarë informacione jashtëzakonisht të ndjeshme : të dhëna financiare, kontrata, dosje të klientëve, kredenciale, dokumente tatimore etj. E gjithë kjo e bën email-in një objektiv me përparësi të lartë.
Si ka ndryshuar peizazhi i kërcënimeve me email
Epoka e mesazhit tipik të rëndomtë të tipit "princ nigerian" ka mbaruar. Sot, kriminelët kibernetikë përdorin modele gjuhësore dhe inteligjencë artificiale gjeneruese për të shkruar email-e të përsosura, pa gabime dhe gjëra të çuditshme, me një ton profesional por miqësor, dhe të personalizuara për secilin marrës.
Ky personalizim e bën phishing-un shumë më të besueshëm. Me të dhëna të disponueshme publikisht (media sociale, faqet e internetit të korporatave, rrjedhje të mëparshme të të dhënave, lajme të industrisë, etj.) dhe llogari tashmë të kompromentuara, sulmuesit janë në gjendje të imitojnë në mënyrë të përsosur stilin e komunikimit të një personi real , duke infiltruar temat legjitime të email-eve ose duke vazhduar bisedat e vazhdueshme.
Rezultati është se vija ndarëse midis përmbajtjes legjitime dhe asaj dashakeqe po bëhet gjithnjë e më e paqartë . Filtrat tradicionalë të bazuar vetëm në nënshkrime ose modele të thjeshta janë të pamjaftueshëm kundër fushatave dinamike që ndryshojnë vazhdimisht lidhjet, domenet dhe teknikat.
Shifrat e mbështesin këtë realitet: kostoja mesatare e një shkeljeje të të dhënave është tashmë rreth miliona dollarë edhe në kompanitë me më pak se 500 punonjës , dhe sulmet e kompromentimit të email-it të biznesit (BEC) grumbullojnë humbje prej disa miliardë dollarësh në vit në nivel global, sipas raporteve kryesore të sigurisë kibernetike.
Paralelisht, kitet e phishing-ut "gjithçka-në-një" po përhapen në rrjetin e errët, duke integruar sulmet e sulmuesit në mes (AiTM) , aftësinë për të vjedhur kredencialet dhe tokenët e sesionit me MFA, shabllone faqesh pothuajse identike me ato reale dhe mekanizma të automatizuar për të shmangur filtrat tradicionalë.
Kërcënimet më të zakonshme në email
Të kuptuarit e kërcënimeve kryesore është hapi i parë në hartimin e një zgjidhjeje të mirë për sigurinë e email-it. Kërcënimet më kritike janë detajuar më poshtë, së bashku me mënyrën se si funksionojnë ato dhe ndikimin e tyre të mundshëm.
Fishing-u masiv mbetet kërcënimi më i shpeshtë. Këto janë zakonisht fushata të dërguara te shumë përdorues, pa personalizim të rëndësishëm, që imitojnë markat ose shërbimet e njohura. Ato zakonisht përfshijnë lidhje me faqet e internetit të rreme ose bashkëngjitje të infektuara. Pasojat tipike përfshijnë vjedhjen e fjalëkalimeve, instalimin e programeve keqdashëse, rrëmbimin e llogarisë dhe aksesin e paautorizuar në sistemet e brendshme.
“Quishing” ose phishing duke përdorur kode QR . Në vend të një lidhjeje të dukshme, emaili përfshin një kod QR. Jemi mësuar aq shumë të skanojmë kodet QR për gjithçka saqë e humbasim vigjilencën. Truku shtesë është se shpesh skanohet me një telefon celular personal, i cili është më pak i mbrojtur se një kompjuter pune , duke e zhvendosur sulmin në një pajisje me më pak kontrolle të korporatës.
Spear phishing dhe BEC . Këto janë sulme shumë të sofistikuara dhe të synuara, ku sulmuesi imiton një person specifik: një ekzekutiv, një furnizues të besuar, një partner strategjik, etj. Email-i fillestar nuk përmban gjithmonë lidhje ose bashkëngjitje; në vend të kësaj, ai zakonisht përmban një bisedë të hartuar me kujdes, të projektuar për të manipuluar viktimën. Qëllimi i zakonshëm është të merren transferta fondesh, informacione tatimore (siç janë formularët W-2 në disa vende), blerje me karta dhuratash ose ndryshime në detajet e llogarisë bankare për pagesat e furnizuesit.
Softueri keqdashës shpërndahet nëpërmjet email-it . Email-i mbetet një nga mjetet kryesore për shpërndarjen e ransomware-ve , Trojanëve dhe llojeve të tjera të softuerëve keqdashës. Kjo zakonisht bëhet nëpërmjet bashkëngjitjeve në dukje të padëmshme (dokumenteve Office, PDF-ve, skedarëve të kompresuar) ose lidhjeve që çojnë në shkarkime keqdashëse. Pasi të ekzekutohet, softueri keqdashës mund të enkriptojë të dhënat tuaja, të lëvizë anash nëpër rrjet ose të nxjerrë informacione të ndjeshme.
Sulmet e sulmuesit në mes (AiTM) . Në këtë qasje, sulmuesi pozicionohet midis përdoruesit dhe shërbimit legjitim. Përmes një lidhjeje phishing, ata ju ridrejtojnë në një faqe që klonon ekranin e vërtetë të hyrjes. Kur futni kredencialet tuaja, sistemi keqdashës në fakt ia dërgon ato ofruesit, ju kërkon kodin MFA nëse është i disponueshëm dhe ripërdor gjithçka në kohë reale. Rezultati është se sulmuesi fiton seanca të vlefshme edhe në llogaritë e mbrojtura me MFA tradicionale.
Spam dhe postë e padëshiruar . Ndërsa ndonjëherë thjesht bezdisëse, spam-i konsumon burime, mbush kutitë postare dhe shpesh shërben si një mjet për lidhje ose bashkëngjitje keqdashëse. Për më tepër, një vëllim i lartë spam-i mund të fshehë sulme të synuara mes zhurmës.
Praktikat më të mira teknike kryesore: vërtetimi, filtrimi dhe enkriptimi
Një zgjidhje moderne e sigurisë së email-it duhet të mbështetet në disa shtresa teknologjie që përforcojnë njëra-tjetrën. Softueri antivirus ose një filtër i thjeshtë i spam-it nuk janë të mjaftueshëm. Ju nevojitet vërtetimi i dërguesit, kontrolle të fuqishme të aksesit, inspektim i avancuar i përmbajtjes dhe mbrojtje e të dhënave.
Është thelbësore të konfiguroni SPF, DKIM dhe DMARC jo vetëm në domenin tuaj kryesor, por edhe në nën-domenet, domenet e testimit dhe domenet e trashëguara që mbeten nën kontrollin tuaj. Sulmuesit pëlqejnë të ripërdorin domenet e lëna pas dore. Mjetet e specializuara të menaxhimit të DMARC e thjeshtojnë këtë detyrë dhe automatizojnë pjesën më të madhe të monitorimit.
Lidhur me filtrimin e kërcënimeve, analizimi i thjeshtë i listave të zeza dhe nënshkrimeve të njohura të programeve keqdashëse nuk është më i mjaftueshëm. Zgjidhja juaj e email-it duhet të integrojë zbulimin e kërcënimeve me inteligjencën artificiale dhe të mësuarit automatik , të aftë të vlerësojë sinjale të shumëfishta mesazhesh (tekst, meta të dhëna, reputacionin e dërguesit, modele sjelljeje, etj.) për të përcaktuar nëse një email është i ligjshëm, spam ose keqdashës.
Për bashkëngjitjet, rekomandohet fuqimisht të përdoret një mjedis sandbox që hap çdo skedar në mënyrë të kontrolluar dhe vëzhgon sjelljen e tij. Kjo lejon zbulimin e përpjekjeve të shfrytëzimit ose aktivitetit të dyshimtë, madje edhe në kërcënimet zero-day për të cilat ende nuk ka nënshkrime të njohura.
Të mbështetesh te përdoruesit që të kujtojnë aktivizimin manual të enkriptimit është një recetë për katastrofë. Idealisht, enkriptimi duhet të automatizohet bazuar në politika që zbulojnë modele të ndjeshme (IBAN, numra të sigurimeve shoqërore, ID tatimore, etj.) dhe që zbatojnë në mënyrë transparente enkriptimin kur është e nevojshme.
Forconi aksesin: fjalëkalimet, MFA dhe mbrojtja e llogarisë
Një përqindje e madhe e incidenteve të sigurisë së email-it ndodhin sepse dikush ka marrë kredenciale të vlefshme. Prandaj, një zgjidhje e mirë duhet të forcojë si forcën e fjalëkalimit ashtu edhe mekanizmat shtesë të vërtetimit.
Politikat moderne rekomandojnë fjalëkalime të gjata, të paparashikueshme dhe unike për secilin shërbim , në vend të kombinimeve të shkurtra, por me shumë simbole. Për ta bërë këtë të realizueshme në shkallë të gjerë, përdorimi i një menaxheri fjalëkalimesh për ndërmarrjet që gjeneron, ruan dhe sinkronizon në mënyrë të sigurt kredencialet është pothuajse thelbësor.
Bazuar në këtë, vërtetimi shumëfaktorësh (MFA) është praktikisht i detyrueshëm. Megjithatë, jo të gjitha metodat MFA ofrojnë të njëjtin nivel mbrojtjeje. Kodet SMS ose thirrjet zanore mund të interceptohen, të ripërdoren në sulmet AITM ose të manipulohen duke përdorur teknikat e "lodhjes MFA" (bombardimi i përdoruesit me kërkesa derisa të pranojë një nga lodhja).
Prandaj, rekomandohet të zbatohet MFA rezistente ndaj phishing-ut , siç janë çelësat e sigurisë të bazuar në FIDO (USB, NFC), kredencialet e platformës si Windows Hello for Business, zgjidhje ekuivalente në macOS ose çelësat e lidhur me smartphone. Këto metoda nuk funksionojnë në faqet e internetit të rreme: pajisja verifikon domenin e vërtetë para se të autentifikohet, kështu që ato nuk mund të ripërdoren në faqet mashtruese.
Është gjithashtu thelbësore të konfiguroni politikat e aksesit për të bllokuar metodat më të dobëta të vërtetimit . Shumë komplete moderne të phishing mund të detyrojnë një ulje në faktorë më pak të sigurt nëse këta mbeten të aktivizuar. Të kesh çelësa kalimi është e padobishme nëse vazhdon të pranosh SMS si një alternativë universale.
Së fundmi, rreziku që lidhet me ekipin e mbështetjes ose të ndihmës teknike nuk duhet të neglizhohet . Ekzistojnë grupe sulmuesish që specializohen në telefonimin e mbështetjes teknike, duke u shtirur si punonjës që kanë humbur telefonin celular ose laptopin e tyre dhe duke i mashtruar ata që të rivendosin kredencialet e tyre ose të çaktivizojnë MFA-në. Politika e sigurisë duhet të përfshijë procedura të rrepta verifikimi të identitetit për çdo ndryshim kredencialesh.
Trajnimi dhe ndërgjegjësimi: shndërrimi i përdoruesve në firewall-e
Asnjë zgjidhje për sigurinë e email-it nuk është e pagabueshme. Gjithmonë do të ketë disa mesazhe që kalojnë nëpër filtra dhe arrijnë në kutinë postare. Në atë pikë, linja juaj e fundit e mbrojtjes janë njerëzit. Kjo është arsyeja pse është kaq e rëndësishme të punoni për ndërgjegjësimin për sigurinë kibernetike dhe të ofroni trajnime të vazhdueshme.
Kurset e përgjithshme të trajnimit, një herë në vit, kanë pak dobi. Ato që funksionojnë më mirë janë programet dinamike të ndërgjegjësimit për phishing që u dërgojnë punonjësve simulime të rregullta. Nëse dikush bie pre e një simulimi, ai merr trajnim të shkurtër, specifik dhe të kontekstualizuar në vend.
Kjo qasje forcon kujtesën dhe i ndihmon përdoruesit të përvetësojnë sinjale paralajmëruese si: lidhje të dyshimta, kërkesa për të dhëna të ndjeshme, urgjencë të pajustifikuar, ndryshime të llogarisë bankare pa konfirmim ose bashkëngjitje të papritura. Qëllimi është që ata të zhvillojnë një skepticizëm të shëndetshëm dhe të mësojnë të raportojnë çdo gjë që duket e dyshimtë.
Për më tepër, disa zgjidhje të bazuara në inteligjencën artificiale lejojnë që nivelet e trajnimit të përshtaten për secilin përdorues : ata që bëjnë më shumë gabime marrin më shumë simulime dhe përmbajtje, ndërsa ata që demonstrojnë zakone të mira marrin më pak punë. Kjo maksimizon ndikimin pa e mbingarkuar stafin.
Është e rëndësishme të mbani mend se nëse i bëni punonjësit tuaj të raportojnë më shumë email-e të dyshimta, ngarkesa e punës së ekipit të sigurisë mund të rritet ndjeshëm. Këtu hyjnë në lojë mjete si analistët e email-eve të mundësuar nga inteligjenca artificiale , të aftë për të shqyrtuar automatikisht email-et e raportuara, për t'i klasifikuar ato dhe për t'i dhënë përparësi atyre që janë vërtet të rrezikshme.
Trajnimi duhet të mbulojë edhe praktikat më të mira bazë për përdoruesit fundorë, të tilla si: zgjedhja e fjalëkalimeve të forta, mosripërdorimi i tyre, mosndarja e tyre, mosshkarkimi i softuerëve nga burime të dyshimta, kontrollimi gjithmonë i adresës së vërtetë të dërguesve, mbajtja e kursorit mbi lidhje para se të klikoni, kujdesi ndaj kërkesave për pagesa ose informacione financiare dhe përdorimi gjithmonë i kanaleve zyrtare të kontaktit kur diçka duket e dyshimtë.
Menaxhimi i mjedisit, pajisjet dhe vazhdimësia e email-it
Përtej vetë emaileve, një zgjidhje gjithëpërfshirëse për sigurinë e emaileve duhet të marrë në konsideratë ekosistemin ku ato përdoren: pajisjet, aplikacionet, kanalet e tjera të bashkëpunimit dhe disponueshmërinë e vetë shërbimit të emaileve.
Së pari, është thelbësore të mbani të gjithë softuerin tuaj të përditësuar : sistemin operativ, shfletuesin, klientin e email-it, aplikacionet e zyrës dhe çdo komponent tjetër që bashkëvepron me mesazhet. Përditësimet zakonisht përfshijnë patch-e sigurie për dobësitë që sulmuesit i shfrytëzojnë gjerësisht.
Së dyti, këshillohet që të rishikohen rregullisht aplikacionet e instaluara dhe zgjerimet e shfletuesit , duke hequr çdo aplikacion që është i panevojshëm ose nuk është verifikuar qartë. Çdo aplikacion shtesë është një pikë hyrjeje e mundshme, veçanërisht në pajisjet që trajtojnë të dhëna të ndjeshme.
Rritja e punës në distancë dhe përdorimit të celularëve do të thotë që siguria e email-it në telefonat inteligjentë, tabletët dhe laptopët jashtë zyrës duhet të jetë një përparësi . Politikat e menaxhimit të pajisjeve mobile (MDM) duhet të përcaktojnë enkriptimin e pajisjes, kyçjen automatike, fshirjen në distancë në rast humbjeje ose vjedhjeje dhe lidhjen vetëm me rrjete të sigurta.
Lidhja me email nga rrjete publike Wi-Fi të pasigurta (në kafene, aeroporte, hotele) përbën një rrezik të shtuar, pasi këto mjedise janë më të lehta për t'u shfrytëzuar për të kapur trafikun ose për të krijuar pika aksesi mashtruese. Një politikë e shëndoshë e korporatës duhet të kufizojë ose mbrojë këto lloje lidhjesh duke përdorur VPN dhe kontrolle shtesë të aksesit.
Lidhur me vazhdimësinë e biznesit, emaili është aq kritik sa çdo ndërprerje e zgjatur mund të paralizojë operacionet e një kompanie. Prandaj, shumë organizata zgjedhin zgjidhje që ofrojnë kuti postare emergjente gjithmonë të disponueshme . Nëse platforma kryesore (për shembull, zgjidhjet SaaS si Microsoft 365 ) përjeton një dështim, këto kuti postare aktivizohen automatikisht në mënyrë që stafi të mund të vazhdojë të dërgojë dhe të marrë mesazhe.
Së fundmi, duhet të merret në konsideratë përputhshmëria dhe ruajtja e provave. Një shërbim arkivimi automatik dhe i pandryshueshëm lejon që email-et të ruhen për periudhën e kërkuar nga rregulloret, garanton integritetin e tyre dhe i bën ato të disponueshme për auditime ose hetime edhe nëse ato fshihen ose ndryshohen në kutitë postare të përdoruesve.
Politikat e sigurisë së email-it, auditimi dhe qeverisja
Vetëm teknologjia nuk mjafton. Një zgjidhje e zhvilluar për sigurinë e email-it duhet të mbështetet nga politika të qarta, procese të përcaktuara mirë dhe rishikime të rregullta për të siguruar që gjithçka zbatohet në mënyrë të vazhdueshme.
Politika e përdorimit të email-it duhet të specifikojë se si trajtohen, ndahen dhe ruhen të dhënat në këtë kanal: çfarë lloj informacioni mund të dërgohet, kur kërkohet enkriptimi, si menaxhohen bashkëngjitjet, çfarë ndalohet (për shembull, dërgimi i fjalëkalimeve ose i të dhënave bankare pa mbrojtje) dhe cila është procedura për raportimin e incidenteve ose email-eve të dyshimta.
Është e rëndësishme që kjo politikë të jetë e thjeshtë për t’u kuptuar, e lehtë për t’u gjetur dhe pjesë e procesit të integrimit në punë për punonjësit e rinj. Për më tepër, ajo duhet të rishikohet rregullisht dhe të komunikohet sa herë që ka ndryshime përkatëse, duke u kërkuar punonjësve të konfirmojnë pranimin e tyre.
Politikat duhet të jenë në përputhje me ligjet përkatëse të privatësisë dhe mbrojtjes së të dhënave , si të përgjithshme (siç është GDPR në Evropë) ashtu edhe specifike për sektorin. Kjo përfshin aspekte të tilla si periudhat e ruajtjes së email-eve, kufizimet në dërgimin e të dhënave personale, kërkesat e enkriptimit, detyrimet për njoftimin e shkeljeve dhe kontrollet mbi ofruesit e palëve të treta.
Në organizatat e mëdha ose ato me mjedise të shumëfishta Microsoft 365 (për shkak të bashkimeve, blerjeve, filialeve etj.), menaxhimi mund të bëhet kompleks. Në raste të tilla, mjetet e administrimit me shumë qiramarrës janë të paçmueshme , duke ju lejuar të shikoni konfigurimin e sigurisë së secilit mjedis me një shikim, ta krahasoni atë me shabllonet e korporatave dhe të korrigjoni në mënyrë qendrore çdo devijim.
Ofruesit e shërbimeve të menaxhuara (MSP) që menaxhojnë infrastrukturën e shumë ndërmarrjeve të vogla dhe të mesme përfitojnë gjithashtu nga kjo pamje e unifikuar, pasi thjeshton ruajtjen e politikave të qëndrueshme të sigurisë së email-it në dhjetëra ose qindra klientë të ndryshëm.
Të marra së bashku, të gjithë këta elementë - autentifikimi i domenit, analiza e avancuar e mundësuar nga inteligjenca artificiale, MFA rezistente ndaj phishing-ut, enkriptimi automatik, trajnimi i vazhdueshëm, kontrolli i pajisjes, arkivimi i pajtueshmërisë dhe politikat e qarta - përbëjnë një strategji shumështresore të sigurisë së email-it . Kjo qasje zvogëlon ndjeshëm gjasat e një sulmi të suksesshëm me email dhe minimizon ndikimin kur dikush arrin të anashkalojë mbrojtjet.
