- Главне претње комбинују напредни злонамерни софтвер, друштвени инжењеринг и погрешне конфигурације које искоришћавају све аутоматизованији нападачи.
- Утицај се креће од економских губитака и обуставе рада до правних санкција, штете по репутацију и крађе интелектуалне својине.
- Ефикасна одбрана захтева слојеве техничке заштите, добру сајбер хигијену, континуирано праћење и робустан план реаговања на инциденте.
- Континуирана обука и интеграција вештачке интелигенције у сајбер безбедност су кључни за превазилажење јаза у талентима и предвиђање нових тактика напада.
Сајбер безбедност је постала свакодневна брига за сваког ИТ стручњака. Безбедност у облаку , рад на даљину, корпоративни мобилни уређаји и вештачка интелигенција драматично су повећали површину напада, а сајбер криминалци не губе време: аутоматизују нападе, усавршавају технике социјалног инжењеринга и искоришћавају сваку погрешну конфигурацију или људски надзор како би се инфилтрирали у организације.
За ИТ тимове, само инсталирање антивирусног софтвера и робусног заштитног зида више није довољно . Темељно разумевање главних претњи по сајбер безбедност ИТ стручњака , њиховог стварног утицаја на пословање и најбољих пракси за њихово ублажавање кључно је за одржавање континуитета пословања, избегавање правних казни и заштиту критичних података. У овом чланку ћете детаљно и са веома практичним приступом видети који ризици доминирају тренутним окружењем и шта можете учинити да бисте нападачима знатно отежали посао.
Шта се данас сматра претњом сајбер безбедности
Када говоримо о претњама по сајбер безбедност, мислимо на било који догађај, слабост или злонамерну активност која може угрозити поверљивост, интегритет или доступност система и података. Ово укључује све, од „класичног“ злонамерног софтвера (вируси, црви, тројанци, ransomware, шпијунски софтвер) до неотклоњених рањивости, лоших корисничких пракси, погрешних конфигурација облака и циљаних напада које спонзорише држава.
Ове претње искоришћавају техничке рањивости и људске грешке : застарели софтвер, слабе лозинке, прекомерна дозвола, фишинг имејлове који обмањују запослене, лоше обезбеђено складиштење у облаку, безбедност трећих страна итд. Резултат може да варира од једнократног кршења података до потпуног затварања компаније на неколико дана.
Паралелно са тим, интеграција вештачке интелигенције и аутоматизације у сајбер нападе омогућава истовремене кампање против хиљада компанија, генерисање веома убедљивих дипфејкова и стварање полиморфног малвера који стално мења свој код како би избегао традиционалне одбрамбене алате. Изазов за ИТ стручњаке је стога двострук: заштита све сложенијих инфраструктура и то од бржих и софистициранијих нападача.
Стварни утицај претњи сајбер безбедности на организације
Последице безбедносног инцидента протежу се далеко даље од почетног шока. Свако кршење може покренути низ утицаја на различитим фронтовима: финансијском, репутационом, правном и оперативном. Разумевање ове димензије помаже у оправдавању инвестиција и давању приоритета безбедносним пројектима за менаџмент.
У финансијском смислу, директни и индиректни губици могу бити огромни . Поред преварних трансфера, откупа путем ransomware-а и крађе финансијских информација, постоје трошкови повезани са застојима, прековременим радом тима за реаговање, екстерним форензичким службама, обавештавањем погођених страна и кампањама за обнављање поверења. Многе студије процењују просечну цену кршења безбедности на десетине хиљада евра за мала и средња предузећа и на милионе за велике корпорације.
Штета по репутацију је подједнако, ако не и озбиљнија: када клијент види да су његове информације откривене, одмах губи поверење . Овај губитак кредибилитета се претвара у отказивање уговора, смањење продаје и потешкоће у закључивању послова са новим партнерима или приступању одређеним јавним тендерима. Враћање претходног нивоа поверења може трајати годинама, ако се уопште икада постигне.
На оперативном нивоу, напад може потпуно парализовати критичне процесе : системи за наплату су у квару, производни погони су затворени, онлајн услуге су ван употребе, ланци снабдевања су поремећени... Сваки ИТ стручњак који је доживео масовно шифровање ransomware-ом зна да је притисак на пословање бруталан када не можете да продајете, производите или услужујете купце.
Коначно, не смемо заборавити правне и регулаторне последице . Прописи попут GDPR-а у Европи и други закони специфични за сектор захтевају адекватну заштиту личних података и обавештавање о кршењима у веома одређеним временским оквирима. Неуспех може довести до значајних финансијских казни и парница са клијентима, добављачима или чак запосленима. Штавише, крађа интелектуалне својине (нацрта, алгоритама, формула, изворног кода) може протраћити године улагања у истраживање и развој и дати конкурентску предност ривалима.
Главне врсте техничких претњи за ИТ стручњаке
Са чисто техничке тачке гледишта, компаније се суочавају са широким спектром ризика који утичу на инфраструктуру, апликације и кориснике. Разумевање најчешћих породица напада је први корак у дефинисању одговарајућих безбедносних контрола и архитектура.
Злонамерни софтвер у свим својим варијантама
Злонамерни софтвер остаје омиљено оружје нападача. Под овим кровним термином налазимо злонамерни софтвер дизајниран да инфилтрира, оштети или контролише системе без знања корисника или администратора. Његови најчешћи облици укључују:
- Рансомваре: Шифрује датотеке и системе кључевима које контролише само нападач и захтева плаћање (обично у криптовалути) за враћање приступа. Најнапредније групе комбинују шифровање са крађом података, претећи да ће објавити информације ако се плаћање не изврши, чак и ако постоје резервне копије.
- Тројански коњи: Представљају се као легитимни програми (бесплатни софтвер, наводни крекови, „чудотворни“ услужни програми), али када се покрену, примењују скривене злонамерне функције које могу да се крећу од отварања задњих врата до преузимања још малвера.
- РАТ (тројанац за даљински приступ): Тројанци посебно дизајнирани да нападачу омогуће потпуну даљинску контролу над машином. Омогућавају шпијунирање и извлачење осетљивих информација., инсталирајте нове компоненте или пређите на друге интерне системе.
- Шпијунски софтвер: код дизајниран за бележење активности корисника, прикупљање акредитива, банковних података, навика прегледања или вредних пословних информација, који се затим шаље на сервере које контролише нападач.
- Цриптојацкинг: Злонамерни софтвер који злоупотребљава рачунарску снагу сервера, радних станица или чак IoT уређаја како би рударио криптовалуте без знања власника, смањујући перформансе и повећавајући трошкове енергије.
Технологија отказује, али и људи такође. Социјални инжењеринг искоришћава психолошке слабости и навике корисника како би их навео да ураде управо оно што је нападачу потребно: кликну на линк, онемогуће заштиту, предају акредитиве или одају осетљиве податке.
Међу овим тактикама, фишинг остаје најистакнутији . Шаљу се имејлови који имитирају комуникацију банака, добављача, владиних агенција или чак саме компаније, како би се корисници намамили на лажне веб странице или их приморали да преузму злонамерне прилоге. У свом најциљанијем облику, фишинг се фокусира на одређене профиле (финансије, руководиоце, ИТ администраторе) користећи јавне или интерне податке како би се обмана учинила кредибилном.
Исти концепт важи и за друге канале: „smishing“ када мамац стигне путем СМС-а на мобилни телефон, искоришћавајући чињеницу да је у тим порукама теже верификовати УРЛ; и „vishing“ када се напад изводи телефоном, представљајући се као техничка подршка, банка или добављач који захтева „верификацију“ информација.
Са порастом генеративне вештачке интелигенције, гласовни и видео дипфејкови су добили на популарности , способни да се лажно представљају као руководиоци или шефови одељења како би наручили хитне трансфере или поделили поверљиве информације. Ови алати смањују трошкове и поједностављују кампање које су раније захтевале знатно више ручног напора.
Напади на веб апликације и API-је
За многе компаније, веб апликације и API-ји су најизложенији део површине напада . Грешка у управљању улазним подацима, контролама приступа или валидацији параметара може отворити врата веома штетним нападима.
- SQL инјекција (SQLi): Манипулисање упитима базе података убризгавањем злонамерног кода у поља за унос. Ако апликација не очисти правилно ове податке, нападач може да чита, мења или брише информације, па чак и да преузме контролу над сервером базе података.
- Даљинско извршавање кода (RCE): Рањивости које омогућавају нападачу да извршава команде на серверу на којем се апликација покреће, обично искоришћавањем препуњавања бафера или других логичких грешака. Ова врста квара је обично критична јер се то преводи у готово потпуну контролу над погођеним системом.
- XSS (Међусајтско скриптовање): Убацивање злонамерних скрипти у странице које се затим приказују другим корисницима. Ове скрипте могу украсти колачиће сесије, изменити садржај прегледача или преусмерити на лажне странице без знања корисника.
Напади на ланац снабдевања
Све је чешће да напади не циљају саму компанију, већ њене партнере. Напади на ланац снабдевања искоришћавају односе поверења са добављачима софтвера, интеграторима, добављачима услуга у облаку или консултантским фирмама.
Класичан сценарио укључује добављача услуга са даљинским приступом интерним системима: ако нападач угрози њихову мрежу, може да користи те легитимне акредитиве да би добио приступ клијентској организацији уз минималну сумњу. Други вектор је манипулација софтвером или ажурирањима трећих страна: убризгавање злонамерног кода у пакете ажурирања које клијент инсталира, потпуно верујући њиховом извору.
Штавише, скоро све модерне апликације интегришу библиотеке отвореног кода или модуле трећих страна . Озбиљна рањивост попут Log4j рањивости показала је у којој мери наизглед „мали“ део може представљати огроман ризик на глобалном нивоу када се широко дистрибуира. За ИТ тимове, инвентарисање и управљање ризиком спољних компоненти је сада неизбежно.
Напади ускраћивања услуге (DoS и DDoS)
Напади на доступност имају за циљ да искључе сервисе и апликације из мреже, спречавајући легитимне кориснике да им приступе. У свом облику дистрибуираног ускраћивања услуге (DDoS), хиљаде угрожених уређаја бомбардују системе жртве саобраћајем, засићујући пропусни опсег, процесор или ресурсе апликација.
Неке групе користе нападе ускраћивања услуге (DoS) као алат за изнуду , претећи масовним нападима ако се не плати откупнина или их комбинујући са кампањама ransomware-а како би повећале притисак. У другим случајевима, DoS напади се извршавају искоришћавањем специфичних рањивости које узрокују падове система или прекомерну потрошњу ресурса када се приме неисправни уноси.
Напади типа „човек у средини“ (MitM и MitB)
Код напада типа „човек у средини“ (Man-in-the-Middle), циљ је пресретање и, ако је могуће, измена саобраћаја између две стране које верују да комуницирају директно и безбедно. Ако комуникација није правилно шифрована, нападач може да чита акредитиве, банкарске податке или пословне информације у обичном тексту.
Посебно опасна варијанта је „Човек у прегледачу“ (MitB) , у којој нападач угрожава прегледач корисника користећи злонамерне додатке или малвер и манипулише подацима непосредно пре него што се прикажу или пошаљу на сервер. Ово им омогућава да мењају износе трансфера, модификују обрасце или бележе све што се унесе без икакве видљиве сумње.
Напредне претње и кључни трендови за ИТ стручњаке
Поред класичног „ретроспективног каталога“ напада, тренутна ситуација доноси веома јасне трендове које ИТ тимови не могу игнорисати : већи утицај вештачке интелигенције у сајбер криминалу, DNS ризике, грешке у конфигурацији облака, инсајдерске претње и операције које спонзорише држава.
Претње засноване на вештачкој интелигенцији
Вештачка интелигенција није само за браниоце. Сајбер криминалци се све више ослањају на вештачку интелигенцију и машинско учење како би скалирали, усавршили и персонализовали своје нападе. Неки примери:
- Масовно генерисање фишинг имејлова и порука са природним и беспрекорним текстовима, прилагођеним језику и контексту жртве.
- Аутоматизација претраге и искоришћавања рањивости у изложеним системима, дајући приоритет циљевима са већом вероватноћом успеха.
- Развој злонамерног софтвера способног да учи из окружења и мења своје понашање како би избегао детекције на основу потписа и статичких образаца.
- Креирање гласовних и видео дипфејкова ради појачавања кампања друштвеног инжењеринга усмерених на профиле високе вредности.
Паралелно са тим, компаније почињу стратешки да интегришу GenAI у своју одбрану како би убрзале истраге, побољшале откривање аномалија и надокнадиле недостатак талената у области сајбер безбедности, што многи лидери препознају као један од највећих изазова данашњице.
DNS тунели и злоупотреба система имена домена
DNS је фундаментална компонента интернета и, управо због тога, идеалан канал за прикривање злонамерног саобраћаја . DNS тунелирање подразумева енкапсулирање података унутар наизглед нормалних DNS упита и одговора, чиме се заобилазе многе контроле периметра које само површно скенирају овај саобраћај.
Ова техника омогућава издвајање осетљивих информација по деловима или одржавање канала командовања и контроле са уграђеним злонамерним софтвером без изазивања сумње. Откривање ове врсте активности захтева праћење аномалних образаца у упитима, величинама, необичним доменима или чудном статистичком понашању у DNS саобраћају.
Грешке у конфигурацији и лоша сајбер хигијена
Велики број инцидената потиче од нетачних конфигурација и небезбедних пракси . Уобичајени примери:
- Превише попустљиви заштитни зидови или групе за безбедност у облаку, са портовима отвореним за свет који не би требало да буду.
- Складишта података у клауд сервисима грешком конфигурисана као „јавна“, откривајући осетљиве информације без икакве аутентификације.
- Коришћење подразумеваних акредитива или слабе и поново коришћене лозинке преко више услуга.
- Непримена безбедносних закрпа и ажурирања фирмвера, остављајући познате рањивости отвореним месецима.
- Недостатак поузданих, ажурираних и тестираних резервних копија, што спречава брз опоравак од напада ransomware-а.
Све ово спада под оно што бисмо могли назвати лошом сајбер хигијеном : непоштовање основних најбољих пракси поткопава сваки други безбедносни напор. Аутоматизација ревизија конфигурације, примена принципа најмањих привилегија и обука корисника су кључни задаци за затварање ових очигледних рањивости.
Унутрашње претње и људске грешке
Појединци са легитимним приступом системима и подацима представљају често потцењен ризик. Инсајдерске претње могу бити злонамерне или случајне.
- Незадовољни запослени који краду информације да би их продали, процурили или однели конкуренцији.
- Извођачи радова или партнери са више привилегија него што је потребно који одлуче да их злоупотребе.
- Чланови тима који, без злонамерне намере, деле податке путем небезбедних канала, шаљу имејлове погрешним примаоцима или отпремају осетљиве датотеке на личне cloud сервисе.
Ублажавање овог ризика захтева детаљне контроле приступа, редован преглед дозвола , праћење сумњивих активности (UEBA, DLP) и јаку безбедносну културу унутар организације. Када неко напусти компанију, тренутно опозив акредитива и приступа мора бити аутоматски и неоспорив процес.
Напади и напредне операције које спонзорише држава
На другом крају спектра налазимо операције које спроводе или подржавају националне државе. Ови напади су обично политички, војно или економски мотивисани и усмерени су на критичну инфраструктуру, јавне администрације, стратешке компаније (енергетика, здравство, финансије) и кључне добављаче технологије.
Њихов ниво софистицираности је висок: искоришћавање рањивости нултог дана , сложени ланци инфекције, месеци тихог надзора пре деловања, прилагођени алати и координисане кампање великих размера. Иако многа мала и средња предузећа нису директна мета, могу бити погођена као слабе карике у ланцу снабдевања високопрофилних организација.
Стратегије превенције и одбране за ИТ тимове
С обзиром на тако сложен сценарио, једини разуман пут напред је усвајање проактивног, свеобухватног и слојевитог приступа . Не постоји чаробни штапић, али постоји скуп пракси и технологија које, заједно, драстично повећавају трошкове напада за противника.
Управљање закрпама и ажурирањима
Прва линија одбране подразумева ажурирање система, апликација и уређаја . Успостављање редовних прозора за ажурирање, коришћење алата за инвентар и аутоматско закрпљење и давање приоритета критичним рањивостима смањује познату површину за напад.
Не ради се само о оперативним системима: фирмвер за рутере, прекидаче, заштитне зидове, крајње тачке, хипервизоре, апликације трећих страна и компоненте отвореног кода, све то треба ажурирати. Игнорисање овога је као давање нападачима каталога већ документованих експлоита.
Робусна аутентификација и контрола приступа
Минимизирање утицаја украдених акредитива захтева имплементацију вишефакторске аутентификације (MFA) где год је то могуће, заједно са јаким политикама лозинки и редовном ротацијом лозинки. У сложеним корпоративним окружењима, усвајање модела нултог поверења помаже да се осигура да ниједан уређај или корисник није подразумевано поуздан, чак и ако се налази „унутар“ мреже.
Примена принципа најмањих привилегија (давање само дозвола које су строго неопходне за сваку улогу) значајно ограничава оно што нападач може да уради чак и ако успе да приступи налогу легитимног корисника.
Континуирано образовање и култура безбедности
Као што сви извештаји показују, људски фактор остаје једна од најслабијих карика. Стога, обука за сајбер безбедност не може бити једнократни курс који се једном похађа, а затим заборави. Она мора постати континуирани програм, ажуриран и прилагођен различитим улогама унутар компаније.
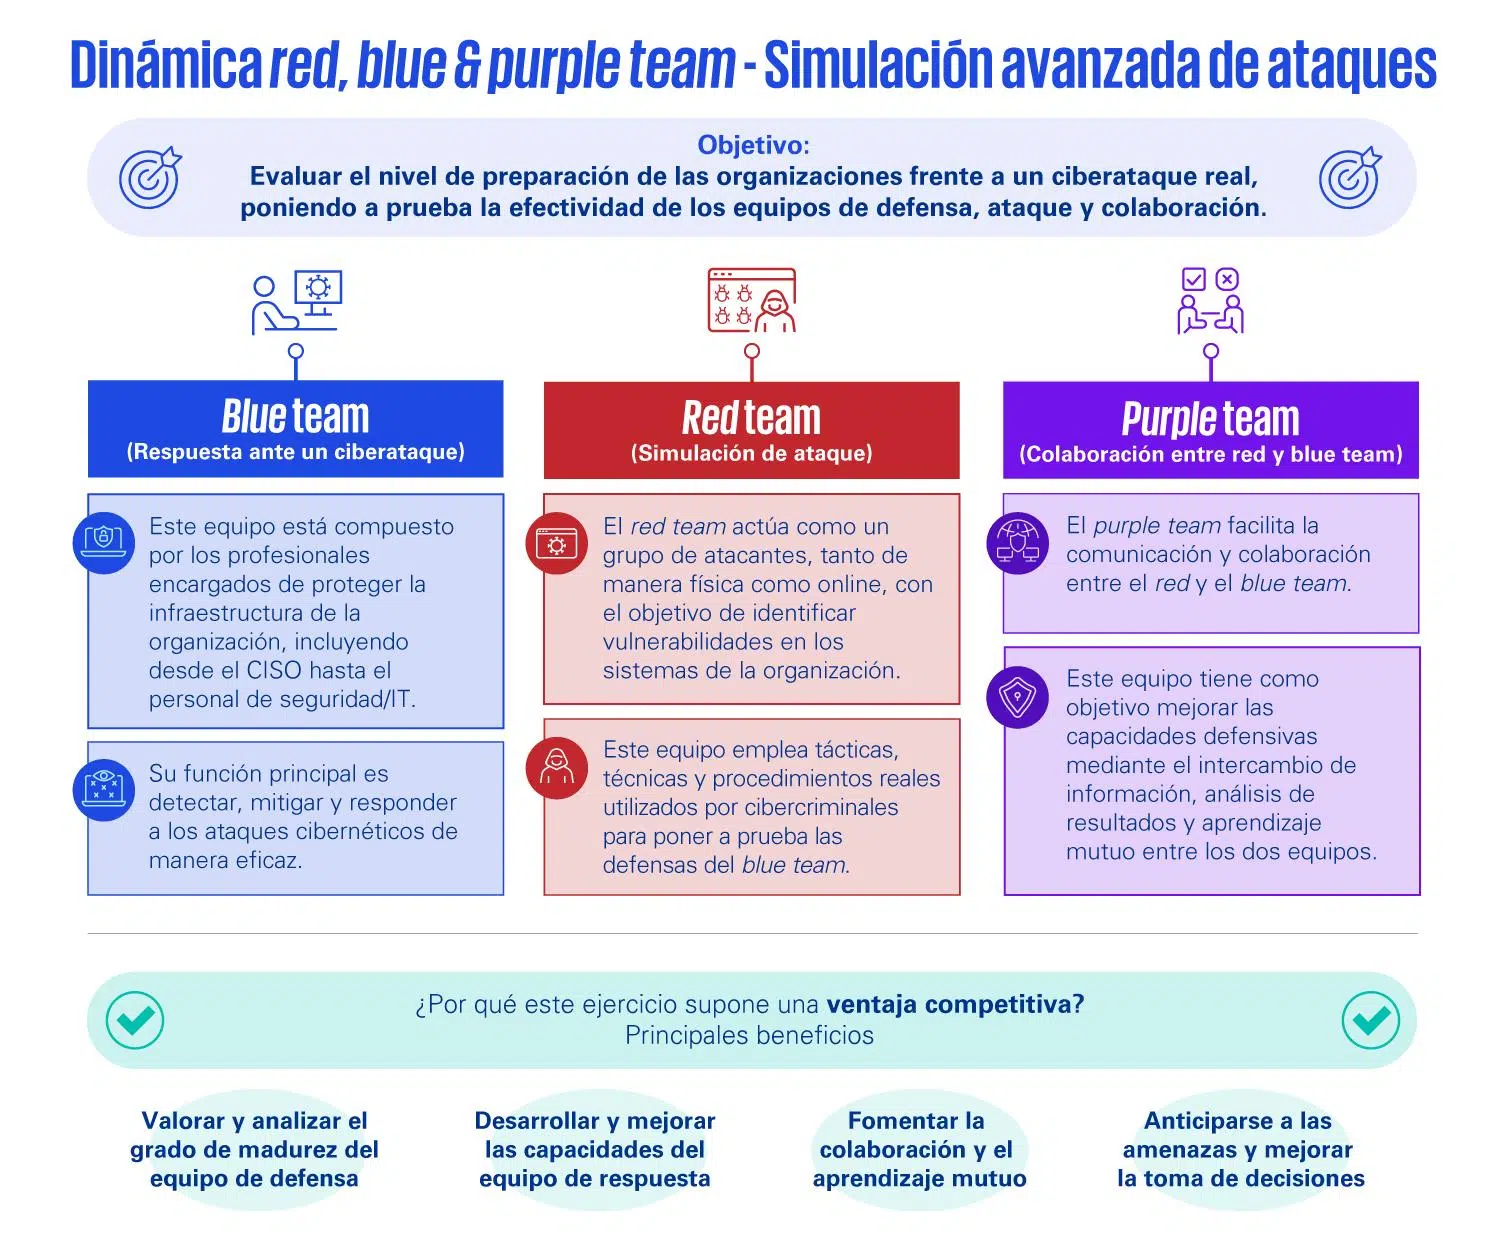
Садржај треба да обухвати све, од основне свести (препознавање фишинга, заштита уређаја, безбедно понашање на друштвеним мрежама и у услугама у облаку) до прописа, најбољих пракси специфичних за област и напредне специјализације за техничке профиле. Приступ учења кроз рад, са реалистичним симулацијама напада, практичним лабораторијама и сесијама уживо са стручњацима, обично је најефикаснији начин за учвршћивање знања.
Заштита мреже, крајњих тачака и података
Са технолошке стране, неопходно је комбиновати различите контроле: заштитне зидове следеће генерације, системе за откривање и спречавање упада (IDS/IPS) , филтрирање садржаја, сегментацију мреже, напредна решења за крајње тачке (EDR/XDR), шифровање података у транзиту и у стању мировања, и DLP алате за спречавање неовлашћеног цурења.
Резервне копије играју кључну улогу: честе резервне копије, логички одвојене од главне мреже и периодично тестиране како би се осигурало да обнова функционише, праве велику разлику у случају инцидента са ransomware-ом или масовног брисања података.
Планови за реаговање на инциденте и обавештајни подаци о претњама
Ниједно окружење није 100% безбедно, тако да је важно претпоставити да ће се, пре или касније, инциденти догодити. Имати добро дефинисан план реаговања на инциденте , тестиран кроз вежбе и познат свима укљученима, драстично смањује хаос када дође тренутак истине.
Поред тога, ослањање на обавештајне податке о претњама у реалном времену , било из наших сопствених извора или од специјализованих добављача, омогућава нам да прилагодимо правила детекције, блокирамо познате злонамерне инфраструктуре и предвидимо нове кампање пре него што директно утичу на организацију.
У овом контексту, решења за сајбер безбедност следеће генерације способна да открију аномално понашање, аутоматизују одговоре (изоловање уређаја, убијање злонамерних процеса, враћање промена) и корелирају догађаје између крајњих тачака, мрежа и облака, одлични су савезници за безбедносне тимове који су, у многим случајевима, преоптерећени.
За ИТ стручњаке, изазов више није само крпљење ствари и гашење пожара, већ вођење кохерентне безбедносне стратегије која интегрише технологију, процесе и људе. Претње ће се наставити развијати, вештачка интелигенција ће наставити да игра на обе стране, а јаз у талентима за сајбер безбедност се неће затворити преко ноћи. Управо зато ће организације које рано улажу у робусну безбедносну културу, интелигентну аутоматизацију и континуирану обуку бити најбоље позициониране да издрже неизбежне ударце који ће неминовно доћи.