- Директива NIS2 проширује секторе и обавезне субјекте, јача управљање и пооштрава надзор и режим санкција.
- Шпанија заостаје у транспозицији кроз будући Закон о координацији и управљању сајбер безбедношћу.
- Битни и важни ентитети морају именовати службеника за безбедност, свеобухватно управљати ризицима и пријављивати инциденте у веома строгим роковима.
- ENS, нови Национални центар за сајбер безбедност и CSIRT екосистем стављају Шпанију у солидну техничку позицију, иако велики изазов лежи у адаптацији хиљада малих и средњих предузећа.
Европска NIS2 директива је потпуно трансформисала пејзаж сајбер безбедности у Европи, а посебно у Шпанији. Ово није само још један пропис; он представља фундаменталну промену у начину на који компаније и јавне управе управљају дигиталним ризицима, пријављују инциденте и координирају са властима.
У међувремену, Шпанија постиже стабилан, али очигледно одложен напредак у транспозицији: званични рок је био октобар 2024. године, а до данас, будући Закон о координацији и управљању сајбер безбедношћу још увек пролази кроз парламентарну процедуру. Ова ситуација ствара донекле необичан сценарио: Директива је већ обавезујућа на европском нивоу, али дефинитивни национални правни оквир још није одобрен, остављајући многе организације заробљене између моралне и стратешке обавезе да припреме и процене своју ситуацију и одсуства потпуно применљивог закона.
Шта је NIS2 директива и зашто мења правила игре?
Директива (ЕУ) 2022/2555, позната као NIS2 , замењује оригиналну NIS директиву са циљем успостављања високог заједничког нивоа сајбер безбедности за мреже и информационе системе широм Европске уније. Њена сврха је јачање отпорности на сајбер инциденте који би могли утицати на основне услуге и нормално функционисање друштва и економије.
За разлику од свог претходника, NIS2 значајно проширује број сектора и ентитета на које се односи , обухватајући не само традиционалне критичне инфраструктуре (енергетику, транспорт, водоснабдевање, банкарство или здравство), већ и области као што су јавна управа, дигиталне инфраструктуре, поштанске и курирске услуге, управљање отпадом, напредна производња или производња и дистрибуција хране.
Директива успоставља хармонизовани оквир минималних захтева за сајбер безбедност за целу ЕУ, са мерама за управљање ризицима, управљање, заштиту ланца снабдевања, континуитет пословања и рано обавештавање о инцидентима. Штавише, она јача режим праћења и санкција и експлицитно повећава одговорност вишег руководства.
Још један значајан развој догађаја је јасна посвећеност сарадњи између држава чланица и стварању или јачању националних тимова за реаговање на инциденте у области рачунарске безбедности (CSIRT) , способних да координирају на европском нивоу у озбиљним кризним ситуацијама. ENISA, Агенција ЕУ за сајбер безбедност, игра кључну улогу у овом екосистему, подржавајући развој националних стратегија за сајбер безбедност и промовишући најбоље праксе.
Финансијски сектор је у суштини искључен из делокруга NIS2 , јер прописи DORA имају предност као lex specialis. Упркос томе, логика дигиталне оперативне отпорности која покреће DORA је у потпуности у складу са филозофијом NIS2.
Тренутни статус транспозиције NIS2 у Шпанији
Директива NIS2 ступила је на снагу 16. јануара 2023. године , а 17. октобар 2024. године је одређен као рок за њену транспозицију. Годину дана након тог рока, Шпанија још увек није завршила формално укључивање у свој унутрашњи правни систем, што ју је сврстало у групу земаља које заостају.
Као резултат овог кашњења, Европска комисија је покренула поступке за повреду прописа против бројних држава чланица. Дана 7. маја 2025. године, Комисија је послала образложено мишљење деветнаест земаља, укључујући Шпанију, захтевајући од њих да у року од два месеца обавесте о потпуној транспозицији Директиве, уз упозорење да би могла да упути ствар Суду правде ЕУ ако се не предузму потребне мере.
У случају Шпаније, главна прекретница догодила се 14. јануара 2025. године, када је Савет министара усвојио Нацрт закона о координацији и управљању сајбер безбедношћу . Овај закон ће служити као основни инструмент за транспоновање NIS2 у домаће право и реорганизацију националног модела управљања сајбер безбедношћу.
Након почетног усвајања, нацрт закона је стављен на јавну консултацију и разматрање између 16. јануара и 10. фебруара 2025. године , што је омогућило грађанима, предузећима, удружењима и другим организацијама да доставе коментаре и предлоге за побољшање. Након тога, текст је прегледала Међуресорна техничка радна група, која је консолидовала нацрт узимајући у обзир примљене повратне информације, укључујући и оне од стручних заједница као што је ISMS Форум.
Упркос томе, и упркос политичком замаху, закон је и даље у парламентарној процедури . Било је речи о његовом подношењу Савету министара на усвајање као закона око новембра и о могућем усвајању парламента до краја јануара или фебруара следеће године, али стварност је да Шпанија до краја 2025. године још увек нема потпуно применљив национални закон којим се транспонује NIS2.
Нацрт закона о координацији и управљању сајбер безбедношћу
Нацрт закона који је одобрила шпанска влада је заједничка иницијатива министарстава унутрашњих послова, одбране и дигиталне трансформације и јавне управе . Његова сврха је двострука: прво, транспоновање NIS2 директиве, и друго, организовање координације и управљања сајбер безбедношћу на националном нивоу, јачајући заштиту мрежа и информационих система од сајбер претњи које би могле утицати на критичну инфраструктуру и основне услуге.
Будући закон ће се примењивати на јавне и приватне субјекте који послују у секторима као што су енергетика, транспорт, банкарска и финансијска тржишна инфраструктура, здравство, управљање водама, дигитална инфраструктура, технолошке услуге и други критични сектори . Он експлицитно укључује регистре имена домена , као што је Dominios.es (којима управља Red.es), који ће преузети нове обавезе у погледу сајбер безбедности због своје стратешке улоге у стабилности дигиталног екосистема.
Генерално говорећи, нацрт је усклађен са главним обавезама NIS2 директиве и артикулише четири кључне осе: јачање управљања и одговорности вишег менаџмента, опште мере управљања безбедносним ризицима, именовање службеника за безбедност информација и јасне обавезе пријављивања инцидената.
Штавише, шпански закон уводи значајан организациони елемент: стварање Националног центра за сајбер безбедност (CNC) . Ово тело ће деловати као координационо тело за заштиту мрежа и информационих система, хармонизујући критеријуме између различитих регулаторних тела (унутрашњих послова, одбране и дигиталне трансформације), промовишући тимове за реаговање на инциденте у вези са рачунарском безбедношћу (CSIRT) и олакшавајући кохерентнију визију националног екосистема сајбер безбедности.
Током фазе јавних консултација, организације попут ISMS Forum-а дале су значајан допринос : јачањем улоге службеника за безбедност информација, одвајањем ове позиције од Закона о приватном обезбеђењу и успостављањем специфичних механизама реаговања када је неусаглашени субјект јавна управа, која, по својој природи, не може бити финансијски кажњена. Међу предлозима је и могућност јавних упозорења, у складу са одредбама LOPDGDD-а (Органског закона о заштити личних података и гаранцији дигиталних права) у вези са заштитом података.
Сектори и врсте ентитета на које утиче NIS2
NIS2 класификује организације које подлежу Директиви као неопходне или важне субјекте , првенствено на основу сектора у којем послују и њихове величине (средња и велика предузећа, са изузецима заснованим на критичности). Стандард се генерално примењује на јавне или приватне субјекте који послују у ЕУ, са могућношћу укључивања мањих организација када их државе чланице идентификују као неопходне или важне због њихове релевантности.
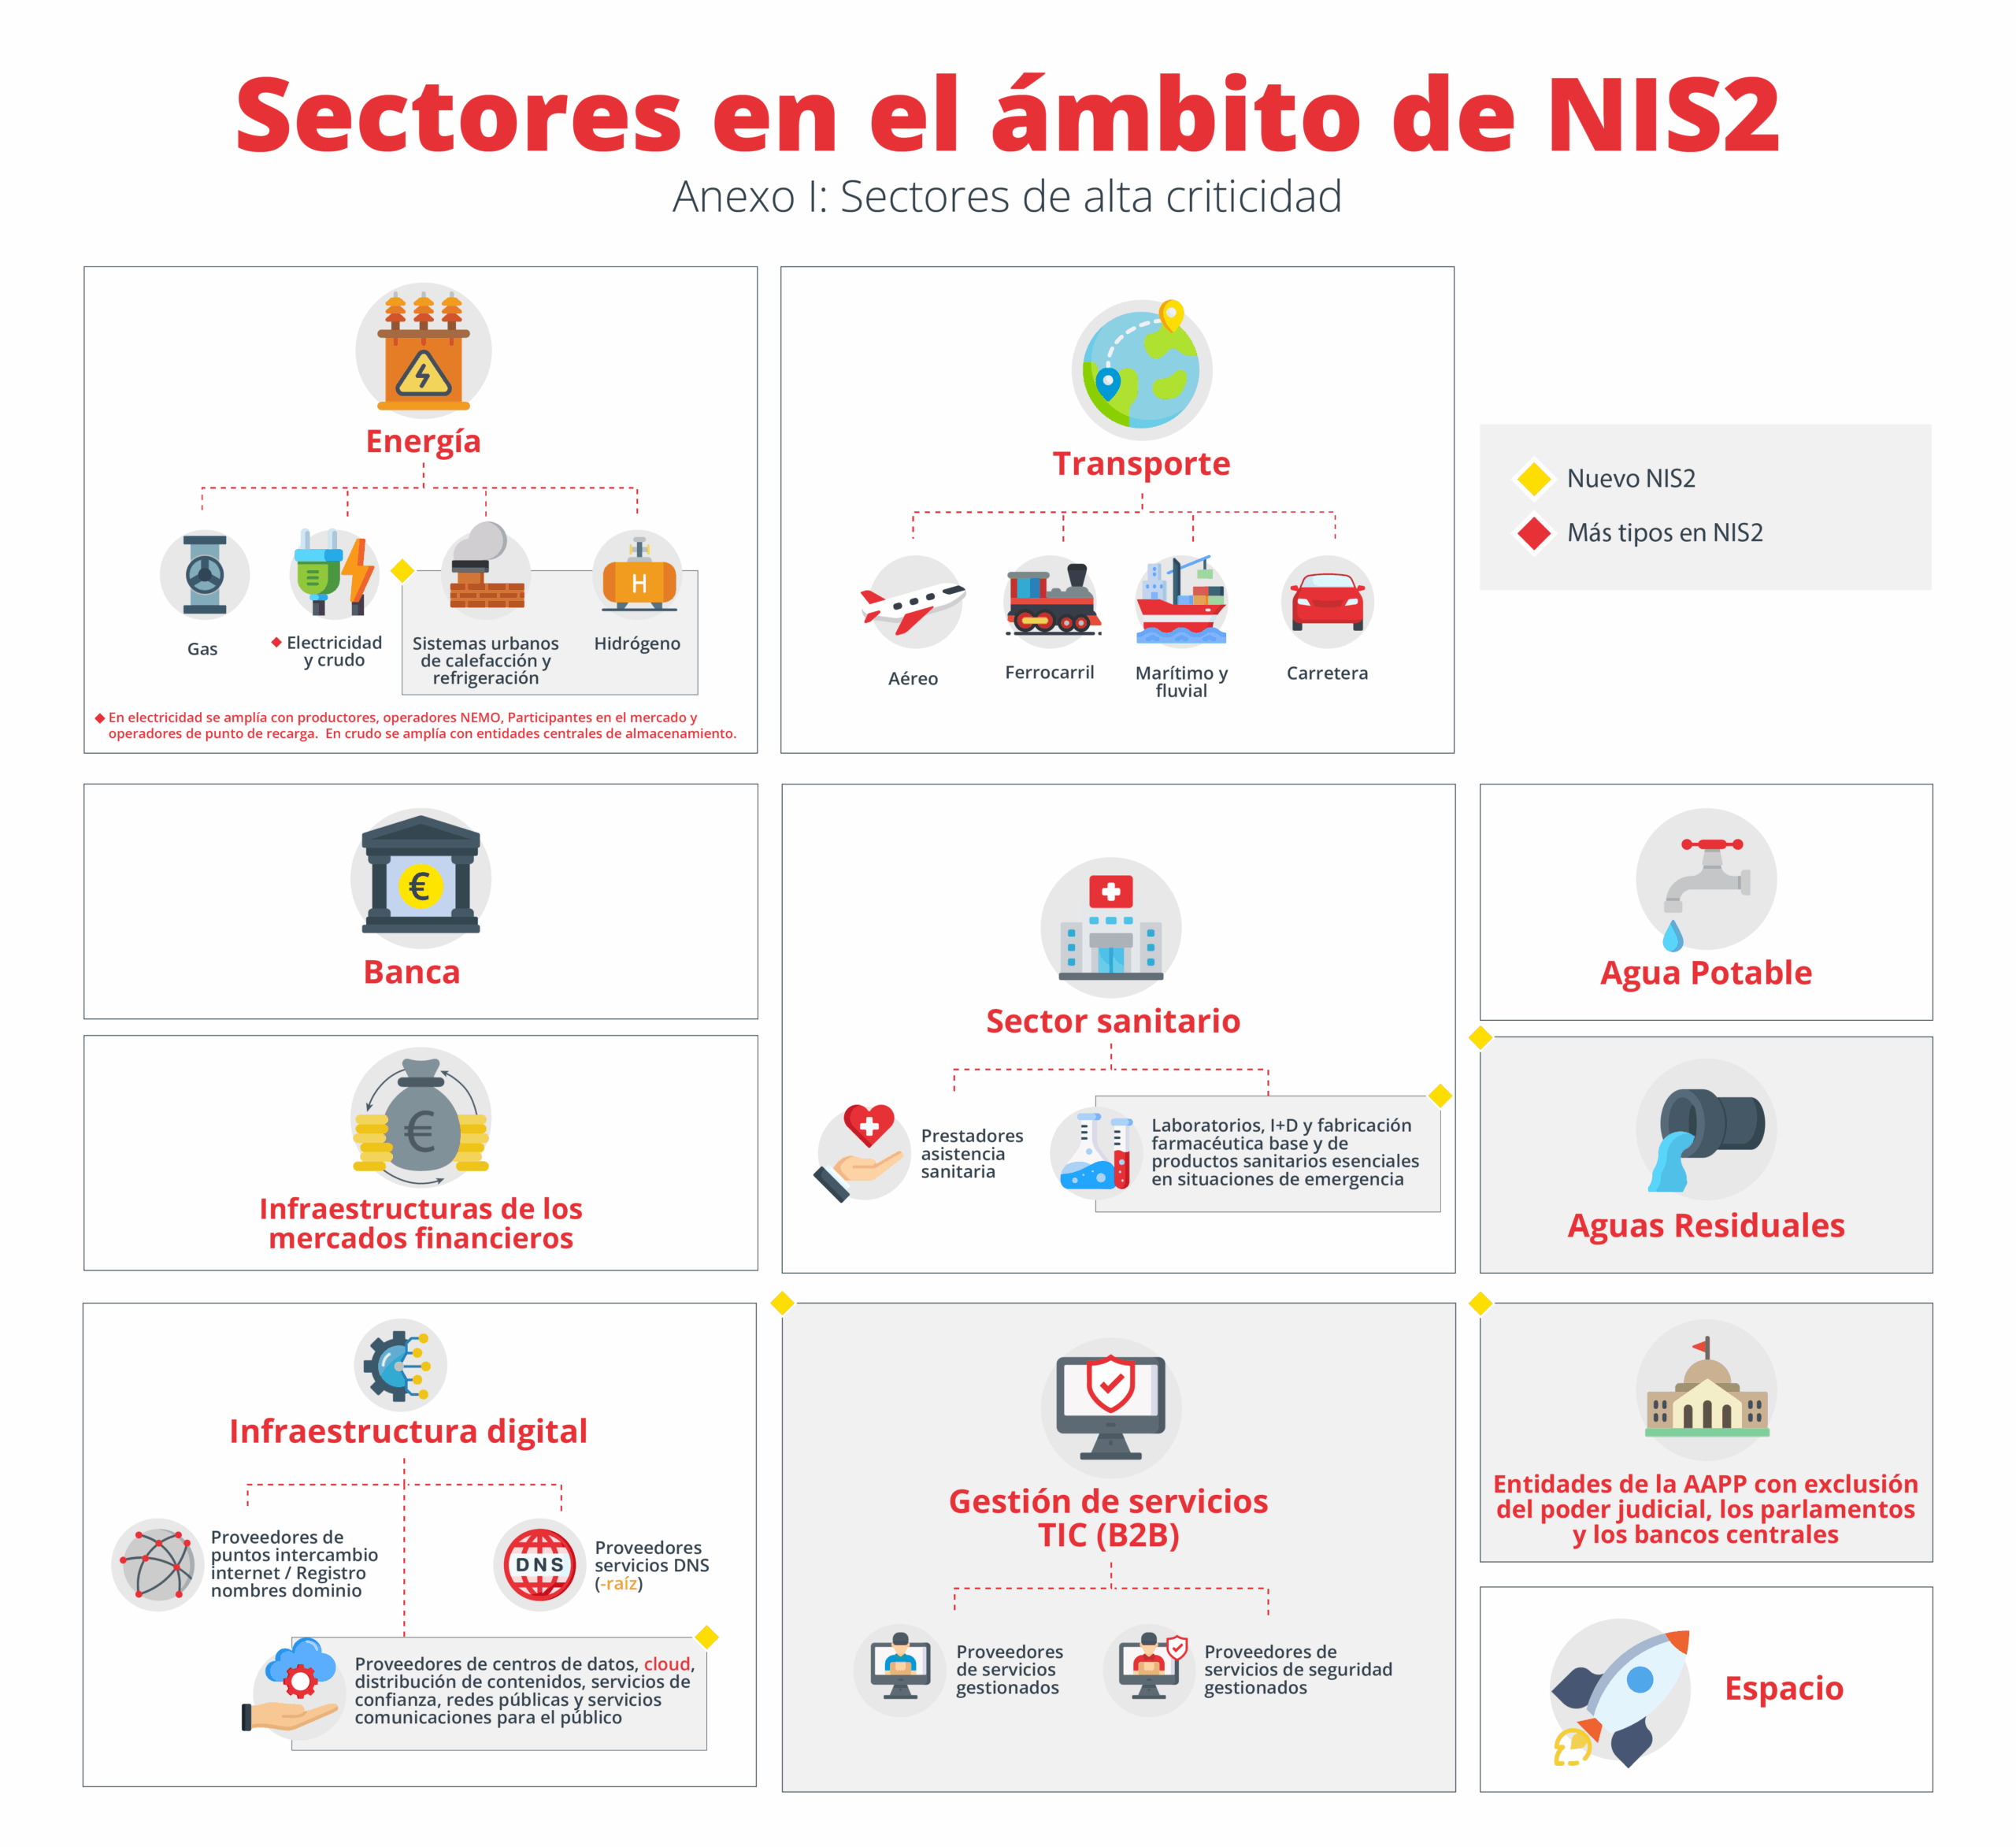
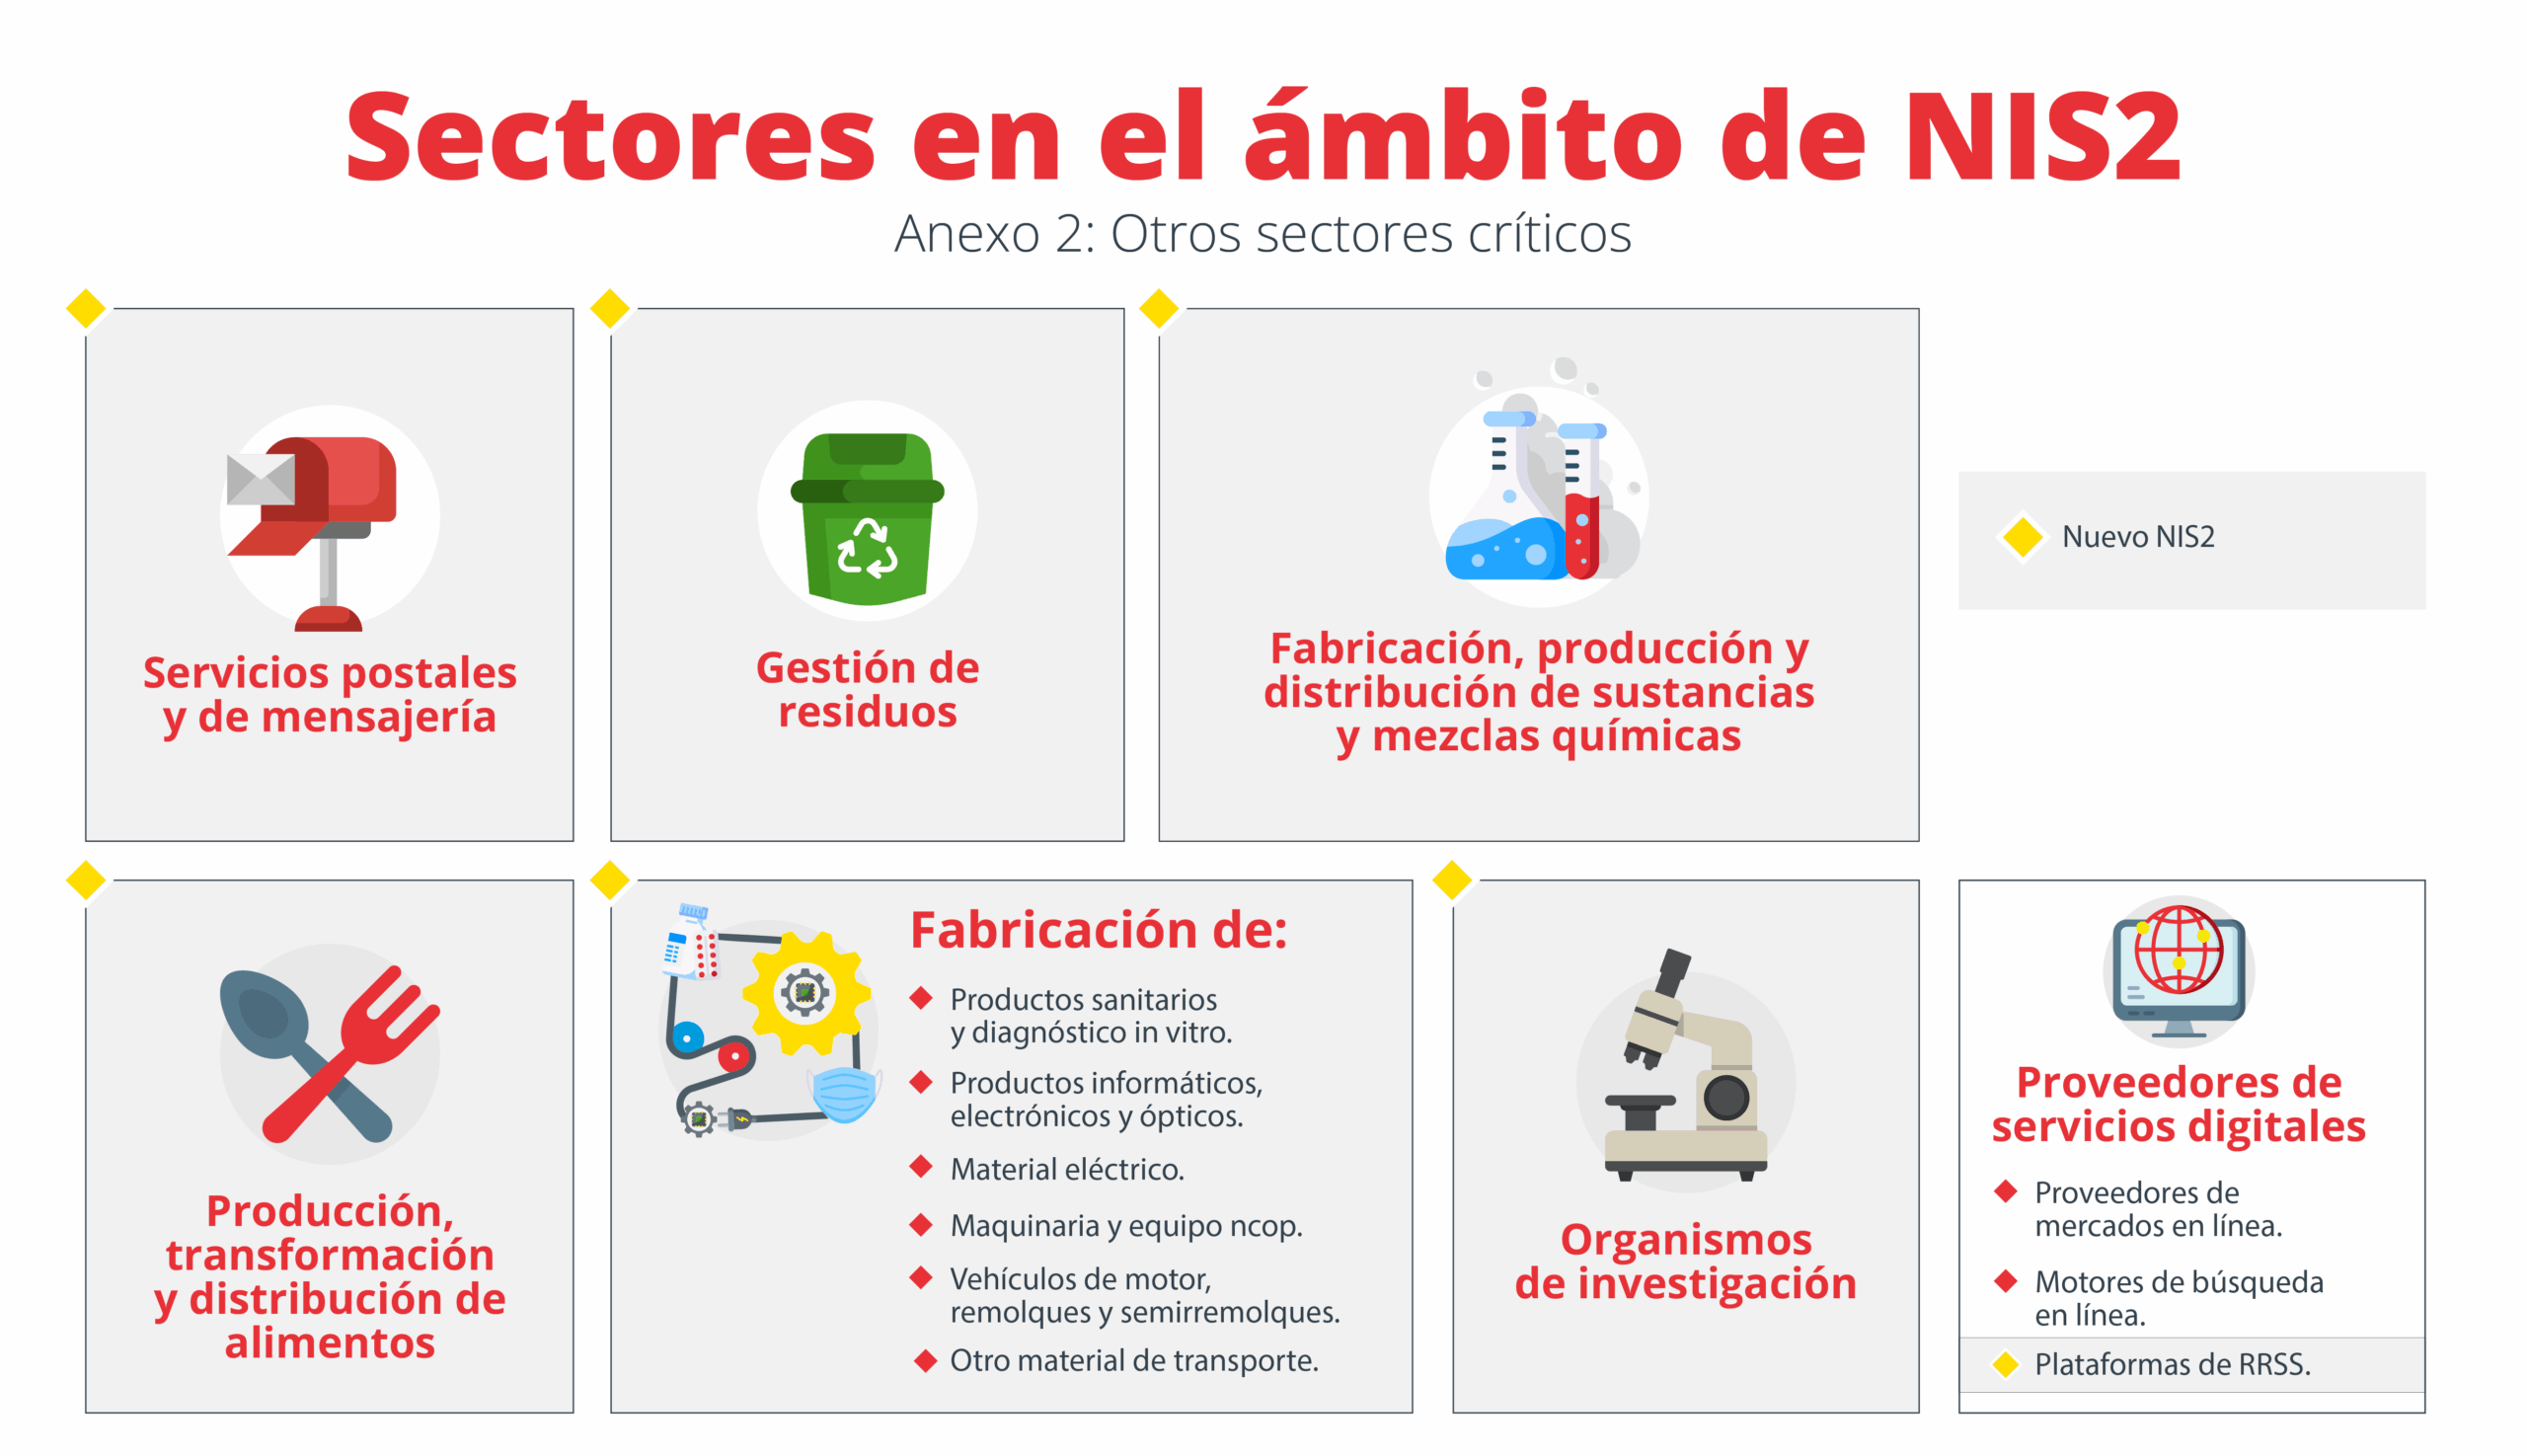
Сектори високе критичности наведени су у Анексу I NIS2, док су други критични сектори наведени у Анексу II . У Шпанији је повећање броја сектора нешто мање него у другим земљама, јер је транспозиција старог NIS-а већ била усклађена са Законом 8/2011 о заштити критичне инфраструктуре, који је обухватао 12 сектора. Упркос томе, NIS2 укључује нове области као што су поштанске и курирске услуге, управљање отпадом и неколико производних категорија , а друге дели, на пример, разликујући воду за пиће и отпадне воде.
Међу секторима и примерима ентитета , истичу се следећи:
- ЕнергијаКомпаније за снабдевање електричном енергијом, менаџери транспортних и дистрибутивних мрежа, произвођачи, NEMO оператори, учесници на тржишту електричне енергије, оператери пуњачких станица; оператери и менаџери мрежа за гас, нафту и водоник.
- Превозавио-компаније, оператери аеродрома, контрола ваздушног саобраћаја, менаџери железничке инфраструктуре, железничке компаније, субјекти поморског и речног транспорта, оператери лука, службе за бродски саобраћај, путне власти и оператери интелигентних транспортних система.
- Инфраструктура банкарског и финансијског тржишта: кредитне институције и менаџери трговачких центара, централни контрагенти, са нијансом да DORA делује као специфичан секторски стандард.
- Здравствени сектор: здравствени радници, референтне лабораторије ЕУ, истраживачко-развојне организације за лекове, произвођачи основних и специјализованих фармацеутских производа и произвођачи основних медицинских средстава у ванредним ситуацијама јавног здравља.
- Вода за пиће и отпадне водеДобављачи и дистрибутери воде за пиће, као и компаније одговорне за сакупљање, одлагање и третман градских, кућних или индустријских отпадних вода.
- Дигитална инфраструктураПровајдери интернет размене тачака (IXP), DNS услуге, регистри домена највишег нивоа, провајдери услуга рачунарства у облаку, центри података, мреже за испоруку садржаја (CDN), провајдери поузданих услуга, провајдери јавних електронских комуникационих мрежа и јавне електронске комуникационе услуге.
- Управљање ИКТ услугама између предузећа: добављачи управљаних услуга и добављачи управљаних безбедносних услуга, са директним утицајем на цео ланац снабдевања технологијом.
- Јавне управеентитети Опште државне управе и, у одређеним случајевима, регионални и локални ентитети, када прекид њихових услуга може значајно утицати на критичне друштвене или економске активности.
- Поштанске и курирске услугедобављачи који обављају прикупљање, сортирање, транспорт и дистрибуцију поштанских пошиљки.
- Гестион де ресидуоскомпаније посвећене сакупљању, транспорту, опоравку и одлагању отпада, укључујући депоније.
- Хемијскикомпаније које производе, дистрибуирају хемијске супстанце и смеше, као и производе предмете од њих.
- Производња, прерада и дистрибуција хранепрехрамбене компаније посвећене велепродајној дистрибуцији и индустријској производњи и преради великих размера.
- Напредна производњапроизвођачи здравствених производа и ин витро дијагностике, производња рачунарских, електронских и оптичких производа, електричне опреме, машина и опреме, моторних возила и друге транспортне опреме.
- Свемирски сектороператери земаљске инфраструктуре који подржавају пружање свемирских услуга, осим оних чије власништво или управљање одговара ЕУ или трећим лицима у оквиру њеног свемирског програма.
У свим овим секторима, велики субјекти се генерално класификују као неопходни , док средњи субјекти имају тенденцију да буду важни, осим ако није другачије посебно назначено. Мала и микро предузећа су обично искључена због своје величине, али могу бити укључена ако њихова критичност то оправдава.
Управљање и одговорности вишег менаџмента
Једна од најзначајнијих промена у NIS2 и шпанском нацрту закона је нагласак на управљању сајбер безбедношћу и директној одговорности управних тела . Члан 14 нацрта закона појачава ову идеју: сајбер безбедност више није чисто техничко питање, већ стратешко питање највишег нивоа.
Виши менаџмент мора да одобри и надгледа спровођење мера за управљање ризицима у области сајбер безбедности , осигуравајући да су оне сразмерне контексту организације и идентификованим ризицима. Штавише, управна тела ће сносити крајњу одговорност за свако непоштовање прописа, што је повезано са појачаним режимом санкција.
Још једна кључна тачка је редовна обука менаџмента о сајбер безбедности . Само делегирање није довољно: лидери морају бити обучени да разумеју ризике, доносе информисане одлуке и подржавају ширење јаке безбедносне културе у целој организацији. Заузврат, они ће бити одговорни за промоцију редовних програма обуке за остатак особља.
Члан 20 NIS2 појачава овај став тако што изричито захтева од управних тела да буду свесна својих обавеза, одобре мере, обезбеде њихово спровођење и буду у стању да реагују, у екстремним ситуацијама, чак и са личним последицама (као што је могуће раздвајање функција у одређеним случајевима).
У овом контексту, однос између менаџмента и службеника за безбедност информација (CISO или еквивалент) постаје кључан: очекује се флуидан, константан дијалог заснован на објективном ризику и критеријумима усаглашености.
Мере управљања ризиком које захтева NIS2
Члан 15 шпанског нацрта закона утврђује да мере управљања ризицима у области сајбер безбедности морају бити засноване на националним, европским и међународним техничким стандардима , интегришући, као минимум, захтеве наведене у члану 21 NIS2 и развијене у Имплементационој уредби (ЕУ) 2024/2690.
Међу мерама које битни и важни субјекти морају да спроведу , истичу се следеће:
- Безбедносне политике и анализа ризика информационих система, уз периодичне прегледе.
- Управљање инцидентима, укључујући јасне процедуре за откривање, реаговање и опоравак.
- Континуитет пословања, резервне копије, опоравак од катастрофе и управљање кризамаобезбеђивање оперативне отпорности.
- Сигурност ланца снабдевања и односа са добављачима и директним пружаоцима услуга, што подразумева наметање уговорних захтева и контроле одобравања и ревизије.
- Управљање рањивостима у набавци, развоју и одржавању мрежа и информационих система, укључујући закрпе и ажурирања.
- Политике за процену ефикасности мера сајбер безбедностикроз ревизије, метрике и периодичне прегледе.
- Основне праксе и обука за сајбер хигијену запослених, прилагођених различитим профилима.
- Политике криптографије и шифровања да гарантује поверљивост и интегритет информација.
- Безбедност људских ресурсаПолитике контроле приступа и управљања имовином.
- Вишефакторска или континуирана аутентификација, заштита гласовних комуникација и комуникација у ванредним ситуацијама.
У Шпанији су многе од ових мера већ биле укључене у Национални безбедносни оквир (ENS) , посебно за јавне управе и њихове добављаче. Заправо, Државна агенција за дигиталну администрацију и Национални криптолошки центар представили су ЕУ снажну усклађеност ENS-а са NIS2, истичући његов потенцијал као европског референтног показатеља и његов допринос отпорности националног дигиталног екосистема.
Међутим, NIS2 подиже стандарде за много шири спектар организација, укључујући мала и средња предузећа на која утиче величина или критичност . За зреле организације, многи од ових захтева су у складу са постојећим праксама; за хиљаде компанија без икаквог образовања у области сајбер безбедности, они представљају значајан скок у зрелости, ресурсима и интерној организацији.
Главни службеник за безбедност информација (CISO) и његове функције
Члан 16. нацрта закона утврђује да сви битни и важни субјекти морају именовати службеника за безбедност информација . Ова улога, инспирисана претходним искуством Шпаније са оригиналним НИС-ом, постаје централна тачка за координацију свега што је везано за заштиту система и података.
Његове главне функције укључују:
- Дефинишите и имплементирајте стратегију сајбер безбедности организације, усклађено са ризицима, пословним и регулаторним обавезама.
- Процените, ублажите и континуирано преиспитујте ризике, одржавајући ажуран преглед изложености ентитета.
- Управљајте доказима, политикама и евиденцијама неопходним за демонстрирање усклађености обавеза које произилазе из NIS2 и националних прописа.
- Промовисати културу сајбер безбедности у координацији са вишим руководством, обука и подизање свести међу свим запосленима.
- Обезбедите поштовање обавеза пријављивања инцидената, координирајући извештаје надлежним органима.
Шпанија је била једна од првих земаља која је експлицитно увела улогу главног службеника за информациону безбедност (CISO) приликом транспозиције бившег NIS-а. Међутим, искуство је показало да значајан број кључних оператера никада није формално именовао ову улогу и, чак и тако, нису били кажњени. NIS2, у комбинацији са будућим шпанским законом и строжим режимом санкција, има за циљ да исправи ову лабавост и да CISO-у пружи снажнији и признатији положај.
У будућности се очекује масовно повећање броја обавезних субјеката : са приближно 400 тренутних основних оператера на процењених 5.000 до 50.000 основних и важних субјеката. То ће подразумевати значајну потражњу за стручњацима за сајбер безбедност, како интерним тако и ангажованим спољним, посебно за мала и средња предузећа која никада раније нису имала ову улогу.
Обавезе у вези са пријављивањем инцидената и управљањем рањивостима
Директива NIS2 придаје највећи значај раном обавештавању о безбедносним инцидентима са значајним последицама . Члан 18 шпанског нацрта закона детаљније разрађује ову обавезу, усклађујући се са временским роковима и садржајем утврђеним Директивом.
Када ентитет претрпи инцидент који би могао проузроковати озбиљне поремећаје у пружању његових услуга или значајну штету њему самом или трећим лицима, мора се придржавати следеће шеме извештавања:
- Прво обавештењеу року од највише 24 сата након откривања инцидента, уз пружање основних доступних информација.
- Међуизвештају року од највише 72 сата од откривања, уз почетну процену утицаја и озбиљности.
- Завршни извештају року од највише месец дана од првог обавештења, укључујући детаљан опис инцидента, његовог утицаја, озбиљности и предузетих мера.
Штавише, NIS2 јача управљање рањивостима и комуникацију : не ради се само о пријављивању завршених инцидената, већ и о дељењу релевантних информација о рањивостима које могу имати системски утицај, олакшавајући координацију одговора на националном и европском нивоу.
У Шпанији, екосистем реаговања ослања се на три главна референтна CSIRT тима : CCN-CERT (за јавну управу, стратешке компаније и класификоване системе), INCIBE-CERT (приватни сектор и грађани) и MCCE (сектор одбране). Њих допуњује мрежа csirt.es, која окупља десетине специјализованих тимова и повезује се са међународним мрежама као што је FIRST, као и Национална SOC мрежа.
Битни и важни субјекти морају пријавити своје инциденте надлежним CSIRT-овима , у складу са секторским прописима и смерницама будућег Националног центра за сајбер безбедност, који ће деловати као координациони елемент и веза са ENISA-ом и остатком држава чланица.
Режим санкција и европски притисак
Директива NIS2 успоставља знатно строжи режим казни од претходне директиве NIS . За основне субјекте, најтежи прекршаји могу резултирати казнама до 10 милиона евра или 2% глобалног промета групе, док за велике субјекте казне могу достићи и до 7 милиона евра или 1,4% глобалног промета.
Тренутно, у Шпанији још увек нису примећене санкције на основу NIS2 , делимично зато што закон о транспозицији још није ступио на снагу и надзорни орган није формално именован. У другим државама чланицама, транспозиција је скорашња, тако да је још увек прерано очекивати широко распрострањене санкције.
Упркос томе, стручњаци се слажу да када земље попут Француске или Немачке почну да примењују санкције , Шпанија не може себи приуштити да заостаје ако жели да одржи хармонизацију и кредибилитет на европском нивоу. Притисак Комисије, кроз поступке за прекршај и образложена мишљења, има за циљ да се то постигне.
Поред финансијских казни, NIS2 експлицитно уводи, по први пут, одговорност вишег менаџмента у области сајбер безбедности . Неповезаност између менаџмента и CISO-а више није опција: управно тело мора бити укључено, информисано и доносити неопходне одлуке.
Највећи изазов, према речима стручњака попут оних на ISMS форуму, лежи у мрежи малих и средњих предузећа која ће, а да тога нису у потпуности свесна, бити везана NIS2 . Многима недостају довољни ресурси, процеси или култура сајбер безбедности и биће „гурнути“ и законом и захтевима својих великих клијената у ланцу снабдевања, који ће морати да захтевају уговорне гаранције да би се ускладили са Директивом.
Подржите иницијативе, студије и улогу ENS-а
Уз законодавни напредак, Шпанија промовише техничке и знанствене иницијативе како би олакшала прилагођавање пословног сектора NIS2. ISMS форум, на пример, ради на студији о утицају NIS2 на шпанске компаније, у оквиру ванредне катедре за сајбер безбедност и заштиту података на UCM-у.
Овај пројекат има двоструки циљ: да се направи незванични попис компанија погођених NIS2 и да се измери њихов ниво зрелости у области сајбер безбедности. У првој фази, попис ће бити састављен коришћењем свеобухватних база података (комерцијални регистар, DIRCE/INE, базе података специфичне за сектор итд.), а резултати се очекују око новембра 2025. У другој фази, кратак упитник ће бити послат репрезентативном узорку компанија (циљајући 1.000 одговора) како би се проценио њихов ниво припремљености, а резултати се очекују до маја 2026. године.
Анализа ће обухватити сегментацију по сектору, величини, географској дистрибуцији и типу ентитета (битан или важан) , представљајући закључке у збирном извештају за руководиоце, без појединачних података, који служи и компанијама и властима.
Истовремено, организације попут ISMS форума и разних јавних агенција спроводе информативне догађаје широм земље , са посебним фокусом на мала и средња предузећа. Циљ је „евангелизација“, јасно објашњавање шта NIS2 подразумева, зашто је неопходно имати CISO (интерног или екстерног), како дефинисати основне политике сајбер безбедности и како се припремити за будући закон и његове допунске прописе.
Строго регулаторно гледано, Национални безбедносни оквир (ENS) је представљен у Европи као једна од највећих предности Шпаније . Државна агенција за дигиталну администрацију и Национални криптолошки центар (CCN) поделили су са Групом за сарадњу NIS2 акумулирано искуство ENS-а, његове профиле усклађености и његову интеграцију са европским шемама сертификације Уредбе (ЕУ) 2019/881 (Закон о сајбер безбедности). Позитиван пријем ове презентације јача имиџ Шпаније као проактивног актера посвећеног робусној, кохерентној и хармонизованој сајбер безбедности.
У овом контексту, прилагођавање Шпаније NIS2 подразумева суочавање са притиском рокова, техничком робусношћу инструмената попут Националне безбедносне шеме (ENS) и огромним изазовом укључивања хиљада нових ентитета у напредну културу сајбер безбедности. Организације које напредују, спроводе ситуационе процене и почну да усклађују своје праксе са Директивом сада биће у бољој позицији да минимизирају ризике, избегну будуће казне и покажу проактиван и зрео приступ сајбер претњама.
