- DNS организује домене у зоне и подзоне како би делегирао овлашћења и дистрибуирао администрацију.
- Свака зона је описана у датотеци зоне са својим SOA, NS записима и различитим типовима записа (A, MX, CNAME, TXT, итд.).
- Делегирање подзона коришћењем NS записа омогућава поддомену да има сопствене именске сервере и управљање.
- Добро планирање зона, TTL-а и безбедности (DNSSEC, контроле приступа) смањује грешке и побољшава доступност.
Ако радите са доменима и хостингом или једноставно управљате веб-сајтом, пре или касније ћете наићи на термине као што су DNS зона, подзона, зонске датотеке и записи . Звуче технички, али када их примените у пракси, видећете да све то има савршеног смисла и да, уз неколико јасних идеја, можете сами управљати својим DNS-ом, а да се не изгубите у том процесу.
У наредним редовима ћемо мирно испитати шта су DNS зона и подзона, како се уклапају у хијерархију система имена домена, које врсте зона постоје , како се делегирају, који су најчешћи записи, који проблеми узрокују проблеме и како их избећи, све објашњено једноставним шпанским језиком, али без губитка техничке прецизности.
Кратак подсетник: како DNS функционише изнутра
Да бисте разумели шта је DNS подзона, прво морате да разумете сам систем имена домена (DNS) . DNS је хијерархијски и дистрибуирани систем који преводи имена читљива људима (као што је example.com) у IP адресе које рачунари могу да разумеју.
Многи људи упоређују DNS са „интернет телефонским имеником“, иако је данас идеја листе контаката на мобилном телефону прикладнија : претражујете по имену, а систем успева да пронађе број без потребе да га памтите.
Када унесете домен у прегледач, покреће се DNS упит (претрага или разрешавање) . Кориснички уређај пита „рекурзивни резолвер“ (обично DNS вашег интернет провајдера или јавне услуге попут Google-а или Cloudflare-а), а тај резолвер упитује различите DNS сервере док не пронађе исправан запис.
Решење прати веома јасну хијерархијску структуру: прво се упитавају коренски сервери , који управљају коренском зоном DNS-а и враћају који сервери носе сваки домен највишег нивоа (TLD) као што су .com, .es, .ovh итд.
Затим, резолвер упитује именски сервер за одговарајући TLD (.com, .gov, .ovh, итд.) како би сазнао који су именски сервери ауторитативни за одређени домен, на пример, mydomain.com. Коначно, ти ауторитативни именски сервери за домен одговарају са специфичним DNS записима: IP адресом веб-сајта , мејл сервером, поддоменима итд.
Хијерархија домена, FQDN и слојевита структура
Читав овај систем се заснива на чињеници да је домен састављен од блокова раздвојених тачкама , које се решавају здесна налево. Потпуно квалификовано име домена, чувено FQDN (Fully Qualified Domain Name), укључује све ове нивое и завршава се тачком у корену, иако се та последња тачка обично не приказује у прегледачу.
Дакле, у имену као што је support.mydomain.ovh, крајњи десни блок је TLD (.ovh) , лево од њега је домен другог нивоа (mydomain), а затим долазе поддомени (support, www, blog, итд.). DNS разрешава сваки блок обрнутим редоследом: прво корен, затим TLD, затим домен, па поддомен.
Свака интернет веза обично има најмање један примарни и један секундарни DNS сервер повезан са њом , који се аутоматски добијају путем DHCP-а. Секундарни сервер служи као резерва ако примарни сервер откаже, помажући у одржавању доступности веб локација и услуга.
Приликом пријема упита, DNS сервер се може понашати на два начина: ако већ зна домен јер га има кеширан, одмах одговара користећи сачуване информације, ограничене параметром TTL (Time To Live) ; ако га не зна, покреће цео ланац упита ка коренским, TLD и ауторитативним серверима док не стигне до зоне која садржи тражени поддомен или домен.
Шта је DNS зона, а шта DNS подзона?
Унутар тог великог стабла имена, DNS простор је организован у DNS зоне . DNS зона је део именског простора којим управља одређени ентитет (компанија, провајдер хостинга или администратор).
У пракси, DNS зона је административна јединица: она дефинише обим овлашћења за креирање, измену и брисање записа . Може обухватати само основни домен (на пример, ecohosting.cl) или укључивати и један или више његових поддомена.
Замислите домен ecohosting.cl са овим поддоменима: support.ecohosting.cl, clients.ecohosting.cl и blog.ecohosting.cl. Ако су подршка и клијенти једноставни сервиси повезани са главним хостингом, згодно је управљати њима у истој зони као и ecohosting.cl . Али ако је блог независан пројекат, развијен од стране другог тима или са другим провајдером, сасвим је логично дати му сопствену DNS зону.
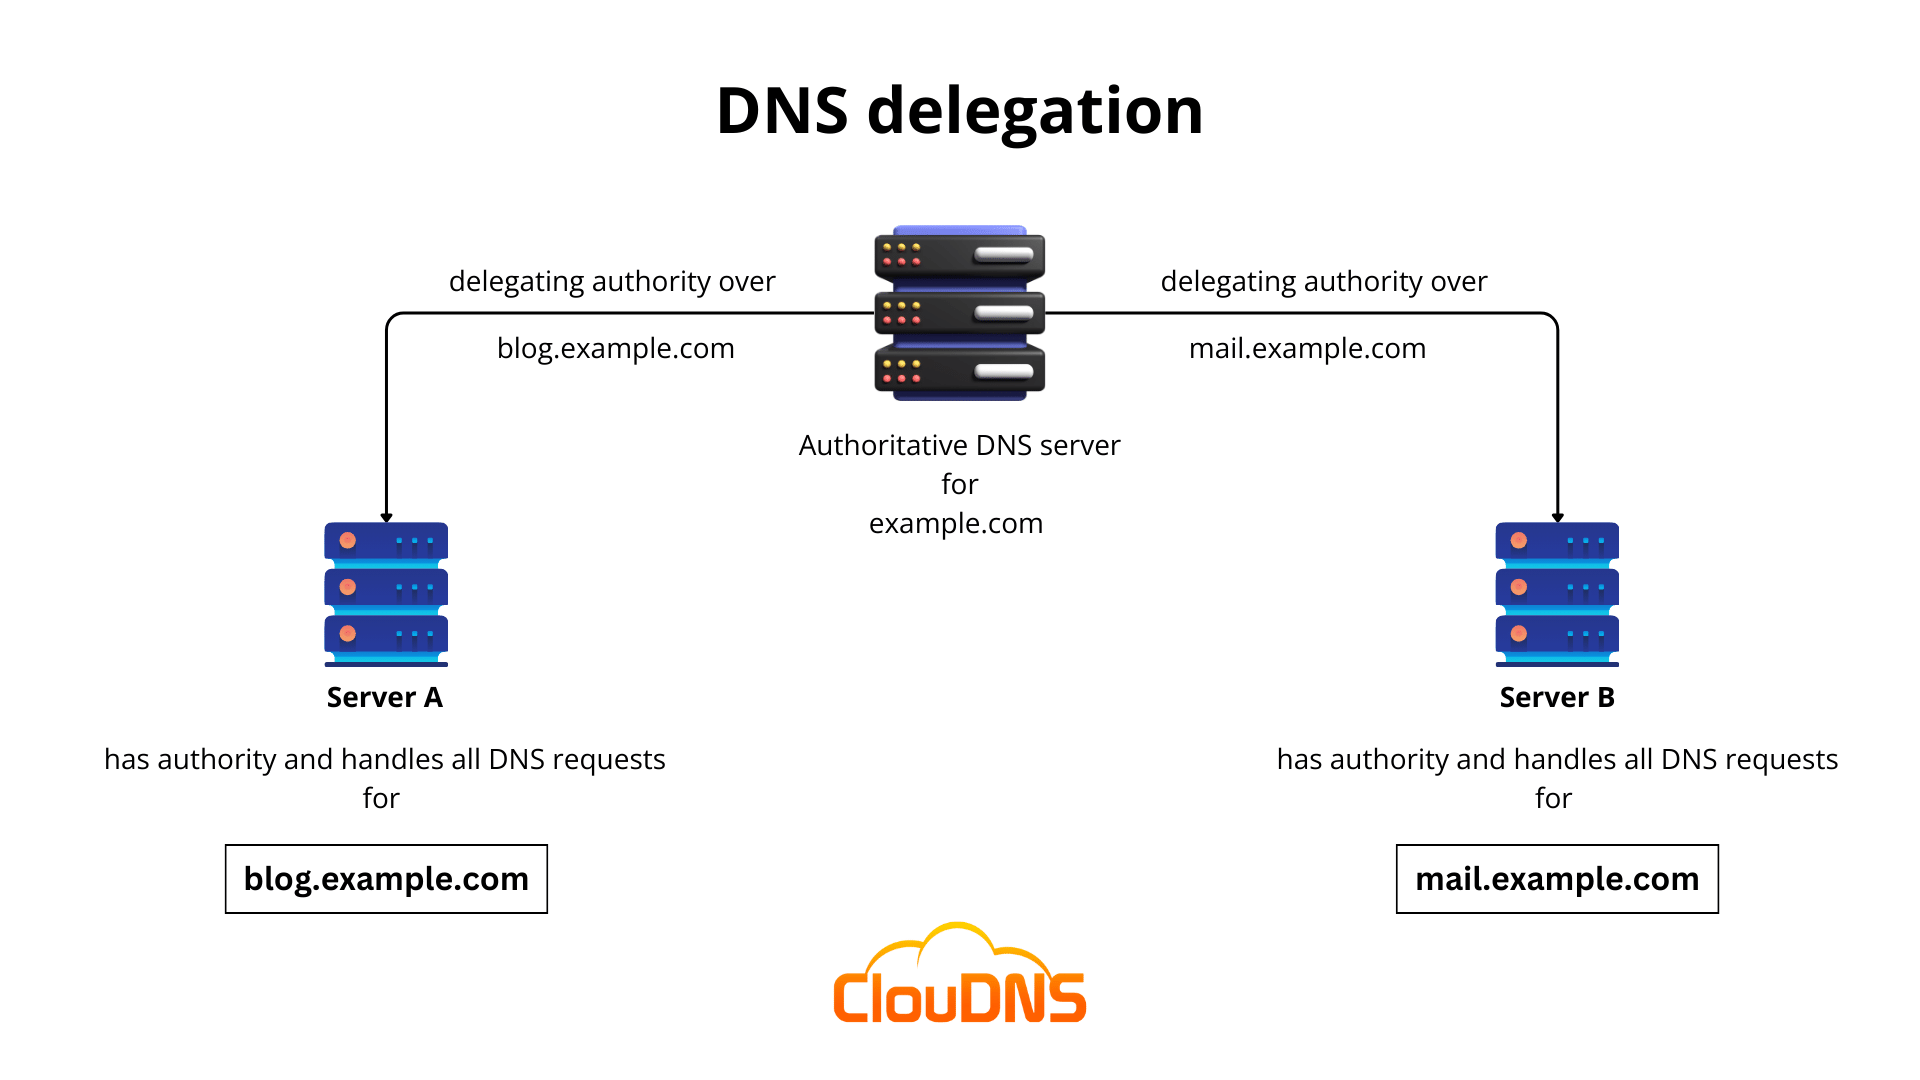
У том случају, ecohosting.cl, soporte.ecohosting.cl и clientes.ecohosting.cl би делили зону, док би blog.ecohosting.cl представљао делегирану DNS подзону , са сопственим именским серверима и датотеком зоне. Ту долази до изражаја концепт „DNS подзоне“: део домена додељен другој зони ради делегирања контроле.
DNS зоне не морају бити физички раздвојене на различитим серверима; то је више логичко раздвајање ради делегирања овлашћења . Један именски сервер може имати више зона, свака са својом независном датотеком зоне.
Врсте DNS зона: примарне, секундарне, директне, обрнуте и стаб
Када мало дубље зароните у DNS администрацију, видећете да нису све зоне исте. Постоје различите врсте DNS зона , дизајниране да задовоље различите потребе унутар инфраструктуре.
Примарна DNS зона је главна копија зоне за читање/писање. Њени подаци се чувају у главној датотеци на одређеном серверу и све измене записа морају се извршити тамо. Може постојати само једна главна датотека по зони на датом серверу.
Секундарна DNS зона је копија примарне зоне само за читање. Синхронизована је са главном зоном коришћењем пуног AXFR или инкременталног IXFR преноса. Њена главна функција је да обезбеди редундантност и доступност : ако примарни сервер откаже, ресолвери могу да наставе са упитима секундарних сервера наведених у NS записима.
Такође имамо такозвану зону претраживања унапред , која се користи за превођење имена домена у IP адресе. Она чува A записе (за IPv4) и AAAA записе (за IPv6), заједно са другим врстама записа повезаних са именом.
С друге стране, постоји област обрнуте претраге , која ради обрнуто: враћа име домена са IP адресе користећи PTR записе. Веома је уобичајено да сервиси е-поште и безбедносни системи проверавају ову обрнуту везу како би потврдили да IP адреса заиста одговара домену за који се представља.
Коначно, постоји посебан тип који се назива „stub“ зона , смањена верзија зоне која садржи само неопходне записе: NS за идентификацију ауторитативних сервера, A/AAAA да би ти сервери били видљиви и SOA. Овај тип зоне помаже великим мрежама да одржавају ажурне листе ауторитативних сервера за делегиране зоне без потребе за чувањем свих записа.
DNS зонске датотеке и кључни елементи
Све информације за зону се чувају у њеној DNS датотеци зоне , која је обична текстуална датотека на серверу имена. Сваки ред представља запис ресурса, а колекција свих њих у потпуности описује како тај домен и његови поддомени треба да се разрешају.
Свака датотека зоне мора почети записом о почетку овлашћења (SOA) . SOA одређује примарни сервер имена зоне, техничког водитеља, серијске бројеве и временске ознаке које регулишу кеширање, преносе на секундарне сервере и поновне покушаје.
Критични параметар у свему овоме је време трајања (TTL) , које говори решавачима колико дуго могу да кеширају сваки запис пре него што га поново упитају. Висок TTL смањује DNS саобраћај, али променама треба дуже да се шире; низак TTL убрзава промене, али повећава број упита.
Ове зонске датотеке укључују различите типове записа: IP адресе, поштанске сервере, текстуалне записе за безбедност е-поште, алијасе поддомена итд. Сваки запис користи веома специфичну DNS синтаксу , сличну малим „инструкцијама“ које сервер разуме да би знао како да одговори.
Најчешћи типови DNS записа у зони или подзони
Унутар DNS зоне, првенствено ћете радити са одређеним скупом записа. То су најчешћи DNS записи на које ћете наићи приликом управљања зоном или подзоном.
А запис повезује име домена или поддомен са IPv4 адресом. На пример, www.mydomain.com указује на 203.0.113.10. Неопходно је да се веб локација учитава са одређене IP адресе.
АААА запис служи истој сврси, али указује на IPv6 адресу. Све је чешћи у модерним окружењима, посебно ако ваш провајдер у потпуности подржава IPv6.
MX записи означавају поштанске сервере одговорне за пријем имејлова за домен. Обично су праћени нумеричким приоритетом који показује који се сервер користи први, а који се чувају као резервне копије.
CNAME записи се користе за креирање алијаса: име указује на друго име, а не на IP адресу. На пример, blog.mydomain.com би могао бити CNAME запис за mydomainblog.externalhosting.com. Они не враћају IP адресу директно, већ преусмеравају на друго име које ће је имати.
NS записи одређују који су именски сервери ауторитативни за зону или подзону. Они су кључни за делегирање: када креирате DNS подзону за поддомен, региструјете NS записе у главној зони који указују на ауторитативне сервере за ту подзону.
Поменути SOA запис чува податке о овлашћењу: главни сервер, имејл администратора (посебно форматиран), серијски број зоне и различита времена освежавања, поновне покушаје, рок истека и минимални TTL.
TXT записи чувају произвољне текстуалне низове повезане са доменом. Широко се користе за безбедност е-поште (SPF, DKIM, DMARC), верификацију домена са екстерним сервисима (Google, Microsoft, итд.) и разне метаподатке.
SRV записи показују који хост и порт пружају одређену услугу (нпр. VoIP, размену порука или одређене интерне услуге), док се PTR записи користе у обрнутим зонама за мапирање IP адресе на име домена.
Мање чести, али важни DNS записи
Поред класичних, DNS стандард дефинише добар број мање познатих записа који се користе у веома специфичним контекстима, често везаним за безбедност или напредне услуге.
Регистар AFSDB је дизајниран за Andrew Distributed File System (AFS) и помаже у лоцирању AFS ћелија у мрежним структурама складиштења.
APL регистар је експерименталан и користи се за чување листа адресних опсега, што је нешто веома необично у уобичајеним окружењима.
CAA записи постају све важнији: они омогућавају власницима домена да наведу који сертификациони ауторитети (CA) могу издавати сертификате за тај домен , јачајући безбедност TLS слоја. Без CAA, било који CA би могао издавати сертификате за тај домен.
DNSKEY запис чува јавне кључеве које користи DNSSEC (Domain Name System Security Extensions), скуп екстензија које додају криптографске потписе DNS записима како би се спречило њихово неовлашћено мењање.
Запис CDNSKEY је у основи „кћерска“ копија записа DNSKEY намењена за пренос у матичну зону, олакшавајући валидацију у DNSSEC стринговима.
CERT регистар чува сертификате јавног кључа, док DHCID регистар чува информације које користи DHCP (протокол за динамичку конфигурацију хоста) за координирање додела и избегавање сукоба.
DNAME запис је сличан CNAME запису, али на другом нивоу: креира комплетан алиас домена, тако да се не само име на које се упућује, већ и сви његови поддомени преусмеравају на друго стабло имена.
LOC запис може да чува географске информације (географску ширину, дужину, надморску висину) повезане са доменом, нешто што се понекад користи у услугама геолокације или интерној документацији.
NAPTR регистар у комбинацији са SRV-ом омогућава динамичко креирање URI-ја сервиса на основу образаца, што је корисно у одређеним апликацијама за пренос гласа преко IP-а или размену порука.
У DNSSEC свету, постоје и NSEC записи , који служе за криптографско доказивање да запис НЕ постоји, и RRSIG записи , који чувају дигиталне потписе скупова записа.
Коначно, постоје и други као што су RP запис (одговорна особа, који указује на имејл адресу власника домена) или SSHFP запис , који омогућава објављивање отисака прстију SSH јавног кључа ради јачања безбедности удаљених веза.
DNSSEC, безбедност и најбоље праксе у управљању зонама
DNS зоне и подзоне су главне мете нападача јер промена чак и неколико записа може преусмерити веб саобраћај, отети имејлове или се представљати као сервиси . Зато је безбедност управљања зонама толико важна.
Први корак је заштита ваших DNS акредитива (било да је у питању cPanel, Plesk, панел специфичан за провајдера или панел попут core-admin). Препоручљиво је користити јаке лозинке, избегавати дељење приступа и омогућити двофакторску аутентификацију кад год је то могуће.
Омогућавање DNSSEC-а додаје додатни слој заштите: DNS записи су дигитално потписани, а разрешивачи који валидирају DNSSEC могу да открију да ли неко покушава да убаци лажне одговоре или манипулише записима током преноса.
Такође је кључно пажљиво прегледати сваку промену записа како бисте избегли грешке у конфигурацији: погрешан приоритет у MX , погрешно написана IP адреса у A, CNAME који се заглави у петљи или недостајућа тачка на крају имена могу учинити вашу веб страницу или е-пошту неупотребљивом.
Препоручљиво је навикнути се на коришћење алата за DNS верификацију ради валидације промена: CMD (dig, nslookup), дијагностичких панела самог провајдера или онлајн сервиса за проверу пропагације и DNSSEC статуса.
Ширење промена и TTL у зонама и подзонама
Када уредите DNS зону или подзону (на пример, променом IP адресе веб сервера или модификовањем MX записа), промене се одмах примењују на ауторитативним серверима, али се не одражавају одмах широм света.
Узрок је кеширање : DNS разрешивачи чувају одговоре током времена одређеног TTL-ом записа. Док тај TTL не истекне, они ће наставити да приказују стару верзију, отуда и добро познато „DNS пропагирање“.
Овај процес може трајати од неколико минута до 24-48 сати у екстремним сценаријима, у зависности од конфигурисаних TTL вредности и начина на који сваки интернет провајдер кешира податке . Стога је за критичне промене препоручљиво привремено смањити TTL неколико дана унапред, сачекати да се нове TTL вредности примене, а затим извршити главну промену.
Током имплементације, неки корисници могу видети стари веб-сајт или имејл, док друге већ опслужује нови сервер. Овај процес можете пратити помоћу онлајн алата који прегледају ваше логове са више локација.
Коришћење поддомена, подзона и преусмеравања
Креирање поддомена је веома флексибилан начин за организовање вашег пројекта: можете имати blog.mydomain.com, store.mydomain.com, support.mydomain.com и самим тим одвојити услуге, технологије или чак провајдере.
За многе поддомене, довољно је управљати њима у истој зони као и главни домен, додајући A, AAAA или CNAME записе по потреби. Међутим, када поддомен постане веома сложен или желите да њиме управља други тим или провајдер, можда би имало смисла делегирати га посебној DNS подзони.
Ова делегација се врши креирањем NS записа унутар главне зоне који указују на именске сервере поддомена. Од тог тренутка, сви упити за ту грану именског простора се решавају у подзони.
Поред поддомена, уобичајено је користити и HTTP преусмеравања са једног домена или поддомена на други, која су дефинисана на веб серверу или путем сервиса за преусмеравање регистрара. Ово није DNS запис као такав (осим у специфичним случајевима са специјализованим записима), већ одговор HTTP сервера.
Контролни панели као што су cPanel, Plesk, ISPConfig или панели које пружа сваки провајдер хостинга обично нуде графичке чаробњаке за креирање поддомена, уређивање зона и конфигурисање преусмеравања без потребе за директним додиривањем датотеке зоне.
Предности зонирања и подзонирања DNS-а
Подела великог именског простора на неколико DNS зона и подзона има јасне предности, посебно како пројекат или организација расте.
С једне стране постоји децентрализација : различите јединице, одељења или добављачи могу управљати својим деловима домена без међусобног ометања.
Такође побољшава перформансе и скалабилност : са мањим датотекама зона, ажурирања и преноси између примарног и секундарног сервера су лакши, а оптерећење се распоређује између неколико сервера имена.
Делегирање подзона такође олакшава дистрибуцију саобраћаја између различитих центара података или провајдера, што помаже у балансирању оптерећења, побољшању латенције и повећању отпорности на прекиде код једног провајдера.
Са организационог становишта, омогућава детаљно управљање : сваки тим контролише само записе који га се тичу, што смањује ризик од грешака у спољним доменима или услугама.
Делегирање DNS подзоне корак по корак (концептуално)
Делегирање DNS подзоне подразумева поделу велике зоне на мање зоне и додељивање сваке од њих различитим ауторитативним серверима , обично за одређене поддомене.
Рецимо да поседујете домен yourdomain.com и желите да други тим или провајдер управља њим.yourdomain.com. Први корак је креирање скупа NS записа за it.yourdomain.com у главној зони, који указују на имена DNS сервера који ће обрађивати ту подзону.
Ако се ти сервери налазе унутар самог домена (на пример, ns1.yourdomain.com), у главној зони морате додати и A (или AAAA) записе за те сервере , како би били разрешиви и како би их разрешивачи могли исправно пронаћи.
Одатле се на серверу одређеном за подзону it.yourdomain.com креира нова датотека зоне са сопственим SOA, својим NS и свим потребним записима (A, MX, TXT, итд.) за тај поддомен.
На овај начин, упити за www.yourdomain.com ће се и даље решавати у главној зони, док ће они који иду на it.yourdomain.com или поддомене унутар те гране ићи у делегирану подзону , која ће сада бити ауторитет у том делу стабла.
Промене, праћење и типични проблеми у DNS зонама
Сваки пут када додате, измените или обришете запис у DNS зони или подзони, вршите промену зоне . Иако се ово може чинити као једноставне промене, пропуст може имати озбиљне последице по доступност веб странице, е-поште или критичних услуга.
Неки системи вам омогућавају да активирате обавештења о промени зоне (ZCN) или сличне механизме тако да секундарни сервери или екстерне услуге знају да је било ажурирања и синхронизују нову верзију.
Веома чест почетни проблем су кашњења пропагације због дугих TTL-ова. Корисници у различитим деловима света могу истовремено да виде старе и нове верзије, што компликује дијагнозу ако вам није јасно који проблем кога погађа.
Још један скуп уобичајених кварова укључује грешке у конфигурацији : погрешне IP адресе, погрешне MX приоритете, лоше конструисане CNAME записе, имена без завршне тачке када би требало да је имају, дуплиране или конфликтне записе итд.
Да би се ризици свели на минимум, добра је идеја користити методологију контролисаних промена: документовати измене, прво применити измене у тест окружењима када је то могуће, а затим проверити помоћу DNS дијагностичких алата да ли све реагује како треба.
Разлика између DNS зоне, подзоне и DNS сервера
Лако је помешати DNS зону са самим DNS сервером или са концептом домена , али то су различите ствари које треба ментално раздвојити.
DNS зона је административни опсег који дефинише обим овлашћења одређене зонске датотеке. Може обухватити цео домен и све његове поддомене или само делегирани део, као што је одређена подзона.
DNS сервер је машина (физичка или виртуелна) или софтвер који чува ове зонске датотеке и одговара на упите. Више зона и подзона које припадају различитим доменима могу коегзистирати на истом серверу.
Домен је име регистровано у TLD-у (mydomain.com, mydomain.es, итд.). Овај домен може бити имплементиран на DNS нивоу као једна зона или као неколико подзона, у зависности од тога како желите да расподелите администрацију и оптерећење.
Раздвајање зона по поддоменима није обавезно, али је веома корисна пракса како ваша инфраструктура расте, јер омогућава боље делегирање, скалабилност и изолацију проблема . Кључ је увек јасно дефинисати који део вашег стабла имена захтева административну или техничку независност.
Када се ови концепти разумеју и постане јасно шта су зона, подзона, улога зонских датотека и различите врсте записа, управљање DNS-ом престаје да буде мутна територија; уз добро планирање зона и подзона, разумну употребу TTL-а и дијагностичке алате при руци, много је лакше одржавати домене, поддомене и сервисе у раду са стабилношћу, перформансама и безбедношћу.


Индекс
- 1 Кратак подсетник: како DNS функционише изнутра
- 2 Хијерархија домена, FQDN и слојевита структура
- 3 Шта је DNS зона, а шта DNS подзона?
- 4 Врсте DNS зона: примарне, секундарне, директне, обрнуте и стаб
- 5 DNS зонске датотеке и кључни елементи
- 6 Најчешћи типови DNS записа у зони или подзони
- 7 Мање чести, али важни DNS записи
- 8 DNSSEC, безбедност и најбоље праксе у управљању зонама
- 9 Ширење промена и TTL у зонама и подзонама
- 10 Коришћење поддомена, подзона и преусмеравања
- 11 Предности зонирања и подзонирања DNS-а
- 12 Делегирање DNS подзоне корак по корак (концептуално)
- 13 Промене, праћење и типични проблеми у DNS зонама
- 14 Разлика између DNS зоне, подзоне и DNS сервера