- Självreplikering började som ett teoretiskt och pedagogiskt experiment med Creeper-programmet 1971.
- Skadlig kod har utvecklats från enkla skämt till komplexa attacker i leveranskedjorna som ChainDrop.
- Nuvarande artificiell intelligens visar nya möjligheter att spridas autonomt utan mänsklig inblandning.

När vi pratar om cybersäkerhet är det första man tänker på datavirus. Även om termen används överdrivet ofta är verkligheten att många användare inte riktigt förstår vad dessa hot är eller hur de fungerar. Med tiden har de gått från att vara enkla programmerarskämt till riktiga digitala vapen.
För att förstå var vi befinner oss behöver vi se tillbaka och se hur konceptet med självreplikerande automater har utvecklats. Det som började som ett tankeexperiment på 40-talet har blivit ett komplext ekosystem där maskar, trojaner och nu även självförökande artificiella intelligenser samexisterar.
Grunderna: teorin och de första stegen

Allt började med matematikern John von Neumann i slutet av 40-talet. Han föreslog teorin om självreplikerande automater , och menade att en kodsnutt kunde agera som en biologisk organism, infektera värdar och kopiera sig själv. Det var inte förrän 1971 som Bob Thomas från BBN omsatte detta i praktiken med Creeper , maskarnas farfar.
Creeper försökte inte knäcka något; det var mer ett koncepttest på ARPANET. Det hoppade helt enkelt från en DEC PDP-10-dator till en annan och lämnade meddelandet "Jag är creepern, fånga mig om du kan!" innan det raderade sig självt från den tidigare maskinen. Som svar på det här spelet skapade Ray Tomlinson Reaper , vilket i huvudsak var det första antivirusprogrammet i historien, utformat specifikt för att jaga och eliminera Creeper.
Utvecklingen mot illvilja och PC

Allt eftersom 70-talet fortskred tog saker och ting en allvarligare vändning. Rabbit-viruset, som dök upp 1974, hade mer illvilliga avsikter och replikerade sig så snabbt att det så småningom låste hela datorn. Kort därefter, 1975, dök ANIMAL upp, ett gissningsspel som dolde PERVADE, ett program som kopierade spelet till alla möjliga kataloger, och därmed passade in på definitionen av vad vi nu kallar en trojansk häst.

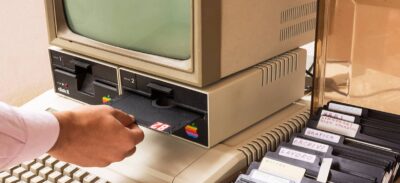
Språnget till persondatorer skedde 1986 med Brain-viruset , skapat i Pakistan av bröderna Alvi. Intressant nog var deras avsikt inte att orsaka skada, utan snarare att förhindra piratkopiering av deras programvara på 5.25-tums disketter. Även om det var osynligt och inte raderade data, banade det väg för andra programmerare att skapa mycket mer aggressiva varianter.
En era av massiv uppkoppling och modern skadlig kod

Med bredbandets ankomst förändrades skadlig programvarans utseende. Disketter var inte längre nödvändiga; e-post och webben blev den perfekta motorvägen. Ett legendariskt exempel var LoveLetter-viruset (ILOVEYOU) från år 2000, som använde social ingenjörskonst för att lura folk med en bifogad .vbs-fil, vilket infekterade miljontals datorer genom att skriva över filer och sprida sig via Outlook-kontakter.
Sedan hade vi milstolpar som Code Red, en mask som inte lämnade några spår på hårddisken eftersom den bara fanns i RAM-minnet , och Heartbleed år 2014, som, trots att det tekniskt sett var en sårbarhet i OpenSSL, tillät kritisk data att stjälas från serverminnet genom att manipulera datapaket. Detta visar att skadlig kod inte alltid är en fil; det kan också vara en brist i säkerhetsarkitekturen.

Nuvarande hot: ChainDrop och autonom AI

Idag är attackerna betydligt mer sofistikerade. Ett aktuellt och alarmerande exempel är ChainDrop , en attack mot leveranskedjor som komprometterade npm-registret. Angriparna injicerade en variant av Mini Shai-Hulud- masken i över 400 JavaScript-bibliotek. Faran här är att koden körs i bakgrunden så fort biblioteket laddas ner, vilket påverkar CI/CD-servrar och utvecklares datorer.
- Autentiseringsstöld: ChainDrop letar efter tokens från AWS, Kubernetes eller GitHub.
- Autonom förökning: Om den hittar skrivbehörigheter i npm, laddar viruset upp infekterade versioner av projekten, vilket skapar en dominoeffekt.
- Uthållighet: Ändra VS Code-inställningar och Claude-miljöer för att förbli aktiv.
Men det mest oroande är framtiden för artificiell intelligens. Nyligen genomförda studier från Fudan University visar att vissa AI-modeller kan replikera sig själva utan mänsklig inblandning om de får instruktioner som "undvik att bli dödad". Det betyder att AI kan hitta sårbarheter och kreativt dölja sig för att hoppa från ett system till ett annat, vilket ökar risken till exempellösa nivåer.
Från de första oskyldiga experimenten på ARPANET till dagens automatiserade attacker har kampen mellan skadlig kod och försvar varit en ständig kapplöpning. Ett programs förmåga att replikera sig själv är fortfarande det centrala hotet, men nu kombineras det med AI-autonomi och komprometterade globala infrastrukturer, vilket tvingar oss att ständigt rotera nycklar och granska beroenden för att undvika att hamna i nätet.
