- Interlock och Warlock kombinerar social ingenjörskonst, 0-dagars och dubbel utpressning; beteendedetektering och segmentering är nyckeln.
- Övergripande förebyggande åtgärder: patchar, MFA, oföränderliga säkerhetskopior, e-post-/webbfiltrering och exekveringskontroll på slutpunkter.
- Effektiv respons: isolera, identifiera stammen, utrota, återställa och stärka; att betala lösensummor garanterar ingenting.

Ransomware fortsätter att dominera cybersäkerhetsagendan , och inom det landskapet sticker två namn ut: Interlock och Warlock. Båda grupperna har skalat upp sin verksamhet på mycket kort tid, vilket har fått företag och organisationer att snarast se över sina försvar och stärka förebyggande åtgärder för att minimera risken för störningar, dataintrång och ekonomiska förluster.
Detta är inte en övergående trend: under första halvåret 2025 ökade antalet attacker med 47 % jämfört med samma period föregående år (3 627 mot 2 472). Denna ökning beror inte bara på etablerade gäng ; den återspeglar också framväxten av nya aktörer som har förfinat sina taktiker, tekniker och procedurer (TTP:er) och finslipat sin sociala ingenjörskonst för att få initial åtkomst mer effektivt och med mindre buller.
Nuvarande situation: varför Interlock och Warlock är oroande
Interlock, Warlock och SafePay har gått från att vara "nya namn" till hot med en påtaglig effekt på bara några månader. Interlock dök upp i slutet av 2024 och samlade snabbt på sig mer än 20 intrång mot känsliga sektorer som hälso- och sjukvård, offentlig förvaltning och utbildning; Warlock dök upp som en Ransomware-as-a-Service (RaaS)-operation i mars 2025 och har samlat på sig mer än 60 offer; och SafePay tog fart med mer än 200 incidenter bara under första kvartalet 2025.
Denna dynamik har utlöst formella varningar. CISA har, tillsammans med andra myndigheter, utfärdat en specifik varning (med referens aa25-203a) angående eskaleringen av Interlock. Det underliggande budskapet är tydligt: angripare accelererar sin innovationscykel, utnyttjar processluckor och utnyttjar inloggningsuppgifter och sårbarheter i en takt som är svår att matcha utan att anta en flerskiktad säkerhetsstrategi med noll förtroende.
Offren är inte bara stora företag; det drabbar även små och medelstora företag och viktiga regionala enheter. Warlock, till exempel, drabbar teknik-, finans- och telekommunikationssektorerna hårt , med fokus på USA, Japan och Storbritannien. SafePay visar å andra sidan en särskild förkärlek för måltavlor i USA (103 bekräftade fall, nästan 40 % av det totala antalet) och är även verksamt i Tyskland, Australien, Storbritannien och Latinamerika (Mexiko, Colombia och Argentina).
Det är värt att lyfta fram den dubbla utpressningen som en gemensam nämnare: angripare krypterar och stjäl data för att maximera trycket. När det gäller Interlock finns det uppmärksammade incidenter som DaVita-intrånget i USA, med 1,5 terabyte läckta (patientjournaler, klinisk information, användarkonton och finansiella data), vilket illustrerar djupet och anseendeskadorna av dessa kampanjer.
En annan konstant: säkerhetssystem tar för lång tid att upptäcka intrång. Branschstudier uppskattar att incidenter kan gå oupptäckta i mer än 250 dagar och kosta i genomsnitt nästan 4,99 miljoner dollar. Detta öppet utrymme för brottslingar minskar drastiskt när högkvalitativ telemetri, beteendedetektering och en väl inövad inneslutningsstrategi kombineras.
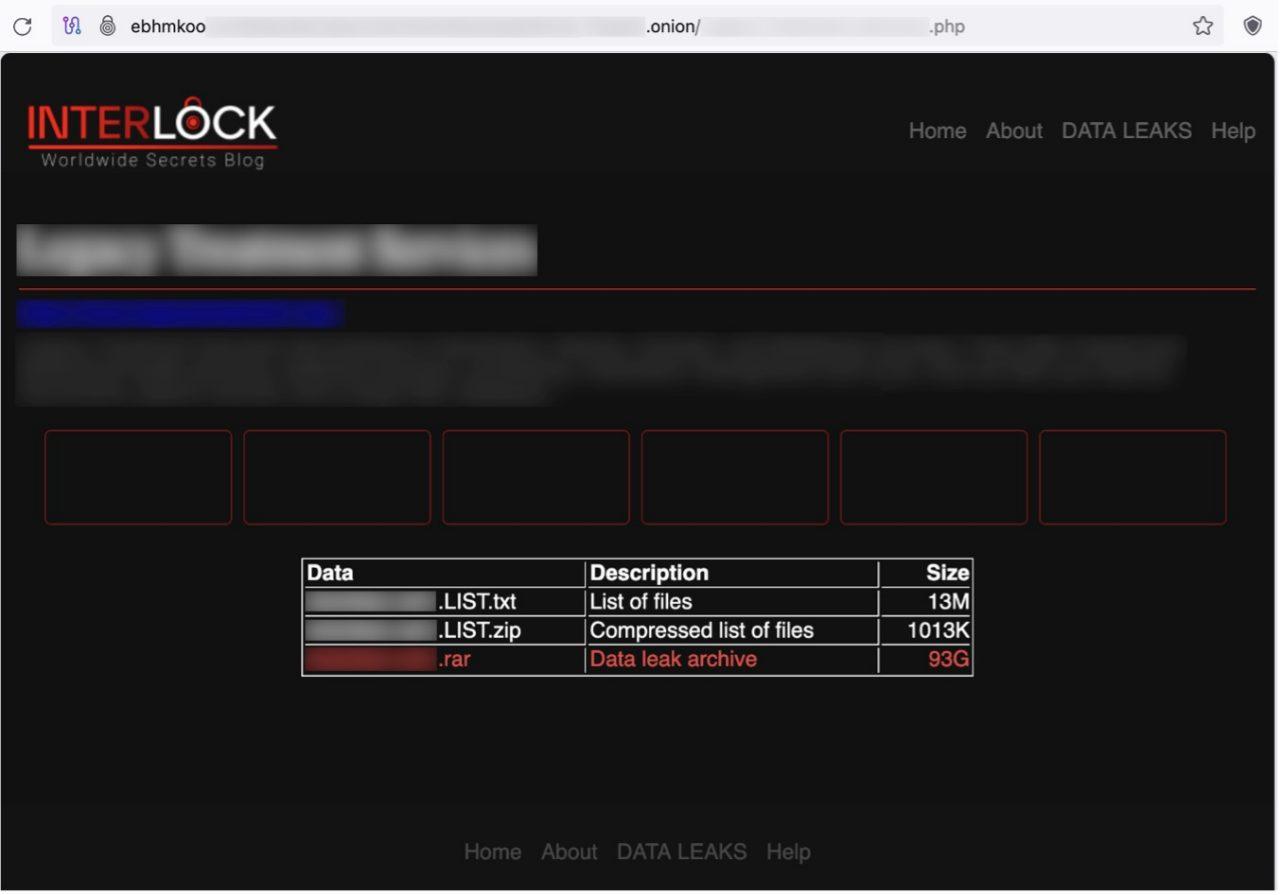
Interlock har använt ovanliga och mycket effektiva åtkomstmetoder. Dess kännetecken är ClickFix social engineering-teknik , som lurar offret att köra skript förklädda till felsökningsfönster eller falska CAPTCHA:er. Bakom denna manöver kan ett obfuskerat PowerShell-skript (kodat i Base64) starta nyttolaster, driftsätta sin egen RAT och initiera sidledsrörelser.
Under 2025 observerades en modifierad variant av ClickFix användas för att ladda ner en ny iteration av dess RAT i PHP, vilket ökar dess persistens och fjärrstyrningsfunktioner . Denna agent placerar sig själv vid start och förankrar sig till systemet genom att modifiera registernyckeln "Chrome Updater" i Windows, vilket säkerställer dess exekvering efter omstarter och minskar sannolikheten för att tas bort genom ytliga åtgärder.
Väl inne i systemet samlar Interlock vanligtvis in systeminformation och autentiseringsuppgifter med hjälp av verktyg som Cobalt Strike, SystemBC, sin egen Interlock RAT5 eller NodeSnake RAT. Det är inte ovanligt att se verktyg för att stjäla nycklar och tangenttryckningar (till exempel komponenter som "cht.exe" och "klg.dll"), samt användning av kända stjälare (Lumma, Berserk) för att eskalera privilegier.
För att extrahera data kombinerar gruppen moln- och traditionella kanaler : Azure Storage Explorer och AzCopy, utöver WinSCP, är vanliga verktyg i deras verktygslåda. Lateral förflyttning utförs ofta med RDP, AnyDesk och PuTTY, och tekniker som Kerberoasting har observerats för att fånga ärenden och få åtkomst till konton med hög behörighet.
En viktig skillnad är fokus på att kryptera virtuella maskiner, och initialt utelämna fysiska värdar eller servrar . Detta mönster kan utvecklas, men det har rapporterats i flera intrång på senare tid. Likheter har också identifierats med ransomware-familjer som Rhysida, liksom särdrag i dess utpressningsmetod: lösensumman kan innehålla en unik kod och kanalkontakt via Tor, utan att man initialt kräver en specifik lösensumma.
Warlock, även känt som Gold Salem eller Storm-2603, använder en ransomware-as-a-service-modell. Dess mest slående funktion är dess initiala åtkomst genom nolldagarsårbarheter i Microsoft SharePoint, sammankopplade i vad communityn har kallat ToolShell. Associerade CVE:er inkluderar CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 och CVE-2025-53771.
Efter det första intrånget prioriterar attacken utmätning av finansiella data, interna register och kund- eller anställdalistor , vilket kulminerar i kryptering och ett dubbelt utpressningsförsök. Inom några månader hade den överstigit 60 offer, vilket särskilt drabbade teknik-, finans- och telekommunikationssektorerna, där USA, Japan och Storbritannien rankade högst i riskbedömningar.
Den operativa lärdomen är enkel: om din organisation exponerar SharePoint eller kritiska webbtjänster är patchhantering och härdning av attackytan avgörande. Att begränsa exponeringen, granska autentisering, noggrant logga åtkomst och distribuera riktad detektering av avvikande beteenden i SharePoint minskar attackvektorn avsevärt.
Att implementera MFA och villkora åtkomst med kontextuella policyer (enhet, plats, risk) minskar avsevärt den taktiska fördel operatörer får när inloggningsuppgifter eller cookies komprometteras. Att lägga till nätverkssegmentering och strikta åtkomstkontrolllistor minskar ytterligare manöverutrymmet inom miljön.
SafePay: volym, global räckvidd och likheter med LockBit 3.0
SafePay lanserades under andra halvan av 2024, men det var under 2025 som det blev ett av de mest aktiva krypteringsprogrammen . Bara under första kvartalet hanterade det över 200 incidenter. Det jämförs ofta med LockBit 3.0 för sina funktioner och modularitet.
Deras måltavlor är spridda över hela världen, även om USA står för majoriteten av de bekräftade offren. De hårdast drabbade branscherna inkluderar tillverkning, teknik, utbildning , professionella tjänster och hälso- och sjukvård. Initial åtkomst uppnås på olika sätt, inklusive stulna inloggningsuppgifter, utnyttjande av exponerade fjärrtjänster (VPN och liknande) och dåligt patchade kända CVE:er.
När den väl är etablerad utökar den kontrollen genom sidoförflyttning och lösenordsstöld, och genomför en tvåstegs utpressningsstrategi (läckage + kryptering) för att maximera sin hävstångseffekt. Rekommendationen: starka lösenordspolicyer med MFA, schemalagda externa exponeringsgranskningar, förstärkta VPN-nätverk och mikrosegmentering för att begränsa spridning över domäner och nätverk.
Tidig upptäckt och hotjakt: från teori till praktik
Om Interlock och Warlock visar något så är det att synlighet är allt. Realtidsövervakning med SIEM-, EDR- och IPS-system , i kombination med hotjakt, minskar uppehållstiden och förhindrar att ett intrång blir en kritisk incident.
Gemenskapen tillhandahåller samlingar av regler mappade till MITRE ATT&CK och förbättrade med CTI för att täcka TTP:erna för Interlock och andra operatörer. Att ha detektioner redo för flera SIEM:er, EDR:er och datasjöar , komplett med metadata, referenser, tidslinjer och triageguider, accelererar hypotesvalidering och svar.
För att organisera taktiskt innehåll är det bra att tagga sökningar och regler med termer som "Interlock Ransomware" eller "aa25-203a", och skapa dashboards fokuserade på viktiga aktiviteter (t.ex. PowerShell med Base64, misstänkta registerändringar av startnycklar, avvikande RDP/AnyDesk-användning, Kerberoasting-mönster och exfiltreringsverktyg). AI-assisterade detektions-IDE:er hjälper till att omvandla hotrapporter till plattformsoberoende, portabla frågor.
Förebyggande åtgärder som verkligen gör skillnad
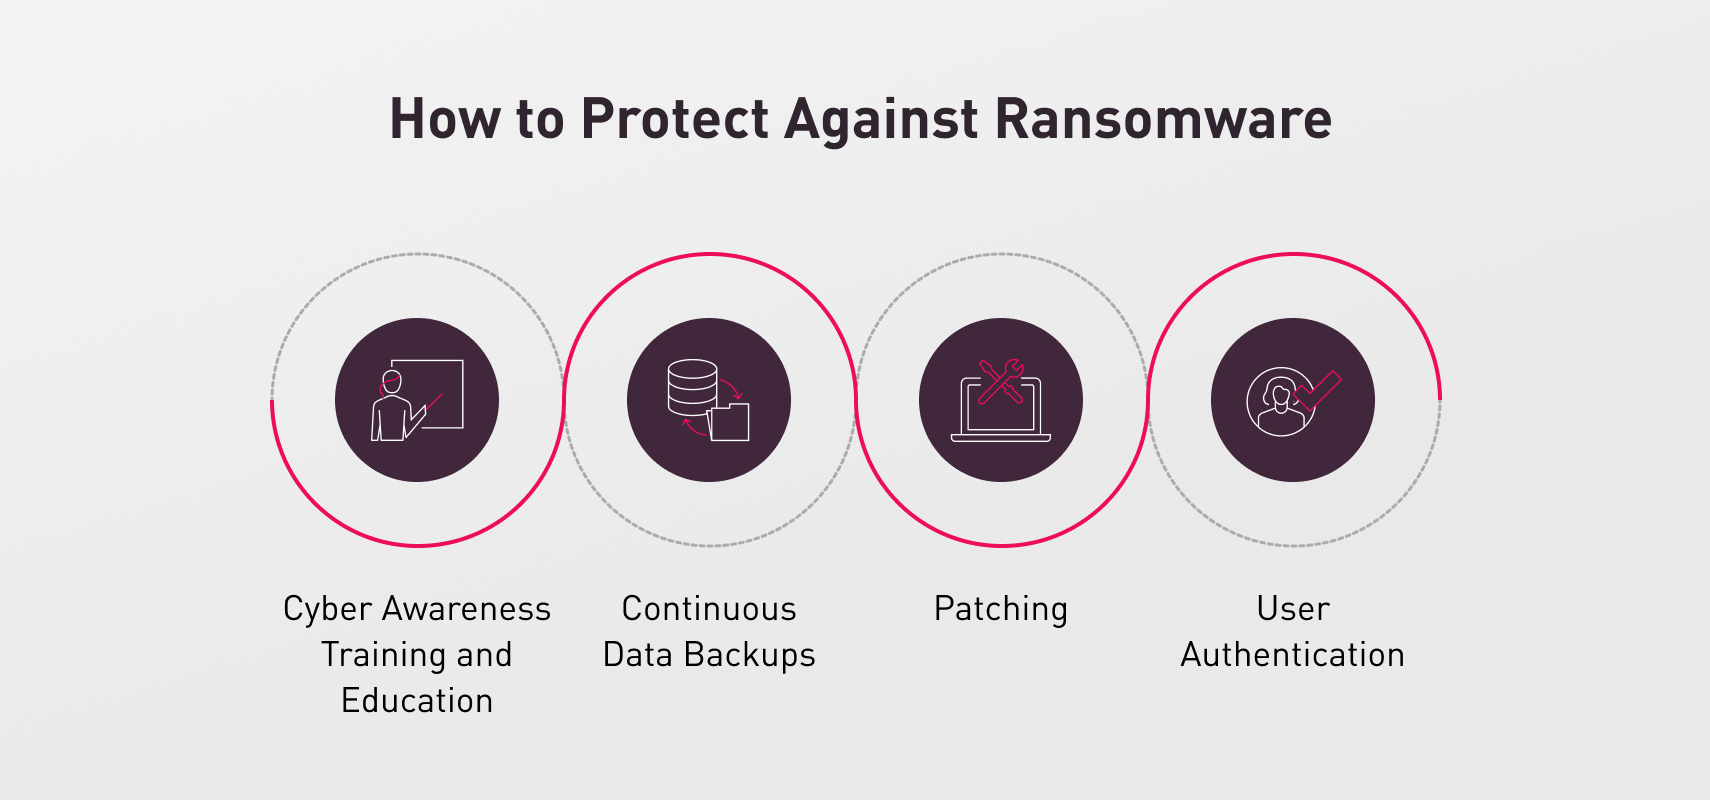
Förebyggande åtgärder är den första försvarslinjen och måste implementeras i alla avdelningar, i enlighet med ISO 27001. Utbilda all personal i att känna igen nätfiske , vilseledande länkar och skadliga bilagor, helst genom regelbundna övningar. Medvetenhet är inte en IT-lyx: vi är alla en del av försvaret, och det krävs bara ett klick för att öppna dörren.
Prioriterade patchar är avgörande. Operativsystem, webbläsare, Java/legacy runtimes, Microsoft Office och kritiska komponenter måste vara uppdaterade. De flesta kampanjer utnyttjar kända eller nyligen avslöjade sårbarheter, så ett konsekvent uppdateringsschema är din bästa allierade.
Stärk autentiseringen. MFA på alla känsliga konton minskar återanvändning av lösenord och kapning av sessioner avsevärt. Tillämpa principen om minsta behörighet och granska kontinuerligt administratörsbehörigheter, servicekonton och äldre åtkomst.
Segmentering och kontrolllistor. Att separera nätverk, domäner och miljöer minimerar explosionsradien. Isolera hanteringsservrar, skydda datacenter, tillämpa strikta åtkomstkontrolllistor (ACL:er) och inaktivera oanvända tjänster. Flytta riskfyllda arbetsbelastningar till containrar eller VDI, där så är lämpligt, för att begränsa omfattningen.
Härdning av e-post och webb. Anti-phishing-filtrering och innehållsanalys minskar bruset som når användaren. Lägg till DMARC-, SPF- och DKIM-policyer och sandlådebaserade gateways för att inspektera bilagor och URL:er före leverans.
Körningskontroll och makron. Inaktivera makron som standard i Office för de som inte behöver dem. Använd programvitlistor, mappbaserade regler (t.ex. tillfälliga webbläsarfiler) och policyer som begränsar vilka binärfiler som kan komma åt känsliga filtyper (t.ex. endast Word kan redigera .docx-filer).
Endpoint-instrumentation. EDR/anti-ransomware med beteendedetektering , blockering av misstänkt körning och filåterställning. Kombinera detta med begränsade PowerShell-policyer, skriptblockering och AMSI-granskning.
Säker fjärråtkomst. Om du använder VPN eller fjärrskrivbord, aktivera MFA , begränsa åtkomst efter IP-adress/land, granska åtkomstmönster och inaktivera osäkra tunnlar. Ersätt autentiseringsuppgifter med certifikat där det är möjligt och granska användningen av verktyg som AnyDesk eller PuTTY.
Handlingsguide om du redan är engagerad
Prioriteten är inneslutning. Isolera berörd utrustning och nätverkssegment genom att koppla bort dem från nätverket för att bromsa spridningen. Inaktivera automatiska säkerhetskopior under incidentens varaktighet för att förhindra att kryptering kontaminerar ögonblicksbilder.
Identifiera stammen. Analysera lösensumman, tillägg och artefakter . Identifieringsplattformar för ransomware kan hjälpa till att klargöra familjen för att vägleda åtgärder och identifiera potentiella gratis dekrypteringsverktyg.
Utrota och återställ. Kör en rensning med antivirus/EDR , verifiera att inga kvarstående problem kvarstår och om du har felfria säkerhetskopior, återställ tjänster och data enligt en prioriteringsplan (affärsmässiga och tekniska beroenden).
Genomför forensisk analys. Granska loggar, IOC:er, laterala rörelsevägar, använda konton och potentiell exfiltrering. Detta stänger inte bara dörrar utan är också avgörande för efterlevnad och kommunikation med intressenter.
Åtgärda och rapportera. Uppdatera, härda konfigurationer, rotera inloggningsuppgifter och formalisera lärdomar. Meddela lämpliga myndigheter enligt din jurisdiktion och sektor; transparens främjar en samordnad respons.
Är det värt att betala lösensumman?
Myndigheter och experter avråder från att betala. Det finns inga garantier för dekryptering även om du ger efter för kravet; det kan göra dig till ett återkommande mål, och i vissa fall finns det rättsliga konsekvenser om gruppen sanktioneras. Dessutom skulle det finansiera framtida kriminell verksamhet.
Alternativet är att stärka beredskapen för att undvika att nå den punkten: robusta säkerhetskopior, återställningsövningar, proaktiv detektering och expertråd om situationen kräver det. Att betala är inte en säkerhetsstrategi; det är bara ytterligare en risk.
Verktyg och tjänster som hjälper
För att höja ribban för försvar, överväg sviter med endpoint-, nätverks- och molntäckning, tillsammans med förstklassiga brandväggar . Endpoint-skydd, EDR- och MDR-lösningar möjliggör snabb detektering, inneslutning och respons, samt samordnad forensisk analys och riskreducering.
Vissa leverantörer erbjuder dedikerade ransomware-komponenter, inklusive beteendedetektering, processisolering och filåterställning. Andra integrerar inventering, patchning, privilegiekontroll och granskning, vilket förenklar styrning och minskar gapen mellan verktyg.
Om er organisation behöver marknadsreferens finns det tematiska centra och regelkataloger för avancerad detektion mappade till MITRE ATT&CK , kompatibla med olika SIEM/EDR/Data Lakes, med handlingsbara CTI-, metadata- och triage-rekommendationer. Denna typ av innehåll accelererar försvarsoperationer och hypotesbaserad jakt.
Regler och vanor: vad man bör och inte bör göra som fungerar
Gör regelbundna, verifierbara säkerhetskopior. En beprövad säkerhetskopia eliminerar utpressning och förkortar återställningstiden. Var proaktiv: utforma din responsstrategi nu, definiera roller och öva på den med övningar.
Använd innehållsanalys och filtrering i e-post och på webben. Att blockera skadliga bilagor och URL:er innan de når användaren minskar risken drastiskt. Håll alla system uppdaterade: snabba patchar stänger sårbarheter innan någon kan utnyttja dem.
Utbilda dina team i att upptäcka bedrägerier och hantera lösenord ansvarsfullt. Dela aldrig inloggningsuppgifter eller personlig information med overifierade källor och var försiktig med brådskande krav eller ovanliga förändringar i processer.
Betala inte lösensumman eller förläng skadan. Om du blir drabbad, isolera dig snabbt, stoppa automatiska säkerhetskopior och förhindra att kryptering infekterar fler tillgångar. Prioritera radering och en ren återställning.
Ytterligare kontroller som förbättrar säkerheten
Professionell patchhantering. Automatisera detektering och distribution av uppdateringar , prioritera kritiskhet och risk, utan att störa driften. Detta inkluderar operativsystem, mellanprogramvara, webbläsare och tredjepartskomponenter.
Dataorienterad åtkomstkontroll. Definiera regler som blockerar obehöriga processer från att ändra känsliga filtyper (till exempel att endast tillåta Word att komma åt .docx-filer). På så sätt kan en skadlig binärfil inte kryptera viktig information även om den körs.
Programvaruregler efter mapp och kontext. Begränsar körning/läsning/skrivning på viktiga platser (tillfälliga, nedladdningar) och inkluderar undantag som är utformade för att undvika att störa legitima arbetsflöden (installationsprogram, komprimering).
Inaktivera makron om det inte är absolut nödvändigt. Många infektionskedjor använder fortfarande makron i obfuskerade dokument; att blockera dem som standard avbryter en traditionell och mycket lönsam attackvektor för angriparen.
Vitlistor och containrar. Tillåter endast betrodda applikationer och isolerar riskfyllda aktiviteter i virtualiserade eller inneslutna miljöer, vilket begränsar effekten om något körs av misstag.
Människor och ledarskap: inflytande utan "formell auktoritet"
Teknologi ensam är otillräcklig utan sunda beslut och samordning. Inom säkerhet beror mycket av framgången på trovärdighet, förtroende och inflytande snarare än på auktoritetspositioner. Att kartlägga ömsesidiga beroenden (vem som behöver samarbeta, vem som kan blockera åtkomst) och odla transparenta relationer ökar avsevärt förmågan att genomföra förändringar.
Organisationer är i grunden politiska: olika prioriteringar, påtryckningar och incitament samexisterar och krockar. Effektivt ledarskap inom cybersäkerhet bygger på empati, tydlighet och konsekvens, och bygger överenskommelser som genererar gemensamt värde snarare än att godtyckligt införa kontroller.
Ett allegoriskt fall att minnas läxan
Föreställ dig ett hot som Cipherlock, en enhet som låser och tystar data. Hjälten vinner inte genom råstyrka, utan genom inneslutning, analys och att avskärma spridningsvägar innan en motattack inleds. Lärdomen: ransomware straffar inte tekniken i sig, den straffar försummelse i dess hantering.
Rätt taktisk kombination är tydlig: konstant stöd, intelligent segmentering, disciplinerad patchning och kontinuerlig träning . Varje användare är en aktiv länk i försvaret, och varje välorganiserad process är ett lås mindre för anfallaren.
Viktiga tips för digital hygien
Undvik att klicka på overifierade länkar och ladda ner från tvivelaktiga webbplatser; okända USB-minnen är också en hotvektor som bör elimineras. Använd ett VPN med MFA på offentliga Wi-Fi-nätverk och stärk din slutpunkt med moderna säkerhetsåtgärder.
Stärk din e-post med automatiserad analys och regler mot förfalskning. Säkerhetskopiera och öva på återställning . Och minska mängden personuppgifter du delar: ju mindre du exponerar, desto mindre kan de utnyttjas.
Om ditt företag använder SharePoint eller andra exponerade ytor, granska konfigurationer, autentisering och patchning . ToolShell-kedjan som utnyttjas av Warlock fungerar som en påminnelse om att nolldagssårbarheter finns, men felkonfigurationer och patchförseningar är mycket vanligare.
Statistik om mänskligt beteende hjälper inte heller: en betydande andel användare öppnar nätfiskemejl , och vissa kör till och med skadliga bilagor. Därför måste, utöver utbildning, tekniska skyddsåtgärder implementeras som tar hänsyn till mänskliga fel som en naturlig del av systemet.
Förebyggande åtgärder och effektiva åtgärder är inte en destination, de är en övning. Att investera i försvarslager, automatisering och synlighet minskar angriparens uppehållstid och mildrar effekterna om de lyckas bryta sig igenom en första försvarslinje.
Om man ser allt ovanstående i perspektiv kräver det teknik, metod och kultur att skydda sig mot Interlock, Warlock och andra framväxande gäng: välintegrerade moderna teknologier, repeterbara processer och samordnade team som vet hur man upptäcker, begränsar, utrotar och återställer snabbt. Lägg till det robusta säkerhetskopior, MFA överallt, rigorös segmentering och kontinuerlig övervakning, och risken för att ransomware förstör din verksamhet minskar kraftigt.

Index
- 1 Nuvarande situation: varför Interlock och Warlock är oroande
- 2 Interlock: social ingenjörskonst ”ClickFix”, anpassad RAT och smygande persistens
- 3 Warlock: RaaS- och ToolShell-utnyttjandekedja mot SharePoint
- 4 SafePay: volym, global räckvidd och likheter med LockBit 3.0
- 5 Tidig upptäckt och hotjakt: från teori till praktik
- 6 Förebyggande åtgärder som verkligen gör skillnad
- 7 Handlingsguide om du redan är engagerad
- 8 Är det värt att betala lösensumman?
- 9 Verktyg och tjänster som hjälper
- 10 Regler och vanor: vad man bör och inte bör göra som fungerar
- 11 Ytterligare kontroller som förbättrar säkerheten
- 12 Människor och ledarskap: inflytande utan "formell auktoritet"
- 13 Ett allegoriskt fall att minnas läxan
- 14 Viktiga tips för digital hygien