- VPN:er skapar en krypterad tunnel som skyddar dina data och kan användas både för fjärråtkomst och för att förbättra din integritet online.
- Med Windows 10 och 11 kan du konfigurera inbyggda VPN-profiler och ställa in din egen VPN-server utan tredjepartsprogram.
- För att ett VPN för hemmabruk ska fungera korrekt måste du öppna port 1723 på routern och tillåta routing och fjärråtkomst i brandväggen.
- En kommersiell VPN-tjänst förenklar installationen, erbjuder servrar i många länder och lägger till extra säkerhets- och bekvämlighetsfunktioner.
Att konfigurera ett VPN på Windows kan verka komplicerat till en början, men med en bra guide blir det ganska hanterbart. Oavsett om du vill skydda din integritet på offentliga nätverk eller behöver ansluta till företagets nätverk hemifrån, innehåller Windows inbyggda verktyg för att skapa och använda VPN-anslutningar utan att alltid förlita dig på externa program.
I den här artikeln får du steg för steg se hur du konfigurerar ett VPN i Windows 10 och Windows 11 , hur du konfigurerar din egen VPN-server hemma, vilka inställningar du ska justera på din router och brandvägg, och även hur du använder kommersiella VPN-tjänster när du vill byta land virtuellt eller lägga till extra lager av säkerhet och bekvämlighet.
Vad är ett VPN och vilka typer kan man använda på Windows?
Ett VPN (Virtual Private Network) är, enkelt uttryckt, en krypterad tunnel inom internet som ansluter din enhet till en annan dator eller ett annat nätverk som om du fysiskt vore där. Denna tunnel skyddar dina data från nyfikna ögon, osäkra Wi-Fi-nätverk och vissa typer av spårning.
När du ansluter till ett VPN går din trafik först till VPN-servern , krypteras och färdas genom den säkra tunneln. VPN-servern kommunicerar med de webbplatser och tjänster du besöker, så de ser bara serverns IP-adress, inte din hemrouters eller det publika nätverkets IP-adress.
I Windows-miljön är det viktigt att skilja mellan två metoder: att använda ett inbyggt eller företags-VPN (till exempel för att komma åt ditt företagsnätverk eller ditt hemnätverk) och att använda en kommersiell VPN-tjänst (NordVPN, ExpressVPN, AVG Secure VPN, etc.), utformad för att surfa anonymt, kringgå geografiska begränsningar och förbättra din integritet.
Med Windows inbyggda VPN kan du ansluta till ett specifikt nätverk du redan känner till , till exempel ditt arbets- eller hemnätverk, men din offentliga IP-adress kommer att förbli den som tillhandahålls av din internetleverantör. Med en betald VPN-tjänst använder du däremot IP-adresser från servrar distribuerade över hela världen , vilket gör att du kan simulera att du befinner dig i ett annat land och dra nytta av IP-adresser som delas med andra användare.
Ett VPN för hemmet eller företaget är vanligtvis mer inriktat på fjärråtkomst till interna resurser (mappar, servrar, skrivare eller datorer) och kryptering av trafik mellan din enhet och det specifika nätverket. En kommersiell VPN-tjänst är mer inriktad på allmän online-sekretess , kringgå blockeringar och dölja din riktiga IP-adress från webbplatser, annonsörer och potentiella angripare på öppna nätverk.
Vad är syftet med ett VPN för hemmabruk på Windows?
När folk pratar om VPN tänker många bara på att "få det att se ut som om jag är i ett annat land för att komma åt visst innehåll", men att konfigurera ditt eget VPN på Windows har andra användningsområden. Enbart ett hem-VPN kommer inte att låta dig se ut som om du surfar från ett annat land om din server finns i Spanien; webbplatser kommer fortfarande att se att du besöker webbplatsen från Spanien, även om de inte ser din riktiga hem-IP-adress.
Den största fördelen med att konfigurera din egen VPN-server är att all din trafik är krypterad från din enhet till den servern . Det betyder att på ett kafé, hotell eller flygplats kommer alla som försöker spionera på nätverket att se oläslig data eftersom din anslutning är inkapslad i VPN-tunneln.
Dessutom, genom att använda din VPN-server som mellanhand, lagrar webbplatser inte längre din routers IP-adress eller det publika nätverkets IP-adress, utan snarare IP-adressen för VPN-servern du ansluter till. Detta gör det svårare för appar, annonsörer eller andra tredje parter att spåra dina rörelser mellan olika tjänster och korrelera exakt vilka webbplatser du har besökt.
Varje gång du öppnar en webbsida skickar din webbläsare en begäran till servern som är värd för webbplatsen. Servern svarar med din IP-adress som din "digitala postadress". Utan en VPN samlar alla webbplatser in din IP-adress i sina loggar , som de sedan kan dela eller sälja till annonsörer för att profilera din onlineaktivitet.
Genom att använda ett VPN är det VPN-servern, inte din dator, som faktiskt kommunicerar med webbservern . Därför lagrar webbplatser VPN-serverns IP-adress, inte din. Detta är ett enkelt sätt att minska din online-närvaro, särskilt om du hanterar servern själv eller litar på personen som hanterar den.
En annan intressant fördel med att ha en egen VPN-server är att du kan konfigurera ett slags utökat lokalt nätverk (LAN ). Det innebär att dina enheter kan bete sig som om de vore på samma LAN även om de fysiskt befinner sig på olika platser, vilket gör det enklare att dela interna resurser, komma åt en hemdator från jobbet eller undvika en del av den fysiska kabeldragningen om allt är på samma logiska nätverk.
Hur man skapar och konfigurerar en VPN-profil i Windows 10 och Windows 11
Innan du kan ansluta till ett VPN i Windows måste du ha skapat en VPN-anslutningsprofil . Denna profil inkluderar VPN-typ, serveradress, autentiseringsmetod och, om nödvändigt, användarnamn och lösenord.
Om VPN-tjänsten är för arbete kommer ditt företag vanligtvis att förse dig med all anslutningsinformation eller till och med sin egen applikation. I så fall är det generellt en bra idé att gå in på företagets intranät eller prata med IT-avdelningen för att få exakta instruktioner, eftersom varje företag har sin egen säkerhetspolicy.
Om du vill använda en VPN-tjänst från tredje part för personligt bruk kan du först leta efter dess app i Microsoft Store eller på deras officiella webbplats . De erbjuder nästan alltid en Windows-klient som konfigurerar allt automatiskt. Om du föredrar att göra det manuellt listar deras hjälpsida vanligtvis serveradresser, protokoll som stöds och andra parametrar.
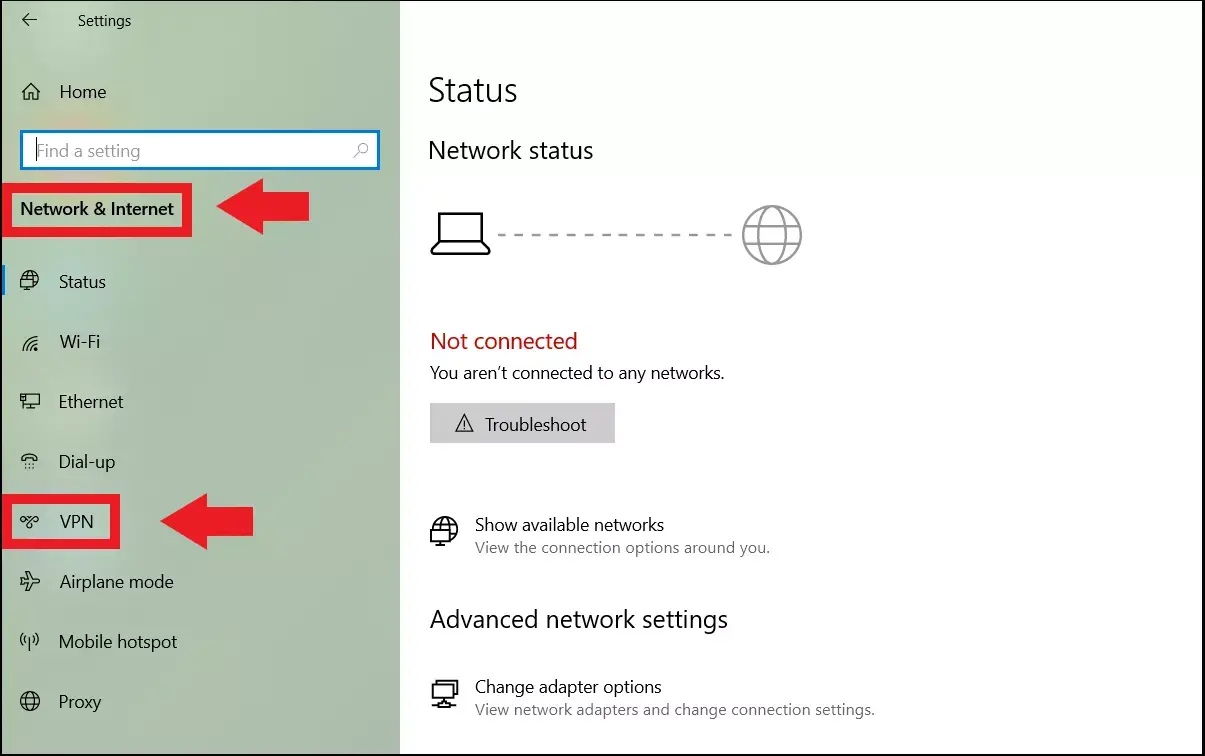
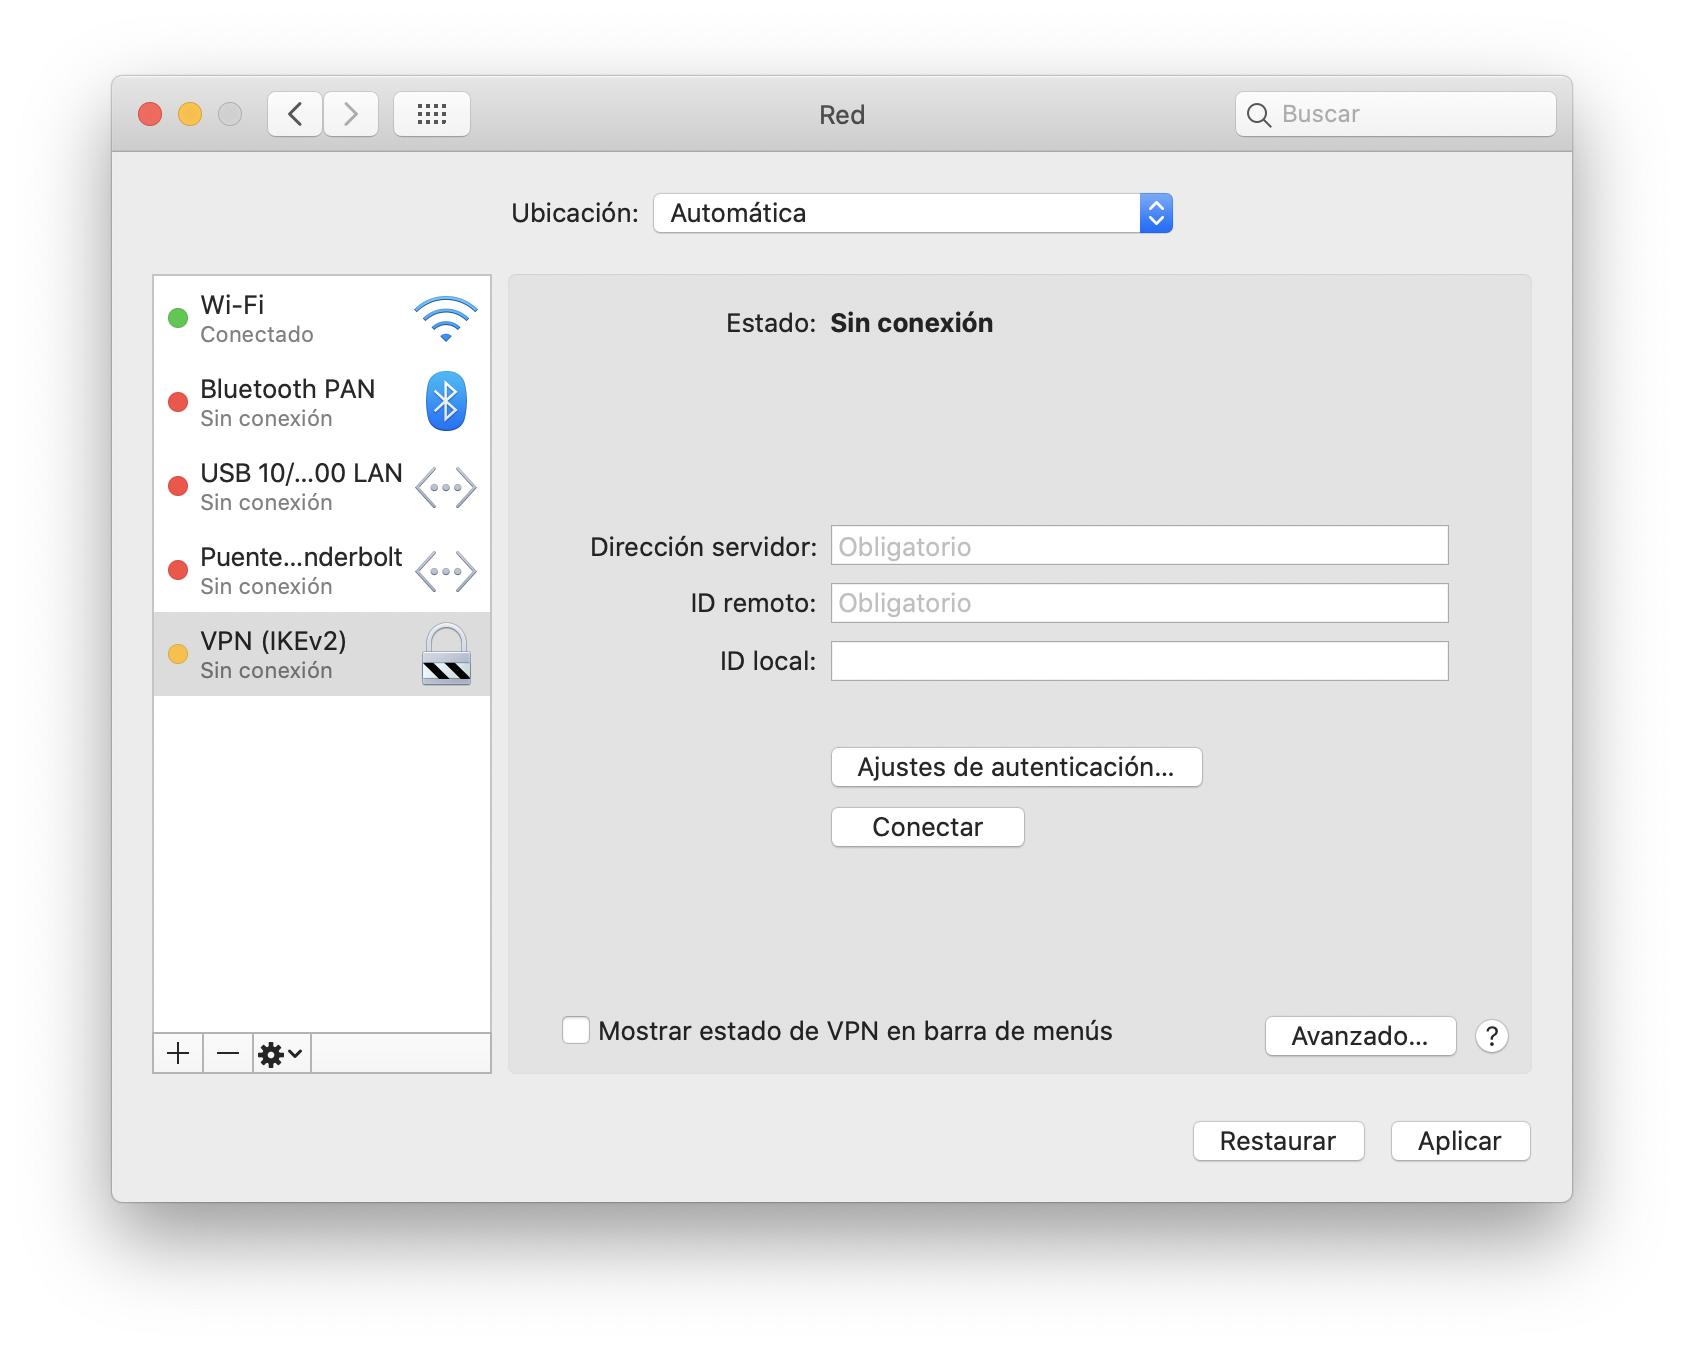
När du har dina VPN-uppgifter (oavsett om det är för arbete, hem eller en tredjepartsleverantör) är det dags att skapa profilen i Windows. I Windows 11 kan du öppna appen Inställningar och gå till Nätverk och internet > VPN > Lägg till VPN . I Windows 10 är sökvägen mycket likartad: gå även till Inställningar, sedan Nätverk och internet och leta efter VPN-avsnittet.
I formuläret "Lägg till en VPN-anslutning", i leverantörsfältet, ska du välja "Windows (inbyggt)" om du använder systemets inbyggda funktioner. Ange sedan ett anslutningsnamn som du lätt känner igen (till exempel "Hem-VPN" eller "Företags-VPN") och anteckna IP-adressen eller DNS-namnet på VPN-servern du ska använda i server- eller adressfältet.
I avsnittet VPN-typ måste du välja det protokoll eller den anslutningsmetod som används av din server eller den tjänst du prenumererar på. Windows stöder flera typer, så det är viktigt att veta vilket VPN den andra parten stöder . Om du är osäker kan du kontrollera ditt företags eller VPN-leverantörens dokumentation.
I "Inloggningsinformationstyp" kan du välja om du vill använda ett användarnamn och lösenord, certifikat, engångstoken eller smartkort . För företagsanslutningar används vanligtvis certifikat eller starka autentiseringsmetoder. Om du behöver ange ett användarnamn och lösenord kan du spara dem direkt i de tillgängliga fälten eller lämna dem tomma så att du blir ombedd att ange dem varje gång.
När du har konfigurerat allt sparar du profilen. Om du behöver granska eller justera något senare kan du återgå till VPN-avsnittet i Inställningar, välja anslutningen och gå till Avancerade alternativ . Därifrån kan du ändra parametrar, konfigurera en proxy eller ta bort profilen om du inte längre behöver den.
När profilen har skapats är det mycket enkelt att ansluta: längst till höger i aktivitetsfältet, ovanför nätverksikonen (WiFi eller Ethernet), ser du listan över tillgängliga VPN-anslutningar . Välj den du vill ha, klicka på Anslut, ange dina inloggningsuppgifter om du uppmanas till det, och om allt fungerar korrekt ändras statusen till "Ansluten".
När du är ansluten till ett igenkänt VPN visas vanligtvis en liten blå sköld eller liknande indikator i nätverksområdet, och på VPN-inställningssidan ser du texten "Ansluten" under anslutningsnamnet. Detta gör att du snabbt kan kontrollera om VPN-tunneln är aktiv.
Hur man konfigurerar sin egen VPN-server i Windows 10 eller 11
Om du vill gå ett steg längre låter Windows dig konfigurera din egen VPN-server utan att installera programvara från tredje part . Det är inte lika bekvämt som att använda en kommersiell tjänst, men det ger dig mer kontroll över vem som hanterar dina data och hur ditt hemnätverk nås.
Processen är baserad på det gamla verktyget Inkommande anslutningar i Kontrollpanelen. Börja med att gå till Windows-inställningar och sedan till Nätverk och internet . Därifrån, i Windows 10, gå till "Status" och klicka på "Ändra nätverkskortsalternativ". I Windows 11, gå till "Avancerade nätverksinställningar" och välj "Fler nätverkskortsalternativ".
Det klassiska kontrollpanelsfönstret öppnas och visar dina nätverkskort (Ethernet, Wi-Fi, etc.). I det fönstret trycker du på Alt- eller F10-tangenten för att visa den klassiska menyn om den inte redan visas. Gå sedan till "Arkiv" och välj "Ny inkommande anslutning". Det här alternativet låter dig konfigurera Windows att acceptera anslutningar från andra datorer via internet.
En skärm visas som visar systemets användarkonton. Du kan välja befintliga användare eller skapa en ny att använda när du ansluter till VPN. Av säkerhetsskäl rekommenderas det starkt att skapa ett dedikerat VPN-användarkonto med ett starkt användarnamn och lösenord, som du sedan kommer att använda på dina klientenheter.
På nästa skärm frågar Windows dig hur dessa användare ska ansluta. Se till att lämna rutan "Via internet" markerad , eftersom detta gör att VPN-anslutningen kan upprättas utanför ditt lokala nätverk, och passera via internet till din serverdator.
En lista över nätverksprotokoll och komponenter för den inkommande anslutningen visas då. Det är viktigt att välja "Internet Protocol Version 4 (TCP/IPv4)" och klicka på "Egenskaper". I det här fönstret kan du bestämma vilka IP-adresser som ska tilldelas VPN-klienter när de ansluter.
Som standard kan Windows försöka tilldela IP-adresser automatiskt, men det är bättre att ange att ett specifikt IP-adressintervall ska reserveras för VPN:et . Välj det alternativ som låter dig ange IP-adresser och definiera ett intervall inom ditt lokala subnät. Det här låter mer tekniskt än det är, men det kan lösas genom att känna till din gateway-IP-adress.
För att ta reda på det, öppna kommandotolken och kör kommandot ipconfig . Bland de visade uppgifterna ser du en rad med "Standardgateway", vilket nästan alltid är något i stil med 192.168.0.1 eller 192.168.1.1. Detta är din routers IP-adress.
I VPN-serverns IPv4-egenskaper måste de tre första numeriska segmenten av dina tilldelade IP-adresser matcha din routers . Om din gateway till exempel är 192.168.1.1 kan du reservera intervallet 192.168.1.20 till 192.168.1.30 för ditt VPN. På så sätt får alla klienter som ansluter till din VPN-server en IP-adress inom det intervallet.
När du har definierat intervallet accepterar du ändringarna och återgår till skärmen för nätverksprogramvaran. Allt är nu klart, så klicka bara på "Tillåt åtkomst" för att tillåta Windows att skapa den inkommande anslutningen och aktivera VPN-servern. Från och med då kommer din dator att vara redo att ta emot externa VPN-anslutningar, förutsatt att din router och brandvägg inte blockerar trafiken.
Öppna porten på routern och konfigurera Windows-brandväggen
För att tillåta enheter utanför ditt hem eller kontor att nå VPN-servern måste du öppna motsvarande port på din router och konfigurera Windows-brandväggen för att tillåta den trafiken. Annars kommer alla anslutningsförsök från internet att blockeras innan de når servern.
I de flesta hemmiljöer använder routrar den gateway-IP-adress som vi nämnde tidigare (något i stil med 192.168.1.1 eller 192.168.0.1). Om du skriver in den adressen i webbläsarens adressfält kan du komma åt routerns webbgränssnitt . Det ursprungliga användarnamnet och lösenordet är vanligtvis tryckta på en klisterlapp på själva enheten, men av säkerhetsskäl rekommenderas det starkt att ändra dem.
När du väl är inne i routern behöver du leta efter avsnittet relaterat till "Port Forwarding" eller "NAT" . Terminologin varierar beroende på tillverkare, men idén är alltid densamma: att definiera en regel som öppnar en extern port och dirigerar den till den interna IP-adressen för enheten som kör din VPN-server.
Standardporten för den här typen av anslutning i Windows är 1723. Du måste skapa en ny regel som anger att TCP-trafik till port 1723 ska skickas till din serverdators privata IP-adress (inte routerns). Om du inte vet IP-adressen använder du kommandot ipconfig igen och tittar på raden "IPv4-adress" som motsvarar ditt aktiva nätverkskort.
Parallellt måste du justera Windows-brandväggen så att den inte blockerar fjärråtkomstfunktioner. Gå till Kontrollpanelen, sedan till System och säkerhet > Windows Defender-brandväggen och klicka på "Tillåt en app eller funktion genom Windows Defender-brandväggen" i den vänstra kolumnen.
I det fönstret klickar du på "Ändra inställningar" för att ändra listan. Leta sedan upp posten "Routing and Remote Access" i alfabetisk ordning och markera både rutorna för privat och offentligt nätverk. Genom att göra det auktoriserar du tjänsten att ta emot trafik genom brandväggen på båda typerna av nätverk. Spara ändringarna genom att klicka på OK. Om du vill ha fler verktyg för att hantera brandväggssäkerhet kan du granska alternativ för att hantera Windows-brandväggen.
Vissa mer avancerade guider rekommenderar också att kontrollera nätverksprofilen med PowerShell . Genom att köra den som administratör och använda kommandon som Get-NetConnectionProfile och Set-NetConnectionProfile kan du säkerställa att ditt lokala nätverk är markerat som "Privat", vilket minskar brandväggskonflikter och förhindrar onödiga blockeringar.
Om du vill att din VPN-server ska vara tillgänglig så fort du startar datorn är det en bra idé att gå till Windows-verktyget "Tjänster", leta reda på tjänsten "Routing and Remote Access" , öppna dess egenskaper och ställa in starttypen till "Automatisk (Fördröjd start)." Detta säkerställer att Windows startar VPN-tjänsten tillförlitligt varje gång den startar.
Hantera dynamisk IP och domän för din VPN-server
Det finns en praktisk detalj som ofta förbises: din routers offentliga IP-adress är vanligtvis dynamisk . Det betyder att din internetleverantör kan ändra den när som helst (till exempel när du startar om routern), vilket skulle göra adressen du använder för att ansluta till ditt VPN ogiltig.
Ett enkelt sätt att lösa detta är att använda en dynamisk DNS-tjänst, som No-IP eller liknande . Dessa tjänster låter dig registrera ett domännamn (till exempel "tuvpn.no-ip.org") som alltid pekar på din routers nuvarande offentliga IP-adress, även när den ändras.
Proceduren är vanligtvis likartad för alla leverantörer: först registrerar du dig på webbplatsen, väljer önskat domännamn och installerar sedan en liten klient på din dator som fungerar som en VPN-server . Denna klient ansvarar för att meddela No-IP när din publika IP-adress ändras, så att domännamnet uppdateras automatiskt.
I din kontopanel för den dynamiska DNS-tjänsten måste du se till att domänen du skapade är vald och kopplad till klienten som är installerad på din dator. Från och med då, även om du startar om routern och din offentliga IP-adress ändras, kommer klienten att uppdatera informationen, och du kommer alltid att kunna ansluta genom att ange samma domännamn i VPN-inställningarna.
Detta är mycket användbart eftersom det sparar dig från att behöva kontrollera och dela den nya IP-adressen varje gång den ändras. I praktiken behöver dina enheter bara känna till den fasta domänen, användarnamnet och lösenordet du angett för VPN-tjänsten.
Anslut till ditt VPN från Windows och andra enheter
När du väl har servern igång, portarna öppnats, brandväggen justerats och (om du vill) den dynamiska domänen konfigurerats, kommer den mest givande delen: att ansluta till ditt VPN från andra enheter , både med Windows och från Android- eller iOS-mobiler.
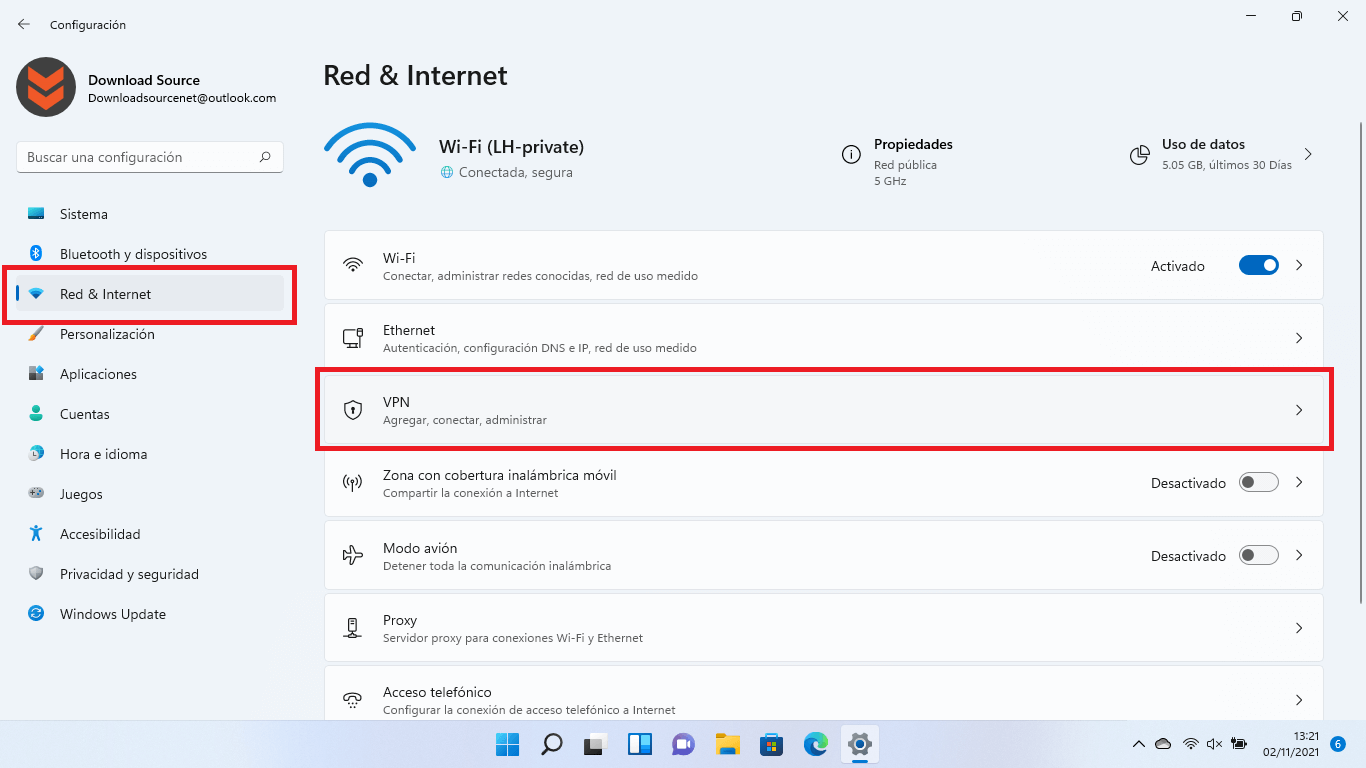
På en dator med Windows 10 eller 11 är processen mycket lik den att konfigurera vilken annan VPN som helst. Gå till Inställningar, sedan Nätverk och internet > VPN och klicka på "Lägg till en VPN-anslutning". Under Leverantör väljer du "Windows (inbyggt)", ger anslutningen ett namn och anger routerns IP-adress eller domännamn (eller serverns IPv4-adress om ni är på samma lokala nätverk) i "Servernamn eller -adress".
I autentiseringsfälten anger du användarnamnet och lösenordet som du skapade specifikt för den inkommande VPN-anslutningen. Spara profilen och välj sedan anslutningen och klicka på "Anslut". Om allt är korrekt konfigurerat kommer du att se statusen ändras till "ansluten" inom några sekunder, och din dator kommer att börja använda VPN-tunneln.
Det är en bra idé att sedan granska de avancerade inställningarna för din VPN-anslutning genom att öppna dess egenskaper via Kontrollpanelen, under "Nätverks- och delningscenter" och "Ändra adapterinställningar". Där kan du justera säkerhets- och nätverksinställningarna , inaktivera IPv6 om du inte behöver det, se till att IPv4 är aktiverat och, om tillämpligt, gå till "Avancerade alternativ" för att bestämma om du vill använda VPN-serverns standardgateway eller inte.
I säkerhetsavsnittet i samma fönster kontrollerar du att VPN-typen och krypteringsmetoderna matchar vad du har konfigurerat på servern för att undvika autentiserings- eller protokollfel. När allt är korrekt konfigurerat klickar du bara på "OK" och testar anslutningen igen.
På mobila Android- och iOS-enheter är processen likartad, även om gränssnittet skiljer sig åt. Varje system har sin egen "VPN"-sektion i nätverksinställningarna, där du kan skapa en ny profil genom att ange serveradress, VPN-typ, användarnamn och lösenord . Nyckeln förblir densamma: peka på rätt IP-adress eller domän och använd de inloggningsuppgifter du skapade på din Windows-dator.
Använd en leverantörs VPN-tjänst istället för att skapa din egen
Om det låter för komplicerat att konfigurera en server, öppna portar och justera brandväggen har du ett annat alternativ: att använda ett kommersiellt VPN via ett Windows-program . I det här fallet behöver du inte underhålla servrarna själv; du delegerar den uppgiften till en specialiserad leverantör.
Marknaden är mycket konkurrensutsatt, med många tjänster som NordVPN, CyberGhost, ExpressVPN, AVG Secure VPN och många andra. Processen är alltid likartad: du registrerar dig, installerar den officiella appen, loggar in och väljer en server i önskat land . Appen hanterar sedan skapandet av tunneln, hantering av protokoll, återanslutningar och ytterligare alternativ som kill switch.
När du väljer en leverantör är det lämpligt att fokusera på tre viktiga punkter: sekretesspolicyn och policyn mot loggar , typen och nivån av kryptering de använder (för att undvika svaga tjänster) och företagets övergripande rykte, inklusive den jurisdiktion där det verkar och de tekniska supportalternativ det erbjuder.
I praktiken laddar du helt enkelt ner Windows-versionen av programmet från deras webbplats eller Microsoft Store , kör installationsprogrammet och följer guiden. De inkluderar ofta gratis testversioner så att du kan testa hastighet , stabilitet och användarvänlighet innan du bestämmer dig för en fullständig prenumeration.
När appen är installerad väljer du en server (eller låter VPN:et automatiskt välja den snabbaste tillgängliga), aktiverar anslutningen och du är klar. Vid den tidpunkten dirigeras all din internettrafik via den kommersiella VPN :en, och du kan byta virtuella länder med ett par klick om du behöver komma åt geografiskt begränsat innehåll.
Dessa applikationer inkluderar vanligtvis avancerade funktioner som en kill switch (som stänger av din internetanslutning om VPN-anslutningen bryts) , stöd för olika protokoll (OpenVPN, WireGuard, etc.), automatisk anslutning på öppna Wi-Fi-nätverk och ytterligare alternativ för att förhindra DNS- eller IPv6-läckor. Allt detta minskar risken för dataläckor som du kan stöta på om du manuellt konfigurerar VPN-anslutningen och gör ett misstag.
Å andra sidan är du helt beroende av den leverantören: all din trafik passerar genom deras servrar , så du bör välja en med ett gott rykte och tydliga policyer mot loggar. Gratis VPN-tjänster, i synnerhet, finansieras ofta genom att utnyttja användningsdata eller injicera reklam, så de är inte den bästa idén om verklig integritet är din prioritet.
I slutändan är det två olika vägar till liknande mål att konfigurera ditt eget VPN på Windows eller använda en kommersiell tjänst: en säkrare, krypterad anslutning och bättre kontroll över din information . Valet beror på om du föredrar absolut kontroll och lite mer teknisk ansträngning, eller bekvämlighet och en nyckelfärdig lösning i utbyte mot att förlita dig på en tredje part.
