- Mullvad erbjuder en krypterad offentlig DNS (DoH/DoT) med flera blockeringsprofiler.
- Tjänsten är utformad för att användas huvudsakligen utan VPN och är oberoende av att vara kund.
- Urvalet av blocklistor är transparent och syftar till att minimera falska positiva resultat.
- Prestandan beror på varje internetleverantörs anycast-routing och det finns inga servrar i Spanien.
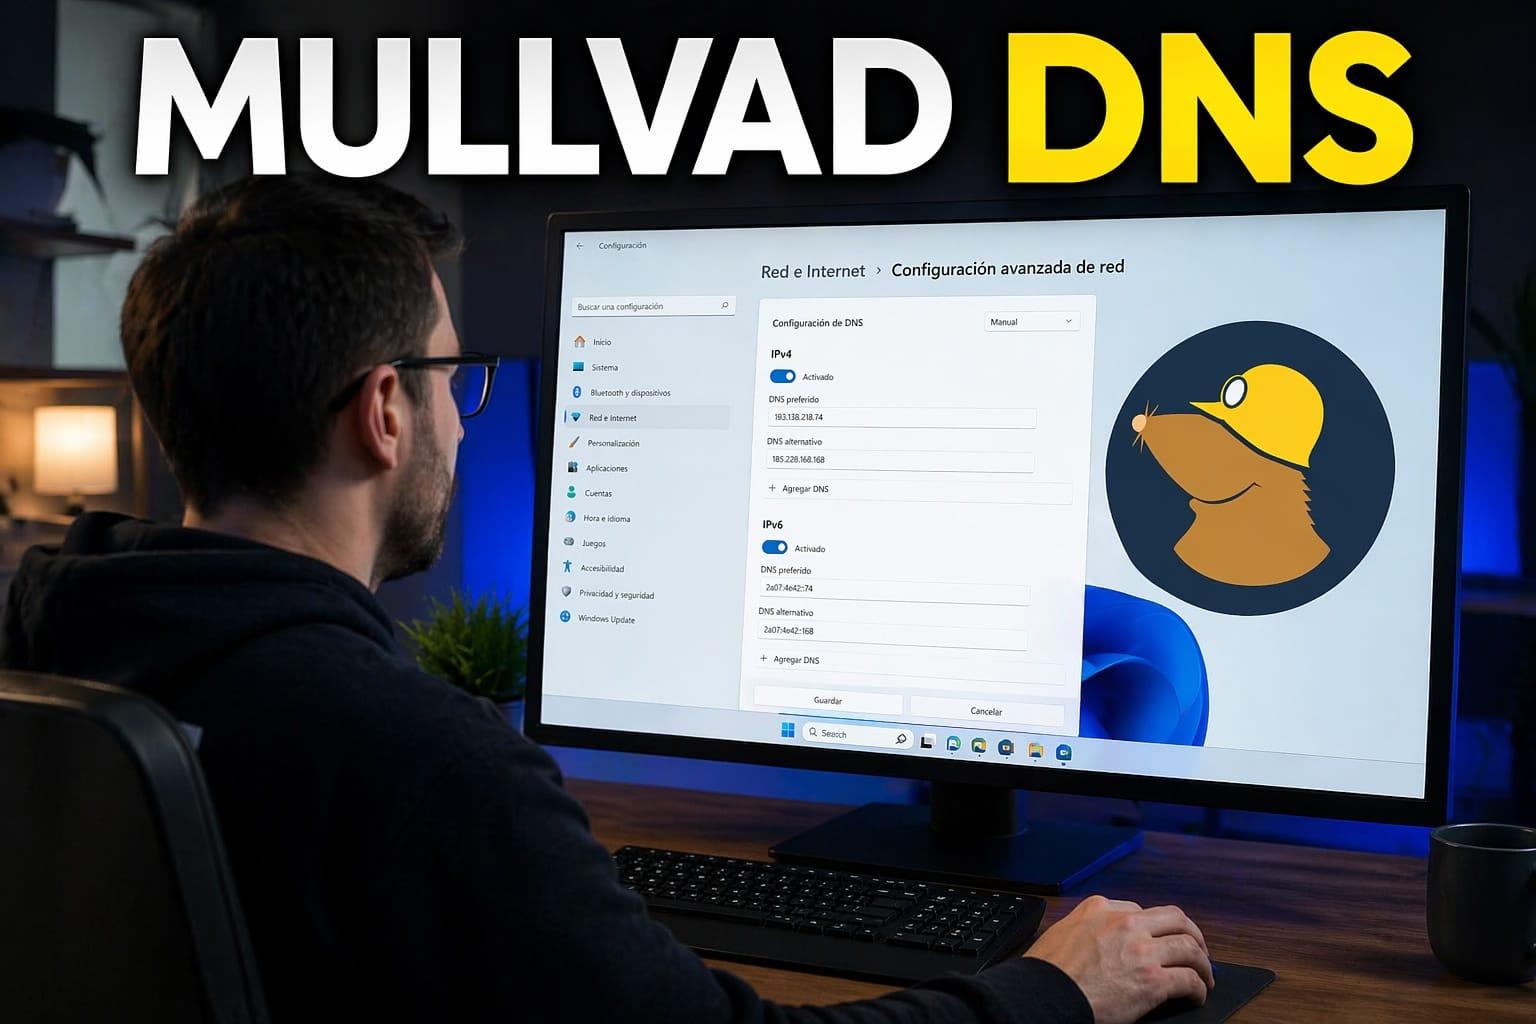
Om du har hamnat här och undrar om installationen av en Mullvad DNS-profil på din telefon eller Mac faktiskt ändrar din DNS-leverantör , är du inte ensam. Många märker att efter att ha installerat profilen visar deras nätverksinställningar fortfarande servrar som 1.1.1.1 eller deras internetleverantörs DNS-servrar, vilket får dem att tro att något är fel. I verkligheten finns det en hake: iOS, macOS och många webbläsare hanterar DNS på flera nivåer, och det klassiska gränssnittet "System DNS" återspeglar inte alltid korrekt vad som händer bakom kulisserna.
Dessutom erbjuder Mullvad inte vilken DNS som helst, utan en offentlig krypterad DNS-tjänst (DoH och DoT) med integritetsfilter som kan användas även om du inte är kund hos deras VPN. Detta väcker många rimliga frågor: Kan de tillhandahålla DNS över HTTPS med hjälp av ett annat företags DNS-servrar? Vad händer om jag är ansluten till VPN:t? Kommer jag att förlora hastighet? Hur kan jag vara säker på att jag faktiskt använder deras servrar och inte min internetleverantörs?
Vad är Mullvads krypterade publika DNS och vad används den till?
Mullvads publika DNS-tjänst är en DNS-resolver som är tillgänglig via DNS över HTTPS (DoH) och DNS över TLS (DoT) . Istället för att skicka enkla DNS-förfrågningar i klartext över UDP/TCP 53, upprättar enheten en krypterad anslutning (HTTPS eller TLS) med Mullvads servrar, och alla frågor är inkapslade i den anslutningen.
Huvudmålet är att förhindra att tredje part (internetleverantörer, offentliga Wi-Fi-nätverk etc.) spionerar på vilka domäner du besöker när du inte är ansluten till Mullvads VPN. Med VPN aktivt går dina DNS-frågor redan genom den krypterade tunneln till en resolver inom själva VPN-servern, och den extra fördelen med att använda DoH/DoT är vanligtvis minimal och till och med kontraproduktiv när det gäller latens.
En intressant detalj är att den här tjänsten är offentlig och gratis, och kräver inte ett Mullvad VPN-konto . Du kan använda den på webbläsare, mobila enheter, datorer eller till och med på systemnivå, så länge enheten stöder DoH eller DoT.
För att underlätta den initiala lösningen har Mullvad en mycket begränsad DNS-resolver på port 53 (UDP/TCP) som bara löser namn som dns.mullvad.net, adblock.dns.mullvad.net och liknande namn. Tanken är att klienten kan upptäcka IP-adressen för den krypterade resolvern innan DoH/DoT används; andra frågor hanteras inte okrypterade över denna kanal.
Mullvad DNS-sekretess- och säkerhetsfunktioner
Förutom själva krypteringen innehåller Mullvads offentliga DNS-tjänst flera ytterligare åtgärder för användarnas integritet som är värda att förstå om du letar efter mer än bara ett enkelt DNS-serverbyte.
Å ena sidan inkluderar det konfigurerbar innehållsblockering via olika profiler . Beroende på vilket DNS-värdnamn du använder kan du blockera annonser, spårare, skadliga domäner, webbplatser för vuxna, spelsajter och sociala medier. Det är ett ganska aggressivt sätt att filtrera på DNS-nivå utan att behöva installera listor manuellt på varje enhet.
De implementerar även QNAME-minifiering , en teknik där Mullvads server minimerar informationen den delar med andra DNS-servrar under lösningsprocessen. Det innebär att de auktoritativa servrarna som är involverade i kedjan ser mindre data om den ursprungliga frågan, vilket begränsar exponeringen av din surfaktivitet.
När det gäller tillgänglighet använder Mullvad en anycast-tjänst : flera maskiner spridda över olika platser annonserar samma DNS-IP-adress, och internetrouting bör transportera dina förfrågningar till den "närmaste" servern sett till nätverkstopologin. Om den närmaste servern går ner omdirigeras trafiken till nästa utan att du behöver ändra något i din konfiguration.
Det är viktigt att veta att de inte använder ECS (EDNS Client Subnet) och inte har DNS-servrar i Spanien . Det betyder att för tjänster som är starkt beroende av geolokalisering (som CDN), kan vissa upplösningar leda dig till punkter med närvaro nära Mullvads DNS-server istället för en spansk nod. I praktiken kan detta resultera i några millisekunder extra latens i vissa situationer.
Blockera profiler och värdnamn tillgängliga i Mullvad DNS
Sättet att välja vilken typ av filtrering du vill ha är genom att ändra DNS-värdnamnet du konfigurerar i DoH eller DoT . Varje namn pekar på en annan profil, med olika blockeringsnivåer:
- dns.mullvad.netRen upplösning, utan annonsblockering, spårare eller något annat. Ofiltrerad DNS.
- adblock.dns.mullvad.net: blockerar annonser och grundläggande spårning.
- base.dns.mullvad.netReklam + spårare + domäner med skadlig kod.
- extended.dns.mullvad.netallt ovanstående plus blockering av sociala medier.
- familj.dns.mullvad.netreklam, spårare, skadlig programvara och vuxeninnehåll, plus andra kategorier avsedda för familjebruk.
- all.dns.mullvad.netDet kompletta paketet, inklusive annonsblockerare, spårningsskydd, skydd mot skadlig kod, skydd mot vuxeninnehåll, skydd mot spel och skydd mot sociala medier.
Angående IP-adresser och DoH/DoT-integration publicerar Mullvad IPv4/IPv6-par för varje alternativ, tillsammans med motsvarande portar (443 för DoH, 853 för DoT). Det är viktigt att notera att dessa IP-adresser inte kan användas som standard DNS-servrar över UDP/TCP-port 53; de är avsedda för resolvers som förstår krypterade protokoll.
Till exempel, för alternativet "base" (blockerar annonser, spårare och skadlig kod) kan du hitta associerade adresser som 194.242.2.4 (IPv4) och 2a07:e340::4 (IPv6), tillsammans med DoH-fråge-URL: en https://base.dns.mullvad.net/dns-query och TLS-port 853 för DoT.
En sak att tänka på är att Mullvad inte erbjuder en profil som bara blockerar skadlig kod . Minimiplanen, som inkluderar skydd mot skadliga domäner, inkluderar även annons- och spårningsblockering. Om du vill ha exklusiva filter mot skadlig kod måste du leta efter en annan tjänst eller förfina din filtrering genom att använda din egen resolver.
Angående transparens specificerar Mullvad i sitt GitHub-arkiv vilka blocklistor som ingår i varje profil . De använder välkända källor som OISD, AdGuard, Hagezi och UrlHaus för skadlig kod, och specifika listor för specifika ekosystem (Alexa, Apple, Windows, Samsung, etc.) när de blockerar spårare. Deras filosofi är tydlig: ett fåtal väl utvalda listor för att undvika en flod av falska positiva resultat.
Prestanda, anycast och beteende beroende på din operatör
Rent praktiskt har Mullvads DNS-tjänst inte ett lika omfattande servernätverk som vissa av de större leverantörerna , men den fungerar fortfarande ganska bra med de flesta europeiska anslutningar. Den faktiska upplevelsen beror dock starkt på din internetleverantör.
Eftersom tjänsten är anycast och saknar ECS använder operatören BGP för att bestämma vilken Mullvad-instans som ska skickas din trafik till . I tester från Spanien har man till exempel sett att vissa internetleverantörer dirigerar förfrågningar till europeiska servrar (latenser runt 30-40 ms), medan andra går via noder i USA, vilket ökar latensen till över 100 ms.
I sådana fall kan du pinga Mullvad DNS:s IP-adresser för att kontrollera om de betjänar dig från Europa eller USA . Om du konsekvent ser svarstider över 100 ms är det troligt att din internetleverantör dirigerar förfrågningar utanför kontinenten. För många användningsområden kommer detta inte att vara ett större problem, men det är något att tänka på om du siktar på lägsta möjliga latens.
Detta beteende innebär att inte alla internetleverantörer är lika lämpade för att använda Mullvad DNS . Vissa leverantörer dirigerar den mycket bra mot Europa, medan andra skickar frågor över Atlanten. Detta är inte ett tjänstefel i sig, utan snarare en konsekvens av anycast-routing och varje företags sammankopplingspolicyer.
Även om det kan låta som en betydande begränsning, så utgör dessa fördröjningar sällan ett allvarligt problem för typisk webbsurfning, streaming och onlinekontorsuppgifter. Du kommer att märka den största effekten om du är särskilt känslig för latens (till exempel mycket tävlingsinriktade onlinespel) eller om din internetanslutning redan är ganska långsam.
Beroende på vilken webbläsare du använder kan du konfigurera DNS via HTTPS direkt i själva klienten , utan att röra operativsystemets DNS-inställningar. Detta är nyckeln till att förstå varför du fortfarande ser 1.1.1.1 eller routerns DNS-servrar i nätverksinställningarna: webbläsaren kan skicka alla DoH-frågor till Mullvad trots att systemet fortfarande visar andra servrar.
Mullvad Browser , baserad på Firefox och fokuserad på integritet, använder Mullvads DNS utan filter som standard. Den officiella rekommendationen är att endast använda denna krypterade DNS när du inte är ansluten till Mullvad VPN, eftersom när tunneln är aktiv löses DNS-förfrågningar på VPN-servern, och användning av DoH (DoH) tenderar också att öka latensen.
I själva Mullvad-webbläsaren (och i Firefox på datorn) kan du gå till inställningarna för "Sekretess och säkerhet" och aktivera "Säker DNS" med maximalt skydd . Välj sedan "Anpassad" i leverantörsalternativet och klistra in en av DoH-URL:erna som erbjuds av Mullvad, till exempel:
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
I Chrome, Brave och Edge är processen liknande: från sekretess-/säkerhetssektionen aktiverar du användningen av "Säker DNS", väljer en anpassad leverantör och lägger till en av URL:erna som nämns ovan. Ibland tar det en liten stund för webbläsaren att validera den nya servern, så du kan se meddelandet "verifiera att den här leverantören är giltig". Vänta bara några ögonblick och försök igen.
En viktig punkt: om din webbläsare använder sin egen Domain Honor (DoH)-klient kan den ignorera operativsystemets DNS . Det betyder att även om din dators nätverksinställningar visar Cloudflare, Google DNS eller din routers DNS, kan din webbläsares trafik faktiskt gå via Mullvad. Det är precis vad som kan hända om du installerar en Mullvad DNS-profil på macOS/iOS men också har webbläsarens interna DoH aktiverad och pekar mot en annan server.
Använda Mullvad DNS på Android, iOS, Windows, macOS och Linux
Om du föredrar att tillämpa Mullvads DNS på hela systemet (inte bara webbläsaren) kan du använda de privata DNS-alternativen eller konfigurationsprofilerna som erbjuds av olika moderna plattformar.
På Android 9 och senare har du alternativet "Privat DNS" i dina nätverksinställningar. Genom att välja "Privat DNS-leverantör" och ange ett av Mullvads värdnamn (dns.mullvad.net, adblock.dns.mullvad.net, base.dns.mullvad.net, etc.) kommer all system-DNS-trafik att försöka nå den servern via DoT. Om Android upptäcker för mycket latens eller misslyckas med att ansluta, kommer den privata DNS:en att inaktiveras, vilket kan leda till fel i komplexa nätverk.
I Apples ekosystem (senaste iOS, iPadOS och macOS) erbjuder Mullvad specifika konfigurationsprofiler för DoH och DoT . Dessa laddas ner från deras GitHub-arkiv, installeras via Inställningar/System, och sedan är hela systemet redo att använda dessa krypterade DNS-servrar. Det är här förvirringen uppstår: den klassiska DNS-panelen i avsnittet "Nätverk" kan fortfarande visa äldre servrar (t.ex. 1.1.1.1), men den faktiska trafiken dirigeras genom profilen.
Det finns två begränsningar att tänka på med Apple:
- Om du aktiverar iCloud privat reläVissa eller alla dina DNS-frågor kan gå till Apples servrar, även om du har Mullvad-profilen installerad.
- På macOS 13 och tidigare, Det är bäst att inte installera flera DNS-profiler samtidigteftersom det kan vara problematiskt att hantera flera profiler.
I Windows 11 inkluderar systemet stöd på systemnivå för domänbaserad DNS (DoH). Du kan redigera DNS-inställningarna för ditt nätverksgränssnitt (Wi-Fi eller Ethernet), tilldela Mullvads IPv4/IPv6-adresser till önskad profil och sedan välja alternativet "DNS över HTTPS (manuell mall)" och ange motsvarande URL (till exempel https://base.dns.mullvad.net/dns-query). Om du använder både Wi-Fi och Ethernet på samma dator är det lämpligt att konfigurera båda adaptrarna eller se till att ingen av dem stör den andra.
På Linux (Ubuntu, Fedora och derivat) är det renaste sättet att använda systemd-resolved. Konfigurera resolved.conf-filen för att använda Mullvads IP-adresser som global DNS-server, aktivera DNSOverTLS=yes (eller opportunistic om du har problem) och peka /etc/resolv.conf till systemd-resolved-stubben. Efter omstart av tjänsterna bör kommandot resolvectl status visa Mullvads som aktuell DNS-server.
Hur man kontrollerar om man faktiskt använder Mullvads DNS
När tjänsten väl är konfigurerad är det normalt att vilja se till att det inte finns några DNS-läckor eller frågor som går via andra servrar . Mullvad erbjuder en mycket enkel sida för detta på sin officiella webbplats.
Från din webbläsare kan du gå till https://mullvad.net/check . Om konfigurationen är korrekt kommer DNS-sektionen att visa "Inga DNS-läckor", och när du expanderar informationen ser du att servern som används inkluderar "dns" i sitt värdnamn, till exempel något i stil med se-mma-dns-001.mullvad.net. Detta är ett bevis på att frågorna når Mullvads infrastruktur.
Om resolvers som tillhör din operatör, Google, Cloudflare eller andra leverantörer visas på samma sida, betyder det att din enhet eller webbläsare fortfarande skickar några eller alla dina frågor utanför Mullvad. I så fall, kontrollera om du har Domain Overhead (DoH) aktiverat i din webbläsare som pekar på en annan tjänst, en SOCKS 5-proxy med alternativet "Proxy DNS när SOCKS v5 används" aktiverat (vanligt i Firefox med Mullvad-proxyn) eller andra mellanliggande lager.
Det är också viktigt att komma ihåg att när du är ansluten till Mullvads VPN , dirigerar själva applikationen din DNS till resolvers på den VPN-server du är ansluten till. Att använda krypterad offentlig DNS samtidigt kan vara onödigt eller till och med orsaka latens- eller upplösningsproblem, så den officiella rekommendationen är att reservera offentlig DNS för när du inte använder VPN:et.
Innehållsblockering: hur det fungerar och vad du kan förvänta dig
Mullvad DNS:s innehållsblockeringsmekanism är relativt enkel men effektiv. När du frågar en domän som visas på de valda blockeringslistorna svarar resolvern helt enkelt att namnet inte finns (returnerar en NXDOMAIN). Webbläsaren tolkar detta som att domänen inte har någon IP-adress, och det tillhörande innehållet laddas helt enkelt inte.
Detta gör att du kan blockera ett betydande antal annonser, spårare, skadliga domäner, webbplatser för vuxna, spelsajter och sociala medieplattformar utan att installera tillägg på varje enhet. DNS-nivåblockering har dock strukturella begränsningar: den kan till exempel inte effektivt filtrera annonser från plattformar som visar reklam och huvudinnehåll från samma domän (som ofta är fallet med YouTube).
Därför rekommenderar Mullvad till och med att kombinera sin DNS med innehållsblockerare i webbläsaren, som uBlock Origin, vilket faktiskt är förinstallerat i Mullvad-webbläsaren. DNS fungerar som den första försvarslinjen, vilket avsevärt minskar det totala bruset, och tillägget finjusterar filtreringen i själva webbläsaren.
Mullvads tillvägagångssätt är fördelaktigt eftersom deras listval är mycket noggrant utvalt . De lägger inte bara till dussintals blocklistor för att göra det, utan väljer snarare pålitliga källor som minimerar falska positiva resultat. Detta gör balansen mellan skydd och kompatibilitet ganska rimlig för hemmabruk eller till och med professionellt bruk.
På den tekniska sidan, om du vill fördjupa dig, visar Mullvads GitHub-arkiv exakt vilka listor som används i varje profil (adblock, base, extended, family, all) , samt den ursprungliga källan för varje. Detta gör att du kan bedöma om någon lista kan komma i konflikt med dina behov (till exempel om du använder mycket nischade tjänster som ofta felaktigt listas i vissa aggressiva annonsblockeringssystem).
I slutändan har Mullvads publika DNS blivit ett mycket attraktivt alternativ för dem som vill förbättra sin integritet och minska skräppost utan att förlita sig på teknikjättar eller sin internetleverantörs standard-DNS-servrar. Det har sina nackdelar – det finns inga DNS-servrar i Spanien, det stöder inte ECS, det erbjuder inte "endast skadlig programvara"-profiler och dess prestanda är starkt beroende av varje internetleverantörs routing – men i gengäld erbjuder det transparent filtrering, end-to-end-kryptering av frågor och en strategi som överensstämmer med varumärkets integritetsfilosofi.
Index
- 1 Vad är Mullvads krypterade publika DNS och vad används den till?
- 2 Mullvad DNS-sekretess- och säkerhetsfunktioner
- 3 Blockera profiler och värdnamn tillgängliga i Mullvad DNS
- 4 Prestanda, anycast och beteende beroende på din operatör
- 5 Mullvad DNS-konfiguration i webbläsare
- 6 Använda Mullvad DNS på Android, iOS, Windows, macOS och Linux
- 7 Hur man kontrollerar om man faktiskt använder Mullvads DNS
- 8 Innehållsblockering: hur det fungerar och vad du kan förvänta dig