- การวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่ายช่วยให้คุณสามารถสังเกตแพ็กเก็ตและการไหลของข้อมูลเพื่อปรับปรุงประสิทธิภาพ ความปลอดภัย และการแก้ไขปัญหา
- Wireshark เป็นเครื่องมือหลักสำหรับการตรวจสอบแพ็กเก็ตอย่างละเอียด ในขณะที่ NTA และ NetFlow เน้นมุมมองโดยรวมตามการไหลของข้อมูล
- การใช้ Machine Learning ช่วยผลักดันให้ NTA ก้าวไปสู่ NDR และ XDR ซึ่งเป็นระบบอัตโนมัติในการตรวจจับและตอบสนองต่อภัยคุกคามที่ซับซ้อน
- การเชี่ยวชาญเทคนิคเหล่านี้จะเปิดโอกาสทางอาชีพในด้านการบริหารระบบ เครือข่าย และความปลอดภัยทางไซเบอร์ทั้งเชิงรับและเชิงรุก
ไม่ว่าจะเป็นในธุรกิจ ที่บ้าน หรือแม้แต่ในสำนักงานชั่วคราวขนาดเล็กทุกสิ่งที่เราทำทางออนไลน์ล้วนก่อให้เกิดปริมาณการรับส่งข้อมูลบนเครือข่าย อีเมล การสนทนาทางวิดีโอ เกมออนไลน์ การสำรองข้อมูลบนคลาวด์ หรือกล้อง IP ที่สตรีมวิดีโออยู่ตลอดเวลา ข้อมูลทั้งหมดนี้เคลื่อนที่ระหว่างอุปกรณ์ต่างๆ การทำความเข้าใจสิ่งที่เกิดขึ้นบนสายเคเบิลเหล่านั้น (หรือบนเครือข่าย Wi-Fi ความเร็วสูง ) ไม่ใช่เรื่องเฉพาะสำหรับผู้เชี่ยวชาญด้านเครือข่ายอีกต่อไปแล้ว แต่เป็นกุญแจสำคัญในการป้องกันการโจมตี ปรับปรุงประสิทธิภาพ และแก้ไขปัญหาโดยไม่ต้องเสียเวลาหลายชั่วโมงในการพยายามซ่อมแซม
การวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่ายได้กลายเป็นส่วนประกอบสำคัญของความปลอดภัยทางไซเบอร์สมัยใหม่ รวมถึงการบริหารจัดการระบบในชีวิตประจำวันตั้งแต่เครื่องมือพื้นฐานอย่าง Wireshark ไปจนถึงโซลูชันขั้นสูงอย่าง NTA, NDR และ XDRปัจจุบันเรามีวิธีการมากมายในการตรวจสอบสิ่งที่เกิดขึ้นภายในเครือข่าย สิ่งสำคัญคือการรู้ว่าเราต้องการดูอะไร ทำไม และใช้เครื่องมือใด เพื่อให้ก้าวข้ามการดูแพ็กเก็ตเพียงอย่างเดียว และใช้ข้อมูลนั้นในการตัดสินใจอย่างชาญฉลาด เช่น การระบุจุดคอขวด การพิจารณาว่าใครกำลังใช้แบนด์วิดท์ หรือการตรวจจับการเข้าถึงที่ไม่ได้รับอนุญาต
เครือข่ายคืออะไร และเราเรียกปริมาณการรับส่งข้อมูลในเครือข่ายว่าอย่างไร?
ก่อนที่จะกล่าวถึงการวิเคราะห์ เราควรทำความเข้าใจแนวคิดบางอย่างให้ชัดเจนเสียก่อน เครือข่ายคอมพิวเตอร์ก็คือชุดของอุปกรณ์ที่เชื่อมต่อกันและแบ่งปันข้อมูลและทรัพยากรเช่น คอมพิวเตอร์ตั้งโต๊ะ แล็ปท็อป โทรศัพท์มือถือ แท็บเล็ต เซิร์ฟเวอร์ เราเตอร์ สวิตช์ จุดเชื่อมต่อ Wi-Fi กล้อง IP เครื่องพิมพ์เครือข่าย เป็นต้น
อุปกรณ์เหล่านี้สื่อสารกันโดยใช้การเชื่อมต่อหลายประเภท ได้แก่การเชื่อมต่ออีเธอร์เน็ตแบบมีสาย เครือข่ายไร้สาย Wi-Fi หรือการเชื่อมต่อผ่านเครือข่ายมือถือ 4G/5G เพื่อให้พวกมันเข้าใจกันได้ พวกมันต้องปฏิบัติตามกฎทั่วไป ซึ่งก็คือโปรโตคอลเครือข่าย ที่รู้จักกันดี (IP, TCP, UDP, HTTP, DNS และระบบรักษาความปลอดภัยฯลฯ) ซึ่งกำหนดโครงสร้างของข้อมูล วิธีการส่ง วิธีการรับ และวิธีการตรวจสอบความถูกต้องของการมาถึงของข้อมูล
หัวใจสำคัญของทุกสิ่งคืออินเทอร์เน็ตเครือข่ายระดับโลกที่เปลี่ยนแปลงวิธีการทำงาน การบริโภคเนื้อหา และการเชื่อมต่อระหว่างกันแต่การเติบโตนี้ก็ทำให้จำนวนและต้นทุนของการโจมตีทางไซเบอร์เพิ่มขึ้นอย่างมากเช่นกัน ทุกความพยายามในการบุกรุก ทุกการรั่วไหลของข้อมูล และทุกมัลแวร์ที่แทรกซึมเข้าสู่ระบบจะทิ้งร่องรอยไว้ในข้อมูลการรับส่งเครือข่าย ซึ่งเป็นเหตุผลว่าทำไมการวิเคราะห์จึงมีความสำคัญอย่างยิ่ง
เมื่อเราพูดถึงปริมาณการรับส่งข้อมูลในเครือข่าย เราหมายถึงปริมาณข้อมูลที่หมุนเวียนอยู่บนเครือข่ายในเวลาใดเวลาหนึ่งข้อมูลไม่ได้เดินทางเป็นก้อนใหญ่ก้อนเดียว แต่ถูกแบ่งออกเป็นหน่วยย่อยๆ ที่เรียกว่าแพ็กเก็ตแต่ละแพ็กเก็ตบรรจุข้อมูลที่เป็นประโยชน์ (เนื้อหาจริง) และเมตาเดตา เช่น ต้นทาง ปลายทาง โปรโตคอล พอร์ต แฟล็ก ฯลฯ ซึ่งช่วยให้ผู้รับรู้ว่าจะประกอบข้อมูลทั้งหมดเข้าด้วยกันได้อย่างไร
โดยทั่วไปแล้ว การรับส่งข้อมูลนี้จะถูกอธิบายในแง่ของทิศทางหลักสองทิศทาง ได้แก่การรับส่งข้อมูลแนวเหนือ-ใต้ซึ่งเดินทางไปมาระหว่างไคลเอ็นต์และเซิร์ฟเวอร์ หรือระหว่างศูนย์ข้อมูลและโลกภายนอก และการรับส่งข้อมูลแนวตะวันออก-ตะวันตกซึ่งเคลื่อนที่ภายในศูนย์ข้อมูลเองหรือระหว่างเซิร์ฟเวอร์ การรับส่งข้อมูลทั้งสองประเภทมีความสำคัญต่อทั้งประสิทธิภาพและความปลอดภัย แต่การรับส่งข้อมูลแนวตะวันออก-ตะวันตกนั้นดึงดูดใจผู้โจมตีเป็นพิเศษ เพราะเป็นสิ่งที่พวกเขาใช้ในการเคลื่อนที่ไปยังส่วนอื่นๆ ของระบบเมื่อพวกเขาได้เปรียบแล้ว
การวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่ายคืออะไร และใช้เพื่ออะไร?
การวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่ายโดยพื้นฐานแล้วคือกระบวนการสังเกต รวบรวม และตรวจสอบข้อมูลที่ไหลผ่านเครือข่ายเพื่อทำความเข้าใจพฤติกรรม ตรวจจับปัญหา และค้นหาภัยคุกคามที่อาจเกิดขึ้น เปรียบเสมือนการยืนอยู่บนป้อมยามสูงเพื่อเฝ้าระวังทางหลวงดิจิทัล คุณไม่เพียงแค่เห็นว่ามีรถหรือไม่ แต่ยังเห็นว่าใครขับรถเร็ว ขับรถผิดทาง หรือจอดรถในที่ที่ไม่ควรจอดด้วย
การวิเคราะห์นี้สามารถทำได้ในระดับรายละเอียดมาก โดยพิจารณาแต่ละแพ็กเกจแยกกันหรือในระดับภาพรวมมากขึ้น โดยตรวจสอบการไหลเวียนของการสื่อสาร (ใครคุยกับใคร นานแค่ไหน และปริมาณเท่าใด) ทั้งนี้ ขึ้นอยู่กับเครื่องมือ วิธีการ และวัตถุประสงค์ จุดเน้นอาจอยู่ที่ประสิทธิภาพ ความปลอดภัย หรือการปฏิบัติตามกฎระเบียบมากกว่ากัน
ในบรรดาวัตถุประสงค์หลัก มีฟังก์ชันที่ชัดเจนหลายประการ ประการแรกคือการตรวจจับภัยคุกคาม: การบุกรุก มัลแวร์ที่สื่อสารกับเซิร์ฟเวอร์ควบคุมและสั่งการ การพยายามหลอกลวงทางอีเมลที่ก่อให้เกิดการเชื่อมต่อที่ผิดปกติ การเข้าถึงบริการภายในโดยไม่ได้รับอนุญาต เป็นต้น การโจมตีที่ร้ายแรงปานกลางเกือบทุกครั้งจะทิ้งร่องรอยไว้ในข้อมูลการรับส่ง และนั่นคือจุดที่การวิเคราะห์เข้ามามีบทบาท
ในทางกลับกัน ก็มีการเพิ่มประสิทธิภาพการทำงานเมื่อแอปพลิเคชันใช้แบนด์วิดท์ทั้งหมด เมื่อลิงก์ WAN เกิดความแออัดในช่วงเวลาใดเวลาหนึ่ง หรือเมื่อบริการทำงานช้าโดยไม่มีสาเหตุชัดเจน การวิเคราะห์ปริมาณการใช้งานจะช่วยให้คุณเห็นรูปแบบการใช้งานและดำเนินการแก้ไขได้ เช่น การกำหนดค่า QoS ใหม่ การกระจายโหลด การย้ายบริการ การแบ่งส่วนเครือข่าย เป็นต้น
นอกจากนี้ยังเป็นสิ่งสำคัญสำหรับการปฏิบัติตามกฎระเบียบและการตรวจสอบกฎระเบียบต่างๆ เช่น GDPR หรือกรอบการทำงานเฉพาะด้านต่างๆ กำหนดให้ต้องมีหลักฐานว่าข้อมูลส่วนบุคคลได้รับการคุ้มครองและมีการควบคุมการเข้าถึง บันทึกการใช้งานและรายงานการวิเคราะห์ช่วยแสดงให้เห็นว่าใครเข้าถึงอะไร เมื่อใด และจากที่ใด
สุดท้ายแล้ว มันยังเป็นเครื่องมือแก้ไขปัญหาที่ขาดไม่ได้อีกด้วยเมื่อหน้าเว็บโหลดไม่ขึ้น เครื่องพิมพ์หายไปจากเครือข่าย หรือแอปพลิเคชันหยุดทำงาน การตรวจสอบการรับส่งข้อมูลเครือข่ายจะเผยให้เห็นจุดที่การสื่อสารล้มเหลวอย่างแม่นยำ ไม่ว่าจะเป็นเพราะ DNS ไม่ทำงาน เซิร์ฟเวอร์ไม่ตอบสนอง ไฟร์วอลล์ปิดกั้นการเชื่อมต่อ หรือแพ็กเก็ตสูญหายระหว่างทาง
กระแสข้อมูล แพ็กเก็ต และประเภทข้อมูลที่ได้รับการวิเคราะห์
เมื่อข้อมูลส่งผ่านเครือข่าย ข้อมูลไม่ได้เดินทางเป็นไฟล์ขนาดใหญ่ไฟล์เดียวในคราวเดียว แต่จะถูกแบ่งออกเป็นแพ็กเก็ตข้อมูลขนาดเล็กหลายแพ็กเก็ต แต่ละแพ็กเก็ตมีส่วนหัวและส่วนเนื้อหาของตัวเอง และเครือข่ายจะเลือกเส้นทางที่ดีที่สุดเท่าที่จะเป็นไปได้ แพ็กเก็ตแต่ละแพ็กเก็ตสามารถใช้เส้นทางที่แตกต่างกันได้ โดยผ่านเกตเวย์เริ่มต้นเมื่อจำเป็น และเมื่อมาถึงปลายทางแล้ว จะถูกประกอบขึ้นใหม่เพื่อสร้างเนื้อหาเดิมขึ้นมาอีกครั้ง
เครื่องมือวิเคราะห์ปริมาณการรับส่งข้อมูลระดับมืออาชีพส่วนใหญ่ทำงานกับข้อมูลสองประเภทหลัก ประเภทแรกคือข้อมูลการไหลของข้อมูล เช่น NetFlow, sFlow, J-Flow หรือ IPFIX ซึ่งให้ข้อมูลสรุปในระดับสูงว่าใครกำลังสื่อสารกับใคร นานแค่ไหน ใช้โปรโตคอลอะไร และมีปริมาณการรับส่งข้อมูลเท่าใด ข้อมูลประเภทนี้มีรายละเอียดน้อยกว่าข้อมูลแพ็กเก็ตดิบ แต่มีความยืดหยุ่นกว่าและมีประโยชน์มากในการระบุรูปแบบและความผิดปกติ
ในทางกลับกัน มีการบันทึกข้อมูลแพ็กเก็ตซึ่งบันทึกข้อมูลการรับส่งขณะที่เดินทางผ่านเครือข่ายแบบบิตต่อบิต ข้อมูลนี้มีค่าอย่างยิ่งสำหรับการวิเคราะห์ทางนิติวิทยาศาสตร์ การปรับแต่ง และการแก้ไขปัญหาที่ซับซ้อนแม้ว่าจะต้องใช้พื้นที่จัดเก็บข้อมูลมากขึ้น เวลาในการวิเคราะห์มากขึ้น และความเชี่ยวชาญทางเทคนิคมากขึ้นในการตีความทุกสิ่งที่เห็นอย่างถูกต้อง
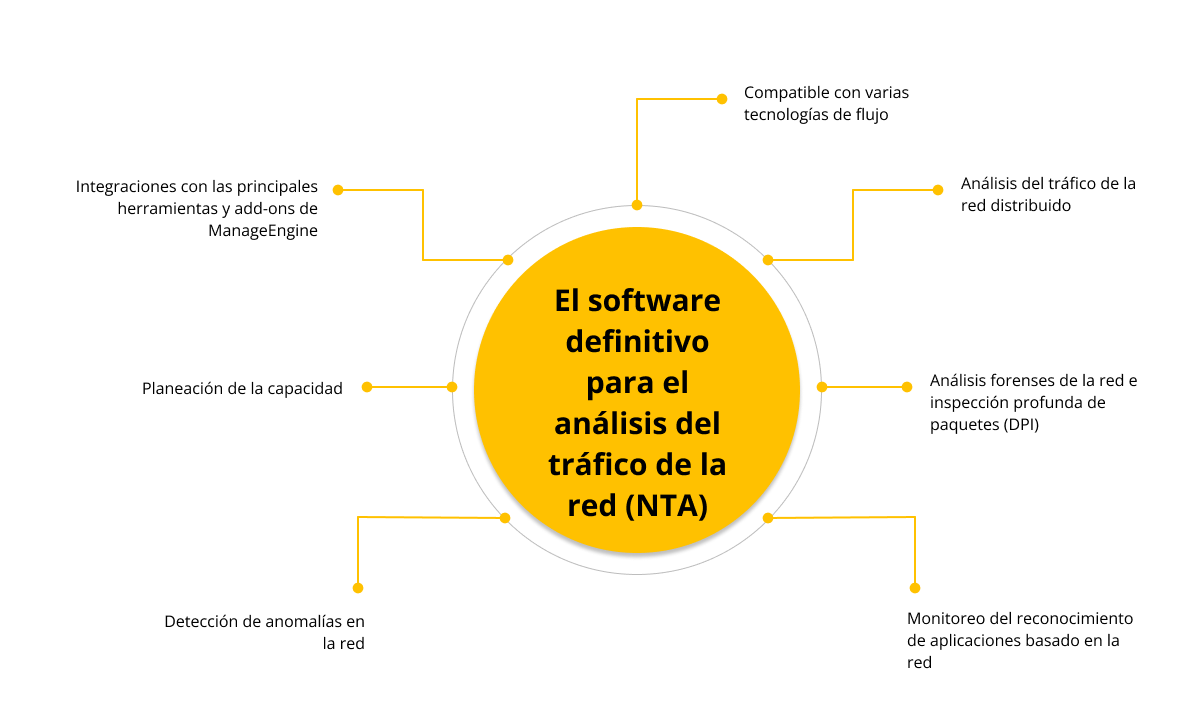
โซลูชันการวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่าย (Network Traffic Analytics หรือ NTA) โดยทั่วไปจะผสานรวมแหล่งข้อมูลทั้งสองเข้าด้วยกัน: โดยใช้ข้อมูลการไหลของข้อมูล (flows) เพื่อให้มองเห็นภาพรวมในระดับสูงอย่างต่อเนื่อง และใช้ข้อมูลที่บันทึกไว้ (captures) เพื่อตรวจสอบเหตุการณ์เฉพาะหรือเจาะลึกพฤติกรรมที่น่าสงสัย จากนั้นจึงนำอัลกอริธึมการวิเคราะห์พฤติกรรม กฎเกณฑ์ ลายเซ็น และเทคนิคการเรียนรู้ของเครื่อง (machine learning) ที่กำลังได้รับความนิยมมากขึ้น มาประยุกต์ใช้กับข้อมูลเหล่านี้
Wireshark: เครื่องมือวิเคราะห์แพ็กเก็ตที่จำเป็น
ในโลกของการวิเคราะห์ปริมาณการรับส่งข้อมูล ชื่อหนึ่งที่มักถูกกล่าวถึงเสมอคือWiresharkมันคือโปรแกรมวิเคราะห์โปรโตคอลเครือข่าย หรือโปรแกรมดักจับแพ็กเก็ต ที่ช่วยให้คุณสามารถดักจับแพ็กเก็ตทั้งหมดที่ผ่านอินเทอร์เฟซเครือข่าย (ไม่ว่าจะเป็นแบบมีสายหรือไร้สาย) แบบเรียลไทม์ และแยกย่อยแพ็กเก็ตเหล่านั้นตามเลเยอร์ต่างๆ โดยใช้โมเดล OSI
Wireshark เป็น โครงการโอเพนซอร์สฟรีที่ใช้งานได้บน Windows, macOS และระบบปฏิบัติการ Linux ต่างๆ การที่ทุกคนสามารถตรวจสอบโค้ดได้ ทำให้มันเป็นเครื่องมือที่มีการตรวจสอบอย่างเข้มงวด น่าเชื่อถือ และได้รับการยอมรับอย่างกว้างขวางทั้งในภาคธุรกิจและภาควิชาการ ปัจจุบัน Wireshark ถือเป็นมาตรฐานที่ใช้กันอย่างแพร่หลายในการวิเคราะห์โปรโตคอล
เมื่อคุณเปิดใช้งานครั้งแรกและเริ่มบันทึกข้อมูล อินเทอร์เฟซอาจดูน่ากลัวเล็กน้อย: รายการบรรทัดยาวๆ ที่แสดงแพ็กเก็ต ที่อยู่ IP พอร์ต และโปรโตคอลปรากฏขึ้นอย่างไม่หยุดหย่อน แต่เมื่อคุณเข้าใจโครงสร้างพื้นฐานและเรียนรู้วิธีการใช้ตัวกรองแล้ว มันจะกลายเป็นเครื่องมือขยายภาพที่ทรงพลังมากสำหรับการมองเห็นสิ่งที่เกิดขึ้นจริงบนเครือข่าย
แต่ละแพ็กเก็ตที่แสดงโดย Wireshark จะมีข้อมูลต่างๆ เช่นที่อยู่ IP ต้นทางและปลายทาง ที่อยู่ MAC โปรโตคอลที่ใช้ เนื้อหาเพย์โหลด (หากไม่ได้เข้ารหัส) และเวลาตอบสนองนอกจากนี้ยังเน้นประเภทของทราฟฟิกและปัญหาที่อาจเกิดขึ้นด้วยสีต่างๆ: แพ็กเก็ต TCP มาตรฐานด้วยสีหนึ่ง การสอบถาม DNS หรือทราฟฟิก UDP ด้วยอีกสีหนึ่ง และเส้นสีแดงหรือสีดำสำหรับข้อผิดพลาด การส่งซ้ำ หรือคำเตือน
ข้อดีที่สำคัญที่สุดอย่างหนึ่งคือระบบการกรองที่มีประสิทธิภาพช่วยให้คุณมุ่งเน้นเฉพาะสิ่งที่คุณสนใจเท่านั้นตัวอย่างเช่น คุณสามารถแสดงเฉพาะการรับส่งข้อมูลที่เกี่ยวข้องกับที่อยู่ IP เฉพาะ (ip.addr == XXXX) เก็บเฉพาะการรับส่งข้อมูล HTTP กรองตามพอร์ตเฉพาะ หรือค้นหารูปแบบเฉพาะในฟิลด์ส่วนหัวได้ หากไม่มีตัวกรอง ข้อมูลที่เก็บรวบรวมได้ก็เป็นเพียงสัญญาณรบกวน แต่เมื่อมีตัวกรอง ข้อมูลเหล่านั้นจะกลายเป็นข้อมูลที่มีค่าอย่างยิ่ง
Wireshark ช่วยคุณได้อย่างไรในชีวิตประจำวัน
แม้ว่า Wireshark จะเป็นเครื่องมือขั้นสูงที่ใช้กันอย่างแพร่หลายในธุรกิจ แต่ผู้ใช้ทั่วไปหรือช่างเทคนิคระดับเริ่มต้นก็สามารถได้รับประโยชน์จากมันได้เช่นกันหากพวกเขารู้ว่าจะต้องมองหาอะไร คุณไม่จำเป็นต้องเป็นวิศวกรเครือข่ายเพื่อใช้มันในการแก้ปัญหาเฉพาะด้าน
ตัวอย่างเช่น หากเกมออนไลน์ของคุณประสบปัญหาความหน่วงของเครือข่ายหรือการตัดการเชื่อมต่อแม้ว่าการทดสอบความเร็วจะบอกว่าทุกอย่างปกติดี คุณสามารถใช้ Wireshark เพื่อตรวจสอบได้ว่ามีการสูญหายของแพ็กเก็ตหรือไม่ มีการส่งซ้ำมากเกินไปหรือไม่ การตอบสนองมาถึงช้าหรือไม่ หรือมีบริการอื่นใดที่ใช้การเชื่อมต่อเต็มประสิทธิภาพในขณะที่คุณกำลังเล่นเกมอยู่หรือไม่
อีกหนึ่งการใช้งานที่น่าสนใจมากคือการตรวจสอบความเป็นส่วนตัวและพฤติกรรมของอุปกรณ์ IoT ของคุณ ปัจจุบันมีอุปกรณ์มากมายในบ้านของเรา (โทรศัพท์มือถือ สมาร์ททีวี กล้องถ่ายรูป ผู้ช่วยเสียง ปลั๊กไฟอัจฉริยะ) ที่เชื่อมต่อกับอินเทอร์เน็ตอยู่ตลอดเวลา การดักจับข้อมูลการสื่อสารจะช่วยให้คุณตรวจสอบได้ว่าอุปกรณ์เหล่านั้นเชื่อมต่อกับเซิร์ฟเวอร์ใด บ่อยแค่ไหน และส่งข้อมูลที่ถูกต้องหรือไม่ หากคุณพบว่ากล้องตัวใดตัวหนึ่งสื่อสารกับที่อยู่ IP ที่น่าสงสัยในประเทศอื่นอยู่ตลอดเวลา แสดงว่ามีบางอย่างผิดปกติ
หากคุณมีปัญหาทางเทคนิคเฉพาะเจาะจงกับบริการบางอย่างเช่น เครื่องพิมพ์ไม่ปรากฏ เว็บไซต์ไม่ตอบสนอง หรือบริการภายในล่ม Wireshark จะช่วยให้คุณตรวจสอบได้ว่าคำขอออกจากคอมพิวเตอร์ของคุณหรือไม่ ไปถึงปลายทางหรือไม่ มีข้อผิดพลาดเกี่ยวกับ DNS หรือไม่ หรือไฟร์วอลล์กำลังปิดกั้นการสื่อสารอยู่หรือไม่
นอกจากนี้ยังเป็นเครื่องมือที่มีประโยชน์มากสำหรับการวิเคราะห์ความหน่วงในแอปพลิเคชันที่ใช้ UDPเช่น เกมหรือบริการสตรีมมิ่งจำนวนมาก การตรวจสอบปริมาณการรับส่งข้อมูลจะช่วยให้คุณตรวจจับแพ็กเก็ตที่ไม่เรียงลำดับ การสูญหายของแพ็กเก็ต หรือเวลาตอบสนองที่มากเกินไปโดยไม่จำเป็นต้องบ่งชี้ถึงปัญหาแบนด์วิดท์เสมอไป อาจเกิดจากการรบกวนของ Wi-Fiปัญหาด้านสัญญาณ หรือความแออัดที่โหนดใดโหนดหนึ่งของผู้ให้บริการก็ได้
สุดท้ายนี้ ในเครือข่ายภายในบ้านหรือสำนักงานขนาดเล็ก อุปกรณ์นี้เหมาะอย่างยิ่งสำหรับการตรวจสอบว่าอุปกรณ์และการตั้งค่าเราเตอร์ กำลังทำอะไรอยู่ เช่น ดูว่าโฮสต์ใดสร้างปริมาณการรับส่งข้อมูลมากที่สุด แอปพลิเคชันใดใช้แบนด์วิดท์มากที่สุด กล้องตัวใหม่ทำงานอย่างไร หรือตรวจสอบว่าโทรศัพท์มือถือส่งข้อมูลไปยังเซิร์ฟเวอร์ภายนอกทุกๆ สองสามวินาทีหรือไม่
Wireshark และบทบาทของมันในด้านความปลอดภัยทางไซเบอร์และการแฮ็กอย่างมีจริยธรรม
ในด้านความปลอดภัยทางไซเบอร์ Wireshark แทบจะพบเห็นได้ทั่วไปทีมป้องกันใช้มันสำหรับการตรวจสอบ การสืบสวนเหตุการณ์ และการตรวจสอบความถูกต้องของการกำหนดค่าในขณะที่ทีมโจมตี (ผู้ทดสอบเจาะระบบ ทีมสีแดง) ใช้มันสำหรับการสอดแนมและการโจมตีแบบควบคุม
จากมุมมองด้านการป้องกัน ระบบนี้ช่วยให้ตรวจจับพฤติกรรมที่ผิดปกติได้เช่น การสแกนพอร์ต การเชื่อมต่อซ้ำๆ ไปยังพอร์ตที่ไม่ปกติ การรับส่งข้อมูลไปยังโดเมนที่เป็นอันตราย หรือรูปแบบการควบคุมและสั่งการ (C2) ทั่วไป การเสริมระบบนี้ด้วยฮันนี่พอตในระบบรักษาความปลอดภัยเครือข่ายจะช่วยยืนยันและรวบรวมหลักฐานของกิจกรรมที่เป็นอันตรายได้
นอกจากนี้ยังใช้เพื่อตรวจสอบว่าข้อมูลสำคัญทั้งหมดได้รับการเข้ารหัสหรือไม่หากในระหว่างการเก็บข้อมูล คุณพบว่าชื่อผู้ใช้และรหัสผ่านถูกส่งผ่านในรูปแบบข้อความธรรมดา เซสชัน HTTP ที่ไม่มี TLS หรือบริการดูแลระบบที่ไม่ได้รับการป้องกัน นั่นหมายความว่าคุณมีปัญหาที่ร้ายแรง เช่นเดียวกับโปรโตคอลเวอร์ชันเก่า (เช่น TLS ที่ล้าสมัย) ที่ยังคงใช้งานอยู่โดยไม่มีเหตุผล
ในมือของแฮกเกอร์ที่มีจริยธรรม Wireshark จะกลายเป็นเครื่องมือสอดแนมที่มีประสิทธิภาพอย่างเหลือเชื่อมันช่วยให้สามารถระบุลักษณะเฉพาะของสภาพแวดล้อมได้เช่น การระบุระบบปฏิบัติการ บริการที่ใช้งานอยู่ เวอร์ชันซอฟต์แวร์ และโครงสร้างพื้นฐานของเครือข่าย เพียงแค่สังเกตการรับส่งข้อมูลในเครือข่าย บนเครือข่ายที่ตั้งค่าไม่ดี เปิดกว้าง หรือไม่ได้เข้ารหัส มันยังสามารถดักจับข้อมูลประจำตัว โทเค็นเซสชัน และข้อมูลที่ละเอียดอ่อนอย่างยิ่งได้อีกด้วย
ในสภาพแวดล้อมการฝึกอบรมขั้นสูง หลักสูตรและโปรแกรมระดับปริญญาโทด้านความปลอดภัยเชิงรุกหลายแห่งสอน Wireshark โดยเน้นวิธีการปฏิบัติจริงอย่างเต็มรูปแบบเช่น วิธีการสังเกตการรับส่งข้อมูลการโจมตี วิธีการดูการยกระดับสิทธิ์ในแพ็กเก็ต วิธีการระบุการรั่วไหลของข้อมูล หรือวิธีการยืนยันว่าเพย์โหลดได้รับการดำเนินการบนระบบเป้าหมายสำเร็จหรือไม่
NTA, การเรียนรู้ของเครื่องจักร และวิวัฒนาการไปสู่ NDR และ XDR
เมื่อเราพูดถึงการวิเคราะห์ปริมาณการรับส่งข้อมูลในระดับองค์กร แนวคิดหลักคือการวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่าย (Network Traffic Analytics หรือ NTA)มันไม่ใช่เครื่องมือเฉพาะ แต่เป็นแนวทาง: การวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่ายอย่างต่อเนื่องและอัตโนมัติ เพื่อเพิ่มประสิทธิภาพในการมองเห็น ระบุภัยคุกคาม และอำนวยความสะดวกในการตอบสนองต่อเหตุการณ์
โดยทั่วไปแล้ว โซลูชันการตรวจสอบจำนวนมากอาศัยกฎคงที่ประเภท "ถ้า X เกิดขึ้น ให้ทำ Y"วิธีนี้ใช้ได้ผลในบางสถานการณ์ แต่มีข้อจำกัดมากมาย: ต้องดูแลกฎด้วยตนเอง กฎล้าสมัยอย่างรวดเร็ว ก่อให้เกิดผลลัพธ์ที่ผิดพลาด และไม่สามารถปรับตัวให้เข้ากับพฤติกรรมใหม่หรือการเปลี่ยนแปลงในกระบวนการขององค์กรได้ดี
นี่คือจุดที่ การเรียนรู้ของเครื่องเข้ามา มีบทบาท เมื่อนำมาประยุกต์ใช้กับ NTA ระบบจะสามารถเรียนรู้พฤติกรรม "ปกติ" ของเครือข่ายและตรวจจับความผิดปกติได้โดยไม่ต้องมีกฎที่กำหนดไว้ล่วงหน้าสำหรับแต่ละกรณี โมเดลเหล่านี้สามารถจำแนก วิเคราะห์ความสัมพันธ์ และให้คะแนนภัยคุกคาม ได้โดยอัตโนมัติ ช่วยให้นักวิเคราะห์ไม่ต้องทำงานซ้ำซากจำเจมากมาย
ตัวอย่างทั่วไป: กฎคงที่อาจแจ้งเตือนว่าการเพิ่มขึ้นอย่างกะทันหันของปริมาณการเข้าชมไปยังโดเมนที่ไม่รู้จักนั้นน่าสงสัย แต่ระบบการเรียนรู้ของเครื่องสามารถเรียนรู้ได้ว่าการเพิ่มขึ้นอย่างกะทันหันนี้เกิดจากการที่บริษัทเริ่มใช้บริการคลาวด์ใหม่ และดังนั้นจึงไม่ใช่การโจมตี แต่เป็นการพัฒนาตามปกติของธุรกิจการแยกแยะประเภทนี้ช่วยลดการแจ้งเตือนที่ผิดพลาดและป้องกันไม่ให้ศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) เสียเวลาไปกับการแจ้งเตือนที่ไม่เกี่ยวข้อง
แน่นอนว่า การเรียนรู้ของเครื่องไม่ใช่เรื่องมหัศจรรย์มันต้องการข้อมูลฝึกฝนที่ดี การกำกับดูแลจากมนุษย์ และการตรวจสอบอย่างต่อเนื่องหากป้อนข้อมูลที่มีอคติหรือไม่สมบูรณ์เข้าไป มันอาจยิ่งตอกย้ำข้อผิดพลาดแทนที่จะแก้ไข นอกจากนี้ เทคนิคการหลบเลี่ยงของผู้โจมตีก็พัฒนาขึ้นเรื่อยๆ ดังนั้นโมเดลจึงต้องได้รับการอัปเดตและฝึกฝนใหม่บ่อยๆ
วิวัฒนาการตามธรรมชาติของ NTA นำไปสู่การตรวจจับและตอบสนองเครือข่าย (NDR)ในขณะที่ NTA มุ่งเน้นไปที่การสังเกตและทำความเข้าใจปริมาณการรับส่งข้อมูล NDR เพิ่มความสามารถในการตอบสนอง เช่น การแยกโฮสต์ การบล็อกการสื่อสาร การสร้างแผนปฏิบัติการอัตโนมัติ และอื่นๆ ปัจจุบันโซลูชันต่างๆ กำลังผสานรวมตรรกะนี้มากขึ้นเรื่อยๆ เพื่อดำเนินการในเวลาเกือบเรียลไทม์เมื่อตรวจพบภัยคุกคามโดยไม่ต้องรอการแทรกแซงจากมนุษย์ในแต่ละกรณี
ขั้นตอนต่อไปคือการตรวจจับและตอบสนองแบบขยาย (Extended Detection and Response หรือ XDR)ซึ่งก้าวข้ามขอบเขตของเครือข่ายและผสานรวมข้อมูลจากหลายแหล่ง ได้แก่ อุปกรณ์ปลายทาง เครือข่าย สภาพแวดล้อมคลาวด์ แอปพลิเคชัน ข้อมูลระบุตัวตน และอื่นๆ อีกมากมาย ด้วยการเชื่อมโยงข้อมูลทั้งหมดนี้บนแพลตฟอร์มเดียวกัน XDR จึงให้มุมมองที่ครอบคลุมเกี่ยวกับโครงสร้างพื้นฐานดิจิทัลและช่วยให้สามารถตรวจจับและตอบสนองต่อภัยคุกคามที่ซับซ้อนซึ่งอาจไม่ปรากฏชัดหากพิจารณาเพียงส่วนใดส่วนหนึ่งของภาพรวม
การนำ NTA ไปใช้ในทางปฏิบัติ: ข้อมูลที่รวบรวมและประโยชน์ที่ได้รับ
ในเครือข่ายองค์กรสมัยใหม่ โครงสร้างพื้นฐานเป็นเหมือนภาพโมเสกที่ ประกอบไปด้วย สภาพแวดล้อมภายในองค์กร คลาวด์สาธารณะ คลาวด์ส่วนตัว อุปกรณ์เคลื่อนที่ IoT และการทำงานระยะไกลและในการใช้งานหลายๆ รูปแบบ จะมีการใช้โซลูชันต่างๆ เช่นVPN แบบ Meshเพื่อรักษาความปลอดภัยและเพิ่มประสิทธิภาพการเข้าถึงแบบกระจาย การตรวจสอบและปกป้องสิ่งเหล่านี้ทั้งหมดด้วยตนเองนั้นทำได้ยาก แต่ทุกองค์ประกอบเหล่านี้มีจุดร่วมเดียวกัน นั่นคือ เครือข่ายที่ใช้ในการสื่อสารระหว่างกัน
โซลูชัน NTA ใช้ประโยชน์จากจุดร่วมนี้ในการตรวจสอบการรับส่งข้อมูลเพื่อหาความผิดปกติโดยจะรวบรวมข้อมูลการไหลจากเราเตอร์และสวิตช์ การจับแพ็กเก็ตแบบเลือก การเก็บสถิติการใช้งาน ตัวชี้วัดพฤติกรรม และในหลายกรณี ข้อมูลเพิ่มเติม เช่น รายชื่อข่าวกรองภัยคุกคาม หรือข้อมูลจากระบบรักษาความปลอดภัยอื่นๆ
ด้วยข้อมูลเหล่านี้ โซลูชัน NTA ที่ดีจะช่วยเพิ่มความสามารถในการมองเห็นเครือข่ายซึ่งเป็นสิ่งที่ทำได้ยากขึ้นเรื่อยๆ ในสภาพแวดล้อมแบบไฮบริด การรู้ว่าอุปกรณ์ใดเชื่อมต่ออยู่ แอปพลิเคชันใดกำลังถูกใช้งาน การรับส่งข้อมูลเคลื่อนที่ระหว่างส่วนต่างๆ อย่างไร และการเชื่อมต่อใดข้ามขอบเขตเชิงตรรกะ เป็นสิ่งสำคัญสำหรับการตรวจจับความเสี่ยงและการปรับนโยบายความปลอดภัย
ข้อได้เปรียบที่สำคัญอีกประการหนึ่งคือการตรวจจับภัยคุกคามตั้งแต่เนิ่นๆหลายขั้นตอนของการโจมตี (การเข้าถึงครั้งแรก การเคลื่อนที่ในแนวนอน การขโมยข้อมูล การสื่อสารกับ C2) สะท้อนให้เห็นในปริมาณการรับส่งข้อมูล เช่น การเข้าถึงที่ผิดปกติ ปริมาณที่ผิดปกติ และรูปแบบการเชื่อมต่อที่แปลกประหลาด NTA สามารถเปิดเผยพฤติกรรมเหล่านี้ได้ก่อนที่ความเสียหายจะลุกลามมากขึ้น
นอกจากนี้ NTA ยังช่วยให้การแก้ไขปัญหาด้านประสิทธิภาพ ทำได้ง่ายขึ้น เมื่อระบบล่มหรือทำงานช้ามาก การมีบันทึกการรับส่งข้อมูลโดยละเอียดจะช่วยระบุได้ว่าปัญหาอยู่ที่เครือข่าย เซิร์ฟเวอร์ การตั้งค่าที่ไม่ถูกต้อง หรือการโจมตีที่ทำให้ทรัพยากรทำงานหนักเกินไป
เราต้องไม่ลืมประโยชน์ของมันในการสนับสนุนการสืบสวนสอบสวนการจัดเก็บประวัติการรับส่งข้อมูลช่วยให้เราสามารถย้อนเวลากลับไปตรวจสอบสิ่งที่เกิดขึ้นก่อน ระหว่าง และหลังเหตุการณ์ได้ ซึ่งจะเพิ่มบริบทที่มีค่าสำหรับการทำความเข้าใจว่าผู้โจมตีดำเนินการอย่างไร และควรใช้มาตรการใดเพื่อป้องกันไม่ให้เกิดขึ้นอีก
จากภัยคุกคามที่ระบุได้ NTA สามารถดึงตัวบ่งชี้การประนีประนอม (IoC)เช่น IP, โดเมน, แฮช หรือรูปแบบเฉพาะ ซึ่งจะถูกส่งต่อไปยังระบบอื่น ๆ เพื่อบล็อกการโจมตีที่คล้ายคลึงกัน นอกจากนี้ยังช่วยตรวจสอบการปฏิบัติตามนโยบายภายใน (ตัวอย่างเช่น การใช้บริการบางอย่างจากกลุ่มเฉพาะเท่านั้น) และข้อบังคับภายนอก แสดงให้เห็นว่าการเข้าถึงข้อมูลที่ละเอียดอ่อนได้รับการตรวจสอบและกิจกรรมที่เกี่ยวข้องได้รับการบันทึกไว้
เครื่องมือวิเคราะห์ปริมาณการจราจร: ตั้งแต่ NetFlow Analyzer ไปจนถึงโซลูชันแบบบูรณาการ
นอกเหนือจาก Wireshark และแพลตฟอร์ม NTA/NDR/XDR แล้ว ยังมีเครื่องมือเฉพาะทาง เช่นNetFlow Analyzerที่เน้นการวิเคราะห์ข้อมูลการไหลของข้อมูลที่สร้างโดยเราเตอร์และสวิตช์ แอปพลิเคชันเหล่านี้รับ จัดเก็บ และประมวลผล NetFlow, sFlow, J-Flow, IPFIX และข้อมูลการไหลที่คล้ายกันเพื่อแสดงว่าใครกำลังใช้แบนด์วิดท์ เมื่อใด และด้วยแอปพลิเคชันใด
ตัวอย่างเช่น NetFlow Analyzer ช่วยให้คุณสามารถตรวจสอบปริมาณการรับส่งข้อมูลต่ออินเทอร์เฟซได้ละเอียดถึงหนึ่งนาทีแสดงภาพจุดสูงสุดในรูปแบบกราฟแบบโต้ตอบ แยกแยะปริมาณการรับส่งข้อมูลขาเข้าและขาออก (ความเร็ว ปริมาณ จำนวนแพ็กเก็ต เปอร์เซ็นต์การใช้งาน) และสร้างรายงานที่กำหนดเองสำหรับช่วงเวลาที่ระบุได้
รายงานเหล่านี้มีประโยชน์อย่างมากในระดับปฏิบัติการ และยังใช้สำหรับการนำเสนอข้อมูลที่ชัดเจนแก่ฝ่ายบริหารเช่น ลิงก์ WAN ใดที่ไม่เพียงพอ สำนักงานใดใช้ทรัพยากรมากที่สุด ปริมาณการใช้งานเพิ่มขึ้นอย่างไรในแต่ละเดือน หรือแอปพลิเคชันใดใช้แบนด์วิดท์มากที่สุด สามารถส่งออกในรูปแบบต่างๆ เช่น CSV หรือ PDF เพื่อจัดเก็บหรือแบ่งปันได้
การติดตั้งมักค่อนข้างง่าย: ซอฟต์แวร์จะถูกติดตั้งบนเซิร์ฟเวอร์ Windows หรือ Linuxเข้าถึงคอนโซลผ่านเว็บเบราว์เซอร์ กำหนดค่าการส่งออกข้อมูลการใช้งานบนเราเตอร์และสวิตช์ และกราฟการใช้งานจะเริ่มทำงานภายในไม่กี่นาที จากนั้น สามารถปรับแต่งแผง วิดเจ็ต และมุมมองต่างๆ เพื่อแสดงเฉพาะสิ่งที่เกี่ยวข้องกับแต่ละทีมมากที่สุด
หน้าแดชบอร์ดหลักช่วยให้ระบุแหล่งที่มาของการรับส่งข้อมูลหลัก ได้ง่าย เช่น อินเทอร์เฟซ แอปพลิเคชัน ผู้ใช้ พอร์ต หรือโปรโตคอลใดที่ใช้แบนด์วิดท์มากที่สุด นอกจากนี้ยังนำเสนอรายงานแนวโน้มรายเดือน การวิเคราะห์การสนทนาเชิงลึก (ใครคุยกับใคร นานแค่ไหน และด้วยปริมาณเท่าใด) และโมดูลที่ออกแบบมาเพื่อตรวจจับพฤติกรรมที่น่าสงสัยหรือภัยคุกคามที่อาจเกิดขึ้น (การรับส่งข้อมูล TCP ที่ผิดรูปแบบ การไหลของข้อมูลจากต้นทางไปยังปลายทางที่ผิดปกติ ค่า TOS ที่ไม่ปกติ เป็นต้น)
โอกาสทางอาชีพและการฝึกอบรมด้านการวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่าย
หากโลกแห่งแพ็กเก็ต โฟลว์ NTA และ Wireshark ทั้งหมดนี้ได้จุดประกายความสนใจของคุณ คุณกำลังมองหาทักษะที่มีคุณค่าสูงสำหรับผู้เชี่ยวชาญด้านระบบและไซเบอร์ซีเคียวริตี้นี่ไม่ใช่แค่ความอยากรู้อยากเห็นทางเทคนิคเท่านั้น แต่เป็นส่วนสำคัญของงานในตำแหน่งต่างๆ เช่น ผู้ดูแลระบบ ผู้เชี่ยวชาญด้านเครือข่าย หรือนักวิเคราะห์ความปลอดภัย
ในหลักสูตรต่างๆ เช่นประกาศนียบัตรวิชาชีพชั้นสูงด้านการบริหารระบบคอมพิวเตอร์เครือข่าย (ASIR)การวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่ายเป็นส่วนประกอบสำคัญของหลักสูตร นักเรียนจะได้เรียนรู้เกี่ยวกับการบริหารเครือข่ายท้องถิ่น การกำหนดค่าบริการที่ปลอดภัย การวินิจฉัยเหตุการณ์ และการใช้เครื่องมือระดับมืออาชีพ เช่น Wireshark, Nagios, PRTG และแพลตฟอร์มการตรวจสอบและวิเคราะห์การไหลของข้อมูล
หลักสูตรฝึกอบรมขั้นสูงกว่า เช่น ปริญญาโทด้านความปลอดภัยเชิงรุก จะก้าวไปอีกขั้นและสอนวิธีการใช้เครื่องมือเหล่านี้จากมุมมองของผู้โจมตีที่มีจริยธรรมเช่น การสอดแนมอย่างรอบคอบ การใช้ประโยชน์จากบริการที่มีการป้องกันไม่ดี การตรวจสอบข้อมูลที่ส่ง การตรวจจับช่องทางการรั่วไหลของข้อมูล เป็นต้น เป้าหมายคือการเรียนรู้ที่จะคิดแบบผู้โจมตีเพื่อที่จะป้องกันเครือข่ายได้ดียิ่งขึ้น
ด้วยทักษะเหล่านี้ คุณสามารถประกอบอาชีพต่างๆ เช่นผู้ดูแลระบบ ผู้เชี่ยวชาญด้านการสนับสนุนขั้นสูง ผู้เชี่ยวชาญด้านเครือข่าย นักวิเคราะห์ SOC หรือที่ปรึกษาด้านความปลอดภัยไซเบอร์ จากนั้น คุณสามารถก้าวไปสู่ตำแหน่งที่เชี่ยวชาญมากขึ้นในด้านการป้องกัน การตอบสนองต่อเหตุการณ์ หรือแม้แต่ทีมโจมตี (Red Team)
การวิเคราะห์ปริมาณการรับส่งข้อมูลเครือข่ายอย่างเชี่ยวชาญ ไม่ว่าจะเป็นด้วยเครื่องมืออย่างง่ายอย่าง Wireshark หรือโซลูชัน NTA/NDR แบบบูรณาการจะช่วยให้คุณมองเห็นภาพรวมของสิ่งที่เกิดขึ้นภายในโครงสร้างพื้นฐานของคุณได้อย่างที่ไม่เคยมีมาก่อน ข้อมูลนี้ช่วยให้คุณตัดสินใจได้ดียิ่งขึ้น คาดการณ์ปัญหาด้านประสิทธิภาพ ตรวจจับการโจมตีในระยะเริ่มต้น และให้หลักฐานเกี่ยวกับสิ่งที่เกิดขึ้นเมื่อมีสิ่งผิดปกติเกิดขึ้น เปลี่ยนเครือข่ายของคุณให้เป็นแหล่งข้อมูลที่เป็นประโยชน์อย่างต่อเนื่อง แทนที่จะเป็นเพียงทางผ่านของข้อมูลเท่านั้น