- Deepfake คือเนื้อหาภาพและเสียงที่สร้างขึ้นโดยปัญญาประดิษฐ์ (AI) ซึ่งเป็นภัยคุกคามต่อความเป็นส่วนตัว ชื่อเสียง และความไว้วางใจของสาธารณชน
- ผลกระทบของมันมีตั้งแต่การคุกคามและการเผยแพร่ภาพอนาจารโดยไม่ได้รับความยินยอม ไปจนถึงการฉ้อโกงในองค์กรและการแทรกแซงทางการเมือง
- แม้ว่าเทคโนโลยีจะพัฒนาไปอย่างรวดเร็วมาก แต่กรอบกฎหมายของสเปนและยุโรปก็มีเครื่องมือในการดำเนินคดีกับการใช้งานที่เป็นอันตรายอยู่แล้ว
- การป้องกันประเทศจำเป็นต้องผสมผสานการตรวจจับทางเทคนิค ระเบียบปฏิบัติขององค์กร และการฝึกอบรมด้านการคิดเชิงวิเคราะห์และความมั่นคงปลอดภัยทางไซเบอร์
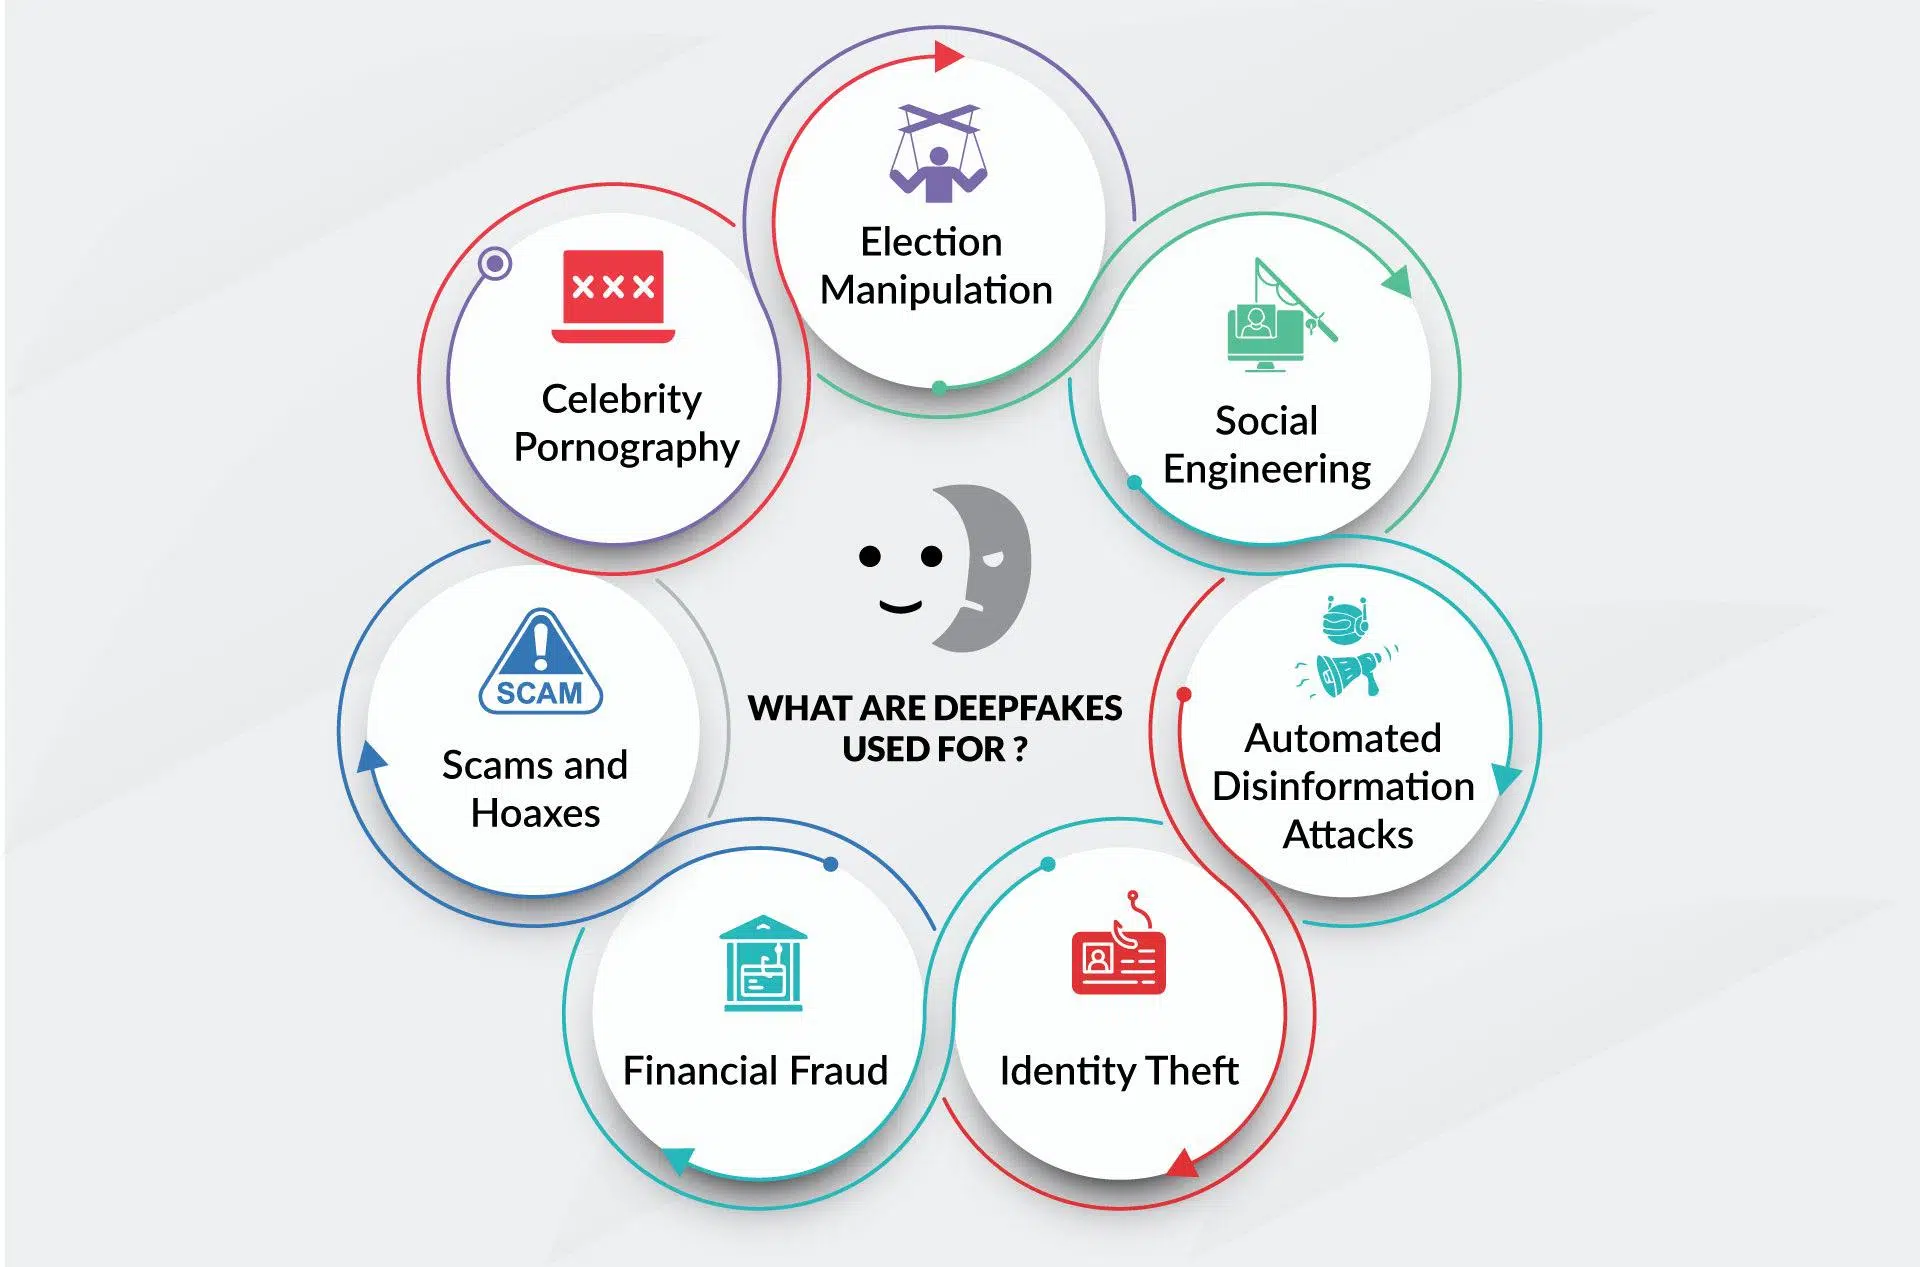
Deepfake ได้เปลี่ยนจากสิ่งแปลกใหม่บนอินเทอร์เน็ตมาเป็นหนึ่งในความท้าทายที่ร้ายแรงที่สุดในยุคดิจิทัล วิดีโอ เสียง และภาพที่ถูกดัดแปลงโดยใช้ปัญญาประดิษฐ์สามารถทำให้เราเห็นใครบางคนพูดหรือทำบางสิ่งบางอย่างที่ไม่เคยเกิดขึ้นจริง ด้วยความสมจริงที่ในหลายกรณีสามารถหลอกแม้แต่ผู้เชี่ยวชาญได้ และนี่ไม่ได้ส่งผลกระทบเฉพาะดาราหรือนักการเมืองเท่านั้น ใครก็ตามที่มีบัญชีโซเชียลมีเดียก็อาจตกเป็นเป้าหมายได้
ปรากฏการณ์นี้เป็นการรวมเอาส่วนประกอบอันตรายสามอย่างเข้าด้วยกัน ได้แก่ เทคโนโลยีทรงพลัง ความง่ายในการใช้งาน และการเข้าถึงที่กว้างขวางผลลัพธ์ที่ได้คือสูตรสำเร็จสำหรับการเผยแพร่ข้อมูลเท็จ การฉ้อโกงทางการเงิน การคุกคาม และการกัดเซาะความเชื่อมั่นในสิ่งที่เราเห็นและได้ยินอย่างกว้างขวาง เรามาค่อยๆ วิเคราะห์อย่างละเอียดว่า deepfake คืออะไร สร้างขึ้นมาได้อย่างไร ก่อให้เกิดความเสี่ยงอะไรต่อบุคคล บริษัท และสถาบัน กฎหมายว่าอย่างไร และเราสามารถทำอะไรได้บ้างเพื่อปกป้องตนเอง

ดีพเฟคคืออะไร และทำไมจึงสำคัญ?
คำว่า deepfake มาจากการรวมกันของคำว่าdeep learning และ fakeหมายถึงเนื้อหาภาพและเสียงใดๆ ก็ตาม ไม่ว่าจะเป็นวิดีโอ ภาพ หรือเสียง ที่สร้างหรือดัดแปลงโดย อัลกอริทึม ปัญญาประดิษฐ์แบบสร้างสรรค์เพื่อให้ดูเหมือนจริง เราไม่ได้พูดถึงแค่การใช้ฟิลเตอร์หรือการตกแต่งภาพ แต่เป็นการสร้างใบหน้า ท่าทาง หรือเสียงขึ้นมาใหม่ทั้งหมด ซึ่งเลียนแบบบุคคลจริงได้อย่างแม่นยำมาก
ด้วยเครื่องมือที่หาได้ง่ายและฟรี ทำให้สามารถซ้อนภาพใบหน้าของคนคนหนึ่งลงบนร่างกายของอีกคนหนึ่ง โคลนนิ่งเสียง หรือสร้างฉากที่ไม่เคยเกิดขึ้นจริงได้ ความก้าวหน้าในเครือข่ายประสาทเทียมและ GANs (เครือข่ายปฏิปักษ์เชิงสร้างสรรค์) ได้เพิ่มระดับความสมจริงอย่างมาก ทำให้ยากขึ้นที่จะแยกแยะระหว่างเนื้อหาจริงและเนื้อหาที่ถูกดัดแปลง
ปัจจุบัน Deepfake ถือเป็นวิวัฒนาการของข่าวปลอม : ในขณะที่ก่อนหน้านี้มีการดัดแปลงข้อความหรือรูปภาพ แต่ปัจจุบันมีการสร้างวิดีโอปลอมหรือบันทึกเสียงปลอมที่ดูน่าเชื่อถือ ซึ่งมีผลกระทบทางอารมณ์และสติปัญญามากกว่ามาก สมองของเรามักเชื่อสิ่งที่ "เห็นและได้ยิน" มากกว่าแค่พาดหัวข่าว ซึ่งทำให้ Deepfake มีพลังในการโน้มน้าวใจมากขึ้น
แม้ว่าเทคโนโลยีนี้จะมีมาตั้งแต่ปลายทศวรรษ 90 แล้ว แต่ก็เริ่มเป็นที่รู้จักอย่างแพร่หลายในปี 2017เมื่อผู้ใช้ Reddit รายหนึ่งเริ่มโพสต์เนื้อหาลามกอนาจารปลอมโดยใช้ใบหน้าของนักแสดงหญิงชื่อดัง นับตั้งแต่นั้นมา การใช้งานก็แพร่กระจายไปอย่างกว้างขวาง ทั้งในวงการบันเทิงและในบริบทที่มุ่งร้ายอย่างชัดเจน
วิธีการสร้างดีพเฟค: แง่มุมทางเทคนิคโดยปราศจากศัพท์เทคนิคที่ซับซ้อน
เบื้องหลังภาพปลอม (deepfake) คือระบบการเรียนรู้ของเครื่องที่วิเคราะห์ภาพ เฟรม หรือคลิปเสียงนับพันๆ ชิ้นกระบวนการทั่วไปสำหรับใบหน้าจะประกอบด้วยสองขั้นตอนหลัก คือ การเข้ารหัสและการถอดรหัส ขั้นแรก อัลกอริทึมการเข้ารหัสจะศึกษาความคล้ายคลึงกันระหว่างใบหน้าสองใบและดึงชุดคุณลักษณะที่เหมือนกันออกมา จากนั้น ตัวถอดรหัสจะสร้างภาพเป้าหมายขึ้นใหม่โดยใช้การแสดงออกทางสีหน้าของบุคคลนั้น
ในทางปฏิบัติ จะมีการฝึกฝนตัวถอดรหัสสองตัวแยกกัน ตัวหนึ่งสำหรับใบหน้าแต่ละใบเมื่อป้อนข้อมูลจากคนหนึ่งเข้าไปในตัวถอดรหัสของอีกคนหนึ่งเราจะได้วิดีโอที่บุคคล A ปรากฏตัวแสดงท่าทางและการเคลื่อนไหวของบุคคล B หากทำได้อย่างถูกต้อง ผลลัพธ์ที่ได้จะดูเหมือนการบันทึกต้นฉบับ
อีกเทคนิคหนึ่งที่นิยมใช้คือการใช้โครงข่ายประสาทเทียมแบบสร้างภาพและแสดงผลแบบแข่งขัน (Generative Adversarial Networks หรือ GANs)ซึ่งประกอบด้วยสองโครงข่าย ได้แก่ โครงข่ายสร้างภาพ (Generator) ที่สร้างภาพหรือวิดีโอปลอม และโครงข่ายจำแนกภาพ (Discriminator) ที่พยายามแยกแยะภาพปลอมออกจากภาพจริง ทั้งสองโครงข่ายจะแข่งขันกันเองหลายพันครั้ง และพัฒนาอย่างต่อเนื่องจนกระทั่งโครงข่ายจำแนกภาพไม่สามารถตรวจจับการปลอมแปลงได้ง่ายอีกต่อไป และผลลัพธ์ที่ได้จะใกล้เคียงกับความเป็นจริงมากขึ้น
วิดีโอปลอมส่วนใหญ่ถูกสร้างขึ้นโดยการป้อนชุดภาพขนาดใหญ่ของบุคคลที่ถูกเลียนแบบเข้าไปในอัลกอริทึมยิ่งมีมุมมอง ท่าทาง และสภาพแสงที่หลากหลายมากเท่าไหร่ ผลลัพธ์สุดท้ายก็จะยิ่งสมจริงมากขึ้นเท่านั้น ดังนั้น ในอดีต เหยื่อจึงมักเป็นบุคคลที่มีชื่อเสียงในสื่อสูง แต่ในปัจจุบัน ภาพถ่ายเพียงภาพเดียวหรือบันทึกเสียงเพียงไม่กี่วินาทีก็เพียงพอที่จะสร้างภาพปลอมที่ดูดีได้แล้ว
ในกรณีของเสียง ระบบการโคลนนิ่งช่วยให้สามารถสร้างเสียงที่มีโทนเสียง สำเนียง และจังหวะการพูดขึ้นมาใหม่ได้จากเวลาบันทึกเพียงไม่กี่วินาทีโดยการผสมผสานการสังเคราะห์เสียงเข้ากับสคริปต์ที่สร้างโดย AI ทำให้สามารถสร้างเสียงที่เหยื่อ "พูด" อะไรก็ได้ที่ผู้โจมตีต้องการใส่เข้าไปในปากได้
ประเภทของดีพเฟค: ภาพนิ่ง วิดีโอ และเสียง
ภายใต้ขอบเขตของ deepfake เราสามารถจำแนกประเภทได้หลายประเภท ขึ้นอยู่กับชนิดของเนื้อหาที่ถูกดัดแปลงและเทคนิคที่ใช้ สองประเภทที่ได้รับความนิยมเป็นพิเศษ ได้แก่deepfaces และ deepvoices
Deepfaces คือวิดีโอที่สร้างหรือแทนที่ใบหน้าของบุคคลโดยสมบูรณ์โดยใช้ภาพถ่ายหลายภาพ ระบบจะสร้างใบหน้านิ่งที่สมจริงจนดูเหมือนภาพถ่ายบุคคลจริง แล้วนำมาเชื่อมต่อกันตามลำดับเพื่อสร้างวิดีโอที่ราบรื่น เป้าหมายคือ เมื่อผู้ชมดูแล้ว จะไม่มีใครสงสัยเลยว่ากำลังดูผลงานศิลปะที่สร้างขึ้นมา
ในขณะเดียวกัน deepvoices เน้นไปที่การเลียนแบบเสียงอัลกอริทึมจะเรียนรู้ลักษณะเสียงของบุคคล (ความถี่ น้ำเสียง การหยุดชั่วคราว คำพูดแทรก ฯลฯ) จากนั้นสามารถอ่านข้อความใดๆ ก็ได้ โดยแอบอ้างว่าเป็นเสียงของบุคคลนั้น deepfake ประเภทนี้เป็นอันตรายอย่างยิ่งในภาคธุรกิจและภาคการเงิน
ตัวอย่างที่เห็นได้ชัดเกิดขึ้นในปี 2019: อาชญากรไซเบอร์ได้ลอกเลียนแบบเสียงของซีอีโอเพื่อโทรหาผู้บริหารระดับสูงในบริษัทและสั่งให้โอนเงินกว่า 250.000 ดอลลาร์อย่างเร่งด่วน ผู้บริหารคนนั้นทำตามเพราะเสียงนั้นเหมือนกับเสียงของเจ้านายของเขาเป๊ะ และความรู้สึกเร่งด่วนนั้นก็ดูน่าเชื่อถือ
นอกเหนือจากสองประเภทนี้แล้ว ยังมี deepfake แบบไฮบริดที่ผสมผสานวิดีโอ เสียง และข้อความที่สร้างโดย AI เข้าด้วยกันทำให้เนื้อหาทั้งหมด—สิ่งที่คุณเห็นและสิ่งที่คุณได้ยิน—เป็นของสังเคราะห์แต่มีความสอดคล้องกัน เมื่อเทคโนโลยีพัฒนาขึ้น เส้นแบ่งระหว่างประเภทเหล่านี้ก็เริ่มเลือนลางลง
การใช้งานที่ถูกต้องและการประยุกต์ใช้ในเชิงบวก
แม้ว่าเรามักจะเชื่อมโยงเทคโนโลยี deepfake กับการหลอกลวงและการกลั่นแกล้งทางไซเบอร์ แต่เทคโนโลยีเดียวกันนี้ก็มีแอปพลิเคชันที่ถูกต้องและมีคุณค่าอย่างยิ่งเมื่อใช้ด้วยความโปร่งใสและได้รับความยินยอม ตัวอย่างเช่น ในอุตสาหกรรมภาพยนตร์ เทคโนโลยีนี้ใช้เพื่อลดอายุของนักแสดง สร้างตัวละครที่เสียชีวิตไปแล้วขึ้นมาใหม่ หรือพากย์เสียงโดยไม่ทำให้การขยับปากผิดจังหวะ
ในด้านการศึกษา โมเดลสร้างสรรค์ช่วยให้สามารถปรับเนื้อหาภาพและเสียงให้เข้ากับหลายภาษาได้โดยยังคงรักษาท่าทางดั้งเดิมของผู้พูดไว้ ซึ่งช่วยเพิ่มความเข้าใจ หลีกเลี่ยงความรู้สึกเหมือน "การพากย์เสียงแบบงบประมาณต่ำ" และอำนวยความสะดวกในการเข้าถึงหลักสูตรและการประชุมทั่วโลก
กำลังมีการสำรวจแอปพลิเคชันเพื่อการเข้าถึงเพิ่มเติม เช่นการสร้างอวตารที่แปลภาษามือในแบบเฉพาะบุคคล หรือเสียงสังเคราะห์ที่สร้างขึ้นเองสำหรับผู้ที่ไม่สามารถพูดได้ ด้วยแนวทางด้านจริยธรรมที่ถูกต้อง เทคโนโลยีเดียวกันนี้ที่ทำให้เรากังวลในปัจจุบัน อาจเปิดประตูสู่การเข้าถึงดิจิทัลอย่างเท่าเทียมกันได้
ความท้าทายที่ใหญ่ที่สุดไม่ได้อยู่ที่ตัวเครื่องมือเองมากนัก แต่อยู่ที่บริบท วัตถุประสงค์ และความโปร่งใสในการใช้งาน นั่นเป็นเหตุผลที่กฎระเบียบของยุโรปในปัจจุบันเน้นย้ำถึงข้อผูกพันในการติดป้ายกำกับเนื้อหาที่สร้างโดย AI อย่างชัดเจน เพื่อให้ประชาชนสามารถแยกแยะความแตกต่างระหว่างประเภทต่างๆ ได้
ความเสี่ยงและภัยคุกคามของเทคโนโลยีดีพเฟคต่อสังคม
ผลกระทบเชิงลบของวิดีโอปลอม (deepfakes) มีตั้งแต่ชีวิตส่วนตัวของบุคคลไปจนถึงเสถียรภาพทางการเมือง เศรษฐกิจ และสังคมหนึ่งในอันตรายที่เห็นได้ชัดที่สุดคือข้อมูลเท็จ: วิดีโอปลอมที่แสดงให้เห็นผู้นำทางการเมืองกล่าวถ้อยแถลงที่ปลุกปั่นหรือยอมรับความผิดที่ไม่ได้เกิดขึ้นจริง
แม้ว่าในภายหลังจะมีการหักล้างข้อเท็จจริงเหล่านั้น แต่ความเสียหายก็เกิดขึ้นแล้ว เพราะผลกระทบทางอารมณ์จากการรับชมครั้งแรกมักมีน้ำหนักมากกว่าการแก้ไขใดๆ ในภายหลังสิ่งนี้ส่งผลให้เกิดความแตกแยกในความคิดเห็นของประชาชน กระตุ้นให้เกิดทฤษฎีสมคบคิด และบั่นทอนความเชื่อมั่นในสื่อและสถาบันประชาธิปไตย
อีกหนึ่งความเสี่ยงที่ร้ายแรงอย่างยิ่งคือการใช้ deepfake เพื่อการคุกคาม การใส่ร้าย และการละเมิดความเป็นส่วนตัวการสร้างภาพลามกอนาจารปลอมโดยใช้ใบหน้าของผู้หญิง โดยเฉพาะนักการเมือง นักกิจกรรม และนักข่าว ได้กลายเป็นรูปแบบหนึ่งของความรุนแรงทางดิจิทัล ซึ่งส่งผลร้ายแรงต่อชื่อเสียง ชีวิตส่วนตัว และสุขภาพจิตของพวกเธอ
จากการศึกษาล่าสุดพบว่าประมาณ 2,2% ของผู้ตอบแบบสอบถามในงานวิจัยทางวิชาการบางชิ้นระบุว่าตนเองตกเป็นเหยื่อของภาพปลอมแปลงที่มีความสัมพันธ์ใกล้ชิด (deepfake) ขณะที่ 1,8% ยอมรับว่าเคยสร้างหรือเผยแพร่เนื้อหาประเภทนี้ แม้ตัวเลขเหล่านี้อาจดูต่ำ แต่ก็สะท้อนให้เห็นถึงแนวโน้มที่น่าเป็นห่วงและกำลังเพิ่มขึ้น
นอกจากนี้ deepfake ยังก่อให้เกิด“วิกฤตแห่งความจริง”กล่าวคือ หากหลักฐานภาพและเสียงใดๆ สามารถปลอมแปลงได้ สังคมก็อาจเสี่ยงที่จะคิดว่าไม่มีอะไรน่าเชื่อถืออย่างแท้จริง นี่อาจเป็นผลกระทบระยะยาวที่อันตรายที่สุด เพราะมันกัดเซาะความไว้วางใจขั้นพื้นฐานที่จำเป็นต่อการอยู่ร่วมกันในโลกดิจิทัลและการถกเถียงสาธารณะอย่างมีข้อมูล
ผลกระทบต่อการฉ้อโกงและความปลอดภัยทางไซเบอร์ขององค์กร
ในโลกธุรกิจ เทคโนโลยี Deepfake กำลังกลายเป็นเครื่องมือโจมตีที่มีประสิทธิภาพสูงสำหรับอาชญากรไซเบอร์ นี่ไม่ใช่เรื่องนิยายวิทยาศาสตร์: มีกรณีมากมายแล้วที่ผู้บริหารถูกแอบอ้างโดยใช้ภาพหรือเสียงเพื่อสั่งโอนเงิน ขอข้อมูลสำคัญ หรือให้คำแนะนำเชิงกลยุทธ์ที่เป็นเท็จ
หนึ่งในสถานการณ์ที่พบบ่อยที่สุดเกี่ยวข้องกับ [ ไม่ชัดเจน - อาจเป็น "ที่อยู่อีเมล" หรือ "หมายเลขโทรศัพท์"] นอกเหนือจากอีเมลหลอกลวงแบบคลาสสิกแล้ว ผู้โจมตียังแนบวิดีโอหรือเสียงบันทึกปลอมของ CEO หรือ CFO เพื่อเน้นย้ำความเร่งด่วนของคำขอ เมื่อเหยื่อเห็นหรือได้ยิน "เจ้านาย" ของตน พวกเขาก็จะลดความระมัดระวังลงและทำตามคำสั่ง
วิดีโอปลอม (Deepfakes) ยังถูกนำไปใช้ในกลวิธีทางสังคมขั้นสูง อีก ด้วย ตัวอย่างเช่น วิดีโอที่ดูเหมือนปกติทั่วไปถูกส่งไปยังสำนักงานกฎหมายแห่งหนึ่ง โดยที่หุ้นส่วนในวิดีโอเรียกร้องให้เซ็นสัญญาหรือขอเอกสารบางอย่างโดยด่วน บริบทดูน่าเชื่อถือ ภาพและเสียงตรงกัน และระบบตรวจสอบความถูกต้องอาศัยเพียงแค่การจดจำใบหน้าเท่านั้น
ในสภาพแวดล้อมการทำงานระยะไกลที่พบเห็นได้ทั่วไปมากขึ้น ผู้โจมตีจะแทรกซึมเข้าสู่การประชุมทางวิดีโอโดยปลอมตัวเป็นสมาชิกในทีม โดยใช้ภาพเสมือนที่สร้างโดย AI พวกเขาเข้าร่วมการประชุม ขอเข้าถึงระบบภายใน หรือกดดันให้เปิดเผยข้อมูลที่เป็นความลับ การปลอมตัวอาจไม่เป็นที่สังเกตหากพฤติกรรมนั้นดูไม่ผิดปกติมากนัก
ทั้งหมดนี้ถือเป็นความท้าทายโดยตรงต่อระบบรักษาความปลอดภัยที่ใช้การจดจำใบหน้าหรือเสียง การศึกษาล่าสุดชี้ให้เห็นว่าการปรับเปลี่ยนเล็กน้อย เช่น เงา การเบลอภาพอย่างชาญฉลาด หรือเสียงรบกวนจากฝ่ายตรงข้าม สามารถลดประสิทธิภาพของเครื่องตรวจจับไบโอเมตริกได้อย่างมาก ทำให้ใบหน้าปลอมสามารถหลบเลี่ยงการควบคุมการเข้าถึงได้
ความท้าทายในการตรวจจับ: เหตุใดซอฟต์แวร์ป้องกันไวรัสเพียงอย่างเดียวจึงไม่เพียงพอ
การตรวจจับ deepfake ไม่ใช่เรื่องง่ายเหมือนกับการติดตั้งซอฟต์แวร์แล้วก็ลืมมันไป โมเดลการตรวจจับในปัจจุบันเผชิญกับปัญหาสำคัญคือความสามารถในการใช้งานทั่วไปมีจำกัด โดยทั่วไป แล้ว โมเดล เหล่านี้จะถูกฝึกฝนโดยใช้เทคนิคและรูปแบบการดัดแปลงเฉพาะ และเมื่อมีอัลกอริทึมรุ่นใหม่เกิดขึ้น โมเดลเดิมก็จะสูญเสียประสิทธิภาพไป
นอกจากนี้ ผู้โจมตียังสามารถสร้างสิ่งรบกวนที่เป็นอันตรายซึ่งออกแบบมาโดยเฉพาะเพื่อหลอกลวงตัวตรวจจับ กล่าวคือ พวกเขาเพิ่มสัญญาณรบกวนที่มองไม่เห็นด้วยตาเปล่า แต่จะทำให้ระบบนิติวิทยาศาสตร์สับสนและทำให้เนื้อหาที่ถูกดัดแปลงผ่านตัวกรองไปได้ราวกับว่าเป็นของแท้
นอกจากนี้ยังมีปัญหาเรื่องความสามารถในการรองรับปริมาณข้อมูลจำนวนมาก แพลตฟอร์มและเครือข่ายสังคมออนไลน์ได้รับวิดีโอและเสียงจำนวนมหาศาล ทุกวัน ทำให้การวิเคราะห์เชิงลึกในแต่ละชิ้นงานแทบเป็นไปไม่ได้ หลายแห่งจึงต้องหันไปใช้วิธีการสุ่มตัวอย่าง การวิเคราะห์แบบผิวเผิน หรือระบบอัตโนมัติซึ่งบางครั้งก็ล้มเหลว
ดังนั้น ปัจจุบันจึงไม่มี "วิธีแก้ปัญหาแบบเบ็ดเสร็จ" สำหรับดีพเฟคการป้องกันต้องใช้เทคนิคหลายอย่างร่วมกันได้แก่ การวิเคราะห์เมตาเดตา การตรวจสอบสิ่งประดิษฐ์ทางภาพหรือเสียง เครือข่ายประสาทเทียมที่ได้รับการฝึกฝนให้ตรวจจับรูปแบบที่ละเอียดอ่อน และที่สำคัญอย่างยิ่งคือ การฝึกอบรมผู้ใช้และการคิดอย่างมีวิจารณญาณ
ความก้าวหน้าของ AI จำเป็นต้องมีการปรับปรุงแบบจำลองการตรวจจับอย่างต่อเนื่องเครื่องมือสร้างภาพรุ่นใหม่แต่ละรุ่นต้องการการตรวจสอบและการฝึกฝนระบบป้องกันใหม่ ทำให้เกิดเกมไล่จับระหว่างผู้โจมตีและผู้ป้องกันอย่างไม่รู้จบ
กรอบกฎหมาย: สเปนและสหภาพยุโรปกำลังตอบสนองอย่างไร
ในแง่กฎหมายแล้ว deepfake ไม่ได้ถูกมองว่าเป็นอาชญากรรมเฉพาะเจาะจงเสมอไป แต่การใช้งานในทางที่ผิดนั้นจัดอยู่ในขอบเขตของความผิดทางอาญาและข้อบังคับที่มีอยู่หลายประการในประเทศสเปน ประมวลกฎหมายอาญาได้ให้การคุ้มครองในหลายรูปแบบต่อการปลอมแปลงตัวตนและการละเมิดความเป็นส่วนตัว
มาตรา 197 และมาตราต่อๆ ไป คุ้มครองสิทธิในความเป็นส่วนตัวและภาพลักษณ์ของตนเอง โดยกำหนดโทษสำหรับการได้มา การใช้ หรือการเผยแพร่ภาพหรือบันทึกภาพส่วนตัวโดยไม่ได้รับความยินยอมแม้ว่าภาพหรือบันทึกเหล่านั้นจะถูกดัดแปลงทางดิจิทัลแล้วก็ตาม การเผยแพร่ภาพปลอมแปลงทางเพศโดยไม่ได้รับอนุญาตอาจถือเป็นอาชญากรรมต่อความเป็นส่วนตัว
มาตรา 401 กำหนดให้การขโมยเอกลักษณ์บุคคล เป็นความผิดทางอาญา ซึ่งสามารถนำมาใช้ได้เมื่อมีการใช้ภาพปลอม (deepfake) เพื่อแอบอ้างเป็นบุคคลอื่น เช่น เพื่อหลอกลวงบุคคลที่สามหรือเพื่อฉ้อโกง มาตรา 208-210 ควบคุมเรื่องการหมิ่นประมาทและการใส่ร้าย ซึ่งจะนำมาใช้ได้หากเนื้อหาที่เป็นเท็จนั้นทำให้เกียรติหรือชื่อเสียงของเหยื่อเสียหายอย่างร้ายแรง
มาตรา 248 และ 249 ว่าด้วยการฉ้อโกง ครอบคลุมกรณีที่ใช้เสียงหรือใบหน้าที่ถูกดัดแปลงเพื่อแสวงหาผลประโยชน์ทางการเงินโดยมิชอบในกรณีเหล่านี้ เทคโนโลยีดีพเฟค (deepfake) เป็นเครื่องมือที่ใช้ในการกระทำความผิด แม้ว่าจะไม่ได้ถูกจัดเป็นความผิดแยกต่างหากก็ตาม
ในขณะเดียวกัน กฎหมายว่าด้วยการคุ้มครองข้อมูลส่วนบุคคลฉบับที่ 3/2018 (LOPDGDD) และระเบียบว่าด้วยการคุ้มครองข้อมูลทั่วไป (GDPR) ก็คุ้มครองข้อมูลส่วนบุคคล รวมถึงข้อมูลชีวมาตรเช่น ใบหน้าและเสียง การใช้ภาพหรือเสียงของผู้อื่นในวิดีโอปลอม (deepfake) โดยไม่ได้รับความยินยอม ถือเป็นการละเมิดกฎหมายคุ้มครองข้อมูลอย่างร้ายแรง ซึ่งอาจมีโทษทางปกครอง และความรับผิดทางแพ่งหรือทางอาญา
กฎหมายฉบับที่ 1/1982 ว่าด้วยสิทธิในเกียรติ ศักดิ์ศรี และภาพลักษณ์ของตนเอง อนุญาตให้ผู้เสียหายสามารถฟ้องร้องทางแพ่งต่อผู้ที่เผยแพร่ภาพปลอม (deepfake) ที่ละเมิดศักดิ์ศรีหรือชื่อเสียงของตนโดยเรียกร้องให้ลบเนื้อหา ชดเชยค่าเสียหาย และดำเนินการป้องกันอย่างเร่งด่วนเพื่อหยุดยั้งการเผยแพร่
ในระดับยุโรปกฎหมายว่าด้วยปัญญาประดิษฐ์ (ระเบียบว่าด้วยปัญญาประดิษฐ์ของสหภาพยุโรป)จะกำหนดให้เนื้อหาที่สร้างโดยปัญญาประดิษฐ์ รวมถึงภาพปลอม (deepfakes) ต้องระบุอย่างชัดเจนว่าเป็นเนื้อหาที่สร้างโดยปัญญาประดิษฐ์ ในขณะเดียวกัน กฎหมายว่าด้วยบริการดิจิทัล (DSA) บังคับให้แพลตฟอร์มและบริการดิจิทัลต้องตอบสนองอย่างรวดเร็วต่อเนื้อหาที่เป็นเท็จ หมิ่นประมาท หรือละเมิดสิทธิขั้นพื้นฐาน
นอกจากนี้ รัฐบาลบางประเทศ รวมถึงรัฐบาลสเปน ได้เริ่มกำหนดนิยามของอาชญากรรมที่เกี่ยวข้องกับ deepfake ทางเพศและการล่อลวงทางเพศอย่างเจาะจงมากขึ้น เพื่อเสริมสร้างการคุ้มครองทางอาญาต่อการผลิตสื่อลามกอนาจารโดยไม่ได้รับความยินยอมโดยใช้ AI และการล่วงละเมิดผู้เยาว์ผ่านการดัดแปลงภาพและเสียง
ความเสี่ยงเฉพาะสำหรับเด็ก สตรี และกลุ่มเปราะบาง
ภาพปลอมแปลงแบบ Deepfake ไม่ได้ส่งผลกระทบต่อทุกคนอย่างเท่าเทียมกัน ข้อมูลชี้ให้เห็นว่าผู้หญิง ผู้เยาว์ และกลุ่มคนบางกลุ่มได้รับผลกระทบมากกว่ากลุ่มอื่น โดยเฉพาะอย่างยิ่งเนื้อหาที่แสดงความเป็นส่วนตัวซึ่งถูกเผยแพร่โดยไม่ได้รับความยินยอม
รายงานล่าสุดระบุว่าวิดีโอปลอม (deepfake) จำนวนมากที่ถูกตรวจพบทางออนไลน์มีเนื้อหาลามกอนาจารและมุ่งเป้าไปที่ผู้หญิง โดยเฉพาะอย่างยิ่งบุคคลสาธารณะ ซึ่งนำไปสู่การก่อกวน ข่มขู่ และใส่ร้ายป้ายสี โดยมีองค์ประกอบของความรุนแรงทางเพศในโลกดิจิทัลอย่างชัดเจน
จากการศึกษาและรายงานบางฉบับประเมินว่าเยาวชนในสเปนหนึ่งในห้าคนเคยมีประสบการณ์เกี่ยวกับเทคโนโลยี Deepfake ในช่วงวัยเด็กหรือวัยรุ่น ไม่ว่าจะเป็นผู้ตกเป็นเหยื่อโดยตรง ผู้เห็นเหตุการณ์ หรือผู้มีส่วนร่วม การได้รับรู้เทคโนโลยีเหล่านี้ตั้งแต่อายุยังน้อยจะเพิ่มความเสี่ยงต่อการยอมรับการคุกคามทางเพศและการขู่กรรโชกทางเพศเป็นเรื่องปกติ
สำหรับวิชาอาชญาวิทยาและระบบยุติธรรม วิดีโอปลอม (deepfakes) สร้างปัญหาเพิ่มเติมอีกอย่างหนึ่งคืออาจถูกนำมาใช้เป็น "หลักฐาน" ในกระบวนการทางกฎหมายทำให้ผู้พิพากษา อัยการ และผู้เชี่ยวชาญตรวจสอบความถูกต้องของเนื้อหาได้ยาก
สถานการณ์นี้ยังก่อให้เกิดปัญหาที่ร้ายแรงในด้านความปลอดภัยส่วนบุคคลและความปลอดภัยทางไซเบอร์ของสาธารณะ เนื่องจากระบบไบโอเมตริกส์ควบคุมการเข้าถึงโดยใช้ใบหน้าหรือเสียงอาจไม่น่าเชื่อถือมากขึ้นเรื่อย ๆ หากไม่มีการพัฒนากลไกที่แข็งแกร่งสำหรับการตรวจจับเนื้อหาปลอมควบคู่กันไป
นอกเหนือจากอันตรายส่วนบุคคลแล้ว การแพร่หลายของวิดีโอปลอม (deepfakes) ยังก่อให้เกิดบรรยากาศของความไม่ไว้วางใจในข้อมูลดิจิทัลในวงกว้างหากวิดีโอหรือเสียงใดๆ สามารถปลอมแปลงได้ ความคิดที่ว่า "ไม่มีอะไรปลอดภัย" ก็จะฝังแน่น และในที่สุด หลายคนก็เลิกพยายามแยกแยะระหว่างสิ่งที่เป็นจริงและสิ่งที่ถูกดัดแปลง
ความเหนื่อยล้าจากข้อมูลข่าวสารนี้เป็นอันตรายอย่างยิ่ง เพราะมันเปิดทางให้เกิดการรณรงค์เผยแพร่ข้อมูลเท็จและการบิดเบือนข้อมูลในวงกว้างการโจมตีด้วยข้อมูลเท็จที่ผสมผสานข่าวปลอมเข้ากับภาพและเสียงปลอมแปลง (deepfake) สามารถส่งผลกระทบต่อการเลือกตั้ง การลงประชามติ การตัดสินใจลงทุน และความสัมพันธ์ระหว่างประเทศได้
สื่อสังคมออนไลน์ทำหน้าที่เป็นตัวเร่งกระบวนการนี้ เนื้อหาเท็จแต่ทรงอิทธิพลสามารถแพร่กระจายอย่างรวดเร็วในเวลาเพียงไม่กี่นาทีในขณะที่การตรวจสอบและแก้ไขจะเกิดขึ้นในภายหลังและเข้าถึงผู้คนได้น้อยกว่า ความล่าช้านี้เอื้อประโยชน์อย่างชัดเจนต่อผู้ที่ใช้ AI สร้างเนื้อหาเพื่อจุดประสงค์ที่มุ่งร้าย
แพลตฟอร์มหลักๆ เช่น Facebook, X (เดิมคือ Twitter), Google และอื่นๆ ได้ประกาศมาตรการต่างๆ เพื่อจำกัดการแพร่กระจายของ deepfake ที่เป็นอันตรายตั้งแต่การห้ามอย่างชัดเจน ไปจนถึงระบบการติดฉลากและการลบอย่างรวดเร็ว อย่างไรก็ตาม ขนาดของปัญหาและความเร็วในการพัฒนาของเทคโนโลยีหมายความว่าการตอบสนองมักจะไม่สมบูรณ์เสมอไป
ความเสี่ยงที่ร้ายแรงที่สุดคือปรากฏการณ์เหล่านี้อาจส่งผลให้การคิดอย่างมีวิจารณญาณในหมู่ประชาชนลดลงหาก “ทุกสิ่งทุกอย่างสามารถเป็นเรื่องโกหกได้” ก็จะทำให้เกิดความสงสัย แพร่กระจายทฤษฎีสุดโต่ง และบ่อนทำลายความเชื่อมั่นในสื่อ สถาบัน และแม้แต่ระบบประชาธิปไตยเองได้ง่ายขึ้น
กลยุทธ์ด้านเทคโนโลยีและองค์กรเพื่อการป้องกันประเทศ
เมื่อเผชิญกับปัญหาที่ซับซ้อนเช่นนี้ การตอบสนองจึงต้องมีหลายมิติเช่นกัน ในระดับเทคนิค มีการพัฒนา อัลกอริธึมตรวจจับที่ใช้ AIเพื่อตรวจหาความผิดปกติเล็กน้อยในวิดีโอ เช่น ความผิดพลาดในการซิงค์ริมฝีปากกับภาพ การกระพริบตาที่ไม่เป็นธรรมชาติ สิ่งผิดปกติจากการบีอัดภาพ ผิวที่เรียบเนียนเกินไป หรือขอบที่เบลอในบริเวณใบหน้า
อีกแนวทางหนึ่งคือการปกป้องเนื้อหา "ตั้งแต่ต้นทาง" โดยการใส่ลายน้ำที่มองไม่เห็นหรือข้อมูลเมตาที่ตรวจสอบได้เพื่อยืนยันความถูกต้องของวิดีโอหรือภาพถ่าย เครื่องหมายเหล่านี้จะช่วยแยกแยะวัสดุต้นฉบับออกจากสำเนาที่ถูกดัดแปลงได้ หากมีมาตรฐานที่ยอมรับได้และเครื่องมือในการตรวจสอบความถูกต้อง
ในสภาพแวดล้อมขององค์กร การตรวจสอบสิทธิ์แบบหลายปัจจัยขั้นสูงกำลังได้รับความนิยมเพิ่มมากขึ้นซึ่งหมายความว่าไม่ได้พึ่งพาเพียงแค่ภาพหรือเสียงของบุคคลเท่านั้น แต่ต้องนำปัจจัยอื่นๆ มาผสมผสานด้วย เช่น ตำแหน่งทางภูมิศาสตร์ รูปแบบการใช้งานทั่วไป การยืนยันผ่านช่องทางอื่นๆ (SMS แอปพลิเคชันที่ปลอดภัย) หรือรหัสใช้ครั้งเดียว
ขอแนะนำให้กำหนดขั้นตอนที่ชัดเจนสำหรับธุรกรรมที่สำคัญเช่น การโอนเงินผ่านธนาคารหรือการเปลี่ยนแปลงข้อมูลประจำตัว ตัวอย่างเช่น กำหนดว่าคำสั่งทางการเงินที่สำคัญไม่ควรดำเนินการผ่านอีเมลหรือการสนทนาทางวิดีโอเพียงอย่างเดียว แต่ต้องมีการตรวจสอบเพิ่มเติมผ่านช่องทางอื่นเสมอ
สุดท้ายนี้ การฝึกอบรมอย่างต่อเนื่องเป็นสิ่งสำคัญ องค์กรที่ดำเนินการฝึกซ้อมเกี่ยวกับการฟิชชิ่งและดีพเฟค —โดยสอนให้พนักงานตรวจจับสัญญาณเล็กๆ น้อยๆ เช่น ปัญหาการซิงค์เสียง ท่าทางที่ไม่เป็นธรรมชาติ หรือพฤติกรรมที่ผิดปกติ—จะพัฒนาวัฒนธรรมด้านความปลอดภัยที่แข็งแกร่งยิ่งขึ้น
วิธีตรวจจับภาพปลอมแปลง (deepfake): สัญญาณบ่งชี้ที่ใช้ได้จริงในชีวิตประจำวัน
จากมุมมองของผู้ใช้ มีหลายเบาะแสที่สามารถช่วยระบุเนื้อหาปลอมได้ แม้ว่าจะไม่สามารถสรุปได้อย่างแน่ชัดเสมอไป คำแนะนำแรกคือให้มองหาข้อบกพร่องทางภาพที่เห็นได้ชัดเช่น ขอบภาพเบลอบริเวณใบหน้า แสงไม่สม่ำเสมอเมื่อเทียบกับพื้นหลัง การเคลื่อนไหวที่กระตุก หรือการแสดงออกทางสีหน้าที่ "แปลก"
การกระพริบตาเป็นอีกตัวบ่งชี้ที่มีประโยชน์deepfake จำนวนมากยังคงแสดงรูปแบบการกระพริบตาที่ไม่เป็นธรรมชาติเช่น ดวงตาที่ลืมตาค้างนานเกินไป หรือกระพริบตาด้วยจังหวะที่แปลกประหลาด แม้ว่า deepfake รุ่นใหม่ๆ จะพัฒนาในด้านนี้แล้ว แต่ก็ยังคงเป็นจุดอ่อนในหลายๆ กรณี
สิ่งสำคัญอีกอย่างคือการพิจารณารูปร่าง ลำตัว คอ และไหล่ของบุคคลนั้นการปลอมแปลงส่วนใหญ่มักเน้นที่ใบหน้าดังนั้นส่วนอื่นๆ ของร่างกายอาจบ่งบอกถึงการปลอมแปลงได้ หากสัดส่วน ท่าทาง หรือการแสดงออกไม่ตรงกับที่คาดหวังจากบุคคลนั้น
ความยาวของวิดีโออาจเป็นเบาะแสอีกอย่างหนึ่ง การสร้าง deepfake ที่ยาวต้องใช้ทรัพยากรมากกว่าและเพิ่มโอกาสเกิดข้อผิดพลาด ดังนั้นเนื้อหาที่ถูกดัดแปลงส่วนใหญ่จึงค่อนข้างสั้นและเน้นไปที่วลีหรือฉากเดียวที่มีผลกระทบสูง คลิปสั้นมากที่มีข้อความที่รุนแรงควรเป็นสัญญาณเตือนภัย
สุดท้ายนี้ สิ่งสำคัญคือต้องวิเคราะห์บริบทและที่มาของวิดีโอใครเป็นคนแชร์เป็นคนแรก? ปรากฏในสื่อที่น่าเชื่อถือหรือไม่ หรือปรากฏในบัญชีนิรนามเท่านั้น? มีแหล่งข้อมูลอิสระอื่น ๆ ที่ยืนยันสิ่งที่คุณเห็นหรือไม่? การเล่นวิดีโอช้าลงหรือดูวิดีโอทีละเฟรมสามารถช่วยตรวจจับการเปลี่ยนแปลงอย่างฉับพลันในฉากหลัง การจัดเรียงใบหน้า หรือภายในปาก (ลิ้น ฟัน) ซึ่งเป็นบริเวณที่อัลกอริทึมหลายตัวยังคงทำงานผิดพลาด
ความรู้ความเข้าใจด้านสื่อและวัฒนธรรมการตรวจสอบความถูกต้อง
เทคโนโลยีการตรวจจับใดๆ ก็จะไม่เพียงพอหากปราศจากประชาชนที่มีทักษะการคิดวิเคราะห์และทักษะการตรวจสอบขั้นพื้นฐานองค์กรต่างๆ เช่น INCIBE และสำนักงานความปลอดภัยผู้ใช้อินเทอร์เน็ตเน้นย้ำถึงความจำเป็นในการระมัดระวังข้อมูลที่เราได้รับ วิเคราะห์เนื้อหาอย่างละเอียด และตรวจสอบกับแหล่งข้อมูลที่น่าเชื่อถือเสมอ
การฝึกนิสัยไม่รีบร้อนแชร์อะไรก็ตามโดยเฉพาะอย่างยิ่งถ้ามันกระตุ้นอารมณ์รุนแรง (ความกลัว ความโกรธ ความขุ่นเคือง) เป็นหนึ่งในวิธีป้องกันที่ดีที่สุดจากการแพร่กระจายของภาพปลอมและข่าวปลอม การใช้เวลาเพียงไม่กี่วินาทีถามตัวเองว่า "ใครจะได้ประโยชน์จากการที่ฉันเชื่อเรื่องนี้?" สามารถสร้างความแตกต่างอย่างมากได้
การฝึกอบรมด้านความปลอดภัยทางไซเบอร์ การค้นคว้าข้อมูลออนไลน์ และข่าวกรองทางไซเบอร์ ไม่ได้มีไว้สำหรับผู้เชี่ยวชาญเท่านั้นการเข้าใจวิธีการทำงานของฟิชชิง วิศวกรรมสังคม และการโจมตีด้วยข้อมูลเท็จจะช่วยให้ทุกคนลดความเสี่ยงลงได้อย่างมาก ทั้งในชีวิตส่วนตัวและชีวิตการทำงาน
สำหรับเด็กและวัยรุ่น การบูรณาการหัวข้อเหล่านี้เข้ากับการศึกษาด้านดิจิทัลและอารมณ์ เป็นสิ่งสำคัญอย่างยิ่ง โดยต้องอธิบายถึงความเสี่ยงของการกลั่นแกล้งทางไซเบอร์ การขู่กรรโชกทางเพศ และการเผยแพร่ภาพส่วนตัว การรู้ว่าวิดีโออาจเป็นของปลอม แต่ผลที่ตามมานั้นร้ายแรงมาก จะสร้างความแตกต่างอย่างมาก
สำหรับธุรกิจและสถาบันต่างๆ การลงทุนในโครงการสร้างความตระหนักรู้ที่นอกเหนือไปจากคำแนะนำด้านความปลอดภัยทางไซเบอร์ทั่วไป ถือเป็นสิ่งจำเป็นเชิงกลยุทธ์ในปัจจุบันผู้ที่ไม่เข้าใจเรื่อง deepfake ผลกระทบของมัน และวิธีการรับมือกับมันจะเสียเปรียบอย่างชัดเจนในโลกดิจิทัลยุคใหม่
ทุกสัญญาณบ่งชี้ว่า deepfake จะยังคงเพิ่มจำนวนและมีความซับซ้อนมากขึ้นเรื่อย ๆส่งผลกระทบต่อความปลอดภัย เศรษฐกิจ การเมือง และชีวิตส่วนตัวของผู้คนนับล้าน การยอมรับว่า deepfake เป็นส่วนหนึ่งของโลกดิจิทัล การเรียกร้องให้มีกรอบกฎหมายที่ชัดเจน การลงทุนในเทคโนโลยีการตรวจจับที่แข็งแกร่ง และเหนือสิ่งอื่นใด การปลูกฝังวัฒนธรรมการตรวจสอบและความรับผิดชอบร่วมกัน คือวิธีที่ดีที่สุดในการป้องกันไม่ให้เครื่องมืออันทรงพลังนี้กลายเป็นอาวุธที่ทำลายความไว้วางใจในชีวิตออนไลน์ของเราอย่างสิ้นเชิง