- AI ทวีคูณทั้งความสามารถในการป้องกันและความเสี่ยง ทำให้การรักษาความปลอดภัยรอบพื้นที่แบบเดิมไม่เพียงพอ
- Zero Trust กำลังพัฒนาไปสู่รูปแบบที่เน้นข้อมูลและการควบคุมตัวแทน AI ด้วย "หน่วยงานขั้นต่ำ"
- การผสมผสานระหว่าง AI, Zero Trust และบริการที่ได้รับการจัดการทำให้เกิดการมองเห็น การทำงานอัตโนมัติ และการตอบสนองแบบเรียลไทม์
- ความสำเร็จขึ้นอยู่กับเทคโนโลยีและการเปลี่ยนแปลงทางวัฒนธรรมที่ทำให้ความไม่ไว้วางใจในโลกดิจิทัลกลายเป็นเรื่องปกติตั้งแต่การออกแบบ
การเกิดขึ้นของปัญญาประดิษฐ์เชิงสร้างสรรค์ได้พลิกโฉมวงการความปลอดภัยทางไซเบอร์อย่างสิ้นเชิงเทคโนโลยีเดียวกันนี้ที่ขับเคลื่อนนวัตกรรมทางธุรกิจยังช่วยให้การโจมตีรวดเร็ว น่าเชื่อถือ และเป็นระบบอัตโนมัติมากขึ้นทีมรักษาความปลอดภัยจึงต้องรับมือกับโครงสร้างพื้นฐานแบบไฮบริดที่มีทั้งผู้ใช้ระยะไกล บริการคลาวด์ และระบบอุตสาหกรรมที่เชื่อมต่อกัน ในขณะที่กฎระเบียบเข้มงวดขึ้นและงบประมาณไม่ทันต่อการเปลี่ยนแปลงเสมอไป
ในสถานการณ์นี้ ยิ่งเห็นได้ชัดเจนขึ้นว่าโมเดล "ขอบเขตความปลอดภัย" แบบเดิมนั้นหมดความสำคัญไปแล้ว และปรัชญา Zero Trust ได้กลายเป็นมาตรฐานใหม่ความท้าทายในขณะนี้คือการปรับใช้ปรัชญานี้ให้เข้ากับโลกที่จำเป็นต้องควบคุมไม่เพียงแต่ผู้คนและอุปกรณ์เท่านั้น แต่ยังรวมถึงโมเดล AI ตัวแทนอัตโนมัติ และการไหลของข้อมูลที่เคลื่อนที่ด้วยความเร็วระดับเครื่องจักรระหว่างแพลตฟอร์ม แอปพลิเคชัน และระบบคลาวด์ด้วย
เหตุใด AI จึงท้าทายรูปแบบการรักษาความปลอดภัยแบบดั้งเดิม
ปัญญาประดิษฐ์ (AI) กลายเป็นดาบสองคม: มันช่วยเสริมสร้างการป้องกัน แต่ก็เพิ่มขีดความสามารถของอาชญากรไซเบอร์ด้วยเช่นกัน ในปัจจุบัน การสร้างแคมเปญฟิชชิงที่ปรับแต่งเฉพาะบุคคลอย่างยิ่ง การสร้างเสียงหรือวิดีโอปลอม การสร้างมัลแวร์แบบโพลีมอร์ฟิกหรือการฉ้อโกงอัตโนมัติที่ได้รับการสนับสนุนจาก AI แบบสร้างสรรค์นั้น เป็นเรื่องง่ายดาย
ในขณะเดียวกันองค์กรต่างๆ กำลังจัดการกับโครงสร้างพื้นฐานที่หลากหลายมากขึ้นเรื่อยๆเช่น สภาพแวดล้อมมัลติคลาวด์ (AWS, Azure, Google Cloud, Oracle), SaaS, ศูนย์ข้อมูลของตนเอง, เครือข่าย OT ภาคอุตสาหกรรม และพนักงานที่ทำงานจากระยะไกล อีกหลายพันคน ทั้งหมดนี้เกิดขึ้นพร้อมกับข้อมูลสำคัญที่กระจัดกระจายอยู่ทั่วทุกหนแห่ง ห่วงโซ่อุปทานดิจิทัลที่ซับซ้อน และแรงกดดันด้านกฎระเบียบที่เพิ่มขึ้น (NIS2, DORA, ข้อบังคับอุตสาหกรรม)
ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์เห็นพ้องกันว่าปัญหาไม่ได้อยู่ที่การโจมตีที่ถูกบล็อก แต่เป็นการโจมตีที่ตรวจไม่พบต่างหากผู้โจมตีปลอมตัวกลมกลืนไปกับการรับส่งข้อมูลที่ถูกต้องตามกฎหมาย ใช้ประโยชน์จากข้อมูลประจำตัวที่ถูกขโมยใช้ API ในทางที่ผิด และอาศัย AI ในการเคลื่อนที่ไปมาอย่างแนบเนียน โดยมักใช้ประโยชน์จากจุดเข้าถึง "ที่เชื่อถือได้" ซึ่งมีการควบคุมที่ไม่ดี
ในสถานการณ์เช่นนี้ สถาปัตยกรรมแบบเดิมที่เน้นขอบเขต เช่นVPN แบบดั้งเดิมเครือข่ายแบบแบนราบ และความไว้วางใจโดยปริยายในสิ่งที่อยู่ "ภายใน" นั้น...
จากการรักษาความปลอดภัยรอบนอกสู่แนวทาง Zero Trust
เป็นเวลาหลายปีที่การรักษาความปลอดภัยด้านไอทีถูกมองในแง่ของปราสาทที่มีกำแพงล้อมรอบ: ภายในทุกอย่างน่าเชื่อถือ ภายนอกทุกอย่างน่าสงสัยมีไฟร์วอลล์ที่ขอบเขต เครือข่ายส่วนตัวเสมือน (VPN) สำหรับการเข้าถึง และเมื่อเข้ามาภายในแล้ว ก็สามารถเข้าถึงเครือข่ายภายในได้อย่างไม่จำกัด แต่โมเดลนี้ใช้การไม่ได้เมื่อพนักงานทำงานจากที่ใดก็ได้ แอปพลิเคชันถูกโฮสต์บนคลาวด์ และข้อมูลมีการเคลื่อนย้ายระหว่างผู้ขาย พันธมิตร และอุปกรณ์ IoT
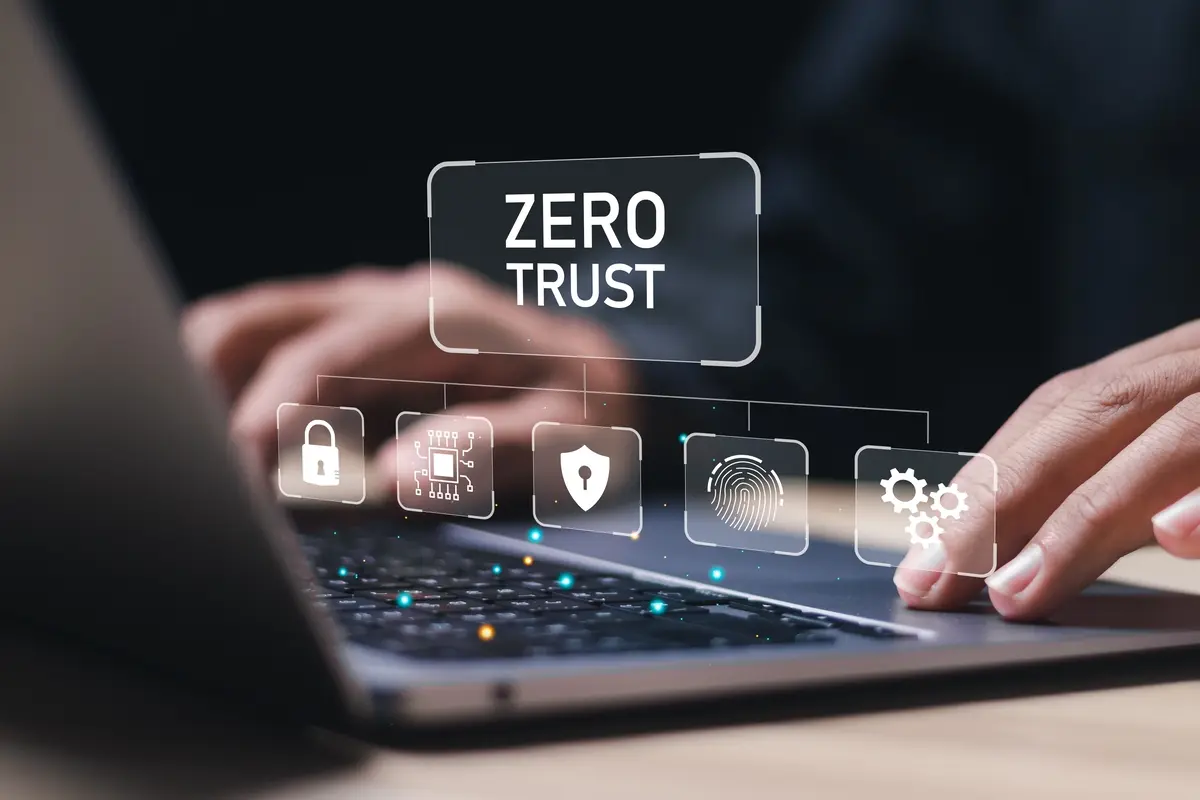
เพื่อรับมือกับการเปลี่ยนแปลงนี้ ในปี 2010 Forrester ได้ทำให้โมเดล Zero Trust เป็นที่นิยม ซึ่งมีแนวคิดหลักมาจาก John Kindervag ด้วยแนวคิดที่เรียบง่ายแต่ล้ำสมัยว่า“อย่าไว้ใจใคร ตรวจสอบเสมอ ” ไม่ว่าการเชื่อมต่อจะมาจาก “ภายใน” หรือ “ภายนอก” การเข้าถึงทั้งหมดจะต้องได้รับการตรวจสอบ อนุญาต และตรวจสอบอย่างต่อเนื่อง
หลักการพื้นฐานของ Zero Trust สามารถสรุปได้เป็นสามเสาหลัก ได้แก่การตรวจสอบแหล่งที่มาอย่างเข้มงวดและเป็นอิสระ การเข้าถึงด้วยสิทธิ์ขั้นต่ำสุด และการสันนิษฐานว่าเครือข่ายอาจถูกบุกรุกได้ตลอดเวลากล่าวคือ สันนิษฐานว่าเครือข่ายอาจถูกบุกรุกได้ และผู้ใช้ทุกคน แม้แต่ผู้ใช้ภายใน ก็อาจกลายเป็นภัยคุกคามได้ ไม่ว่าจะโดยความผิดพลาดหรือโดยเจตนาร้าย
เมื่อเวลาผ่านไป แนวทางนี้ได้พัฒนาจากแนวคิดเชิงทฤษฎีไปสู่แนวทางที่มีหลักเกณฑ์ที่เป็นรูปธรรมการตีพิมพ์ NIST SP 800-207 และแบบจำลองความสมบูรณ์ของ CISA ถือเป็นจุดเปลี่ยนสำคัญโดยให้สถาปัตยกรรมอ้างอิงสำหรับเครือข่าย แอปพลิเคชัน และข้อมูล ในขณะเดียวกัน ในยุโรป ข้อแนะนำของ NIS2 และ ENISA กำลังผลักดันให้ภาคส่วนที่สำคัญต่างๆ นำการตรวจสอบสิทธิ์ที่เข้มงวด การแบ่งส่วน และการควบคุมการเข้าถึงอย่างต่อเนื่องมาใช้
Zero Trust ในยุค AI: เมื่อตัวแทนอัตโนมัติทำลายกรอบเดิมๆ
แนวคิด Zero Trust ในยุคแรกถูกออกแบบมาโดย คำนึงถึง ผู้คนและอุปกรณ์ที่ไม่เปลี่ยนแปลงมากนักเช่น ผู้ใช้งาน ทีมงานในองค์กร และแอปพลิเคชันทางธุรกิจแบบดั้งเดิม แต่ปัญญาประดิษฐ์ (AI) ได้เปลี่ยนแปลงความเป็นจริงนี้ไปอย่างสิ้นเชิง
โมเดล AI โดยเฉพาะโมเดลภาษาขนาดใหญ่ (LLM) และเอเจนต์อัตโนมัติทำงานได้อย่างมีพลวัต ข้ามขอบเขตของระบบ และจัดการข้อมูลที่ละเอียดอ่อนได้ในเวลาเพียงไม่กี่วินาทีพวกมันสามารถอ่านอีเมล เริ่มเวิร์กโฟลว์ แก้ไขไฟล์ โต้ตอบกับ API หรือตัดสินใจได้โดยไม่ต้องมีการกำกับดูแลจากมนุษย์อย่างต่อเนื่อง
OWASP ในรายงาน 10 ความเสี่ยงสูงสุดสำหรับ GenAI และ LLM เตือนเกี่ยวกับสิ่งที่เรียกว่า “การให้อำนาจมากเกินไป”: เมื่อ AI ได้รับความเป็นอิสระหรือความสามารถในการกระทำมากเกินไปเช่น ตัวแทนที่ส่งอีเมลในนามของผู้บริหาร บอทที่โอนเงินระหว่างบัญชี ผู้ช่วยที่ทำการเปลี่ยนแปลงระบบการผลิต… ฟังก์ชันเหล่านี้แต่ละอย่างเปิดช่องทางการโจมตีใหม่ๆ หากไม่ได้รับการควบคุมอย่างเหมาะสม
แนวทาง Zero Trust ที่เน้นมนุษย์เป็นศูนย์กลางนั้นมีข้อจำกัด: มันไม่สามารถรองรับการตัดสินใจหลายพันครั้งต่อนาทีที่เกิดจากอัลกอริทึมได้การนำหลักการสิทธิ์ขั้นต่ำสุดมาใช้กับทุกการกระทำของทุกเอเจนต์ด้วยตนเองนั้นเป็นไปไม่ได้ นี่คือจุดที่การเปลี่ยนแปลงที่สำคัญเกิดขึ้น: การเปลี่ยนจุดสนใจจากตัวตนไปสู่ข้อมูล
Zero Trust มุ่งเน้นที่ข้อมูล: ข้อมูลเป็นระนาบควบคุมใหม่
ในสภาพแวดล้อมที่ปัญญาประดิษฐ์ (AI) ครอบงำ สิ่งที่สำคัญอย่างแท้จริงไม่ใช่แค่ว่าใครเข้าถึงข้อมูล แต่เป็นข้อมูลที่พวกเขาเข้าถึง ข้อมูลที่พวกเขาแปลงสภาพ และพวกเขาแบ่งปันข้อมูลกับใครขอบเขตของเครือข่ายจึงหมดความหมาย และขอบเขตใหม่ก็คือตัวข้อมูลเอง
นักวิเคราะห์อย่าง Forrester เน้นย้ำด้วยกรอบการทำงานอย่าง AEGIS สำหรับการกำกับดูแล AI ว่าความปลอดภัยต้องเปลี่ยนไปสู่การตรวจสอบข้อมูล บริบท และความรับผิดชอบซึ่งหมายถึงการส่งเสริมนวัตกรรมด้วย AI แต่ต้องอยู่ภายใต้การควบคุมที่อิงจากการจำแนกประเภทข้อมูล ที่มาของข้อมูล และกฎที่ตรวจสอบได้สำหรับการใช้งาน เพื่อปกป้องข้อมูลที่ละเอียดอ่อน ควรนำแนวปฏิบัติและการควบคุมที่ช่วยลดความเสี่ยงของการรั่วไหลและการโจรกรรมข้อมูลมาใช้
แพลตฟอร์มเฉพาะทางผสานรวมความสามารถของ DSPM (Data Security Posture Management) และ AI-SPM (AI Security Posture Management) เพื่อค้นหาว่าข้อมูลสำคัญอยู่ที่ใดในสภาพแวดล้อมคลาวด์, SaaS และไฮบริดวิธีการใช้งาน และระบบ AI ใดบ้างที่เข้าถึงข้อมูลนั้น จากนั้นจึงนำนโยบายการกำกับดูแลมาใช้เพื่อตรวจจับพฤติกรรมเสี่ยง (ข้อความแจ้งเตือนที่เป็นอันตราย การขโมยข้อมูล กิจกรรมที่ผิดปกติ) และทำการบล็อกหรือแจ้งเตือนโดยอัตโนมัติ
การเปลี่ยนแปลงนี้พลิกโฉม Zero Trust ให้กลายเป็นสถาปัตยกรรมที่มีชีวิตชีวา ขับเคลื่อนด้วยข้อมูล และสามารถปรับขนาดได้ด้วยเอเจนต์อัตโนมัติและโมเดลการเรียนรู้ด้วยตนเอง แทนที่จะเชื่อมั่นใน AI อย่างไร้เหตุผลว่าจะทำ “สิ่งที่ถูกต้อง” จะมีการสร้างมาตรการป้องกันแบบไดนามิกขึ้นมาเพื่อจำกัดสิ่งที่ AI สามารถมองเห็นและทำได้ โดยพิจารณาจากความละเอียดอ่อนและบริบท
AI ในฐานะพันธมิตร: SOC รุ่นถัดไปและ “หน่วยงานขั้นต่ำ”
AI ไม่ได้สร้างแต่ปัญหาเท่านั้น แต่ยังเป็นองค์ประกอบสำคัญในการรักษาระบบ Zero Trust ในระดับใหญ่ด้วย ปริมาณสัญญาณด้านความปลอดภัยในปัจจุบัน (บันทึกข้อมูล, ข้อมูลเครือข่าย, กิจกรรมบนคลาวด์, เหตุการณ์ด้านข้อมูลประจำตัว ฯลฯ) มีมากเกินกว่าที่ทีมงานมนุษย์จะรับมือได้หากไม่มีระบบอัตโนมัติมาช่วยสนับสนุน
ผู้จำหน่ายโซลูชันด้านความปลอดภัยทางไซเบอร์กำลังผสานรวมปัญญาประดิษฐ์ (AI) ขั้นสูงเข้ากับแพลตฟอร์มการป้องกัน การตรวจจับ และการตอบสนองของตนซึ่งครอบคลุมตั้งแต่เครื่องมือที่วิเคราะห์เหตุการณ์หลายแสนล้านล้านเหตุการณ์เพื่อค้นหาความผิดปกติ ไปจนถึงเอเจนต์อัจฉริยะในศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) ที่สามารถตรวจสอบเหตุการณ์ เชื่อมโยงการแจ้งเตือน และดำเนินการโดยไม่ต้องมีการแทรกแซงจากมนุษย์
บริษัทชั้นนำกำลังทดลองใช้แนวคิดของ Agentic SOCs: ศูนย์ปฏิบัติการด้านความปลอดภัยที่ขับเคลื่อนด้วยเอเจนต์ AI ซึ่งทำงานร่วมกับนักวิเคราะห์อย่างใกล้ชิดเอเจนต์เหล่านี้เข้าใจบริบทของโครงสร้างพื้นฐาน แนะนำมาตรการควบคุม เขียนรายงาน สร้างคู่มือปฏิบัติการอัตโนมัติ และในบางกรณี สามารถดำเนินการตอบสนองโดยตรงภายในขอบเขตที่กำหนดไว้อย่างชัดเจน
หัวใจสำคัญอยู่ที่การประยุกต์ใช้หลักการที่คล้ายกับหลักการให้สิทธิ์ขั้นต่ำสุดกับ AI แต่ปรับให้เหมาะสม: โมเดล "ตัวแทนขั้นต่ำ" ที่ OWASP แนะนำซึ่งไม่เพียงแต่จำกัดข้อมูลที่ตัวแทนสามารถเข้าถึงได้เท่านั้น แต่ยังจำกัดการกระทำเฉพาะที่ตัวแทนสามารถทำได้ด้วย ไม่ควรให้บอทมีอำนาจ "ทำทุกอย่าง" ในสภาพแวดล้อมการใช้งานจริง เว้นแต่จำเป็นอย่างยิ่ง
ตัวอย่างในโลกแห่งความเป็นจริง: Zero Trust และ AI ในระบบธนาคาร พลังงาน อุตสาหกรรม และอาหาร
ทฤษฎีนั้นดี แต่สิ่งที่ Zero Trust พิสูจน์คุณค่าของมันได้อย่างแท้จริงคือในภาคส่วนที่สำคัญซึ่งความผิดพลาดเพียงครั้งเดียวอาจทำให้โรงงานปิดตัวลง บริการทางการเงินล่ม หรือทำให้ผู้ใช้หลายล้านคนไม่มีไฟฟ้าใช้
ในภาคการธนาคาร ความกังวลหลักๆ เกี่ยวข้องกับการฉ้อโกง การขโมยข้อมูลส่วนบุคคล และการรั่วไหลของข้อมูลสถาบันการเงินกำลังเร่งสร้างศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) ที่มีความสามารถในการขยายขนาดสูง ซึ่งผสานรวมข้อมูลการวัดระยะไกลจำนวนมหาศาล การวิเคราะห์ด้วย AI และระบบอัตโนมัติ เป้าหมายคือการคาดการณ์รูปแบบการฉ้อโกง บล็อกกิจกรรมที่น่าสงสัยแบบเรียลไทม์ และเปลี่ยนจากรูปแบบการตอบสนองอย่างเดียวไปสู่รูปแบบการป้องกันล่วงหน้า ความสามารถในการกู้คืนและรักษาความปลอดภัยบัญชีที่ถูกบุกรุกเป็นกุญแจสำคัญในการลดผลกระทบจากการโจมตีเหล่านี้
ในภาคพลังงาน ผู้เล่นรายใหญ่ เช่น บริษัทไฟฟ้าขนาดใหญ่ ต้องเผชิญกับความเสี่ยงมหาศาล: มิเตอร์อัจฉริยะหลายล้านเครื่อง สถานีจ่ายไฟย่อยหลายพันแห่ง และทีมงานภาคสนามที่เข้าถึงระบบส่วนกลางยิ่งไปกว่านั้น มักมีการแบ่งแยกอย่างเข้มงวดระหว่างสภาพแวดล้อมด้านไอทีและโอที ซึ่งมักถูกมองว่าไม่น่าเชื่อถือต่อกัน การเปลี่ยนไปใช้ Zero Trust ในบริบทนี้หมายถึงการบรรลุการมองเห็นที่เป็นหนึ่งเดียวและการแยกแยะภายในศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) ว่าอะไรคือการโจมตี จากตัวอย่างเช่น การอัปเดตอุปกรณ์จำนวนมากตามกำหนดเวลา
ในอุตสาหกรรมการผลิต ซึ่งความต่อเนื่องในการผลิตเป็นสิ่งสำคัญยิ่ง Zero Trust จึงเป็นความจริงที่จับต้องได้: หาก PLC หรือหุ่นยนต์หยุดทำงาน ผลกระทบจะเกิดขึ้นทันทีผู้ผลิตที่มีผลิตภัณฑ์ใช้งานได้นานหลายทศวรรษต้องทำงานร่วมกับเทคโนโลยี OT แบบดั้งเดิม โปรโตคอลที่ไม่ปลอดภัย และการเชื่อมต่อคลาวด์ที่เพิ่มขึ้นเรื่อยๆ หนึ่งในความท้าทายที่สำคัญคือการรวมการมองเห็นและการควบคุมเหนือโซลูชัน IT และ OT ที่ผสมผสานกันนี้ เพื่อให้ได้หน้าจอเดียวที่แสดงทุกอย่างตั้งแต่เครือข่ายเครื่องจักรไปจนถึงคลาวด์ของลูกค้า
ในบริษัทผลิตอาหารที่มีโรงงานอัตโนมัติ ความกังวลคือการเข้าถึงอุปกรณ์อุตสาหกรรมจากระยะไกลโดยไม่ได้รับอนุญาตอาจส่งผลกระทบโดยตรงต่อการผลิตหลักการนั้นชัดเจน: ห้ามซัพพลายเออร์รายใดเข้าถึง PLC หรือหุ่นยนต์โดยปราศจากเซสชันที่ควบคุม ตรวจสอบ และเพิกถอนได้แบบเรียลไทม์อย่างเข้มงวด พร้อมทั้งบันทึกกิจกรรมและกำหนดวันหมดอายุของสิทธิ์อนุญาต
ห่วงโซ่อุปทานดิจิทัล LLM และความเสี่ยงในการละเมิดข้อมูล
นอกเหนือจากโครงสร้างพื้นฐานภายในแล้ว องค์กรหลายแห่งกำลังค้นพบว่าจุดอ่อนหลักของพวกเขานั้นอยู่ที่ห่วงโซ่อุปทานดิจิทัลพวกเขาทำงานร่วมกับธนาคาร พันธมิตรด้านเทคโนโลยี ผู้บูรณาการ บริษัทฟินเทค ผู้ให้บริการคลาวด์ และอื่นๆ อีกมากมาย ซึ่งทั้งหมดเชื่อมต่อกับระบบของบริษัทไม่ทางใดก็ทางหนึ่ง
แต่ละลิงก์นำมาซึ่งจุดเข้าโจมตีที่เป็นไปได้: บุคคลที่สามที่มีแนวปฏิบัติด้านความปลอดภัยที่ไม่ดีอาจกลายเป็นช่องโหว่สำหรับการโจมตีที่ใหญ่กว่าดังนั้นจึงจำเป็นต้องมีการประเมินการเข้าถึง B2B อย่างละเอียดถี่ถ้วน การจำกัดสิทธิ์ การแบ่งส่วนสภาพแวดล้อม และการตรวจสอบการเชื่อมต่อผ่าน API
นอกจากนี้ ยังมีความกังวลเพิ่มมากขึ้นเกี่ยวกับการใช้ LLM ภายนอก นั่นคือความเสี่ยงที่ข้อมูลภายในอาจถูก "ป้อน" เข้าสู่โมเดลแบบสาธารณะ-ส่วนตัวโดยปราศจากการควบคุมหรือการตรวจสอบย้อนกลับเอกสารเชิงกลยุทธ์ ข้อมูลลูกค้า หรือรหัสที่เป็นกรรมสิทธิ์อาจรั่วไหลโดยไม่ได้ตั้งใจเมื่อถูกนำไปใช้เป็นบริบทในเครื่องมือ AIโดยไม่มีมาตรการป้องกันที่เหมาะสม
การนำหลักการ Zero Trust มาใช้กับ AI ในที่นี้หมายถึงการสร้างระบบควบคุม DLP (Data Loss Prevention) ที่แข็งแกร่งการควบคุมว่าอะไรสามารถส่งไปยังโมเดลใดได้บ้าง การกำหนดให้ข้อมูลต้องจัดเก็บไว้ในพื้นที่ของตนเอง และหากเป็นไปได้ ควรเลือกใช้การใช้งานแบบส่วนตัวหรือ "walled gardens" ซึ่งองค์กรจะมีอิสระในการควบคุมอย่างแท้จริงว่าอะไรควรได้รับการฝึกฝนและอะไรไม่ควรได้รับการฝึกฝน
การนำ Zero Trust มาใช้กับ AI: ขั้นตอนปฏิบัติและความท้าทาย
การนำกลยุทธ์ Zero Trust มาใช้ไม่ใช่แค่การติดตั้งเครื่องมือสองสามอย่าง แต่เป็นกระบวนการเชิงกลยุทธ์ เทคนิค และวัฒนธรรมอย่างไรก็ตาม เราสามารถกำหนดขั้นตอนปฏิบัติบางอย่างเพื่อเริ่มต้นได้อย่างดี
ขั้นตอนแรกคือการมองเห็นภาพรวม: การจัดทำบัญชีรายการสินทรัพย์ ข้อมูล ตัวตน และกระแสการทำงานจำเป็นอย่างยิ่งที่จะต้องรู้ว่ามีระบบอะไรบ้าง ระบบเหล่านั้นจัดการข้อมูลสำคัญอะไร ใคร (หรือเอเจนต์ AI ใด) เข้าถึงระบบเหล่านั้น และเข้าถึงจากที่ใด เครื่องมือค้นหาและจำแนกประเภทข้อมูลจะช่วยระบุ "ข้อมูลสำคัญที่สุด" ในระบบคลาวด์สาธารณะ SaaS และสภาพแวดล้อมภายในองค์กร
ขั้นตอนต่อไปคือการประเมินความเสี่ยงและการกำหนดนโยบาย: การจำแนกกระบวนการทางธุรกิจตามผลกระทบ การกำหนดว่าใครสามารถเข้าถึงอะไรได้บ้างและภายใต้เงื่อนไขใดซึ่งรวมถึงนโยบายการเข้าถึงแบบละเอียด การแบ่งส่วนเครือข่าย การกำหนด "โซน" OT/IT การปกป้อง API และกฎที่ชัดเจนเกี่ยวกับการใช้บริการ AI
โดยทั่วไปแล้ว การนำไปใช้งานจะแบ่งเป็นหลายขั้นตอนเริ่มต้นด้วยการยืนยันตัวตน (MFA ที่ป้องกันฟิชชิ่ง, Single Sign-On, การจัดการสิทธิ์ที่ทันสมัย) ตามด้วย ZTNA/SASE สำหรับการเข้าถึง และในภายหลังคือการแบ่งส่วนย่อยและการปกป้องข้อมูลเชิงลึกในแต่ละขั้นตอนจะมีการตรวจสอบอย่างต่อเนื่องเพื่อปรับนโยบายและป้องกันไม่ให้มาตรการที่เข้มงวดเกินไปส่งผลกระทบต่อการดำเนินงานของธุรกิจ
ตลอดเส้นทางนี้ อุปสรรคที่คุ้นเคยจะปรากฏขึ้น ได้แก่การต่อต้านการเปลี่ยนแปลง ความซับซ้อนทางเทคนิค ระบบเดิมที่ยากต่อการปรับตัว และเครื่องมือที่กระจัดกระจายการฝึกอบรม การจัดการการเปลี่ยนแปลง และการรวมระบบบนแพลตฟอร์มแบบบูรณาการ (SSE, SASE, ชุดซอฟต์แวร์ตรวจสอบ) เป็นกลไกสำคัญที่จะช่วยหลีกเลี่ยงการตกเป็นเหยื่อของความสำเร็จ
AI การยืนยันตัวตนอัจฉริยะ และบริการที่จัดการ
ปัญญาประดิษฐ์ (AI) กำลังเปลี่ยนแปลงรูปแบบการตรวจสอบสิทธิ์เช่นกัน แทนที่จะพึ่งพารหัสผ่านหรือปัจจัยคงที่เพียงอย่างเดียวระบบสมัยใหม่ใช้การตรวจสอบสิทธิ์แบบปรับเปลี่ยนได้ตามความเสี่ยงโดยจะวิเคราะห์ตำแหน่งที่ตั้ง อุปกรณ์ รูปแบบการใช้งาน ความเร็วในการพิมพ์ และแม้กระทั่งพฤติกรรมของเมาส์ เพื่อพิจารณาว่าคำขอถูกต้องหรือน่าสงสัย
ระบบการตรวจสอบสิทธิ์ด้วย AI ประเภทนี้เหมาะอย่างยิ่งกับแนวคิด Zero Trust: การเข้าสู่ระบบแต่ละครั้งจะได้รับการประเมินแบบไดนามิก โดยอาจต้องใช้ปัจจัยเพิ่มเติม จำกัดสิทธิ์ หรือบล็อกการเข้าถึงโดยสิ้นเชิงเมื่อมีความเสี่ยงสูง กระบวนการทั้งหมดนี้เกิดขึ้นโดยที่ผู้ใช้ที่ถูกต้องแทบจะไม่รับรู้ถึงสิ่งใดๆ เลย และผู้ใช้จะพบกับความยุ่งยากน้อยลงเมื่อใช้งานตามปกติ
อีกด้านหนึ่งที่ AI โดดเด่นคือการตอบสนองอัตโนมัติ: หากอุปกรณ์เริ่มขโมยข้อมูล ตัวแทนที่เป็นอันตรายเคลื่อนย้ายไปยังที่อื่น หรือผู้ใช้ดาวน์โหลดข้อมูลปริมาณมากผิดปกติเครื่องมือตรวจจับสามารถแยกอุปกรณ์ปลายทาง เพิกถอนโทเค็น ปิดเซสชัน และเริ่มการตรวจสอบได้เกือบจะในทันที
สำหรับองค์กรหลายแห่ง โดยเฉพาะองค์กรขนาดกลาง การสร้างระบบรักษาความปลอดภัยระดับนี้ภายในองค์กรเองนั้นเป็นเรื่องยาก นี่คือจุดที่บริการจัดการด้านความปลอดภัยทางไซเบอร์เข้ามามีบทบาท โดยนำเสนอศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) ตลอด 24 ชั่วโมง การตรวจสอบขั้นสูง การจัดการการเข้าถึงด้วย AI และระบบรักษาความปลอดภัยอัตโนมัติโดยไม่ต้องให้บริษัทสร้างทุกอย่างขึ้นมาเองตั้งแต่เริ่มต้น
การเปลี่ยนแปลงทางวัฒนธรรม: “เจเนอเรชัน Zero Trust” และช่องว่างทางดิจิทัล
นอกเหนือจากเทคโนโลยีแล้ว Zero Trust ยังต้องการการเปลี่ยนแปลงทางวัฒนธรรมในวิธีการทำความเข้าใจเรื่องความไว้วางใจในสภาพแวดล้อมดิจิทัลมันไม่ได้หมายถึง "การไม่ไว้วางใจผู้คน" แต่หมายถึงการยอมรับว่าทุกระบบสามารถล้มเหลวได้ และวิธีที่ดีที่สุดในการปกป้องผู้ใช้และธุรกิจคือการไม่คิดไปเองว่าสิ่งเลวร้ายจะเกิดขึ้น
ที่น่าสนใจคือ คนรุ่นใหม่ที่เติบโตมากับการใช้สื่อสังคมออนไลน์ เกมออนไลน์ และบริการดิจิทัลมาตั้งแต่เด็กนั้นคุ้นเคยกับสภาพแวดล้อมที่ต้องสร้างความไว้วางใจและมีกฎระเบียบที่เข้มงวดกลุ่มคนกลุ่มนี้เริ่มถูกเรียกว่า "คนรุ่นที่ปราศจากความไว้วางใจ" (Zero Trust Generation) ซึ่งอาจฟังดูขัดแย้งในตัวเอง
ในอีกด้านหนึ่งของช่องว่างทางดิจิทัล พนักงานอาวุโสบางคนอาจมองว่ามาตรการรักษาความปลอดภัยเป็นอุปสรรคที่ไม่จำเป็น หรือเป็นสัญญาณของการไม่ไว้วางใจส่วนบุคคลสิ่งสำคัญคือต้องอธิบายวัตถุประสงค์ของการควบคุมแต่ละอย่างให้ชัดเจน แสดงตัวอย่างเหตุการณ์จริง และเน้นย้ำว่าเป้าหมายคือการปกป้องทั้งองค์กรและพนักงาน
การตรวจสอบสิทธิ์แบบหลายปัจจัย การแบ่งส่วนการเข้าถึง หรือการตรวจสอบอย่างต่อเนื่องจะไม่ใช่ "เรื่องน่ารำคาญ" อีกต่อไป เมื่อเข้าใจว่าการคลิกเพียงครั้งเดียวบนอีเมลที่เป็นอันตรายสามารถกระตุ้นการโจมตีที่ซับซ้อนอย่างยิ่งซึ่งได้รับการสนับสนุนจาก AIซึ่งอาจส่งผลกระทบอย่างร้ายแรงต่อเศรษฐกิจ กฎหมาย และชื่อเสียง
เมื่อมองไปในระยะสั้นและระยะกลาง ทุกอย่างบ่งชี้ว่าZero Trust และปัญญาประดิษฐ์ (AI) จะยังคงผสานรวมกันต่อไป กลายเป็นสองด้านของเหรียญเดียวกัน : AI ในฐานะเครื่องมือสำหรับการสังเกต วิเคราะห์ และตอบสนองต่อสิ่งที่เกิดขึ้นแบบเรียลไทม์ และ Zero Trust ในฐานะกรอบการทำงานสำหรับการจำกัด ตรวจสอบ และควบคุมสิ่งที่คน เครื่องจักร และแบบจำลองสามารถทำได้ องค์กรที่สามารถสร้างสมดุลระหว่างความเป็นอิสระและการควบคุม ปกป้องข้อมูลโดยไม่ปิดกั้นนวัตกรรม จะเป็นองค์กรที่อยู่ในตำแหน่งที่ดีที่สุดในสภาพแวดล้อมดิจิทัลที่ความไว้วางใจไม่ได้มอบให้โดยง่ายอีกต่อไป แต่ต้องสร้างขึ้นมา