- Pinagsasama ng mga pangunahing banta ang advanced na malware, social engineering, at mga maling pagsasaayos na pinagsamantalahan ng mga patuloy na awtomatikong umaatake.
- Ang epekto ay mula sa pagkalugi sa ekonomiya at pagsasara ng pagpapatakbo hanggang sa mga legal na parusa, pinsala sa reputasyon, at pagnanakaw ng intelektwal na ari-arian.
- Ang epektibong pagtatanggol ay nangangailangan ng mga layer ng teknikal na proteksyon, mahusay na cyber hygiene, patuloy na pagsubaybay, at isang matatag na plano sa pagtugon sa insidente.
- Ang tuluy-tuloy na pagsasanay at ang pagsasama ng AI sa cybersecurity ay susi sa pagtulay sa talent gap at pag-asam ng mga bagong taktika sa pag-atake.
Ang cybersecurity ay naging pang-araw-araw na alalahanin para sa sinumang IT professional. Ang cloud security , remote work, mga corporate mobile device, at artificial intelligence ay lubhang nagpalawak sa saklaw ng pag-atake, at hindi nagsasayang ng oras ang mga cybercriminal: ino-automate nila ang mga pag-atake, pinipino ang mga pamamaraan ng social engineering, at sinasamantala ang anumang maling pag-configure o pangangasiwa ng tao upang makalusot sa mga organisasyon.
Para sa mga IT team, hindi na sapat ang simpleng pag-install ng antivirus software at isang matibay na firewall . Ang masusing pag-unawa sa mga pangunahing banta sa cybersecurity sa mga IT professional , ang kanilang tunay na epekto sa negosyo, at ang mga pinakamahusay na kasanayan para sa pagpapagaan ng mga ito ay susi sa pagpapanatili ng pagpapatuloy ng negosyo, pag-iwas sa mga legal na parusa, at pagprotekta sa mahahalagang data. Sa buong artikulong ito, makikita mo, nang detalyado at may praktikal na diskarte, kung aling mga panganib ang nangingibabaw sa kasalukuyang sitwasyon at kung ano ang maaari mong gawin upang maging mas mahirap ito para sa mga umaatake.
Ano ang itinuturing na banta sa cybersecurity ngayon
Kapag pinag-uusapan natin ang mga banta sa cybersecurity, tinutukoy natin ang anumang pangyayari, kahinaan, o malisyosong aktibidad na maaaring makaapekto sa pagiging kumpidensyal, integridad, o availability ng mga sistema at data. Kabilang dito ang lahat mula sa "klasikong" malware (mga virus, worm, Trojan, ransomware, spyware) hanggang sa mga hindi na-patch na kahinaan, mahinang kasanayan ng user, mga maling pag-configure sa cloud, at mga naka-target na pag-atake na inisponsor ng estado.
Sinasamantala ng mga bantang ito ang mga teknikal na kahinaan at pagkakamali ng tao : luma nang software, mahihinang password, labis na pahintulot, mga phishing email na nanlilinlang sa mga empleyado, hindi maayos na secured na cloud storage, seguridad ng third-party, atbp. Ang resulta ay maaaring mula sa minsanang paglabag sa data hanggang sa ganap na pagsasara ng kumpanya nang ilang araw.
Kasabay nito, ang pagsasama ng artificial intelligence at automation sa mga cyberattack ay nagbibigay-daan para sa sabay-sabay na mga kampanya laban sa libu-libong kumpanya, ang pagbuo ng mga lubos na nakakakumbinsing deepfake, at ang paglikha ng polymorphic malware na patuloy na nagbabago ng code nito upang maiwasan ang mga tradisyonal na tool sa pagtatanggol. Samakatuwid, ang hamon para sa mga IT professional ay dalawa: ang pagprotekta sa lalong kumplikadong mga imprastraktura at paggawa nito laban sa mas mabilis at mas sopistikadong mga umaatake.
Tunay na epekto ng mga banta sa cybersecurity sa mga organisasyon
Ang mga kahihinatnan ng isang insidente sa seguridad ay higit pa sa unang pagkabigla. Ang bawat paglabag ay maaaring magdulot ng sunod-sunod na epekto sa iba't ibang larangan: pinansyal, reputasyon, legal, at operasyonal. Ang pag-unawa sa dimensyong ito ay nakakatulong upang bigyang-katwiran ang mga pamumuhunan at unahin ang mga proyekto sa seguridad para sa pamamahala.
Sa usaping pinansyal, ang direkta at hindi direktang pagkalugi ay maaaring maging napakalaki . Bukod sa mga mapanlinlang na paglilipat, mga pantubos gamit ang ransomware, at pagnanakaw ng impormasyong pinansyal, may mga gastos na nauugnay sa downtime, overtime para sa response team, mga panlabas na serbisyong forensic, pag-abiso sa mga apektadong partido, at mga kampanya upang maibalik ang tiwala. Maraming pag-aaral ang naglalagay ng average na gastos ng isang paglabag sa seguridad sa sampu-sampung libong euro para sa mga SME at milyun-milyon para sa malalaking korporasyon.
Ang pinsala sa reputasyon ay pantay, kung hindi man mas malala pa: kapag nakita ng isang kliyente na nabunyag ang kanilang impormasyon, agad silang nawawalan ng tiwala . Ang pagkawala ng kredibilidad na ito ay isinasalin sa mga nakanselang kontrata, pagbaba ng benta, at mga kahirapan sa pagsasara ng mga kasunduan sa mga bagong kasosyo o pag-access sa ilang mga pampublikong tender. Ang pagpapanumbalik ng dating antas ng tiwala ay maaaring tumagal ng maraming taon, kung makakamit man ito.
Sa antas ng operasyon, ang isang pag-atake ay maaaring ganap na maparalisa ang mga kritikal na proseso : pagkaantala ng mga sistema ng pagsingil, pagsasara ng mga planta ng produksyon, pagkawala ng serbisyo ng mga online na serbisyo, pagkaantala ng mga supply chain… Alam ng sinumang IT professional na nakaranas ng malawakang pag-encrypt ng ransomware na ang presyur sa negosyo ay brutal kapag hindi ka makapagbenta, makagawa, o makapaglingkod sa mga customer.
Panghuli, hindi natin dapat kalimutan ang mga legal at regulasyong kahihinatnan . Ang mga regulasyon tulad ng GDPR sa Europa at iba pang mga batas na partikular sa sektor ay nangangailangan ng sapat na proteksyon ng personal na data at abiso ng mga paglabag sa loob ng mga partikular na takdang panahon. Ang isang pagkabigo ay maaaring humantong sa malalaking parusa sa pananalapi at litigasyon sa mga kliyente, supplier, o maging sa mga empleyado. Bukod pa rito, ang pagnanakaw ng intelektwal na ari-arian (mga blueprint, algorithm, formula, source code) ay maaaring magsayang ng mga taon ng pamumuhunan sa R&D at magbigay ng kalamangan sa kompetisyon sa mga karibal.
Mga pangunahing uri ng teknikal na banta sa mga propesyonal sa IT
Mula sa isang purong teknikal na pananaw, ang mga kumpanya ay nahaharap sa malawak na hanay ng mga panganib na nakakaapekto sa imprastraktura, mga aplikasyon, at mga gumagamit. Ang pag-unawa sa mga pinakakaraniwang pamilya ng pag-atake ang unang hakbang sa pagtukoy ng mga naaangkop na kontrol sa seguridad at arkitektura.
Malware sa lahat ng variant nito
Ang malware ay nananatiling paboritong sandata ng mga umaatake. Sa ilalim ng pangkalahatang terminong ito, makikita natin ang malisyosong software na idinisenyo upang pasukin, sirain, o kontrolin ang mga sistema nang hindi nalalaman ng gumagamit o administrator. Kabilang sa mga pinakakaraniwang anyo nito ang:
- Ransomware: Ine-encrypt nito ang mga file at system gamit ang mga key na kontrolado lamang ng attacker, at humihingi ng bayad (karaniwan ay sa cryptocurrency) para maibalik ang access. Pinagsasama ng mga pinaka-advanced na grupo ang pag-encrypt sa pagnanakaw ng data, na nagbabantang i-publish ang impormasyon kung hindi ginawa ang pagbabayad, kahit na may mga backup.
- Mga Trojan Horse: Ipinakikita nila ang kanilang mga sarili bilang mga lehitimong programa (libreng software, dapat na mga basag, "himala" na mga utility) ngunit, kapag naisakatuparan, nag-deploy sila ng nakatagong malisyosong functionality na maaaring mula sa pagbubukas ng mga backdoor hanggang sa pag-download ng higit pang malware.
- RAT (Remote Access Trojan): Mga Trojan na partikular na idinisenyo upang bigyan ang umaatake ng kumpletong remote control ng makina. Pinapayagan nila ang pag-espiya at pagkuha ng sensitibong impormasyon., mag-install ng mga bagong bahagi o mag-pivot sa ibang mga panloob na system.
- Spyware: code na idinisenyo upang i-record ang aktibidad ng user, kumuha ng mga kredensyal, mga detalye ng bangko, mga gawi sa pagba-browse, o mahalagang impormasyon ng negosyo, na pagkatapos ay ipapadala sa mga server na kinokontrol ng umaatake.
- Cryptojacking: Malware na nag-hijack sa computing power ng mga server, workstation, o kahit na IoT device para magmina ng mga cryptocurrencies nang hindi nalalaman ng may-ari, nagpapababa ng performance at pagtaas ng mga gastos sa enerhiya.
Nabibigo ang teknolohiya, ngunit gayundin ang mga tao. Sinasamantala ng social engineering ang mga kahinaan at gawi sa sikolohikal ng mga gumagamit upang hikayatin silang gawin ang eksaktong kailangan ng umaatake: mag-click sa isang link, huwag paganahin ang proteksyon, mag-abot ng mga kredensyal, o magbigay ng sensitibong data.
Sa mga taktikang ito, ang phishing ang nananatiling pinakakilala . Ang mga email ay ipinapadala na ginagaya ang mga komunikasyon mula sa mga bangko, supplier, ahensya ng gobyerno, o maging ang kumpanya mismo, upang akitin ang mga gumagamit sa mga pekeng website o pilitin silang mag-download ng mga malisyosong attachment. Sa pinaka-targeted na anyo nito, ang spear phishing ay nakatuon sa mga partikular na profile (pinansya, mga ehekutibo, mga administrador ng IT) gamit ang pampubliko o panloob na data upang magbigay ng kredibilidad sa panlilinlang.
Ang parehong konsepto ay naaangkop sa ibang mga channel: smishing kapag dumating ang pang-akit sa pamamagitan ng SMS sa mobile phone, sinasamantala ang katotohanan na sa mga mensaheng ito ay mas mahirap i-verify ang URL; at vishing kapag ang pag-atake ay isinasagawa sa pamamagitan ng telepono, nagpapanggap na isang teknikal na suporta, bangko o isang supplier na nangangailangan ng "nagpapatotoo" na impormasyon.
Kasabay ng pag-usbong ng generative artificial intelligence, ang mga voice at video deepfake ay lalong sumikat , na kayang magpanggap na mga ehekutibo o pinuno ng departamento upang mag-utos ng mga agarang paglilipat o magbahagi ng kumpidensyal na impormasyon. Binabawasan ng mga tool na ito ang mga gastos at pinapadali ang mga kampanyang dati ay nangangailangan ng mas maraming manu-manong pagsisikap.
Mga pag-atake sa mga web application at API
Para sa maraming kumpanya, ang mga web application at API ang pinakalantad na bahagi ng kanilang mga pag-atake . Ang isang depekto sa pamamahala ng input data, mga kontrol sa pag-access, o pagpapatunay ng parameter ay maaaring magbukas ng pinto sa mga lubhang mapaminsalang pag-atake.
- SQL Injection (SQLi): Pagmamanipula ng mga query sa database sa pamamagitan ng pag-inject ng malisyosong code sa mga input field. Kung hindi maayos na nililinis ng application ang data na ito, maaaring basahin, baguhin, o tanggalin ng umaatake ang impormasyon, at kontrolin pa ang database server.
- Remote Code Execution (RCE): Mga kahinaan na nagpapahintulot sa isang umaatake na magsagawa ng mga utos sa server kung saan tumatakbo ang application, kadalasan sa pamamagitan ng pagsasamantala sa mga buffer overflow o iba pang mga lohikal na error. Ang ganitong uri ng kabiguan ay karaniwang kritikal dahil isinasalin ito sa halos kabuuang kontrol ng apektadong sistema.
- XSS (Cross-Site Scripting): Pag-iniksyon ng mga nakakahamak na script sa mga pahina na ipapakita sa ibang mga user. Ang mga script na ito ay maaaring magnakaw ng cookies ng session, magbago ng nilalaman ng browser, o mag-redirect sa mga mapanlinlang na pahina nang hindi nalalaman ng user.
Mga pag-atake sa kadena ng suplay
Parami nang parami ang mga pag-atake na hindi tinatarget ang mismong kumpanya, kundi ang mga kasosyo nito. Sinasamantala ng mga pag-atake sa supply chain ang mga ugnayan ng tiwala sa mga software provider, integrator, cloud service provider, o mga consulting firm.
Isang klasikong senaryo ang kinasasangkutan ng isang service provider na may malayuang access sa mga internal system: kung ang isang attacker ay makompromiso ang kanilang network, magagamit nila ang mga lehitimong kredensyal na iyon upang makakuha ng access sa organisasyon ng kliyente nang may kaunting hinala. Ang isa pang paraan ay ang manipulasyon ng third-party software o mga update: paglalagay ng malisyosong code sa mga update package na ini-install ng kliyente, habang lubos na nagtitiwala sa kanilang pinagmulan.
Bukod pa rito, halos lahat ng modernong aplikasyon ay nagsasama ng mga open-source library o mga third-party module . Isang seryosong kahinaan tulad ng kahinaan ng Log4j ang nagpakita ng lawak kung saan ang isang tila "maliit" na piraso ay maaaring magdulot ng napakalaking panganib sa pandaigdigang saklaw kapag malawakang ipinamamahagi. Para sa mga IT team, ang pag-iimbentaryo at pamamahala ng panganib ng mga panlabas na bahagi ay hindi na maiiwasan ngayon.
Pag-atake ng Denial of Service (DoS at DDoS).
Nilalayon ng mga pag-atake sa availability na alisin ang mga serbisyo at aplikasyon sa network, na pumipigil sa mga lehitimong gumagamit na ma-access ang mga ito. Sa kanilang distributed denial-of-service (DDoS) na anyo, libu-libong nakompromisong device ang bumubuga sa mga sistema ng biktima ng trapiko, saturating bandwidth, CPU, o mga mapagkukunan ng aplikasyon.
Ang ilang grupo ay gumagamit ng mga denial-of-service (DoS) na pag-atake bilang isang kasangkapan sa pangingikil , pagbabanta ng malawakang pag-atake kung hindi mababayaran ang isang ransom, o pagsasama-sama ng mga ito sa mga kampanya ng ransomware upang mapataas ang presyon. Sa ibang mga kaso, ang mga pag-atake ng DoS ay isinasagawa sa pamamagitan ng pagsasamantala sa mga partikular na kahinaan na nagdudulot ng mga pag-crash ng system o labis na pagkonsumo ng mapagkukunan kapag natanggap ang mga maling input.
Mga pag-atake ng Man-in-the-Middle (MitM at MitB)
Sa mga pag-atakeng Man-in-the-Middle, ang layunin ay maharang at, kung maaari, baguhin ang trapiko sa pagitan ng dalawang partido na naniniwalang direkta at ligtas silang nakikipag-ugnayan. Kung ang mga komunikasyon ay hindi maayos na naka-encrypt, maaaring basahin ng attacker ang mga kredensyal, datos ng pagbabangko, o impormasyon ng negosyo sa simpleng teksto.
Isang partikular na mapanganib na variant ang Man-in-the-Browser (MitB) , kung saan kinokompromiso ng attacker ang browser ng user gamit ang mga malisyosong plugin o malware at minamanipula ang data bago ito ipakita o ipadala sa server. Pinapayagan sila nitong baguhin ang mga halaga ng paglilipat, baguhin ang mga form, o makuha ang lahat ng ipinasok nang hindi nagdudulot ng anumang nakikitang hinala.
Mga advanced na pagbabanta at pangunahing uso para sa mga propesyonal sa IT
Bukod sa klasikong "likod na katalogo" ng mga pag-atake, ang kasalukuyang kalagayan ay nagpapakita ng napakalinaw na mga kalakaran na hindi maaaring balewalain ng mga IT team : mas malaking epekto ng AI sa cybercrime, mga panganib ng DNS, mga error sa configuration ng cloud, mga banta ng insider, at mga operasyong inisponsor ng estado.
Mga pagbabanta batay sa artificial intelligence
Ang artificial intelligence ay hindi lamang para sa mga tagapagtanggol. Parami nang parami ang mga cybercriminal na umaasa sa AI at machine learning upang palakihin, pinuhin, at i-personalize ang kanilang mga pag-atake. Ilang halimbawa:
- Pangmaramihang henerasyon ng mga email at mensahe ng phishing na may natural at walang error na mga teksto, inangkop sa wika at konteksto ng biktima.
- Automation ng paghahanap at pagsasamantala ng mga kahinaan sa mga nakalantad na system, na inuuna ang mga target na may mas mataas na posibilidad ng tagumpay.
- Ang pagbuo ng malware na may kakayahang matuto mula sa kapaligiran at baguhin ang gawi nito upang maiwasan ang mga pagtuklas batay sa mga lagda at static na pattern.
- Paglikha ng mga voice at video deepfakes upang palakasin ang mga social engineering campaign na nagta-target ng mga profile na may mataas na halaga.
Kasabay nito, nagsisimula nang estratehikong isama ng mga kumpanya ang GenAI sa kanilang mga depensa upang mapabilis ang mga imbestigasyon, mapabuti ang pagtuklas ng mga anomalya, at mapunan ang kakulangan sa talento sa cybersecurity, na kinikilala ng maraming lider bilang isa sa mga pinakamalaking hamon ngayon.
Mga DNS tunnel at pang-aabuso sa sistema ng domain name
Ang DNS ay isang pangunahing bahagi ng internet at, dahil doon, isang mainam na channel para sa pagtatago ng malisyosong trapiko . Ang DNS tunneling ay kinabibilangan ng pag-encapsulate ng data sa loob ng tila normal na mga query at tugon ng DNS, kaya nilalampasan ang maraming perimeter control na mababaw lamang ang pag-scan sa trapikong ito.
Ang pamamaraang ito ay nagbibigay-daan sa pagkuha ng sensitibong impormasyon nang paunti-unti o mga channel ng command and control na pinapanatili gamit ang naka-embed na malware nang hindi nagdudulot ng hinala. Ang pagtukoy sa ganitong uri ng aktibidad ay nangangailangan ng pagsubaybay para sa mga maanomalyang pattern sa mga query, laki, hindi pangkaraniwang mga domain, o kakaibang istatistikal na pag-uugali sa trapiko ng DNS.
Mga error sa configuration at mahinang cyber hygiene
Maraming insidente ang nagmumula sa mga maling configuration at mga hindi ligtas na gawi . Mga karaniwang halimbawa:
- Masyadong pinahihintulutan ang mga firewall o cloud security group, na may mga port na bukas sa mundo na hindi dapat.
- Ang mga tindahan ng data sa mga serbisyo ng cloud ay na-configure bilang "pampubliko" nang hindi sinasadya, na naglalantad ng sensitibong impormasyon nang walang anumang pagpapatotoo.
- Paggamit ng mga default na kredensyal o mahina at muling ginamit na mga password sa maraming serbisyo.
- Ang pagkabigong maglapat ng mga patch sa seguridad at mga update sa firmware, na nag-iiwan sa mga kilalang kahinaan na bukas sa loob ng maraming buwan.
- Kakulangan ng maaasahan, napapanahon, at nasubok na mga backup, na pumipigil sa mabilis na pagbawi mula sa pag-atake ng ransomware.
Ang lahat ng ito ay napapabilang sa tinatawag nating mahinang cyber hygiene : ang hindi pagsunod sa mga pangunahing pinakamahusay na kasanayan ay sumisira sa anumang iba pang pagsisikap sa seguridad. Ang pag-automate ng mga configuration audit, paglalapat ng mga prinsipyo ng least privilege, at pagsasanay sa mga user ay mahahalagang gawain para sa pagsasara ng mga halatang kahinaang ito.
Panloob na banta at pagkakamali ng tao
Ang mga indibidwal na may lehitimong access sa mga sistema at data ay kadalasang nagdudulot ng hindi gaanong nababayarang panganib. Ang mga banta mula sa loob ay maaaring malisyoso o hindi sinasadya.
- Mga hindi nasisiyahang empleyado na nagnanakaw ng impormasyon para ibenta ito, i-leak ito, o dalhin ito sa kumpetisyon.
- Ang mga kontratista o kasosyo na may higit na mga pribilehiyo kaysa sa kinakailangan na nagpasyang abusuhin sila.
- Mga miyembro ng koponan na, nang walang malisyosong layunin, nagbabahagi ng data sa pamamagitan ng mga hindi secure na channel, nagpapadala ng mga email sa mga maling tatanggap, o nag-a-upload ng mga sensitibong file sa mga personal na serbisyo sa cloud.
Ang pagpapagaan sa panganib na ito ay nangangailangan ng detalyadong mga kontrol sa pag-access, regular na pagsusuri ng mga pahintulot , pagsubaybay sa kahina-hinalang aktibidad (UEBA, DLP), at isang matibay na kultura ng seguridad sa loob ng organisasyon. Kapag may umalis sa kumpanya, ang agarang pagbawi ng mga kredensyal at pag-access ay dapat na isang awtomatiko at hindi maaaring pag-usapan na proseso.
Mga pag-atake na itinataguyod ng estado at mga pasulong na operasyon
Sa kabilang dulo ng ispektrum, makikita natin ang mga operasyong isinasagawa o sinusuportahan ng mga bansang-estado. Ang mga pag-atakeng ito ay karaniwang may motibasyon sa politika, militar, o ekonomiya at tinatarget ang mga kritikal na imprastraktura, mga pampublikong administrasyon, mga estratehikong kumpanya (enerhiya, pangangalagang pangkalusugan, pananalapi), at mga pangunahing tagapagbigay ng teknolohiya.
Mataas ang kanilang antas ng pagiging sopistikado: pagsasamantala sa mga kahinaan sa zero-day , mga kumplikadong kadena ng impeksyon, mga buwan ng tahimik na pagsubaybay bago kumilos, mga pasadyang kagamitan, at malawakang koordinadong mga kampanya. Bagama't maraming SME ang hindi direktang target, maaari silang maapektuhan bilang mga mahihinang kawing sa supply chain ng mga kilalang organisasyon.
Mga diskarte sa pag-iwas at pagtatanggol para sa mga IT team
Dahil sa ganitong masalimuot na senaryo, ang tanging makatwirang paraan ay ang paggamit ng isang maagap, komprehensibo, at patong-patong na pamamaraan . Walang tiyak na solusyon, ngunit mayroong isang hanay ng mga kasanayan at teknolohiya na, kapag pinagsama, ay lubhang nagpapataas ng gastos sa pag-atake para sa kalaban.
Pamamahala ng Patch at Update
Ang unang linya ng depensa ay kinabibilangan ng pagpapanatiling napapanahon ng mga sistema, aplikasyon, at device . Ang pagtatatag ng mga regular na window ng pag-update, paggamit ng mga tool sa imbentaryo at awtomatikong pag-patch, at pagbibigay-priyoridad sa mga kritikal na kahinaan ay nakakabawas sa kilalang ibabaw ng pag-atake.
Hindi lang ito tungkol sa mga operating system: ang firmware para sa mga router, switch, firewall, endpoint, hypervisor, third-party application , at mga open-source na component ay kailangang i-update. Ang pagbalewala rito ay parang pagbibigay sa mga attacker ng isang katalogo ng mga dokumentadong exploit.
Matatag na pagpapatunay at kontrol sa pag-access
Ang pagbabawas ng epekto ng mga ninakaw na kredensyal ay nangangailangan ng pagpapatupad ng multi-factor authentication (MFA) hangga't maaari, kasama ang matibay na mga patakaran sa password at regular na pagpapalit ng password. Sa mga kumplikadong kapaligiran ng korporasyon, ang pag-aampon ng mga modelo ng Zero Trust ay nakakatulong na matiyak na walang device o user ang pinagkakatiwalaan bilang default, kahit na sila ay "nasa loob" ng network.
Ang paglalapat ng prinsipyo ng least privilege (pagbibigay lamang ng mga pahintulot na mahigpit na kinakailangan para sa bawat tungkulin) ay lubos na naglilimita sa magagawa ng isang umaatake kahit na ma-access nila ang account ng isang lehitimong user.
Patuloy na edukasyon at kultura ng kaligtasan
Gaya ng ipinapakita ng lahat ng ulat, ang salik ng tao ay nananatiling isa sa pinakamahinang kawing. Samakatuwid, ang pagsasanay sa cybersecurity ay hindi maaaring maging isang minsanang kurso na kinukuha nang isang beses at pagkatapos ay nakakalimutan. Dapat itong maging isang patuloy na programa, na ina-update at iniangkop sa iba't ibang tungkulin sa loob ng kumpanya.
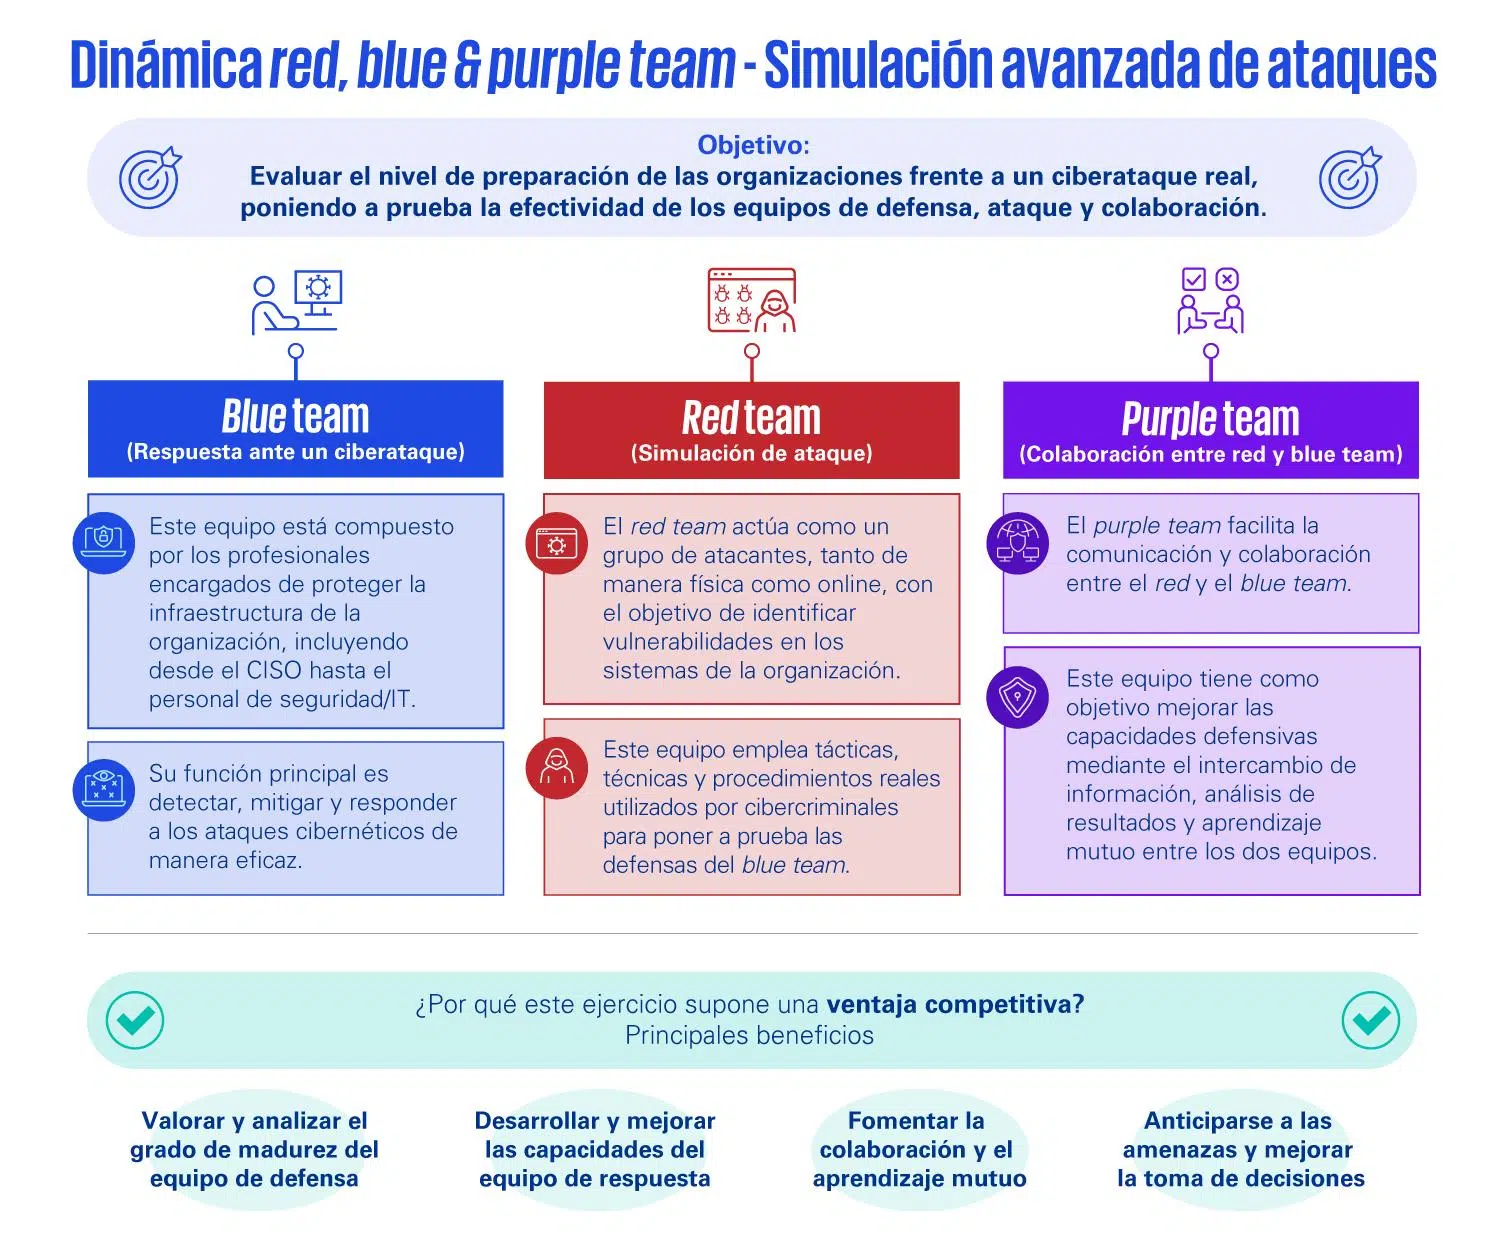
Dapat saklawin ng nilalaman ang lahat mula sa pangunahing kamalayan (pagkilala sa phishing, pagprotekta sa mga device, ligtas na pag-uugali sa social media at mga serbisyo sa cloud) hanggang sa mga regulasyon, pinakamahuhusay na kasanayan na partikular sa lugar, at advanced na espesyalisasyon para sa mga teknikal na profile. Ang isang learning-by-doing na diskarte, na may makatotohanang mga simulation ng pag-atake, mga hands-on lab, at mga live na sesyon kasama ang mga eksperto, ay karaniwang ang pinakaepektibong paraan upang mapatibay ang kaalaman.
Network, endpoint, at proteksyon ng data
Sa teknolohikal na aspeto, mahalagang pagsamahin ang iba't ibang kontrol: mga next-generation firewall, mga intrusion detection and prevention system (IDS/IPS) , content filtering, network segmentation, mga advanced endpoint solution (EDR/XDR), pag-encrypt ng data habang inililipat at habang hindi iniimbak, at mga DLP tool upang maiwasan ang hindi awtorisadong exfiltration.
Ang mga backup ay gumaganap ng isang kritikal na papel: ang madalas na mga backup, na lohikal na nakadiskonekta mula sa pangunahing network at paminsan-minsang sinusuri upang matiyak na gumagana ang restoration, ay gumagawa ng malaking pagkakaiba sa isang insidente ng ransomware o malawakang pagbura ng data.
Mga plano sa pagtugon sa insidente at katalinuhan sa pagbabanta
Walang kapaligiran ang 100% ligtas, kaya mahalagang ipagpalagay na, sa malao't madali, ay magkakaroon ng mga insidente. Ang pagkakaroon ng isang mahusay na natukoy na plano sa pagtugon sa insidente , na sinubukan sa pamamagitan ng mga pagsasanay at alam ng lahat ng kasangkot, ay lubos na nakakabawas ng kaguluhan pagdating ng sandali ng katotohanan.
Bukod pa rito, ang pag-asa sa real-time threat intelligence , mula man sa aming sariling mga mapagkukunan o mula sa mga espesyal na provider, ay nagbibigay-daan sa amin na isaayos ang mga panuntunan sa pagtukoy, harangan ang mga kilalang malisyosong imprastraktura, at asahan ang mga bagong kampanya bago pa man direktang makaapekto ang mga ito sa organisasyon.
Sa kontekstong ito, ang mga susunod na henerasyon ng mga solusyon sa cybersecurity na may kakayahang matukoy ang mga hindi pangkaraniwang pag-uugali, i-automate ang mga tugon (paghihiwalay ng mga device, pagpatay sa mga malisyosong proseso, pagbaligtad ng mga pagbabago) at pag-uugnay ng mga kaganapan sa mga endpoint, network, at cloud ay mahusay na kakampi para sa mga security team na, sa maraming pagkakataon, ay labis na nabibigatan.
Para sa mga IT professional, ang hamon ay hindi na lamang pag-aayos at pag-apula ng mga problema, kundi pamumuno sa isang magkakaugnay na estratehiya sa seguridad na nagsasama ng teknolohiya, mga proseso, at mga tao. Patuloy na magbabago ang mga banta, patuloy na gaganap ang AI sa magkabilang panig, at ang agwat sa talento sa cybersecurity ay hindi magsasara sa isang iglap. Kaya nga ang mga organisasyong maagang namumuhunan sa isang matatag na kultura ng seguridad, matalinong automation, at patuloy na pagsasanay ay nasa pinakamahusay na posisyon upang mapaglabanan ang hindi maiiwasang mga dagok na tiyak na darating.