- Pinapayagan ka ng Docker Swarm na lumikha ng mga kumpol ng mga node upang i-orkestra ang mga containerized na serbisyo na may mataas na availability at integrated load balancing.
- Ang mga konsepto ng node, manager, worker, service, task, at overlay networks ang batayan para maunawaan kung paano pinamamahalaan at ipinamamahagi ng Swarm ang mga container.
- Ang mga utos tulad ng docker swarm init, docker service create, o docker service scale ay ginagawang madali ang pag-deploy, pag-scale, at pag-update ng mga aplikasyon.
- Ang Swarm ay akmang-akma sa maliliit at katamtamang laki ng mga proyekto, na isinasama sa mga serbisyo ng cloud, mga kasanayan sa DevOps, AI at business intelligence.
Ang pamamahala ng dose-dosenang o daan-daang container na nakakalat sa maraming makina ay maaaring maging isang tunay na sakit ng ulo kung aasa ka lang sa mga simpleng Docker. Kapag sinimulan mo nang pag-usapan ang tungkol sa mataas na availability, awtomatikong pag-scale, o mga downtime-free na deployment, kailangan mo ng higit pa sa mga indibidwal na container: kailangan mo ng orchestration ng container . At diyan pumapasok ang Docker Swarm, ang katutubong solusyon ng Docker para sa pag-coordinate ng mga container sa isang cluster.
Kung galing ka sa paggamit ng Docker Compose sa iisang makina at sa tingin mo ay hindi ito sapat para sa mga totoong kapaligiran, ang Swarm ang susunod na lohikal na hakbang. Pinapayagan ka nitong mag-set up ng isang kumpol ng mga node, ipamahagi ang mga serbisyo sa kanila, i-load ang balanse, palitan ang mga nag-crash na container, at sa huli ay baguhin ang maraming server sa isang solong, magkakaugnay, at handa nang gamiting platform, nang hindi kinakailangang direktang lumipat sa Kubernetes kung sa tingin mo ay masyadong mahirap o kumplikado ito.
Ano ang Docker Swarm at bakit ito mahalaga sa orkestrasyon ng lalagyan?
Ang Docker Swarm ay ang clustering at orchestration engine na direktang nakapaloob sa Docker. Hindi ito isang panlabas na tool, kundi isang paraan ng pagpapatakbo ng Docker Engine mismo na nagbibigay-daan sa iyong magpangkat-pangkat ng maraming makina (pisikal o virtual) sa isang logical cluster, na tinatawag na swarm, kung saan ka nagde-deploy ng mga serbisyo sa halip na mga nakahiwalay na container.
Ang kagandahan ng Swarm ay binubuo nito ang buong hanay ng mga node at hinahayaan kang magtrabaho na parang mayroon kang iisang "super server." Ikaw ang magtatakda ng mga serbisyo, ang bilang ng mga replika nito, ang mga nakalantad na port, at ang mga paghihigpit, at ang Swarm ang magpapasya kung saan patatakbuhin ang bawat container (gawain), kung paano muling ipamahagi ang mga ito kung sakaling mabigo ang isang node, at kung paano balansehin ang trapiko sa pagitan ng mga ito.
Sa usapin ng container orchestration , natutugunan ng Docker Swarm ang mga karaniwang pangangailangan ng maraming DevOps team: madaling horizontal scaling, basic high availability, internal load balancing, layered networks sa pagitan ng mga node, at controlled deployments, kaya angkop ito para sa mga microservices architecture . Lalo itong interesante para sa maliliit at katamtamang laki ng mga proyekto, o para sa mga organisasyong pamilyar sa Docker ecosystem na hindi nangangailangan ng buong complexity ng Kubernetes.
Ang Swarm ay angkop sa mga sitwasyon kung saan ang pagiging simple ang susi : mga lab, mga staging environment, mga on-premise cluster sa loob ng isang SME, o kahit cloud production kung ayaw mong pamahalaan ang isang kumplikadong platform. Bukod pa rito, maayos itong isinasama sa mga CI/CD pipeline at mga kasanayan sa DevOps na gumagamit na ng Docker para sa application packaging.
Mga pangunahing konsepto sa Docker Swarm: mga node, serbisyo, at network
Bago ka magsimulang mag-type ng mga utos nang walang tigil , mahalagang maunawaan kung paano tinutukoy ng Swarm ang bawat piraso ng puzzle. Ito ang mga konseptong palagi mong makikita sa CLI at sa dokumentasyon.
Ang node ay anumang makina na bahagi ng swarm; maaari itong maging isang pisikal na server, isang VM sa cloud, o kahit ang iyong laptop sa isang test environment. Ang bawat node ay nagpapatakbo ng Docker Engine at nagrerehistro sa cluster gamit ang isang partikular na role.
Manager Node : Ito ang utak ng cluster. Ito ang responsable sa pagpapanatili ng ninanais na estado, pag-iiskedyul ng mga gawain, at pag-oorganisa ng mga operasyon. Maaaring mayroong maraming manager upang matiyak ang mataas na availability ng control plane, ngunit isa sa kanila ang gumaganap bilang pinuno at nag-uugnay sa iba.
Mga Worker Node : Ito ang mga "manggagawa" ng kuyog. Hindi sila gumagawa ng mga desisyon sa orkestrasyon; isinasagawa lamang nila ang mga gawain (mga lalagyan) na itinalaga sa kanila ng tagapamahala. Pinapayagan nito ang kapasidad ng pag-compute na lumawak sa pamamagitan ng pagdaragdag ng higit pang mga manggagawa kung kinakailangan.
Ang isang serbisyo ay ang yunit ng pag-deploy sa Swarm. Tinutukoy nito ang imahe ng container na gagamitin, ang bilang ng mga replica, port, environment variable, mga configuration, mga secret, at iba pang mga opsyon. Hindi tulad ng pagpapatakbo ng isang container na may `docker run`, inilalarawan ng `docker service create` ang isang serbisyo na pinapanatili ng Swarm sa nais na estado.
Ang isang gawain ay isang konkretong halimbawa ng isang lalagyan na nauugnay sa isang serbisyo at nakatalaga sa isang node. Kung hihiling ka ng isang serbisyo na may 3 replika, ang Swarm ay lilikha ng 3 gawain. Kung ang isang gawain ay mabigo, ang tagapamahala ay lilikha ng isa pa upang mapanatili ang bilang ng mga replika.
Overlay Network : Ito ay isang uri ng distributed virtual network na nagpapahintulot sa mga container na matatagpuan sa iba't ibang node na makipag-ugnayan na parang nasa iisang lokal na network sila. Umaasa ang Swarm sa mga overlay network na ito upang ikonekta ang mga serbisyo, maglapat ng load balancing sa pagitan ng mga replica, at ihiwalay ang mga application mula sa isa't isa.
Mga unang hakbang: pagsisimula at pagsubok ng isang kumpol ng Docker Swarm
Nakakagulat na napakadali lang mag-set up ng isang basic swarm kung naka-install na ang Docker sa iyong mga makina. Hindi mo na kailangan ng karagdagang software: i-enable lang ang swarm mode at ikonekta ang mga node sa cluster.
Hakbang 1: Gumawa ng unang manager . Sa makinang gusto mong gamitin bilang unang manager node, patakbuhin ang:
docker swarm init –advertise-addr
Tinutukoy ng parameter na `--advertise-addr` ang IP address na gagamitin ng ibang mga node para tingnan ang manager na ito. Pagkatapos patakbuhin ang command, awtomatikong magpapakita ang Docker ng token at command na handa na para sa ibang mga node na sumali sa swarm bilang mga worker.
Hakbang 2: Pagdugtungin ang mga worker node sa cluster . Sa bawat makinang kikilos bilang isang worker, patakbuhin ang katulad ng:
pagsali sa docker swarm –token :2377
Ang join token at ang IP address ng manager ay inilalabas mula sa utos na `docker swarm init`. Ang Port 2377 ang ginagamit bilang default para sa komunikasyon sa pagkontrol. Mula sa puntong iyon, ang node ay lilitaw bilang bahagi ng swarm at magiging handa nang tumanggap ng mga gawain.
Ang pagsuri sa katayuan ng kumpol ay kasing simple ng pagpunta sa isang manager (hindi ito gumagana sa isang nakahiwalay na manggagawa) at pagpapatakbo ng:
docker node ls
Ipinapakita sa iyo ng utos na ito ang lahat ng node sa swarm , ang kanilang ID, hostname, role (manager o worker), at kasalukuyang status. Mula rito, matutukoy mo kung may node na down, nasa drain mode, o nakakaranas ng mga problema sa koneksyon.
Pag-deploy ng mga serbisyo sa Docker Swarm: mula sa unang nginx hanggang sa produksyon
Kapag na-install mo na ang cluster , magsisimula na ang interesanteng bahagi: ang pag-deploy ng mga serbisyo. Sa halip na maglunsad ng mga indibidwal na container gamit ang 'docker run', tutukuyin mo ang mga serbisyong pinapanatili at awtomatikong binabalanse ng Swarm.
Ang paggawa ng isang simpleng serbisyo tulad ng isang Nginx web server na maa-access mula sa labas ng cluster ay ginagawa gamit ang isang utos na tulad nito:
lumikha ng serbisyo ng docker –name my-nginx -p 80:80 nginx
Nagsisimula ito ng isang serbisyong tinatawag na my-nginx na naglalantad sa port 80 ng container sa port 80 ng mga cluster node. Hinahawakan ng Swarm ang pag-publish ng serbisyo at pag-load balance ng mga papasok na kahilingan sa iba't ibang replica habang ini-scale mo ang mga ito.
Ang paglilista ng mga naka-deploy na serbisyo ay makakatulong sa iyong subaybayan kung ano ang tumatakbo sa swarm:
serbisyo ng docker ls
Dito mo makikita ang pangalan ng serbisyo, ang mode nito, at ang bilang ng mga replica sa kasalukuyan/nais na format. Halimbawa, kung ipapakita mo ang 3/5, nangangahulugan ito na nasa proseso pa rin ito ng paglikha ng mga gawain upang maabot ang nais na estado.
Ang pagsuri sa mga detalye at katayuan ng mga gawain para sa isang partikular na serbisyo ay nagbibigay-daan sa iyong matukoy kung saang node tumatakbo ang bawat instance:
serbisyo ng docker sa ps my-nginx
Ipinapakita ng output ang mga gawain, ang itinalagang node , ang katayuan (Pagtakbo, Paghahanda, Pagsasara, atbp.), ang imaheng ginamit, at ang oras ng pagpapatakbo. Mahalaga ito para sa pag-debug ng mga isyu sa deployment o load balancing.
Pamamahala ng lifecycle: pag-scale, pag-upgrade, at pagtanggal ng mga serbisyo
Isa sa mga magagandang bentahe ng orchestration ay ang kakayahang i-scale at i-update ang mga serbisyo nang hindi kinakailangang lumipat sa server por server. Ginagawang madali ito ng Swarm mula sa command line.
Ang pag-scale ng isang serbisyo sa Docker Swarm ay nangangahulugan ng pagtukoy kung ilang replica ng isang serbisyo ang gusto mo sa kabuuan. Halimbawa, kung ginawa mo ang my-nginx gamit ang isang replica at gusto mong dagdagan ito sa tatlo:
sukatan ng serbisyo ng docker my-nginx=3
Hinahawakan ng Swarm ang pag-iiskedyul ng mga bagong gawain sa mga available na node, na nirerespeto ang mga mapagkukunan at estado ng manggagawa. Kung kailangan mo ng mas maraming kapasidad sa ibang pagkakataon, maaari kang mag-upgrade sa limang replica gamit ang:
sukatan ng serbisyo ng docker my-nginx=5
Ang pag-update ng imahe ng isang serbisyo ay isa pang mahalagang punto, lalo na sa produksyon. Sa halip na manu-manong ihinto at tanggalin ang mga container, maaari kang magsagawa ng kontroladong pag-update:
pag-update ng serbisyo ng docker –imahe nginx:pinakabagong my-nginx
Inuutusan ng utos na ito ang Swarm na unti-unting ilipat ang mga umiiral na gawain patungo sa bagong imahe, kasunod ng tinukoy na diskarte sa pag-update (bilang default, rolling update). Binabawasan nito ang epekto sa mga end user.
Ang pag-alis ng isang serbisyo kapag hindi mo na ito kailangan ay ginagawa rin sa antas ng swarm, hindi sa antas ng indibidwal na lalagyan:
serbisyo ng docker rm my-nginx
Itinitigil at inaalis nito ang lahat ng kaugnay na gawain mula sa Swarm , na nagpapalaya sa mga mapagkukunan sa mga node. Ito ay isang malinis na paraan upang i-decommission ang mga bahaging hindi na makatwiran sa loob ng iyong arkitektura.
Ginabayang pagsasanay: pag-set up ng sarili mong cluster at pag-deploy ng serbisyo
Para mapalakas ang mga konsepto, walang tatalo sa isang maliit na ehersisyo na maaari mong gayahin sa isang kapaligirang laboratoryo, gamit ang mga lokal na virtual machine o murang mga cloud instance.
Pagsasanay 1: I-configure ang isang Docker Swarm cluster . Ang ideya ay magkaroon ng kahit tatlong node: isa bilang manager at dalawa bilang worker. Sa manager, paganahin ang swarm gamit ang:
docker swarm init –advertise-addr
Susunod, kopyahin ang utos na "join" na ipinapakita sa output at patakbuhin ito sa bawat manggagawa:
pagsali sa docker swarm –token :2377
Suriin kung maayos ang lahat sa:
docker node ls
Makikita mo ang manager sa status na Leader at ang mga worker ay Active. Kung mayroon mang lumalabas na Down, tingnan ang connectivity, firewall, at bersyon ng Docker.
Pagsasanay 2: I-deploy at i-scale ang isang serbisyo . Kapag handa na ang cluster, lumikha ng isang serbisyo nginx na maa-access sa pamamagitan ng HTTP:
lumikha ng serbisyo ng docker –name my-nginx -p 80:80 nginx
Suriin ang pagkakaroon nito gamit ang :
serbisyo ng docker ls
I-scale ang serbisyo sa tatlong replika gamit ang:
sukatan ng serbisyo ng docker my-nginx=3
Suriin kung saan naipatupad ang mga gawain gamit ang:
serbisyo ng docker sa ps my-nginx
Bilang pangunahing solusyon sa pagsasanay , dapat mong makita ang tatlong gawain na ipinamamahagi sa iba't ibang node (kung may sapat na mga mapagkukunan), at kapag gumagawa ng mga kahilingan sa HTTP sa port 80 ng cluster, iruruta ng Swarm ang trapiko sa iba't ibang mga replica ayon sa internal load balancer nito.
Mga Bentahe ng Docker Swarm kumpara sa manu-manong pamamahala ng lalagyan
Ang paggamit ng Swarm sa halip na maglunsad ng mga indibidwal na container ay nag-aalok ng ilang benepisyo na nagiging maliwanag sa sandaling kailangan mo ng higit pa sa isang simpleng kapaligiran sa pagsubok.
Simpleng pag-deploy na isinama sa Docker CLI : hindi mo na kailangang matuto ng isang ganap na bagong tool; ang mga utos sa pamamahala ng serbisyo at cluster ay halos kapareho ng ginagawa mo na sa docker run, docker ps, o mga imahe ng docker.
Built-in na load balancing : Kapag nag-expose ka ng isang serbisyo gamit ang `-p`, ina-advertise ng Swarm ang port sa mga kinakailangang node at ipinamamahagi ang trapiko sa mga available na replica. Hindi mo na kailangang magdagdag ng basic external load balancer tulad ng Traefik para ipamahagi ang mga request, na nagpapadali sa unang arkitektura.
Mataas na availability at fault tolerance : Kung mag-crash ang isang container o mabigo ang isang worker node, nade-detect ng Swarm ang pagkawala ng mga gawain at sinusubukang muling likhain ang mga ito sa ibang mga node upang mapanatili ang bilang ng mga replica. Pinipigilan nito ang maraming pagkawala ng serbisyo dahil sa magkakahiwalay na pagkabigo.
Sentralisadong pamamahala ng ninanais na estado : idinedeklara mo kung gaano karaming replica ang gusto mo, kung aling imahe ang gagamitin, kung aling mga port ang bubuksan, at kung aling mga paghihigpit ang ilalapat, at ang cluster ang bahala sa pagtatagpo sa estadong iyon. Ang mga pagbabago sa hinaharap (mga update, scaling, node draining) ay pinamamahalaan din mula sa control plane na ito.
Kailan makatuwiran na gamitin ang Docker Swarm sa iyong mga proyekto
Hindi lahat ng sitwasyon ay nangangailangan ng Kubernetes o pinahusay na mga microservice . Ang Docker Swarm ay akma sa iba't ibang mga kaso ng paggamit kung saan ninanais ang balanse sa pagitan ng pagiging simple at mga kakayahan sa orkestrasyon.
Maliit at katamtamang laki ng mga kumpol ng produksyon : Kung namamahala ka ng ilang mga aplikasyon sa negosyo, API, o mga panloob na serbisyo at ang iyong imprastraktura ay hindi napakalaki, iaalok ng Swarm ang kailangan mo nang hindi ka pinipilit na matuto ng isang malaking ecosystem.
Mga pangkat na lubos na nakakonekta sa Docker na gustong sumulong sa orkestrasyon nang hindi nababahala sa kurba ng pagkatuto ng Kubernetes. Dahil ang Swarm ay bahagi mismo ng Docker Engine, ang paglipat ay karaniwang mas maayos at mas mabilis.
Mga cloud environment at distributed architecture kung saan gusto mong patuloy na gamitin ang mga managed services mula sa mga pangunahing provider (mga database, message queues, storage, atbp.) habang tumatakbo ang iyong mga application sa mga container na naka-orchestrated sa Swarm. Ito ay isang makatwirang paraan upang pagsamahin ang pagiging simple sa mga kakayahan ng cloud.
Mga pagkakataon sa paggamit ng DevOps at automation kung saan kailangan mo ng mga pipeline na bubuo ng mga imahe, ia-upload ang mga ito sa isang registry, at awtomatikong ide-deploy ang mga ito sa isang cluster. Mahusay na nakikisama ang Swarm sa mga CI/CD tool at pinapadali ang mabilis at tuluy-tuloy na mga delivery cycle.
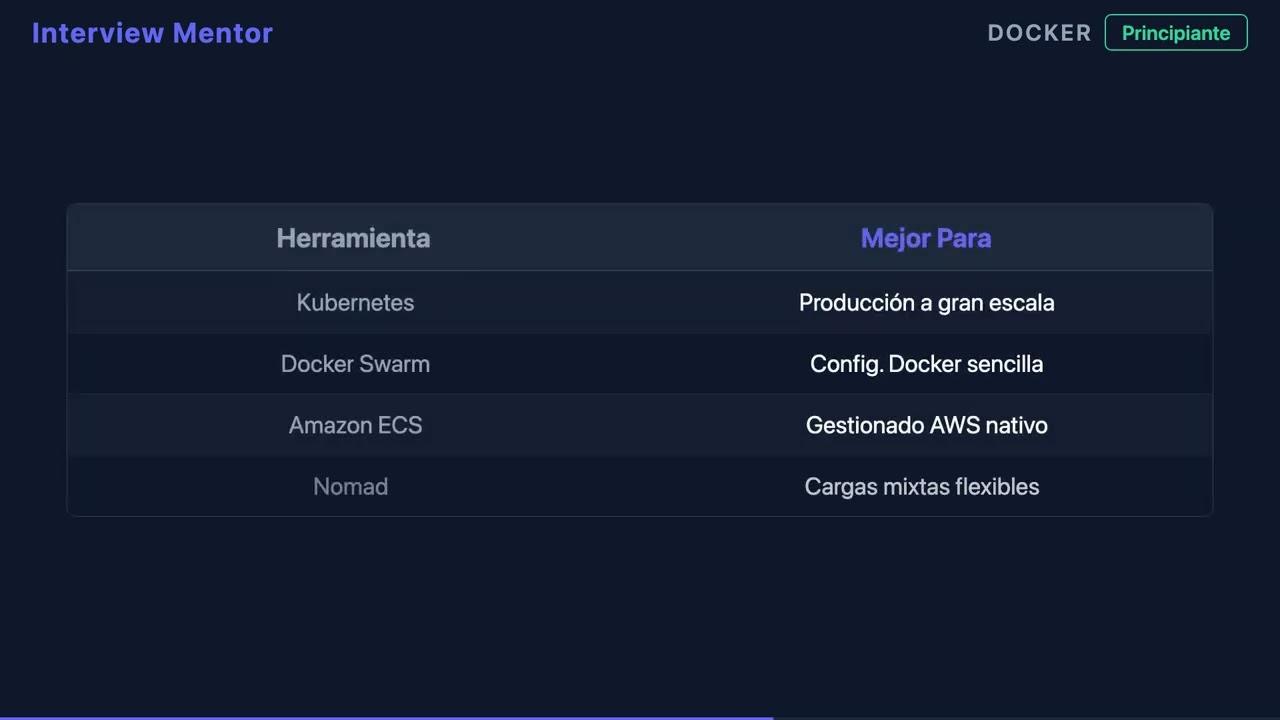
Kapag kailangan mo ng matinding kontrol, isang napakalaking ecosystem, o mga kumplikadong integrasyon, maaaring mas makatuwiran ang Kubernetes. Ngunit para sa maraming proyekto sa totoong mundo, ang Swarm ay nagbibigay ng kinakailangang orkestrasyon nang may mas kaunting aberya sa operasyon.
Mga praktikal na gabay at pamamaraan ng DevOps: mula sa mga pangunahing kaalaman hanggang sa mga advanced na deployment
Kung naliligaw ka sa gitna ng mga nakakalat na tutorial, kakaibang mga error sa produksyon, at magkakahiwalay na dokumentasyon tungkol sa Docker Swarm, hindi ka nag-iisa. Maraming development at operations team ang nahihirapang lumipat mula sa mga indibidwal na container patungo sa isang orchestrated platform.
Ang isang komprehensibong gabay sa DevOps na nakatuon sa Swarm ay karaniwang nakaayos sa ilang mahahalagang bloke. Una, itinatatag nito ang mga pangunahing kaalaman sa Docker: paglikha ng imahe, pamamahala at pag-optimize ng container , paggamit ng registry, at mga pinakamahusay na kasanayan sa packaging. Ang matibay na pundasyong ito ay mahalaga upang maiwasan ang orchestration na maging isang bangungot sa kalaunan.
Susunod, susuriin natin nang mas malalim ang networking at persistence : mga uri ng Docker network (bridge, host, overlay, macvlan), pamamahala ng volume at persistence ng data, pati na rin ang pag-deploy ng mga multi-container application gamit ang Docker Compose. Nagbibigay ito sa iyo ng malinaw na modelo kung ano ang dapat na hitsura ng iyong stack bago ito i-deploy sa isang distributed swarm.
Ang susunod na antas ay nakatuon sa pagpapatupad ng mga serbisyo ng Swarm , na sumasaklaw sa lahat mula sa pagsisimula ng cluster hanggang sa mga advanced na tampok tulad ng mga lihim, mga configuration, at mga stack. Dito ka gagawa gamit ang mga declarative service definition, mga naka-encrypt na kredensyal, at mga shared configuration sa mga container.
Ang isa pang mahalagang aspeto ay ang load balancing, logging, at observability : pag-aaral kung paano maayos na ilantad ang mga serbisyo, suriin ang mga log, tukuyin ang mga bottleneck, at ilapat ang mga pamamaraan sa pag-troubleshoot upang mapanatili ang mataas na availability araw-araw. Para sa pagsubaybay at pag-diagnose ng mga sistema, ang isang advanced na gabay sa pagsubaybay na sumasaklaw sa mga sukatan at alerto ay magiging lubhang kapaki-pakinabang.
Panghuli, ang lahat ay isinama sa mga pipeline ng DevOps na may mga praktikal na pagsasanay sa programming: mula sa mga awtomatikong pagbuo ng imahe hanggang sa patuloy na pag-deploy sa buong cluster, na tinitiyak na ang bawat pagbabago ng code ay maaasahan at paulit-ulit na napupunta sa produksyon.
Higit pa sa mga pangunahing kaalaman: Mga network ng Docker at mga susunod na hakbang gamit ang Swarm
Kapag na-master mo na ang pagsisimula ng cluster at mga unang serbisyo , ang susunod na antas ay karaniwang ang lubusang pag-unawa kung paano nakikipag-ugnayan ang iyong mga container sa isa't isa at sa labas ng mundo.
Ang Docker bridge at host networks ang namamahala sa halos lahat ng komunikasyon sa iisang makina, habang ang mga overlay network ay mahalaga sa pagkonekta ng mga container sa iba't ibang node sa isang swarm. Mahalagang maunawaan ang kanilang mga pagkakaiba, kung kailan gagamitin ang bawat isa, at kung paano sila nakikipag-ugnayan sa mga external firewall at load balancer upang maiwasan ang mga sorpresa sa produksyon.
Ang mga network tulad ng macvlan ay nagbibigay-daan sa iyong magtalaga ng mga "totoong" IP address mula sa pisikal na network patungo sa mga container, na maaaring maging lubhang kapaki-pakinabang sa mga partikular na kapaligiran kung saan kailangan mo ng mga serbisyo upang kumilos tulad ng mga independiyenteng host sa antas ng network, ngunit nagdaragdag din ito ng pagiging kumplikado at mga karagdagang kinakailangan sa configuration.
Ang isang "malalim na pagsisiyasat" sa mga network ng Docker ay makakatulong sa iyo na mas mahusay na ihanay ang disenyo ng iyong serbisyo ng Swarm sa topolohiya ng network ng iyong organisasyon o cloud provider, na malinaw na tumutukoy kung aling mga serbisyo ang panloob, alin ang nakalantad sa labas, at kung paano i-segment ang trapiko sa pagitan ng mga kapaligiran (pag-develop, pagsubok, produksyon).
Isa pang kawili-wiling larangan ng pag-unlad sa Swarm ay ang mas malalim na paggamit nito ng mga sikreto at mga config upang pamahalaan ang mga kredensyal, sertipiko, at mga configuration file nang hindi direktang inilalagay ang mga ito sa imahe o gumagamit ng mga simpleng environment variable. Pinapataas nito ang seguridad at ginagawang mas organisado ang pamamahala ng kapaligiran.
Mga serbisyo ng custom development, cloud, at business intelligence na binuo batay sa Docker Swarm
Ang orkestrasyon ng container ay hindi nakahiwalay sa iba pang bahagi ng IT ecosystem . Ang mga kumpanya ng pag-develop na dalubhasa sa mga custom na application at custom na software ay kadalasang umaasa sa mga container platform tulad ng Swarm upang makapaghatid ng mas matatag at scalable na mga solusyon.
Ang pagsasama ng Swarm sa mga serbisyo ng AWS at Azure cloud ay nagbibigay-daan sa pag-deploy ng mga flexible na cluster
at gamitin ang mga pinamamahalaang bahagi ng cloud (mga database, pila ng mensahe, imbakan ng bagay), habang pinapanatili ang direktang kontrol sa layer ng pagpapatupad ng container.
Kasabay nito, ang artificial intelligence at AI para sa mga negosyo ay akmang-akma sa isang orchestrated environment na may mga container: Ang mga AI model, inference microservice, at AI agent ay maaaring tumakbo bilang mga Swarm service na maaaring mag-scale ayon sa load, na pumipigil sa isang makina na maging bottleneck.
Sa larangan ng business intelligence at Power BI , ang pagkakaroon ng backend na naka-deploy sa Docker Swarm ay ginagawang mas madali ang mahusay na pagkuha ng data mula sa mga API, serbisyo ng ETL, at mga pipeline ng pagproseso. Tinitiyak ng orkestrasyon na ang mga serbisyong ito ay laging magagamit upang pakainin ang mga dashboard at analytics.
Ang cybersecurity ay nagiging mahalaga rin sa kontekstong ito : ang isang mahusay na na-configure na cluster, na may mga komunikasyon sa TLS, kontroladong mga pag-update ng imahe, pag-scan ng kahinaan, at sentralisadong pamamahala ng mga lihim, ay nakakabawas ng mga panganib kumpara sa magulong pag-deploy ng mga independiyenteng container. Bukod pa rito, ang mga kasanayan sa pagpapatibay at pagkontrol sa pag-access ay nagpapahusay sa pangkalahatang proteksyon ng kapaligiran.
Sa huli, ang pagsasama-sama ng custom development, cloud services, AI, at BI sa isang orchestration platform tulad ng Docker Swarm ay nagbibigay-daan sa iyong bumuo ng moderno, scalable, at resilient na mga solusyon nang hindi pinapataas ang teknikal na kumplikado o mga gastos sa pagpapatakbo.
Ang pag-master sa Docker Swarm bilang isang container orchestration tool ay naglalagay sa iyo sa isang napakalakas na posisyon sa loob ng mundo ng DevOps: mula sa paghihirap sa mga kalat-kalat na container at mga marupok na deployment, makakagawa ka ng isang magkakaugnay, nasusukat, at ligtas na cluster, na may kakayahang suportahan ang lahat mula sa mga simpleng web application hanggang sa mga distributed architecture na may mga cloud service, artificial intelligence, automation, at integrated business intelligence solutions.

Talatuntunan
- 1 Ano ang Docker Swarm at bakit ito mahalaga sa orkestrasyon ng lalagyan?
- 2 Mga pangunahing konsepto sa Docker Swarm: mga node, serbisyo, at network
- 3 Mga unang hakbang: pagsisimula at pagsubok ng isang kumpol ng Docker Swarm
- 4 Pag-deploy ng mga serbisyo sa Docker Swarm: mula sa unang nginx hanggang sa produksyon
- 5 Pamamahala ng lifecycle: pag-scale, pag-upgrade, at pagtanggal ng mga serbisyo
- 6 Ginabayang pagsasanay: pag-set up ng sarili mong cluster at pag-deploy ng serbisyo
- 7 Mga Bentahe ng Docker Swarm kumpara sa manu-manong pamamahala ng lalagyan
- 8 Kailan makatuwiran na gamitin ang Docker Swarm sa iyong mga proyekto
- 9 Mga praktikal na gabay at pamamaraan ng DevOps: mula sa mga pangunahing kaalaman hanggang sa mga advanced na deployment
- 10 Higit pa sa mga pangunahing kaalaman: Mga network ng Docker at mga susunod na hakbang gamit ang Swarm
- 11 Mga serbisyo ng custom development, cloud, at business intelligence na binuo batay sa Docker Swarm