- Ang proteksyon laban sa ransomware ng Windows ay batay sa Controlled Folder Access, na nagpapahintulot lamang sa mga pinagkakatiwalaang application na baguhin ang mga file sa mga sensitibong lokasyon.
- Kasama sa Windows 11 at Windows 10 ang mga protektadong folder bilang pamantayan at nagbibigay-daan sa iyong magdagdag ng mga karagdagang pinagkakatiwalaang path at application upang iayon ang seguridad sa bawat user.
- Ang pagdagdag sa tungkuling ito ng mga backup, regular na update, at mabubuting kasanayan kapag nagba-browse at nagbubukas ng mga file ay susi sa pagbabawas ng panganib ng pag-hijack ng data.
Ang Ransomware ay naging isa sa mga pinakamalalang sakit ng ulo para sa sinumang gumagamit ng Windows: ine-encrypt nito ang iyong mga file, ila-lock ang iyong computer, at, higit sa lahat, humihingi ng bayad para mabawi ang access—isang bayad na halos walang garantiya. Ang Windows 11 (at pati na rin ang Windows 10) ay may partikular na feature para labanan ang problemang ito, ngunit naka-disable ito bilang default, at kailangan mong malaman kung saan mag-click para gumana ito pabor sa iyo.
Sa artikulong ito, makikita mo kung ano mismo ang proteksyon laban sa ransomware ng Windows, kung paano gumagana ang "Controlled Folder Access" , kung paano ito isaaktibo nang paunti-unti sa Windows 11 at Windows 10, kung aling mga folder ang protektado bilang default, kung paano magdagdag ng sarili mo, kung paano payagan ang mga partikular na app, at kung ano pa ang dapat mong gawin (mga backup, update, sentido komun, atbp.) upang hindi masira ng isang data breach ang iyong araw.
Ano ang ransomware at bakit ito mapanganib?
Ang Ransomware ay isang uri ng malware na idinisenyo upang i-lock ka palabas ng iyong computer o mga file hanggang sa magbayad ka ng ransom. Karaniwan nitong ine-encrypt ang mga dokumento, larawan, video, at kung minsan ay maging ang operating system mismo, na pumipigil sa iyo na mabuksan ang anumang bagay nang normal.
Ang ganitong uri ng banta ay maaaring dumating sa pamamagitan ng mga peke o hindi mapagkakatiwalaang website, mga pirated na download, mga kahina-hinalang email attachment , mga link sa social media o mga mensahe sa chat, at maging sa pamamagitan ng mga nahawaang USB drive. Kadalasan, ang mga malisyosong website o email ay natutukoy sa pamamagitan ng mga detalye tulad ng mga pagkakamali sa spelling, mga logo na hindi maayos ang pagkakakopya, o bahagyang binagong mga pangalan ng kumpanya (halimbawa, "PayePal" sa halip na "PayPal" ).
Kapag nakapasok na, maaaring kumalat ang ransomware sa network patungo sa iba pang mga computer o shared drive, kaya hindi lang ang iyong home PC ang maaapektuhan nito: maaari rin itong makaapekto sa mga computer, server, o maging sa pampublikong imprastraktura ng kumpanya, na sinasamantala ang mga depekto sa seguridad sa Windows.
Lumalala ang problema dahil maraming variant ng ransomware ang nagnanakaw ng kumpidensyal na impormasyon bago ito i-encrypt, pagkatapos ay bina-blackmail ka sa pamamagitan ng pagbabanta na ilalabas ito kung hindi ka magbabayad. Dahil dito, ang ganitong uri ng pag-atake ay isa sa pinakamalaking banta sa cybersecurity ngayon, para sa parehong mga indibidwal at organisasyon.
Ano ang proteksyon laban sa ransomware ng Windows?
Kasama sa Windows 10 at Windows 11 ang Microsoft Defender Antivirus at isang built-in na firewall , na nag-i-scan ng mga file, proseso, at trapiko sa network sa background. Batay sa pundasyong ito, nagdagdag ang Microsoft ng karagdagang layer na tinatawag na proteksyon laban sa ransomware , na ang pangunahing tampok ay ang feature na "Controlled Folder Access".
Ang layunin ng feature na ito ay protektahan ang ilang partikular na folder ng system at user profile upang tanging ang mga pinagkakatiwalaang application lamang ang makapagbago sa mga ito. Sa ganitong paraan, kung susubukan ng ransomware o iba pang malware na i-encrypt o burahin ang mga file, haharangan ng Windows ang pagbabago at magpapakita ng notification.
Sa pagsasagawa, pinipigilan ng proteksyong ito ang mga hindi kilalang o kahina-hinalang aplikasyon na gumawa ng mga hindi awtorisadong pagbabago sa mga file na matatagpuan sa mga folder na ito. Samakatuwid, kahit na ang isang banta ay gumana, mas magiging mahirap para sa iyo na mawala ang mahahalagang dokumento, larawan, o proyekto.
Bukod pa rito, ang feature na ito ay mahusay na isinasama sa Microsoft Defender para sa Endpoint at mga tool sa pamamahala ng enterprise (Intune, Configuration Manager, atbp.), na nagbibigay-daan para sa malawakang pag-deploy at pag-awdit ng configuration, at sentralisadong pagsusuri ng mga kaganapan sa pagharang.
Paano Gumagana ang Kinokontrol na Pag-access sa Folder
Ang "Kontroladong Pag-access sa Folder" ay batay sa isang simpleng ideya: tanging ang mga pinagkakatiwalaang application lamang ang maaaring magbago ng mga file sa ilang partikular na protektadong lokasyon . Ang lahat ng iba pa ay naka-block o naka-log in sa audit mode, depende sa iyong configuration.
Nagpapanatili ang Windows ng listahan ng mga pinagkakatiwalaang application batay sa kanilang pagkalat at reputasyon. Kung ang isang programa ay malawakang ginagamit, matagal nang tumatakbo nang walang anumang malisyosong pag-uugali, at walang nakitang anumang problema ang Microsoft dito, ito ay itinuturing na mapagkakatiwalaan at pinapayagang gumana nang normal sa mga protektadong folder.
Kapag wala sa listahang iyon ang isang app, ang mga pagtatangka nitong magsulat, magbura, o magbago ng mga file sa mga protektadong folder ay hinaharangan (o ina-audit, kung gumagamit ka ng log-only mode). Maaari ka ring manu-manong magdagdag ng mga exception para sa mga partikular na app na alam mong ligtas.
Ang feature na ito ay lalong kapaki-pakinabang laban sa ransomware dahil ang mga pag-atake ay karaniwang nakatuon sa pag-encrypt ng mga dokumento, larawan, video, o proyekto . Dahil mas pinaghihigpitan ang pag-access ng mga folder na ito, ang malware ay nakakaharap ng isang hadlang na pumipigil o lubos na humahadlang sa layunin nito.
Para sa mga corporate environment, maaaring i-configure ang Controlled Folder Access mula sa Microsoft Intune , Configuration Manager, o Microsoft Defender para sa Endpoint. Sa mga kasong ito, maaaring sentralisadong suriin ng mga administrator ang mga nabuong event at isaayos ang patakaran ayon sa aktwal na pangangailangan ng organisasyon.
Mga folder na protektado bilang default sa Windows
Kapag in-on mo ang Controlled Folder Access, awtomatikong pinoprotektahan ng Windows ang ilang folder ng user profile at system , kung saan ka karaniwang nag-iimbak ng mga dokumento at personal na nilalaman.
Ang mga rutang protektado bilang default ay kinabibilangan ng, halimbawa:
- c:\Mga Gumagamit\ Mga Dokumento
- c:\Mga Gumagamit\Public\Mga Dokumento
- c:\Mga Gumagamit\ Mga Larawan
- c:\Mga Gumagamit\Public\Mga Larawan
- c:\Mga Gumagamit\ Mga Video
- c:\Mga Gumagamit\Public\Mga Video
- c:\Mga Gumagamit\ Musika
- c:\Mga Gumagamit\Public\Music
- c:\Mga Gumagamit\ Mga Paborito
Ang mga lokasyong ito ang mga karaniwang nakikita mo sa ilalim ng "This PC" sa File Explorer , at kadalasan sila ang unang target ng mga umaatake, kaya makatuwiran na pinoprotektahan sila ng Windows bilang default.
Bukod dito, ilang partikular na profile ng sistema bilang LocalService, NetworkService o systemprofile Mayroon din silang kani-kanilang mga protektadong folder (halimbawa, C:\Windows\System32\config\systemprofile\Documents(kung mayroon man). Nakakatulong ito upang protektahan ang mga panloob na proseso at serbisyo ng mismong operating system.
Ang mga folder ng system na kasama sa protektadong sistema ay hindi maaaring alisin sa listahan , upang matiyak na ang pangunahing layer ng seguridad na ito ay hindi sinasadyang hindi paganahin. Gayunpaman, maaari kang magdagdag ng sarili mong mga path upang mapalawak ang proteksyon sa iba pang mga direktoryo o drive.
Paano paganahin ang proteksyon laban sa ransomware sa Windows 11
Sa Windows 11, medyo madaling i-access ang mga setting, ngunit hindi ito laging agad na halata . Ang pagsunod sa mga hakbang na ito ay magpapagana nito agad-agad.
1. Buksan ang Seguridad ng Windows
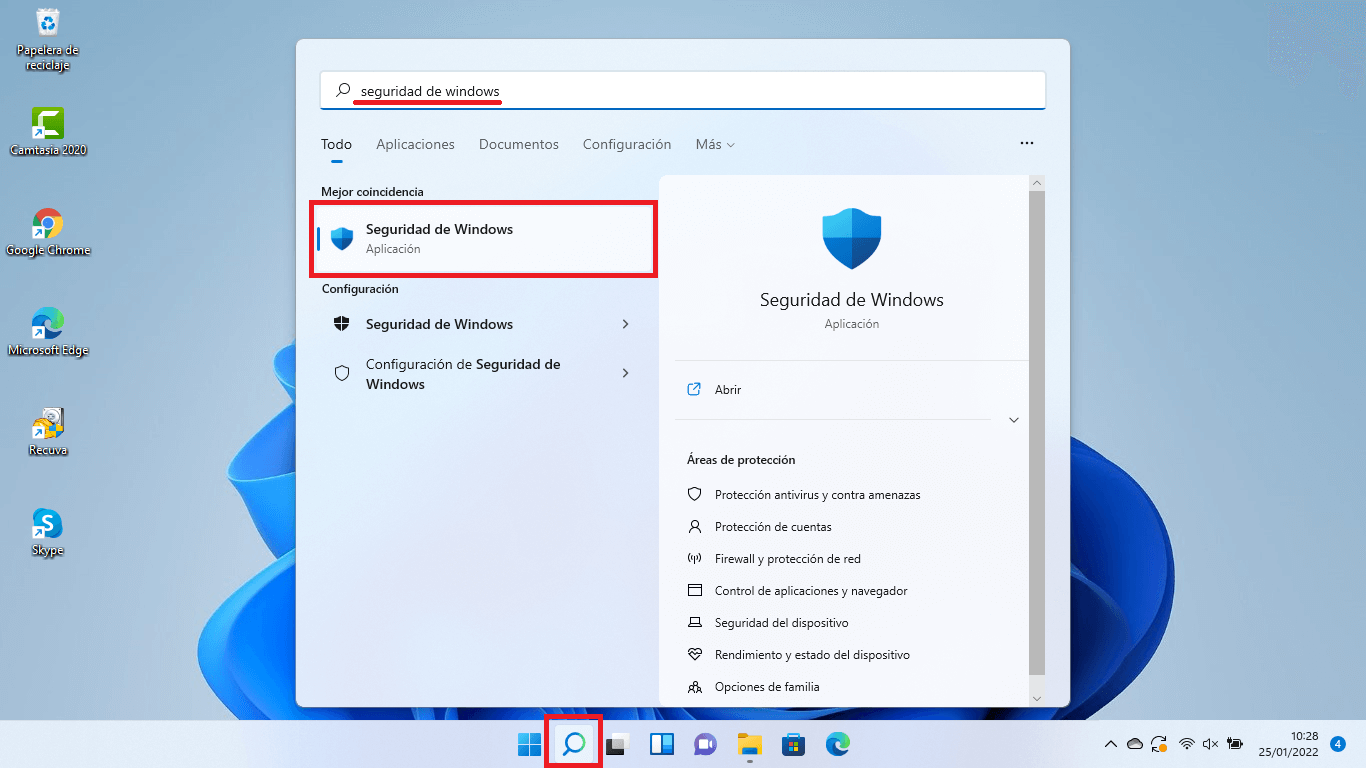
Ang pinakamabilis na paraan ay pindutin ang Windows key, i-type "Seguridad ng Windows" at buksan ang application. Maaari ka ring pumunta sa Home > Mga Setting > Pagkapribado at seguridad > Seguridad ng Windows at pumasok mula roon.
2. Pumunta sa “Proteksyon laban sa antivirus at banta”
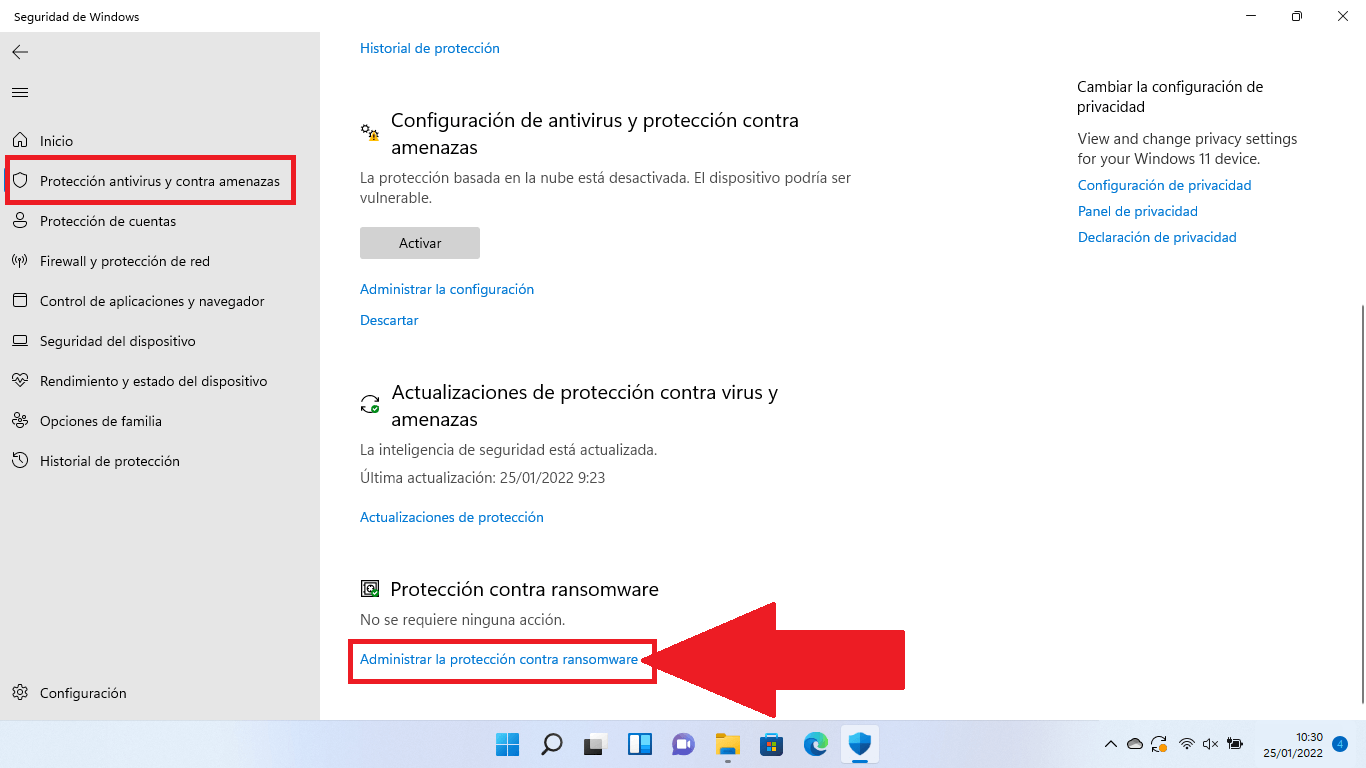
Sa loob ng app, makakakita ka ng ilang seksyon. Ang seksyon na gusto mo ay... "Proteksyon laban sa antivirus at banta"I-click at magbubukas ang isang bagong window na may status ng Microsoft Defender at iba't ibang opsyon.
3. Hanapin ang "Proteksyon sa Ransomware"
Mag-scroll pababa ng screen na iyon hanggang sa mahanap mo ang bloke "Proteksyon laban sa ransomware"Sa ibaba makikita mo ang isang link na nagsasabing parang ganito "Pamamahala ng proteksyon laban sa ransomware". Mag-click doon.
4. I-activate ang "Kinokontrol na pag-access sa mga folder"
Sa bagong screen, makikita mo ang switch para sa "Kontrolin ang pag-access sa folder" (o “Kinokontrol na Pag-access sa Folder” depende sa bersyon/wika). Karaniwan itong hindi pinapagana bilang default. Paganahin ito: lilitaw ang isang window ng Kontrol ng User Account na humihingi ng kumpirmasyon; tanggapin para magkabisa ang mga pagbabago.
Mula sa sandaling iyon, ang iyong mga file, folder, at ilang partikular na lugar ng memorya ay poprotektahan laban sa mga hindi awtorisadong pagbabago ng mga hindi alam o malisyosong application.
I-configure ang mga protektadong folder at pinapayagang mga application
Kapag na-activate na ang Controlled Folder Access, mainam na tingnan ang listahan ng mga folder at mga pinapayagang app na iakma ito sa iyong aktwal na paraan ng pagtatrabaho.
Sa parehong seksyon ng proteksyon laban sa ransomware ay makikita mo ang:
- Kasaysayan ng pagharang: para makita kung aling mga application ang sumubok na baguhin ang mga file at na-block.
- Mga protektadong folderDito mo maaaring suriin ang mga folder na protektado na at magdagdag ng mga bago.
- Payagan ang isang application na ma-access ang isa sa mga kontroladong folder: para magbigay ng pahintulot sa isang partikular na programang hinaharangan ngunit itinuturing mong ligtas.
Kung karaniwan mong sine-save ang mga proyekto sa isang custom na folder (halimbawa, D:\Projects o isang external drive), lubos na inirerekomenda na idagdag mo ito bilang isang protektadong folder . Tandaan na ang anumang mga subfolder sa loob nito ay protektado rin.
Tungkol sa mga aplikasyon, kung matuklasan mong hindi kayang i-save ng isang lehitimong programa (halimbawa, ang iyong video editor o isang alternatibong office suite) ang mga pagbabago sa mga protektadong folder, maaari mo itong manu-manong idagdag sa listahan ng mga pinapayagan gamit ang kaukulang opsyon. Gayunpaman, siguraduhing ito ay mapagkakatiwalaang software, na laging dina-download mula sa mga opisyal na mapagkukunan.
Paano paganahin ang proteksyon laban sa ransomware sa Windows 10
Sa Windows 10, pareho lang ang ideya, bagama't bahagyang nag-iiba ang landas sa loob ng mga setting. Gayunpaman, ang proseso ay kasing simple lamang at tumatagal lamang ng ilang minuto.
1. I-access ang Seguridad ng Windows
Mag-click sa Home> Mga setting, pumasok sa "I-update at seguridad" at, sa kaliwang panel, piliin ang "Seguridad ng Windows"Maaari mo ring i-type ang "Windows Security" nang direkta sa Start menu.
2. Pumunta sa “Proteksyon laban sa virus at banta”
Kapag nasa Windows Security na, i-click ang "Proteksyon laban sa mga virus at banta" para buksan ang window na may built-in na mga opsyon sa antivirus.
3. Pamahalaan ang proteksyon laban sa ransomware
Sa loob ng seksyong iyon, hanapin ang link "Pamamahala ng proteksyon laban sa ransomware"Karaniwan itong lumalabas sa ibaba ng screen. I-click para ma-access ang mga partikular na opsyon.
4. Paganahin ang Kontroladong Pag-access sa Folder
Tulad ng sa Windows 11, makikita mo ang opsyon na paganahin ang kontrol sa pag-access sa folderIlipat ang switch sa "On" at kumpirmahin sa security pop-up window. Mula sa sandaling iyon, sisimulan na ng feature na protektahan ang iyong mahahalagang folder.
Mula roon, maaari kang magdagdag ng mga karagdagang protektadong folder, suriin ang history ng lock , at payagan ang mga partikular na application tulad ng sa Windows 11, mula sa mga opsyong lumalabas sa parehong screen.
Gamitin ang OneDrive at mga backup bilang karagdagang depensa
Malaking tulong ang proteksyon laban sa ransomware ng Windows, ngunit hindi ito kapalit ng mga backup . Sa isip, dapat mong pagsamahin ang feature na ito sa isang mahusay na backup system, parehong cloud-based at offline.
Kung magsa-sign in ka gamit ang iyong Microsoft account at ise-set up ang OneDrive , awtomatikong masi-sync ng Windows ang iyong mga dokumento, larawan, desktop, at iba pang mga folder at mag-aalok ng built-in na pagtukoy at pagbawi ng ransomware, kabilang ang history ng file ng Windows upang maibalik ang mga nakaraang kopya ng iyong mga file.
Bukod sa cloud, lubos na inirerekomenda na gumawa ng mga regular na backup sa offline storage (tulad ng mga external hard drive na nakadiskonekta kapag hindi ginagamit). Sa ganitong paraan, kahit na masira ng isang pag-atake ang iyong mga depensa, palagi kang may opsyon na ibalik ang iyong data mula sa isang lokasyon na hindi maabot ng ransomware.
Ano ang gagawin kung pinaghihinalaan mong nahawaan ang iyong computer
Kung may mapansin kang kakaibang kilos (biglang bumagal nang husto ang iyong computer, bumubukas ang mga kakaibang bintana, hindi bumubukas nang maayos ang mga dokumento, atbp.) o may narinig kang bagong kampanya ng malware , ang pinakamatalinong gawin ay ang magsagawa ng full scan.
Mula sa Windows Security, pumunta sa "Proteksyon laban sa virus at banta" at magpatakbo ng mabilis o buong pag-scan gamit ang Microsoft Defender. Maaari ka ring pumili ng offline scan, na magre-restart sa iyong system at mag-i-scan bago mag-load ang mga potensyal na banta.
Kung mayroon nang ransomware, karaniwang lilitaw ang isang ransom note , na humihingi ng pera para ma-unlock ang iyong computer o mga file. Sa puntong iyon:
- Huwag magbayad ng pantubosWalang garantiya na mababawi mo ang data, at ikaw ang magpopondo sa mga kriminal.
- Subukang linisin ang iyong computer gamit ang Windows Security. o gamit ang isang mapagkakatiwalaang solusyon laban sa malware.
- Gamitin ang iyong mga backup (OneDrive, mga external drive, atbp.) para ibalik ang mga apektadong file kapag wala nang malware ang system.
Kung nakapagbayad ka na nang hindi sinasadya, ang pinakamabuting gawin ay makipag-ugnayan agad sa iyong bangko at sa mga awtoridad sa iyong bansa (pulisya, mga ahensya ng cybersecurity, atbp.) upang subukang harangan ang transaksyon at iulat ang pandaraya.
Suriin ang mga kaganapan sa Kontroladong Pag-access sa Folder
Kapag hinaharangan o ina-audit ng Controlled Folder Access ang isang aksyon, nilo-log ng Windows ang mga partikular na kaganapan na maaaring matingnan nang lokal at mula sa portal ng Microsoft Defender sa mga enterprise environment.
Sa mga organisasyong gumagamit ng Microsoft Defender para sa Endpoint, posibleng magpatakbo ng mga advanced na query upang tingnan ang mga naharang o na-audit na paglabag, halimbawa sa pamamagitan ng paggamit ng mga filter sa mga uri ng aksyon na ControlledFolderAccessViolationBlocked o ControlledFolderAccessViolationAudited.
Sa lokal na paggamit, maaari mong gamitin ang Windows Event Viewer upang mag-import ng mga custom na view (halimbawa, ang cfa-events.xml file ) at tingnan ang mga event tulad ng:
| Event ID | paglalarawan |
|---|---|
| 5007 | Pagbabago ng pagsasaayos Microsoft Defender |
| 1124 | Na-audit na kontroladong pag-access sa folder |
| 1123 | Na-block ang access sa kontroladong folder |
| 1127 | Pagtangkang magsulat sa hinarang na protektadong sektor |
| 1128 | Tinangkang magsulat sa na-audit na protektadong sektor |
Ang ganitong antas ng detalye ay nakakatulong, lalo na sa mga kumpanya, upang pinuhin ang mga patakaran at matukoy ang mga lehitimong aplikasyon na nangangailangan ng pahintulot nang hindi nakompromiso ang pangkalahatang seguridad ng sistema.
Mga pagbubukod at wildcard sa Microsoft Defender
Bukod sa partikular na proteksyon laban sa ransomware, pinapayagan ka ng Microsoft Defender na tukuyin ang mga pagbubukod upang ang ilang partikular na file, folder, uri ng file, o proseso ay hindi ma-scan nang real time.
Mula sa Windows Security, sa seksyon ng proteksyon ng antivirus, maaari kang pumunta sa "Magdagdag o mag-alis ng mga pagbubukod" at pumili sa pagitan ng:
- Archive: ibukod ang isang partikular na file.
- Folder: ibukod ang isang buong ruta at lahat ng nilalaman nito.
- Uri ng file: ibukod sa pamamagitan ng extension, tulad ng .docx, .pdf, atbp.
- Paraan: ibukod ang isang executable upang ang mga file na binubuksan nito ay hindi masuri sa real time.
Maaari din silang magamit mga wildcard (*) at mga variable ng kapaligiran sa ilang mga pagbubukod, halimbawa upang ibukod ang lahat ng mga file na ang extension ay nagtatapos sa "st" (na may *st) o lahat ng prosesong matatagpuan sa isang partikular na folder (halimbawa, C:\MyProcess\*).
Bagama't isa itong kapaki-pakinabang na tampok para maiwasan ang mga conflict sa performance sa ilang partikular na programa, dapat itong gamitin nang may matinding pag-iingat , dahil ang anumang ibinukod na elemento ay hindi na protektado ng real-time analysis at maaaring maging entry point para sa malware.
Mga karagdagang tip para maiwasan ang ransomware
Ang proteksyon laban sa ransomware ng Windows ay isang napakahalagang bahagi, ngunit hindi lamang ito ang kailangan mo . Upang mabawasan ang panganib, ipinapayong sundin ang isang serye ng mga pangunahing pinakamahusay na kasanayan.
Panatilihing napapanahon ang Windows at ang iyong mga app
Patuloy na sinasamantala ng mga cybercriminal ang mga kahinaan sa operating system at sa mga pang-araw-araw na programaPara isara ang mga ito sa lalong madaling panahon, pumunta sa Simulan > Mga Setting > Windows Update at tiyaking naka-enable at regular na naka-install ang mga awtomatikong update.
Gumamit ng mahusay na antivirus program at huwag itong i-disable.
Ang Microsoft Defender ay isang Built-in at medyo mahusay na antivirusGayunpaman, kung gusto mo, maaari kang pumili ng mga solusyon ng ikatlong partido (bayad o libre) hangga't mapagkakatiwalaan ang mga ito. Ang mahalaga ay mayroon kang aktibo at napapanahong real-time protection engine.
Mga panlabas at cloud backup
Gaya ng nabanggit na natin, mahalagang magkaroon ng mga backup sa mga lokasyon sa labas ng iyong pangunahing computerAng paghahalo ng cloud storage (OneDrive, Google Drive, Dropbox…) sa mga offline external drive ay isang napakatibay na estratehiya laban sa anumang sakuna, ransomware man ito o hardware failure.
Mag-ingat sa mga email, link, at download
Karamihan sa mga impeksyon ay nagsisimula sa isang pabaya na pag-click sa isang link o attachmentMag-ingat sa mga hindi inaasahang email, mga hindi kilalang nagpadala, mga nakakabahalang mensahe na humihingi ng agarang impormasyon o bayad, at siyempre, mga software na na-download mula sa mga pirata o kahina-hinalang website.
I-restart ang iyong computer paminsan-minsan
Parang tanga, pero Mag-restart nang kahit isang beses sa isang linggo Nakakatulong ito upang matiyak na ang mga pag-update ng system at application ay nailalapat nang tama, pati na rin ang pagpapabuti ng pangkalahatang performance at stability.
Kapag maayos na na-configure ang lahat ng ito at naka-enable ang Controlled Folder Access feature , mas magiging handa ang iyong Windows 11 (o Windows 10) na harapin ang ransomware at iba pang katulad na banta, na binabawasan ang posibilidad na ang iyong mahahalagang file ay ma-hijack o ma-encrypt nang hindi na maaayos.

Talatuntunan
- 1 Ano ang ransomware at bakit ito mapanganib?
- 2 Ano ang proteksyon laban sa ransomware ng Windows?
- 3 Paano Gumagana ang Kinokontrol na Pag-access sa Folder
- 4 Mga folder na protektado bilang default sa Windows
- 5 Paano paganahin ang proteksyon laban sa ransomware sa Windows 11
- 6 Paano paganahin ang proteksyon laban sa ransomware sa Windows 10
- 7 Gamitin ang OneDrive at mga backup bilang karagdagang depensa
- 8 Ano ang gagawin kung pinaghihinalaan mong nahawaan ang iyong computer
- 9 Suriin ang mga kaganapan sa Kontroladong Pag-access sa Folder
- 10 Mga pagbubukod at wildcard sa Microsoft Defender
- 11 Mga karagdagang tip para maiwasan ang ransomware